
SOCKS5 frente a proxy HTTP: ¿cuál elegir con varias cuentas?
Conclusión clave: SOCKS5 y HTTP permiten ambos cambiar la salida de una cuenta; la frontera está en cómo tratan las peticiones. El proxy HTTP trabaja en la capa de aplicación y entiende las peticiones; SOCKS5 solo abre un canal de reenvío sin tocar los datos de aplicación. Para operación puramente web bastan los dos; para clientes de escritorio y scripts, SOCKS5 va primero. Elegir el protocolo es solo un paso: dentro del navegador antidetección queda toda la cadena de registro, vinculación, verificación y diagnóstico, y este artículo la recorre de principio a fin.
Mucha gente trata ambos proxies como dos nombres para lo mismo. Si con cualquiera se conecta y las cuentas inician sesión igual, la elección parece pura cuestión de precio. Solo cuando una plataforma empieza a avisar de anomalías de red, o varias cuentas caen una tras otra en revisión, uno vuelve a mirar la capa del proxy.
En realidad los dos protocolos se diferencian desde dónde trabajan, cómo procesan las peticiones y por dónde pasa también su configuración y su diagnóstico. Este artículo separa primero la frontera entre protocolos, reúne después las diferencias en una tabla y termina con la cadena completa de operaciones en MostMate y el diagnóstico de tres fallos frecuentes.
La frontera entre los dos protocolos: quién procesa tus peticiones
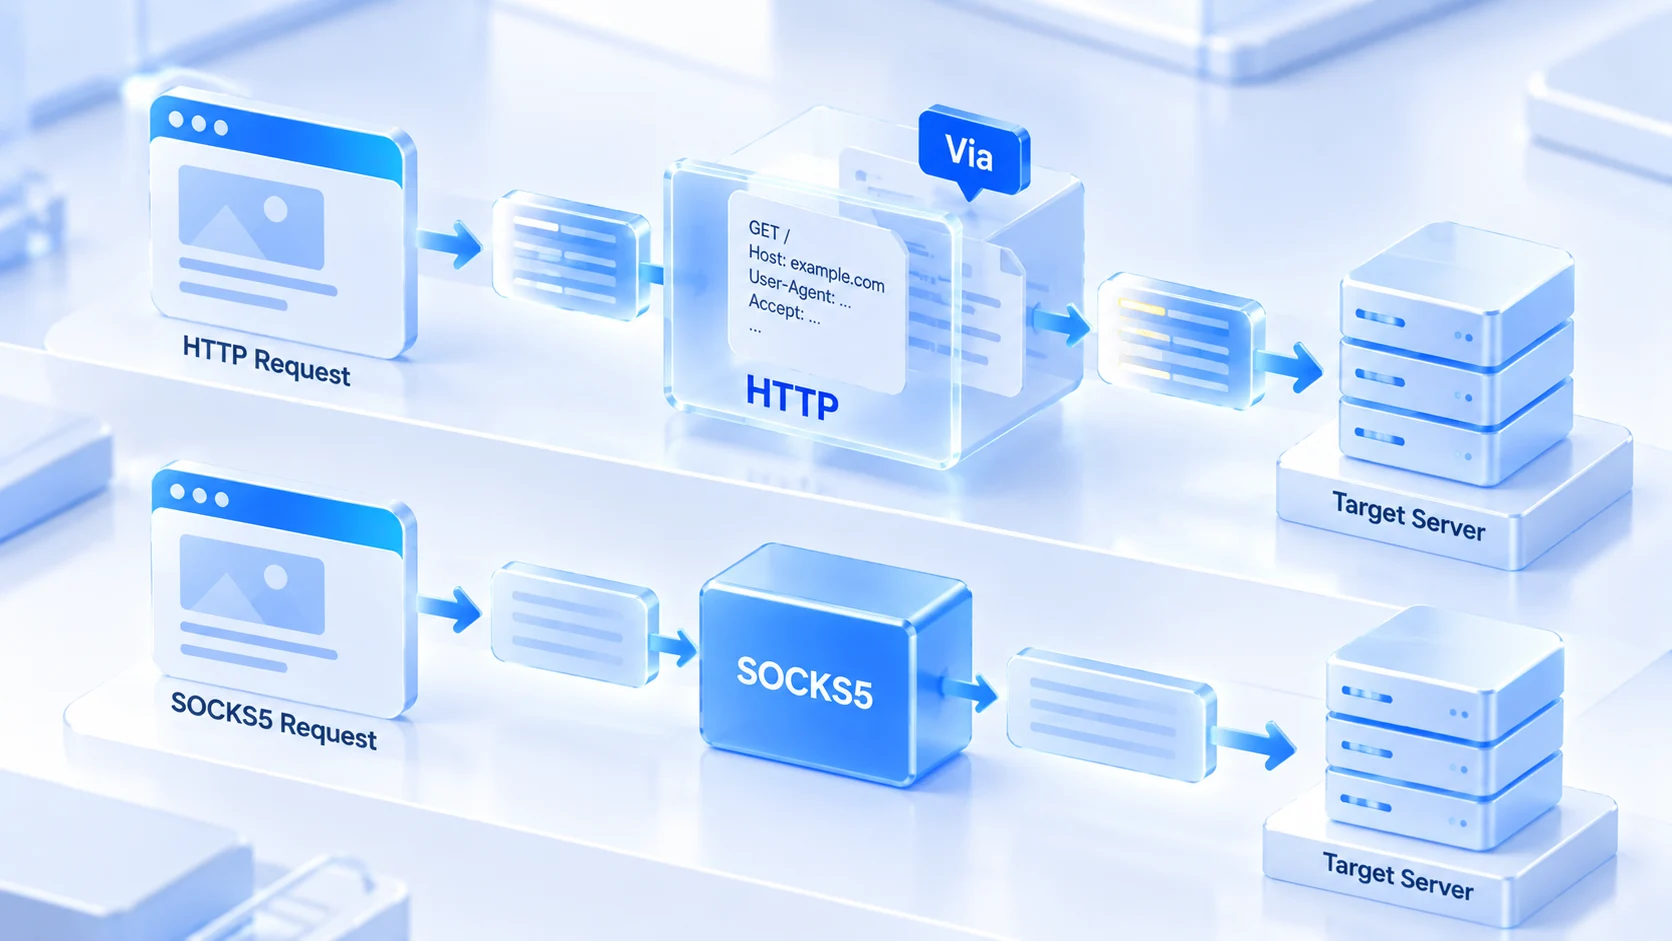
El proxy HTTP trabaja en la capa de aplicación; SOCKS5, en la capa justo por debajo. Cambia la posición y cambia el reparto: quien entiende tus peticiones también puede modificarlas.
El proxy HTTP está diseñado para tráfico web. Entiende las peticiones HTTP: a qué dirección se va, con qué cabeceras, con qué método. Esa capacidad de «lectura» tiene dos caras. La buena: caché y filtrado son posibles. La mala: se coloca justo donde las peticiones en claro quedan a la vista.
En su explicación de los servidores proxy y los túneles, MDN señala que algunos proxies HTTP añaden o reescriben al reenviar campos de marca como Via o Forwarded; si los añaden depende de la implementación y la configuración de cada proxy. Las peticiones que pasan por este tipo de proxy pueden llevar la marca de «pasó por un proxy», y el sitio tiene ocasión de detectarlo, pero no es un comportamiento fijo de todo proxy HTTP.
SOCKS5 va por otro camino. Definido en la RFC 1928, su trabajo es abrir un canal de reenvío y pasar los datos tal cual. No analiza lo que envías, así que no añade nada a las peticiones. El precio también está claro: caché, filtrado y reparto por contenido, nada de eso puede hacer. El canal es el canal.
Llevada a la operación multi-cuenta, esta frontera significa que los dos proxies dejan rastros de red de formas distintas desde el origen. No hay respuesta única sobre cuál es mejor: depende de las señales que mire tu plataforma y del tráfico que mueva tu negocio.
Una tabla para verlo todo: del tratamiento de peticiones al lugar de resolución
Las diferencias desparramadas por los párrafos cuestan comparar; juntémoslas primero en una tabla. La elección debe salir de una comparación punto por punto de las capacidades del protocolo, no de mirar una sola dimensión:
| Criterio | Proxy HTTP | SOCKS5 |
|---|---|---|
| Nivel de trabajo | Capa de aplicación, lee la semántica HTTP | Capa de sesión, solo abre canal de reenvío |
| Tratamiento | Lee las peticiones, puede cachear y filtrar | No analiza el contenido, reenvía tal cual |
| Rastros en cabeceras | Algunas versiones añaden campos de marca | No toca los datos de aplicación |
| Soporte UDP | No | Sí, reenvío UDP |
| Lugar de resolución | Suele entregar el dominio al lado del proxy | Depende del cliente: local o en el proxy |
| Casos típicos | Backoffice web, recolección web | Escritorio, scripts, audio y video |
| Aviso de configuración | Que el tipo coincida con el protocolo real | Cuidado con la fuga ligada a la resolución |
Las demás filas de la tabla se leen tal cual. La fila del DNS merece capítulo aparte. Con proxy HTTP, el navegador suele entregar el dominio destino directo al proxy: la resolución ocurre del otro lado y las peticiones de resolución de tu máquina no salen. Con SOCKS5 no hay ese acuerdo por defecto; el lugar de resolución depende de cómo el cliente entrega la dirección destino: unos entregan primero el dominio al proxy, otros resuelven en local y luego conectan. En el segundo caso, las consultas DNS salen de tu red hacia los servidores DNS, sin relación con la salida del proxy.
Esa grieta no se percibe en el día a día y solo aparece cuando algo falla. Si sospechas que la resolución no sigue al proxy, sigue el procedimiento de la guía de detección de fugas de DNS y comprueba por qué red salen al final tus consultas. Cuando el lugar de resolución acompaña a la salida, la trayectoria de dominios que visita la cuenta se mantiene coherente.
Cómo elegir según tu escenario multi-cuenta: tres líneas
Volviendo a la elección misma. El tipo de tráfico de la mayoría de negocios multi-cuenta se ve a simple vista; encuéntrate en una de estas tres líneas:
1. Operación puramente web: paneles de e-commerce, redes sociales en navegador, gestores publicitarios. Todo el tráfico son peticiones web y los dos protocolos aguantan. Aquí conviene elegir la mejor línea antes que pelearse por el tipo de protocolo.
2. Clientes de escritorio y scripts: clientes como Telegram, scripts de recolección, herramientas que conectan con una API. Ese tráfico no siempre sigue la semántica HTTP; el reenvío genérico de SOCKS5 encaja mejor. La relación de salidas en dos capas del lado del cliente la desglosa por punto de entrada el artículo sobre la configuración de proxy para Telegram.
3. Audio y video en directo y tráfico UDP: interacción en directos, llamadas de voz. SOCKS5 soporta reenvío UDP; el proxy HTTP no tiene esa capacidad. Solo cabe SOCKS5.
Además del tipo de tráfico, hay una decisión que conviene tomar al comprar: el método de autenticación. Con usuario y contraseña, la autorización va atada a la cuenta y cambiar de equipo no obliga a retocar el proxy. Con la lista blanca de IP, la autorización va atada a la salida de tu equipo; si tu línea cambia, toca editar la lista en el panel del proveedor. Cuando un equipo comparte un lote de proxies, el mantenimiento que ahorra el usuario y contraseña es considerable.
Elegir bien el protocolo no resuelve el riesgo de asociación
Hay una idea que merece desmontarse aparte: SOCKS5 no analiza el contenido, así que usarlo con varias cuentas sería más discreto y la plataforma no lo notaría. La primera mitad del razonamiento se sostiene. La segunda no llega.
Para juzgar si cuentas están vinculadas, la plataforma mira la calidad y el historial de las IP de salida, la coherencia de las huellas del navegador y los patrones de conducta de las cuentas. Ninguna de esas señales desaparece porque «las cabeceras estén limpias». Diez cuentas sobre la misma IP de salida siguen igual aunque cambies a SOCKS5. Que SOCKS5 no analice las peticiones de aplicación tampoco significa que el resto del camino de red esté limpio de información identificable: la calidad de la salida y el patrón del tráfico siguen bajo observación.
El tipo de IP y el protocolo son dos dimensiones independientes. La calidad de la salida depende de si compraste línea residencial o de datacenter; la lógica de elección la desgrana el artículo sobre las diferencias entre IP residencial y de datacenter. Cerrada la capa del canal, queda la verificación: la comprobación en dos capas del proxy da el orden de revisión entre conectividad de salida y coherencia de parámetros.
Configurar el proxy en MostMate: del registro a la verificación
Un proxy elegido solo sirve cuando aterriza en un entorno. MostMate es un navegador antidetección: proxies y parámetros de huella se guardan entorno por entorno y cada cuenta recibe una salida que no se cruza con la de nadie. Desde comprar un proxy hasta que el entorno lo usa de verdad, el camino son seis pasos.
Paso 1: reunir los parámetros del proxy que da el proveedor. Antes de tocar nada, junta la información: tipo de protocolo, dirección, puerto y método de autenticación. El protocolo, según lo que etiquete el proveedor; no lo adivines por el puerto: que 1080 suela ser SOCKS5 es costumbre del sector, no una regla. Si el tipo está mal puesto, la comprobación no pasará.
Paso 2: registrar el proxy en la lista de gestión de proxies. MostMate mantiene los proxies en un menú propio: crear proxy e importar proxy, y la lista anota uno a uno la información del proxy, la nota, la IP de salida y la fecha de creación. Al registrarlo, aprovecha para rellenar la nota: uso, proveedor o número de línea. La nota es para quien recoja el trabajo después.
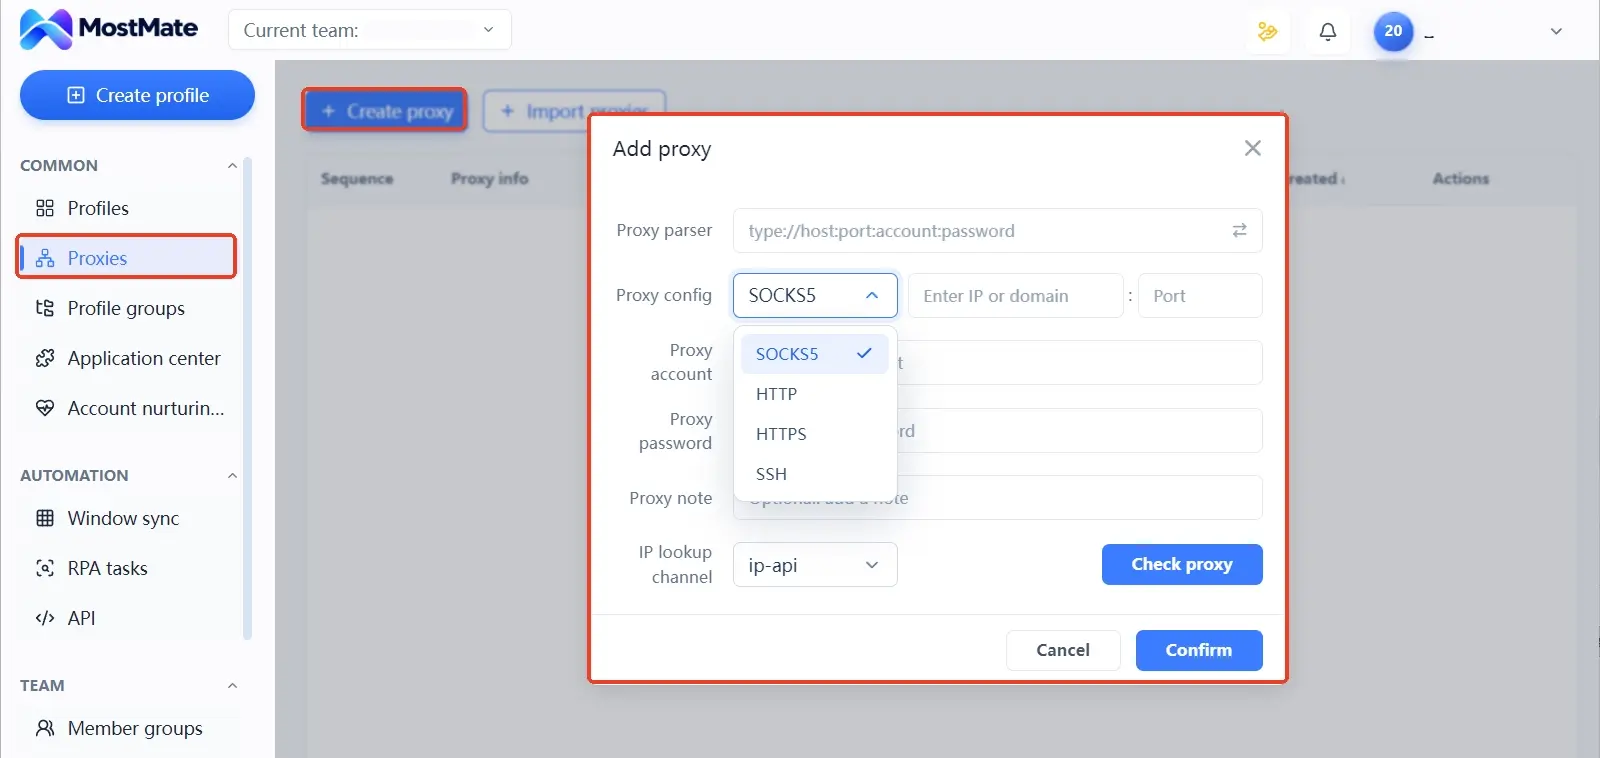
Paso 3: vincular el proxy al entorno. En el formulario de crear o editar entorno, la configuración del proxy ofrece tres opciones: no usar proxy, proxy personalizado o elegir directamente un proxy ya registrado. El desplegable de tipo cubre SOCKS5, HTTP, HTTPS y SSH. La elección debe coincidir con el protocolo real. En proxy personalizado, sigue la pista de formato del formulario: si el prefijo del proveedor es socks5, elige SOCKS5.
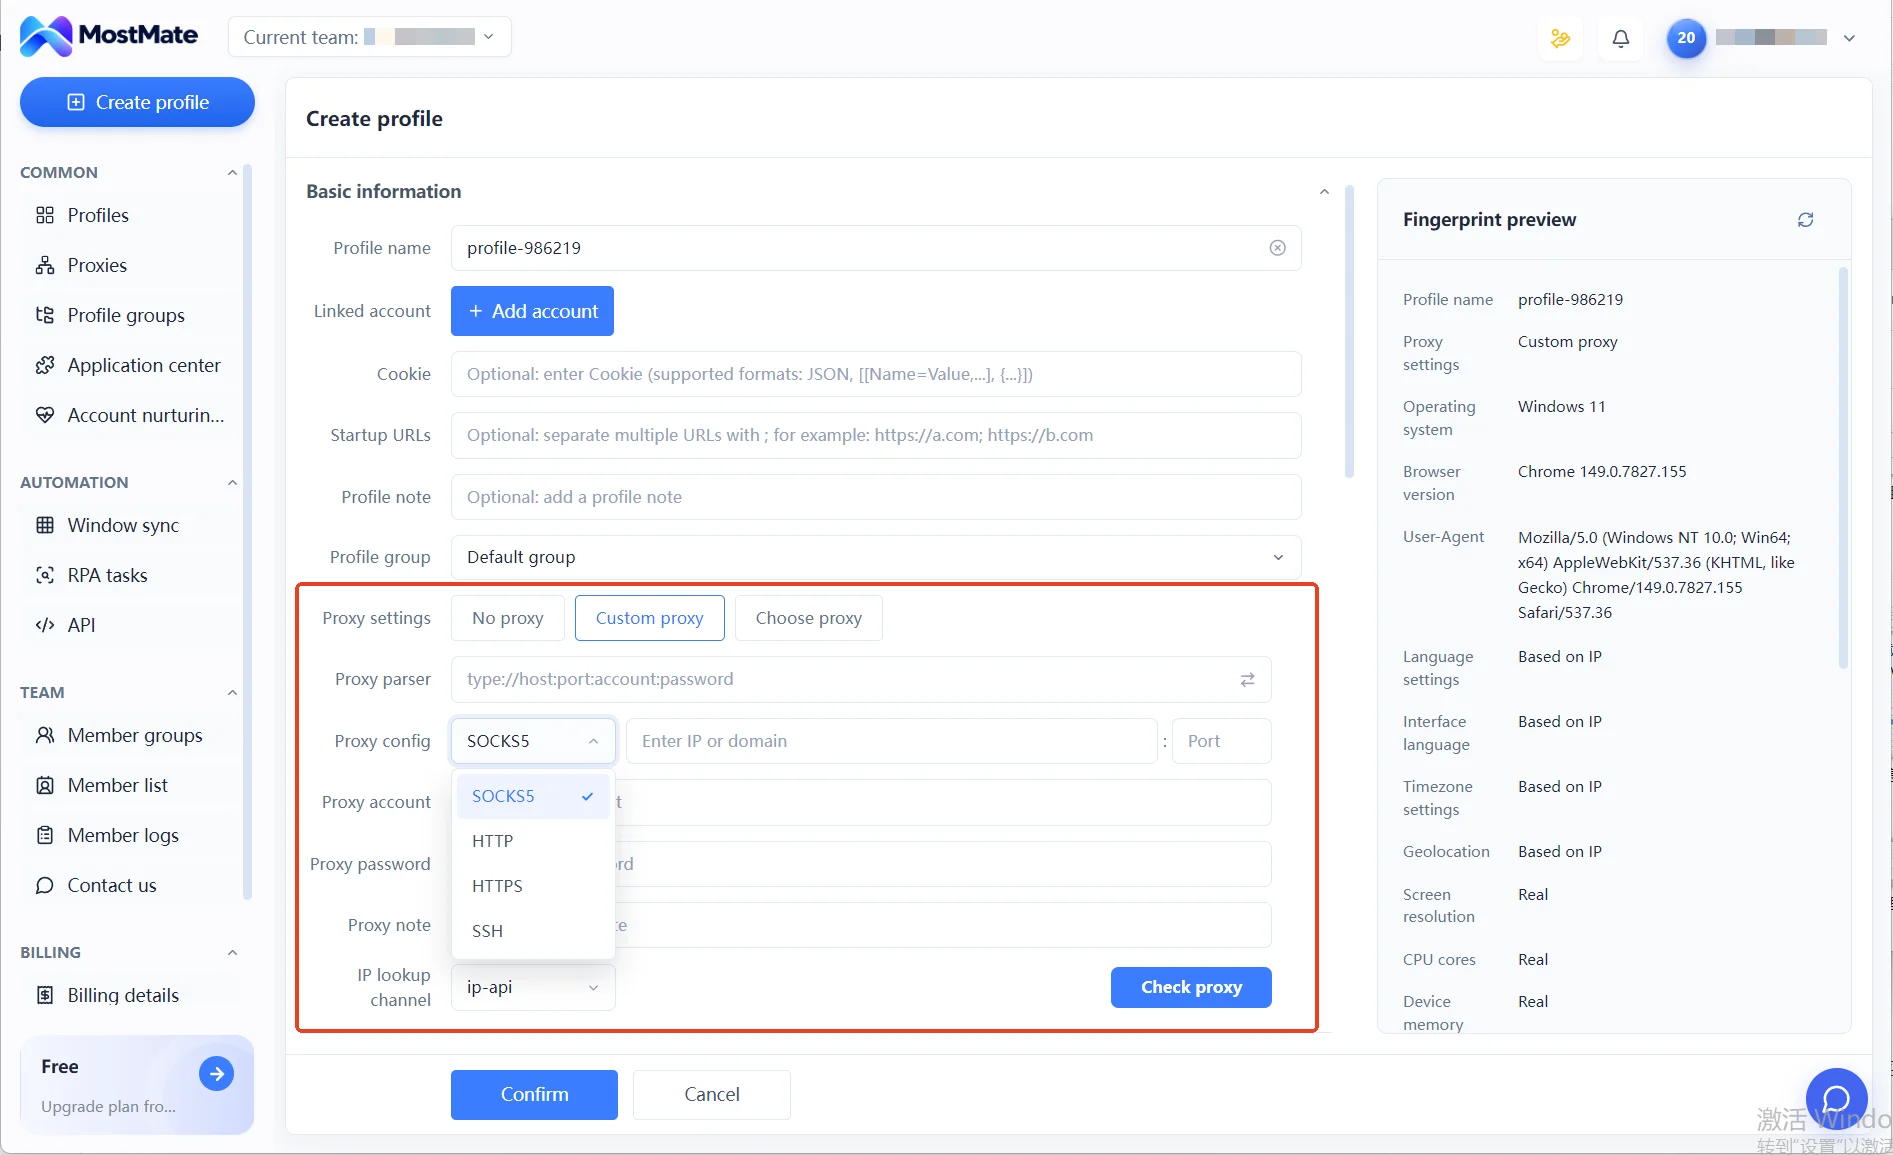
Paso 4: comprobar la conexión del proxy. El formulario trae un botón de comprobación del proxy que prueba la conectividad y cruza la ubicación de la salida con el canal IP lookup. Pasar esa prueba es solo la primera valla. El DNS, el WebRTC y esa clase de información no entran en el alcance del botón: con el entorno ya arrancado, toca verificarlos aparte en una página de detección externa.
Paso 5: arrancar el entorno y revisar la salida real. Con la prueba superada, abre el entorno y visita una página de detección de IP para confirmar que la salida real coincide con lo esperado; si hace falta, mira también DNS y zona horaria. Si el resultado es anómalo, anota primero el síntoma y cambia solo un parámetro antes de volver a probar. Cambiar varias cosas a la vez impide saber dónde está el problema.
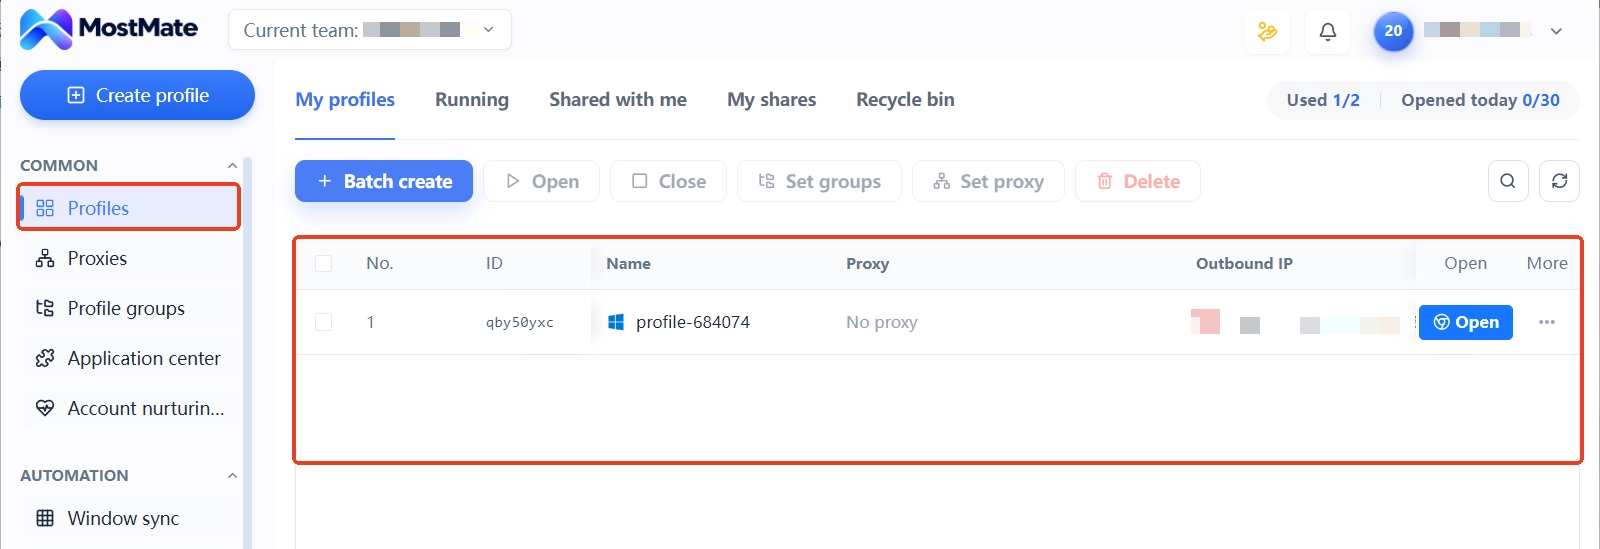
Paso 6: mantener la correspondencia entre entornos y líneas. En la lista de entornos, las columnas de proxy y de IP de salida se ven fila por fila: qué cuenta va por qué línea se consulta al momento. Tras cambiar un proxy, recuerda actualizar la nota. Al hacer traspasos de equipo, revisar esas dos columnas evita dar un proxy a un entorno equivocado.
Para la interfaz y los campos de cada módulo, la página Qué es MostMate trae capturas comparadas punto por punto. Configurar el proxy es solo un tramo del montaje del entorno; el orden completo puedes repasarlo con la lista de verificación del nuevo entorno.
Configurado pero sin funcionar: diagnóstico de tres síntomas
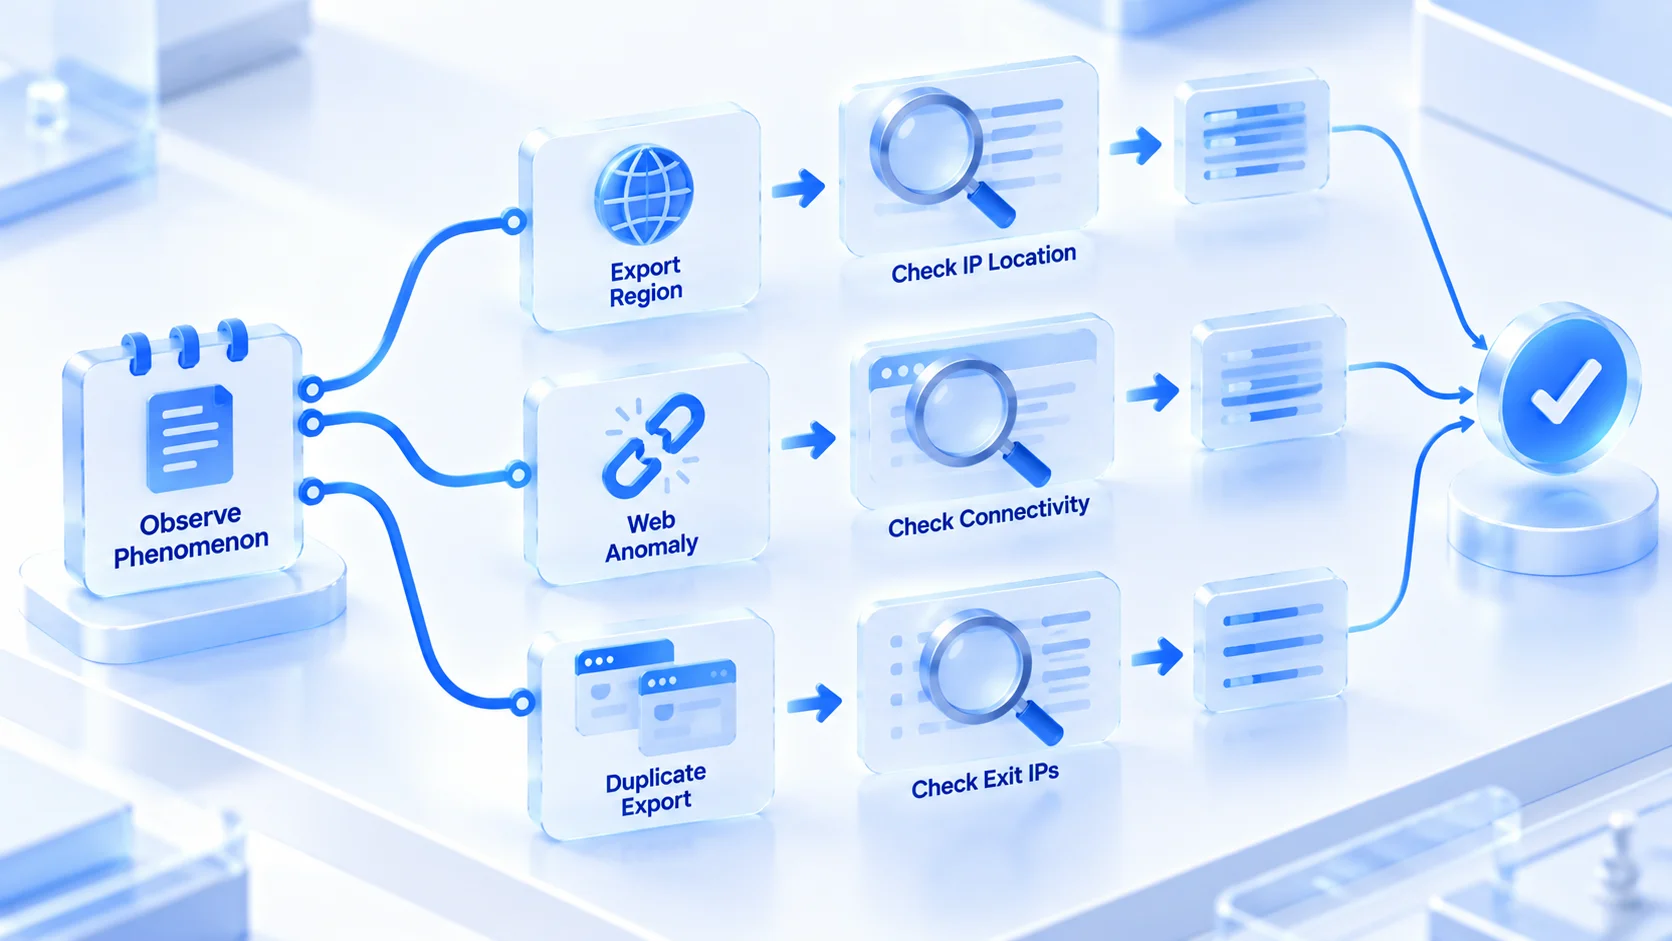
Recorrida la cadena de configuración, queda gestionar lo anómalo. El diagnóstico debe ir del síntoma hacia la causa, no empezar por rellenar otra vez la configuración. En multi-cuenta los más frecuentes son tres. Primero anota el síntoma; después busca la causa.
Síntoma 1: la prueba pasa, la región de salida no es la esperada
El proxy conecta, pero la ubicación no es la que anunció el proveedor. Tres causas posibles: la línea asignada no corresponde al pedido, la base de geolocalización de IP se equivoca o el bloque recibido está mal etiquetado. Para comprobarlo, repite la prueba con una página de terceros en lugar del canal IP lookup y compara ambos lados. Si el desajuste se repite, pide directamente al proveedor cambiar de línea; no des vueltas a tu configuración.
Síntoma 2: las pruebas pasan, las páginas no abren
El botón da verde y aun así algunos sitios cargan mal dentro del entorno. Ese desfase suele venir de la propia salida: la plataforma de destino bloquea el bloque IP de esa línea, o el ancho de banda del proxy va inestable. Para comprobarlo, cambia de línea en el mismo entorno y reintenta, o prueba temporalmente otro tipo de protocolo para distinguir un problema del canal de una salida reconocida. Página de detección normal y plataforma fallando: la mayoría de las veces apunta a una salida reconocida.
Síntoma 3: dos entornos muestran la misma IP de salida
Ocurre sobre todo con lotes grandes de entornos: al vincular se eligió dos veces el mismo proxy, o al clonar un entorno se copió la configuración con todo. Para comprobarlo, repasa fila por fila las columnas de proxy e IP de salida en la lista de entornos; al ver un uso compartido, revincula enseguida. Dos cuentas sobre la misma línea durante mucho tiempo son la señal de asociación más directa. Esas columnas merecen una mirada periódica.
Preguntas frecuentes
¿Se pueden mezclar SOCKS5 y HTTP en el mismo lote de entornos?
Sí. Mezclar según la necesidad es práctica normal: cada entorno lleva su propio proxy, un tipo para los backoffice web y otro para clientes y scripts, sin interferirse. La condición es que en cada entorno el tipo coincida con el protocolo real.
¿Dónde queda el proxy HTTPS en este razonamiento?
Con las páginas cifradas, su forma de trabajar es abrir un túnel sobre la base del proxy HTTP, y para tráfico web vale igual que SOCKS5. Los criterios de elección de más arriba le aplican igual. El espacio del artículo se quedó con las diferencias más marcadas; el resto no se repite.
¿Cuál es más rápido, SOCKS5 o HTTP?
La velocidad depende sobre todo de la calidad de la línea, la distancia y el ancho de banda; el coste de procesado del propio protocolo difiere muy poco con las redes actuales. Al mismo precio, un proxy HTTP con buena línea irá claramente más rápido que un SOCKS5 con línea mala. Tomar el protocolo como criterio de velocidad lleva a elegir mal.
¿Hace falta un navegador antidetección aunque use SOCKS5?
Sí, no trabajan en el mismo plano. El proxy solo cambia la salida de red; la huella del navegador, las cookies y los datos locales los decide el navegador. Con varias cuentas se busca salida e identidad independientes, y justo de eso se encargan los entornos del navegador antidetección; la página sobre los límites del navegador antidetección lo explica completo.
Para terminar
La frontera entre SOCKS5 y HTTP está en cómo tratan las peticiones y dónde resuelven: uno entiende las peticiones y puede dejar rastros; el otro solo abre el canal y reenvía tal cual. Para el backoffice web valen los dos, para clientes y scripts SOCKS5 va primero, y el método de autenticación se decide al comprar. Elegido el protocolo, registra el proxy en la lista central, vincúlalo al entorno, verifica y solo entonces inicia sesión; si algo falla, parte del síntoma hacia la causa, y la capa del canal queda bien resuelta. Para comparar dos salidas con tus propias manos, descarga la versión gratuita de MostMate, abre dos entornos con una línea cada uno y una prueba lo dirá.

MOSTMATE
Gestión segura de varias cuentas, sin complicaciones
Empieza con tu primera cuenta y utiliza MostMate para crear operaciones multicuenta más seguras, inteligentes y eficientes.
- Perfiles independientes. Identidades coherentes.
- Automatización con IA · Estado de las cuentas · Operaciones en equipo



