
Чим відрізняються SOCKS5 та HTTP-проксі і що обрати для мультиакаунтингу
Головний висновок: і SOCKS5, і HTTP-проксі змінюють вихідний IP для акаунтів, а межа між ними в тому, як саме обробляються запити. HTTP-проксі працює на прикладному рівні й «розуміє» запити; SOCKS5 лише будує канал пересилання, не торкаючись даних. Для роботи з веб-панелями достатньо будь-якого з них, для десктопних клієнтів і скриптів краще SOCKS5. Правильно обраний протокол лише один крок: далі в MostMate ще реєстрація, прив'язка, перевірка проксі й пошук збоїв. У цій статті пройдемо весь шлях.
Багато хто вважає ці два типи проксі просто різними назвами одного й того самого. Мовляв, інтернет працює, акаунти входять, тож вибір здається питанням лише ціни. А потім платформа починає показувати попередження про мережеві аномалії, або партія акаунтів іде на перевірку, і лише тоді згадують про рівень проксі.
Насправді ці протоколи відрізняються вже тим, де саме працюють: по-різному обробляють запити, а отже, налаштування та діагностика теж ідуть різними шляхами. У цій статті спершу розберемо межу між протоколами, потім зберемо відмінності в одну таблицю, а наприкінці покажемо повний ланцюжок дій у MostMate та перевірку трьох типових збоїв.
Межа між протоколами: хто обробляє ваші запити
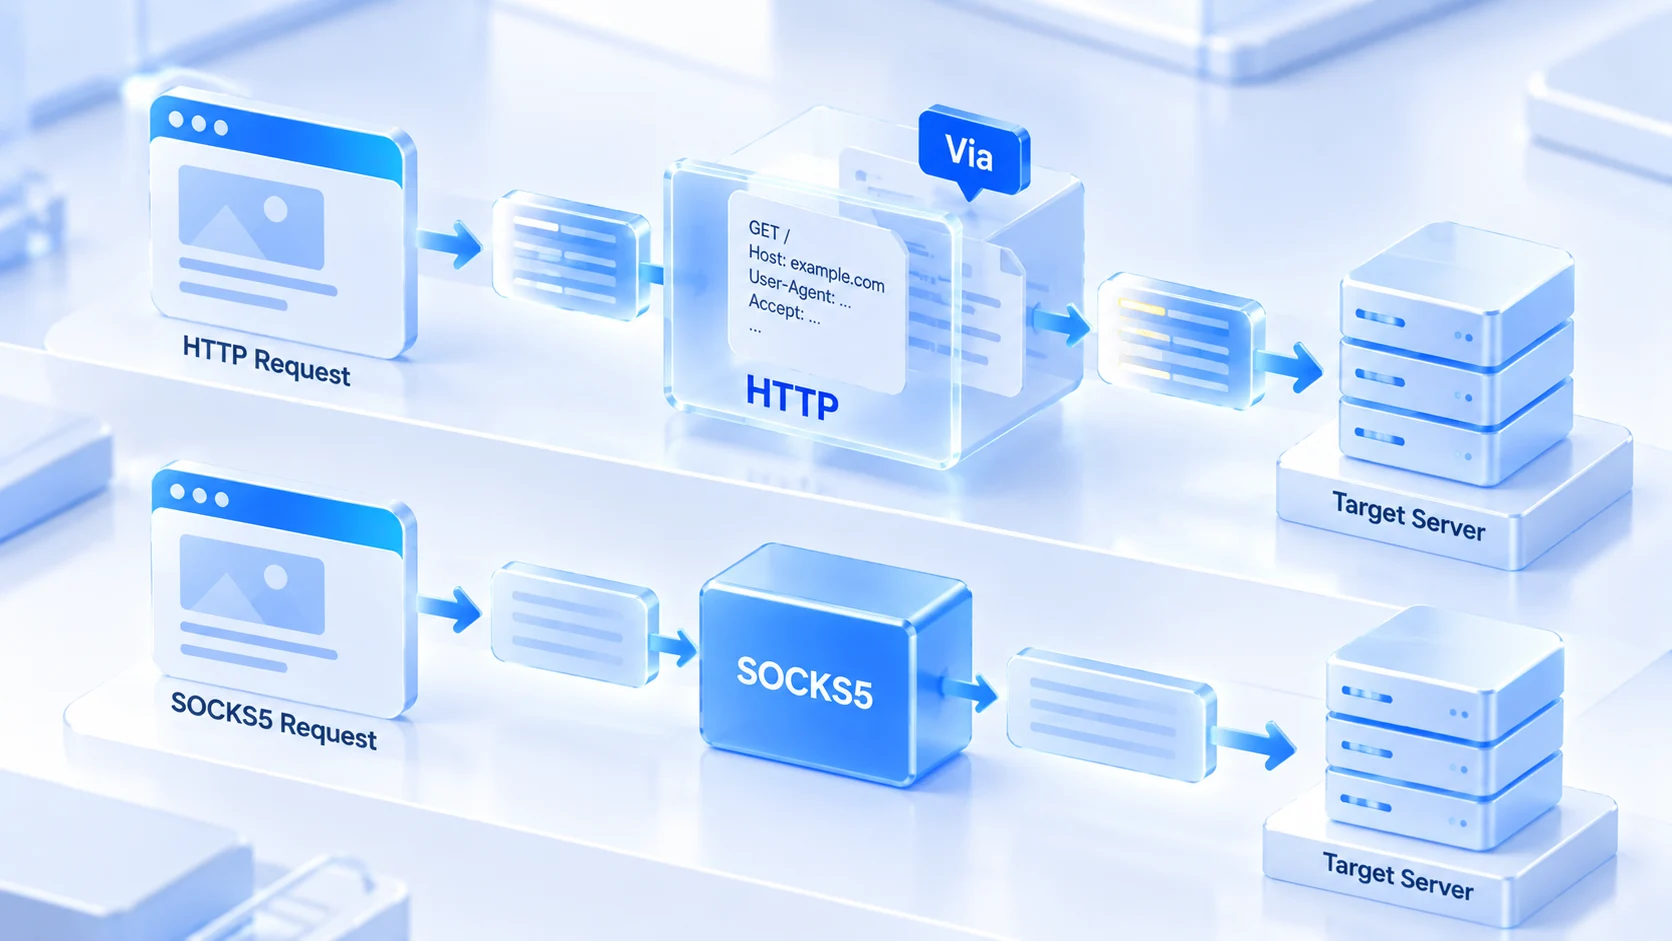
HTTP-проксі працює на прикладному рівні, а SOCKS5 на рівні нижче. Різне розташування означає різний поділ ролей. Хто здатен прочитати ваш запит, у того є й шанс його змінити.
HTTP-проксі створювали для вебтрафіку. Він читає HTTP-запити: до якої адреси йде звернення, які заголовки передаються, який метод використано. Ця здатність «розуміти» має два боки. Позитивний: можливі кешування та фільтрація. Негативний: проксі стоїть у позиції, де бачить запити у відкритому вигляді.
У довідці MDN про проксі-сервери та тунелювання зазначено, що деякі HTTP-проксі під час пересилання додають або переписують службові поля на кшталт Via чи Forwarded; чи саме так зроблено, залежить від реалізації та налаштувань конкретного проксі. Запити, що пройшли крізь такий проксі, можуть нести відбиток «був проксі», і сайт теоретично це помітить, але так поводяться не всі HTTP-проксі.
SOCKS5 влаштований інакше. Він визначений у RFC 1928 і робить одне: будує канал пересилання, крізь який дані проходять без змін. Проксі не розбирає, що саме ви передаєте, а отже, нічого до запитів не додає. Плата за це очевидна: кешування, фільтрація, маршрутизація за вмістом йому недоступні. Канал є канал.
У мультиакаунтингу ця межа означає, що мережеві сліди, які лишають два типи проксі, відрізняються вже за формою. Що з цього краще: єдиної відповіді немає, усе залежить від того, які сигнали дивиться ваша платформа та який трафік веде ваш бізнес.
Уся різниця в одній таблиці: від обробки запитів до місця виконання DNS-запитів
Протокольні відмінності губляться в абзацах, тож зберемо їх в одну таблицю. Вибирати варто за покроковим порівнянням можливостей протоколів, а не за однією ознакою:
| Критерій | HTTP-проксі | SOCKS5 |
|---|---|---|
| Рівень роботи | прикладний рівень, розуміє HTTP | сеансовий рівень, лише канал пересилання |
| Обробка запитів | читає запити, може кешувати й фільтрувати | вміст не розбирає, пересилає як є |
| Сліди в заголовках запитів | окремі реалізації додають чи змінюють мітки | дані застосунків не змінює |
| Підтримка UDP | немає | пересилання UDP доступне |
| Місце виконання DNS-запитів | зазвичай домен передається проксі | залежить від клієнта: локально чи на проксі |
| Типові сценарії | веб-панелі, парсинг сайтів | десктоп-клієнти, скрипти, медіатрафік |
| Що врахувати в налаштуваннях | тип має збігатися з реальним протоколом | зважте поверхню витоку через DNS |
Решта рядків таблиці зрозумілі буквально. А от рядок про DNS вартий окремого розбору. Через HTTP-проксі браузер зазвичай віддає цільовий домен самому проксі: розпізнавання відбувається на боці проксі, і DNS-запити з вашої машини нікуди не виходять. У SOCKS5 такої усталеної домовленості немає: місце виконання DNS-запитів визначається тим, як клієнт передає цільову адресу. Одні клієнти спершу віддають домен проксі, інші розпізнають його локально й лише потім з'єднуються. У другому варіанті DNS-запити йдуть з вашої мережі прямо до DNS-серверів, і їхній вміст не пов'язаний з проксі-виходом.
Ця щілина непомітна в щоденній роботі й проявляється лише тоді, коли щось іде не так. Якщо є підозра, що розпізнавання не пішло за проксі, пройдіть процедуру з гайдом із виявлення витоків DNS і подивіться, з якої мережі зрештою виходять DNS-запити. Коли місце виконання DNS-запитів збігається з виходом, доменний слід акаунта залишається послідовним.
Як вибирати під свої сценарії: три напрями
Тепер до самого вибору. У більшості мультиакаунтингових проєктів склад трафіку визначається без праці, тож звірте його з трьома напрямами нижче:
1. Робота лише з веб-панелями: кабінети маркетплейсів, веб-версії соцмереж, рекламні кабінети. Весь трафік складається з вебзапитів, тож обидва протоколи впораються. Тут вигідніше обрати лінію з кращою якістю, ніж ламати голову над типом протоколу.
2. Десктопні клієнти та скрипти: клієнти на кшталт Telegram, скрипти збору даних, інструменти інтеграції з API. Такий трафік не обов'язково живе за HTTP-семантикою, тож універсальне пересилання SOCKS5 підходить краще. Як у клієнтських сценаріях виглядає вихід у два шари, розібрано за точками входу в гайді з налаштування проксі для Telegram.
3. Реалтайм-аудіо, відео та UDP-трафік: трансляції з чатами, голосові дзвінки. SOCKS5 вміє пересилати UDP, у HTTP-проксі такої можливості немає. Вибір лише SOCKS5.
Окрім типу трафіку, ще одне рішення варто ухвалити вже на етапі купівлі: спосіб авторизації. Логін і пароль прив'язують ідентичність до акаунта, і при зміні пристрою конфігурацію проксі міняти не потрібно. IP-білий список прив'язує авторизацію до виходу вашої машини: зміниться ваш канал, доведеться правити список у кабінеті провайдера. Коли одна команда користується спільним пулом проксі, авторизація за логіном і паролем економить чимало догляду.
Правильний протокол не знімає ризик зв'язку акаунтів
Одну думку варто розібрати окремо: SOCKS5 не розбирає вміст, тож з ним мультиакаунтинг нібито непомітніший, і платформа нікого не пов'яже. Перша половина цього міркування правда. Друга не витримує перевірки.
Визначаючи зв'язок акаунтів, платформи дивляться на якість та історію вихідного IP, узгодженість браузерних відбитків, шаблони поведінки акаунтів. Жоден із цих сигналів не зникає від «чистих заголовків запитів». Десять акаунтів на одному вихідному IP залишаться пов'язаними, навіть якщо перейти на SOCKS5. Те, що SOCKS5 не розбирає запити на прикладному рівні, не означає, що на решті мережевого шляху немає ідентифікованих даних: якість виходу й особливості трафіку теж спостерігаються.
Тип IP і протокол лежать у двох незалежних вимірах. Якість виходу визначається тим, чи купили ви резидентську лінію, чи лінію дата-центру; логіку цього вибору розібрано в статті про різницю між резидентськими та дата-центровими IP. Коли канал уже зроблено, попереду ще перевірка: перевірка проксі у два шари дає порядок звірки з'єднання виходу та відповідності параметрів.
Налаштування проксі в MostMate: від додавання до перевірки
Обраний проксі набуває сенсу лише всередині середовища. MostMate є антидетект-браузером, у якому проксі та параметри відбитка зберігаються окремо для кожного середовища, тож виходи різних акаунтів не перетинаються. Шлях від купленого проксі до середовища, яке ним реально користується, складається з шести кроків.
Крок 1: звірте параметри проксі від провайдера. Заздалегідь зберіть усе потрібне: тип протоколу, адресу, порт, спосіб авторизації. Тип беріть таким, як позначив провайдер, і не вгадуйте за портом: 1080 часто асоціюється з SOCKS5 лише як галузева звичка, а не правило. Помилковий тип не пройде перевірку гарантовано.
Крок 2: додайте проксі до списку керування проксі. У MostMate проксі ведуться в окремому меню: там є кнопки додавання та імпорту, а список постійно показує інформацію про проксі, примітки, вихідний IP і час створення. Одразу заповнюйте примітку: для чого проксі, від якого провайдера, номер лінії. Примітку пишуть для того, хто прийме справи після вас.
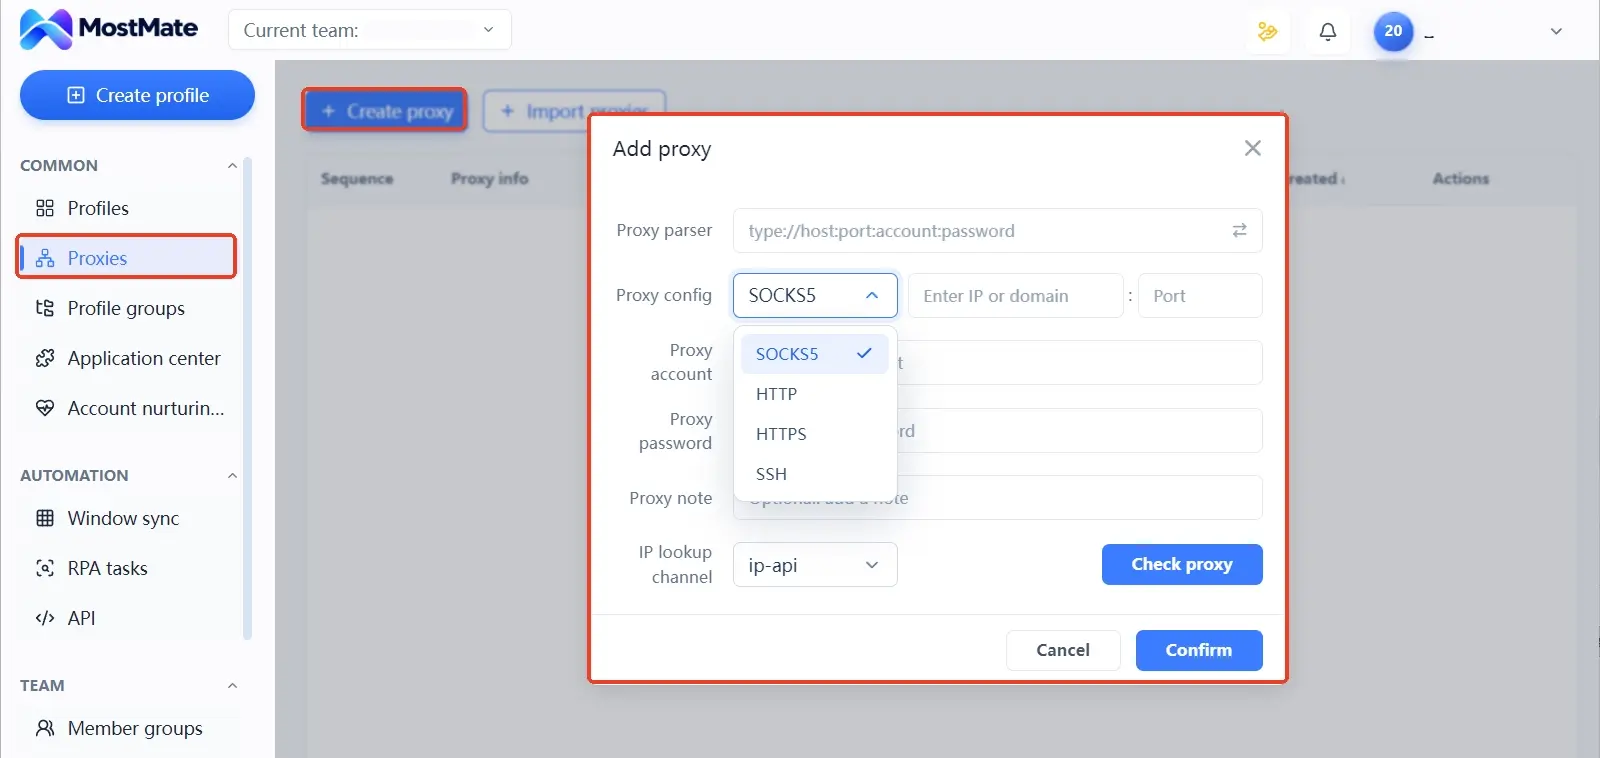
Крок 3: прив'яжіть проксі до середовища. Відкрийте форму створення чи редагування середовища: у налаштуваннях проксі три варіанти, від «без проксі» до «власний проксі» або вибору вже доданого запису. Випадаючий список типів охоплює SOCKS5, HTTP, HTTPS та SSH. Вибір має збігатися з реальним протоколом. Заповнюючи власний проксі, дотримуйтеся підказок формату: якщо префікс від провайдера socks5, обирайте SOCKS5.
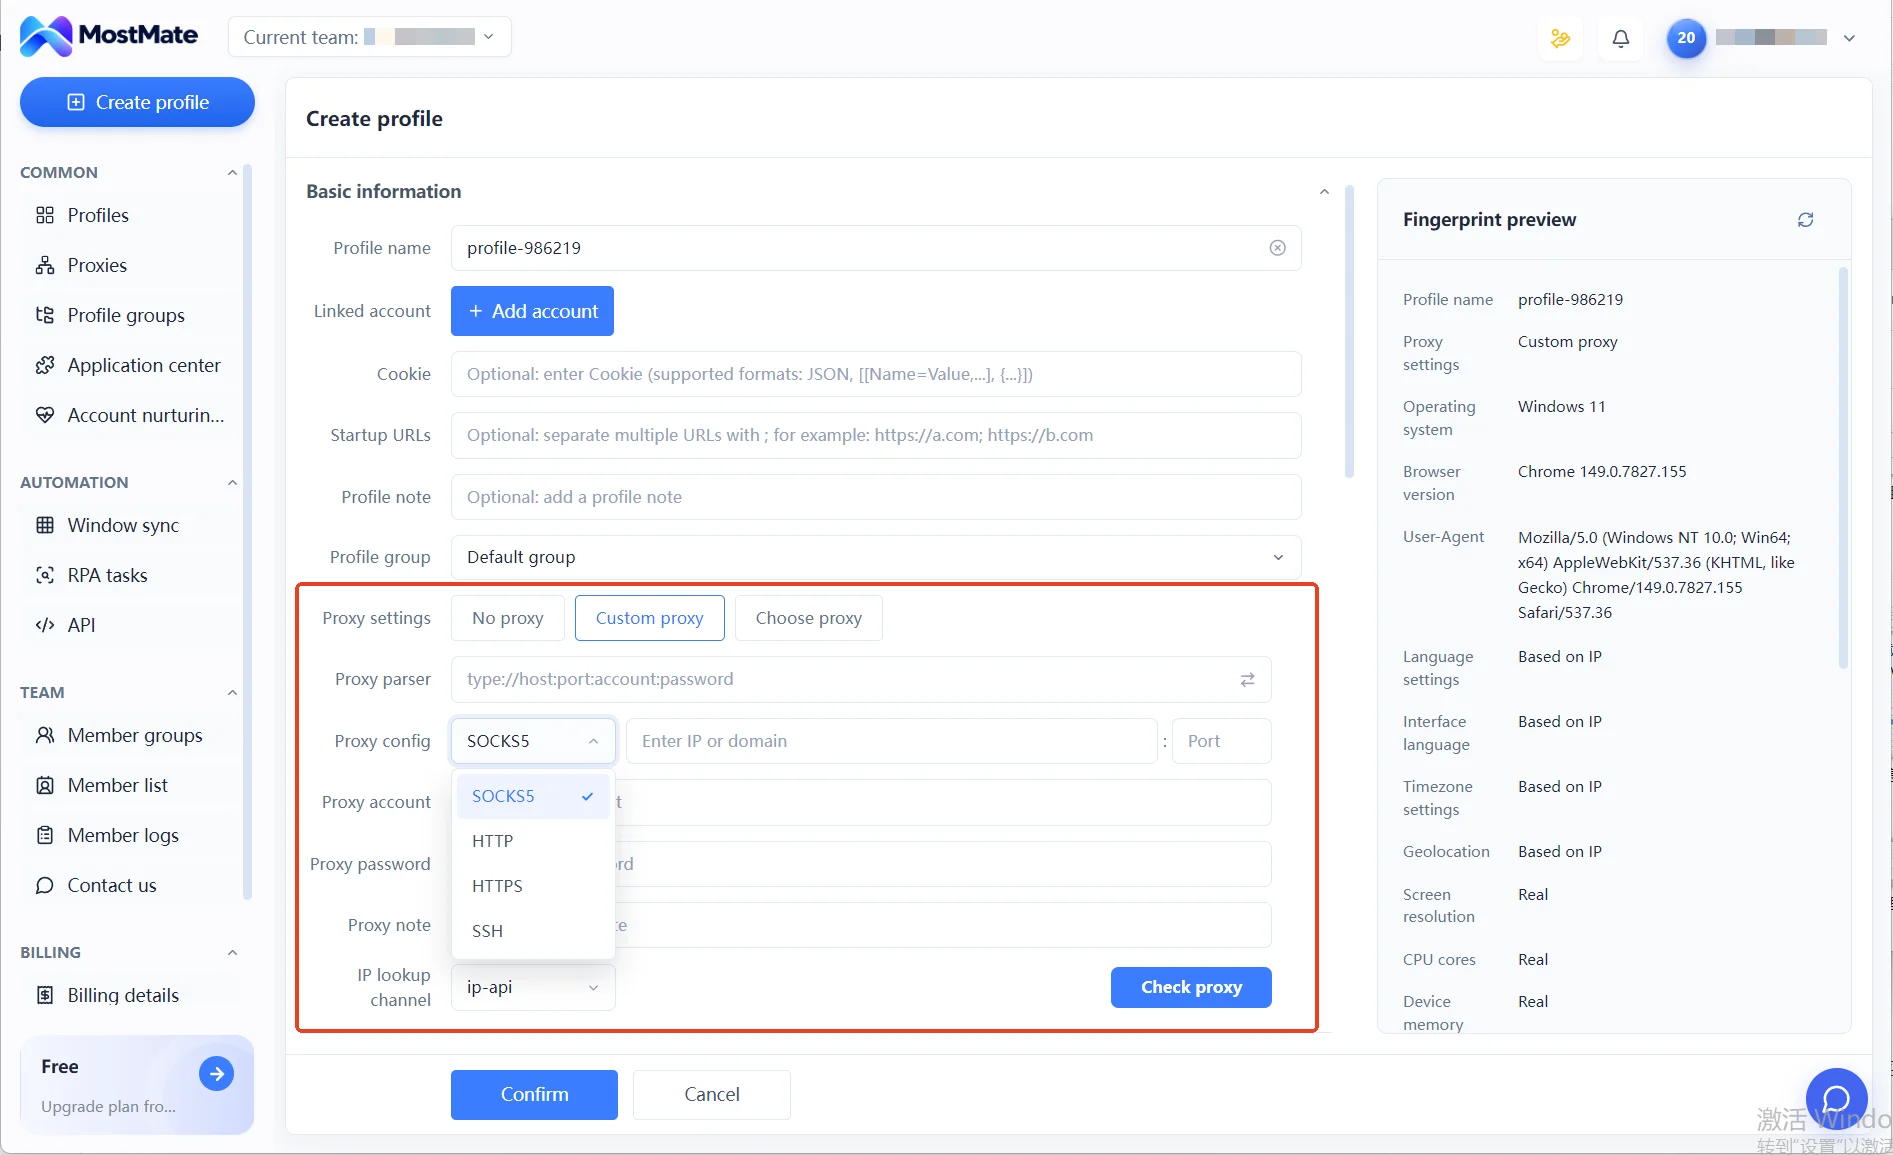
Крок 4: перевірте з'єднання через проксі. У формі є кнопка перевірки проксі: вона тестує зв'язність і за допомогою IP lookup звіряє географію виходу. Успішна перевірка лише перший рубіж. DNS, WebRTC та подібні дані ця кнопка не охоплює, їх треба звіряти на зовнішніх сторінках детекції вже після запуску середовища.
Крок 5: запустіть середовище та перепровірте фактичний вихід. Коли тест пройдено, відкрийте середовище, зайдіть на сторінку перевірки IP і переконайтеся, що фактичний вихідний IP збігається з очікуваним; за потреби подивіться ще DNS і часовий пояс. Якщо результат дивний, спершу зафіксуйте симптом, а потім змінюйте лише одну настройку за раз і тестуйте знову. Коли правиш кілька місць одразу, розібратися, де саме проблема, неможливо.
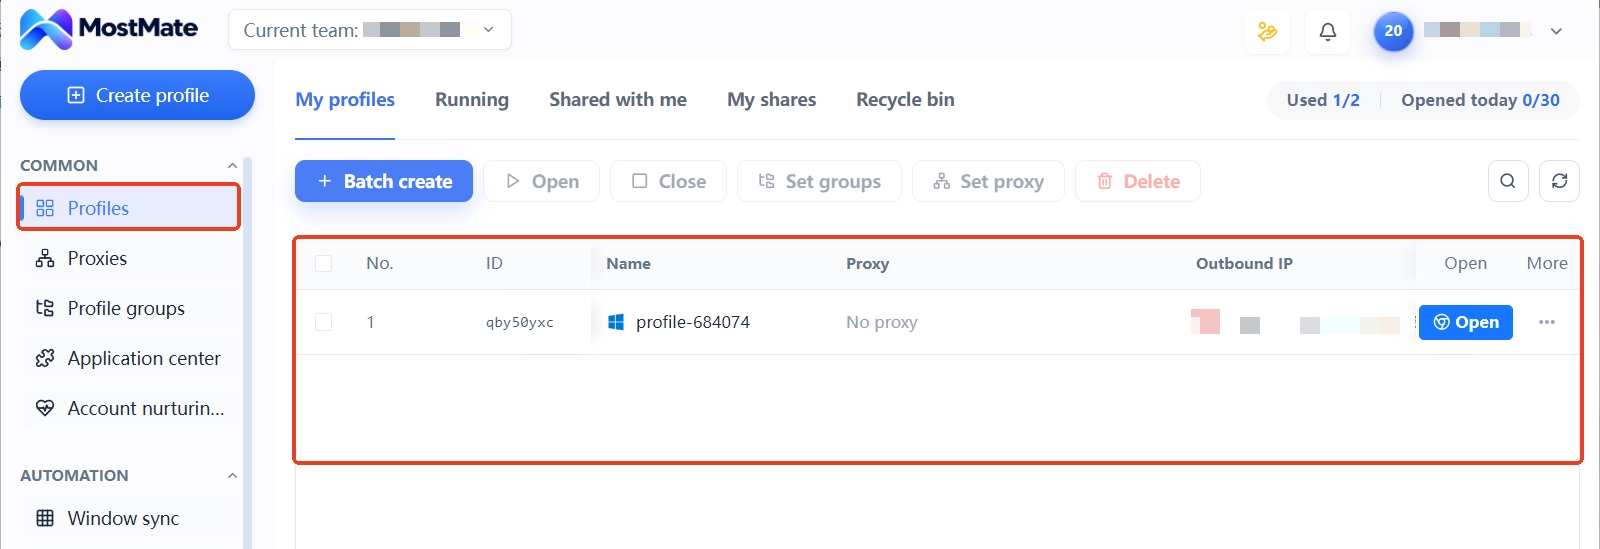
Крок 6: підтримуйте відповідність середовищ і ліній. У списку середовищ колонки проксі та вихідного IP видно постійно, тож те, який акаунт іде якою лінією, перевіряється будь-якої миті. Після заміни проксі не забудьте оновити примітку. При передачі справ звірка саме за цими двома колонками врятує від випадкової видачі проксі чужому середовищу.
Інтерфейс і поля кожного модуля розібрано зі скріншотами на сторінці що таке MostMate. Налаштування проксі лише один етап створення середовища, а повний порядок дій можна звірити за чеклистом нового середовища.
Налаштовано, але не працює: діагностика трьох симптомів
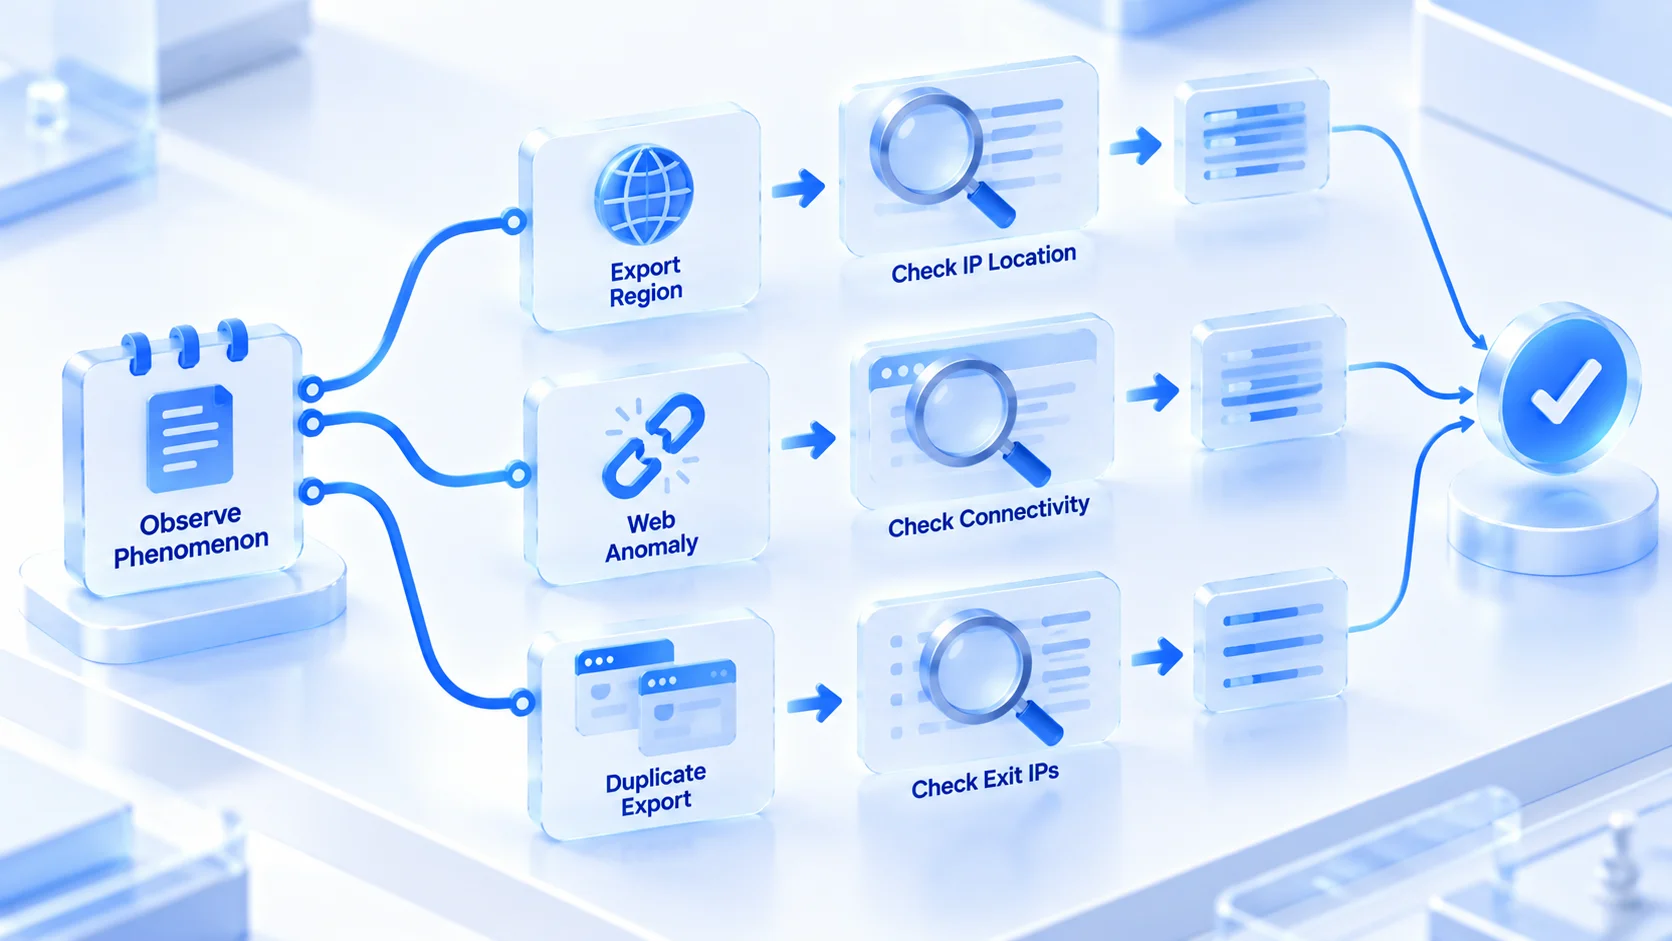
Коли ланцюжок налаштування пройдено, далі починається робота зі збоями. Діагностику треба вести від симптома до причини, а не починати з повторного переповнення конфігурації. У мультиакаунтингу найчастіше трапляються три картини. Спершу зафіксуйте симптом, потім шукайте причину.
Симптом 1: перевірка пройшла, регіон виходу не той
Проксі з'єднується, але географія не та, яку обіцяв провайдер. Причин три: видана лінія не відповідає замовленню, похибка бази геолокації IP, або виданий діапазон помилково розмічено. Перевірка: повторіть тест на сторонній сторінці детекції замість IP lookup і порівняйте обидва результати. Якщо розбіжність повторюється, просіть провайдера замінити лінію, не витрачайте час на повторні правки конфігурації.
Симптом 2: детекція пройшла, сторінки не відкриваються
Кнопковий тест показує зв'язок, але частина сайтів у середовищі не завантажується. Таке найчастіше означає проблему самого виходу: цільова платформа заблокувала діапазон, де лежить лінія, або канал проксі нестабільний за смугою. Перевірка: спробуйте в тому ж середовищі іншу лінію або тимчасово змініть тип протоколу, щоб зрозуміти, чи справа в каналі, чи вихід розпізнано. Коли сторінка детекції в нормі, а цільова платформа ні, найчастіше вихід розпізнано.
Симптом 3: два середовища показують той самий вихідний IP
Це найімовірніше у великих масивах середовищ: під час прив'язки обрали той самий проксі двічі або конфігурацію скопіювали разом із клоном. Перевірка: посторінково пройдіть у списку середовищ колонки проксі та вихідного IP і негайно переприв'яжіть спільні. Два акаунти, що довго працюють через одну лінію, є прямим сигналом для вироку про зв'язок. Ці колонки варто переглядати регулярно.
Часті запитання
Чи можна мішати SOCKS5 та HTTP-проксі в одній групі середовищ?
Так. Змішування за потреби є нормальною практикою: проксі кожного середовища незалежні, веб-панелі працюють на одному типі, клієнти та скрипти на іншому, і вони не заважають один одному. Єдина умова: у кожному середовищі тип має збігатися з реальним протоколом.
А HTTPS-проксі куди віднести в цій схемі?
Він працює з шифрованим вебом, будуючи тунель поверх HTTP-проксі, і у вебових сценаріях так само придатний, як SOCKS5. Уся логіка вибору вище стосується й нього. Місце у статті віддане найбільш контрастній частині, решту не повторюємо.
Що швидше: SOCKS5 чи HTTP-проксі?
Швидкість визначають якість лінії, відстань і смуга, а накладні витрати самого протоколу за нинішніх мереж мізерні. За однакової ціни HTTP-проксі на добрій лінії помітно обійде SOCKS5 на поганій. Вважати протокол критерієм швидкості означає вибирати не в той бік.
Чи потрібен антидетект-браузер, якщо вже є SOCKS5?
Так, ці речі лежать на різних рівнях. Проксі змінює лише мережевий вихід, тоді як браузерний відбиток, Cookie та локальні дані визначає сам браузер. Мультиакаунтинг потребує незалежності виходу та ідентичності, а саме це й роблять середовища антидетект-браузера; повний опис у розділі про можливості антидетект-браузера.
Підсумок
Межа між SOCKS5 та HTTP-проксі проходить по способу обробки запитів і за місцем виконання DNS-запитів: один читає запити й може лишати сліди в заголовках запитів, інший лише будує канал і пересилає дані як є. Для веб-панелей придатні обидва, для клієнтів і скриптів краще SOCKS5, а спосіб авторизації визначайте вже при купівлі. Після вибору додайте проксі до спільного списку, прив'яжіть до середовища, пройдіть перевірку і лише потім логіньтеся; при збої ведіть діагностику від симптому до причини, і тоді рівень каналу закритий повністю. Хочете на власні очі порівняти виходи: завантажте безкоштовну версію MostMate, відкрийте два середовища, прив'яжіть до кожного свою лінію, і результат покаже тест.

MOSTMATE
Безпечне керування кількома обліковими записами — це просто
Почніть із першого облікового запису й побудуйте з MostMate безпечнішу, розумнішу та ефективнішу роботу з кількома обліковими записами.
- Незалежні профілі. Узгоджені ідентичності.
- ШІ-автоматизація · Стан облікових записів · Командні операції



