
SOCKS5 czy proxy HTTP? Czym się różnią i jak wybrać dla wielu kont
W skrócie: proxy SOCKS5 i proxy HTTP oba podmieniają wyjście dla konta, a granica biegnie przez sposób obsługi żądań. Proxy HTTP działa w warstwie aplikacji i rozumie żądania; SOCKS5 buduje tylko kanał przekazywania i nie dotyka danych aplikacji. Do obsługi czysto webowych paneli wystarczy każdy z nich, dla aplikacji desktopowych i skryptów lepszy jest SOCKS5. Dobór protokołu to jednak tylko jeden krok; w przeglądarce antydetekcyjnej czeka jeszcze pełny łańcuch: wprowadzenie proxy, powiązanie ze środowiskiem, weryfikacja i diagnostyka. Ten artykuł przeprowadza przez całość.
Wielu traktuje oba typy proxy jak dwie nazwy tego samego rozwiązania. Skoro oba dają połączenie z siecią i pozwalają się zalogować, wybór wydaje się kwestią ceny. Dopiero gdy platforma zaczyna zgłaszać anomalie sieciowe, a kolejne konta trafiają do weryfikacji, wraca się do warstwy proxy.
Tymczasem oba protokoły różnią się już miejscem pracy, a co za tym idzie sposobem obsługi żądań oraz ścieżką konfiguracji i diagnostyki. Najpierw rozbierzmy granicę między protokołami, potem zbierzmy różnice w jednej tabeli, a na końcu opiszmy pełny łańcuch operacji w MostMate i diagnostykę trzech typowych objawów.
Granica między protokołami: kto obsługuje twoje żądania
Proxy HTTP działa w warstwie aplikacji, SOCKS5 jedna warstwę niżej. Inne położenie oznacza inny podział ról. Kto rozumie twoje żądania, ten może je też zmienić.
Proxy HTTP powstało dla ruchu webowego. Rozumie żądania HTTP: jaki adres, jakie nagłówki, jaka metoda. Ta umiejętność czytania ma dwie strony. Plus: możliwe są cache i filtrowanie. Minus: proxy stoi w miejscu, w którym widać żądania w postaci jawnej.
W opisie serwerów proxy i tunelowania na MDN można przeczytać, że część proxy HTTP dodaje lub nadpisuje przy przekazywaniu pola oznaczeń takie jak Via czy Forwarded; zależy to od implementacji i konfiguracji konkretnego proxy. Żądania przechodzące przez takie proxy mogą nosić ślad „przejścia przez proxy” i strona docelowa ma szansę to zauważyć, choć nie jest to stałe zachowanie każdego proxy HTTP.
SOCKS5 to inna filozofia. Jest zdefiniowany w RFC 1928 i robi jedno: buduje kanał przekazywania, przez który dane idą w niezmienionej postaci. Nie analizuje, co przez niego przepuszczasz, więc niczego do żądań nie dokłada. Cena jest jasna: cache, filtrowanie i rozdział po treści odpadają. Kanał to kanał.
W praktyce wielu kont ta granica oznacza, że oba protokoły już samą formą różnią się śladami, które zostawiają w sieci. Który wypada lepiej, nie ma jednej odpowiedzi; zależy od tego, na jakie sygnały patrzy twoja platforma i jaki ruch prowadzi twój biznes.
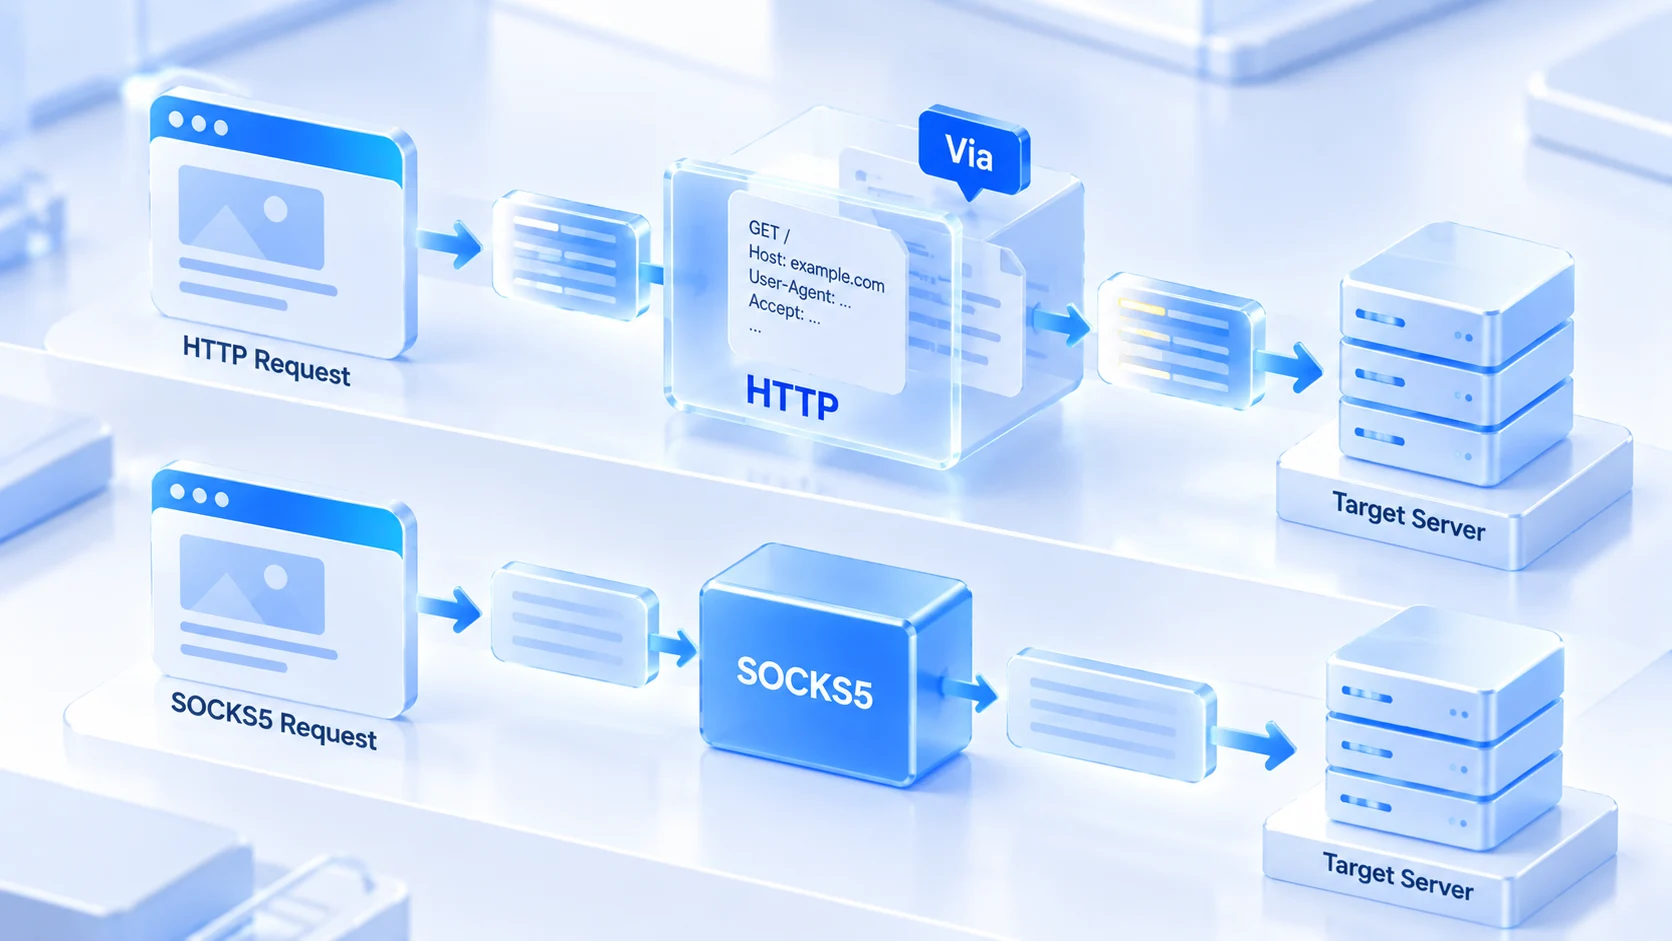
Jedna tabela: od obsługi żądań do miejsca rozwiązywania DNS
Rozproszone po akapitach różnice trudno zestawić obok siebie, więc najpierw zbierzmy je w tabeli. Podstawą wyboru powinno być porównanie możliwości obu protokołów punkt po punkcie, a nie patrzenie na jeden wymiar:
| Wymiar porównania | Proxy HTTP | SOCKS5 |
|---|---|---|
| Warstwa pracy | warstwa aplikacji, rozumie semantykę HTTP | warstwa sesji, tylko kanał przekazywania |
| Obsługa żądań | rozumie żądania, może cache'ować i filtrować | nie analizuje treści, przekazuje bez zmian |
| Ślady w nagłówkach żądań | część proxy dokłada własne pola nagłówków | nie zmienia danych aplikacji |
| Obsługa UDP | brak | wspiera przekazywanie UDP |
| Miejsce rozwiązywania DNS | zwykle domena trafia do strony proxy | zależy od klienta: lokalnie albo u proxy |
| Typowe zastosowania | panele webowe, zbieranie danych z sieci | desktop, skrypty, ruch audio i wideo |
| Uwagi przy konfiguracji | typ musi odpowiadać faktycznemu protokołowi | pilnuj wycieków przy rozwiązywaniu DNS |
Pozostałe wiersze czytaj dosłownie; wiersz o DNS zasługuje na osobny akapit. Przez proxy HTTP przeglądarka zwykle oddaje docelową domenę wprost proxy, więc rozwiązywanie odbywa się po jego stronie, a zapytania z twojej maszyny nigdzie nie wychodzą. Przez SOCKS5 takiej domyślnej umowy nie ma: miejsce rozwiązywania DNS zależy od tego, jak klient przekaże adres docelowy. Jedne klienty oddają domenę proxy do rozwiązania, inne rozwiązują ją lokalnie i dopiero potem się łączą. W tym drugim wariancie zapytania DNS wychodzą z twojej sieci prosto do serwerów DNS, a ich treść nie ma nic wspólnego z wyjściem proxy.
Na co dzień tej szczeliny nie czujesz; ujawnia się dopiero, gdy coś przestaje działać. Jeśli podejrzewasz, że rozwiązywanie DNS nie idzie za proxy, przejdź według procedury z przewodnika po wykrywaniu wycieków DNS i sprawdź, z jakiej sieci ostatecznie wychodzą zapytania. Gdy miejsce rozwiązywania DNS podąża za wyjściem, ścieżka domen odwiedzanych przez konto pozostaje spójna.
Jak wybrać dla wielu kont: trzy ścieżki
Wróćmy do samego wyboru. Skład ruchu w większości biznesów wielokontowych łatwo ocenić, więc dopasuj się do jednej z trzech ścieżek:
1. Czysto webowa obsługa paneli: panele sprzedawców e-commerce, wersje przeglądarkowe mediów społecznościowych, menedżery reklam. Ruch to wyłącznie żądania webowe, więc oba protokoły wystarczą. Wtedy lepiej wybrać lepszą trasę niż zastanawiać się nad typem protokołu.
2. Aplikacje desktopowe i skrypty: klienty typu Telegram, skrypty zbierające dane, narzędzia integrujące się z API. Taki ruch niekoniecznie trzyma się semantyki HTTP, więc uniwersalne przekazywanie w SOCKS5 pasuje lepiej. Relację wyjść w dwóch warstwach po stronie klienta rozkłada przewodnik po konfiguracji proxy w Telegramie w podziale na typy wejścia.
3. Ruch audio-wideo w czasie rzeczywistym i UDP: transmisje na żywo z interakcją, rozmowy głosowe. SOCKS5 obsługuje przekazywanie UDP, proxy HTTP tej funkcji nie ma. Zostaje SOCKS5.
Poza typem ruchu jest jeszcze jedna rzecz, którą warto ustalić już przy zakupie proxy: sposób autoryzacji. Autoryzacja loginem i hasłem wiąże tożsamość z kontem, więc zmiana urządzenia nie wymaga zmiany konfiguracji proxy. Biała lista IP wiąże autoryzację z wyjściem twojej maszyny; gdy tylko twoje łącze się zmieni, trzeba poprawiać listę w panelu dostawcy. Gdy jeden zestaw proxy współdzieli cały zespół, wariant login-hasło oszczędza naprawdę sporo utrzymania.
Dobór protokołu to jeszcze nie rozwiązanie ryzyka powiązań
Jeden pomysł warto rozbić osobno: skoro SOCKS5 nie analizuje treści, to prowadzenie na nim wielu kont byłoby bardziej skryte, a platforma nie rozpoznałaby ich. Pierwsza połowa tego rozumowania się broni. Druga już nie.
Platformy oceniają powiązania kont po jakości i historii wyjściowego IP, po spójności odcisku przeglądarki i po wzorcach zachowań kont. Żaden z tych sygnałów nie znika dlatego, że „nagłówki są czyste”. Dziesięć kont na jednym wyjściowym IP pozostaje dziesięcioma kontami na jednym IP także po przestawieniu na SOCKS5. To, że SOCKS5 nie analizuje żądań z warstwy aplikacji, nie znaczy, że w całej ścieżce sieciowej nie ma innych rozpoznawalnych danych: jakość wyjścia i charakterystyka ruchu też znajdują się pod obserwacją.
Typ IP i protokół to dwie niezależne osie. Jakość wyjścia zależy od tego, czy kupisz linie rezydencjonalne, czy datacenter; logikę wyboru rozkłada przewodnik po różnicach między IP rezydencjonalnymi a datacenter. Gdy załatwisz warstwę kanału, zostaje weryfikacja; dwupoziomowe sprawdzanie proxy podaje kolejność kontroli łączności wyjścia i zgodności parametrów.
Konfiguracja proxy w MostMate: od wprowadzenia do weryfikacji
Żeby wybrane proxy coś znaczyło, musi trafić do środowiska. MostMate to przeglądarka antydetekcyjna, w której proxy i parametry odcisku przechowuje się osobno dla każdego środowiska, więc każde konto dostaje własne, niekrzyżujące się wyjście. Od zakupu proxy do chwili, gdy środowisko realnie z niego korzysta, droga prowadzi przez sześć kroków.
Krok 1: zweryfikuj parametry proxy od dostawcy. Zanim zaczniesz, zbierz pełne informacje: typ protokołu, adres, port, sposób uwierzytelniania. Typ protokołu bierz z oznaczeń dostawcy, nie zgaduj po porcie: 1080 bywa kojarzone z SOCKS5 wyłącznie jako nawyk branżowy, nie jako reguła. Źle określony typ oznacza, że kontrola na pewno nie przejdzie.
Krok 2: wprowadź proxy do listy zarządzania proxy. W MostMate proxy prowadzi się w osobnym menu; wejście to przyciski nowego proxy i importu proxy, a lista prowadzi ewidencję informacji o proxy, notatek, wyjściowego IP i daty utworzenia. Przy wprowadzaniu od razu uzupełnij notatkę: do czego służy, u jakiego dostawcy, numer linii. Notatka jest dla osoby, która przejmie środowisko po tobie.
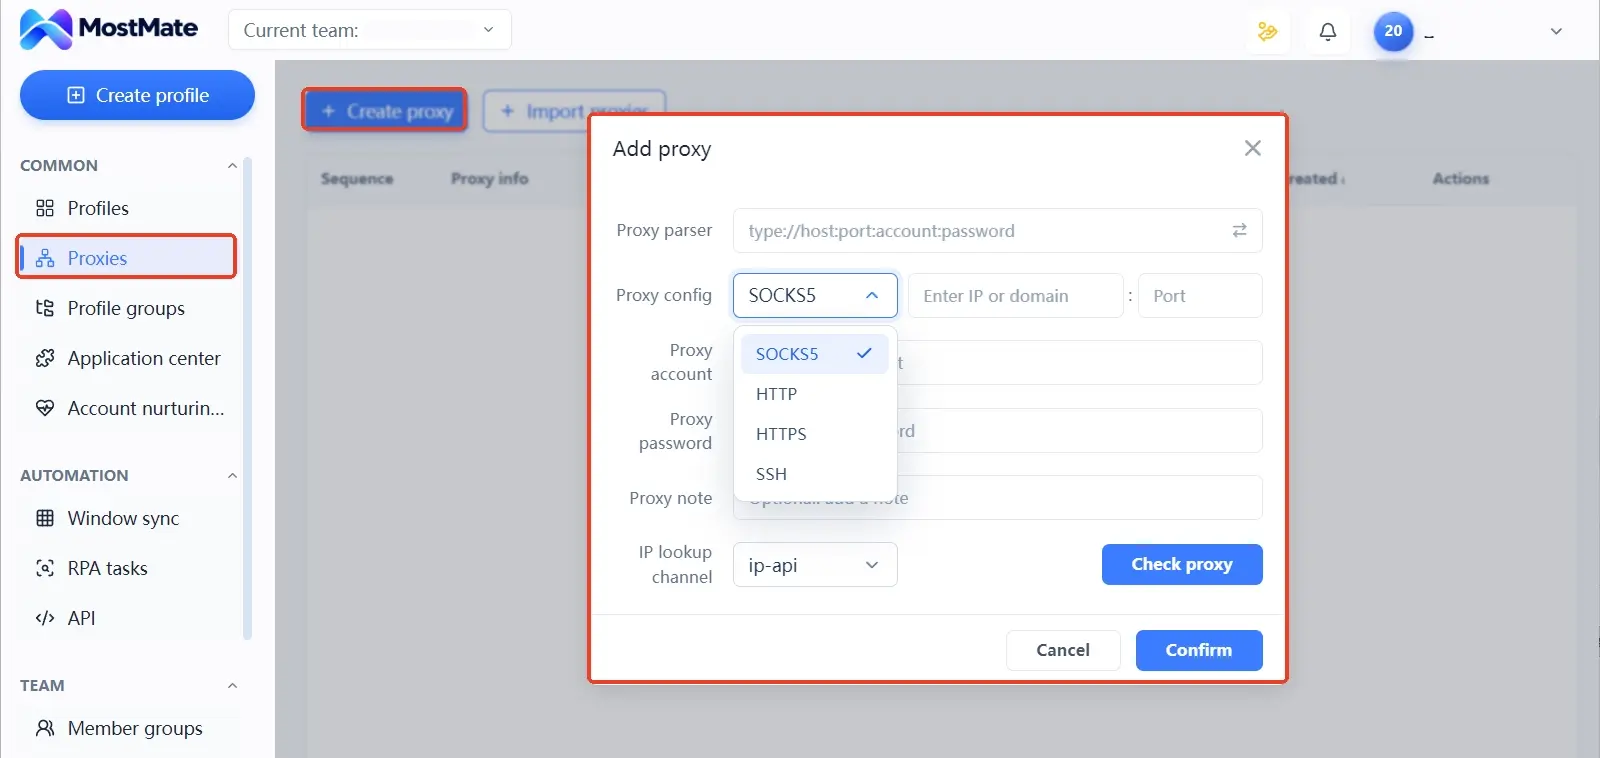
Krok 3: powiąż proxy ze środowiskiem. Wejdź do formularza tworzenia lub edycji środowiska; ustawienia proxy oferują trzy opcje: brak proxy, własne proxy albo wybór spośród wprowadzonych proxy. Lista rozwijana typu obejmuje SOCKS5, HTTP, HTTPS oraz SSH. Wybór musi odpowiadać faktycznemu protokołowi. Przy wpisywaniu własnego proxy trzymaj się podpowiedzi formatu z formularza; jeśli dostawca podaje prefiks socks5, wybierz SOCKS5.
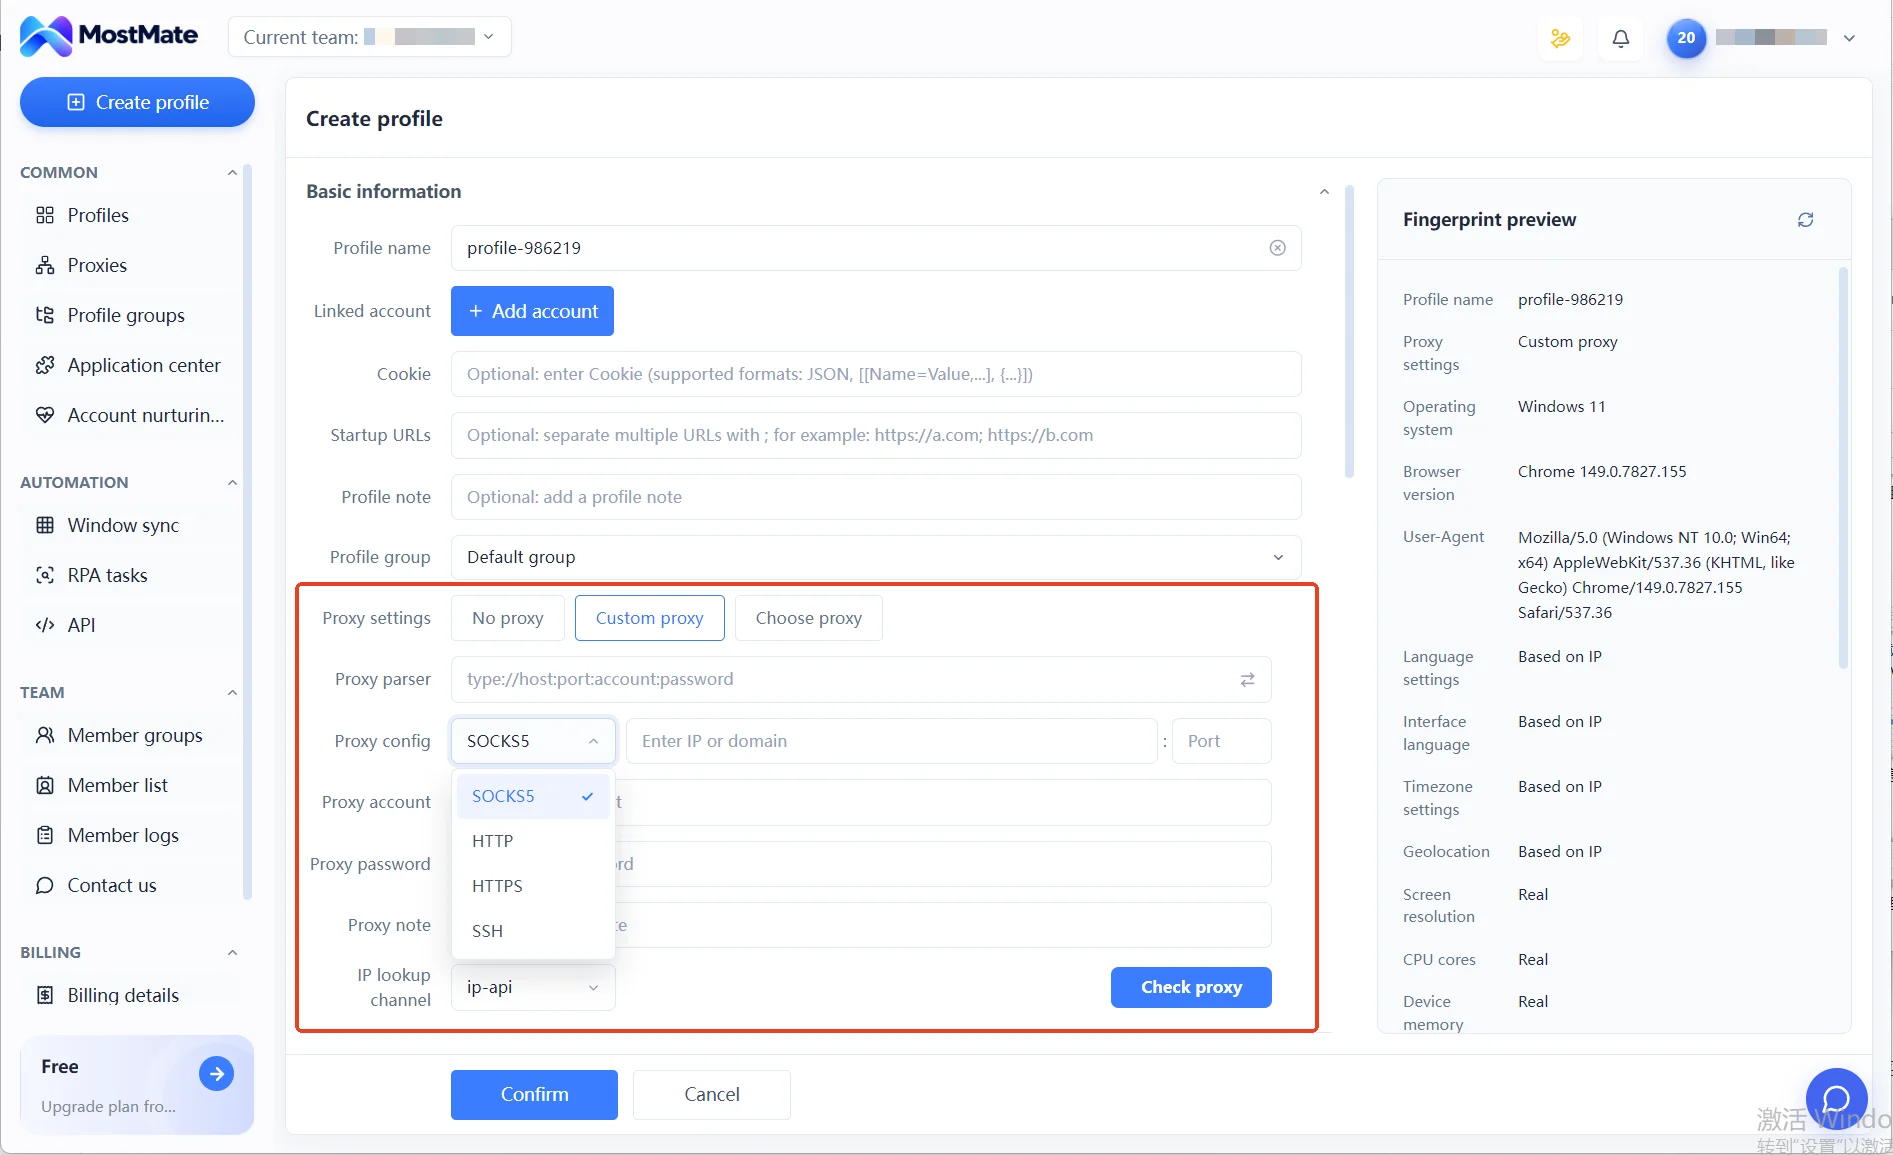
Krok 4: sprawdź połączenie proxy. W formularzu jest przycisk sprawdzania proxy, który testuje łączność i we współpracy z kanałem IP lookup weryfikuje przynależność geograficzną wyjścia. Zdany test to dopiero pierwszy próg. Informacje typu DNS czy WebRTC nie mieszczą się w zasięgu przycisku; te sprawdzisz po uruchomieniu środowiska na zewnętrznych stronach testowych.
Krok 5: uruchom środowisko i zweryfikuj realne wyjście. Gdy test przejdzie, otwórz środowisko, wejdź na stronę wykrywającą IP i potwierdź, że realne wyjście zgadza się z oczekiwanym; w razie potrzeby obejrzyj DNS i strefę czasową razem z nim. Przy nietypowym wyniku najpierw zanotuj objaw, a potem zmieniaj wyłącznie jedno ustawienie na próbę. Gdy poprawiasz kilka rzeczy naraz, nie da się wskazać, gdzie leży problem.
Krok 6: utrzymuj odwzorowanie środowisk na linie. W liście środowisk kolumny proxy i wyjściowego IP widać wiersz po wierszu, więc po każdym otwarciu sprawdzisz, które konto jedzie po której linii. Po wymianie proxy dopilnuj, by zaktualizować notatkę. Przy przekazaniu pracy zespołowi weryfikacja tych dwóch kolumn chroni przed błędnym przydziałem proxy do cudzego środowiska.
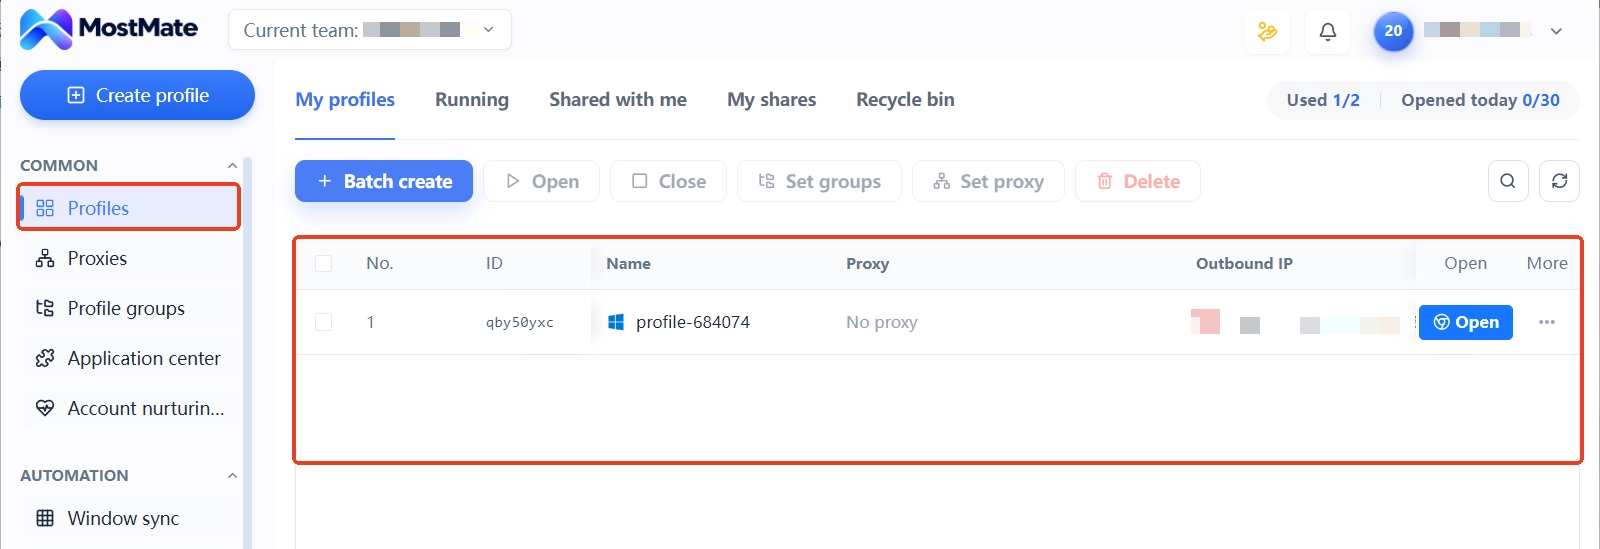
Interfejsy i pola poszczególnych modułów porównasz zrzut po zrzucie na stronie czym jest MostMate. Skonfigurowane proxy to tylko fragment budowania środowiska; pełną kolejność prac zweryfikujesz punkt po punkcie z listą kontrolną nowego środowiska.
Skonfigurowane, ale niedziałające: diagnostyka trzech objawów
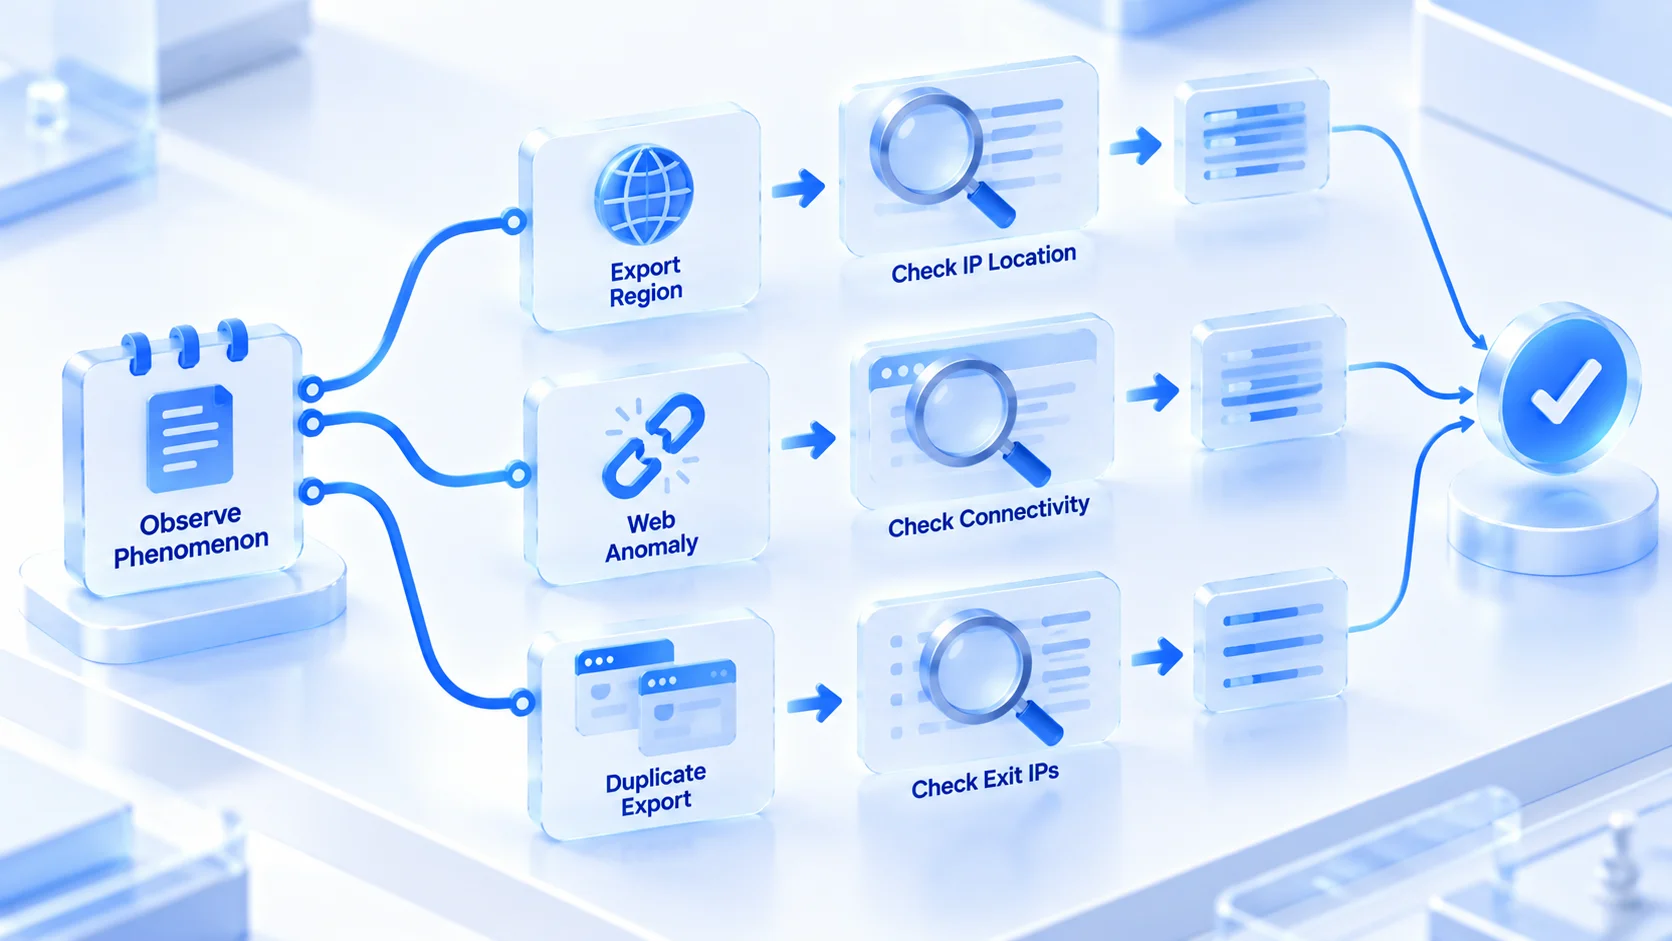
Po przejściu konfiguracji zostaje obsługa nieprawidłowości. Diagnostykę prowadź od objawu w stronę przyczyny, a nie od ponownego wpisywania całej konfiguracji. W scenariuszu wielu kont najczęściej spotyka się trzy typy. Najpierw zapamiętaj objaw, potem szukaj przyczyny.
Objaw pierwszy: kontrola przechodzi, a region wyjścia jest inny
Proxy łączy się, a przynależność geograficzna nie jest tą, którą obiecywał dostawca. Możliwe przyczyny to trzy: przydzielona linia nie odpowiada zamówieniu, baza geolokalizacji IP się myli, albo otrzymany zakres adresów bywa błędnie opisany. Sposób kontroli: zamień kanał IP lookup na zewnętrzną stronę testową i porównaj oba wyniki. Gdy rozbieżność powtarza się, poproś dostawcę o wymianę linii, zamiast w kółko przestawiać konfigurację.
Objaw drugi: test przechodzi, a strony się nie otwierają
Przycisk pokazuje poprawny test, a część stron w środowisku ładuje się z błędami. Takie odchylenie najczęściej siedzi w samym wyjściu: platforma docelowa zablokowała zakres adresów, w którym leży ta linia, albo przepustowość proxy jest niestabilna. Sposób kontroli: w tym samym środowisku przestaw się na inną linię albo tymczasowo zmień typ protokołu i sprawdź, czy problem leży w kanale, czy w rozpoznanym wyjściu. Gdy strona testowa działa, a platforma docelowa nie, najczęściej wskazuje to na rozpoznane wyjście.
Objaw trzeci: dwa środowiska pokazują to samo wyjściowe IP
To zdarza się najłatwiej przy dużej liczbie środowisk: przy wiązaniu wybrano dwa razy to samo proxy, albo klonowanie środowiska skopiowało konfigurację w pakiecie. Sposób kontroli: w liście środowisk przejrzyj kolumny proxy i wyjściowego IP wiersz po wierszu, a po wykryciu współdzielenia natychmiast przepnij powiązanie. Dwa konta jeżdżące długo po tej samej linii to najbardziej bezpośredni sygnał dla oceny powiązań. Ta kolumna zasługuje na regularne przeglądanie.
Najczęstsze pytania
Czy proxy SOCKS5 i HTTP można mieszać w tych samych środowiskach?
Tak. Mieszanie według potrzeb to normalna praktyka: proxy każdego środowiska jest niezależne, więc środowiska webowych paneli mogą jeździć na jednym typie, a środowiska aplikacji i skryptów na drugim, bez wzajemnego wpływu. Warunkiem jest zgodność typu z faktycznym protokołem w każdym środowisku z osobna.
Gdzie w tych rozważaniach mieści się proxy HTTPS?
Szyfrowane strony obsługuje przez budowę tunelu na bazie proxy HTTP, więc w ruchu webowym jest równie użyteczny co SOCKS5. Powyższe rozumowanie o wyborze stosuje się do niego w całości. Miejsce poświęcono największym różnicom, więc reszty nie powtarzamy.
Które jest szybsze: proxy SOCKS5 czy HTTP?
O szybkości decydują przede wszystkim jakość linii, odległość i przepustowość; sam narzut przetwarzania protokołu przy obecnych sieciach różni się znikomo. Za tę samą cenę proxy HTTP na dobrej linii wyraźnie wyprzedzi SOCKS5 na słabej. Traktowanie protokołu jako wyznacznika szybkości łatwo kieruje wybór w złą stronę.
Czy przy SOCKS5 nadal potrzebna jest przeglądarka antydetekcyjna?
Tak, bo to dwie rzeczy z różnych poziomów. Proxy podmienia wyłącznie sieciowe wyjście, a o odcisku przeglądarki, cookies i danych lokalnych decyduje dalej przeglądarka. Przy wielu kontach chodzi o niezależność wyjścia i tożsamości osobno, a tym właśnie zajmują się środowiska przeglądarki antydetekcyjnej; pełne wyjaśnienie znajdziesz na stronie możliwości i granic przeglądarki antydetekcyjnej.
Podsumowanie
Granica między proxy SOCKS5 a HTTP biegnie przez sposób obsługi żądań i miejsce rozwiązywania DNS: jedno rozumie żądania i może zostawiać ślady, drugie buduje wyłącznie kanał przekazywania i przekazuje dane bez zmian. W webowych panelach wystarczy oba, dla aplikacji i skryptów lepszy jest SOCKS5, a sposób autoryzacji ustal już przy zakupie. Po wyborze wprowadź proxy do wspólnej listy, powiąż ze środowiskiem, zweryfikuj połączenie i dopiero wtedy loguj konta; gdy coś pójdzie nie tak, wracaj od objawu do przyczyny. Dopiero wtedy warstwa kanału jest zrobiona porządnie. Jeśli chcesz sam porównać różnicę wyjść, pobierz darmową wersję MostMate, otwórz dwa środowiska i podepnij pod każde inną linię; wynik zobaczysz na pierwszym teście.

MOSTMATE
Bezpieczne zarządzanie wieloma kontami, bez komplikacji
Zacznij od pierwszego konta i z MostMate buduj bezpieczniejsze, inteligentniejsze i wydajniejsze operacje obejmujące wiele kont.
- Niezależne profile. Spójne tożsamości.
- Automatyzacja AI · Kondycja kont · Praca zespołowa



