
គួរជ្រើសរើស SOCKS5 ឬ HTTP proxy យ៉ាងណាសម្រាប់ account ច្រើន
សេចក្តីសន្និដ្ឋានសំខាន់៖ SOCKS5 និង HTTP proxy ធ្វើឱ្យ account មាន IP ចេញថ្មីទាំងពីរ ចំណុចបែងចែកគឺនៅវិធីដែលពួកវាដំណើរការ request។ HTTP proxy ធ្វើការលើស្រទាប់ application ហើយអាចអាន request បាន ចំណែក SOCKS5 គ្រាន់តែបង្កើតផ្លូវបញ្ជូនបន្ត មិនប៉ះទិន្នន័យ application ឡើយ។ សម្រាប់តែ web dashboard ពីរប្រភេទណាក៏បានដែរ ចំណែក desktop client និង script គួរជ្រើស SOCKS5 ជាមុន។ ការជ្រើស protocol ត្រឹមត្រូវគ្រាន់តែជាដំណាក់កាលមួយប៉ុណ្ណោះ ក្នុង MostMate នៅមានដំណើរការបញ្ចូល ភ្ជាប់ ផ្ទៀងផ្ទាត់ និងពិនិត្យរកបញ្ហាទៀត អត្ថបទនេះនឹងនាំអ្នកឆ្លងកាត់ទាំងអស់ម្តង។
មនុស្សជាច្រើនចាត់ទុក proxy ប្រភេទទាំងពីរនេះថាជារបស់ដូចគ្នា គ្រាន់តែឈ្មោះខុសគ្នា។ គិតថាណាក៏ត-connect បានដែរ account ក៏ចូលបានដែរ ដូច្នេះការជ្រើសរើសហាក់ដូចជាគ្រាន់តែខុសតម្លៃប៉ុណ្ណោះ។ លុះត្រាតែ platform ណាមួយចាប់ផ្តើមប្រាប់ថាបណ្តាញមានបញ្ហា ឬ account ជាច្រើនចាប់ផ្តើមត្រូវពិនិត្យឡើងវិញ ទើបវិលមកពិនិត្យជាន់ proxy។
ជាការពិត protocol ទាំងពីរខុសគ្នាតាំងពីទីតាំងធ្វើការរបស់វា វិធីដំណើរការ request ក៏ខុសគ្នា ហើយផ្លូវនៃការកំណត់និងការពិនិត្យក៏ខុសគ្នាដែរ។ អត្ថបទនេះនឹងបែងចែកចំណុចបែងចែករបស់ protocol សិន បន្ទាប់មកប្រមូលភាពខុសគ្នាទាំងអស់មកក្នុងតារាងមួយ ហើយនៅចុងក្រោយសរសេរឱ្យច្បាស់នូវដំណើរការទាំងមូលក្នុង MostMate និងការពិនិត្យបញ្ហាដែលកើតឡើងច្រើនជាងគេបីប្រភេទ។
ចំណុចបែងចែករបស់ protocol ទាំងពីរ៖ នរណាដែលដំណើរការ request របស់អ្នក
HTTP proxy ធ្វើការលើស្រទាប់ application ចំណែក SOCKS5 ធ្វើការលើស្រទាប់ខាងក្រោមវា។ ទីតាំងខុសគ្នា តួនាទីក៏ខុសគ្នា។ អ្នកណាដែលអាចអាន request របស់អ្នកបាន អ្នកនោះក៏មានឱកាសកែវាដែរ។
HTTP proxy ត្រូវបានរចនាឡើងសម្រាប់ web traffic។ វាអាចអាន HTTP request បាន៖ ចូលទៅ address ណា មាន request headers អ្វីខ្លះ ប្រើ method អ្វី។ សមត្ថភាព "អានបាន" នេះមានពីរមុខ។ ផ្នែកវិជ្ជមានគឺធ្វើ cache និង filter បាន។ ផ្នែកអវិជ្ជមានគឺវាកំពុងឈរនៅទីតាំងដែលមើលឃើញ request ជាអត្ថបទធម្មតា។
ក្នុងការពន្យល់របស់ MDN អំពី proxy server និង mechanism នៃការ tunnel បាននិយាយថា HTTP proxy មួយចំនួននឹងបន្ថែម ឬកែសម្រួល field សម្គាល់ដូចជា Via និង Forwarded ពេលបញ្ជូនបន្ត ដែលបន្ថែមឬអត់ ខុសគ្នាតាមការអនុវត្តន៍និងការកំណត់របស់ proxy នីមួយៗ។ request ដែលឆ្លងកាត់ proxy ប្រភេទនេះ អាចនឹងមានស្នាមដានក្នុង request headers ថា "ឆ្លងកាត់ proxy" ហើយ site មានឱកាសដឹង ប៉ុន្តែនេះមិនមែនជាឥរិយាបថពិតប្រាកដរបស់ HTTP proxy ទាំងអស់ទេ។
SOCKS5 ជាគំនិតផ្សេងមួយទៀត។ វាត្រូវបានកំណត់ក្នុង RFC 1928 ធ្វើការតែមួយគត់គឺបង្កើតផ្លូវបញ្ជូនបន្ត ដើម្បីបញ្ជូនទិន្នន័យទៅដូចដើម។ វាមិនវិភាគថាអ្នកបញ្ជូនអ្វី ដូច្នេះក៏មិនបន្ថែមអ្វីទៅក្នុង request ដែរ។ តម្លៃបង់ក៏ច្បាស់ដែរ។ cache, filter, និងការបែងចែកតាមខ្លឹមសារ វាធ្វើមិនបានទាំងអស់។ ផ្លូវគឺគ្រាន់តែផ្លូវ។
ពេលដាក់ចំណុចបែងចែកនេះទៅក្នុងការគ្រប់គ្រង account ច្រើន វាមានន័យថាស្នាមបណ្តាញដែល proxy ពីរប្រភេទទុកចោល ខុសគ្នាតាំងពីទម្រង់។ ប្រភេទណាល្អជាង គ្មានចម្លើយតែមួយទេ អ្វីដែលសំខាន់គឺ platform របស់អ្នកមើល signal អ្វី និង business របស់អ្នកដំណើរការ traffic ប្រភេទអ្វី។
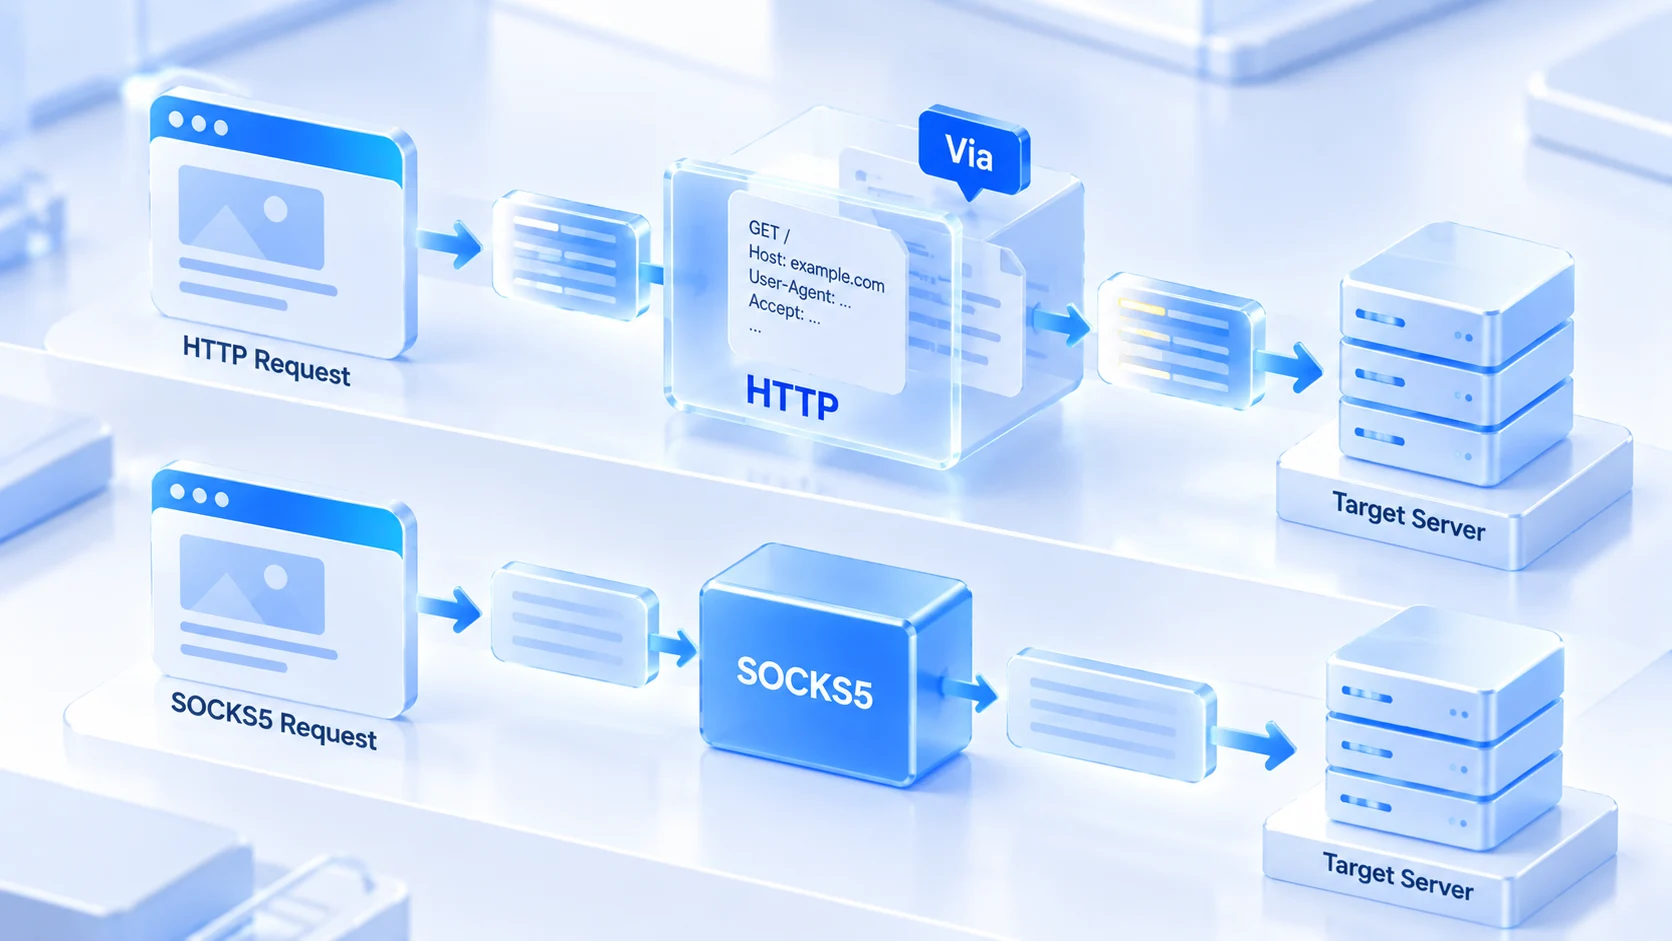
មើលទាំងអស់ក្នុងតារាងមួយ៖ ពីការដំណើរការ request ដល់កន្លែងធ្វើ DNS resolution
ភាពខុសគ្នារបស់ protocol បែកខ្ចាត់ខ្ចាយក្នុងកថាខណ្ឌ ពិបាកប្រៀបធៀប សូមប្រមូលចូលតារាងមួយសិន។ មូលដ្ឋាននៃការជ្រើសរើសគួរមកពីការប្រៀបធៀបសមត្ថភាព protocol ជាជំហានៗ មិនមែនផ្អែកតែវិមាត្រតែមួយទេ៖
| វិមាត្រប្រៀបធៀប | HTTP proxy | SOCKS5 |
|---|---|---|
| ជាន់ធ្វើការ | ស្រទាប់ application យល់ HTTP | ស្រទាប់ session ធ្វើផ្លូវបញ្ជូនបន្ត |
| ការដំណើរការ request | អាន request បាន cache filter បាន | មិនវិភាគខ្លឹមសារ បញ្ជូនដូចដើម |
| ស្នាមដានក្នុង request headers | proxy ខ្លះបន្ថែមឬកែ field សម្គាល់ | មិនកែទិន្នន័យ application |
| ការគាំទ្រ UDP | មិនគាំទ្រ | គាំទ្របញ្ជូនបន្ត UDP |
| កន្លែងធ្វើ DNS resolution | ភាគច្រើនផ្តូរ domain ទៅ proxy | អាស្រ័យ client local ឬ proxy |
| ករណីធម្មតា | web dashboard web scraping | desktop client script audio video |
| ចំណាំពេលកំណត់ | type ត្រូវតែត្រូវនឹង protocol ពិត | ប្រយ័ត្នផ្លូវ DNS ដែលអាចធ្លាយ |
ជួរដទៃក្នុងតារាង អានតាមអក្សរបានហើយ។ ជួរ DNS គួរពន្យល់ដាច់ដោយឡែក។ ពេលឆ្លងកាត់ HTTP proxy browser ភាគច្រើនបញ្ជូន target domain ទៅ proxy ផ្ទាល់ ការធ្វើ resolution កើតឡើងនៅចំហៀង proxy ហើយ DNS request ពីម៉ាស៊ីនខ្លួនមិនចេញក្រៅទេ។ ពេលប្រើ SOCKS5 គ្មានកិច្ចសន្យាលំនាំដើមបែបនេះទេ កន្លែងធ្វើ DNS resolution អាស្រ័យលើវិធីដែល client បញ្ជូន target address៖ ខ្លះផ្តូរ domain ទៅ proxy សិន ខ្លះធ្វើ resolution នៅម៉ាស៊ីនខ្លួនសិន ទើបចូលទៅ connect។ ក្នុងករណីធ្វើ resolution នៅម៉ាស៊ីនខ្លួន DNS query ចេញពីបណ្តាញខ្លួនផ្ទាល់ទៅ DNS server ខ្លឹមសារ query គ្មានទំនាក់ទំនងអ្វីនឹង proxy exit ឡើយ។
ចំណុចខ្វះខាតនេះមិនអាចរកឃើញក្នុងការប្រើប្រាស់ធម្មតាទេ តែវាលេចឡើងពេលមានបញ្ហា។ បើសិនជាមានការសង្ស័យថា resolution មិនតាម proxy សូមដំណើរការម្តងតាម ការណែនាំពិនិត្យ DNS leak មើលថា DNS request បញ្ចប់ចេញពីបណ្តាញណា។ ពេលកន្លែងធ្វើ DNS resolution តាមទិស exit គំនិត domain ដែល account ចូលទៅនឹងមានលក្ខណៈរលូន។
ជ្រើសរើសតាម scenario ច្រើន account៖ បីបន្ទាត់
ត្រឡប់មកការជ្រើសរើសវិញ។ traffic composition នៃ business account ច្រើនភាគច្រើនមិនពិបាកកំណត់ទេ តាមបន្ទាត់បីខាងក្រោម៖
1. ការគ្រប់គ្រងតែ web dashboard សុទ្ធ៖ seller dashboard នៃ e-commerce, web version នៃ social media, ទំព័រគ្រប់គ្រង advertisement។ traffic ទាំងអស់ជា web request ហើយ protocol ទាំងពីរទទួលបានទាំងអស់។ ពេលនោះការជ្រើស line ដែលមានគុណភាពល្អ ល្អជាងការគិតច្រើនអំពី protocol type។
2. Desktop client និង script៖ client ដូចជា Telegram, script ប្រមូលទិន្នន័យ, tool ដែលត-connect ទៅ API។ traffic ប្រភេទនេះមិនចាំបាច់ធ្វើតាម HTTP semantics ទេ ដូច្នេះការបញ្ជូនបន្តទូទៅរបស់ SOCKS5 សមរម្យជាង។ ទំនាក់ទំនង exit ពីរជាន់ក្នុងករណី client អត្ថបទ ការកំណត់ proxy សម្រាប់ Telegram បានបែងចែកតាម entry point។
3. Real-time audio/video និង UDP traffic៖ អន្តរកម្ម live, ការហៅសម្លេង។ SOCKS5 គាំទ្របញ្ជូនបន្ត UDP តែ HTTP proxy គ្មានសមត្ថភាពនេះទេ។ ត្រូវជ្រើស SOCKS5 តែប៉ុណ្ណោះ។
បន្ថែមពីលើប្រភេទ traffic មានរឿងមួយទៀតដែលគួរកំណត់ពេលទិញ proxy ភ្លាម៖ វិធីផ្ទៀងផ្ទាត់។ ការផ្ទៀងផ្ទាត់ដោយ username/password ភ្ជាប់អត្តសញ្ញាណទៅ account ហើយពេលផ្លាស់ device មិនចាំបាច់កែ proxy config ទេ។ IP whitelist ភ្ជាប់ការអនុញ្ញាតទៅ exit នៃម៉ាស៊ីនខ្លួន បើ line ខ្លួនផ្លាស់ ត្រូវទៅ dashboard របស់ provider កែបញ្ជី។ ពេលក្រុមប្រើ proxy ចែករំលែកជាមួយគ្នា វិធី username/password ជួយសន្សំការថែទាំបានច្រើនណាស់។
Protocol ត្រូវមិនមែនមានន័យថាវដ្តនៃការភ្ជាប់ account ដោះស្រាយរួចទេ
មានគំនិតមួយដែលគួរបកស្រាយដាច់ដោយឡែក៖ SOCKS5 មិនវិភាគខ្លឹមសារ ដូច្នេះប្រើវាដើម្បីដំណើរការ account ច្រើន វានឹងលាក់បាំងជាង platform មិនស្គាល់។ ពាក់កណ្តាលដំបូងនៃហេតុផលនេះត្រូវ។ ពាក់កណ្តាលក្រោយមិនអាចតាមបានទេ។
platform វិនិច្ឆ័យការភ្ជាប់ account ច្រើន មើលគុណភាពនិងប្រវត្តិរបស់ IP ចេញ ភាពឯករាជ្យនៃ browser fingerprint និងលំនាំអាកប្បកិរិយារបស់ account។ ក្នុងចំណោម signal ទាំងនេះ គ្មានមួយបាត់ទៅព្រោះ "request headers ស្អាត" ទេ។ ដំណើរការ account ដប់លើ IP ចេញដូចគ្នា បើប្តូរទៅ SOCKS5 ក៏ដូចគ្នាដែរ។ ការដែល SOCKS5 មិនវិភាគ request លើស្រទាប់ application ក៏មិនមែនមានន័យថាលើផ្លូវបណ្តាញទាំងមូលគ្មានព័ត៌មានដែលអាចស្គាល់បានដែរ គុណភាព exit និងលក្ខណៈ traffic ក៏ស្ថិតក្នុងកម្រិតនៃការសង្កេតដែរ។
ប្រភេទ IP និង protocol ជាវិមាត្រដាច់ដោយឡែកពីគ្នា។ គុណភាព exit អាស្រ័យលើអ្នកទិញ line ប្រភេទ residential ឬ datacenter អត្ថបទ ភាពខុសគ្នារវាង residential IP និង datacenter IP បានបកស្រាយ logic នៃការជ្រើសរើស។ ពេលធ្វើជាន់ផ្លូវបញ្ជូនបន្តរួច នៅមានជំហានផ្ទៀងផ្ទាត់ទៀត ការពិនិត្យ proxy ពីរជាន់ បានផ្តល់លំដាប់នៃការពិនិត្យការត-connect របស់ exit និងភាពត្រឹមត្រូវនៃ parameter។
ការកំណត់ proxy ក្នុង MostMate៖ ពីការបញ្ចូលដល់ការផ្ទៀងផ្ទាត់
proxy ដែលបានជ្រើសរើស មានអត្ថន័យតែពេលទម្លាក់ទៅក្នុង environment ប៉ុណ្ណោះ។ MostMate គឺជា anti-detect browser ដែល proxy និង parameter នៃ fingerprint រក្សាទុកដោយឡែកតាម environment នីមួយៗ ហើយ exit ដែល account នីមួយៗទទួលបានមិនឆ្លងកាត់គ្នាឡើយ។ ពីការទិញ proxy មួយដល់ environment ប្រើវាជាក់ស្តែង ផ្លូវបែងចែកជា 6 ជំហាន។
ជំហានទី 1៖ ពិនិត្យ parameter proxy ដែល provider ផ្តល់ឱ្យ។ មុនចាប់ដៃ រៀបចំព័ត៌មានឱ្យគ្រប់៖ ប្រភេទ protocol, address, port, វិធីផ្ទៀងផ្ទាត់។ ប្រភេទ protocol យោងតាមការសម្គាល់របស់ provider កុំស្មានតាម port 1080 ដែលភាគច្រើនឃើញក្នុង SOCKS5 គ្រាន់តែជាទម្លាប់វិស័យ មិនមែនច្បាប់ទេ។ បើបំពេញប្រភេទខុស ការពិនិត្យមិនអាចឆ្លងបានឡើយ។
ជំហានទី 2៖ បញ្ចូល proxy ទៅក្នុងបញ្ជីគ្រប់គ្រង proxy។ proxy ក្នុង MostMate ត្រូវបានគ្រប់គ្រងក្នុង menu ដាច់ដោយឡែក ចំណុចចូលមានបង្កើត proxy ថ្មីនិងនាំចូល proxy ហើយបញ្ជីត្រួតពិនិត្យព័ត៌មាន proxy, ចំណាំ, IP ចេញ និងពេលបង្កើតជាបន្តបន្ទាប់។ ពេលបញ្ចូល សូមបំពេញចំណាំផងដែរ សរសេរឱ្យច្បាស់ពីការប្រើប្រាស់, provider ឬលេខ line។ ចំណាំគឺសម្រាប់អ្នកដែលទទួលមរតកបន្ត។
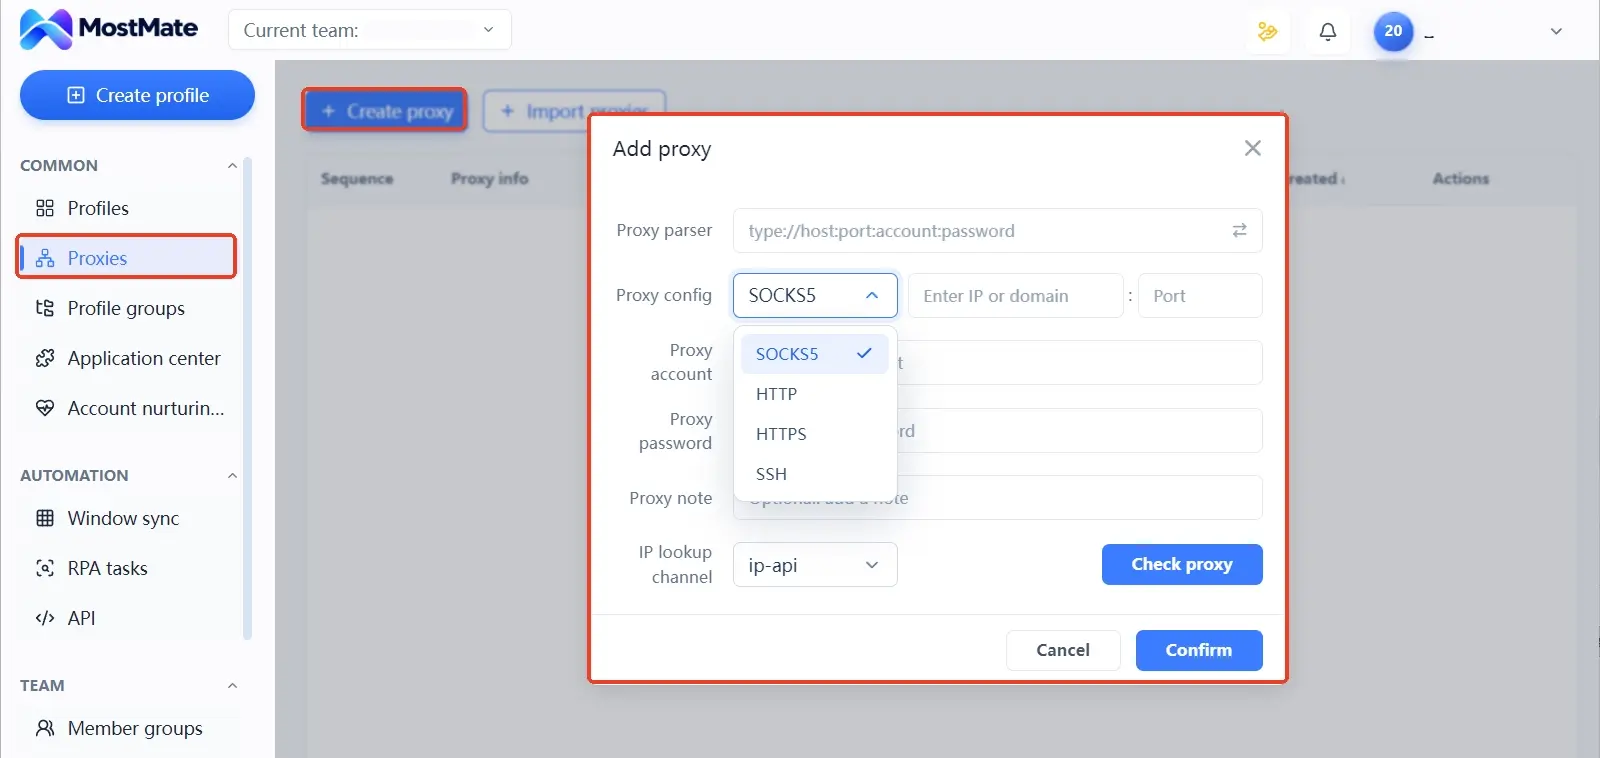
ជំហានទី 3៖ ភ្ជាប់ proxy ទៅ environment។ ចូលទៅ form បង្កើត ឬកែសម្រួល environment ការកំណត់ proxy មានជម្រើសបី៖ មិនប្រើ proxy, custom proxy ឬជ្រើសយក proxy ដែលបានបញ្ចូលរួចផ្ទាល់។ dropdown ប្រភេទគ្របដណ្តប់ SOCKS5, HTTP, HTTPS និង SSH។ ជម្រើសត្រូវតែត្រូវនឹង protocol ពិត។ ពេលបំពេញ custom proxy សូមធ្វើតាមគន្លឹះទម្រង់របស់ form បើ prefix ដែល provider ផ្តល់គឺ socks5 សូមជ្រើស SOCKS5។
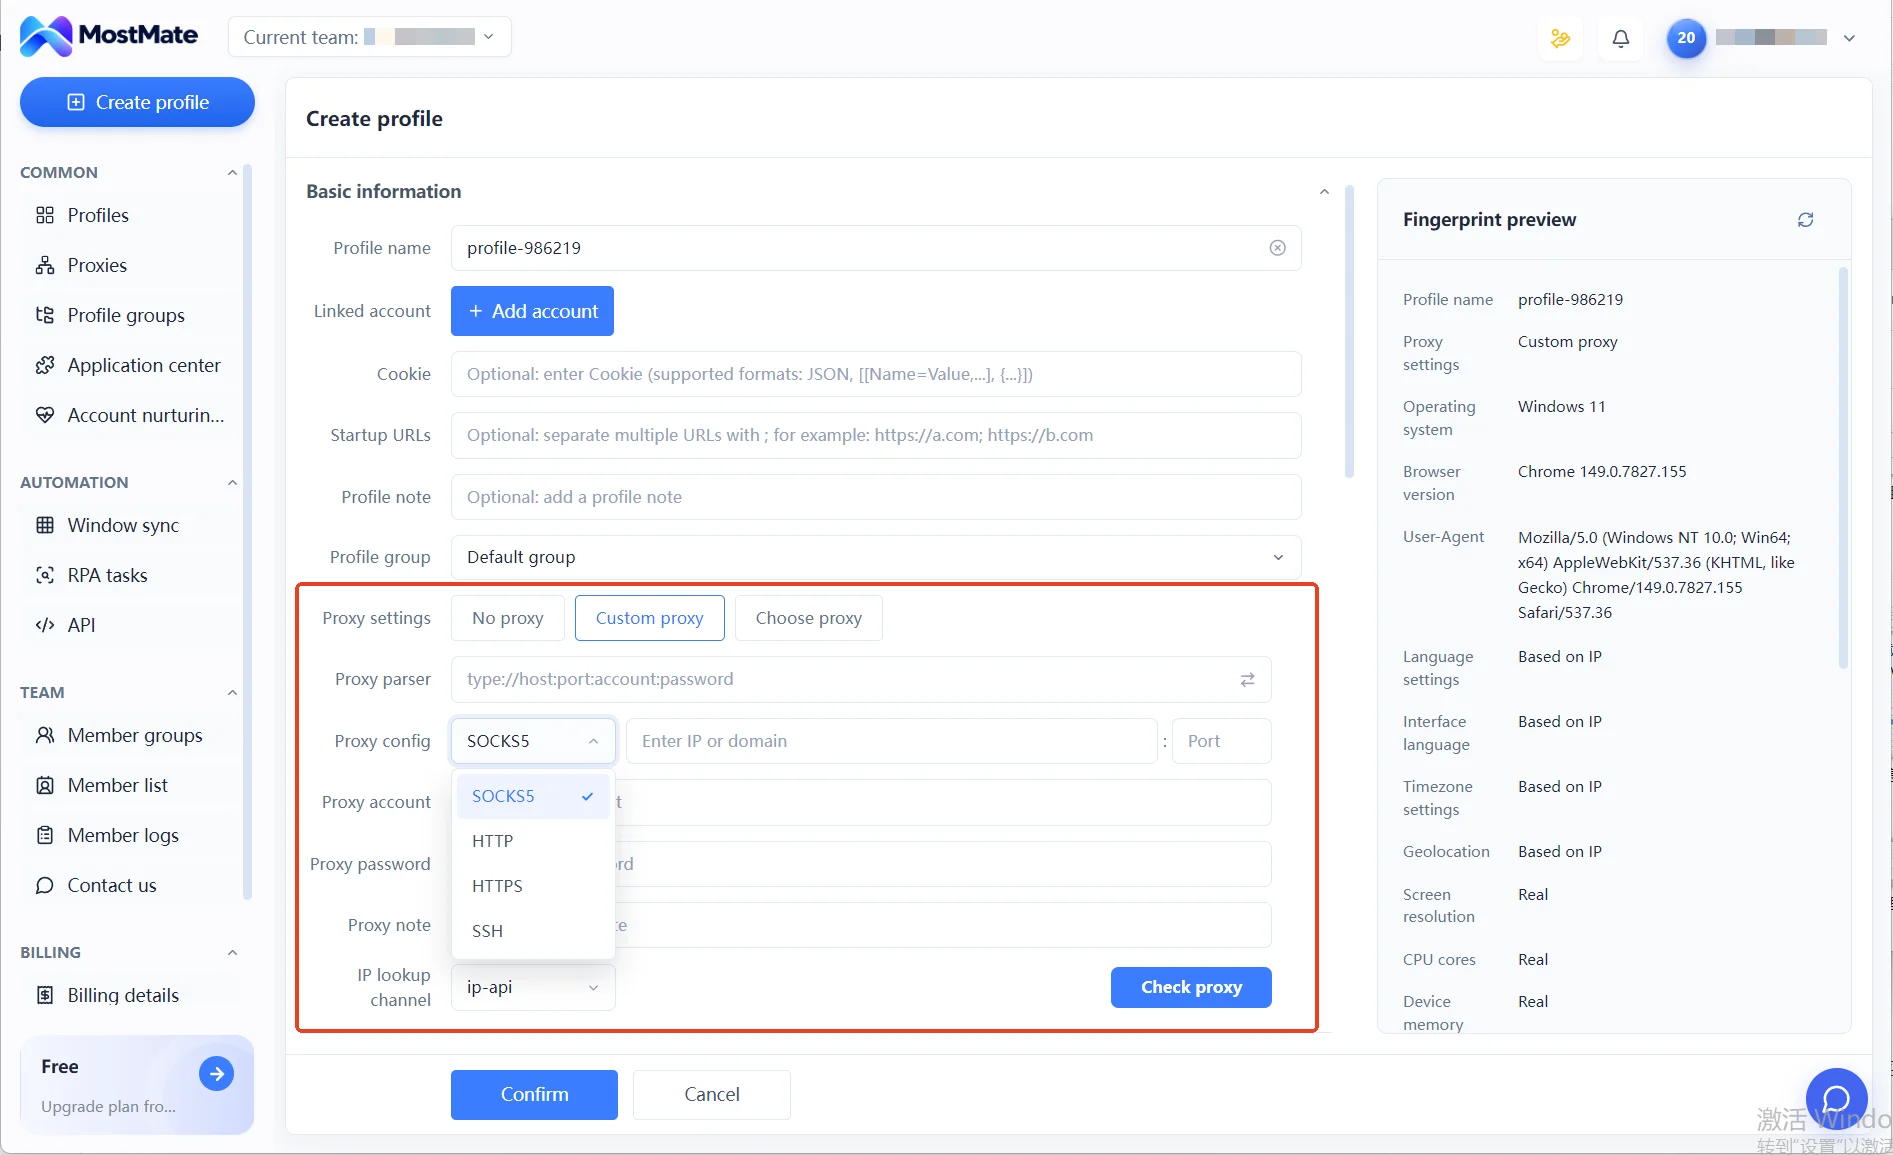
ជំហានទី 4៖ ពិនិត្យការត-connect របស់ proxy។ ក្នុង form មានប៊ូតុងពិនិត្យ proxy សាកល្បងការត-connect ហើយឆ្លងកាត់ផ្លូវ IP lookup ដើម្បីផ្ទៀងផ្ទាត់ទីតាំងភូមិសាស្ត្ររបស់ exit។ ការត-connect ឆ្លងគ្រាន់តែជាច្រកទីមួយ។ ព័ត៌មានដូចជា DNS, WebRTC មិនស្ថិតក្នុងវិសាលភាពរបស់ប៊ូតុងទេ ត្រូវប្រើទំព័រពិនិត្យខាងក្រៅដើម្បីផ្ទៀងផ្ទាត់បន្ថែម បន្ទាប់ពីចាប់ផ្តើម environment។
ជំហានទី 5៖ ចាប់ផ្តើម environment ហើយផ្ទៀងផ្ទាត់ exit ជាក់ស្តែងឡើងវិញ។ ពេល test ឆ្លងហើយ សូមបើក environment ចូលទៅទំព័រពិនិត្យ IP ដើម្បីបញ្ជាក់ថា exit ជាក់ស្តែងត្រូវនឹងការរំពឹងទុក បើចាំបាច់ ពិនិត្យ DNS និង timezone ទៀត។ ពេលលទ្ធផលមិនធម្មតា សូមកត់ត្រាស្ថានភាពសិន រួចផ្លាស់ប្តូរ config item តែមួយក្នុងមួយពេល ហើយសាកល្បងឡើងវិញ។ បើផ្លាស់ប្តូរច្រើនកន្លែងព្រមគ្នា នឹងមិនដឹងថាបញ្ហានៅកន្លែងណាទេ។
ជំហានទី 6៖ ថែរក្សាទំនាក់ទំនងរវាង environment និង line។ ជួរឈរ proxy និងជួរឈរ IP ចេញក្នុងបញ្ជី environment ឃើញច្បាស់តាមជួរដេកម្តងៗ ណាមួយដើរលើ line ណា អាចមើលបានគ្រប់ពេល។ ពេលប្តូរ proxy កុំបំភ្លេចធ្វើឱ្យចំណាំទាន់ពេល។ ពេលប្រគល់កិច្ចការក្នុងក្រុម ការត្រួតពិនិត្យតាមទីតាំងទាំងពីរនេះ អាចការពារការចែក proxy ខុស environment បាន។
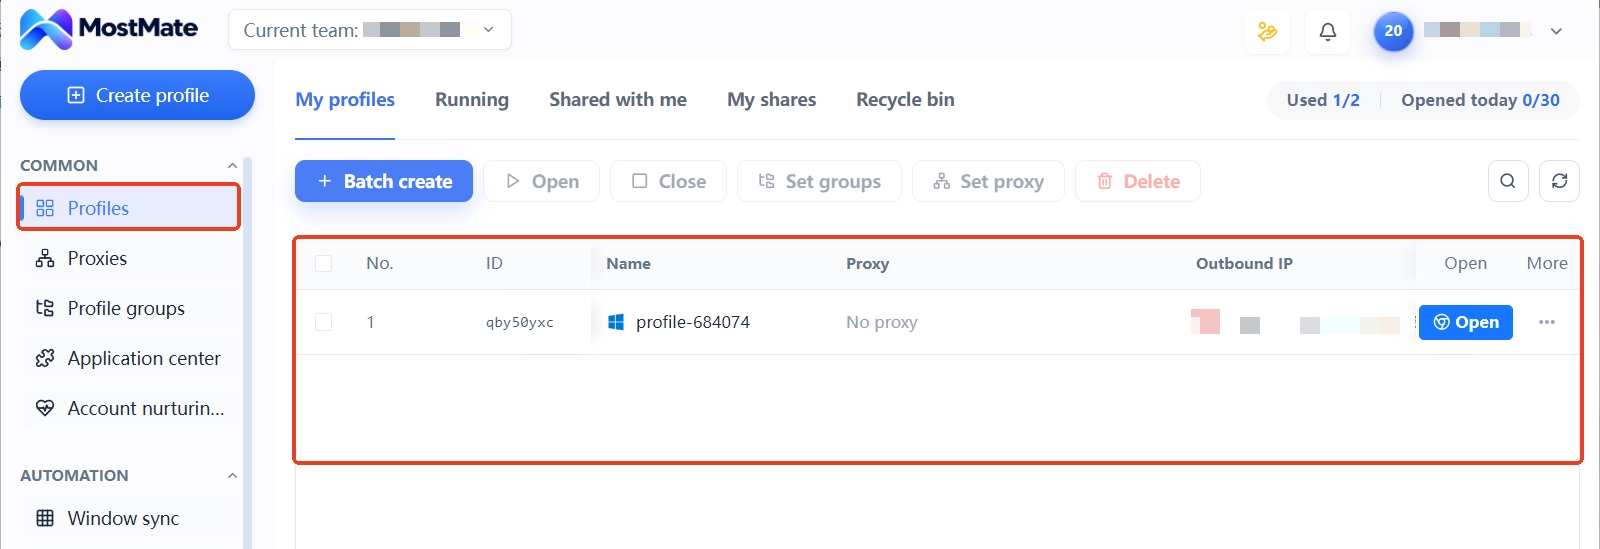
interface និង field នៃ module នីមួយៗ ទំព័រ MostMate គឺជាអ្វី មានការប្រៀបធៀបតាមរូបភាពម្តងមួយៗ។ ការកំណត់ proxy រួចគ្រាន់តែជាដំណាក់នៃការបង្កើត environment ប៉ុណ្ណោះ លំដាប់នៃការបង្កើត environment ទាំងមូលអាចត្រួតពិនិត្យជាជំហានៗតាម checklist environment ថ្មី។
កំណត់រួចតែមិនត-connect៖ ការពិនិត្យស្ថានភាពប្រភេទបី
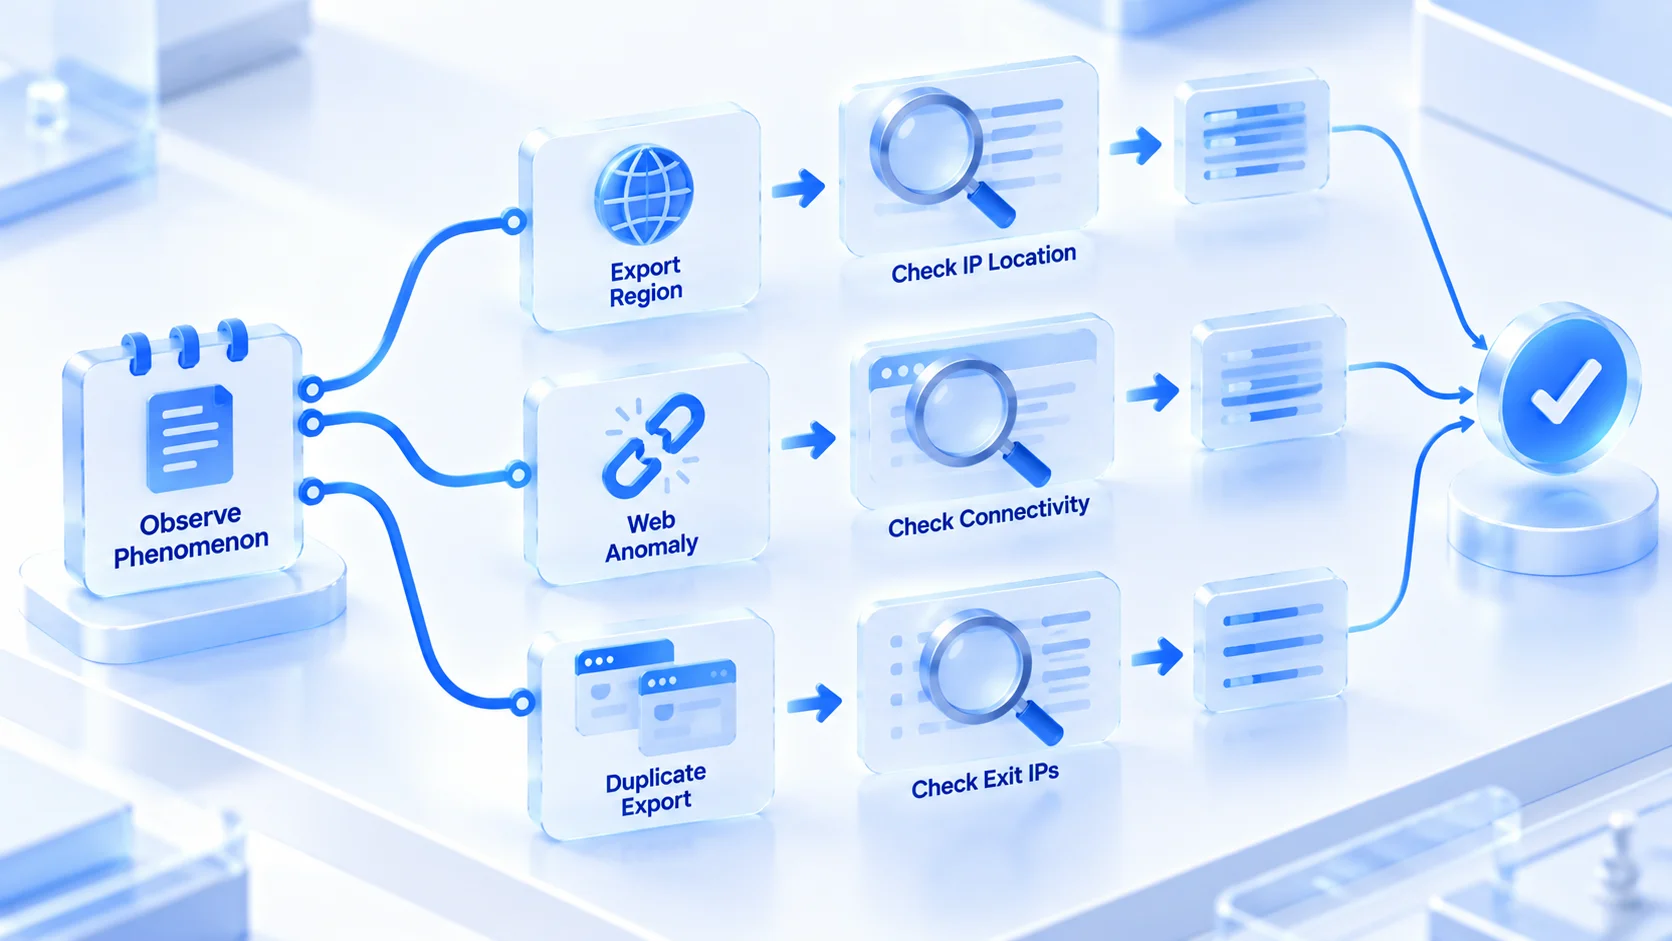
ផ្លូវនៃការកំណត់បានឆ្លងកាត់រួច អ្វីដែលនៅសល់គឺការដោះស្រាយភាពមិនធម្មតា។ លំដាប់នៃការពិនិត្យគួរចាប់ផ្តើមពីស្ថានភាពត្រឡប់ទៅរកមូលហេតុ មិនមែនចាប់ផ្តើមបំពេញ config ឡើងវិញតែម្តងទេ។ ក្នុងករណី account ច្រើន ភាពមិនធម្មតាដែលឃើញច្រើនជាងគេមានបីប្រភេទ។ កត់ត្រាស្ថានភាពសិន រួចស្វែងរកមូលហេតុ។
ស្ថានភាពទី 1៖ ការពិនិត្យឆ្លង តែតំបន់ exit មិនត្រូវ
proxy ត-connect បាន តែទីតាំងភូមិសាស្ត្រមិនមែនជាអ្វីដែល provider អះអាង។ មូលហេតុមានបីប្រភេទ៖ line ដែល provider ចែកមិនត្រូវនឹងការបញ្ជាទិញ, ភាពខុសគ្នានៃ database កំណត់ទីតាំង IP, ឬជួរ IP ដែលទទួលបានត្រូវសម្គាល់ខុស។ វិធីផ្ទៀងផ្ទាត់គឺប្តូរផ្លូវ IP lookup ទៅទំព័រពិនិត្យភាគីទីបី សាកល្បងម្តងទៀត រួចប្រៀបធៀបពីរខាង។ បើមិនត្រូវច្រើនដង ទៅរក provider ប្តូរ line ផ្ទាល់ កុំខ្វល់ខ្វាយកែ config ដោយខ្លួនឯងច្រើនដង។
ស្ថានភាពទី 2៖ ការពិនិត្យឆ្លង តែទំព័របើកមិនបាន
ការសាកល្បងតាមប៊ូតុងឆ្លង តែ site ខ្លះក្នុង environment ផ្ទុកមិនបាន។ ភាពខុសគ្នាបែបនេះភាគច្រើនកើតឡើងនៅ exit ខ្លួន៖ target platform បិទជួរ IP ដែល line ស្ថិតនៅ ឬ bandwidth របស់ proxy មិនស្ថិរភាព។ វិធីផ្ទៀងផ្ទាត់គឺប្តូរ line មួយទៀតក្នុង environment ដូចគ្នា សាកល្បងម្តងទៀត ឬប្តូរប្រភេទ protocol បណ្តោះអាសន្នដើម្បីផ្ទៀងផ្ទាត់ បែងចែកថាវាជាបញ្ហាផ្លូវ ឬ exit ត្រូវស្គាល់។ ទំព័រពិនិត្យធម្មតា តែ target platform មានបញ្ហា ភាគច្រើនចង្អុលទៅ exit ត្រូវបានស្គាល់។
ស្ថានភាពទី 3៖ environment ពីរបង្ហាញ IP ចេញដូចគ្នា
នេះកើតឡើងងាយបំផុតក្នុង environment ច្រើន៖ ពេលភ្ជាប់ជ្រើស proxy ដូចគ្នាដោយចៃដន្យ ឬពេល clone environment ក៏-copy config ទាំងអស់ទៅផង។ វិធីផ្ទៀងផ្ទាត់គឺក្នុងបញ្ជី environment ត្រួតពិនិត្យជួរឈរ proxy និងជួរឈរ IP ចេញម្តងមួយជួរៗ បើរកឃើញប្រើរួមគ្នា ភ្លាមត្រូវភ្ជាប់ឡើងវិញ។ account ពីរដើរលើ line ដូចគ្នាយូរ គឺជា signal ដ៏ត្រង់នៃវិនិច្ឆ័យភ្ជាប់។ ជួរឈរនេះគួរមើលជាប្រចាំ។
សំណួរដែលគេសួរច្រើន
SOCKS5 និង HTTP proxy អាចប្រើលាយគ្នាក្នុង environment ជាមួយគ្នាបានទេ?
បាន។ ការប្រើលាយគ្នាតាមតម្រូវការជាការអនុវត្តធម្មតា proxy របស់ environment នីមួយៗឯករាជ្យពីគ្នា environment របស់ web dashboard ប្រើប្រភេទមួយ ចំណែកដែលដំណើរការ client និង script ប្រើប្រភេទមួយទៀត មិនរំខានគ្នាឡើយ។ លក្ខខណ្ឌនៃការប្រើលាយគ្នាគឺ ប្រភេទក្នុង environment នីមួយៗត្រូវនឹង protocol ពិត។
HTTPS proxy នៅក្នុងការវិនិច្ឆ័យនេះត្រូវចាត់ទុកជាអ្វី?
វិធីដែលវាដំណើរការទំព័របណ្តាញអ៊ីនគ្រីបគឺបង្កើត tunnel លើ HTTP proxy ហើយក្នុង scenario web traffic វាក៏ប្រើបានដូច SOCKS5 ដែរ។ ការវិនិច្ឆ័យជ្រើសរើសខាងលើក៏អនុវត្តទៅលើវាដែរ។ កន្លែងនៃអត្ថបទត្រូវបានផ្តល់ឱ្យផ្នែកដែលខុសគ្នាច្រើនជាងគេ ចំណែកផ្សេងទៀតមិនពន្យល់ឡើងវិញទេ។
SOCKS5 និង HTTP proxy មួយណាលឿនជាង?
ល្បឿនអាស្រ័យភាគច្រើនលើគុណភាព line, ចម្ងាយ និង bandwidth តម្លៃផ្នែកដំណើរការរបស់ protocol ខ្លួនឯងក្នុងលក្ខខណ្ឌបណ្តាញសព្វថ្ងៃខុសគ្នាតិចតួច។ នៅតម្លៃដូចគ្នា HTTP proxy ដែលមាន line ល្អនឹងលឿនជាង SOCKS5 ដែលមាន line ខ្សោយជាក់ស្តែង។ ការយក protocol ជាមូលដ្ឋាននៃល្បឿន ងាយជ្រើសខុសទិស។
ប្រើ SOCKS5 រួចហើយ តើនៅតែត្រូវការ anti-detect browser ទៀតទេ?
ត្រូវការ ពីររឿងនេះមិនមែននៅជាន់ដូចគ្នាទេ។ proxy ប្តូរតែ network exit ប៉ុណ្ណោះ browser fingerprint, Cookie និងទិន្នន័យ local នៅតែស្ថិតក្រោមការសម្រេចរបស់ browser។ អ្វីដែល account ច្រើនត្រូវការគឺ exit និងអត្តសញ្ញាណដាច់ដោយឡែក នេះហើយជាផ្នែកដែល environment របស់ anti-detect browser ដំណើរការ ទំព័រ ព្រំដែនសមត្ថភាពរបស់ anti-detect browser មានការពន្យល់ពេញលេញ។
សេចក្តីបញ្ចប់
ចំណុចបែងចែករវាង SOCKS5 និង HTTP proxy ស្ថិតនៅវិធីដំណើរការ request និងកន្លែងធ្វើ DNS resolution៖ មួយអាចអាន request ហើយអាចទុកស្នាមដានក្នុង request headers មួយទៀតគ្រាន់តែបង្កើតផ្លូវ បញ្ជូនបន្តទិន្នន័យដូចដើម។ web dashboard ពីរក៏ប្រើបានដែរ client និង script គួរជ្រើស SOCKS5 ជាមុន ហើយវិធីផ្ទៀងផ្ទាត់គួរកំណត់នៅពេលទិញ។ បន្ទាប់ពីជ្រើសរើស បញ្ចូល proxy ទៅក្នុងបញ្ជីរួម ភ្ជាប់ទៅ environment ផ្ទៀងផ្ទាត់ឆ្លងរួចសិនទើប login បើមានបញ្ហា ត្រឡប់ទៅរកមូលហេតុពីស្ថានភាព ទើបជាន់ផ្លូវបញ្ជូនបន្តត្រូវបានពន្យល់ចប់។ បើចង់សាកល្បងដោយខ្លួនឯងនូវភាពខុសគ្នានៃ exit អាចទាញយក MostMate ជំនាន់ឥតគិតថ្លៃ បើក environment ពីរភ្ជាប់ line ខុសគ្នា លទ្ធផលនឹងឃើញភ្លាមៗពេលសាកល្បង។

MOSTMATE
គ្រប់គ្រងគណនីច្រើនដោយសុវត្ថិភាព កាន់តែងាយស្រួល
ចាប់ផ្តើមពីគណនីដំបូង ហើយប្រើ MostMate ដើម្បីបង្កើតប្រតិបត្តិការគណនីច្រើនដែលមានសុវត្ថិភាព ឆ្លាតវៃ និងមានប្រសិទ្ធភាពជាងមុន។
- ប្រូហ្វាល់ឯករាជ្យ។ អត្តសញ្ញាណស្របគ្នា។
- ស្វ័យប្រវត្តិកម្ម AI · សុខភាពគណនី · ប្រតិបត្តិការក្រុម



