
SOCKS5 mü HTTP proxy mi? Çok hesaplı çalışmada doğru seçim
Özet: SOCKS5 de HTTP proxy de hesaba yeni bir çıkış IP'si verir; ayrışma noktası, isteğin işlenme biçimidir. HTTP proxy uygulama katmanında çalışır ve isteği okur; SOCKS5 yalnızca bir aktarım kanalı kurar, uygulama verisine dokunmaz. Yalnızca web paneli işletenler için ikisi de yeterlidir; masaüstü istemcileri ve betikler için SOCKS5 önceliklidir. Doğru protokolü seçmek işin yalnızca bir adımı: antidetect tarayıcıda bunun ardından kayıt, bağlama, doğrulama ve sorun giderme zinciri gelir. Bu yazı o yolu baştan sona bir kez kat eder.
Çoğu kişi iki proxy türünü aynı şeyin iki adı sanır. Neticede ikisiyle de internete bağlanılır, hesaplar da açılır; seçim fiyat farkından ibaret görünür. Bir platform ağ sorunları uyarısı vermeye ya da aynı partideki hesaplar teker teker yeniden incelemeye alınmaya başladığında, o zaman proxy katmanına dönüp bakılır.
Oysa iki protokol de çalıştığı yerden başlayarak farklıdır: istekleri farklı işler, kurulumu ve sorun giderme yolu da ayrıdır. Bu yazı önce protokol sınırını açar, sonra farkları tek tabloda toplar, en sonda MostMate'teki iş akışının tamamını ve üç yaygın arıza senaryosunun giderilmesini net biçimde anlatır.
İki protokolün sınırı: İsteğinizi kim işliyor
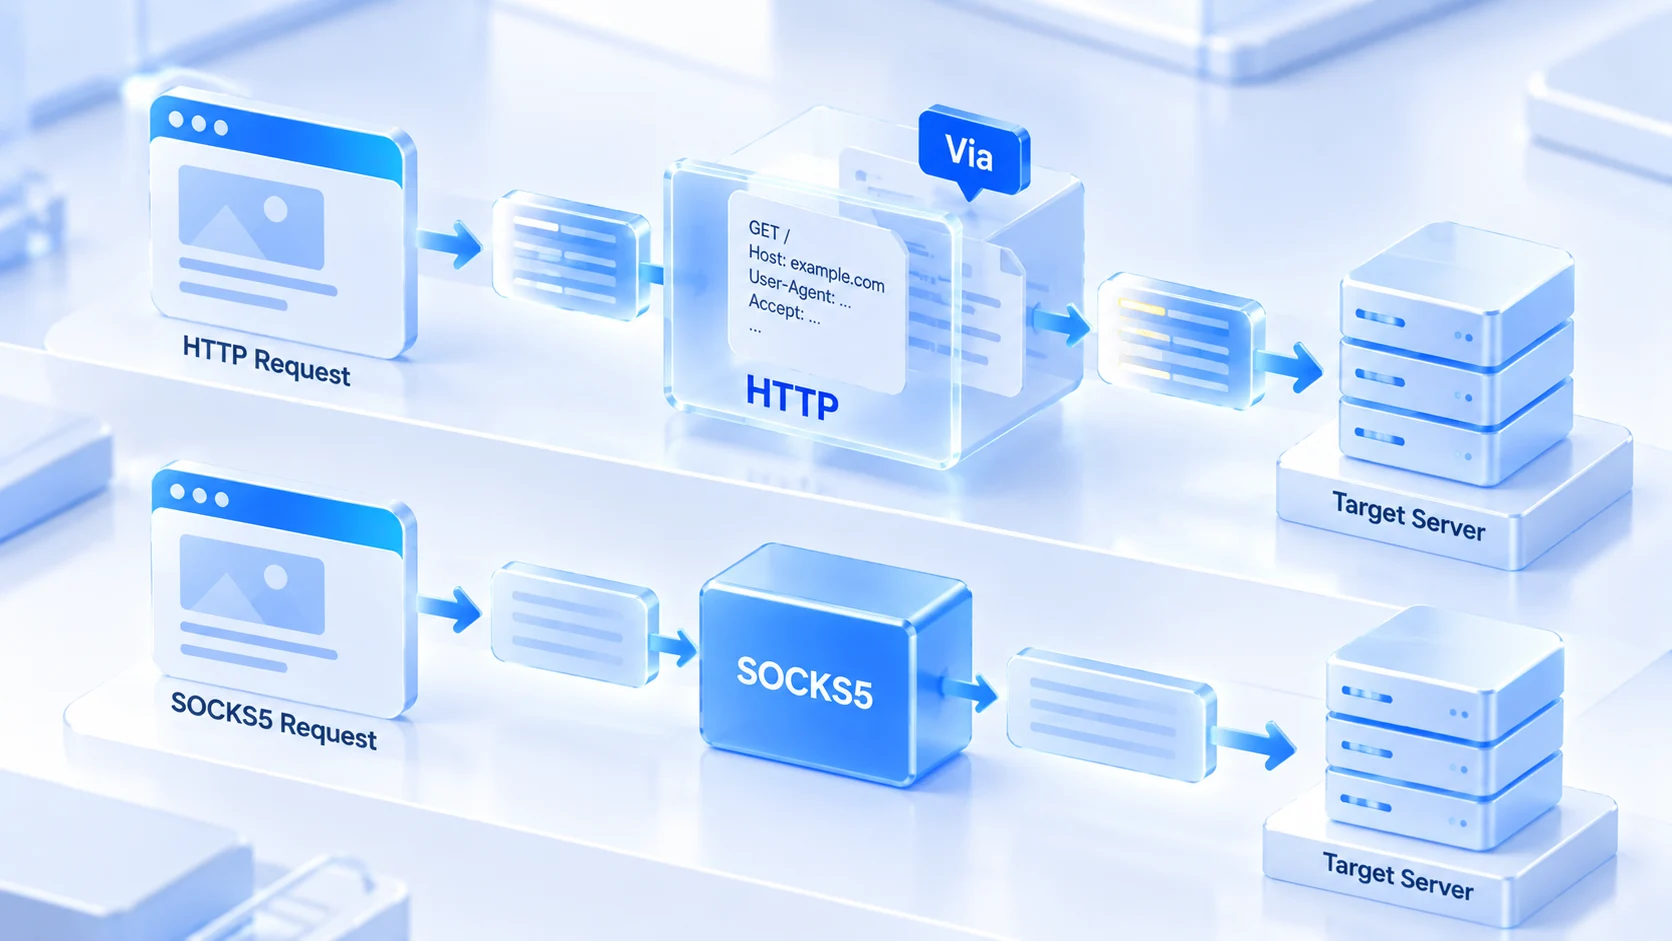
HTTP proxy uygulama katmanında, SOCKS5 onun bir altında çalışır. Konum değişince görev de değişir. İsteğinizi okuyabilen taraf, onu değiştirme şansına da sahiptir.
HTTP proxy web trafiği için tasarlanmıştır. HTTP isteğini okur: hangi adrese gidiliyor, hangi başlıklar gidiyor, hangi yöntem kullanılıyor. Bu okuma yeteneğinin iki yüzü var. Olumlu yüz: önbellekleme ve filtreleme yapılabilir. Olumsuz yüz: düz metin isteğin görünür olduğu noktada durur.
MDN'nin proxy sunucuları ve tünel oluşturma konulu açıklamasında belirtildiği üzere, bazı HTTP proxiler aktarım sırasında Via ve Forwarded gibi işaret alanları ekler ya da değiştirir; bunun olup olmaması proxy'nin kendi uygulamasına ve yapılandırmasına bağlıdır. Böyle bir proxy'den geçen istek, proxy'den geçtiğine dair bir iz taşıyabilir ve site bunu fark edebilir; ancak bu her HTTP proxy'nin sabit davranışı değildir.
SOCKS5 bambaşka bir yaklaşım. RFC 1928'de tanımlanır; yaptığı iş bir aktarım kanalı kurmak ve veriyi olduğu gibi karşı tarafa ulaştırmaktır. Ne ilettiğinizi çözümlemez, dolayısıyla isteğe bir şey de eklemez. Bedeli de açık: önbellekleme, filtreleme, içeriğe göre yönlendirme; bunların hiçbirini yapamaz. Kanal kanaldır.
Bu sınır, çok hesaplı çalışmada iki proxy türünün bıraktığı ağ izlerinin biçimsel olarak da farklı olduğu anlamına gelir. Hangisinin daha iyi olduğunun tek bir cevabı yok; platformunuz hangi sinyale bakıyor, işiniz hangi trafiği koşturuyor, seçim ona göre değişir.
Tek tabloda tamamı: İstek işlemekten çözümleme konumuna
Protokol farkları paragraflara dağılınca karşılaştırması zorlaşır; önce tabloya dökeyim. Seçim, protokol yeteneklerinin madde madde karşılaştırılmasından çıkmalı; tek bir ölçüte kilitlenmemeli:
| Karşılaştırma boyutu | HTTP proxy | SOCKS5 |
|---|---|---|
| Çalışma katmanı | Uygulama katmanı, HTTP'yi anlar | Oturum katmanı, yalnızca kanal kurar |
| İstek işleme | İsteği okur, önbellek ve filtre mümkün | İçeriği çözümlemez, olduğu gibi aktarır |
| İstek başlığı izleri | Bazıları işaret alanı ekler ya da değiştirir | Uygulama verisine dokunmaz |
| UDP desteği | Yok | UDP aktarımını destekler |
| DNS çözümleme konumu | Alan adı genellikle proxy tarafında çözülür | İstemciye bağlı; yerelde ya da proxy'de |
| Tipik kullanım | Web panelleri, web kazıma | İstemciler, betikler, ses/görüntü trafiği |
| Kurulumda dikkat | Tür gerçek protokolle uyuşmalı | Çözümleme konumunun sızdırma yüzeyi |
Tablodaki öteki satırlar olduğu gibi okunabilir. DNS satırı ayrıca açılmayı hak ediyor. HTTP proxy üzerinden gezinirken tarayıcı hedef alan adını genellikle doğrudan proxy'ye verir; çözümleme proxy tarafında yapılır, yerel çözümleme istekleri evden çıkmaz. SOCKS5'te böyle bir varsayılan uzlaşı yoktur; çözümleme konumu, istemcinin hedef adresi nasıl ilettiğine bağlıdır: Kimi önce alan adını proxy'ye verir, kimi yerelde çözer, sonra bağlanır. Yerelde çözen biçimde, DNS sorguları yerel ağınızdan doğrudan DNS sunucularına gider; sorgu içeriğinin proxy çıkışıyla ilgisi yoktur.
Bu gedik günlük kullanımda hissedilmez, sorun çıktığında görünür hale gelir. Çözümlemenin proxy'yi izlemediğinden şüpheleniyorsanız, DNS sızıntısı tespit rehberi adımlarını uygulayın ve isteklerin en son hangi ağdan çıktığına bakın. Çözümleme konumu çıkışı izlediğinde, hesabın açtığı alan adı izi de tutarlı kalır.
Çok hesaplı çalışmada seçim: üç hat
Seçimin kendisine dönelim. Çok hesaplı işlerin çoğunda trafik bileşimini kestirmek zor değildir; üç hattan kendinize uygun olanı bulun:
1. Yalnızca web paneli işletmek: E-ticaret satıcı panelleri, sosyal ağların web sürümleri, reklam yönetim sayfaları. Trafik tamamen web isteğidir, iki protokol de üstesinden gelir. Bu durumda protokol türünü tartışmaktan çok, hattın kalitesi iyi olanı seçmek kazançlıdır.
2. Masaüstü istemcileri ve betikler: Telegram gibi istemciler, kazıma betikleri, API'ye bağlanan araçlar. Bu trafik her zaman HTTP sözdiziminden geçmez; SOCKS5'in genel aktarımı daha uygundur. İstemci senaryosundaki iki katmanlı çıkış ilişkisini Telegram proxy kurulumu yazısı giriş noktasına göre ayrıştırmıştı.
3. Gerçek zamanlı ses/görüntü ve UDP trafiği: Canlı yayın etkileşimi, sesli görüşme. SOCKS5 UDP aktarımını destekler, HTTP proxy'de bu yetenek yoktur. Tek seçenek SOCKS5.
Trafik türünün yanı sıra, proxy'yi satın alırken kararlaştırılması gereken bir şey daha var: yetkilendirme yöntemi. Kullanıcı adı ve şifre kimliği hesaba bağlar; cihaz değişince proxy yapılandırmasına dokunmazsınız. IP beyaz listesi yetkiyi yerel çıkışınıza bağlar; yerel hat değişince listenin sağlayıcı panelinde güncellenmesi gerekir. Bir ekip aynı proxy havuzunu paylaşırken, kullanıcı adı-şifre yöntemi ciddi bakım işi kaybettirir.
Doğru protokol, bağlantı riskini çözmez
Ayrı ele alınması gereken bir düşünce var: SOCKS5 içeriği çözümlemediğine göre çok hesapta daha gizli kalır ve platform tanımaz. Cümlenin ilk yarısı doğru. İkinci yarısı tutmaz.
Platformlar hesap bağlantısını değerlendirirken çıkış IP'sinin kalitesine ve geçmişine, tarayıcı parmak izinin tutarlılığına, hesap davranışının örüntüsüne bakar. Bu sinyallerin hiçbiri, istek başlıkları temiz kaldı diye ortadan kalkmaz. Aynı çıkış IP'sinin ardında koşan on hesap, protokol SOCKS5'e çevrilse de on hesaptır. SOCKS5'in uygulama katmanındaki isteği okumaması, ağ yolunun geri kalanında tanınabilir başka bilgi olmadığı anlamına da gelmez; çıkış kalitesi ile trafik örüntüsü de gözlem alanındadır.
IP türü ile protokol birbirinden bağımsız iki boyuttur. Çıkış kalitesi, konut mu veri merkezi mi hat aldığınıza bağlıdır; seçim mantığını konut IP ile veri merkezi IP farkı yazısı açmıştı. Kanal tarafı bitince doğrulama adımı gelir; proxy iki aşamalı kontrol çıkış erişimi ile parametre tutarlılığının denetim sırasını verir.
MostMate'te proxy kurmak: kayıttan doğrulamaya
Satın alınan proxy, bir ortama bağlanmadan anlamlı değildir. MostMate bir antidetect tarayıcıdır; proxy ile parmak izi parametreleri ortam bazında ayrı saklanır, her hesap kendi çıkışını kullanır, hatlar birbirine karışmaz. Bir proxy satın almaktan ortamın onu gerçekten kullanmasına kadar yol altı adımdır.
Adım 1: Sağlayıcının verdiği proxy parametrelerini gözden geçirin. İşe başlamadan önce bilgileri hazırlayın: protokol türü, adres, port, yetkilendirme yöntemi. Protokolde sağlayıcının yazdığına bakın, porttan tür tahmin etmeyin; 1080'in çoğunlukla SOCKS5 olması sektör alışkanlığıdır, kural değil. Tür yanlış girilirse denetim kesinlikle geçmez.
Adım 2: Proxy'yi proxy yönetim listesine kaydedin. MostMate'te proxiler ayrı bir menüde toplu tutulur; giriş noktası yeni proxy ve proxy içe aktarmadır, liste her kayıt için proxy bilgisi, not, çıkış IP'si ve oluşturma zamanını gösterir. Kaydederken notu da doldurun: amaç, sağlayıcı ya da hat numarası. Not, işi devralacak kişi içindir.
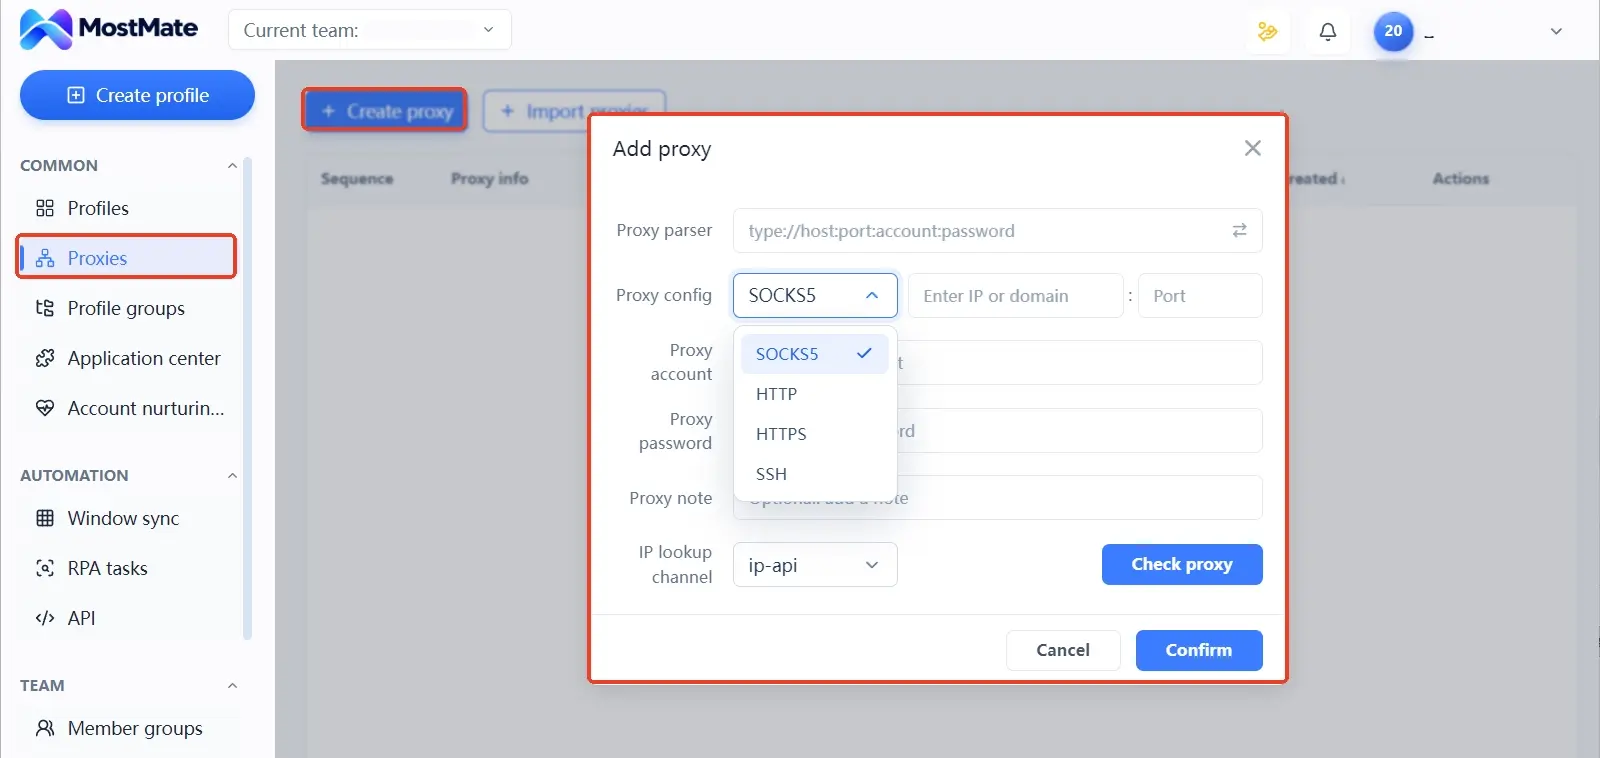
Adım 3: Proxy'yi ortama bağlayın. Ortam oluşturma ya da düzenleme formunu açın; proxy ayarında üç seçenek vardır: proxy kullanma, kendi proxy'nizi girme ya da kayıtlı proxy'lerden doğrudan seçme. Tür açılır listesi SOCKS5, HTTP, HTTPS ve SSH kapsar. Seçim gerçek protokolle uyuşmalıdır. Kendi proxy'nizi girerken formdaki biçim ipucuna uyun; sağlayıcının öneki socks5 ise SOCKS5 seçin.
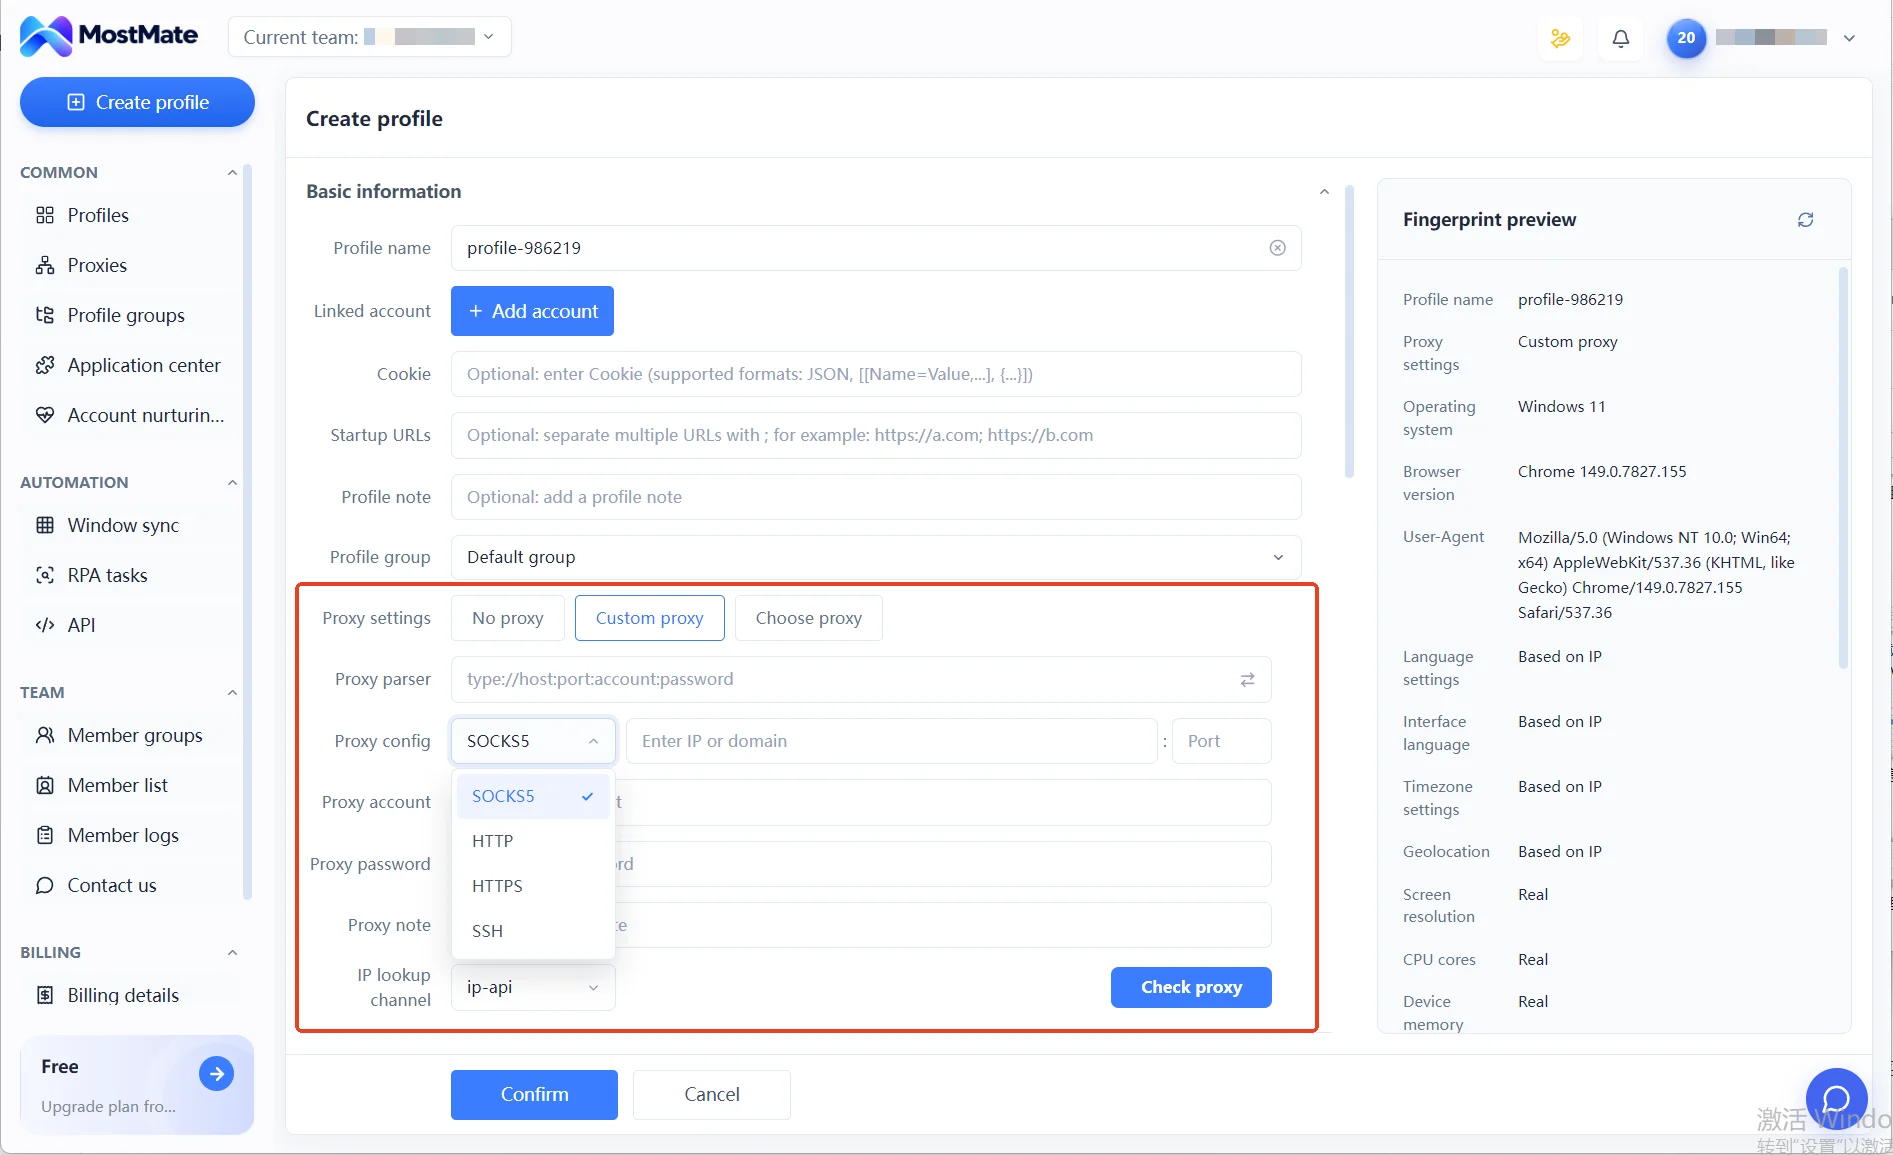
Adım 4: Proxy bağlantısını denetleyin. Formdaki proxy'yi denetle düğmesi erişilebilirliği sınar; IP lookup kanalıyla çıkışın coğrafi konumunu da karşılaştırın. Denetimi geçmek yalnızca ilk eşiktir. DNS, WebRTC gibi bilgiler bu düğmenin kapsamına girmez; ortamı başlattıktan sonra harici test sayfasıyla ayrıca doğrulayın.
Adım 5: Ortamı başlatın ve gerçek çıkışı yeniden doğrulayın. Test geçtikten sonra ortamı açın, IP test sayfasından gerçek çıkışın beklentinizle örtüştüğünü onaylayın; gerekirse DNS ve saat dilimini de birlikte bakın. Sonuç anormal çıkarsa önce gözlemi not edin, sonra tek bir yapılandırma öğesini değiştirip yeniden ölçün. Birkaç yeri birden değiştirirseniz, sorunun nerede olduğunu ayırt edemezsiniz.
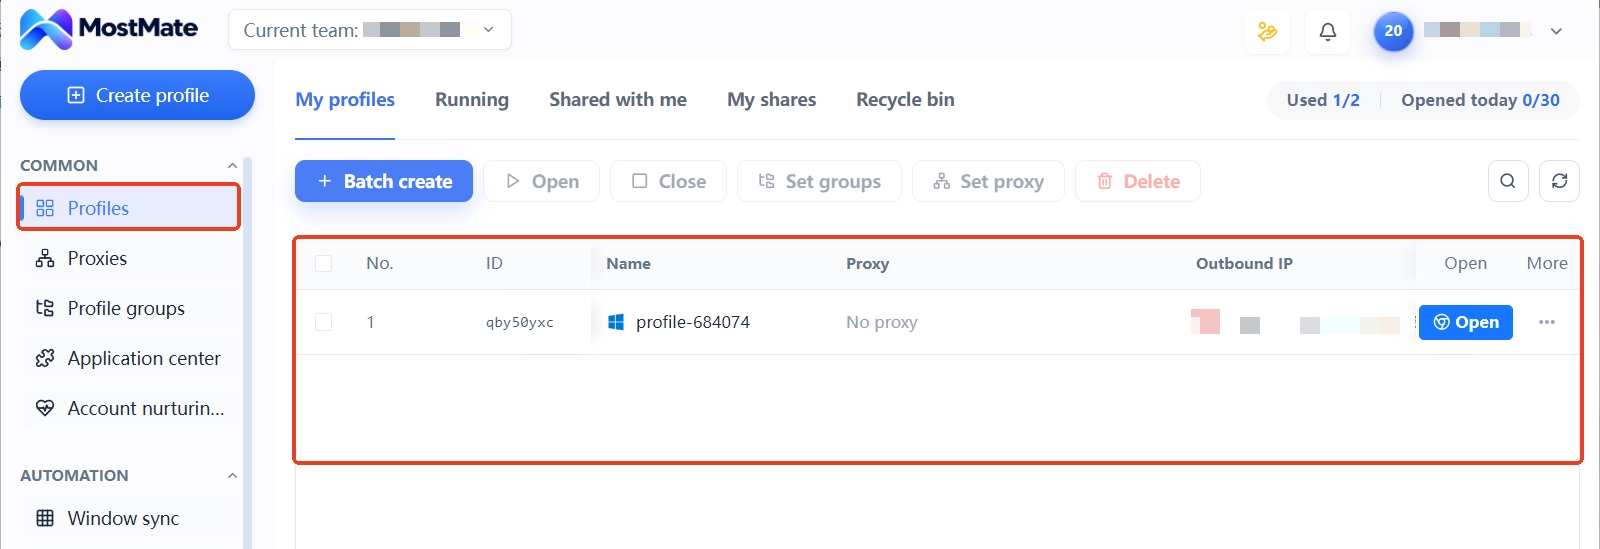
Adım 6: Ortam ile hat eşleşmesini sürdürün. Ortam listesinde proxy ve çıkış IP'si sütunları satır satır görünür; hangi hesabın hangi hatta koştuğuna her an bakabilirsiniz. Proxy değiştirince notu güncellemeyi unutmayın. Ekip devrinde bu iki sütunu eşleştirin; proxy'nin yanlış ortama atanması böyle önlenir.
Modüllerin arayüzü ve alanları, MostMate nedir sayfasında tek tek ekran görüntüleriyle karşılaştırılır. Proxy'yi kurmak ortam kurulumunun yalnızca bir parçasıdır; eksiksiz kurulum sırasını yeni ortam kontrol listesi ile madde madde doğrulayabilirsiniz.
Kurulu ama bağlanmıyor: üç belirtinin giderilmesi
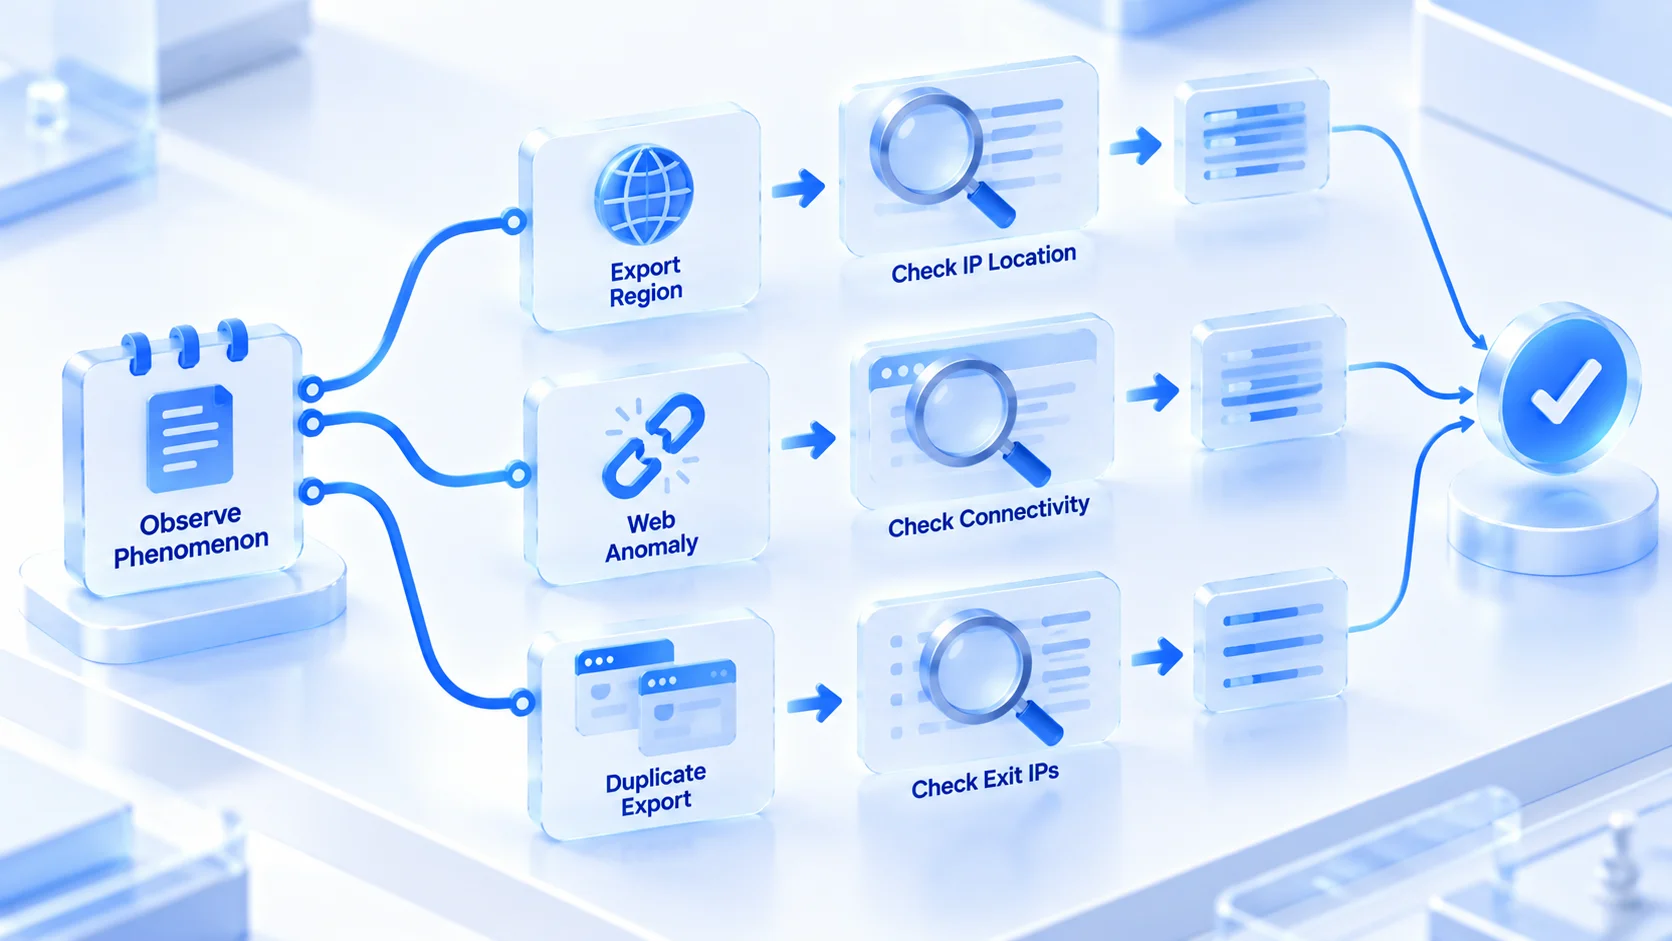
Yapılandırma zinciri tamamlandıktan sonra geriye arıza işleri kalır. Sorun gidermede sıra, belirtiden nedene geri giderek ilerlemeli; daha baştan yapılandırmayı yeniden doldurmakla değil. Çok hesaplı çalışmada en sık görülen üç belirti vardır. Önce belirtiyi not edin, sonra nedenini arayın.
Belirti 1: Denetim geçti, çıkış bölgesi yanlış
Proxy bağlanıyor, coğrafi konum ise sağlayıcının vaat ettiği yer değil. Üç neden söz konusu olabilir: sağlayıcının atadığı hattın siparişle uyuşmaması, IP konum veritabanının sapması ya da aldığınız adres bloğunun yanlış etiketlenmesi. Doğrulama yöntemi: IP lookup kanalını üçüncü taraf bir test sayfasıyla değiştirip yeniden ölçün, iki sonucu karşılaştırın. Sapma sürerse yapılandırmayla uğraşmak yerine doğrudan sağlayıcıdan hat değişimi isteyin.
Belirti 2: Test geçti, sayfa açılmıyor
Düğme testi başarılı, ortamda bazı siteler ise hatalı yükleniyor. Bu sapmanın kökeni çoğunlukla çıkışın kendisindedir: hedef platform hattın adres bloğunu engellemiştir ya da proxy bant genişliği dengesizdir. Doğrulama yöntemi: aynı ortamda başka bir hatla yeniden deneyin ya da geçici olarak protokol türünü değiştirip kanal mı, tanınan çıkış mı ayrıştırın. Test sayfası normal çalışırken hedef platform çalışmıyorsa, sonuç çoğu zaman tanınan çıkışa işaret eder.
Belirti 3: İki ortam aynı çıkış IP'sini gösteriyor
Büyük ölçekli ortam kümelerinde en çok burada olur: bağlama sırasında aynı proxy iki kez seçilmiştir ya da ortam kopyalanırken yapılandırma da kopyalanmıştır. Doğrulama yöntemi: ortam listesinde proxy ile çıkış IP'si sütunlarını satır satır gözden geçirin, ortak kullanımı gördüğünüz anda yeniden bağlayın. İki hesabın uzun süre aynı hatta koşması, en doğrudan bağlantı sinyalidir. Bu sütunlar düzenli bakılmayı hak eder.
Sık sorulan sorular
SOCKS5 ile HTTP proxy'yi aynı ortam setinde karışık kullanabilir miyim?
Evet. İhtiyaca göre karışık kullanmak olağan bir uygulamadır; her ortamın proxy'si bağımsızdır, web paneli ortamları bir türü, istemci ve betik ortamları öteki türü kullanır, birbirini etkilemez. Karışık kullanmanın önkoşulu, her ortam içindeki türün gerçek protokolle uyuşmasıdır.
HTTPS proxy bu değerlendirmede nerede duruyor?
Şifreli web trafiğini, HTTP proxy üzerinde tünel kurarak işler; web trafiği senaryosunda SOCKS5 kadar kullanılabilir. Öndeki seçim değerlendirmesi onun için de geçerlidir. Yeri en büyük farklara ayırdım; gerisini yeniden anlatmıyorum.
Hangisi daha hızlı, SOCKS5 mi HTTP proxy mi?
Hız büyük ölçüde hat kalitesine, mesafeye ve bant genişliğine bağlıdır; protokolün kendi işleme maliyeti bugünkü ağ koşullarında fark yaratacak kadar büyük değildir. Aynı fiyata, hattı iyi bir HTTP proxy, hattı kötü bir SOCKS5'ten belirgin biçimde hızlıdır. Protokolü hız ölçütü yapmak, seçimi yanlış yöne sürükler.
SOCKS5 kullanınca antidetect tarayıcıya gerek kalmaz mı?
Gerekir; iki iş aynı katmanda değildir. Proxy yalnızca ağ çıkışını değiştirir; tarayıcı parmak izi, çerezler ve yerel veriler tarayıcının karar alanında kalır. Çok hesaplı çalışmada istenen, çıkış ile kimliğin ayrı ayrı bağımsız olmasıdır; bunu antidetect tarayıcının ortamları üstlenir. Antidetect tarayıcının yetenek sınırları sayfasında eksiksiz anlatılmıştır.
Kapanış
SOCKS5 ile HTTP proxy'nin sınırı, isteğin işlenme biçiminde ve çözümleme konumundadır: biri isteği okur ve iz bırakabilir, öteki yalnızca kanal kurar ve olduğu gibi aktarır. Web panelinde ikisi de iş görür, istemci ve betikte SOCKS5 önceliklidir, yetkilendirme yöntemini satın alırken sabitleyin. Seçimden sonra proxy'yi tek listede toplayın, ortama bağlayın, doğrulamayı geçtikten sonra oturum açın; aksilikte belirtiden nedene gidin. Kanal katmanı ancak böyle tamamlanır. Çıkış farkını bizzat ölçmek isterseniz, MostMate'in ücretsiz sürümünü indirin, iki ortam açıp her birine ayrı bir hat bağlayın; sonuç ölçünce ortaya çıkar.

MOSTMATE
Güvenli Çoklu Hesap Yönetimi, Artık Kolay
İlk hesabınızla başlayın; MostMate ile daha güvenli, akıllı ve verimli çoklu hesap operasyonları oluşturun.
- Bağımsız profiller. Tutarlı kimlikler.
- AI Otomasyonu · Hesap Sağlığı · Ekip Operasyonları



