
Qual a diferença entre SOCKS5 e proxy HTTP? Como escolher para operar várias contas
Conclusão principal: o SOCKS5 e o proxy HTTP trocam o IP de saída das contas; a fronteira está na forma de tratar os pedidos. O proxy HTTP atua na camada de aplicação e entende os pedidos; o SOCKS5 apenas abre um canal de encaminhamento, sem tocar nos dados. Para operação restrita a páginas web, qualquer um dos dois basta; para clientes desktop e scripts, o SOCKS5 leva vantagem. Escolher o protocolo é só uma etapa da seleção: dentro do navegador antidetectável ainda existe todo o percurso de cadastro, vínculo, verificação e diagnóstico, e este artigo percorre tudo de uma vez.
Muita gente trata os dois tipos de proxy como nomes diferentes para a mesma coisa. Afinal, ambos dão acesso à internet e permitem login das contas, e a escolha parece questão de preço. Só quando uma plataforma começa a acusar anomalias de rede, ou um lote de contas entra em revisão aos poucos, é que alguém volta para investigar a camada do proxy.
Na prática, os dois protocolos já diferem no ponto onde atuam, tratam os pedidos de formas distintas e seguem caminhos diferentes de configuração e diagnóstico. Este artigo separa primeiro a fronteira entre os protocolos, depois condensa as diferenças numa tabela e, por fim, detalha o fluxo completo de operações no MostMate, incluindo o diagnóstico de três falhas comuns.
A fronteira entre os protocolos: quem processa os seus pedidos
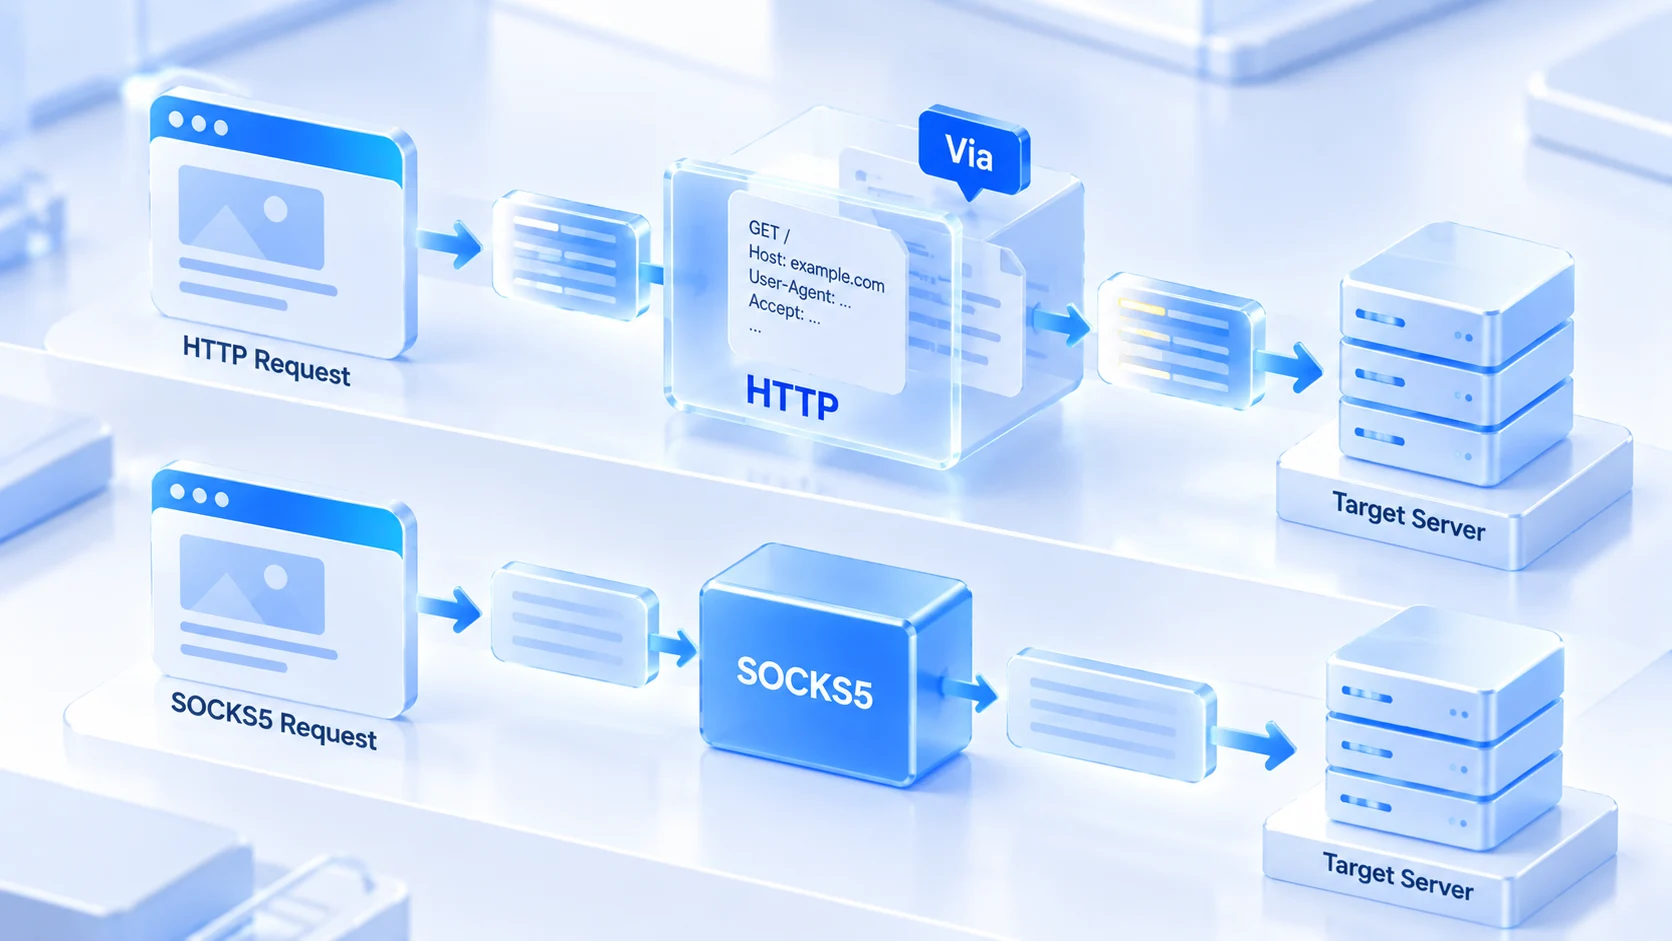
O proxy HTTP atua na camada de aplicação; o SOCKS5 atua um nível abaixo, na camada de sessão. O posicionamento define a função: quem consegue ler os seus pedidos também tem a chance de alterá-los.
O proxy HTTP foi criado para o tráfego da web. Ele entende os pedidos HTTP: qual endereço é acessado, quais cabeçalhos vão junto, qual método é usado. Essa capacidade de leitura tem dois lados. O positivo: cache e filtragem se tornam possíveis. O negativo: o proxy fica numa posição em que vê os pedidos em texto claro.
Na documentação da MDN sobre servidores proxy e mecanismos de túnel, há um detalhe: alguns proxies HTTP adicionam ou reescrevem campos de marcação como Via e Forwarded ao repassar pedidos, e isso depende da implementação e da configuração de cada proxy. Pedidos que passam por esse tipo de proxy podem carregar a marca de terem passado por um intermediário, e o site tem como perceber; não é, porém, comportamento fixo de todo proxy HTTP.
O SOCKS5 segue outra lógica. Definido no RFC 1928, ele faz uma coisa só: estabelecer um canal de encaminhamento e levar os dados intactos ao destino. Não interpreta o que você transmite, logo não acrescenta nada ao pedido. O custo também é claro. Cache, filtragem, divisão de rota por conteúdo: nada disso ele faz. O canal é apenas o canal.
Levada para a operação de múltiplas contas, essa fronteira significa que os rastros de rede deixados pelos dois protocolos já nascem com formas diferentes. Qual é melhor não tem resposta única: depende dos sinais que a sua plataforma observa e do tipo de tráfego que o seu negócio movimenta.
A tabela completa: do tratamento do pedido ao local de resolução
Espalhadas pelo texto, as diferenças ficam difíceis de comparar; primeiro, portanto, uma tabela. O critério de escolha deve nascer da comparação item a item das capacidades de cada protocolo, e não de uma única dimensão:
| Critério | Proxy HTTP | SOCKS5 |
|---|---|---|
| Camada de atuação | Camada de aplicação, entende HTTP | Camada de sessão, só abre canal |
| Tratamento do pedido | Lê os pedidos; permite cache e filtro | Não interpreta, reencaminha intacto |
| Marcas nos cabeçalhos | Algumas implementações alteram campos | Não modifica dados de aplicação |
| Suporte a UDP | Não suporta | Suporta reencaminhamento UDP |
| Local de resolução de DNS | Domínio costuma ir ao proxy | Depende do cliente: local ou no proxy |
| Cenários típicos | Painéis web, coleta web | Clientes desktop, scripts, áudio e vídeo |
| Atenção na configuração | Tipo deve corresponder ao protocolo real | Vigie a exposição do local de resolução |
As outras linhas da tabela falam por si. A linha do DNS, porém, merece destaque. Via proxy HTTP, o navegador costuma entregar o domínio de destino direto ao proxy, a resolução acontece do lado dele e as consultas da sua máquina não saem dela. Via SOCKS5 não existe esse acordo padrão, e o local de resolução depende de como o cliente repassa o endereço: há quem entregue o domínio ao proxy primeiro, há quem resolva localmente e só depois conecte. Na resolução local, as consultas DNS partem da sua rede direto para os servidores DNS, e o conteúdo da consulta não tem relação nenhuma com o IP de saída do proxy.
Essa brecha normalmente passa despercebida e só aparece quando algo falha. Se suspeitar que a resolução não está seguindo o proxy, siga o roteiro do guia de detecção de vazamento de DNS e veja por qual rede as consultas saem no fim. Quando o local de resolução acompanha o IP de saída, o rastro de domínios visitado pelas contas fica coerente.
Como escolher por cenário de multi-conta: três linhas
Voltando à escolha em si. A composição de tráfego da maioria das operações multi-conta é fácil de identificar; basta encaixar cada caso numa de três linhas:
1. Operação restrita a painéis web: painel de e-commerce, versão web de redes sociais, gerenciador de anúncios. O tráfego é todo de pedidos web, e os dois protocolos dão conta. Nesse caso, escolher a linha de melhor qualidade rende mais do que disputar o tipo de protocolo.
2. Clientes desktop e scripts: clientes como o Telegram, scripts de coleta, ferramentas que conversam com uma API. Esse tráfego nem sempre segue a semântica HTTP, e o reencaminhamento genérico do SOCKS5 se encaixa melhor. Sobre a relação de saída em duas camadas nesses cenários de cliente, o artigo de configuração de proxy para Telegram já separou por tipo de entrada.
3. Áudio e vídeo em tempo real, tráfego UDP: transmissões com interação, chamadas de voz. O SOCKS5 suporta reencaminhamento UDP; o proxy HTTP não tem essa capacidade. Só resta o SOCKS5.
Além do tipo de tráfego, há uma decisão que já deveria ser tomada na hora da compra: o método de autenticação. Usuário e senha amarram a autorização à conta, e trocar de dispositivo não exige mexer na configuração do proxy. A whitelist de IPs amarra a autorização ao IP de saída da sua máquina: basta a sua conexão mudar para ser preciso editar a lista no painel do provedor. Quando uma equipe divide o mesmo lote de proxies, a manutenção poupada pela autenticação com credenciais é considerável.
Escolher o protocolo certo não encerra o risco de vinculação
Vale desmontar um raciocínio: como o SOCKS5 não interpreta conteúdo, rodar várias contas por ele seria mais discreto e a plataforma não reconheceria. A primeira metade do argumento está correta. A segunda não se sustenta.
Para julgar vínculo entre contas, a plataforma observa a qualidade e o histórico do IP de saída, a consistência das impressões digitais do navegador e os padrões de comportamento das contas. Nenhum desses sinais desaparece porque os cabeçalhos vieram limpos. Dez contas no mesmo IP de saída continuam dez contas no mesmo IP, mesmo trocando para SOCKS5. O SOCKS5 não lê pedidos da camada de aplicação, e isso não significa que o caminho de rede esteja livre de outras informações identificáveis: a qualidade do IP de saída e as características do tráfego seguem sob observação.
Tipo de IP e protocolo são dimensões independentes. A qualidade do IP de saída depende de você comprar linha residencial ou de datacenter, e o artigo sobre diferenças entre IP residencial e IP de datacenter já destrincha essa lógica de escolha. Feita a camada do canal, resta a verificação: a verificação em duas camadas do proxy propõe uma ordem de conferência entre a conectividade do IP de saída e a consistência dos parâmetros.
Configurar proxy no MostMate: do cadastro à verificação
O proxy escolhido só faz sentido dentro de um ambiente. O MostMate é um navegador antidetectável: proxy e parâmetros de fingerprint ficam guardados por ambiente, e o IP de saída de cada conta não se cruza com o dos demais. Da compra de um proxy até o ambiente usá-lo de fato, o caminho tem seis passos.
Passo 1: confira os parâmetros de proxy informados pelo provedor. Antes de agir, reúna tudo: tipo de protocolo, endereço, porta, método de autenticação. O tipo vem do que o provedor declara, e não da porta: a 1080 ser comum no SOCKS5 é costume do setor, não regra. Errou o tipo, a verificação nunca passa.
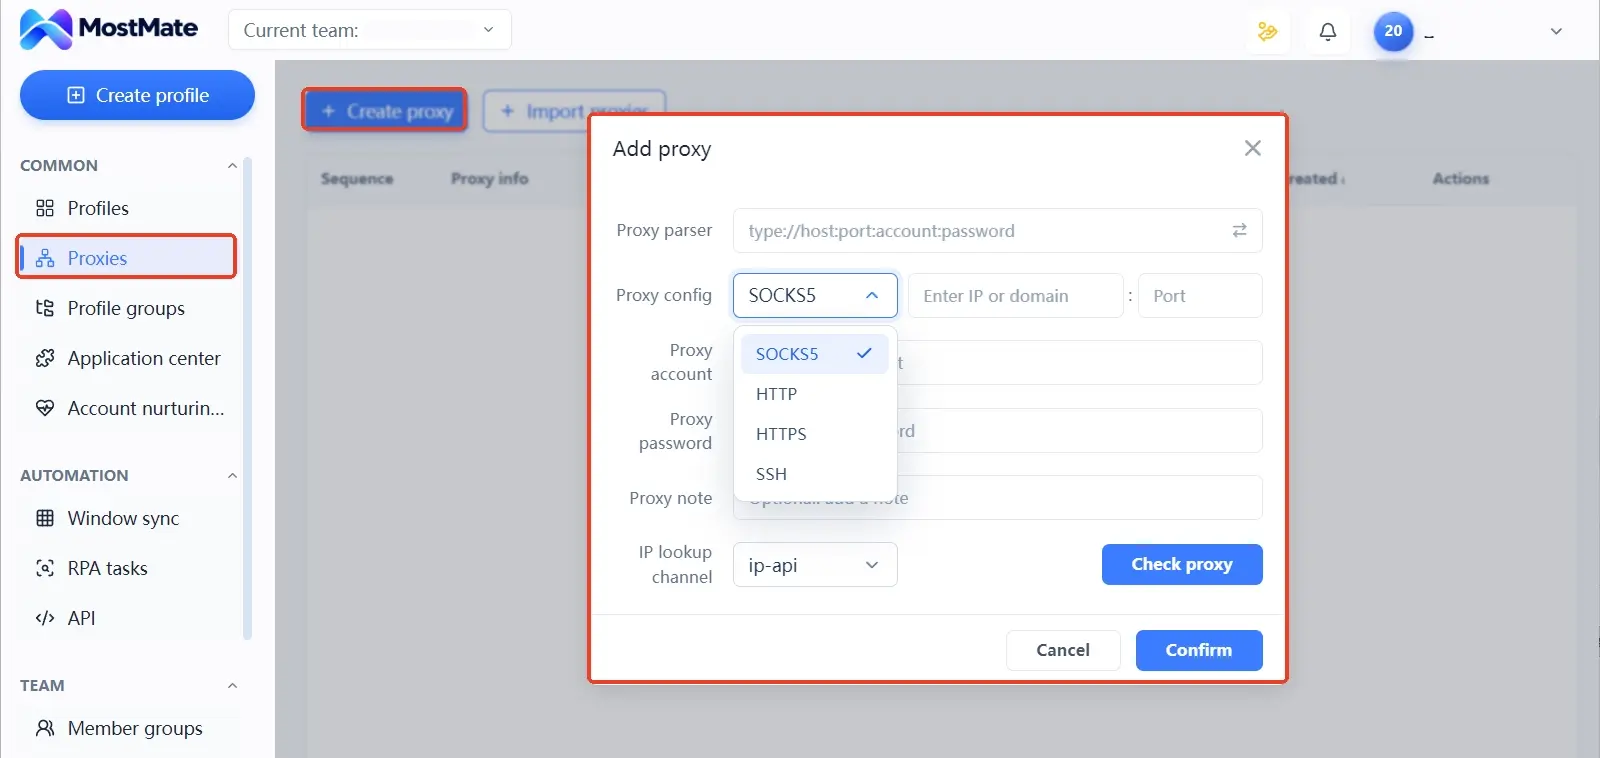
Passo 2: cadastre o proxy na lista de gerenciamento de proxies. No MostMate, os proxies ficam num menu próprio, com entradas para criar novo proxy e importar; a lista registra item a item as informações, a nota, o IP de saída e a data de criação. Ao cadastrar, aproveite e preencha a nota com o uso, o provedor ou o código da linha. A nota é escrita para quem assumir depois.
Passo 3: vincule o proxy ao ambiente. No formulário de criação ou edição de ambiente, a seção de proxy tem três opções: sem proxy, proxy personalizado ou escolha direta de um proxy já cadastrado. O menu de tipos cobre SOCKS5, HTTP, HTTPS e SSH. A escolha precisa corresponder ao protocolo real. Ao preencher um proxy personalizado, siga a dica de formato do formulário: se o provedor mandou o prefixo socks5, selecione SOCKS5.
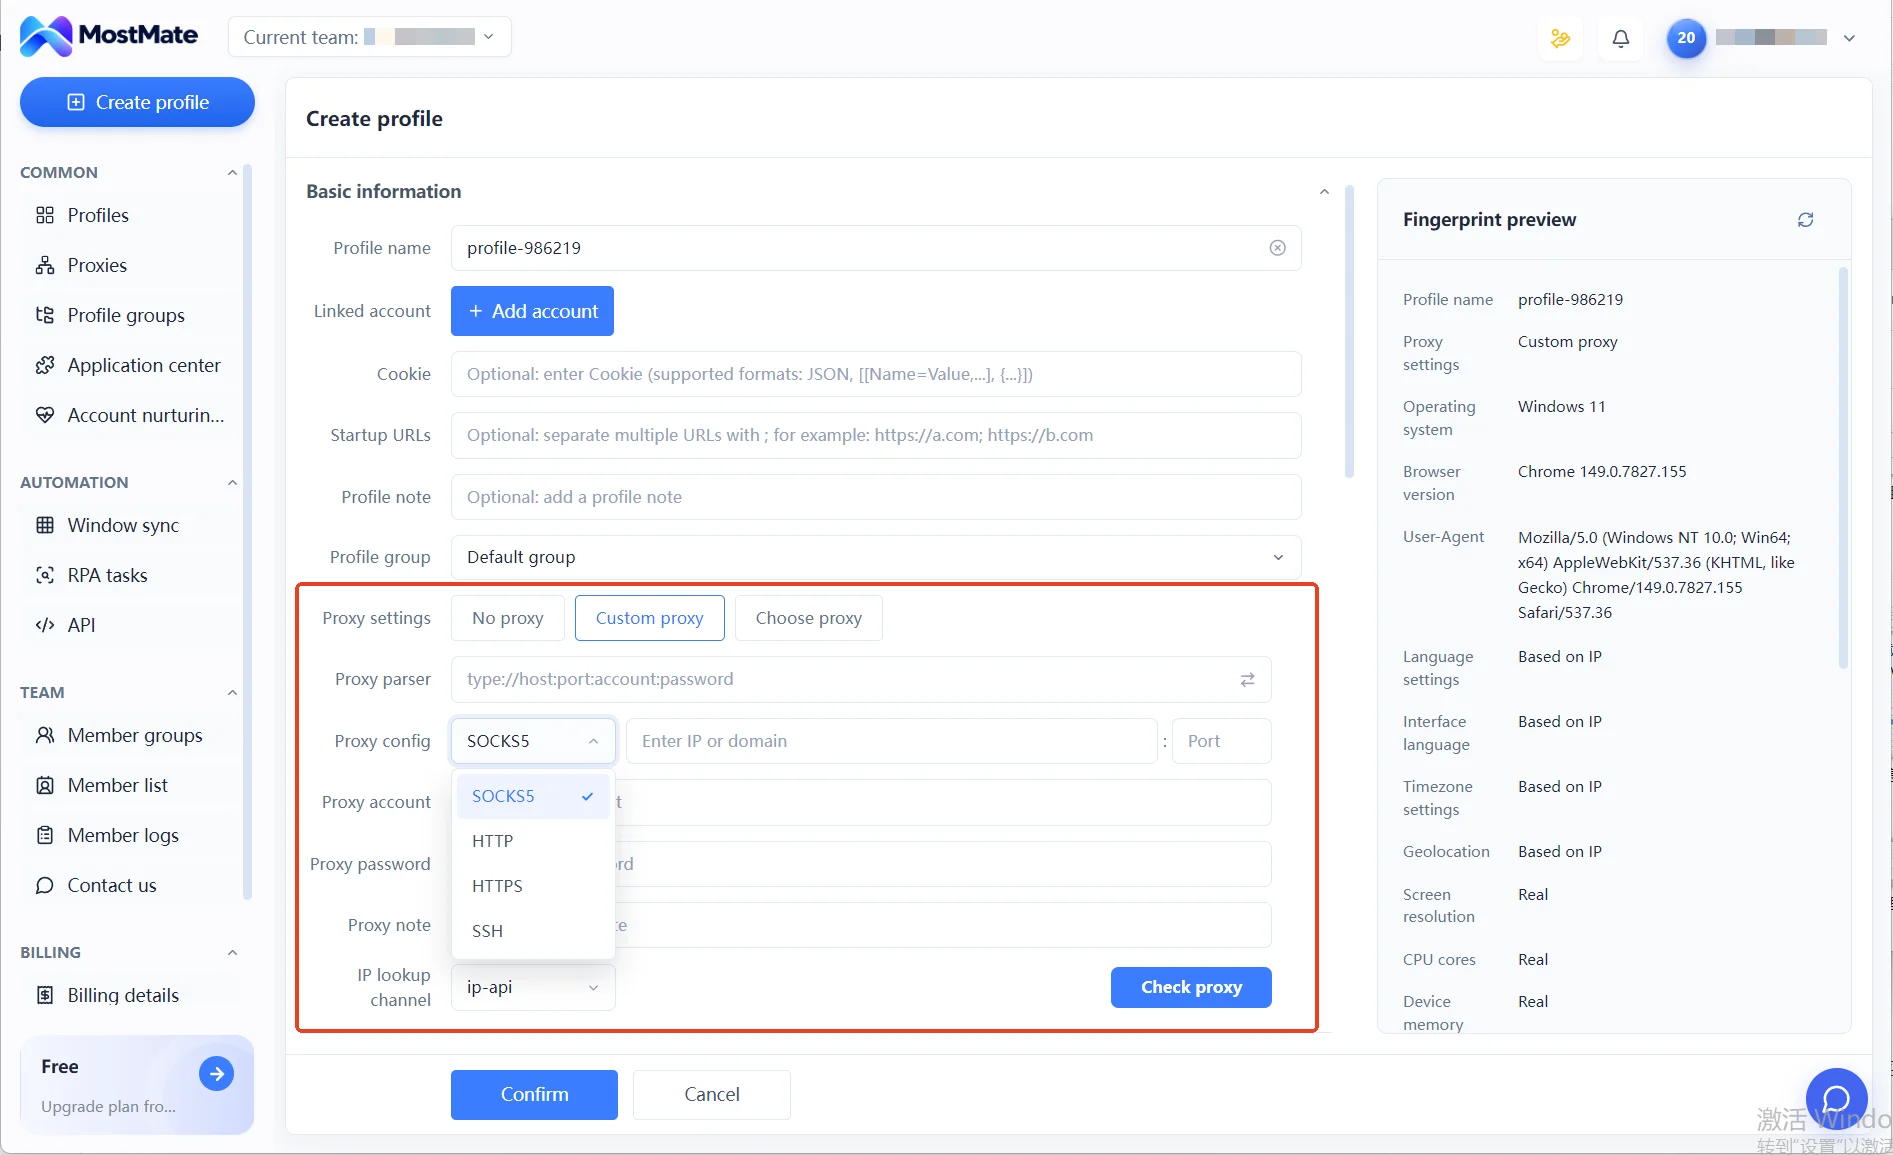
Passo 4: teste a conexão do proxy. O formulário tem o botão de verificação do proxy, que testa a conectividade e confere a localização do IP de saída pelo canal de IP lookup. Passar nesse teste é só a primeira porta. Informações como DNS e WebRTC ficam fora do alcance do botão e pedem uma página externa de verificação depois de iniciar o ambiente.
Passo 5: inicie o ambiente e confirme o IP de saída real. Com o teste aprovado, abra o ambiente, visite uma página de checagem de IP e confirme se o IP de saída corresponde ao esperado; se necessário, examine DNS e fuso horário junto. Diante de um resultado estranho, registre o sintoma primeiro e, na sequência, mude um único parâmetro por vez antes de testar de novo. Alterar vários pontos de uma vez deixa impossível saber onde está o problema.
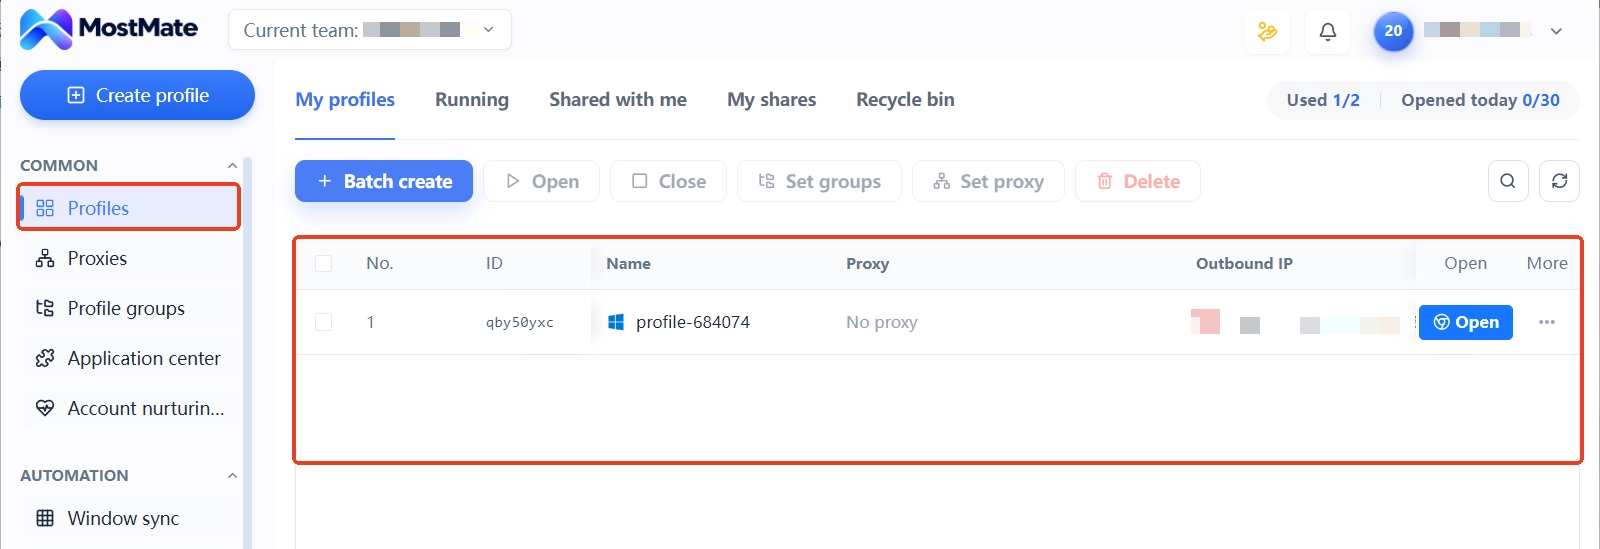
Passo 6: mantenha a correspondência entre ambientes e linhas. Na lista de ambientes, as colunas de proxy e de IP de saída ficam visíveis linha a linha, e descobrir qual conta anda em qual linha leva segundos. Trocou o proxy, atualize a nota na sequência. Na troca de turno da equipe, conferir essas duas colunas evita entregar um proxy ao ambiente errado.
Sobre a interface e os campos de cada módulo, a página O que é o MostMate traz capturas de tela para conferir item a item. Configurar o proxy é só um trecho da montagem do ambiente; a ordem completa pode ser conferida no checklist de novo ambiente.
Configurado mas sem conexão: diagnóstico de três sintomas
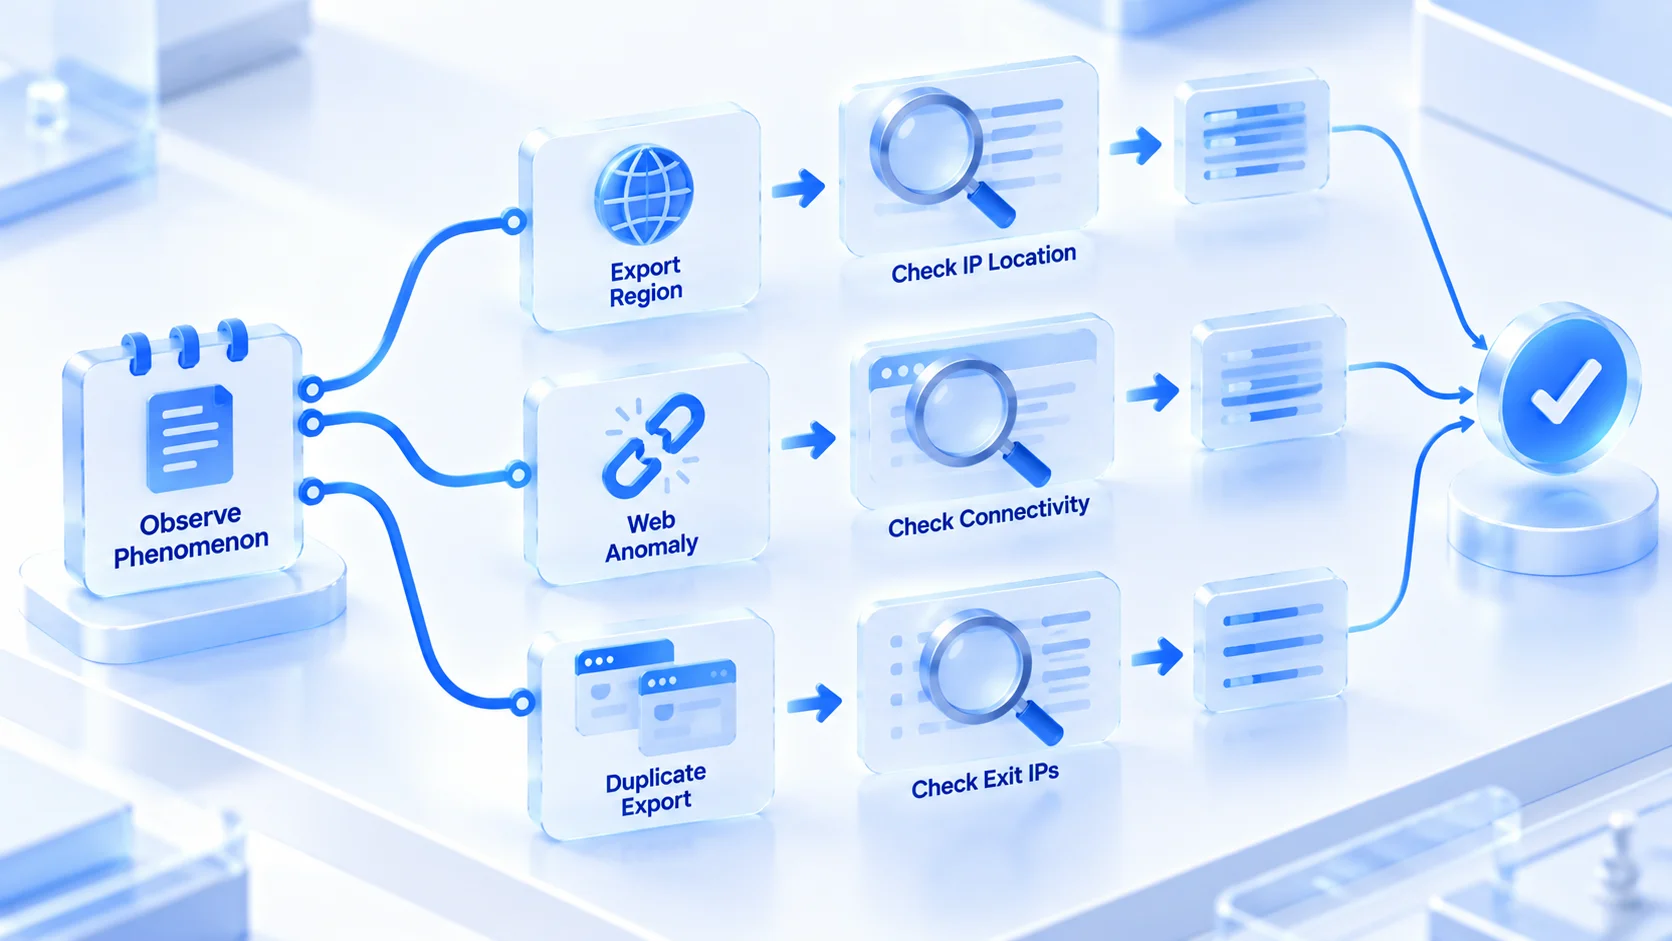
Concluído o fluxo de configuração, resta lidar com as anomalias. O diagnóstico deve partir do sintoma para chegar à causa, e não começar recriando toda a configuração. Nos cenários multi-conta, três sintomas cobrem a maior parte dos casos. Anote o sintoma primeiro; investigue a causa depois.
Sintoma 1: o teste passa, mas o IP de saída sai de outra região
O proxy conecta, mas a localização não é a que o provedor prometeu. Três causas possíveis: a linha alocada não corresponde ao pedido, a base de geolocalização de IPs está deslocada ou o bloco recebido foi etiquetado errado. Para conferir, troque o canal de IP lookup por uma página de verificação independente e teste de novo, comparando os dois resultados. Divergindo repetidamente, peça a troca de linha ao provedor, sem insistir na sua própria configuração.
Sintoma 2: o teste passa, mas as páginas não abrem
O botão acusa sucesso e, dentro do ambiente, alguns sites não carregam. Esse desvio normalmente mora no próprio IP de saída: a plataforma de destino bloqueou o bloco da linha, ou a banda do proxy oscila. Para conferir, troque a linha no mesmo ambiente e repita, ou mude temporariamente o tipo de protocolo, para separar um problema de canal de um IP de saída reconhecido. Página de verificação normal com a plataforma de destino falhando aponta, na maioria das vezes, para o IP de saída reconhecido.
Sintoma 3: dois ambientes mostram o mesmo IP de saída
É o caso mais frequente em lotes grandes de ambientes: na hora de vincular, escolheram-se duas vezes o mesmo proxy, ou a clonagem do ambiente copiou a configuração junto. Para conferir, percorra na lista de ambientes as colunas de proxy e de IP de saída, linha por linha; achou compartilhamento, revincule imediatamente. Duas contas na mesma linha por muito tempo é o sinal mais direto de julgamento de vínculo. Essa coluna merece olhar periódico.
Perguntas frequentes
Posso misturar SOCKS5 e proxy HTTP num mesmo lote de ambientes?
Pode. Misturar conforme a necessidade é prática normal: cada ambiente tem proxy independente, os ambientes de painéis web usam um tipo, os de clientes e scripts usam outro, sem interferência. A condição é que, dentro de cada ambiente, o tipo configurado corresponda ao protocolo real.
E o proxy HTTPS, onde entra nessa análise?
Para páginas cifradas, ele funciona estabelecendo um túnel sobre a base do proxy HTTP e, em cenário web, serve tanto quanto o SOCKS5. O critério de escolha deste artigo vale para ele da mesma forma. O espaço ficou para as diferenças maiores; o resto não se repete aqui.
Qual dos dois é mais rápido?
A velocidade depende sobretudo da qualidade da linha, da distância e da banda; a sobrecarga de processamento de cada protocolo é mínima nas redes de hoje. Pelo mesmo preço, um proxy HTTP de linha boa é nitidamente mais veloz que um SOCKS5 de linha ruim. Tomar o protocolo como critério de velocidade leva à direção errada.
Com SOCKS5 configurado, ainda preciso de navegador antidetectável?
Precisa, porque as duas coisas não vivem na mesma camada. O proxy troca apenas o IP de saída; a impressão digital do navegador, os cookies e os dados locais continuam decididos pelo navegador. Multi-conta exige IP de saída e identidade independentes entre si, e é exatamente esse o terreno dos ambientes de um navegador antidetectável; a página limites do navegador antidetectável explica tudo em detalhe.
Conclusão
A fronteira entre SOCKS5 e proxy HTTP está na forma de tratar os pedidos e no local de resolução: um lê os pedidos e pode deixar marcas nos cabeçalhos, o outro só abre canal e repassa tudo intacto. Painéis web aceitam os dois; clientes e scripts pedem SOCKS5; o método de autenticação já se define na compra. Depois de escolher, cadastre o proxy na lista unificada, vincule ao ambiente, verifique e só então faça login; diante de anomalias, parta do sintoma para a causa, e a camada do canal fica coberta. Para comparar IP de saída com as próprias mãos, baixe a versão gratuita do MostMate, abra dois ambientes com uma linha cada e teste: o resultado aparece na hora.

MOSTMATE
Gestão segura de múltiplas contas, sem complicação
Comece com sua primeira conta e use MostMate para construir operações multicontas mais seguras, inteligentes e eficientes.
- Perfis independentes. Identidades consistentes.
- Automação com IA · Saúde das contas · Operações em equipe



