
Quản lý 2FA cho nhóm đa tài khoản: ứng dụng xác thực, mã khôi phục và bàn giao tài khoản
Những studio vận hành ma trận thương mại điện tử hay mạng xã hội thường bị 2FA làm tắc khi có biến động nhân sự. Một nhân viên vận hành chuẩn bị nghỉ việc, trong hàng chục tài khoản nền tảng mang tên anh ấy, một nửa đã bật xác thực hai bước. Ứng dụng xác thực nằm trên điện thoại cá nhân của anh: mật khẩu có thể đổi ngay, nhưng mã xác thực sáu số khi đăng nhập chỉ có thể chờ điện thoại của anh hiển thị.
Gốc rễ của vấn đề là 2FA, khi dùng cá nhân, chỉ là công tắc bảo mật bật rồi khỏi quản lý. Đến tay nhóm đa tài khoản, nó trở thành ba loại tài sản cần quản lý liên tục: ứng dụng xác thực cài ở đâu, mã khôi phục cất ở đâu, người rời đi thì chuyển giao thế nào. Bất kỳ loại nào chưa sắp đặt, tài khoản đều dừng ở bước xác thực. Trường hợp nặng thì bị khóa hoàn toàn bên ngoài.
Bài viết này trình bày ba việc theo thứ tự quản lý. Trước tiên xác định cách triển khai ứng dụng xác thực, tiếp theo quản lý mã khôi phục như tầng phục hồi, và bàn giao theo trình tự cố định. Mỗi phần đều có một cách làm có thể chép thẳng vào quy tắc của nhóm.
Tài khoản càng nhiều, 2FA càng chuyển từ công tắc bảo mật thành đối tượng vận hành
Nguyên lý của 2FA tóm gọn trong một câu. Khi đăng nhập, ngoài mật khẩu còn cung cấp thêm một yếu tố xác thực thứ hai mà chỉ chủ tài khoản nắm giữ. Khó không phải ở việc bật, mà ở chỗ khi tài khoản nhiều, yếu tố thứ hai lan từ điện thoại cá nhân thành một loạt thiết bị và tư liệu trong nhóm, đối tượng quản lý cũng theo đó thay đổi. Những thay đổi cụ thể tập trung ở ba chỗ:
- Số lượng phình to: người có hơn chục mục trong ứng dụng xác thực không phân biệt được mục nào thuộc tài khoản nào, phải thử lần lượt khi gắn lại.
- Môi trường và xác thực tách rời: trình duyệt vân tay cố định môi trường đăng nhập của từng tài khoản, Cookie, vân tay và proxy độc lập với nhau, giúp giảm khả năng tài khoản bị rà soát rủi ro do môi trường trôi dạt. Nhưng xác thực lần hai là cài đặt bảo mật của tài khoản nằm phía nền tảng, diễn ra ngoài trình duyệt, cô lập môi trường không thể thay thế nó.
- Nhân sự luân chuyển: ứng dụng xác thực theo người, nghỉ việc trở thành bài toán bàn giao.
Ba thay đổi cùng chỉ về một kết luận: 2FA cần một quy trình của nhóm, chứ không thể dựa vào việc mỗi thành viên tự nhớ mình gắn ở đâu.
Ứng dụng xác thực trước tiên định cách triển khai: theo người hay theo tài khoản
Các ứng dụng xác thực phổ biến sinh ra mã xác thực dùng một lần theo chuẩn RFC 6238 của IETF, tức TOTP. Sau khi gắn, ứng dụng sinh mã theo thời gian, luân chuyển mỗi 30 giây, hoàn toàn không phụ thuộc mạng. Cơ chế này quyết định ứng dụng xác thực có thể di chuyển. Nhập lại trên thiết bị khác, mã vẫn sinh bình thường.
Độ mạnh của các cách xác thực không như nhau. Theo diễn đạt trong hướng dẫn MFA của CISA, cơ quan an ninh mạng của Mỹ: mọi MFA đều tốt hơn không có, nhưng các phương pháp không tương đương nhau. Mã SMS yếu nhất. Ứng dụng xác thực kèm so khớp số ổn định hơn, còn xác thực chống lừa đảo như FIDO/WebAuthn là mạnh nhất trong số các phương án hiện phổ biến. Nhóm đa tài khoản ít nhất nên tránh SMS: đổi số, làm lại thẻ đều ngắt xác thực, và số từ nền tảng nhận SMS còn mang thêm tín hiệu liên kết.
Về triển khai chỉ có hai hướng,
- Theo người: ứng dụng xác thực cài trên điện thoại cá nhân, gắn nhanh, lấy mã hằng ngày cũng tiện. Cái giá là yếu tố xác thực buộc chặt vào thiết bị: mất máy, đổi máy, nghỉ việc đều làm xác thực tắc ngay.
- Theo tài khoản: đưa TOTP vào trình quản lý mật khẩu của nhóm hoặc thiết bị chuyên dụng, mã đi theo tài sản tài khoản, có thể chuyển giao và kiểm tra. Cái giá là thành viên mỗi lần đăng nhập thêm một bước lấy mã. Hai cách không có bên nào tuyệt đối hơn, khác biệt nằm ở chỗ yếu tố xác thực nằm trong tay ai.
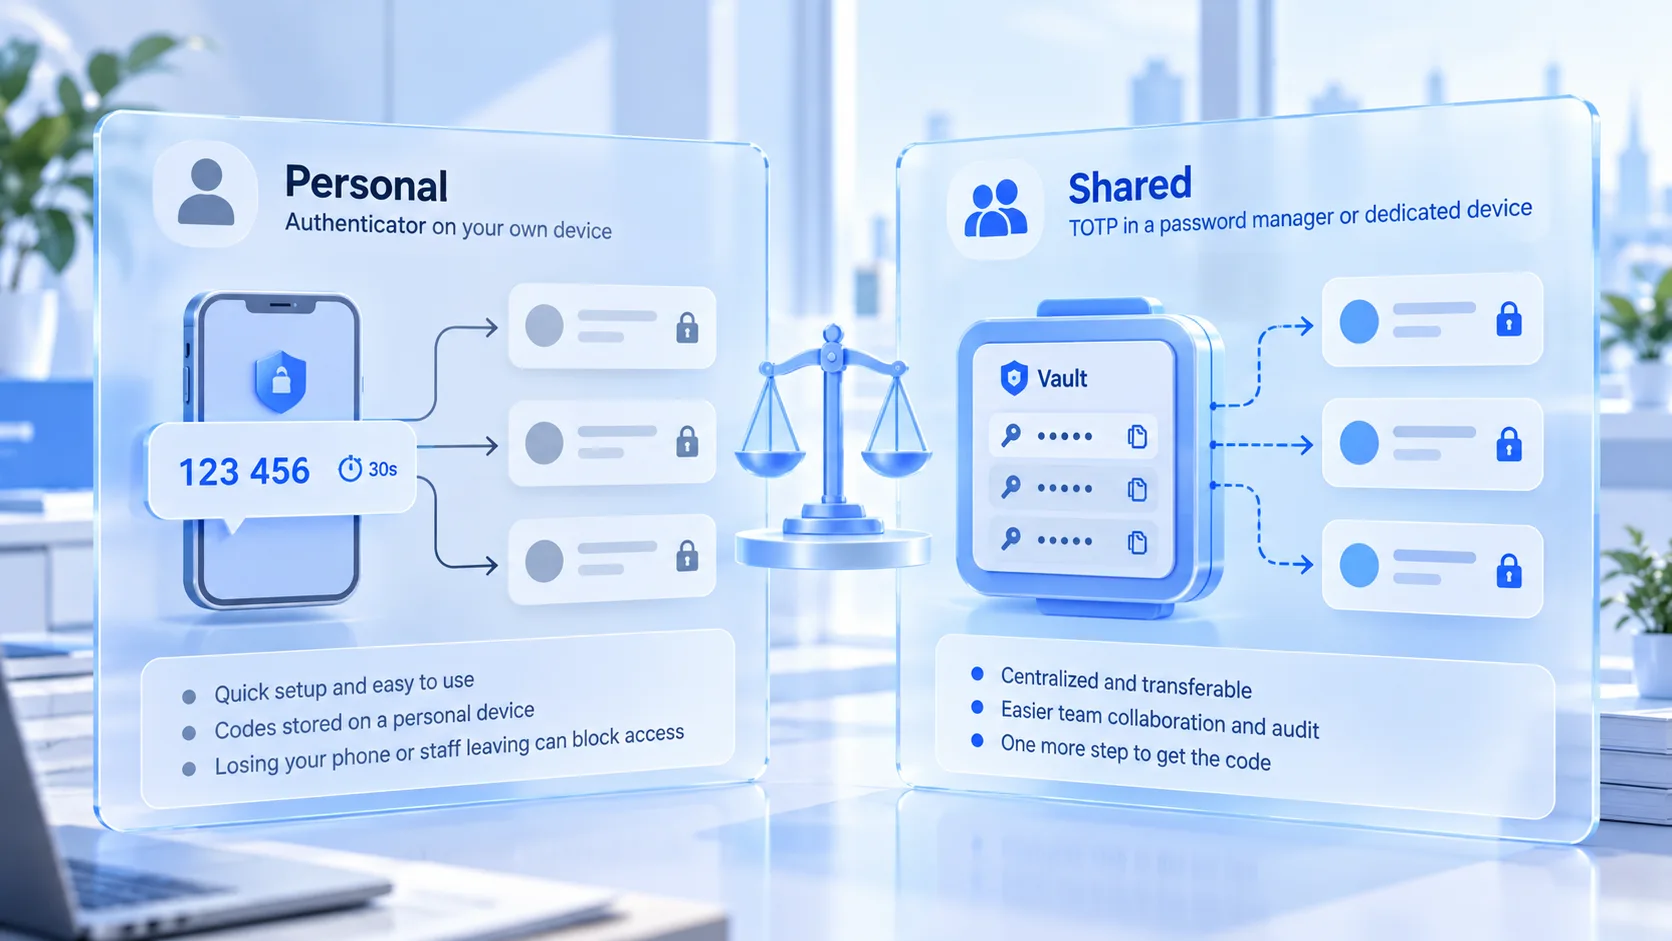
Cách triển khai có thể định theo trọng số của từng tài khoản:
- Tài khoản nguồn thu cốt lõi: theo tài khoản. Nhóm này dùng chéo nhiều người, yếu tố xác thực phải chuyển giao được, mã khôi phục cũng cần quản lý riêng.
- Tài khoản giữa và đuôi dài: theo người vẫn chấp nhận được, khi bàn giao bổ sung một lần gắn lại để thu hẹp khoảng trống.
- Nền tảng hỗ trợ FIDO: ưu tiên khóa cứng hoặc Passkey để tận dụng hết độ mạnh chống lừa đảo, thiếu điều kiện thì quay về ứng dụng xác thực.
Trước khi đổi ứng dụng xác thực hay đổi điện thoại, hãy xác nhận nền tảng có thể gỡ liên kết cũ bình thường rồi mới gắn mới. Vài nền tảng đặt thời hạn duyệt khi gỡ, trong lúc duyệt cả ứng dụng cũ lẫn mới đều không dùng được; với các nền tảng này, hãy xếp việc gắn lại trước cửa sổ bàn giao, chứ không phải đúng ngày bàn giao.
Mã khôi phục là tầng phục hồi: sinh một lần, quản đến khi vô hiệu hóa
Mã khôi phục là tập mã phục hồi tĩnh được nền tảng phát hành một lần khi bật 2FA, khi mất ứng dụng xác thực hoặc hỏng thiết bị thì chỉ còn cửa này để vào. Hướng dẫn nhận dạng số của NIST, SP 800-63B, xếp riêng loại bằng chứng phát sẵn, dùng từng cái, dùng rồi vô hiệu này thành một mục, thuật ngữ là look-up secrets. Nó không phải mã động: ngày thường không dùng tới, nhưng khi sự cố xảy ra thì là kênh phục hồi duy nhất. Mục tiêu quản lý chỉ có hai. Cần thì tìm ra, lộ thì không mang đi được.
Việc chọn nơi cất giữ có thể đối chiếu theo bảng này:
| Nơi cất giữ | Rủi ro chính | Phù hợp khi |
|---|---|---|
| Tin nhắn, ghi chú cá nhân | Lan theo thiết bị, khó thu hồi | Không dùng làm nơi chính thức |
| Trình quản lý mật khẩu nhóm | Bản thân trình quản lý bị xâm nhập | Nơi chính, quản lý bật 2FA riêng |
| In giấy offline hoặc ổ mã hóa | Mất hoặc hỏng thì không lấy lại được | Bản sao tài khoản cốt lõi, cất nơi khác |
Thứ tự trong bảng xếp theo tần suất dùng hằng ngày; tài khoản cốt lõi nên dùng song song hai tầng. Kỷ luật sử dụng đi theo nơi cất giữ. Cất mã khôi phục tách khỏi mật khẩu tài khoản để một lần lộ không cuốn theo cả hai tầng bằng chứng. Dùng một mã là phát hành lại nguyên tập trên nền tảng, bản sao mới đè bản sao cũ. Khi nhân sự thay đổi, bản sao cũ mà người nghỉ giữ, trả lại hay không, đều coi như đã lộ và phát hành lại.
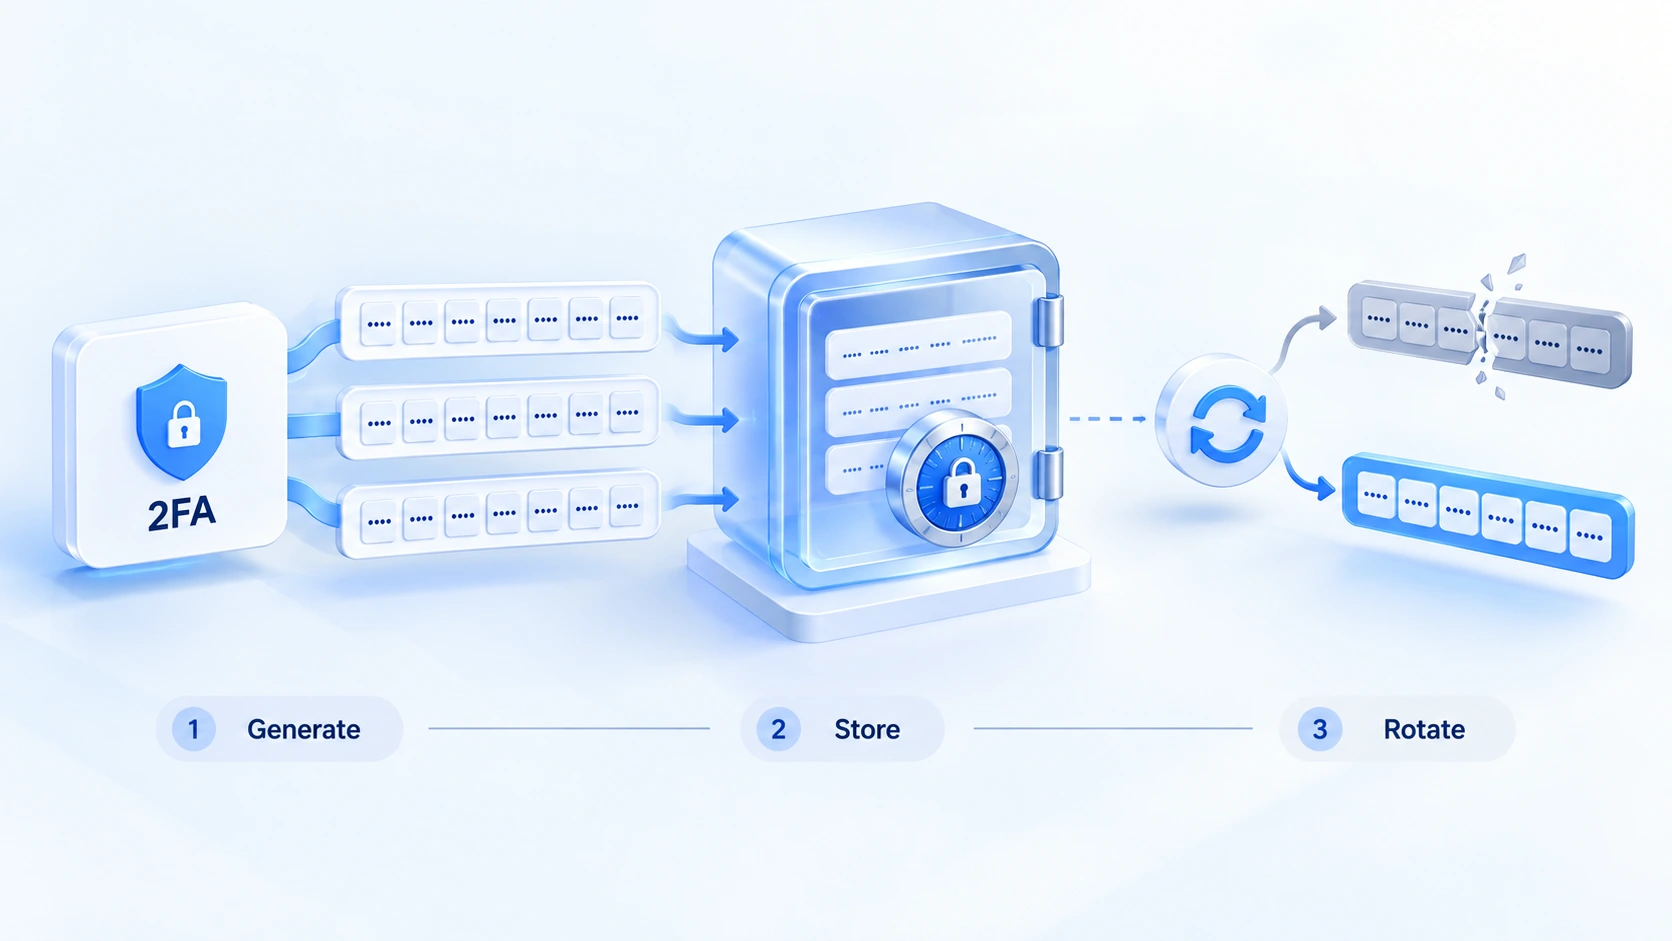
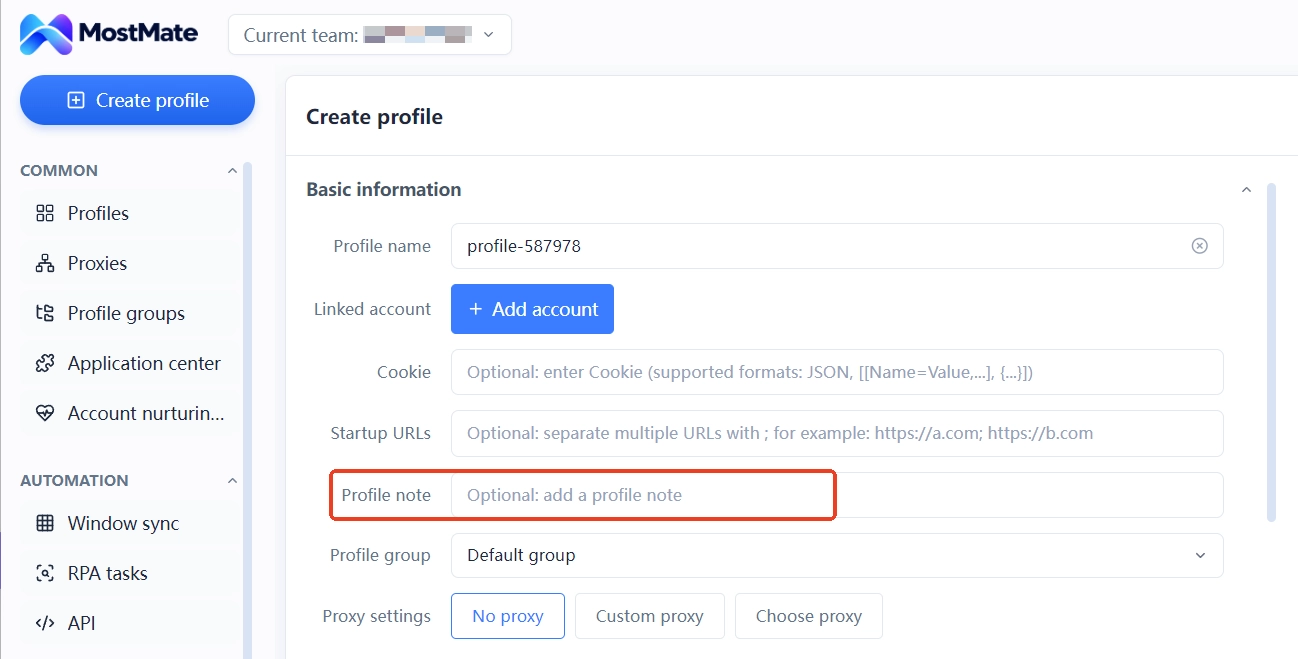
Trong cộng tác nhóm còn lại một bài toán định vị: tài khoản nào gắn cách xác thực nào, mã khôi phục nằm trong bản sao nào. Ghi chú môi trường của MostMate có thể ghi các nhận dạng cấu hình này. Quan hệ tài khoản, loại cách xác thực, nơi cất mã khôi phục đều viết trên dòng môi trường, thành viên mở danh sách môi trường là đối chiếu được. Bản thân mã không vào ghi chú. Cái luân chuyển trong ghi chú là thông tin định vị, không phải bằng chứng.
Bàn giao chia ba chặng: gắn lại trước, giao tư liệu phục hồi, cuối cùng chuyển môi trường
Bàn giao tắc thường do sai thứ tự. Thu quyền đăng nhập trước thì người tiếp nhận không vào được tài khoản, vì mã xác thực còn trên điện thoại cũ. Hoặc tài khoản nằm im hai tuần, trong lúc đó mã xác thực vẫn do người đã nghỉ cung cấp từ xa. Cả hai trường hợp đều trả giá bằng thứ tự. Thứ tự đúng là để bàn giao 2FA diễn ra trước khi thu hồi quyền:
1. Gắn lại phía nền tảng: trong cài đặt bảo mật của tài khoản, chuyển 2FA sang ứng dụng xác thực của người tiếp nhận, thử một mã mới thành công ngay tại chỗ rồi mới sang bước tiếp theo.
2. Giao tư liệu phục hồi: giao bản sao mã khôi phục trực tiếp xong, phát hành lại nguyên tập trên nền tảng, bản sao mới vào nơi cất của nhóm, bản sao cũ vô hiệu hóa.
3. Giao phía môi trường: sau khi tài khoản đăng nhập bình thường được, mới chuyển môi trường, proxy và cấu hình cho người phụ trách mới, tránh khoảng trống môi trường đến trước mà tài khoản không vào được.
Ba bước xong, yếu tố xác thực của tài khoản mới thực sự hoàn thành bàn giao.
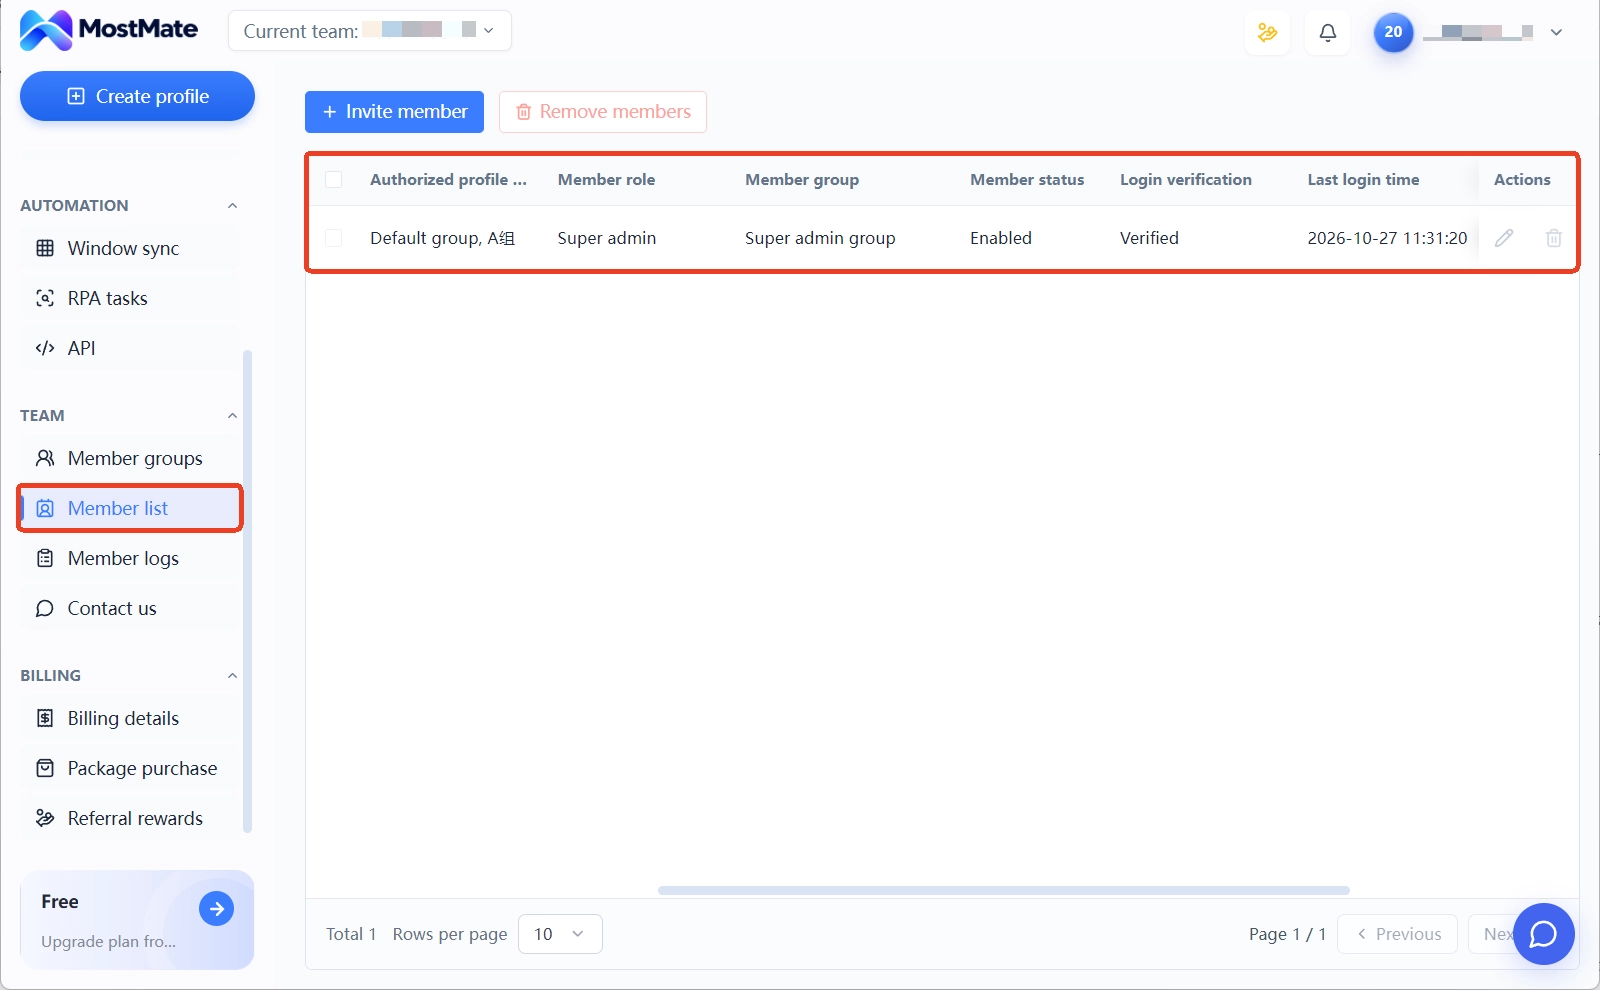
Phía môi trường, MostMate đã có sẵn lối vào. MostMate là trình duyệt vân tay lấy môi trường làm đơn vị, mỗi tài khoản một bộ, môi trường này không mang dữ liệu sang môi trường kia. Khi dùng theo nhóm, môi trường được cấp cho thành viên qua nhóm môi trường. Trong danh sách thành viên nhìn thấy được nhóm môi trường được cấp, tư cách thành viên và lần đăng nhập gần nhất của từng người, người tiếp nhận thiếu quyền gì nhìn là biết. Trang giới thiệu sản phẩm trình bày đầy đủ hơn cấu trúc cô lập và cộng tác này.
Dấu vết bàn giao dựa vào nhật ký thành viên. Nhật ký đăng nhập đối chiếu người nghỉ gần đây đăng nhập trên thiết bị nào. Bản ghi chia sẻ và chuyển giao môi trường xác nhận ai tiếp xúc trước và sau khi giao. Mỗi bản ghi kèm thời gian thao tác, loại thao tác, thành viên và thông tin IP, có vấn đề là lần ra được.
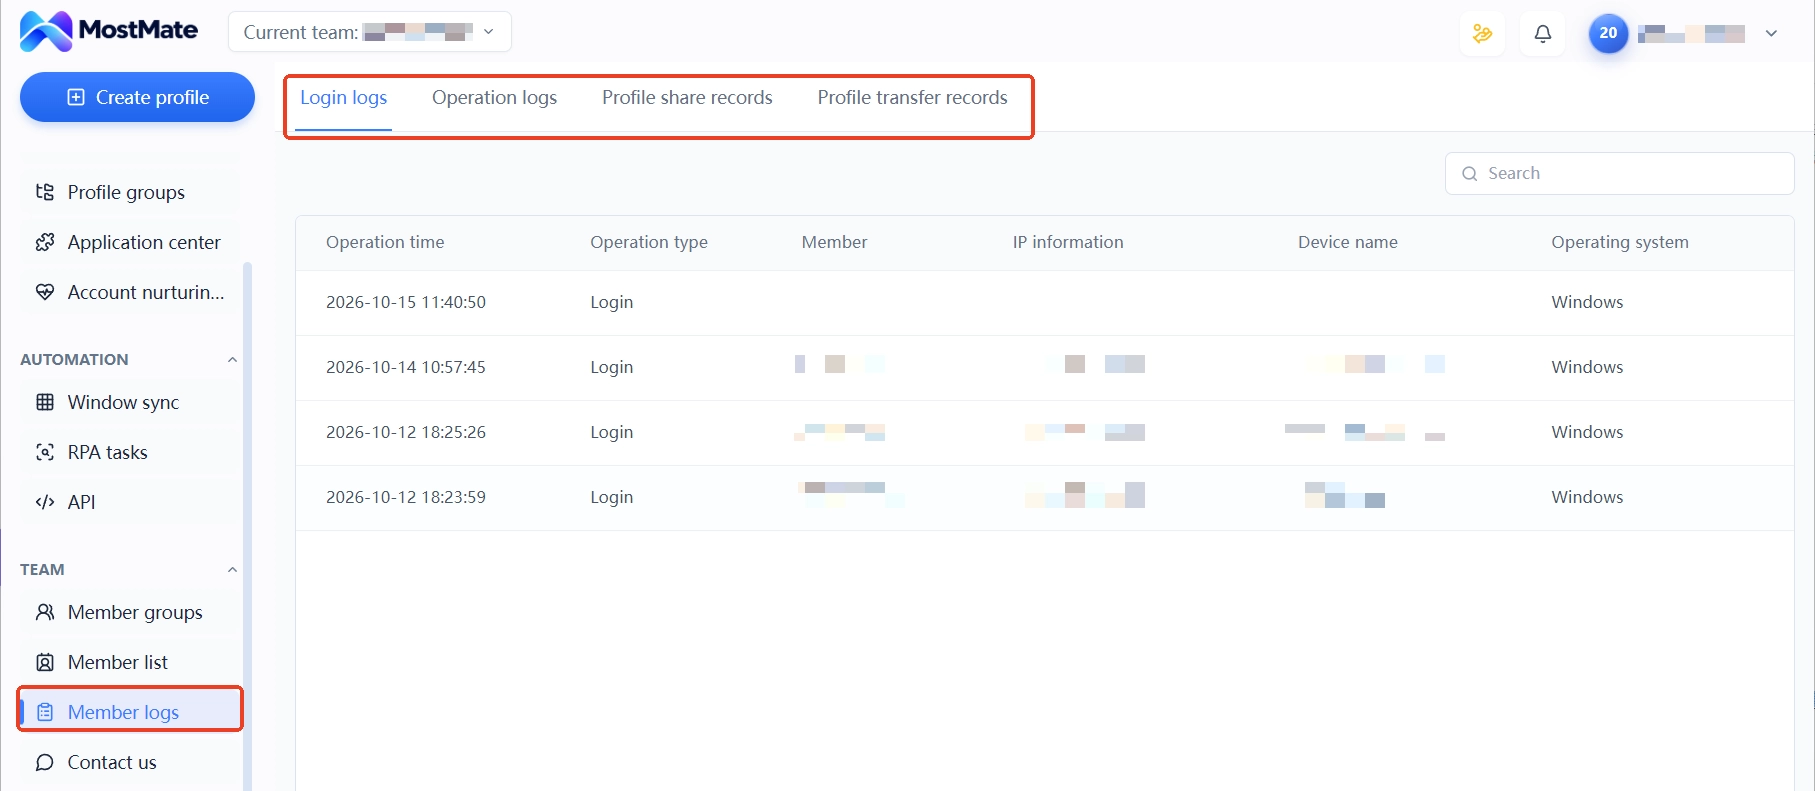
Trạng thái 2FA nằm trong cài đặt bảo mật của từng nền tảng, MostMate quản môi trường và cộng tác thành viên, không thay quản ứng dụng xác thực của tài khoản nền tảng. Khi tổng kết nghỉ việc, để người nghỉ hoàn tất gắn lại trên nền tảng, người tiếp nhận đăng nhập một lần bằng ứng dụng xác thực mới để xác nhận, rồi ghi lần xác nhận này vào danh mục bàn giao. Việc đăng nhập kiểm tra từng tài khoản không bỏ được, nhưng làm trong ngày bàn giao thì đỡ hơn truy tìm sau khi sự cố.
Thu hồi quyền phía môi trường còn hai thao tác: nhóm và trạng thái thành viên. Danh mục đối chiếu và cách dùng nhật ký đã xếp từng bước trong Quản lý an toàn đa tài khoản: nhóm, nhật ký và dấu vết bàn giao. Đi một lượt trước khi bàn giao để tránh sót mục.
Câu hỏi thường gặp
Mất ứng dụng xác thực, còn lấy lại được tài khoản không?
Được, với điều kiện mã khôi phục còn trong tay. Khi đăng nhập chọn không cung cấp được mã, nhập bất kỳ mã khôi phục nào còn hiệu lực là vào được tài khoản. Việc đầu tiên sau khi vào là phát hành lại nguyên tập mã khôi phục và gắn sang ứng dụng xác thực mới. Mã khôi phục cũng mất thì chỉ còn khiếu nại danh tính với nền tảng, chu kỳ dài hơn nhiều so với phục hồi bằng mã khôi phục; phòng ngừa mất tài khoản và dữ liệu có thể tham khảo cách sắp xếp trong bài Quản lý tài sản tài khoản.
Mã khôi phục sắp dùng hết thì làm sao?
Dùng một mã là phát hành lại nguyên tập, thao tác phát hành vô hiệu hóa mã cũ. Bản sao mới đồng bộ vào nơi cất của nhóm, bản in và ảnh chụp cũ cùng tiêu hủy. Chờ đến khi còn hai mã cuối mới xử lý thì cửa sổ phục hồi chỉ còn hai mã.
Khi thành viên nghỉ, gắn lại 2FA trước hay thu hồi quyền trước?
Gắn lại trước, thu quyền sau. Chỉ thu môi trường và quyền đăng nhập thì tài khoản dừng ở bước xác thực lần hai, cuối cùng vẫn phải nhờ người nghỉ cung cấp mã. Hoàn tất đổi gắn phía nền tảng trước, các thao tác thu hồi sau đó mới không cần anh ta tham gia.
Trình duyệt vân tay và 2FA có quan hệ thế nào?
Hai tầng, mỗi tầng giữ một đoạn. 2FA xác minh người đăng nhập có phải chủ tài khoản không, trình duyệt vân tay quản môi trường diễn ra đăng nhập. Cô lập môi trường giữ Cookie, vân tay và proxy của mỗi tài khoản độc lập, ổn định, giảm khả năng dính rà soát xác thực. Tài khoản có qua được xác thực lần hai vẫn phụ thuộc cài đặt bảo mật phía nền tảng, hai tầng phải sắp cùng nhau.
Lời kết
Tách ra xem, quản lý 2FA là ba việc. Xác định ứng dụng xác thực theo người hay theo tài khoản, quản mã khôi phục như tầng phục hồi đến khi vô hiệu hóa, bàn giao theo trình tự cố định gắn lại, giao tư liệu, chuyển môi trường. Cả ba việc đều không nặng, cái khó là sau khi tài khoản nhiều vẫn có người làm theo danh sách.
Nhóm chưa dựng được quy trình này có thể bắt đầu với hai tài khoản. Chuyển yếu tố xác thực của một tài khoản vào nơi cất của nhóm, tài khoản kia giữ cá nhân. Lần biến động nhân sự tới so sánh hai kiểu bàn giao, quy trình có dùng được hay không thử là biết.
Cô lập phía môi trường và cấu hình nhóm MostMate đã sẵn sàng, tải MostMate rồi tạo nhóm môi trường đầu tiên, neo luôn quyền sở hữu tài khoản và nơi cất yếu tố xác thực.

MOSTMATE
Quản lý nhiều tài khoản an toàn, thật đơn giản
Bắt đầu với tài khoản đầu tiên và dùng MostMate để xây dựng hoạt động đa tài khoản an toàn, thông minh và hiệu quả hơn.
- Hồ sơ độc lập. Danh tính nhất quán.
- Tự động hóa bằng AI · Tình trạng tài khoản · Vận hành nhóm



