
2FA ของทีมหลายบัญชีจัดการอย่างไร แบ่งหน้าที่ระหว่าง Authenticator รหัสสำรอง และการส่งมอบบัญชี
ทีมสตูดิโอที่ทำอีคอมเมิร์ซหรือดูแลโซเชียลมีเดียหลายบัญชี มักเจอปัญหา 2FA ตอนมีการเปลี่ยนแปลงทีม พนักงานคนหนึ่งต้องลาออก ในบัญชีแพลตฟอร์มกว่าสิบบัญชีที่เขาดูแล ครึ่งหนึ่งเปิดการยืนยันสองขั้นไว้ Authenticator ติดตั้งอยู่ในโทรศัพท์ส่วนตัวของเขา รหัสผ่านเปลี่ยนได้ทันที แต่รหัสยืนยัน 6 หลักตอนเข้าสู่ระบบ ต้องรอการแจ้งเตือนจากโทรศัพท์ของเขาเท่านั้น
จุดรากของปัญหาคือ ในการใช้งานส่วนบุคคล 2FA เป็นสวิตช์ความปลอดภัยที่เปิดแล้วไม่ต้องดูแล แต่เมื่อมาอยู่ในมือทีมหลายบัญชี มันกลายเป็นสินทรัพย์สามประเภทที่ต้องจัดการต่อเนื่อง: Authenticator ติดตั้งไว้ที่ไหน รหัสสำรองเก็บไว้ที่ไหน และคนออกไปแล้วจะส่งมอบอย่างไร ประเภทใดจัดการไม่ดี บัญชีก็จะติดค้างที่ขั้นตอนยืนยัน กรณีรุนแรงคือถูกล็อกออกนอกบัญชีโดยสิ้นเชิง
บทความนี้จะพูดถึงสามเรื่องตามลำดับการจัดการ กำหนดวิธีติดตั้ง Authenticator ก่อน จัดการรหัสสำรองในฐานะชั้นกู้คืน และส่งมอบตามลำดับที่กำหนดไว้ แต่ละส่วนมีวิธีปฏิบัติที่หยิบไปใช้ในคู่มือทีมได้ทันที
เมื่อบัญชีเยอะขึ้น 2FA ก็เปลี่ยนจากสวิตช์ความปลอดภัยเป็นสิ่งที่ต้องดูแลระบบ
หลักการของ 2FA อธิบายได้ในประโยคเดียว ตอนเข้าสู่ระบบ นอกจากรหัสผ่าน ต้องมีปัจจัยยืนยันที่สองที่มีเจ้าของบัญชีเท่านั้นถืออยู่ สิ่งที่ยากไม่ใช่การเปิด แต่คือเมื่อบัญชีเยอะขึ้น ปัจจัยที่สองขยายจากโทรศัพท์ส่วนตัวไปเป็นอุปกรณ์และวัสดุจำนวนหนึ่งในทีม สิ่งที่ต้องจัดการจึงเปลี่ยนไปด้วย การเปลี่ยนแปลงรวมอยู่ที่สามจุด:
- จำนวนขยายตัว: สมาชิกที่มีรายการใน Authenticator กว่าสิบรายการ แยกไม่ออกว่ารายการไหนตรงกับบัญชีไหน ตอนเปลี่ยนการผูกต้องไล่ลองทีละรายการ
- สภาพแวดล้อมกับการยืนยันแยกจากกัน: ฟิงเกอร์พรินต์เบราว์เซอร์ล็อกสภาพแวดล้อมการเข้าสู่ระบบของแต่ละบัญชีให้คงที่ Cookie ฟิงเกอร์พรินต์ และพร็อกซีแยกกันเป็นอิสระ บัญชีจึงไม่ค่อยเจอการตรวจสอบความเสี่ยงจากความผันผวนของสภาพแวดล้อม แต่การยืนยันสองขั้นเป็นการตั้งค่าความปลอดภัยฝั่งแพลตฟอร์ม เกิดขึ้นนอกเบราว์เซอร์ การแยกสภาพแวดล้อมทดแทนไม่ได้
- การเคลื่อนไหวของบุคลากร: Authenticator ตามตัวคน เมื่อลาออกจึงกลายเป็นปัญหาการส่งมอบ
การเปลี่ยนแปลงทั้งสามชี้ไปที่ข้อสรุปเดียวกัน: 2FA ต้องมีกระบวนการระดับทีม ไม่ใช่พึ่งพาความจำของแต่ละสมาชิกว่าผูกไว้ที่ไหน
เริ่มจากกำหนดวิธีติดตั้ง Authenticator: ตามตัวคนหรือตามบัญชี
แอป Authenticator หลัก ๆ สร้างรหัสยืนยันครั้งเดียว ตามมาตรฐาน RFC 6238 ของ IETF หรือที่เรียกกันว่า TOTP หลังผูกแล้ว Authenticator จะสร้างรหัสตามเวลา หมุนเวียนทุก 30 วินาที ไม่ต้องพึ่งเครือข่ายเลย กลไกนี้ทำให้ Authenticator ย้ายได้ เปลี่ยนอุปกรณ์แล้วบันทึกใหม่ รหัสยืนยันก็ยังสร้างตามปกติ
ความแข็งแรงของวิธียืนยันมีความต่างกัน CISA หน่วยงานความมั่นคงไซเบอร์ของสหรัฐฯ ระบุในคู่มือ MFA ว่า MFA แบบใดก็ดีกว่าไม่มี แต่วิธีต่างกันไม่เท่ากัน รหัส SMS อ่อนที่สุด แอป Authenticator ร่วมกับ number matching ปลอดภัยกว่า ส่วน FIDO/WebAuthn ที่ต้านฟิชชิง เป็นแนวทางที่แข็งแรงที่สุดในบรรดาตัวเลือกที่ใช้ได้จริงตอนนี้ ทีมหลายบัญชีอย่างน้อยต้องเลี่ยง SMS การเปลี่ยนเบอร์หรือทำซิมใหม่จะทำให้การยืนยันสะดุด และเบอร์จากบริการรับ SMS ยังสร้างสัญญาณเชื่อมโยงเพิ่มอีกด้วย
ด้านการติดตั้ง มีสองแนวทางเท่านั้น:
- ตามตัวคน: Authenticator ติดตั้งในโทรศัพท์ส่วนตัวของสมาชิก ผูกเร็ว ดึงรหัสรายวันก็สะดวก แต่ปัจจัยยืนยันผูกติดกับอุปกรณ์ โทรศัพท์หาย เปลี่ยนเครื่อง หรือลาออก การยืนยันจะติดขัดทันที
- ตามบัญชี: นำ TOTP ไปรวมไว้ในตัวจัดการรหัสผ่านทีมหรืออุปกรณ์เฉพาะ รหัสยืนยันเดินตามสินทรัพย์บัญชี ส่งมอบได้ ตรวจสอบได้ แต่สมาชิกต้องดึงรหัสเพิ่มหนึ่งขั้นตอนในการเข้าสู่ระบบรายวัน สองวิธีไม่มีฝ่ายใดเด่นเด็ดขาด ความต่างอยู่ที่ปัจจัยยืนยันอยู่ในความถือครองของใคร
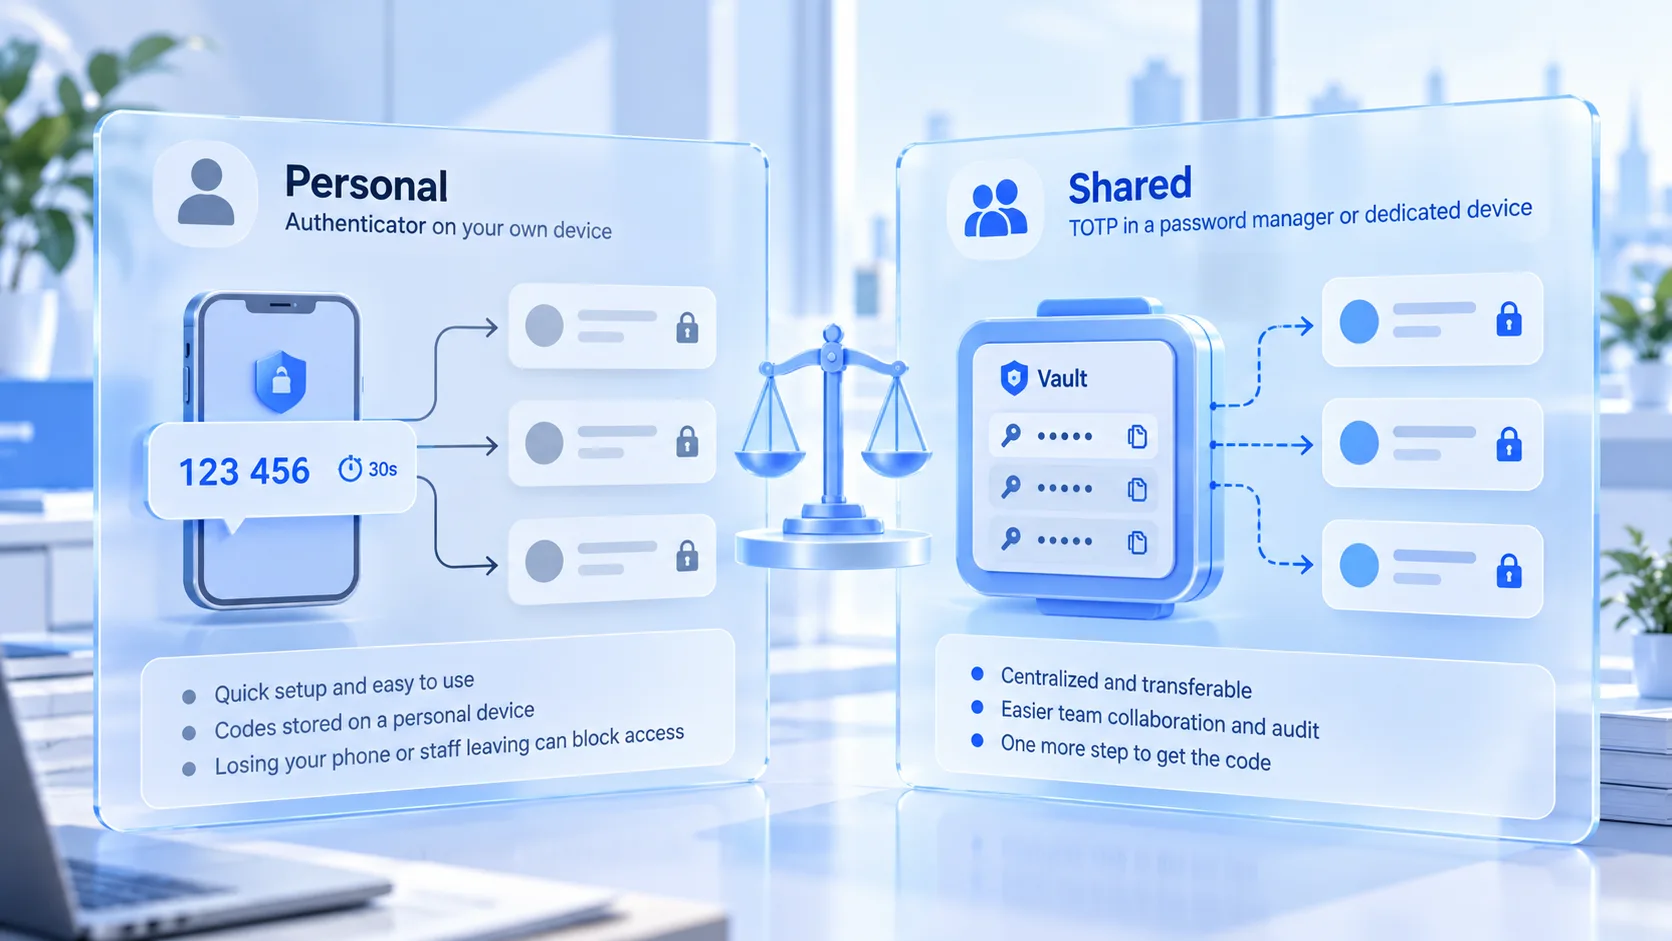
เลือกวิธีติดตั้งตามน้ำหนักของบัญชีได้:
- บัญชีหลักที่สร้างรายได้: ตามบัญชี บัญชีกลุ่มนี้ใช้ข้ามคน ปัจจัยยืนยันต้องส่งมอบได้ รหัสสำรองก็ต้องจัดการแยกต่างหาก
- บัญชีกลางและบัญชีหางยาว: ตามตัวคนยอมรับได้ ตอนส่งมอบเพิ่มการเปลี่ยนผูกหนึ่งรอบ เพื่อคุมช่วงเวลาเสี่ยงให้สั้น
- แพลตฟอร์มที่รองรับ FIDO: ใช้กุญแจฮาร์ดแวร์หรือ Passkey ก่อน เพื่อใช้ความแข็งแรงด้านต้านฟิชชิงเต็มที่ ถ้าเงื่อนไขไม่พร้อมค่อยย้อนไปใช้แอป Authenticator
ก่อนเปลี่ยนแอป Authenticator หรือเปลี่ยนโทรศัพท์ ให้ยืนยันก่อนว่าแพลตฟอร์มสามารถยกเลิกการผูกเดิมได้ตามปกติ แล้วจึงผูกใหม่ บางแพลตฟอร์มมีช่วงตรวจสอบสำหรับการยกเลิกผูก ช่วงนั้นแอปใหม่เก่าใช้ไม่ได้ทั้งคู่ การเปลี่ยนผูกของแพลตฟอร์มแบบนี้ต้องจัดก่อนช่วงส่งมอบ ไม่ใช่วันส่งมอบเอง
รหัสสำรองคือชั้นกู้คืน: สร้างครั้งเดียว จัดการจนถึงวันยกเลิก
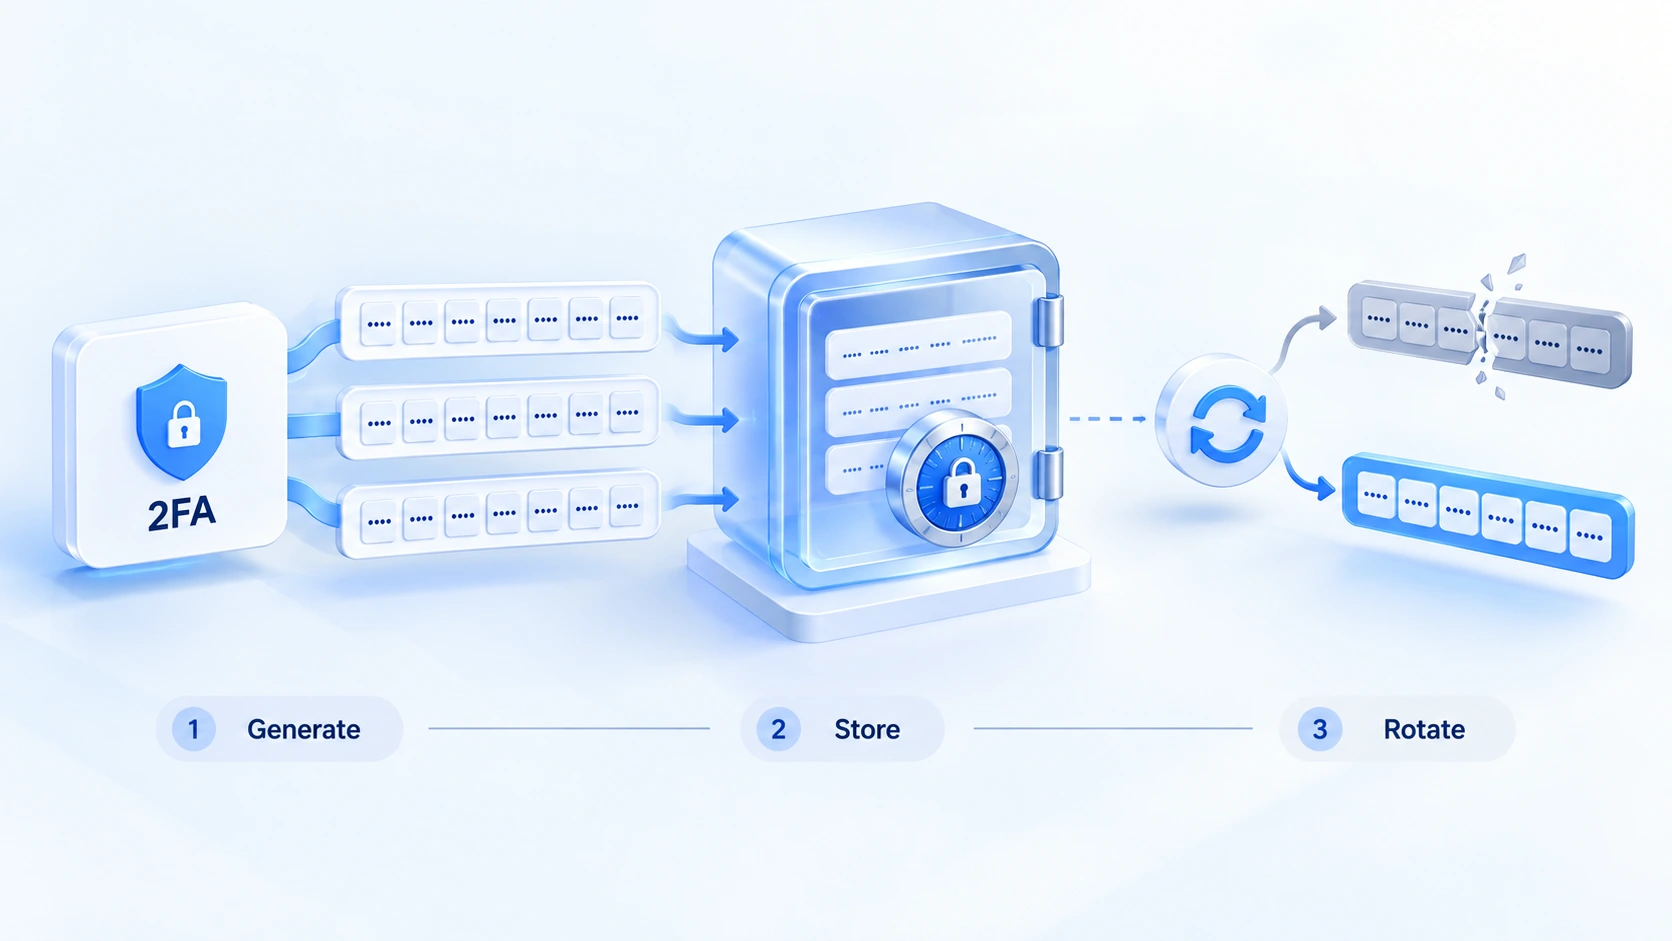
รหัสสำรองคือชุดรหัสกู้คืนแบบคงที่ที่แพลตฟอร์มออกให้ครั้งเดียวตอนเปิด 2FA เมื่อ Authenticator หายหรืออุปกรณ์เสีย ก็อาศัยมันเข้าบัญชี คู่มือดิจิทัลเอกลักษณ์ของ NIST รหัส SP 800-63B จัดข้อมูลประจำตัวแบบออกล่วงหน้า ใช้ทีละรายการ และยกเลิกหลังใช้ไว้เป็นหมวดแยกต่างหาก เรียกว่า look-up secrets มันไม่ใช่รหัสยืนยันแบบไดนามิก ปกติไม่ได้ใช้ แต่เวลาเกิดเหตุคือทางกู้คืนเดียว เป้าหมายการจัดการมีสองข้อ ใช้เมื่อไรก็หาเจอ รั่วเมื่อไรก็ใช้ต่อไม่ได้
เลือกตำแหน่งจัดเก็บโดยเทียบกับตารางนี้:
| ตำแหน่งจัดเก็บ | ความเสี่ยงหลัก | กรณีที่เหมาะ |
|---|---|---|
| แชทและโน้ตส่วนตัว | กระจายตามอุปกรณ์และบัญชี เรียกคืนยาก | ไม่ใช้เป็นที่จัดเก็บหลัก |
| ตัวจัดการรหัสผ่านทีม | ตัวจัดการถูกบุกรุก | ที่จัดเก็บหลักรายวัน เปิด 2FA ให้ตัวจัดการ |
| พิมพ์กระดาษหรือดิสก์เข้ารหัส | หายหรือเสียแล้วกู้ไม่ได้ | สำเนาบัญชีหลัก เก็บต่างสถานที่ |
ลำดับในตารางเรียงตามความถี่การใช้งานรายวัน บัญชีหลักแนะนำใช้สองชั้นพร้อมกัน วินัยการใช้งานเดินตามที่จัดเก็บ เก็บรหัสสำรองแยกจากรหัสผ่านบัญชี เพื่อกันรหัสรั่วชุดเดียวพาข้อมูลประจำตัวไปสองชั้น ใช้ไปหนึ่งใบ ก็สร้างชุดใหม่ทั้งชุดบนแพลตฟอร์มทันที สำเนาใหม่ทับสำเนาเก่า เมื่อบุคลากรเปลี่ยน สำเนาเก่าที่สมาชิกที่ลาออกถืออยู่ ไม่ว่าจะเรียกคืนได้หรือไม่ ให้ถือว่ารั่วไหลและสร้างใหม่ทั้งหมด
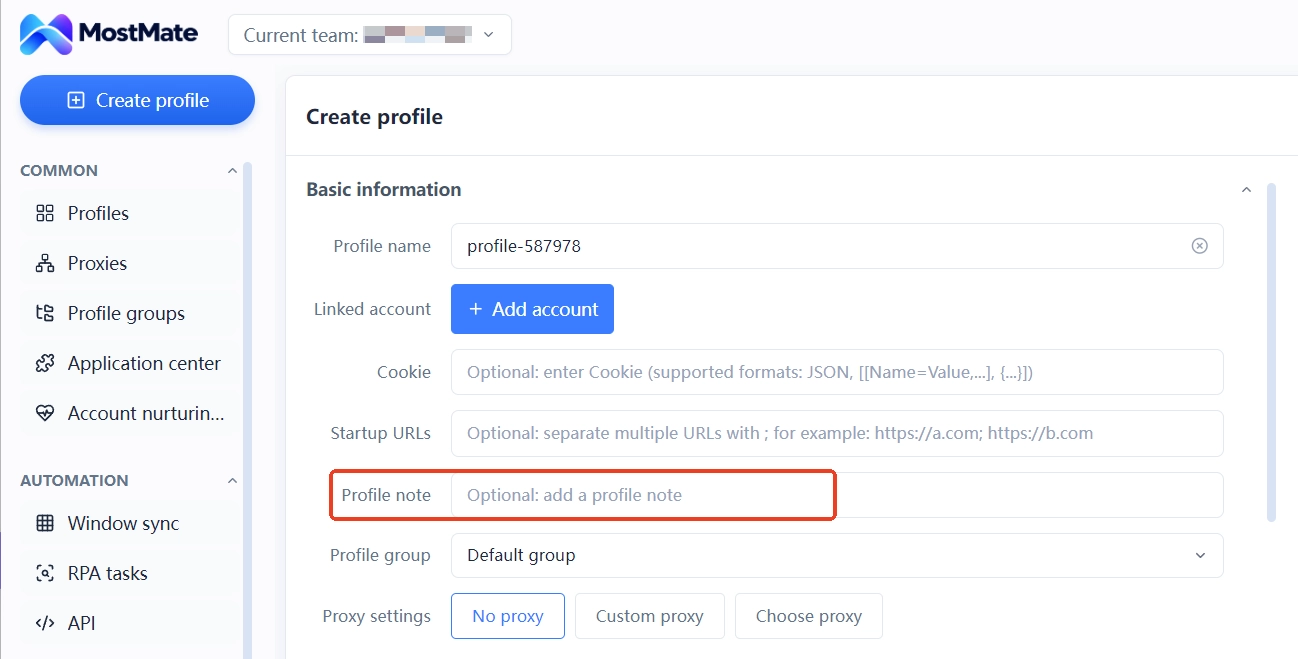
งานทีมยังเหลือคำถามเรื่องการระบุตำแหน่ง: บัญชีไหนผูกวิธียืนยันแบบไหน รหัสสำรองอยู่ในสำเนาชุดไหน หมายเหตุสภาพแวดล้อมของ MostMate บันทึกข้อมูลกำกับแบบนี้ได้ ความสัมพันธ์บัญชี ชนิดวิธียืนยัน และตำแหน่งจัดเก็บรหัสสำรอง เขียนไว้ในบรรทัดสภาพแวดล้อม สมาชิกเปิดรายการสภาพแวดล้อมก็จับคู่ได้ทันที ตัวรหัสไม่เข้าหมายเหตุ สิ่งที่ไหลผ่านหมายเหตุคือข้อมูลระบุตำแหน่ง ไม่ใช่ข้อมูลประจำตัว
ส่งมอบเป็นสามช่วง: เปลี่ยนผูกก่อน ส่งมอบของกู้คืนต่อ ย้ายสภาพแวดล้อมทีหลัง
การส่งมอบติดขัดส่วนใหญ่เพราะลำดับผิด ริบสิทธิ์เข้าสู่ระบบของสมาชิกก่อน แต่คนรับช่วงเข้าบัญชีไม่ได้ เพราะรหัสยืนยันยังอยู่ในโทรศัพท์เครื่องเก่า หรือบัญชีถูกทิ้งว่างสองสัปดาห์ ระหว่างนั้นรหัสยืนยันต้องขอจากคนที่ลาออกไปแล้วทางไกล ต้นทุนของทั้งสองกรณีมาจากลำดับ ลำดับที่ถูกต้องคือให้การส่งมอบ 2FA เกิดขึ้นก่อนการริบสิทธิ์:
1. เปลี่ยนผูกฝั่งแพลตฟอร์ม: ในการตั้งค่าความปลอดภัยของบัญชี เปลี่ยน 2FA ไปที่ Authenticator ของคนรับช่วง ทดสอบรหัสใหม่ผ่านจริงหนึ่งครั้งทันที แล้วจึงไปขั้นถัดไป
2. ส่งมอบของกู้คืน: หลังส่งมอบสำเนารหัสสำรองต่อหน้า ให้สร้างชุดใหม่ทั้งชุดบนแพลตฟอร์ม สำเนาใหม่เข้าที่จัดเก็บของทีม สำเนาเก่ายกเลิก
3. ส่งมอบฝั่งสภาพแวดล้อม: เมื่อบัญชีเข้าสู่ระบบได้ตามปกติ จึงส่งมอบสภาพแวดล้อม พร็อกซี และการตั้งค่าให้ผู้รับผิดชอบใหม่ เพื่อเลี่ยงภาวะสภาพแวดล้อมมาถึงก่อนแต่เข้าบัญชีไม่ได้
ครบสามขั้น ปัจจัยยืนยันของบัญชีจึงส่งมอบเสร็จจริง
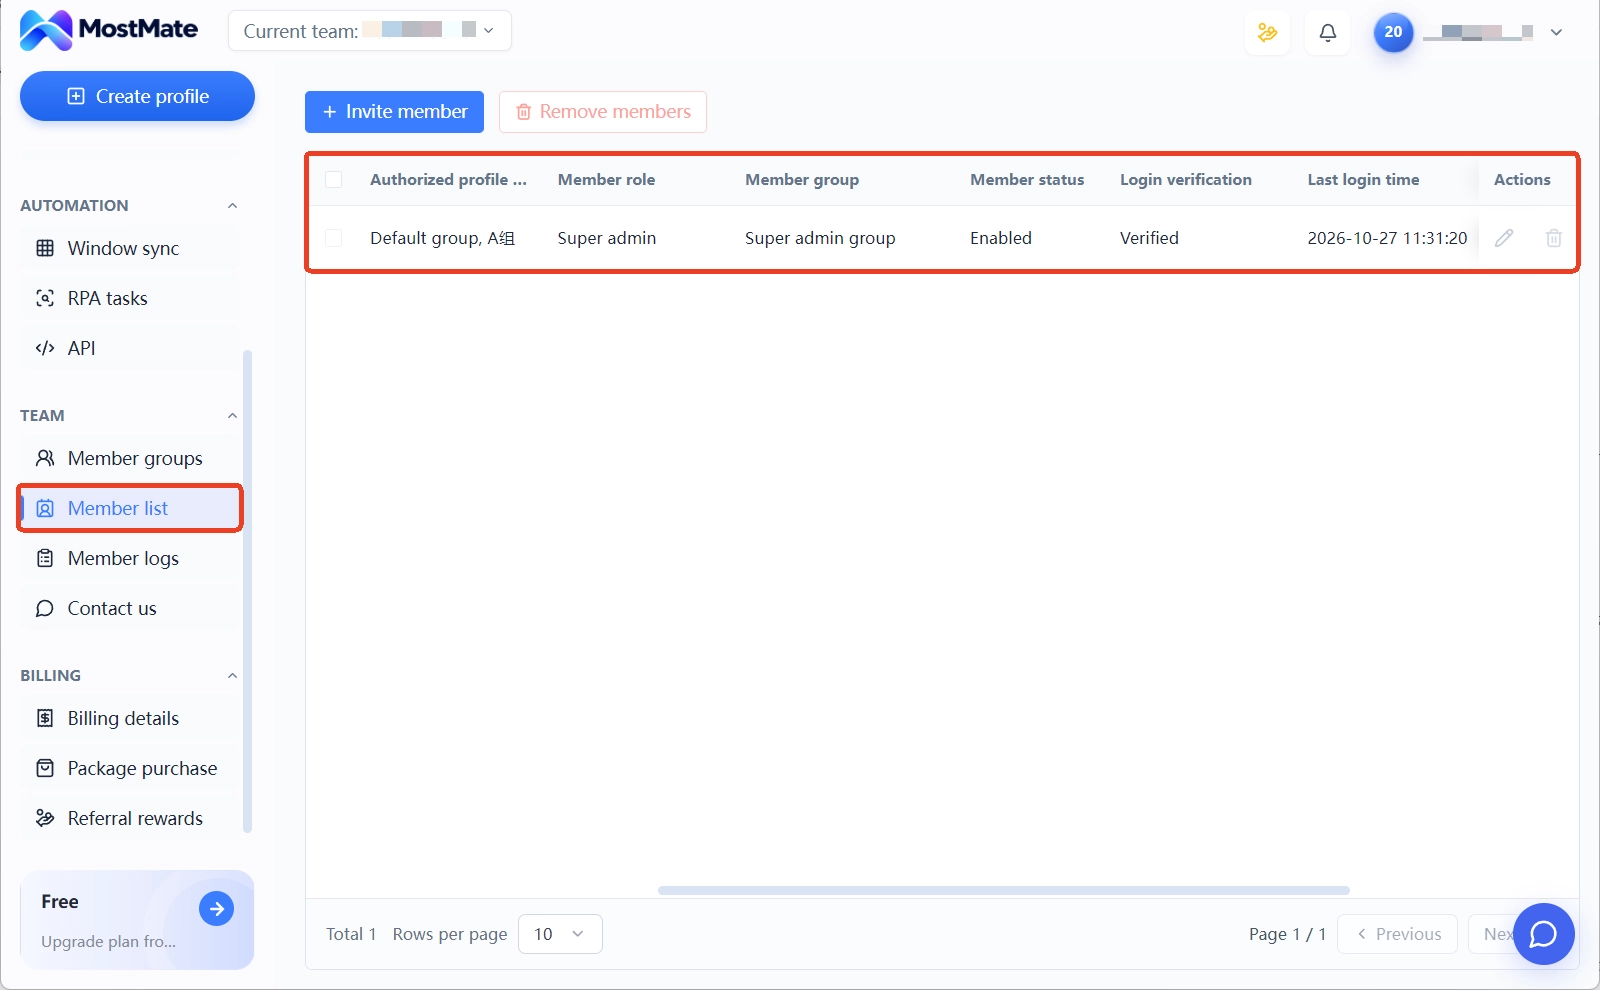
ด้านสภาพแวดล้อม MostMate มีช่องทางพร้อมใช้อยู่แล้ว MostMate เป็นฟิงเกอร์พรินต์เบราว์เซอร์ที่ใช้หน่วยเป็นสภาพแวดล้อม แต่ละบัญชีใช้แยกชุดกัน สภาพแวดล้อมไม่พาข้อมูลข้ามกัน เวลาใช้เป็นทีม สภาพแวดล้อมจะได้รับสิทธิ์ผ่านกลุ่มสภาพแวดล้อม ในรายชื่อสมาชิกจะเห็นกลุ่มสภาพแวดล้อมที่ได้รับสิทธิ์ สถานะสมาชิก และเวลาเข้าสู่ระบบล่าสุดของแต่ละคน คนรับช่วงขาดสิทธิ์อะไรมองแวบเดียวก็เห็น หน้าแนะนำผลิตภัณฑ์อธิบายโครงสร้างการแยกและการทำงานร่วมกันแบบนี้อย่างละเอียดกว่า
การเก็บหลักฐานการส่งมอบอาศัยบันทึกของสมาชิก บันทึกการเข้าสู่ระบบใช้ตรวจว่าสมาชิกที่ลาออกเข้าจากอุปกรณ์ใดล่าสุด บันทึกการแชร์สภาพแวดล้อมและบันทึกการโอนสภาพแวดล้อมยืนยันผู้รับผิดชอบก่อนหลังการส่งมอบ ทุกรายการมีเวลาดำเนินการ ประเภทการดำเนินการ สมาชิก และข้อมูล IP เกิดปัญหาก็ย้อนดูได้
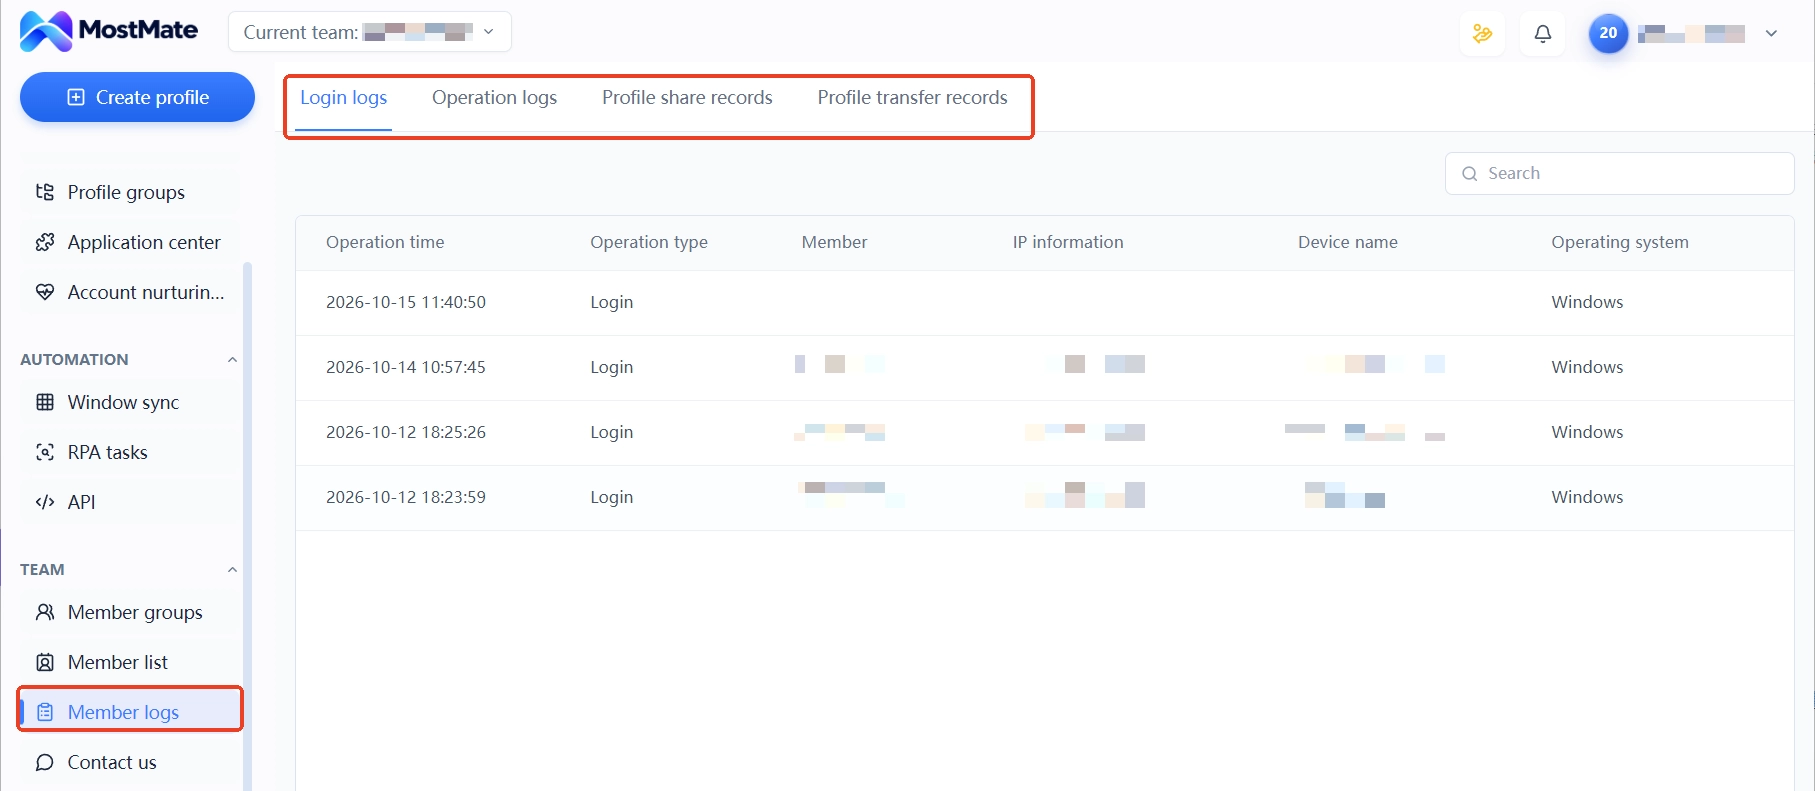
สถานะ 2FA เองเก็บอยู่ในการตั้งค่าความปลอดภัยของแต่ละแพลตฟอร์ม MostMate ดูแลสภาพแวดล้อมกับการทำงานร่วมกันของทีม ไม่ได้จัดการ Authenticator ของบัญชีแพลตฟอร์มแทน ตอนทำส่งมอบก่อนลาออก ให้สมาชิกที่ลาออกเปลี่ยนผูกบนแพลตฟอร์ม คนรับช่วงใช้ Authenticator ใหม่เข้าสู่ระบบหนึ่งครั้งเพื่อยืนยันว่าใช้ได้ แล้วบันทึกการยืนยันนี้ลงในเช็กลิสต์ส่งมอบ การเข้าเช็กทีละบัญชีห้ามละเลยได้ แต่จัดให้ทำในวันส่งมอบ ง่ายกว่าตามแก้ปัญหาทีหลัง
การริบสิทธิ์ฝั่งสภาพแวดล้อมยังมีอีกสองเรื่อง คือกลุ่มและสถานะสมาชิก เช็กลิสต์และวิธีใช้บันทึกถูกเรียงเป็นขั้นตอนไว้ในการจัดการความปลอดภัยหลายบัญชี: กลุ่ม บันทึก และการเก็บหลักฐานส่งมอบ ลองเดินตามหนึ่งรอบก่อนส่งมอบ จะช่วยกันขาดตกบ่าง
คำถามที่พบบ่อย
Authenticator หายแล้วจะกู้บัญชีคืนได้ไหม
ได้ ถ้ารหัสสำรองยังอยู่ในมือ ตอนเข้าสู่ระบบเลือกทางเลือกไม่มีรหัสยืนยัน ใส่รหัสสำรองใบใดก็ได้ที่ยังใช้ได้หนึ่งใบ ก็เข้าบัญชีได้ พอเข้าไปได้ สิ่งแรกคือสร้างรหัสสำรองชุดใหม่ทั้งชุด และเปลี่ยนผูกไปที่ Authenticator ตัวใหม่ ถ้ารหัสสำรองหายด้วย ก็เหลือทางยื่นคำร้องยืนยันตัวตนของแพลตฟอร์ม ระยะเวลายาวกว่าการกู้คืนด้วยรหัสสำรองมาก แนวทางกันบัญชีถูกขโมยและข้อมูลสูญหาย ดูได้จากบทความการจัดการสินทรัพย์บัญชี
รหัสสำรองใกล้หมดแล้วทำอย่างไร
ใช้ไปหนึ่งใบก็สร้างชุดใหม่ทั้งชุด การสร้างจะยกเลิกรหัสเก่า สำเนาใหม่ส่งเข้าที่จัดเก็บทีมพร้อมกัน ของพิมพ์เก่าและภาพหน้าจอเก่าทำลายไปด้วย ถ้ารอจนเหลือสองใบสุดท้ายค่อยจัดการ ช่วงกู้คืนจะเหลือแค่สองใบ
ตอนสมาชิกลาออก เปลี่ยนผูก 2FA ก่อนหรือริบสิทธิ์ก่อน
เปลี่ยนผูกก่อนแล้วค่อยริบสิทธิ์ ถ้าริบเฉพาะสภาพแวดล้อมและสิทธิ์เข้าสู่ระบบ บัญชีจะติดอยู่ที่ขั้นยืนยันสองขั้น สุดท้ายก็ยังต้องขอความร่วมมือจากสมาชิกที่ลาออกให้ให้รหัสยืนยัน ทำการเปลี่ยนผูกฝั่งแพลตฟอร์มเสร็จก่อน ขั้นริบสิทธิ์หลังจากนั้นจึงไม่ต้องมีเขาเกี่ยวข้อง
ฟิงเกอร์พรินต์เบราว์เซอร์กับ 2FA เกี่ยวข้องกันอย่างไร
สองชั้นดูแลคนละส่วน 2FA ยืนยันว่าคนที่เข้าสู่ระบบใช่เจ้าของบัญชีหรือไม่ ฟิงเกอร์พรินต์เบราว์เซอร์จัดการว่าการเข้าสู่ระบบเกิดขึ้นในสภาพแวดล้อมแบบใด การแยกสภาพแวดล้อมทำให้ Cookie ฟิงเกอร์พรินต์ และพร็อกซีของแต่ละบัญชีเป็นอิสระและคงที่ ลดโอกาสเจอการตรวจสอบความเสี่ยง แต่บัญชีจะผ่านการยืนยันสองขั้นหรือไม่ ยังขึ้นกับการตั้งค่าความปลอดภัยฝั่งแพลตฟอร์ม สองชั้นต้องจัดการควบคู่กัน
บทสรุป
แยกดูแล้ว การจัดการ 2FA มีสามเรื่อง กำหนดให้ชัดว่า Authenticator ตามตัวคนหรือตามบัญชี จัดการรหัสสำรองในฐานะชั้นกู้คืนจนถึงวันยกเลิก และส่งมอบตามลำดับคงที่ เปลี่ยนผูก ส่งมอบของกู้คืน ย้ายสภาพแวดล้อม สามเรื่องนี้ไม่หนัก ยากอยู่ที่เมื่อบัญชีเยอะขึ้น ยังมีคนเดินตามเช็กลิสต์หรือไม่
ทีมที่ยังไม่มีกระบวนการแบบนี้ เริ่มทดลองจากสองบัญชีได้ ย้ายปัจจัยยืนยันของบัญชีหนึ่งเข้าที่จัดเก็บทีม อีกบัญชีคงการถือครองส่วนบุคคล คราวมีการเปลี่ยนแปลงบุคลากร เทียบความต่างของการส่งมอบสองแบบ กระบวนการใช้ดีหรือไม่ ลองหนึ่งครั้งก็มีคำตอบ
ด้านการแยกสภาพแวดล้อมและการตั้งค่าทีม MostMate จัดเตรียมไว้แล้ว ดาวน์โหลด MostMate สร้างกลุ่มสภาพแวดล้อมแรก และตรึงทั้งความเป็นเจ้าของบัญชีและที่จัดเก็บปัจจัยยืนยันไว้พร้อมกัน

MOSTMATE
จัดการหลายบัญชีอย่างปลอดภัยได้ง่ายกว่าเดิม
เริ่มจากบัญชีแรก แล้วใช้ MostMate สร้างการทำงานหลายบัญชีที่ปลอดภัย ฉลาด และมีประสิทธิภาพยิ่งขึ้น
- โปรไฟล์เป็นอิสระ ตัวตนสอดคล้องกัน
- ระบบอัตโนมัติด้วย AI · สุขภาพบัญชี · การดำเนินงานของทีม



