
Hoe beheert een team met meerdere accounts 2FA? Taakverdeling tussen authenticator, back-upcodes en accountoverdracht
Studio's die met een team aan e-commerce of social media werken, lopen bij personeelswissels vaak tegen 2FA aan. Een operator stapt op en van de tientallen platformaccounts onder zijn naam heeft de helft tweestapsverificatie aan staan. De authenticator-app staat op zijn eigen telefoon: het wachtwoord kan ter plekke worden gewijzigd, maar voor de zescijferige code bij het inloggen kun je alleen wachten tot hij op zijn telefoon verschijnt.
De kern van het probleem: bij privaat gebruik is 2FA een veiligheidsschakelaar van het type aanzetten en vergeten. In handen van een team met meerdere accounts wordt het een set van drie soorten activa die doorlopend beheer vragen: waar de authenticator staat, waar de back-upcodes liggen en hoe je toegang overdraagt bij vertrek. Zit één van de drie niet goed geregeld, dan blijft het account hangen bij de verificatie. In het ergste geval staat het team buiten de deur.
Dit artikel behandelt drie dingen in beheervolgorde. Eerst kies je de inzetwijze van de authenticator, daarna beheer je back-upcodes als herstellaag, en de overdracht verloopt volgens vaste volgorde. Elke sectie bevat een aanpak die je zo in de teamregels kunt overnemen.
Hoe meer accounts, hoe meer 2FA van veiligheidsschakelaar naar beheerobject verschuift
Het principe van 2FA past in één zin. Bij het inloggen lever je naast het wachtwoord een tweede verificatiefactor, die alleen de accounteigenaar heeft. De moeite zit niet in het aanzetten, maar in het feit dat de tweede factor zich bij veel accounts verspreidt van de eigen telefoon naar een hele set apparaten en materialen van het team, en het beheerobject verandert mee. De concrete veranderingen concentreren zich op drie punten:
- Groei van het aantal: een teamlid met tientallen items in de authenticator ziet niet meer welk item bij welk account hoort en probeert bij herkoppeling alles één voor één.
- Scheiding van omgeving en verificatie: een antydetectbrowser zet de loginomgeving van elk account vast, Cookie, vingerafdruk en proxy zijn onafhankelijk, dus risicocontrole springt zelden aan door omgevingsdrift. Maar de tweede factor is een beveiligingsinstelling van het account aan platformzijde, speelt zich buiten de browser af en omgevingsisolatie vervangt haar niet.
- Personeelsstromen: de authenticator reist mee met de persoon, en vertrek wordt een overdrachtskwestie.
Alle drie de veranderingen wijzen naar dezelfde conclusie: 2FA heeft een teamproces nodig, niet het vertrouwen dat elk lid onthoudt waar het gekoppeld is.
Bepaal eerst de inzet van de authenticator: bij de persoon of bij het account
Gangbare authenticator-apps genereren eenmalige codes volgens de specificatie IETF RFC 6238, beter bekend als TOTP. Na koppeling geeft de app codes op tijdbasis, elke 30 seconden roteert de code, en internet is nergens voor nodig. Dit mechanisme maakt de authenticator verplaatsbaar: voer het geheim opnieuw in op een ander apparaat en de codes blijven gewoon komen.
Verificatiemethoden verschillen in sterkte. De Amerikaanse cyberveiligheidsdienst CISA formuleert het in de MFA-gids zo: elke MFA is beter dan geen, maar de methoden zijn niet gelijkwaardig. Een sms-code is het zwakst. Een authenticator-app met nummermatching is steviger, en phishingbestendige verificatie zoals FIDO/WebAuthn is de sterkste van de algemeen beschikbare opties. Teams met meerdere accounts moeten sms in elk geval vermijden. Een nummerwissel of een vervangende kaart breekt de verificatie, en nummers van sms-ontvangstplatforms brengen extra koppelingssignalen mee.
Voor de inzet bestaan maar twee benaderingen:
- Bij de persoon: de authenticator staat op de privételefoon van het teamlid, koppelen gaat snel en de codes zijn bij de hand. De prijs: de factor zit vast aan het apparaat, dus verlies, telefoonwissel of vertrek blokkeert de verificatie direct.
- Bij het account: TOTP gaat centraal in de teampasswordmanager of op een speciaal apparaat, codes reizen mee met het accountactivum, overdraagbaar en controleerbaar. De prijs: een extra stap om de code te halen bij het gewone inloggen. Geen van beide is absoluut beter, het verschil zit in wie de tweede factor vasthoudt.
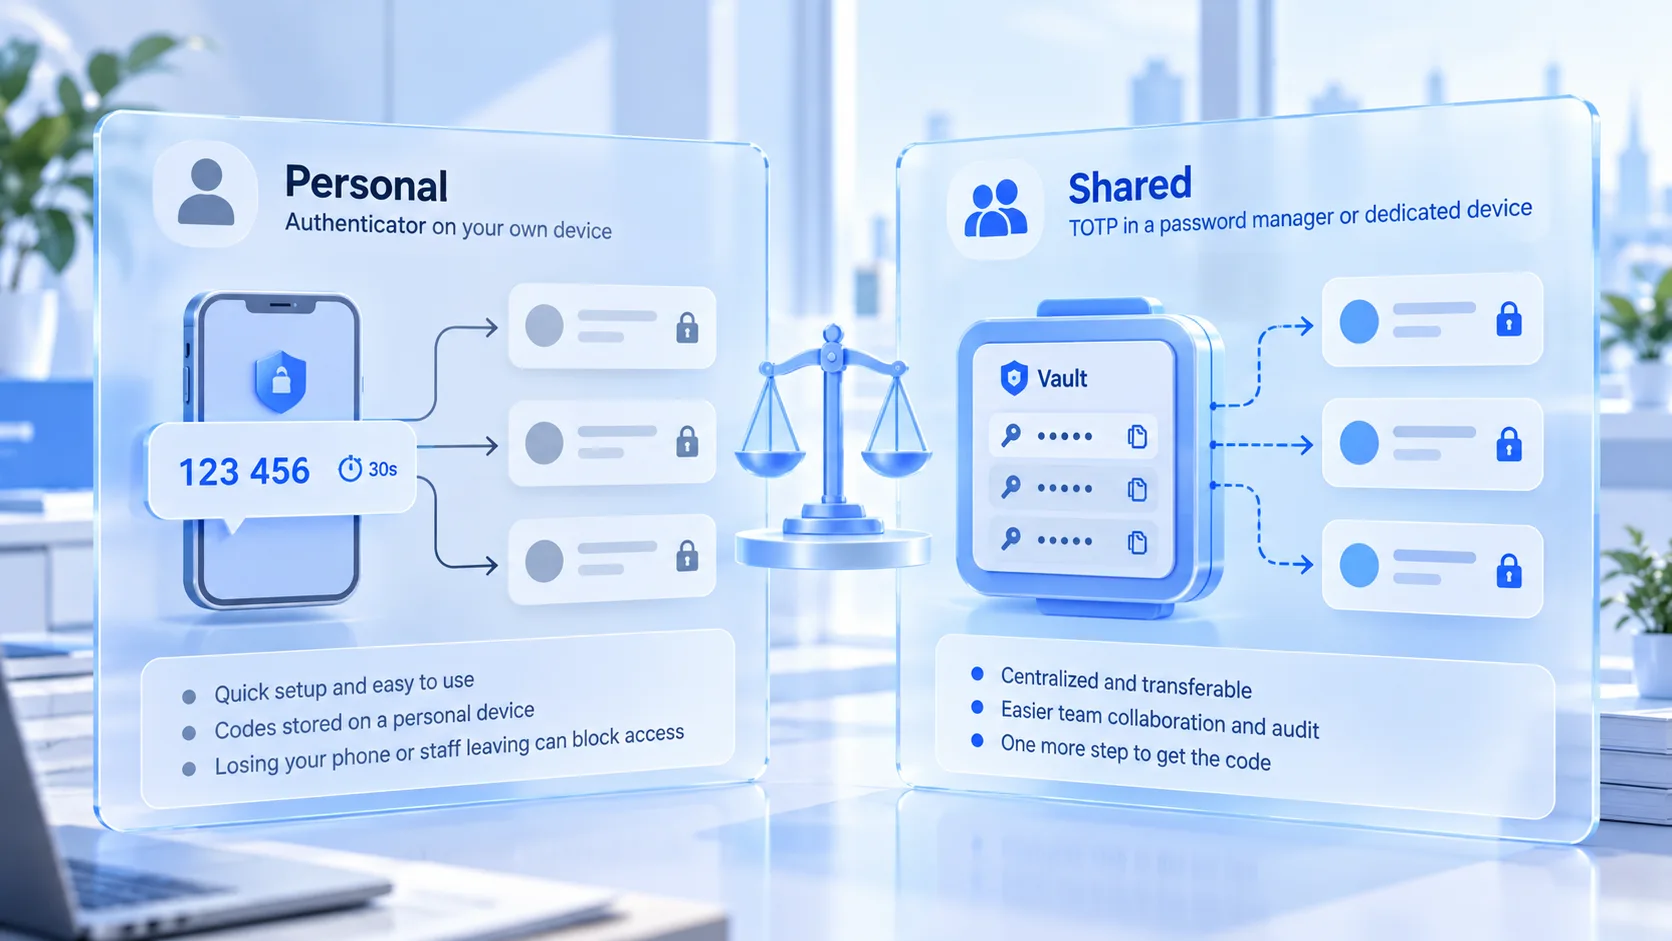
De inzetwijze kun je kiezen op het gewicht van het account:
- Kernaccounts met omzet: bij het account. Meerdere mensen werken ermee, de factor moet overdraagbaar zijn en de back-upcodes worden apart beheerd.
- Middelste accounts en de lange staart: bij de persoon kan, bij overdracht komt één herkoppeling bij, zodat het risicovenster klein blijft.
- Platforms met FIDO-ondersteuning: eerst een hardware key of Passkey om de phishingbescherming volledig te benutten, en zonder die mogelijkheden terug naar de authenticator-app.
Voordat je de authenticator of telefoon wisselt, controleer eerst of de oude koppeling op het platform normaal losgemaakt kan worden en maak daarna pas de nieuwe. Sommige platforms hanteren een beoordelingsperiode voor ontkoppeling, waarin de oude en de nieuwe authenticator allebei niet werken. Plan bij zulke platforms de herkoppeling vóór het overdrachtsvenster, niet op de overdrachtsdag zelf.
Back-upcodes als herstellaag: één keer gegenereerd, beheerd tot intrekking
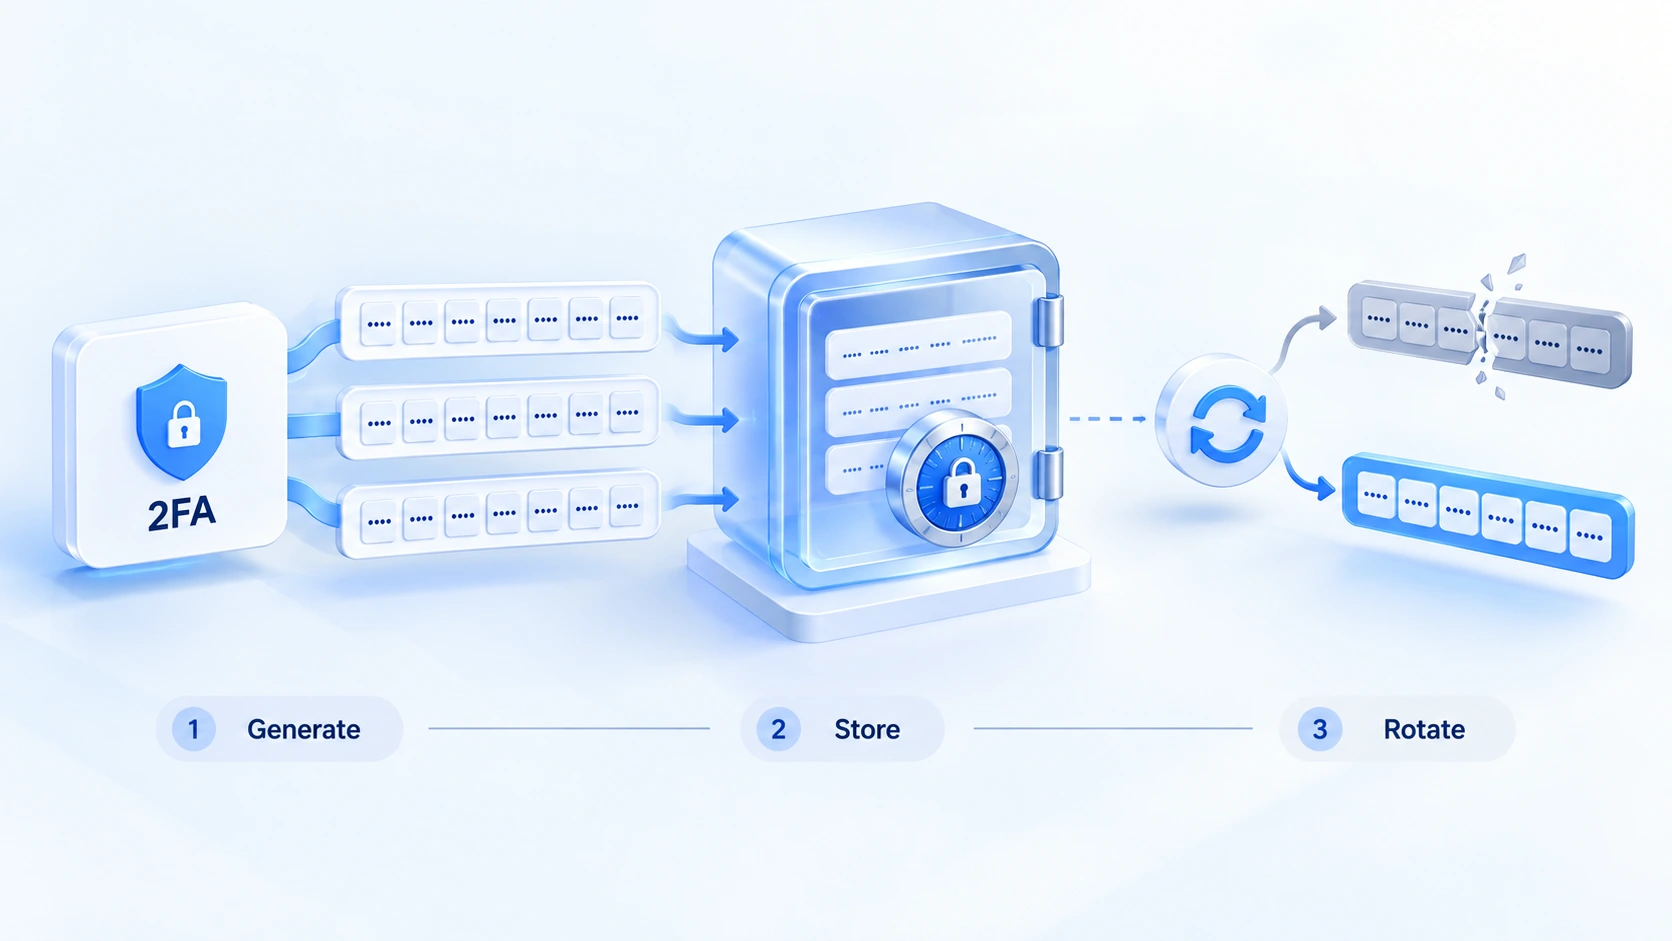
Back-upcodes zijn een set statische herstelcodes die het platform eenmalig uitgeeft bij het inschakelen van 2FA; raakt de authenticator kwijt of het apparaat kapot, dan openen juist deze codes de deur. NIST plaatst dit soort vooraf uitgegeven, één voor één verbruikte en na gebruik ingetrokken referenties in de digitale identiteitsrichtlijn SP 800-63B in een eigen categorie onder de naam look-up secrets. Het is niet hetzelfde als dynamische codes: alledaags liggen ze stil, in noodgevallen zijn ze het enige herstelkanaal. Beheerdoelen zijn er twee: de code is te vinden wanneer nodig, en na een lek opent hij niemand meer de deur.
De keuze van de bewaarplaats check je handig tegen deze tabel:
| Bewaarplaats | Belangrijkste risico | Wanneer geschikt |
|---|---|---|
| Chats en persoonlijke notities | Verspreiden mee met apparaat en account | Niet als officiële plek |
| Teampasswordmanager | Inbraak in de manager zelf | Hoofdplek, met eigen 2FA |
| Uitprinten of versleutelde schijf | Verloren: niet terug te halen | Kopie van kernaccounts, op andere plek |
De volgorde in de tabel loopt naar dagelijkse gebruiksfrequentie; bij kernaccounts zijn beide lagen aan te raden. Gebruiksdiscipline volgt de bewaring. Bewaar back-upcodes apart van het accountwachtwoord, zodat één lek niet beide lagen meeneemt. Verbruik je een code, genereer dan meteen op het platform een compleet nieuwe set; het nieuwe exemplaar vervangt het oude. Bij personeelswissels geldt elke oude kopie bij de vertrekkende, teruggevonden of niet, als gelekt: genereer opnieuw.
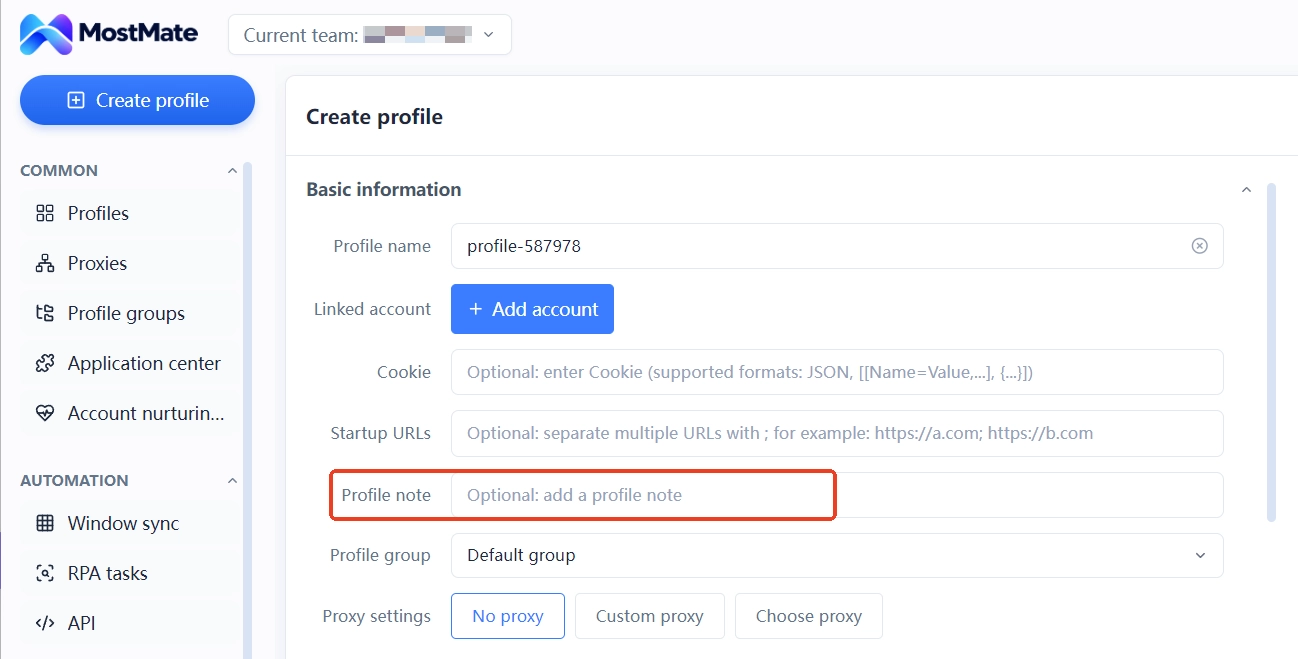
In teamsamenwerking blijft nog een vindbaarheidsvraag: welk account heeft welke verificatiemethode gekoppeld en in welke kopie liggen de back-upcodes. Voor dit soort aantekeningen zijn de omgevingsnotities van MostMate bedoeld. Welk account hoort waar, welk type verificatie en waar de codes liggen, staat in de omgevingsrij; opent een lid de omgevingslijst, dan vindt hij het meteen. De codes zelf gaan niet in de notities: er circuleert vindinformatie, geen referenties.
Overdracht in drie stappen: eerst herkoppelen, dan herstelmateriaal, ten slotte de omgeving
Overdrachten lopen vaak vast op de volgorde. Het teamlid is zijn loginrechten al kwijt, maar de opvolger komt het account niet in, want de codes wonen nog op de oude telefoon. Of het account ligt twee weken stil en al die tijd voorziet de vertrokken medewerker van op afstand codes. In beide gevallen zit de kostenfout in de volgorde. De juiste volgorde: de overdracht van 2FA vindt plaats vóór het intrekken van rechten:
1. Herkoppelen aan platformzijde: schakel in de accountbeveiliging 2FA over naar de authenticator van de opvolger, controleer ter plekke of de nieuwe code doorgaat en ga dan pas door.
2. Overdracht van herstelmateriaal: geef de kopie van de back-upcodes persoonlijk door, genereer daarna op het platform een complete nieuwe set, het nieuwe exemplaar gaat naar de teambewaarplaats en het oude wordt ingetrokken.
3. Overdracht van de omgeving: zodra het account weer normaal inlogbaar is, geef je omgeving, proxy en configuratie door aan de nieuwe beheerder, zodat er geen venster ontstaat waarin de omgeving er al is maar het account ontoegankelijk blijft.
Pas na deze drie stappen is de verificatiefactor van het account echt overgedragen.
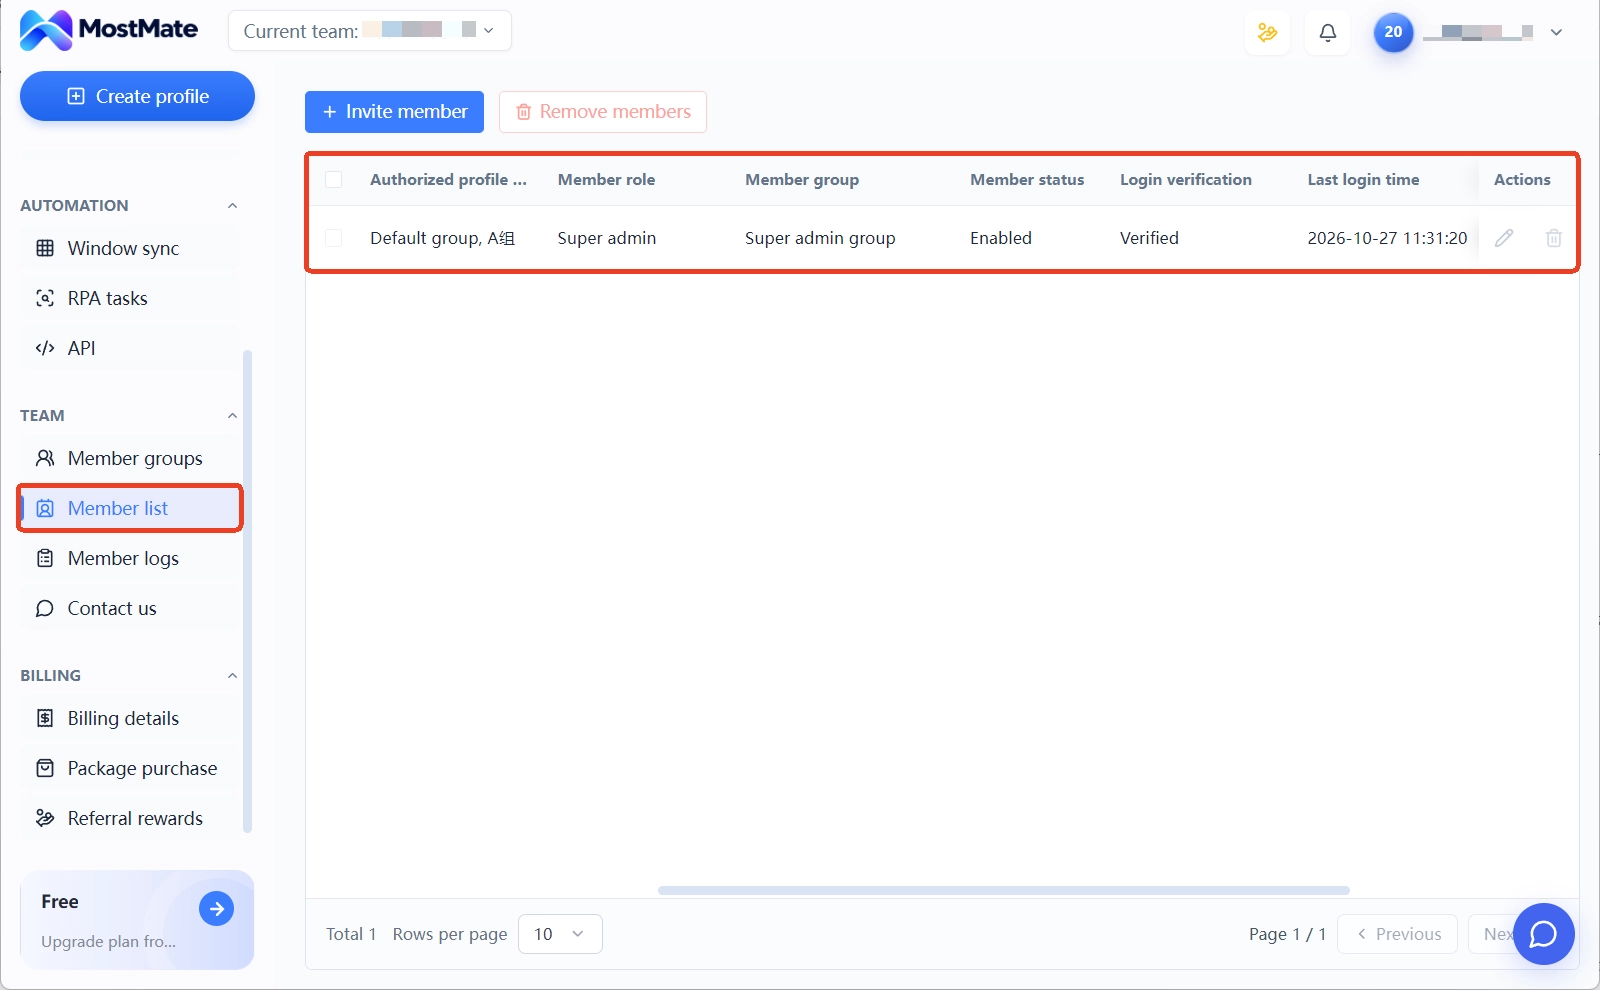
Voor omgevingsacties heeft MostMate kant-en-klare ingangen. MostMate is een antydetectbrowser met de omgeving als eenheid: elk account heeft zijn eigen omgeving en omgevingen slepen geen gegevens naar elkaar. In teamverband worden omgevingen via omgevingsgroepen aan leden toegewezen. In de ledenlijst zie je per lid welke omgevingsgroepen zijn toegewezen, de rol en het laatste logintijdstip, dus wat de opvolger aan rechten mist is meteen zichtbaar. De productpagina beschrijft deze structuur van isolatie en samenwerking vollediger.
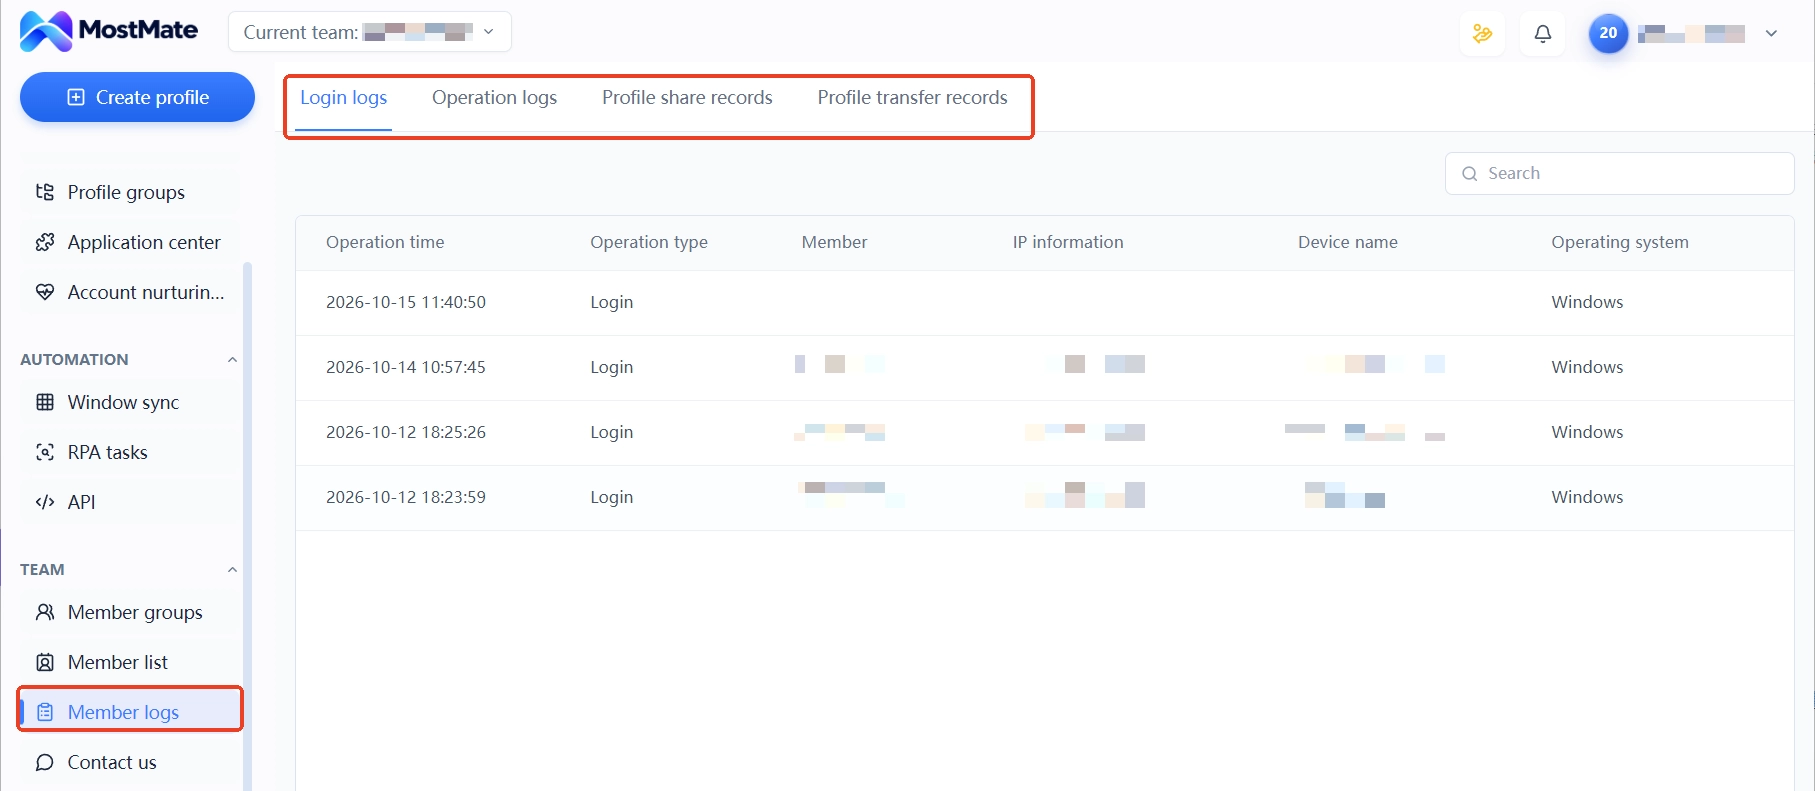
Sporen van de overdracht liggen in de ledenlogboeken. Uit het loginlogboek haal je op vanaf welke apparaten de vertrokken medewerker onlangs inlogde. De registraties van omgevingsdelingen en omgevingsoverdrachten bevestigen wie er bij de hand had voor en na de overdracht. Elke registratie bevat operatietijd, type, lid en IP-informatie, dus bij problemen is alles terug te volgen.
De 2FA-status zelf woont in de beveiligingsinstellingen van elk platform; MostMate beheert omgevingen en teamsamenwerking, maar de authenticators van platformaccounts niet. Vraag bij een vertrek de vertrekkende medewerker om de 2FA op het platform om te koppelen, de opvolger logt een keer in met de nieuwe authenticator om te bevestigen dat alles werkt, en die bevestiging gaat in de overdrachtschecklist. Het controleren door per account in te loggen valt niet weg, maar doe het op de overdrachtsdag: dat is goedkoper dan achteraf problemen naspeuren.
Bij het intrekken van omgevingsrechten blijven nog twee handelingen over: groepen en ledenstatus. De checklist en het gebruik van logboeken staan al stap voor stap uiteengezet in Beheer van meerdere accounts: groepen, logboeken en overdrachtssporen. Loop die na vóór de overdracht en niets blijft liggen.
Veelgestelde vragen
Authenticator kwijt: is het account nog terug te halen?
Ja, mits de back-upcodes in handen zijn. Kies bij het inloggen voor de optie dat je geen code kunt aanleveren, voer een willekeurige geldige back-upcode in en je bent binnen. Eerste zaak na binnenkomst: genereer het hele codepakket opnieuw en koppel een nieuwe authenticator. Zijn ook de codes weg, dan rest alleen het identiteitsberoep van het platform, en die cyclus duurt veel langer dan herstel via codes. Voor maatregelen tegen accountdiefstal en gegevensverlies wijst de opzet van Accountactivabeheer de weg.
Wat te doen als de back-upcodes bijna op zijn?
Verbruikte je één code, genereer dan meteen een complete nieuwe set, want daarmee vervallen de oude codes. Het nieuwe exemplaar gaat meteen naar de teambewaarplaats, oude uitprintingen en screenshots vernietig je mee. Wacht tot de laatste twee codes: dan krimpt het hele herstelvenster tot twee codes.
Bij vertrek van een lid: eerst 2FA herkoppelen of eerst rechten intrekken?
Eerst herkoppelen, daarna rechten intrekken. Neem je alleen omgevingen en loginrechten weg, dan blijft het account hangen bij de tweede factor en zul je uiteindelijk toch de vertrokken medewerker nodig hebben om codes door te geven. Zit de omkoppeling aan platformzijde eenmaal vast, dan verlopen de verdere stappen zonder hem.
Hoe verhouden antydetectbrowser en 2FA zich tot elkaar?
Elke laag bewaakt zijn eigen stuk. 2FA controleert of degene die inlogt de accounteigenaar is, de antydetectbrowser regelt in wat voor omgeving het inloggen plaatsvindt. Omgevingsisolatie houdt Cookie, vingerafdruk en proxy van elk account onafhankelijk en stabiel, waardoor een risicoverificatie minder vaak afgaat. Of het account door de tweede factor raakt, beslissen nog steeds de beveiligingsinstellingen van het platform; de twee lagen regel je samen.
Ten slotte
2FA-beheer valt uiteen in drie taken. De authenticator: kiezen tussen bij de persoon of bij het account. De back-upcodes: beheren als herstellaag tot intrekking. De overdracht: in vaste volgorde herkoppelen, materiaal overdragen, omgeving overdragen. Geen enkele taak is zwaar, de moeite zit elders: dat iemand bij een groeiend aantal accounts nog steeds de checklist volgt.
Teams die dit proces nog niet hebben, beginnen het best met twee accounts. Verplaats bij het ene de verificatiefactor naar de teambewaarplaats en houd het andere in privébezit. Vergelijk bij de volgende personeelswissel de twee overdrachten en de bruikbaarheid van het proces is meteen duidelijk.
De omgevingsisolatie en teamconfiguratie liggen al klaar in MostMate: download MostMate, maak de eerste omgevingsgroep aan en leg daarin zowel de accounteigendom als de bewaarplek van de verificatiefactor vast.

MOSTMATE
Veilig meerdere accounts beheren, heel eenvoudig
Begin met je eerste account en bouw met MostMate aan veiligere, slimmere en efficiëntere multiaccountactiviteiten.
- Onafhankelijke profielen. Consistente identiteiten.
- AI-automatisering · Accountgezondheid · Teamwerk



