
मल्टी-अकाउंट टीम में 2FA का प्रबंधन कैसे करें: ऑथेंटिकेटर, बैकअप कोड और हैंडओवर
ई-कॉमर्स या सोशल मीडिया मैट्रिक्स चलाने वाली टीमों के लिए 2FA सबसे ज़्यादा अटकाता है सदस्य बदलाव के समय। एक ऑपरेटर नौकरी छोड़ रहा है; उसके नाम पर दर्जन भर प्लेटफ़ॉर्म अकाउंट हैं और उनमें से आधे पर टू-स्टेप वेरिफिकेशन ऑन है। ऑथेंटिकेटर उसके अपने फ़ोन पर है; पासवर्ड तो तुरंत बदल जाता है, पर लॉगिन का छह अंकों वाला कोड उसी के फ़ोन के आने का इंतज़ार करता है।
समस्या की जड़ यह है कि निजी इस्तेमाल में 2FA एक ऐसा सुरक्षा स्विच है जिसे एक बार ऑन करके भूल जाया जाता है। मल्टी-अकाउंट टीम में आते ही यह तीन तरह की लगातार मैनेज होने वाली असेट बन जाता है: ऑथेंटिकेटर कहाँ है, बैकअप कोड कहाँ सेव हैं, और लोग जाते समय ये सब कैसे हस्तांतरित होंगे। कोई एक भी चीज़ बिना इंतज़ाम छूट गई तो अकाउंट वेरिफिकेशन पर अटक जाता है; बुरी हालत में दरवाज़े के बाहर।
यह लेख मैनेजमेंट के क्रम में तीन बातें समझाता है: पहले ऑथेंटिकेटर का सेटअप तय करना, बैकअप कोड को रिकवरी लेयर की तरह मैनेज करना, और हैंडओवर एक तय क्रम से करना। हर हिस्से में टीम के प्लेबुक में सीधे उतारे जा सकने वाला तरीका है।
अकाउंट बढ़ते ही 2FA सुरक्षा स्विच से ऑपरेशनल ज़िम्मेदारी बन जाता है
2FA का सिद्धांत एक लाइन में समझाया जा सकता है: लॉगिन पर पासवर्ड के अलावा एक और वेरिफिकेशन फैक्टर माँगा जाता है जो सिर्फ अकाउंट मालिक के पास होता है। मुश्किल ऑन करने में नहीं है; अकाउंट बढ़ने पर दूसरा फैक्टर मेरे अपने फ़ोन से फैलकर टीम के कई डिवाइस और मटेरियल बन जाता है और मैनेज करने की चीज़ बदल जाती है। बदलाव तीन जगह दिखता है:
- संख्या का बढ़ना: ऑथेंटिकेटर में दर्जन भर एंट्री रखने वाला सदस्य बता नहीं पाता कि कौन सी एंट्री किस अकाउंट की है और रीबाइंड के वक्त एक-एक करके आज़माता है।
- एनवायरनमेंट और वेरिफिकेशन का अलग होना: फिंगरप्रिंट ब्राउज़र हर अकाउंट का लॉगिन एनवायरनमेंट फ़िक्स करता है; Cookie, फिंगरप्रिंट और प्रॉक्सी अलग-अलग रहते हैं, जिससे एनवायरनमेंट बदलने से रिस्क चेक ट्रिगर होने की संभावना कम होती है। पर दूसरा स्टेप वेरिफिकेशन अकाउंट की प्लेटफ़ॉर्म-साइड सुरक्षा सेटिंग है जो ब्राउज़र के बाहर होती है; एनवायरनमेंट आइसोलेशन उसकी जगह नहीं ले सकता।
- सदस्यों का आना-जाना: ऑथेंटिकेटर इंसान के साथ जाता है; नौकरी छूटना हैंडओवर की समस्या बन जाता है।
तीनों बदलाव एक ही नतीजे की तरफ इशारा करते हैं: 2FA को हर सदस्य की याददाश्त पर नहीं छोड़ा जा सकता; इसे टीम की एक प्रोसेस चाहिए।
पहले ऑथेंटिकेटर का सेटअप तय करें: इंसान के साथ या अकाउंट के साथ
मुख्य ऑथेंटिकेटर ऐप्स वन-टाइम कोड बनाते हैं; यह स्टैंडर्ड IETF के RFC 6238 से आता है, यानी TOTP। बाइंड होने के बाद ऑथेंटिकेटर समय के हिसाब से कोड बनाता है, हर 30 सेकंड में बदलता है और इस दौरान नेटवर्क पर निर्भर नहीं रहता। इसी से ऑथेंटिकेटर का माइग्रेट होना तय होता है: दूसरे डिवाइस पर दोबारा एंट्री कर दें, कोड वैसे ही बनते रहेंगे।
वेरिफिकेशन तरीकों की मज़बूती अलग-अलग होती है। अमेरिका की साइबर सुरक्षा एजेंसी CISA अपनी MFA गाइड में कहती है: MFA होना न होने से बेहतर है, पर सारे तरीके बराबर नहीं हैं। SMS कोड सबसे कमज़ोर है। नंबर मैचिंग के साथ ऑथेंटिकेटर ऐप ज़्यादा भरोसेमंद है; FIDO/WebAuthn जैसे फ़िशिंग-रोधी तरीके आज उपलब्ध विकल्पों में सबसे मज़बूत हैं। मल्टी-अकाउंट टीम को कम से कम SMS से बचना चाहिए: नंबर बदलने या सिम दोबारा लेने पर वेरिफिकेशन रुक जाता है, और OTP बेचने वाले प्लेटफ़ॉर्म के नंबर अतिरिक्त लिंकिंग सिग्नल भी लेकर आते हैं।
सेटअप के दो ही रास्ते हैं:
- इंसान के साथ: ऑथेंटिकेटर सदस्य के निजी फ़ोन पर रहता है; बाइंडिंग तेज़ है, रोज़ कोड लेना भी आसान। कीमत यह है कि वेरिफिकेशन फैक्टर डिवाइस से जुड़ जाता है; फ़ोन खोना, बदलना या सदस्य का जाना वेरिफिकेशन सीधे रोक देता है।
- अकाउंट के साथ: TOTP को टीम के पासवर्ड मैनेजर या एक समर्पित डिवाइस में रखा जाता है; कोड अकाउंट असेट के साथ चलते हैं, हस्तांतरणीय और ऑडिट करने योग्य। कीमत यह कि सदस्य को रोज़ लॉगिन पर एक अतिरिक्त स्टेप करना पड़ता है। दोनों में कोई पूर्ण बेहतर नहीं; फ़र्क बस यह है कि फैक्टर किसके पास है।
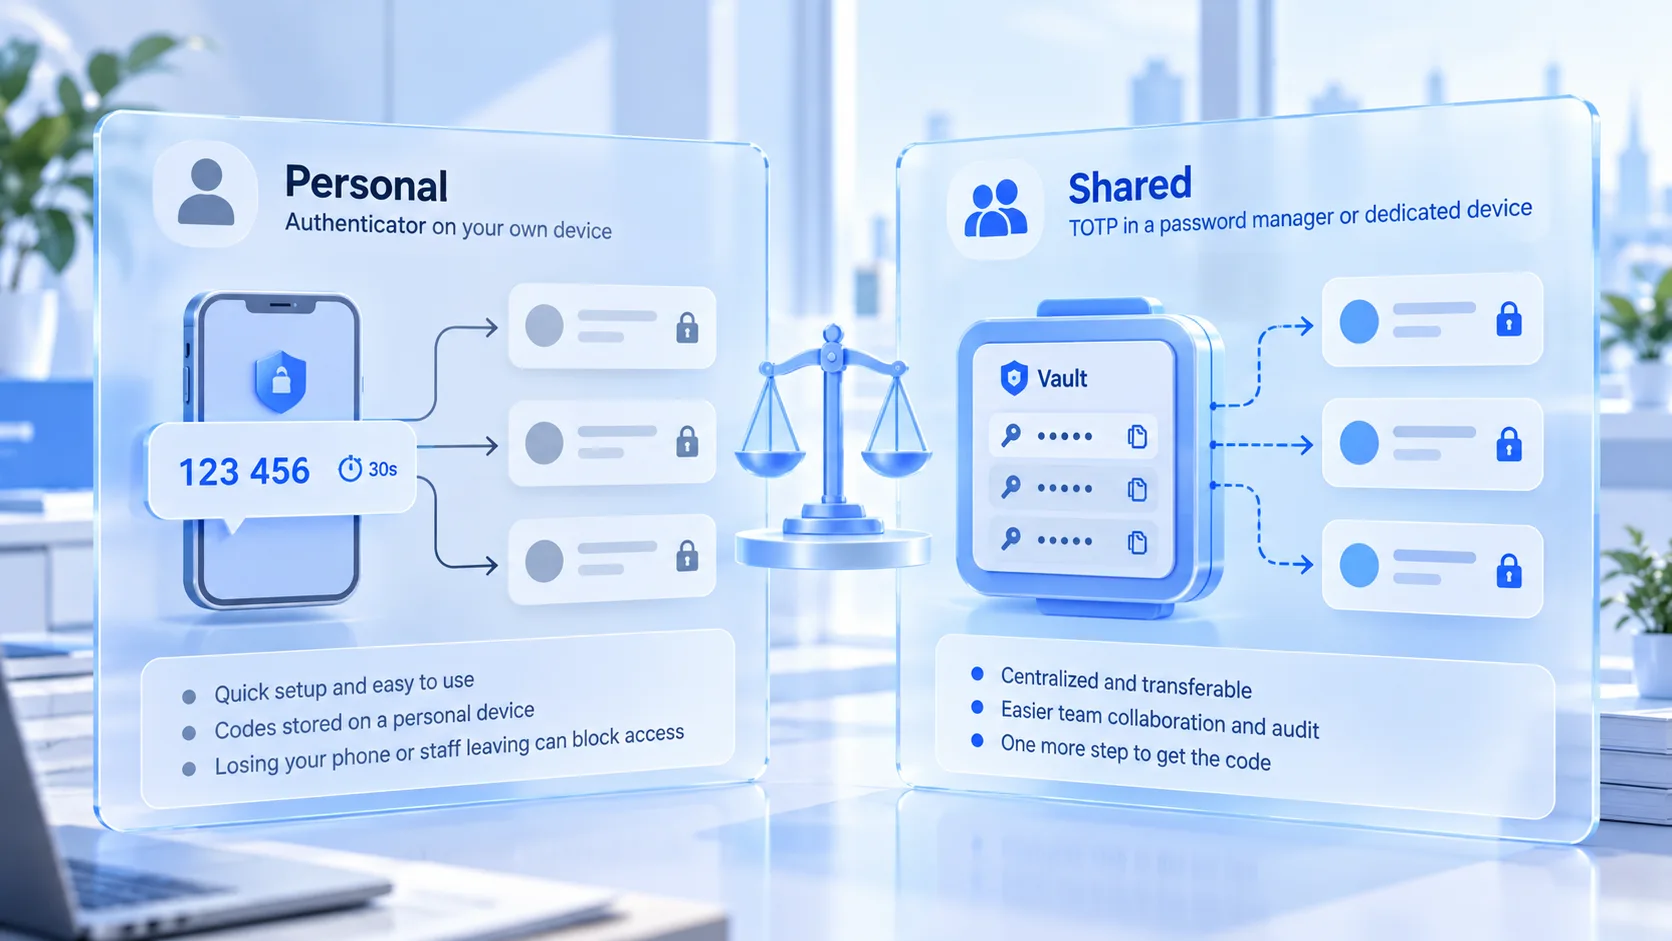
सेटअप अकाउंट के वज़न के हिसाब से तय किया जा सकता है:
- मुख्य रेवेन्यू वाले अकाउंट: अकाउंट के साथ। ये अकाउंट कई लोग चलाते हैं; वेरिफिकेशन फैक्टर हस्तांतरणीय होना चाहिए और बैकअप कोड अलग से मैनेज होने चाहिए।
- मध्यम और लॉन्ग-टेल अकाउंट: इंसान के साथ रखना स्वीकार्य है; हैंडओवर पर एक बार रीबाइंड करके गैप काल सीमित करें।
- FIDO सपोर्ट वाले प्लेटफ़ॉर्म: पहले हार्डवेयर की या Passkey चुनें और फ़िशिंग-रोधी मज़बूती का पूरा फ़ायदा उठाएँ; सुविधा न हो तो ऑथेंटिकेटर ऐप पर लौटें।
ऑथेंटिकेटर या फ़ोन बदलने से पहले पक्का करें कि प्लेटफ़ॉर्म पर पुरानी बाइंडिंग सही तरीके से हट सकती है, फिर नई बाइंडिंग करें। कुछ प्लेटफ़ॉर्म पर अनबाइंड की रिव्यू अवधि होती है; इस दौरान पुराना और नया ऑथेंटिकेटर दोनों बेकार रहते हैं। ऐसे प्लेटफ़ॉर्म पर रीबाइंड हैंडओवर के दिन नहीं, हैंडओवर विंडो से पहले करें।
बैकअप कोड रिकवरी लेयर है: एक बार बनते हैं, रद्द होने तक मैनेज होते हैं
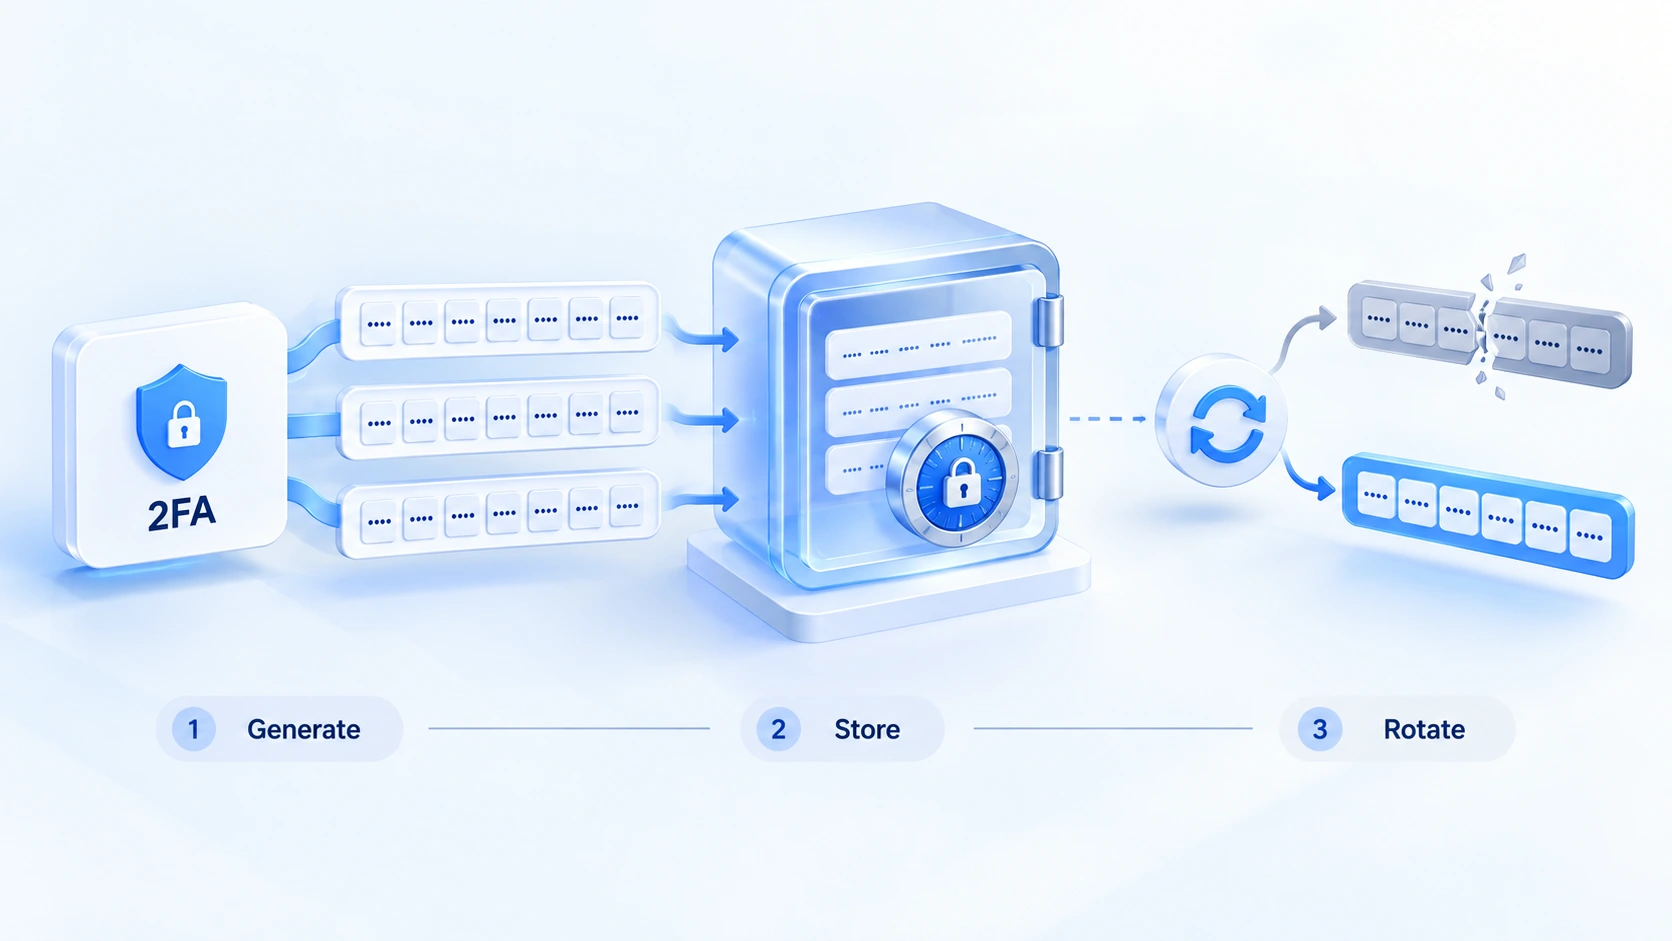
बैकअप कोड वे स्टैटिक रिकवरी कोड हैं जो प्लेटफ़ॉर्म 2FA ऑन करते समय एक बार देता है; ऑथेंटिकेटर खो जाए या डिवाइस खराब हो जाए तो दरवाज़ा यही खोलते हैं। NIST की डिजिटल आइडेंटिटी गाइड SP 800-63B इस तरह के पहले से जारी, एक-एक करके इस्तेमाल होने और इस्तेमाल के बाद रद्द होने वाले क्रेडेंशियल को look-up secrets नाम से अलग श्रेणी मानती है। ये डायनामिक कोड से अलग चीज़ हैं; आम दिनों में काम नहीं आते, मुसीबत के समय एकमात्र रिकवरी रास्ता होते हैं। मैनेजमेंट का लक्ष्य दो है: ज़रूरत पर मिल जाएँ, लीक होने पर काम न आएँ।
स्टोरेज की जगह इस टेबल से तुलना करके चुनें:
| स्टोरेज जगह | मुख्य जोखिम | कब उपयुक्त |
|---|---|---|
| चैट रिकॉर्ड, पर्सनल नोट्स | डिवाइस-अकाउंट के साथ फैलता है, वापस मुश्किल | आधिकारिक स्टोरेज के रूप में नहीं |
| टीम पासवर्ड मैनेजर | मैनेजर खुद चोरी हो जाए | रोज़ की मुख्य जगह; मैनेजर पर 2FA ऑन |
| ऑफ़लाइन प्रिंट या एन्क्रिप्टेड डिस्क | खोने या खराब होने पर वापस नहीं | मुख्य अकाउंट की कॉपी, दूसरी जगह सेव |
टेबल का क्रम रोज़ के इस्तेमाल की दर के हिसाब से है; मुख्य अकाउंट के लिए दोनों लेयर साथ रखना बेहतर है। इस्तेमाल का अनुशासन स्टोरेज के साथ चलता है। बैकअप कोड को अकाउंट पासवर्ड से अलग रखें ताकि एक लीक दोनों क्रेडेंशियल ले न जाए। एक कोड इस्तेमाल होते ही प्लेटफ़ॉर्म पर पूरा सेट दोबारा बनाएँ; नई कॉपी पुरानी की जगह ले ले। सदस्य बदलाव पर जाने वाले सदस्य की पुरानी कॉपी वापस मिले या न मिले, लीक मानकर सेट दोबारा बनाएँ।
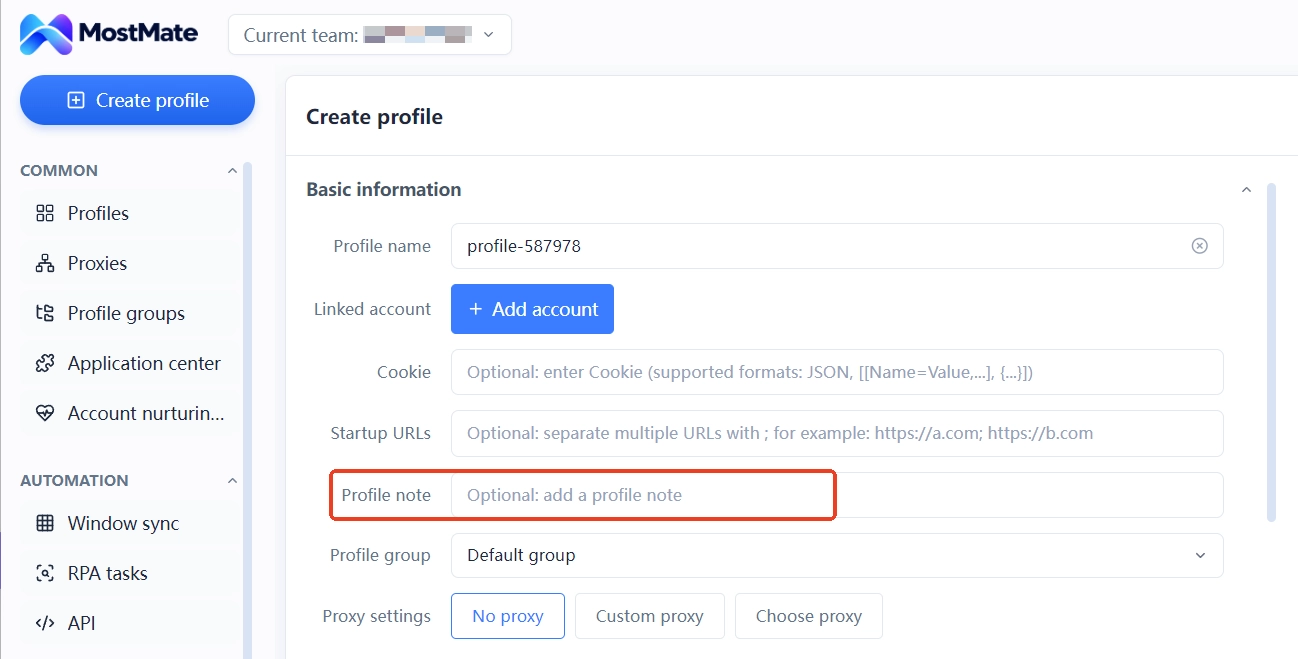
टीम काम में एक लोकेशन सवाल बाकी रह जाता है: किस अकाउंट पर कौन सा वेरिफिकेशन तरीका बंधा है और बैकअप कोड किस कॉपी में हैं। MostMate के एनवायरनमेंट नोट्स ऐसे कॉन्फ़िग लेबल रखने के काम आते हैं। अकाउंट का मैपिंग, वेरिफिकेशन तरीका और बैकअप कोड की जगह एनवायरनमेंट लाइन पर लिखी रहती है; सदस्य लिस्ट खोलते ही सब दिख जाता है। कोड खुद नोट्स में नहीं जाते; नोट्स में लोकेशन की जानकारी बदलती है, क्रेडेंशियल नहीं।
हैंडओवर तीन चरण में: पहले रीबाइंड, फिर रिकवरी मटेरियल, आखिर में एनवायरनमेंट
हैंडओवर अटकने की वजह ज़्यादातर गलत क्रम है। सदस्य के लॉगिन एक्सेस पहले ले लिए, पर नया संभालने वाला अकाउंट में नहीं घुस पा रहा क्योंकि कोड अब भी पुराने फ़ोन पर आते हैं। या अकाउंट दो हफ़्ते खाली पड़ा रहा और इस दौरान कोड जाने वाला सदस्य रिमोट से देता रहा। दोनों हालात की कीमत क्रम पर चुकाई जाती है। सही क्रम यह है: 2FA का हस्तांतरण एक्सेस वापस लेने से पहले हो:
1. प्लेटफ़ॉर्म-साइड रीबाइंड: अकाउंट की सुरक्षा सेटिंग में 2FA को नए संभालने वाले के ऑथेंटिकेटर पर बदलें, नए कोड का काम करना वहीं एक बार जाँचें, फिर अगले स्टेप पर जाएँ।
2. रिकवरी मटेरियल का हस्तांतरण: बैकअप कोड कॉपी सामने-सामने सौंपने के बाद प्लेटफ़ॉर्म पर पूरा सेट दोबारा बनाएँ; नई कॉपी टीम स्टोरेज में जाए, पुरानी रद्द हो जाए।
3. एनवायरनमेंट-साइड हैंडओवर: अकाउंट में सामान्य लॉगिन होने लगे तब एनवायरनमेंट, प्रॉक्सी और कॉन्फ़िग नए ज़िम्मेदार को सौंपें; एनवायरनमेंट आ गया पर अकाउंट नहीं खुला वाला गैप न रहे।
तीनों स्टेप पूरे होने पर अकाउंट का वेरिफिकेशन फैक्टर सही मायने में हस्तांतरित हो जाता है।
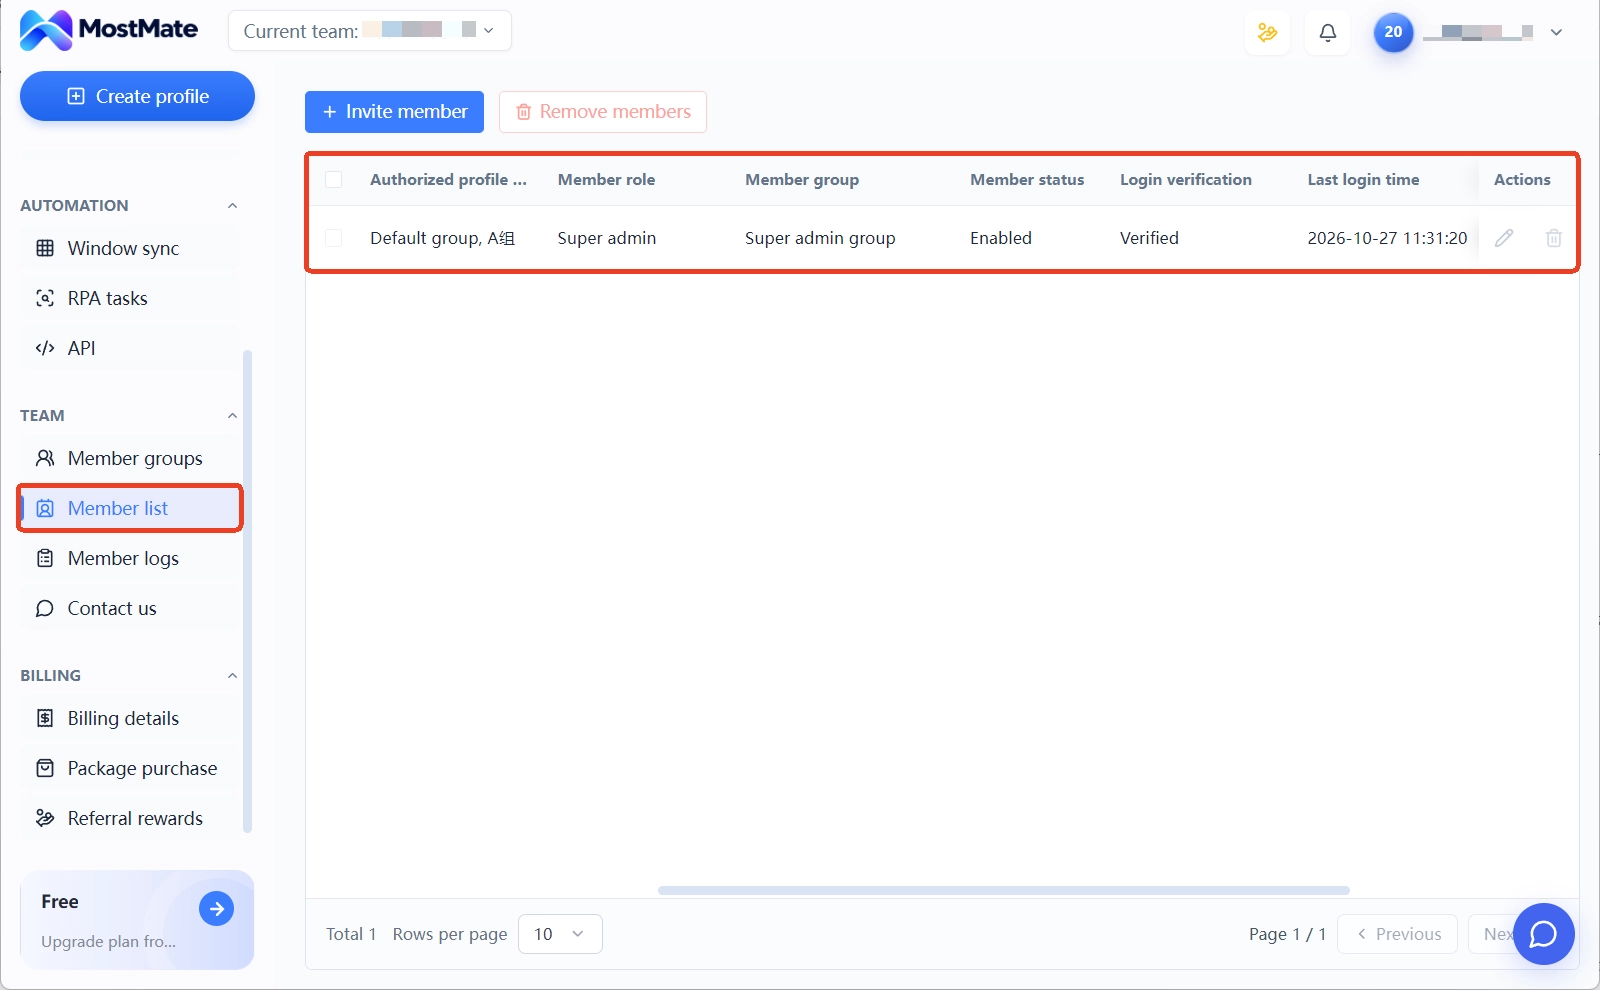
एनवायरनमेंट-साइड के लिए MostMate में तैयार एंट्री मौजूद है। MostMate एक फिंगरप्रिंट ब्राउज़र है जिसमें हर अकाउंट का अपना एनवायरनमेंट होता है और एनवायरनमेंट आपस में डेटा नहीं ले जाते। टीम में एनवायरनमेंट ग्रुप के ज़रिए सदस्यों को अधिकार दिए जाते हैं। मेंबर लिस्ट में हर सदस्य के अधिकृत ग्रुप, रोल और आखिरी लॉगिन का समय दिखता है; नए संभालने वाले के पास क्या कमी है एक नज़र में समझ आ जाता है। प्रोडक्ट पेज यह आइसोलेशन और कोलैबोरेशन स्ट्रक्चर और पूरी समझाता है।
हैंडओवर का रिकॉर्ड मेंबर लॉग से चलता है। लॉगिन लॉग से जाँचें कि जाने वाले सदस्य ने हाल में किन डिवाइस से लॉगिन किया। एनवायरनमेंट शेयर और ट्रांसफ़र रिकॉर्ड से हैंडओवर से पहले और बाद के संभालने वाले पक्के होते हैं। हर रिकॉर्ड में समय, एक्शन टाइप, सदस्य और IP की जानकारी होती है; मसला होने पर पीछे ट्रेस किया जा सकता है।
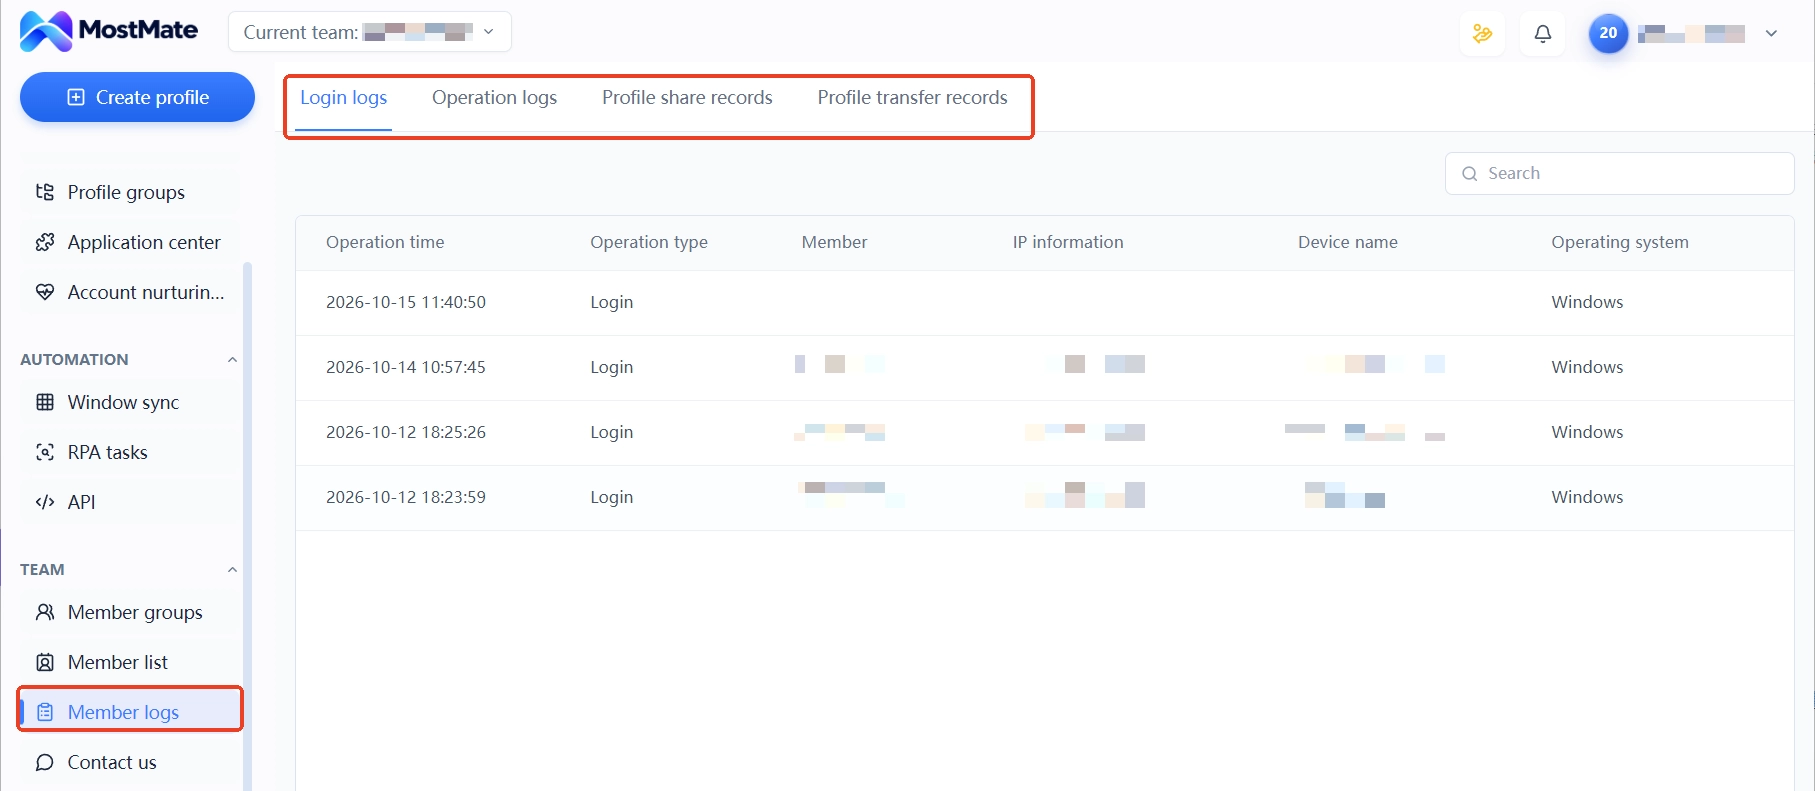
2FA की स्थिति खुद हर प्लेटफ़ॉर्म की सुरक्षा सेटिंग में रहती है; MostMate एनवायरनमेंट और टीम कोलैबोरेशन मैनेज करता है, प्लेटफ़ॉर्म अकाउंट का ऑथेंटिकेटर संभालता नहीं। निकलने के समय जाने वाले सदस्य से प्लेटफ़ॉर्म पर बाइंडिंग बदलवाएँ, नया संभालने वाला नए ऑथेंटिकेटर से एक बार लॉगिन करके पक्का करे, और यह पुष्टि हैंडओवर चेकलिस्ट में दर्ज हो। हर अकाउंट पर जाकर जाँचना टाला नहीं जा सकता; पर यह हैंडओवर के दिन किया जाए तो बाद में मसला छानबीन करने से कहीं आसान रहता है।
एनवायरनमेंट-साइड एक्सेस वापसी में ग्रुपिंग और मेंबर स्टेटस के दो काम और होते हैं। चेकलिस्ट और लॉग के इस्तेमाल का क्रम मल्टी-अकाउंट सुरक्षा मैनेजमेंट: ग्रुप, लॉग और हैंडओवर रिकॉर्ड में स्टेप दर स्टेप लिखा गया है। हैंडओवर से पहले इस पर एक चक्कर लगा लें, कोई आइटम छूटने से बचेगा।
अक्सर पूछे जाने वाले सवाल
ऑथेंटिकेटर खो गया तो अकाउंट वापस मिल सकता है?
हाँ, शर्त यह है कि बैकअप कोड आपके पास हों। लॉगिन पर कोड नहीं दे सकता वाला विकल्प चुनें और कोई भी एक वैध बैकअप कोड डालें; अकाउंट खुल जाएगा। अंदर जाते ही पहला काम: पूरा सेट दोबारा बनाएँ और नए ऑथेंटिकेटर पर बाइंड करें। बैकअप कोड भी खो गए हों तो बस प्लेटफ़ॉर्म की आइडेंटिटी अपील बचती है, जो बैकअप कोड रिकवरी से बहुत लंबी होती है। अकाउंट चोरी और डेटा लॉस से बचाव के इंतज़ाम अकाउंट असेट मैनेजमेंट लेख में देखें।
बैकअप कोड ख़त्म होने वाले हों तो क्या करें?
एक कोड इस्तेमाल होते ही पूरा सेट दोबारा बनाएँ; बनाने की प्रक्रिया पुराने कोड रद्द कर देती है। नई कॉपी टीम स्टोरेज में सिंक करें और पुराने प्रिंट व स्क्रीनशॉट भी नष्ट करें। आखिरी दो कोड तक इंतज़ार किया तो रिकवरी विंडो सिर्फ दो कोड रह जाएगी।
सदस्य के जाते समय पहले 2FA रीबाइंड करें या पहले एक्सेस वापस लें?
पहले रीबाइंड, फिर एक्सेस वापसी। सिर्फ एनवायरनमेंट और लॉगिन एक्सेस वापस ले लिए तो अकाउंट दूसरे वेरिफिकेशन स्टेप पर अटक जाएगा और आखिर में जाने वाले सदस्य से ही कोड माँगना पड़ेगा। प्लेटफ़ॉर्म-साइड बाइंडिंग पहले बदल दी जाए तो बाकी वापसी के कामों में उसकी ज़रूरत नहीं रहती।
फिंगरप्रिंट ब्राउज़र और 2FA का रिश्ता क्या है?
दोनों लेयर अलग-अलग काम देखती हैं। 2FA जाँचता है कि लॉगिन करने वाला अकाउंट मालिक है या नहीं; फिंगरप्रिंट ब्राउज़र मैनेज करता है कि लॉगिन किस तरह के एनवायरनमेंट में हो रहा है। एनवायरनमेंट आइसोलेशन हर अकाउंट का Cookie, फिंगरप्रिंट और प्रॉक्सी अलग और स्थिर रखकर रिस्क वेरिफिकेशन ट्रिगर होने की आशंका घटाता है। अकाउंट दूसरा स्टेप पास करेगा या नहीं यह फिर भी प्लेटफ़ॉर्म की सुरक्षा सेटिंग पर टिका है; दोनों लेयर साथ इंतज़ाम होने चाहिए।
निष्कर्ष
2FA मैनेजमेंट तोड़कर देखें तो तीन काम हैं: ऑथेंटिकेटर इंसान के साथ जाएगा या अकाउंट के साथ यह तय करना, बैकअप कोड को रद्द होने तक रिकवरी लेयर की तरह मैनेज करना, और हैंडओवर को रीबाइंड, मटेरियल ट्रांसफ़र, एनवायरनमेंट ट्रांसफ़र के तय क्रम से चलाना। कोई काम भारी नहीं; मुश्किल यह है कि अकाउंट बढ़ने के बाद भी कोई चेकलिस्ट के हिसाब से करता रहे।
जिन टीमों ने यह प्रोसेस अभी नहीं बनाई, वे दो अकाउंट से शुरू कर सकती हैं। एक का वेरिफिकेशन फैक्टर टीम स्टोरेज में ले जाएँ, दूसरा व्यक्तिगत पास रहने दें। अगले सदस्य बदलाव पर दोनों हैंडओवर की तुलना करें; प्रोसेस चलती है या नहीं, एक बार आज़माने से साफ हो जाएगा।
एनवायरनमेंट-साइड आइसोलेशन और टीम कॉन्फ़िग MostMate तैयार रखता है; MostMate डाउनलोड करें, पहला एनवायरनमेंट ग्रुप बनाएँ और अकाउंट की मालिकियत व वेरिफिकेशन फैक्टर की जगह एक साथ तय कर लें।

MOSTMATE
कई खातों का सुरक्षित प्रबंधन, अब आसान
पहले खाते से शुरुआत करें और MostMate के साथ कई खातों का अधिक सुरक्षित, स्मार्ट और कुशल संचालन बनाएँ।
- अलग प्रोफ़ाइल। सुसंगत पहचान।
- AI ऑटोमेशन · खाते की स्थिति · टीम संचालन



