
Cum gestionezi 2FA într-o echipă cu mai multe conturi: autentificatoare, coduri de rezervă și predarea conturilor
Studiourile care conduc echipe de e-commerce sau rețele sociale pe conturi multiple se lovesc adesea de 2FA la schimbarea personalului. Un operator pleacă, iar dintre zecile de conturi de pe platforme aflate pe numele lui, jumătate au verificarea în doi pași activă. Aplicația autentificator stă pe telefonul lui personal: parola se poate schimba pe loc, dar codul de șase cifre de la autentificare apare doar pe telefonul lui.
Rădăcina problemei e că, în uzul personal, 2FA e un comutator de securitate de tip „activezi și uiți de el". În mâinile unei echipe cu mai multe conturi, devine trei categorii de active care cer gestionare continuă: unde e instalat autentificatorul, unde sunt stocate codurile de rezervă și cum se predă totul când cineva pleacă. Dacă oricare dintre ele nu e aranjată bine, contul se blochează la pasul de verificare. În cazuri grave, rămâne închis afară.
Acest articol acoperă, în ordinea gestionării, trei lucruri. Autentificatorul: mai întâi se stabilește modul de implementare. Codurile de rezervă: se gestionează ca strat de recuperare. Predarea: se face într-o ordine fixă. Fiecare secțiune vine cu o procedură pe care o poți copia direct în regulamentul echipei.
Când conturile se adună, 2FA trece de la comutator de securitate la obiect de operare
Principiul 2FA se explică într-o frază. La autentificare, pe lângă parolă, se oferă un al doilea factor de verificare deținut doar de titularul contului. Partea grea nu e activarea, ci faptul că, odată cu creșterea numărului de conturi, al doilea factor se răspândește de pe „telefonul meu personal" într-un set de dispozitive și materiale din echipă, iar obiectul gestionării se schimbă. Schimbările se concentrează în trei locuri:
- Multiplicarea numărului: un membru cu zeci de intrări în autentificator nu mai știe care intrare corespunde cărui cont și la re-binding trebuie să încerce pe rând.
- Separarea mediului de verificare: browserul antifingerprint fixează mediul de autentificare al fiecărui cont, cu Cookie, amprentă și proxy independente, iar contul declanșează mai greu controale de risc din cauza derivării mediului. Dar verificarea în doi pași e o setare de securitate a contului în partea platformei, se întâmplă în afara browserului, iar izolarea mediului nu o poate înlocui.
- Fluxul de personal: autentificatorul merge cu persoana, iar demisia devine problemă de predare.
Cele trei schimbări duc la aceeași concluzie: 2FA are nevoie de un proces de echipă, nu de memorarea de către fiecare membru a locului unde e legat.
Autentificatorul: mai întâi modul de implementare, cu persoana sau cu contul
Aplicațiile principale de autentificare generează coduri de verificare unice, conform standardului IETF RFC 6238, cunoscut ca TOTP. După legare, autentificatorul produce coduri în funcție de timp, acestea se rotesc la fiecare 30 de secunde și nu depind deloc de rețea. Acest mecanism face autentificatorul mutabil: îl recoți pe alt dispozitiv și codurile se generează ca înainte.
Metodele de verificare diferă ca putere. Agenția americană de securitate cibernetică CISA spune în ghidul său MFA: orice MFA e mai bine decât nimic, dar metodele nu sunt echivalente. Codurile SMS sunt cele mai slabe. Aplicația de autentificare cu potrivirea numărului e mai sigură, iar verificarea antifishing de tip FIDO/WebAuthn e cea mai puternică din soluțiile disponibile astăzi. O echipă cu mai multe conturi trebuie măcar să evite SMS. Schimbarea numărului sau a cardului întrerupe verificarea, iar numerele de la platformele de primire SMS aduc semnale suplimentare de asociere.
La implementare există doar două direcții:
- Cu persoana: autentificatorul stă pe telefonul personal al membrului, legarea e rapidă și zilnic iei codul ușor. Prețul: factorul de verificare e legat de dispozitiv, astfel încât pierderea, schimbarea telefonului sau demisia blochează verificarea direct.
- Cu contul: TOTP-ul se pune centralizat în managerul de parole al echipei sau pe un dispozitiv dedicat, codurile merg cu activele contului, se pot preda și audita. Prețul: membrul face un pas în plus la fiecare autentificare. Niciun mod nu e absolut superior; diferența stă în cine deține factorul de verificare.
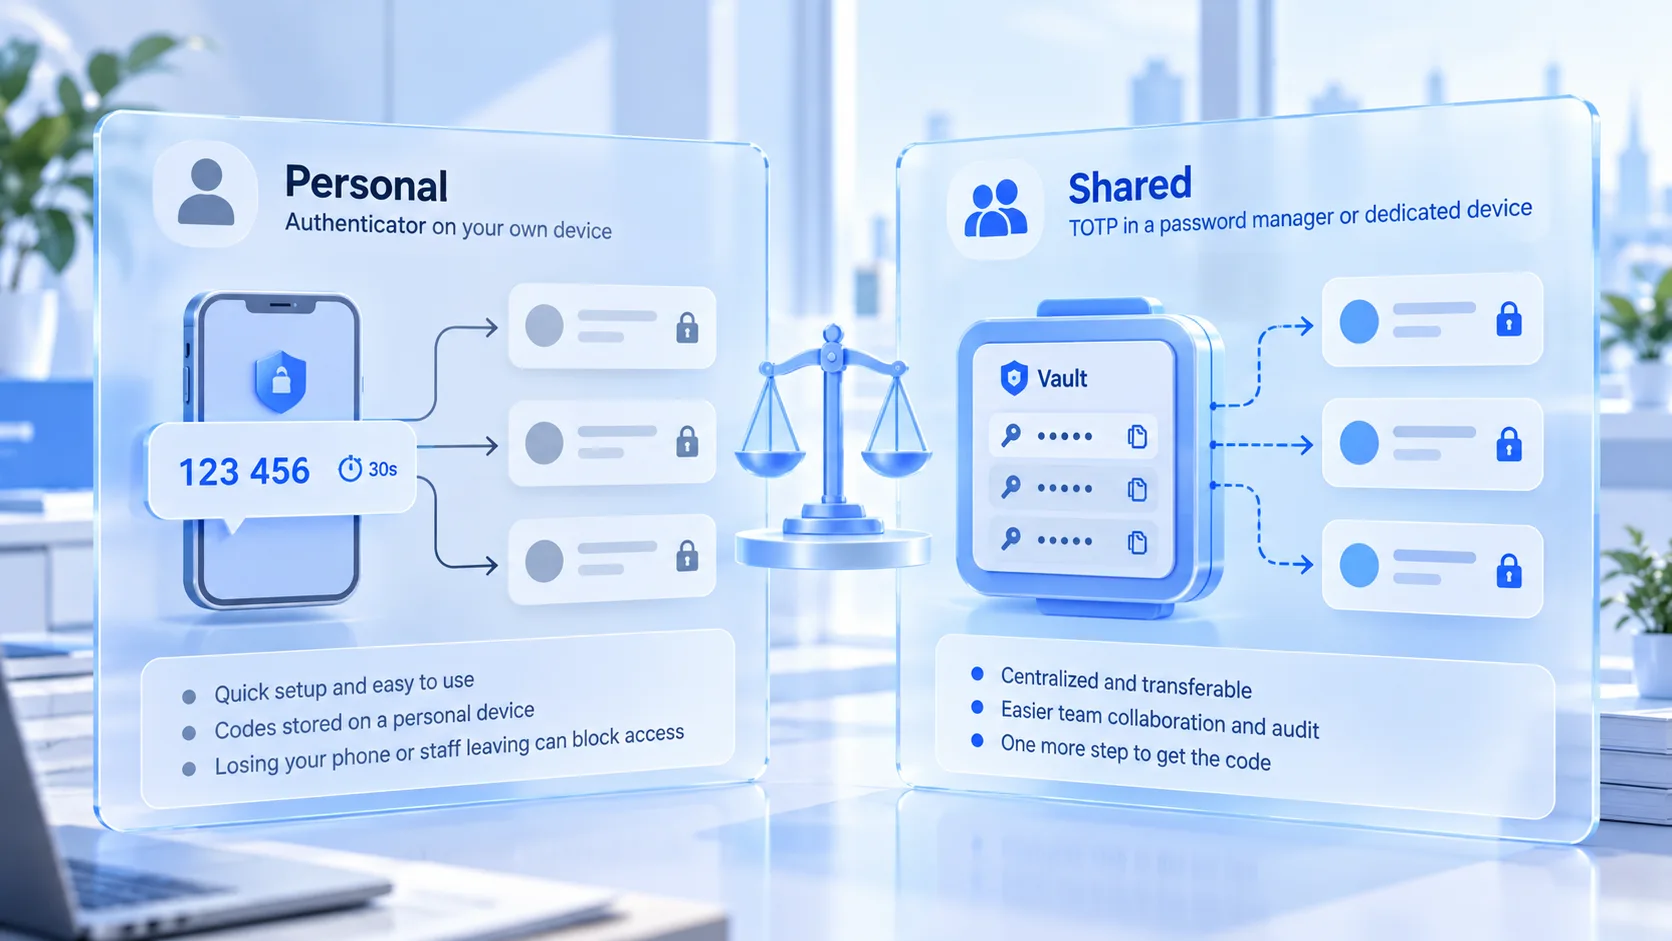
Modul de implementare se poate alege după ponderea contului:
- Conturile principale cu venituri: cu contul. Acestea se folosesc de mai multe persoane, factorul de verificare trebuie să fie predabil, iar codurile de rezervă se gestionează separat.
- Conturile medii și de coadă lungă: cu persoana e acceptabil, cu un re-binding suplimentar la predare ca să controlezi fereastra de risc.
- Platformele cu suport FIDO: mai întâi cheie hardware sau Passkey, ca să folosești la maximum puterea antifishing; dacă condițiile nu permit, revii la aplicația de autentificare.
Înainte să schimbi autentificatorul sau telefonul, verifică mai întâi că legătura veche de pe platformă se poate elibera normal, apoi fă legarea nouă. Câteva platforme impun o perioadă de revizuire pentru deliegare, în care nici vechiul, nici noul autentificator nu funcționează; la acestea, re-binding-ul se programează înaintea ferestrei de predare, nu în ziua predării.
Codurile de rezervă sunt stratul de recuperare: se generează o dată, se gestionează până la invalidare
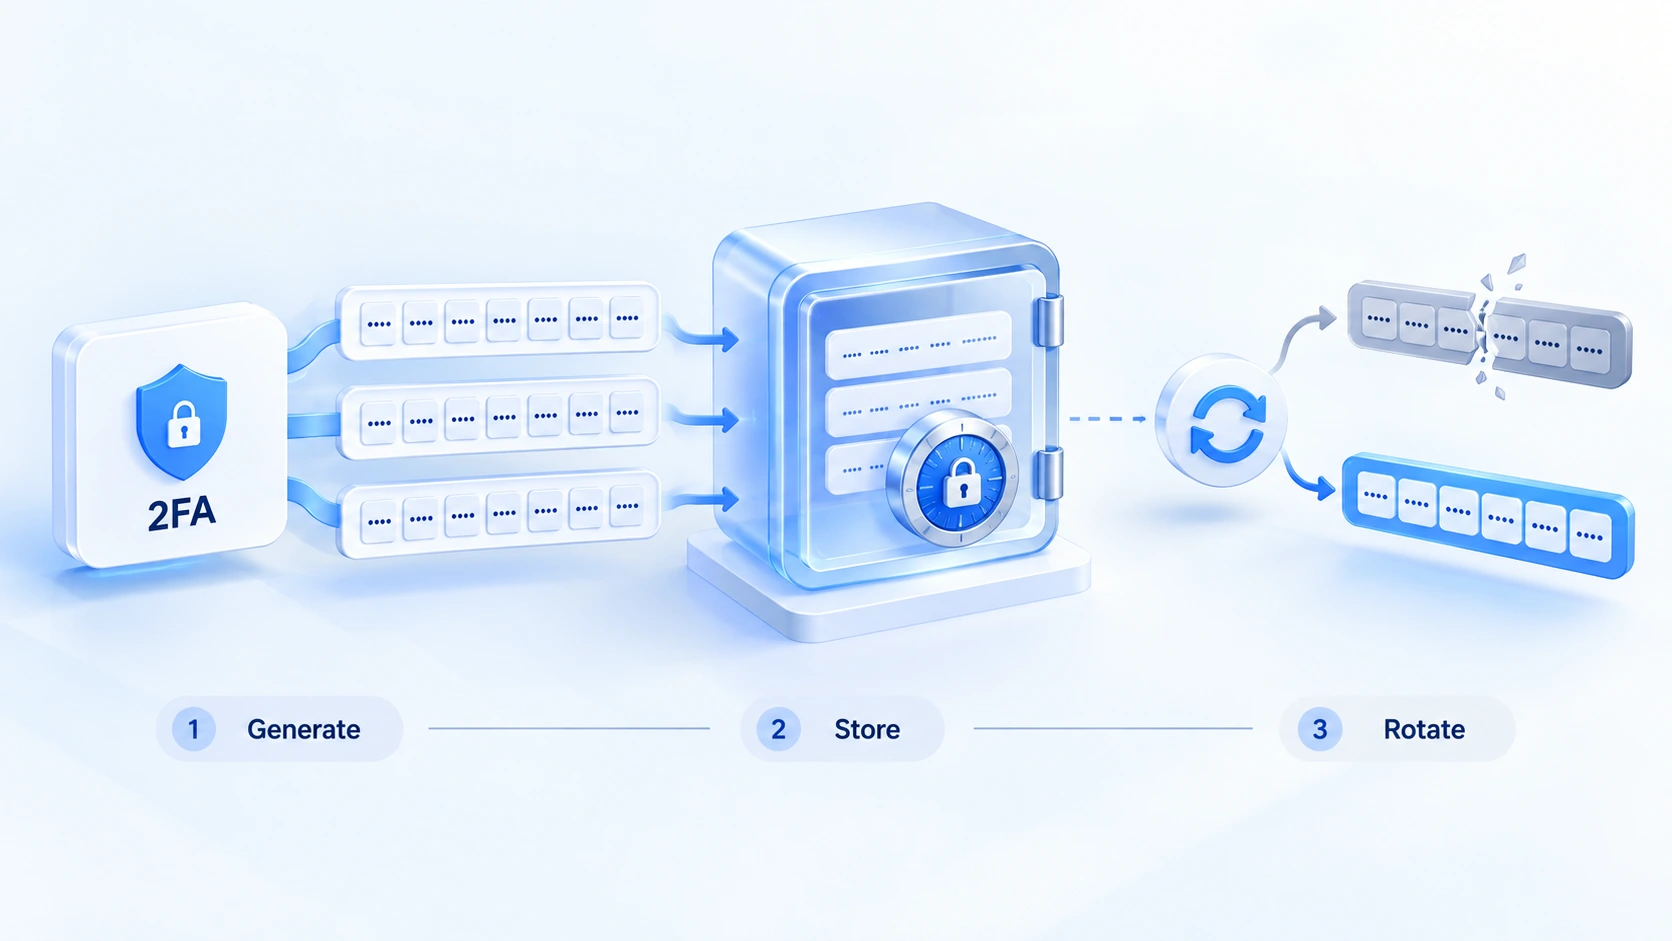
Codurile de rezervă sunt un set de coduri statice de recuperare emise o singură dată de platformă la activarea 2FA; când pierzi autentificatorul sau se strică dispozitivul, ele sunt singura intrare. Ghidul de identitate digitală al NIST, SP 800-63B, clasifică separat astfel de acreditări „emise în avans, folosite individual, invalidate după folosire", sub termenul look-up secrets. Nu sunt același lucru cu codurile dinamice: în mod normal nu le folosești, iar când se întâmplă ceva sunt singurul canal de recuperare. Obiectivele de gestionare sunt două: la nevoie le găsești, iar la scurgere nu pot fi duse departe.
Alegerea locului de stocare se poate face după acest tabel:
| Locul de stocare | Risc principal | Situație potrivită |
|---|---|---|
| Conversații, notițe personale | Se răspândesc cu dispozitivul și contul | Nu ca loc oficial de stocare |
| Manager de parole al echipei | Compromiterea managerului | Loc principal zilnic, cu 2FA separat |
| Tipăritură offline sau disc criptat | Pierdut sau deteriorat, irecuperabil | Copie pentru conturi principale, altundeva |
Ordinea din tabel urmează frecvența zilnică de utilizare; pentru conturile principale se recomandă două niveluri simultan. Disciplina de folosire merge odată cu stocarea. Codurile de rezervă se păstrează separat de parolele conturilor, ca o singură scurgere să nu ducă ambele straturi de acreditări. De fiecare dată când folosești un cod, regenerezi tot setul pe platformă, iar copia nouă o înlocuiește pe cea veche. La schimbări de personal, copiile vechi ale membrului care pleacă se tratează ca compromise, indiferent dacă le recuperezi, și se regenerează.
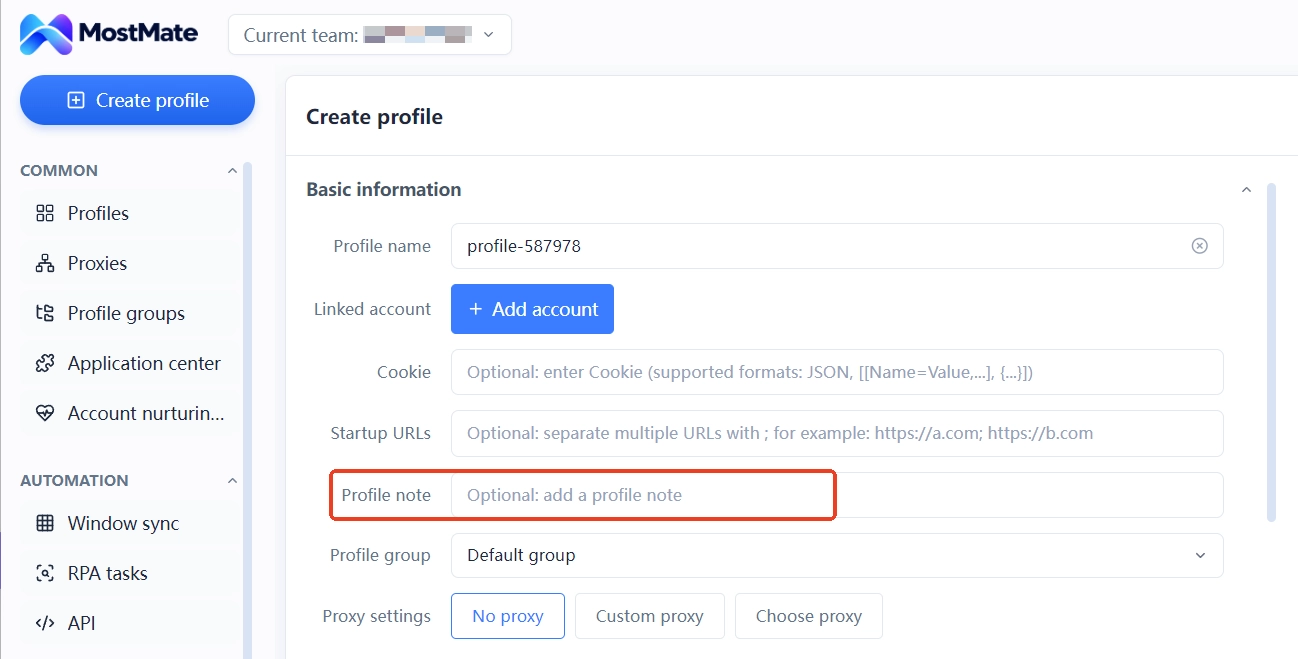
În colaborarea de echipă rămâne și o problemă de localizare: care cont are legată ce metodă de verificare și în care copie stau codurile de rezervă. Notele de mediu din MostMate pot reține astfel de identificatori de configurare. Corespondența conturilor, tipul metodei de verificare și locul codurilor de rezervă se scriu pe rândul de mediu, iar membrul deschide lista de medii și le identifică imediat. Codurile în sine nu intră în note; în note circulă informație de localizare, nu acreditări.
Predarea în trei etape: mai întâi re-binding, apoi materialele de recuperare, la final mediul
Predarea se blochează mai ales din cauza ordinii greșite. Întâi îi retragi membrului accesul de autentificare, dar persoana care preia nu poate intra în cont, pentru că codul e tot pe vechiul telefon. Sau contul rămâne neutilizat două săptămâni, timp în care codurile sunt furnizate de la distanță de cineva care deja a plecat. În ambele cazuri, costul vine din ordine. Ordinea corectă e ca predarea 2FA să se întâmple înainte de retragerea acceselor:
1. Re-binding în partea platformei: în setările de securitate ale contului, muți 2FA pe autentificatorul persoanei care preia, verifici pe loc că un cod nou trece, abia apoi treci mai departe.
2. Predarea materialelor de recuperare: după predarea copiilor codurilor de rezervă față în față, regenerezi tot setul pe platformă; copia nouă intră în locul de stocare al echipei, copia veche se invalidează.
3. Predarea mediului: după ce contul se autentifică normal, predai mediul, proxy-ul și configurația noului responsabil, evitând fereastra în care mediul e gata, dar contul nu se poate deschide.
După cei trei pași, factorul de verificare al contului e predat cu adevărat.
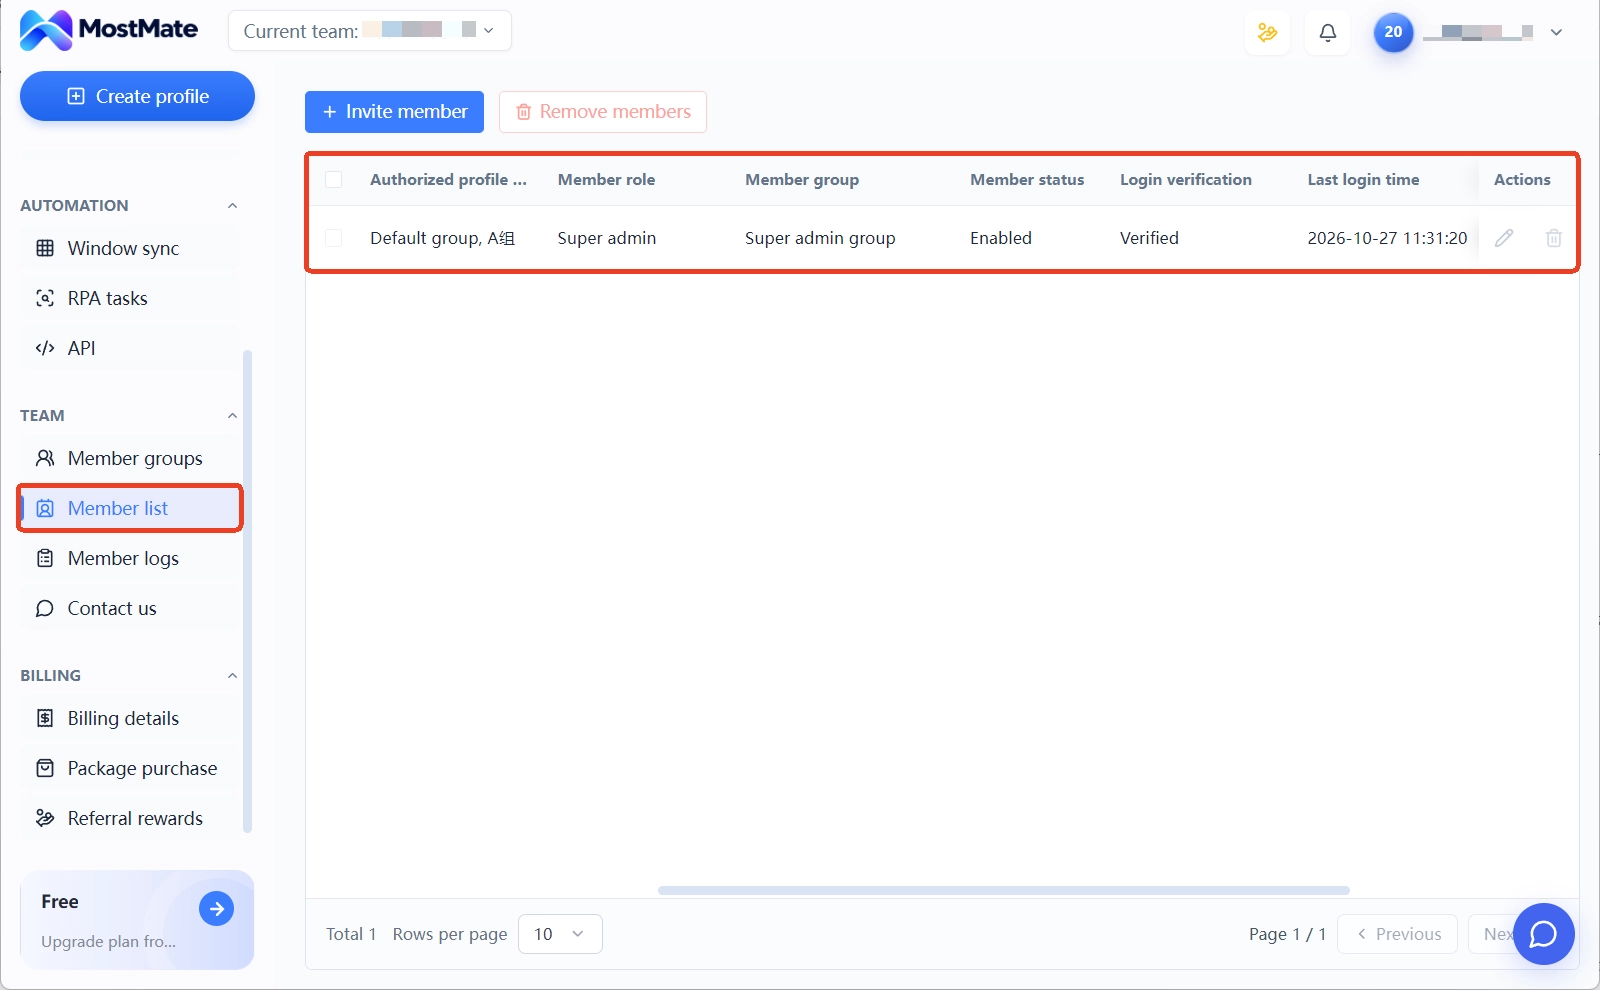
Acțiunile din partea mediului au intrări gata făcute în MostMate. MostMate e un browser antifingerprint organizat pe medii: fiecare cont folosește câte unul, iar mediile nu își transmit date între ele. În echipă, mediile se acordă membrilor prin grupuri de medii. În lista de membri vezi grupurile acordate, rolul și ultima autentificare ale fiecărui membru, astfel încât ce acces îi lipsește persoanei care preia se vede dintr-o privire. Pagina de prezentare explică mai complet această structură de izolare și colaborare.
Urmărirea predării se bazează pe jurnalele membrilor. Din jurnalul de autentificare verifici pe ce dispozitive s-a conectat recent membrul plecat; din înregistrările de partajare și de transfer de medii confirmi cine a gestionat mediile înainte și după predare. Fiecare înregistrare include ora acțiunii, tipul acesteia, membrul și informația IP, astfel încât, dacă apare o problemă, poți reconstitui ce s-a întâmplat.
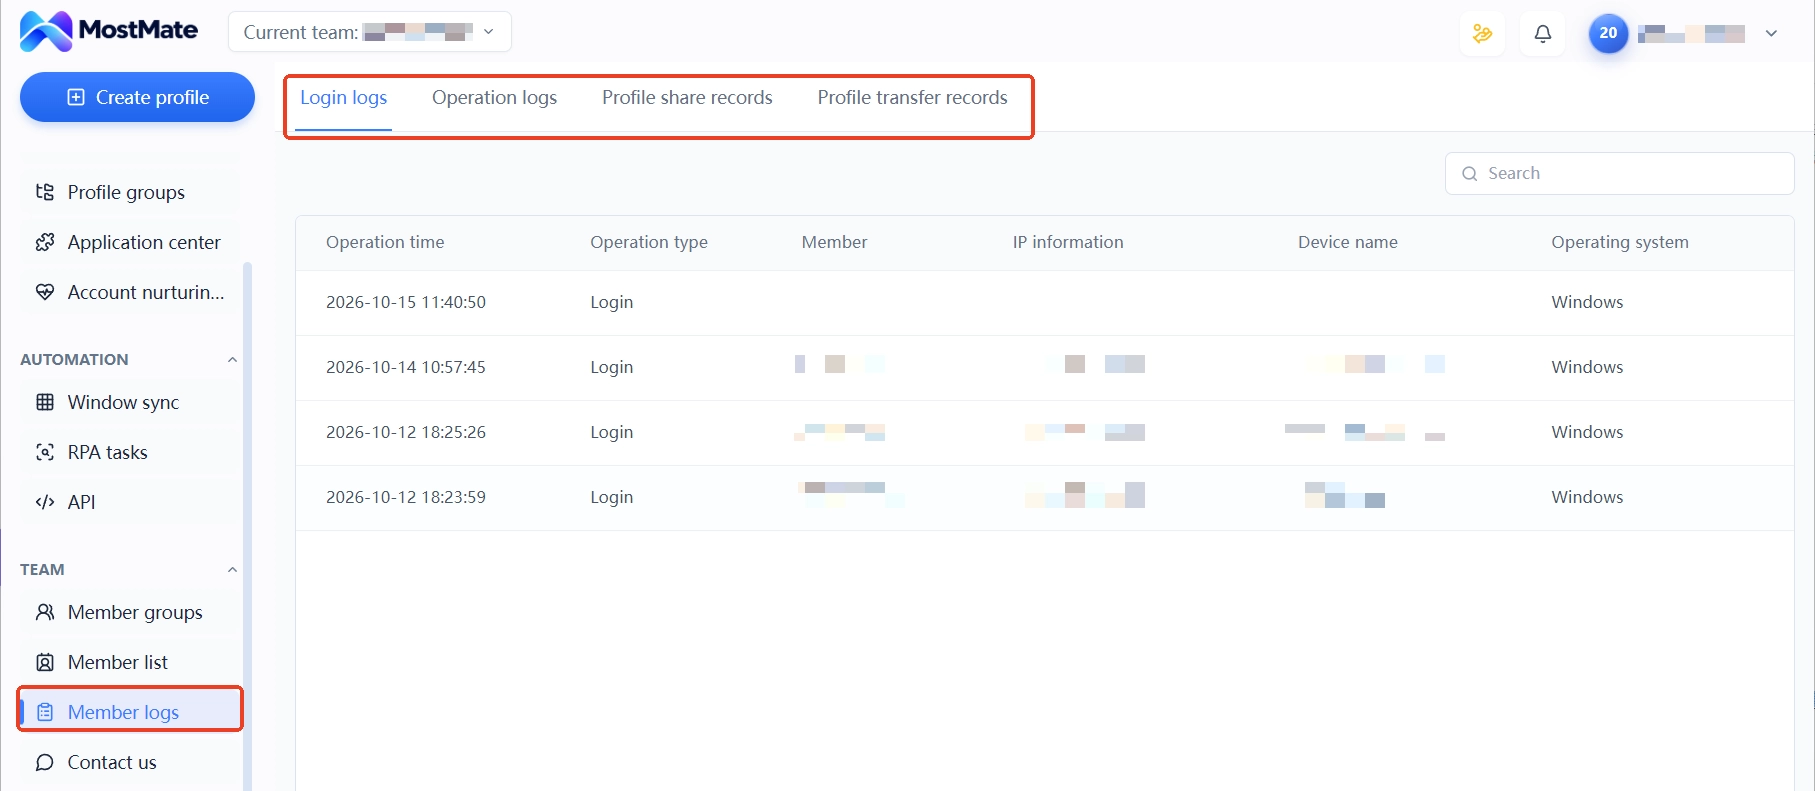
Starea 2FA în sine stă în setările de securitate ale fiecărei platforme; MostMate gestionează mediile și colaborarea echipei, nu preia gestionarea autentificatoarelor conturilor de platformă. La inventarul de plecare, membrul care pleacă face re-binding-ul pe platformă, persoana care preia se autentifică o dată cu noul autentificator pentru confirmare, apoi înscrie confirmarea în lista de predare. Verificarea prin autentificări individuale nu se poate ocoli, dar făcută în ziua predării e mai simplă decât urmărirea după apariția unei probleme.
Retragerea acceselor în partea mediului mai are două acțiuni: grupurile și starea membrilor. Lista de verificare și folosirea jurnalelor sunt expuse pas cu pas în Gestionarea securității mai multor conturi: grupuri, jurnale și urmărirea predării. Parcurge-le o dată înaintea predării ca să nu ratezi nimic.
Întrebări frecvente
Am pierdut autentificatorul, pot recupera contul?
Da, cu condiția să ai codurile de rezervă. La autentificare alege „nu pot oferi codul de verificare", introdu orice cod de rezervă valabil și intri în cont. Primul pas după intrare: regenerezi tot setul de coduri și faci re-binding pe un autentificator nou. Dacă s-au pierdut și codurile de rezervă, rămâne doar procedura de contestare a identității a platformei, cu un ciclu mult mai lung decât recuperarea prin coduri; pentru prevenirea furtului de cont și a pierderii de date, vezi aranjamentele din articolul Gestionarea activelor de cont.
Ce faci când codurile de rezervă se apropie de epuizare?
De fiecare dată când folosești un cod, regenerezi tot setul: generarea invalidează codurile vechi. Copia nouă ajunge sincron în locul de stocare al echipei, iar printurile și capturile vechi se distrug odată cu ea. Dacă aștepți până la ultimele două coduri, fereastra de recuperare se reduce la două coduri.
La demisie, faci mai întâi re-binding 2FA sau retragi mai întâi accesul?
Mai întâi re-binding, apoi retragerea accesului. Dacă retragi doar mediul și accesul de autentificare, contul rămâne blocat la verificarea în doi pași și, în final, tot membrul plecat trebuie să furnizeze codul. După ce schimbi legătura în partea platformei, acțiunile de retragere de după nu-i mai necesită participarea.
Ce legătură are browserul antifingerprint cu 2FA?
Fiecare strat are rolul lui. 2FA verifică „dacă persoana care se autentifică e titularul contului", browserul antifingerprint gestionează „într-un fel de mediu are loc autentificarea". Izolarea mediului menține Cookie, amprenta și proxy-ul fiecărui cont independente și stabile, reducând posibilitatea declanșării verificărilor de risc. Trecerea verificării în doi pași rămâne însă la setările de securitate ale platformei; cele două straturi se aranjează împreună.
Concluzie
Gestionarea 2FA, despărțită în părți, e trei lucruri. Autentificatorul: stabilești cu persoana sau cu contul. Codurile de rezervă: le gestionezi ca strat de recuperare până la invalidare. Predarea: urmezi ordinea fixă re-binding, predare, mediu. Niciuna nu e grea; greul e ca, după ce conturile se adună, cineva să mai urmeze lista.
Echipele care nu au încă acest proces pot începe cu două conturi. Pentru unul, mută factorul de verificare în stocarea echipei; celălalt rămâne în mâinile personale. La următoarea schimbare de personal, compară cele două predări și afli dintr-o încercare dacă procesul e bun.
Izolarea mediilor și configurarea echipei sunt gata de la bun început în MostMate: după ce descarci MostMate, creezi primul grup de medii și fixezi odată și apartenența conturilor și locul factorului de verificare.

MOSTMATE
Gestionare sigură a mai multor conturi, fără complicații
Începe cu primul cont și folosește MostMate pentru operațiuni mai sigure, inteligente și eficiente cu mai multe conturi.
- Profiluri independente. Identități coerente.
- Automatizare AI · Starea conturilor · Operațiuni în echipă



