
ក្រុមគណនីច្រើនគួរគ្រប់គ្រង 2FA ដោយរបៀបណា? កម្មវិធីផ្ទៀងផ្ទាត់ កូដសង្គ្រោះ និងការប្រគល់គណនី
ស្ទូឌីយោដែលដឹកនាំក្រុមលក់ online ឬ social media ជាមួយគណនីច្រើន ភាគច្រើនជួបបញ្ហា 2FA នៅពេលមានការផ្លាស់ប្តូរបុគ្គលិក។ បុគ្គលិកម្នាក់ត្រូវចុះឈ្មោះចេញ ហើយក្នុងចំណោមគណនី platform រាប់សិបនៅក្រោមឈ្មោះគាត់ ពាក់កណ្តាលបើក two-step verification រួចហើយ។ កម្មវិធីផ្ទៀងផ្ទាត់នៅលើទូរស័ព្ទខ្លួនគាត់៖ អាចផ្លាស់ប្តូរពាក្យសម្ងាត់ភ្លាមៗ ប៉ុន្តែកូដលេខប្រាំមួយខ្ទង់នៅពេលចូល ចេញតែលើទូរស័ព្ទរបស់គាត់ប៉ុណ្ណោះ។
ឫសនៃបញ្ហាគឺ៖ ក្នុងការប្រើប្រាស់ផ្ទាល់ខ្លួន 2FA ជាការបើកសុវត្ថិភាពបែប «បើករួចកុំឲ្យទៅគិតទៀត»។ នៅក្នុងក្រុមគណនីច្រើន វាក្លាយជាទ្រព្យសកម្មបីប្រភេទដែលត្រូវគ្រប់គ្រងជាប្រចាំ៖ កម្មវិធីផ្ទៀងផ្ទាត់ដាក់នៅឯណា កូដសង្គ្រោះរក្សាទុកនៅឯណា និងប្រគល់ដោយរបៀបណាពេលមនុស្សចេញ។ បើផ្នែកណាមួយមិនរៀបចំល្អ គណនីនឹងជាប់នៅជំហានផ្ទៀងផ្ទាត់។ ករណីធ្ងន់ ត្រូវបិទខ្លាំងចេញទាំងស្រុង។
អត្ថបទនេះនិយាយពីរឿងបីតាមលំដាប់គ្រប់គ្រង។ កម្មវិធីផ្ទៀងផ្ទាត់៖ កំណត់វិធីដាក់ឱ្យប្រើសិន។ កូដសង្គ្រោះ៖ គ្រប់គ្រងជាដំណាក់ការសង្គ្រោះ។ ការប្រគល់៖ ដើរតាមលំដាប់កំណត់។ រាល់ផ្នែកមានវិធីដែលអាចចម្លងទៅក្នុងច្បាប់ក្រុមបានដោយផ្ទាល់។
គណនីច្រើនហើយ 2FA ពីកុងតាក់សុវត្ថិភាពក្លាយជាវត្ថុប្រតិបត្តិការ
គោលការណ៍ 2FA និយាយបានក្នុងប្រយោគតែមួយ។ ពេលចូល ក្រៅពីពាក្យសម្ងាត់ ត្រូវផ្តល់ factor ផ្ទៀងផ្ទាត់ទីពីរដែលតែម្ចាស់គណនីប៉ុណ្ណោះមាន។ រឿងលំបាកមិនមែនការបើក តែគឺពេលគណនីច្រើនឡើង factor ទីពីរព្រិលដល់ឧបករណ៍និងសម្ភារៈជាច្រើននៅក្នុងក្រុម ហើយរបស់ដែលត្រូវគ្រប់គ្រងក៏ផ្លាស់ប្តូរដែរ។ ការផ្លាស់ប្តូរផ្តោតនៅកន្លែងបី៖
- ចំនួនកើនឡើង៖ សមាជិកដែលមាន entries រាប់សិបក្នុងកម្មវិធីផ្ទៀងផ្ទាត់ មិនអាចបែងចែក entry ណាត្រូវគណនីណាបាន ពេលផ្លាស់ប្តូរត្រូវសាកល្បងម្តងមួយៗ។
- ការបែងចែក environment និងការផ្ទៀងផ្ទាត់៖ browser បង្ការការរើសអើងធ្វើឲ្យ login environment នីមួយៗរបស់គណនីមានស្ថេរភាព Cookie, fingerprint និង proxy ដាច់ដោយឡែក គណនីមិនសូវជួបការត្រួតពិនិត្យហានិភ័យដោយសារ environment ផ្លាស់ប្តូរ។ ប៉ុន្តែការផ្ទៀងផ្ទាត់ពីរជំហាន ជាការកំណត់សុវត្ថិភាពគណនីនៅផ្នែក platform កើតឡើងក្រៅ browser ហើយការបំបែក environment មិនអាចជំនួសវាបានទេ។
- ការហូរចេញចូលនៃបុគ្គលិក៖ កម្មវិធីផ្ទៀងផ្ទាត់ដើរតាមមនុស្ស ការចេញពីការងារក្លាយជាបញ្ហាប្រគល់។
ការផ្លាស់ប្តូរទាំងបីបង្ហាញទៅលទ្ធផលតែមួយ៖ 2FA ត្រូវការដំណើរការក្រុម មិនអាចពឹងលើការចាំរបស់សមាជិកនីមួយៗថាបានដាក់នៅឯណាទេ។
កម្មវិធីផ្ទៀងផ្ទាត់៖ កំណត់វិធីដាក់សិន ដើរតាមមនុស្សឬតាមគណនី
កម្មវិធីផ្ទៀងផ្ទាត់នានាដែលពេញនិយម បង្កើតកូដផ្ទៀងផ្ទាត់តែម្តង តាមស្តង់ដារ IETF RFC 6238 ដែលគេហៅថា TOTP។ បន្ទាប់ពីដាក់រួច កម្មវិធីចេញកូដតាមពេលវេលា ប្តូររាល់ 30 វិនាទី ហើយមិនពឹងលើ internet ទាល់តែសោះ។ យន្តការនេះធ្វើឲ្យកម្មវិធីផ្ទៀងផ្ទាត់អាចផ្លាស់ទីបាន។ បញ្ចូលឡើងវិញលើឧបករណ៍ថ្មី កូដនៅតែចេញដូចដើម។
វិធីផ្ទៀងផ្ទាត់នីមួយៗមានកម្រិតខ្លាំងខ្សោយខុសៗគ្នា។ ទីភ្នាក់ងារសុវត្ថិភាព cyber អាមេរិក CISA បាននិយាយក្នុងក្របខណ្ឌ MFA៖ MFA អ្វីក៏ដោយ ល្អជាងគ្មាន ប៉ុន្តែវិធីនីមួយៗមិនស្មើគ្នាទេ។ កូដ SMS ខ្សោយបំផុត។ កម្មវិធីផ្ទៀងផ្ទាត់ដែលមាន number matching ជាប់ជាង ហើយការផ្ទៀងផ្ទាត់ប្រឆាំង phishing ប្រភេទ FIDO/WebAuthn ជាដំណោះស្រាយដែលខ្លាំងបំផុតក្នុងចំណោមដែលអាចប្រើបានឥឡូវ។ ក្រុមគណនីច្រើនត្រូវបន្ថយការប្រើ SMS។ ការប្តូរលេខ ឬបញ្ចូល SIM ថ្មី ធ្វើឲ្យផ្ទៀងផ្ទាត់កាត់ផ្តាច់ ហើយលេខពី platform ទទួល SMS នាំមកសញ្ញាភ្ជាប់បន្ថែមទៀត។
ក្នុងការដាក់ឱ្យប្រើ មានគំនិតតែពីរ៖
- ដើរតាមមនុស្ស៖ កម្មវិធីផ្ទៀងផ្ទាត់នៅលើទូរស័ព្ទផ្ទាល់ខ្លួនរបស់សមាជិក ដាក់រហ័ស ហើយទាញកូដរាល់ថ្ងៃងាយស្រួល។ តម្លៃគឺ factor ផ្ទៀងផ្ទាត់ភ្ជាប់នឹងឧបករណ៍ ទូរស័ព្ទបាត់ ប្តូរ ឬចេញពីការងារ ផ្ទៀងផ្ទាត់នឹងជាប់ភ្លាមៗ។
- ដើរតាមគណនី៖ TOTP ដាក់ចូលក្នុងកម្មវិធីគ្រប់គ្រងពាក្យសម្ងាត់ក្រុម ឬឧបករណ៍ដាច់ដោយឡែក កូដដើរតាមទ្រព្យគណនី ប្រគល់បាន ត្រួតពិនិត្យបាន។ តម្លៃគឺសមាជិកត្រូវទាញកូដបន្ថែមមួយជំហានរាល់ពេលចូល។ គ្មានវិធីណាល្អជាងដាច់អប់ទេ ភាពខុសគ្នានៅត្រង់ថានរណាមាន factor ផ្ទៀងផ្ទាត់។
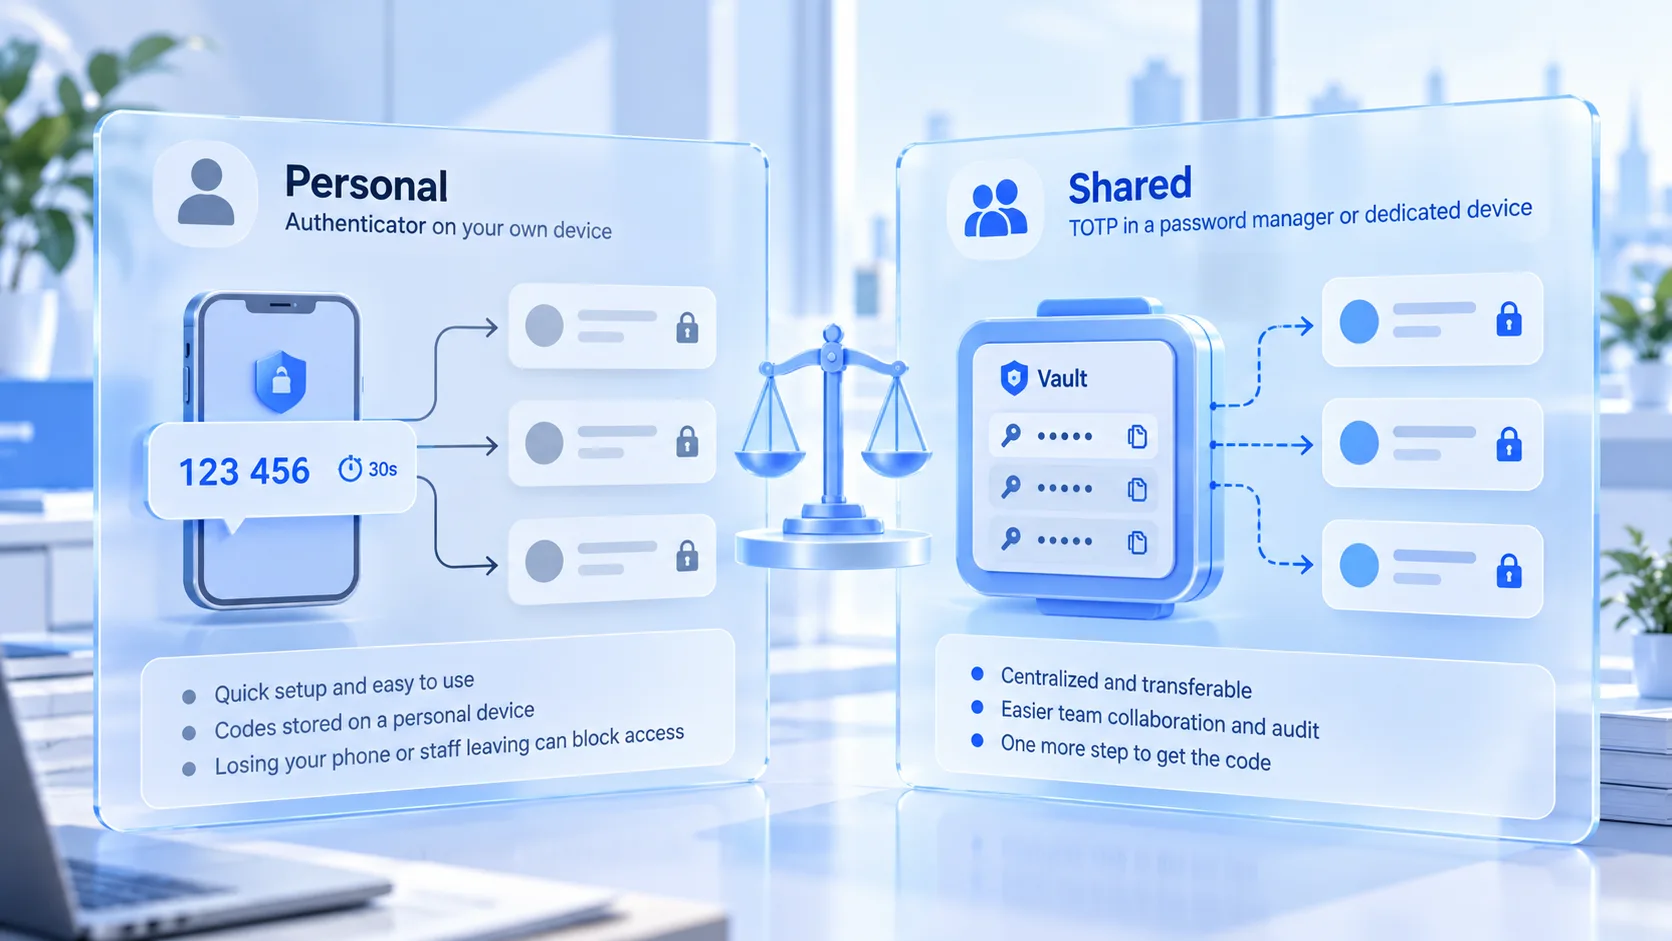
វិធីដាក់អាចកំណត់តាមទម្ងន់គណនី៖
- គណនីចំណូលសំខាន់៖ ដើរតាមគណនី។ គណនីទាំងនេះប្រើឆ្លងមនុស្ស factor ផ្ទៀងផ្ទាត់ត្រូវប្រគល់បាន ហើយកូដសង្គ្រោះត្រូវគ្រប់គ្រងដាច់ដោយឡែក។
- គណនីកណ្តាលនិងក្រោយ៖ ដើរតាមមនុស្សអាចទទួលយកបាន បន្ថែមការផ្លាស់ដាក់ម្តងពេលប្រគល់ ដើម្បីកាត់បន្ថយរយៈពេលហានិភ័យ។
- Platform ដែលគាំទ្រ FIDO៖ អាទិភាព hard key ឬ Passkey ដើម្បីប្រើពេញកម្លាំងប្រឆាំង phishing បើលក្ខខណ្ឌមិនគ្រប់ ត្រឡប់ទៅកម្មវិធីផ្ទៀងផ្ទាត់វិញ។
មុនប្តូរកម្មវិធីផ្ទៀងផ្ទាត់ ឬប្តូរទូរស័ព្ទ ត្រូវបញ្ជាក់សិនថាដាក់ចាស់លើ platform អាចដកចេញបានធម្មតា ទើបដាក់ថ្មី។ Platform ខ្លះមានរយៈពេលត្រួតពិនិត្យសម្រាប់ការដកចេញ ដែលក្នុងនោះមិនអាចប្រើកម្មវិធីចាស់ក៏ថ្មីដែរ។ គណនីប្រភេទនេះ ត្រូវរៀបចំការផ្លាស់ដាក់មុនរយៈពេលប្រគល់ មិនមែនថ្ងៃប្រគល់ទេ។
កូដសង្គ្រោះជាដំណាក់ការសង្គ្រោះ៖ បង្កើតម្តង គ្រប់គ្រងដល់ថ្ងៃដកចោល
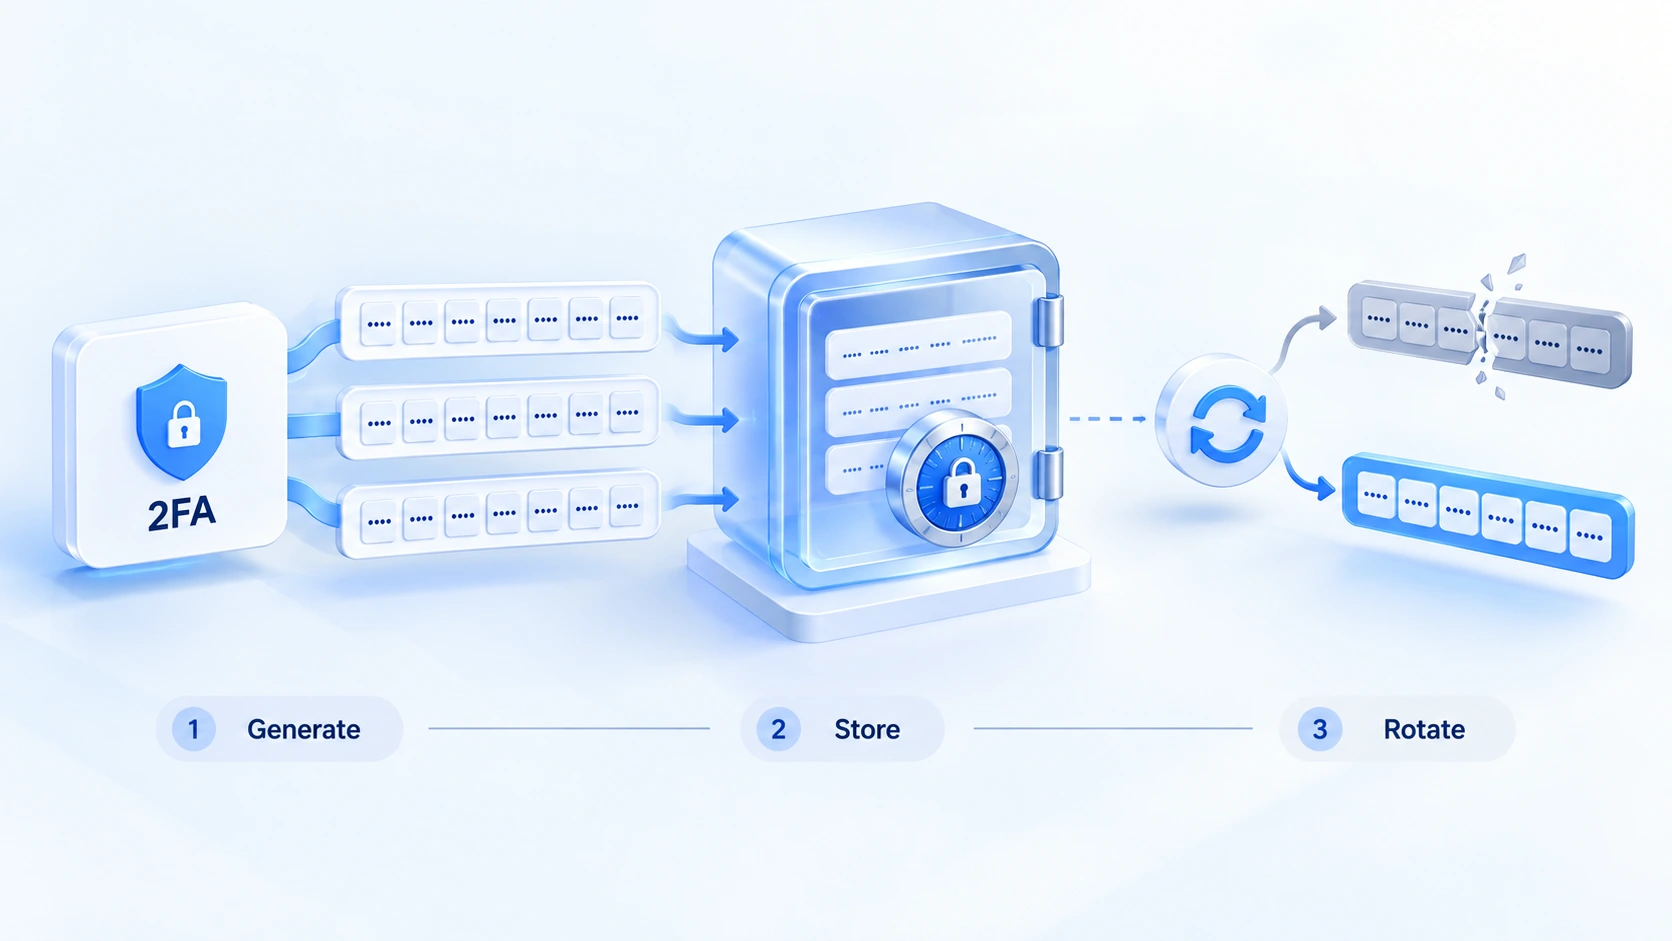
កូដសង្គ្រោះ ជាក្រុមកូដសង្គ្រោះ static ដែល platform ចេញតែម្តងពេលបើក 2FA ពេលកម្មវិធីផ្ទៀងផ្ទាត់បាត់ ឬឧបករណ៍ខូច វាគឺផ្លូវចូលតែមួយ។ ក្របខណ្ឌអត្តសញ្ញាណឌីជីថលរបស់ NIST SP 800-63B បែងចែកសម្បត្តិប្រភេទ «ចេញមុន ប្រើម្តងមួយ ដកចោលបន្ទាប់ពីប្រើ» ជាប្រភេទដាច់ដោយឡែក ឈ្មោះ look-up secrets។ វាមិនមែនកូដ dynamic ទេ ធម្មតាមិនប្រើ ប៉ុន្តែពេលមានបញ្ហា វាជាផ្លូវសង្គ្រោះតែមួយ។ គោលដៅគ្រប់គ្រងមានពីរ៖ ពេលត្រូវការរកឃើញ ពេលហូរចេញមិនយកទៅឆ្ងាយបាន។
ការជ្រើសរើសកន្លែងរក្សាទុក អាចប្រៀបធៀបតាមតារាងនេះ៖
| កន្លែងរក្សាទុក | ហានិភ័យសំខាន់ | ករណីសមរម្យ |
|---|---|---|
| សារ chat, កំណត់សម្គាល់ផ្ទាល់ខ្លួន | រាលដាលតាមឧបករណ៍និងគណនី | មិនប្រើជាកន្លែងផ្លូវការ |
| កម្មវិធីគ្រប់គ្រងពាក្យសម្ងាត់ក្រុម | កម្មវិធីខ្លួនវាត្រូវ hack | កន្លែងសំខាន់រាល់ថ្ងៃ បើក 2FA ដាច់ដោយឡែក |
| បោះពុម្ព offline ឬឌីសដាក់ពាក្យសម្ងាត់ | បាត់ ឬខូច មិនអាចទាញយកវិញ | ចម្លងសម្រាប់គណនីសំខាន់ រក្សាទុកឆ្ងាយ |
លំដាប់ក្នុងតារាងតាមការប្រើប្រាស់រាល់ថ្ងៃ គណនីសំខាន់ផ្តល់អនុសាសន៍ប្រើជាន់ទាំងពីរស្របគ្នា។ វិន័យប្រើប្រាស់ដើរតាមការរក្សាទុក។ កូដសង្គ្រោះរក្សាទុកដាច់ពីពាក្យសម្ងាត់គណនី ដើម្បីកុំឲ្យហូរចេញតែម្តងយកបានជាន់ទាំងពីរ។ រាល់ពេលប្រើកូដមួយ ត្រូវបង្កើតក្រុមថ្មីទាំងមូលលើ platform ចម្លងថ្មីជំនួសចម្លងចាស់។ ពេលបុគ្គលិកផ្លាស់ប្តូរ ចម្លងចាស់របស់អ្នកចេញទោះត្រឡប់វិញបានឬមិនបាន ទាំងអស់ចាត់ទុកជាបានហូរចេញ ត្រូវបង្កើតឡើងវិញ។
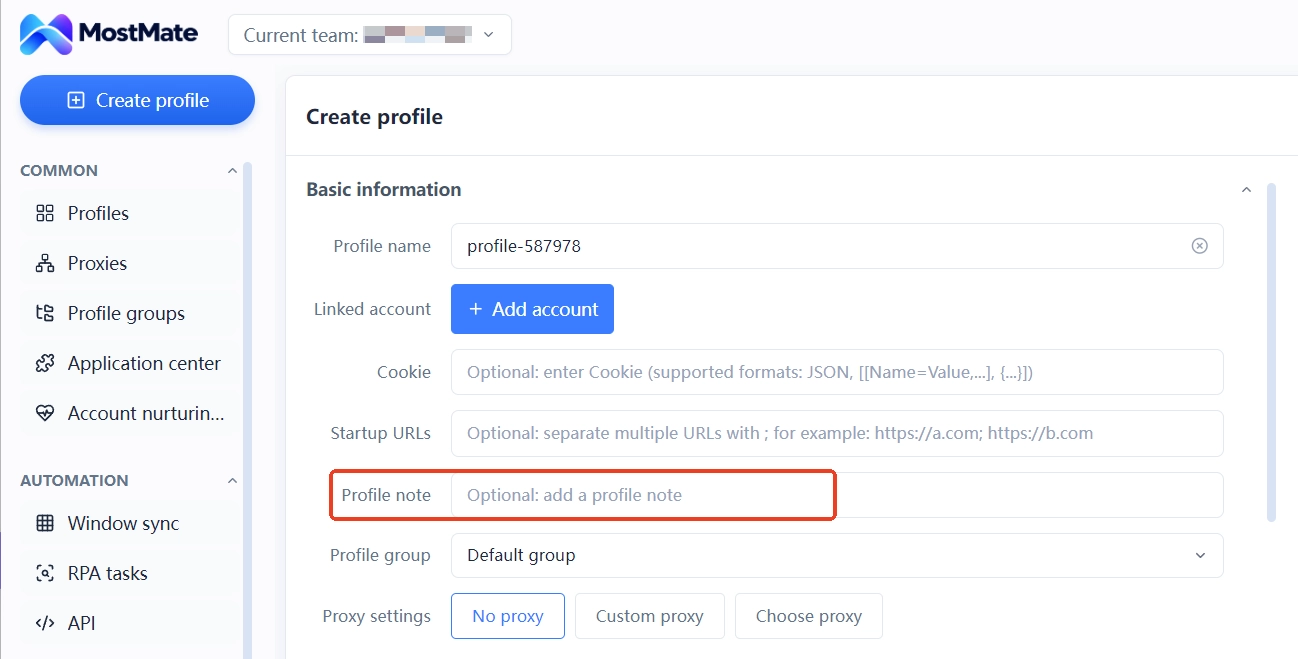
ក្នុងកិច្ចសហការក្រុមមានបញ្ហាបន្ថែមមួយទៀត៖ គណនីណាដាក់វិធីផ្ទៀងផ្ទាត់អ្វី និងកូដសង្គ្រោះស្ថិតក្នុងចម្លងណា។ កំណត់សម្គាល់ environment របស់ MostMate អាចកត់ត្រាសញ្ញាសម្គាល់ configuration ប្រភេទនេះ។ ទំនាក់ទំនងគណនី ប្រភេទវិធីផ្ទៀងផ្ទាត់ និងទីតាំងកូដសង្គ្រោះ សរសេរលើជួរ environment សមាជិកបើកបញ្ជី environment ឃើញភ្លាមៗ។ កូដខ្លួនវាមិនចូលកំណត់សម្គាល់ទេ អ្វីដែលដើរក្នុងកំណត់សម្គាល់គឺព័ត៌មានរកទីតាំង មិនមែនសម្បត្តិទេ។
ប្រគល់ជាបីដំណាក់៖ ផ្លាស់ដាក់សិន បន្ទាប់មកប្រគល់សម្ភារៈសង្គ្រោះ ចុងក្រោយប្រគល់ environment
ការប្រគល់ជាប់ភាគច្រើនដោយសារលំដាប់ខុស។ ទាញសិទ្ធិចូលរបស់សមាជិកសិន អ្នកទទួលចូលគណនីមិនបាន ព្រោះកូដនៅលើទូរស័ព្ទចាស់។ ឬគណនីទុកចោលពីរសប្តាហ៍ ក្នុងរយៈពេលនោះកូដផ្តល់ពីចម្ងាយដោយមនុស្សដែលចេញរួចហើយ។ តម្លៃទាំងពីរករណីចេញពីលំដាប់។ លំដាប់ត្រឹមត្រូវគឺឲ្យការប្រគល់ 2FA កើតឡើងមុនការទាញសិទ្ធិ៖
1. ផ្លាស់ដាក់នៅផ្នែក platform៖ ក្នុងការកំណត់សុវត្ថិភាពគណនី ផ្លាស់ 2FA ទៅកម្មវិធីផ្ទៀងផ្ទាត់របស់អ្នកទទួល សាកល្បងភ្លាមថាកូដថ្មីឆ្លងកាត់ ទើបដើរទៅជំហានបន្ទាប់។
2. ប្រគល់សម្ភារៈសង្គ្រោះ៖ បន្ទាប់ពីប្រគល់ចម្លងកូដសង្គ្រោះផ្ទាល់មុខ បង្កើតក្រុមថ្មីទាំងមូលលើ platform ចម្លងថ្មីចូលកន្លែងរក្សាទុកក្រុម ចម្លងចាស់ដកចោល។
3. ប្រគល់ផ្នែក environment៖ គណនីចូលបានធម្មតាហើយ ទើបប្រគល់ environment, proxy និង configuration ទៅអ្នកទទួលបន្ទុកថ្មី ចៀសវាងរយៈពេលដែល environment មកដល់រួច តែគណនីចូលមិនបាន។
បន្ទាប់ពីជំហានទាំងបី ទើប factor ផ្ទៀងផ្ទាត់របស់គណនីប្រគល់បានពិតប្រាកដ។
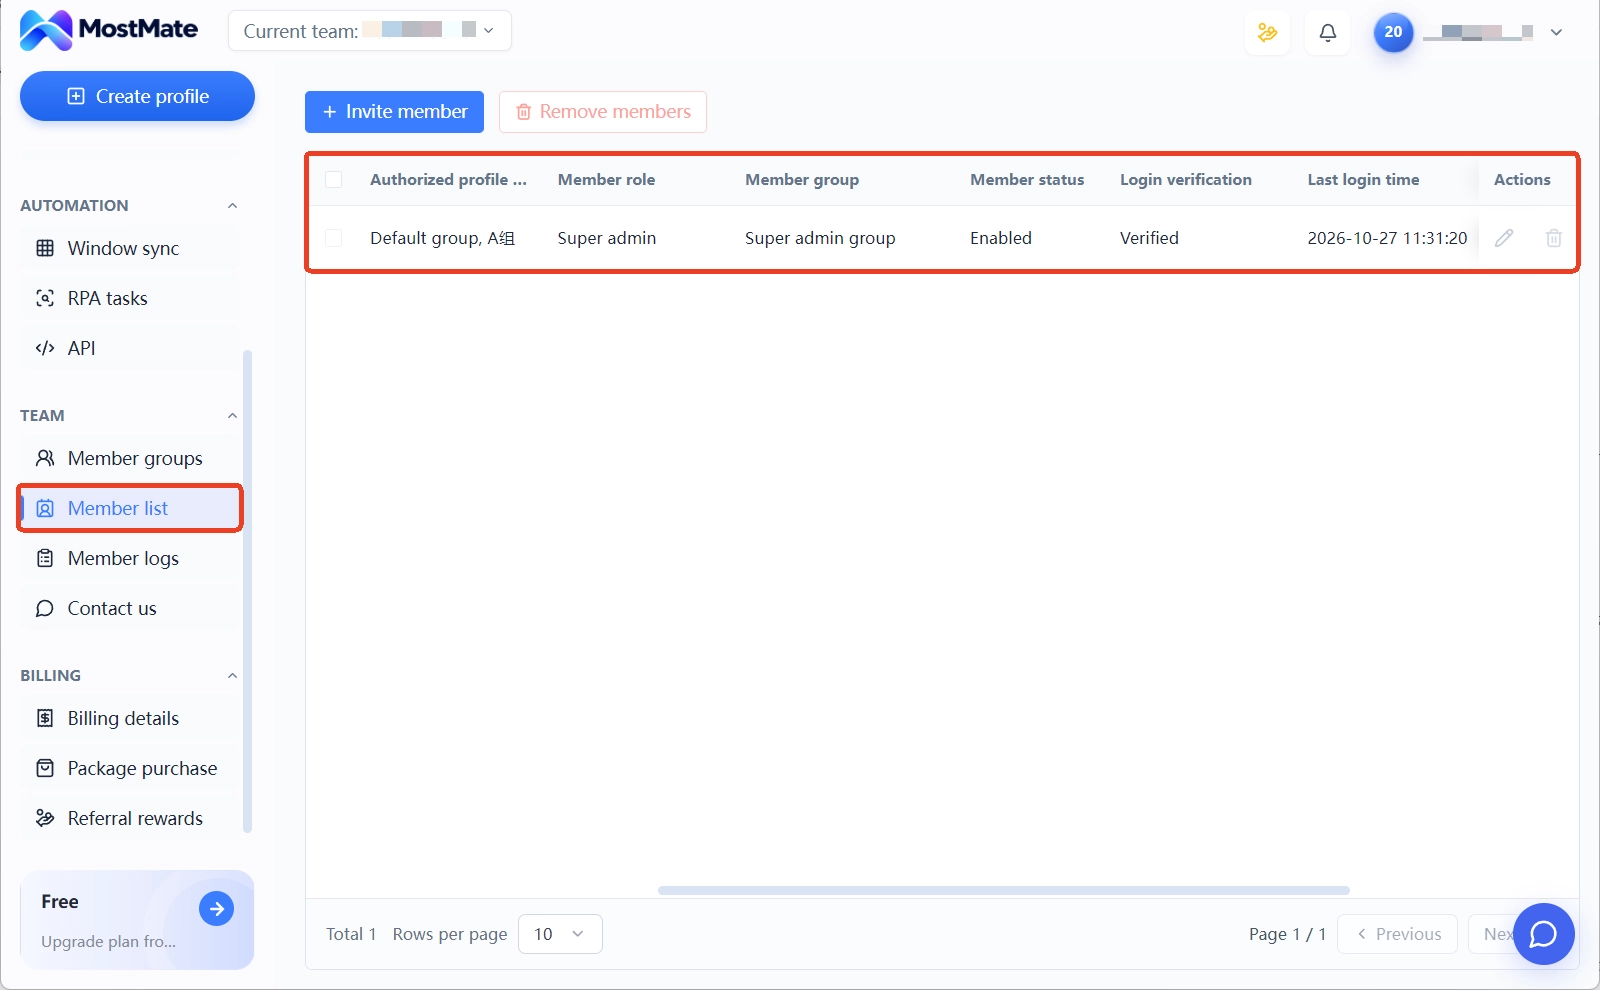
ក្នុង MostMate មានចំណុចចូលរួចស្រេចសម្រាប់សកម្មភាពផ្នែក environment។ MostMate ជា browser បង្ការការរើសអើងដែលយក environment ជាឯកតា គណនីនីមួយៗប្រើមួយ ហើយ environment មិនដឹកទិន្នន័យឆ្លងកាត់គ្នាទេ។ ពេលក្រុមប្រើ environment ផ្តល់ដល់សមាជិកតាមរយៈក្រុម environment។ ក្នុងបញ្ជីសមាជិក ឃើញក្រុម environment ដែលផ្តល់ ស្ថានភាពសមាជិក និងពេលចូលចុងក្រោយរបស់សមាជិកនីមួយៗ អ្នកទទួលខ្វះសិទ្ធិអ្វី ឃើញតែម្តង។ ទំព័រណែនាំផលិតផល ពន្យល់ពីរចនាសម្ព័ន្ធបំបែកនិងសហការនេះពេញជាង។
ការតាមដានការប្រគល់ពឹងលើ journal សមាជិក។ ពី journal ចូល ត្រួតពិនិត្យថាអ្នកចេញនៅធ្វើការចូលលើឧបករណ៍អ្វីថ្មីៗ។ កំណត់ត្រាការ share environment និងការផ្ទេរ environment បញ្ជាក់អ្នកកាន់កាប់មុននិងក្រោយការប្រគល់។ រាល់កំណត់ត្រាមានពេលធ្វើសកម្មភាព ប្រភេទសកម្មភាព សមាជិក និងព័ត៌មាន IP មានបញ្ហាត្រូវតាមត្រឡប់វិញបាន។
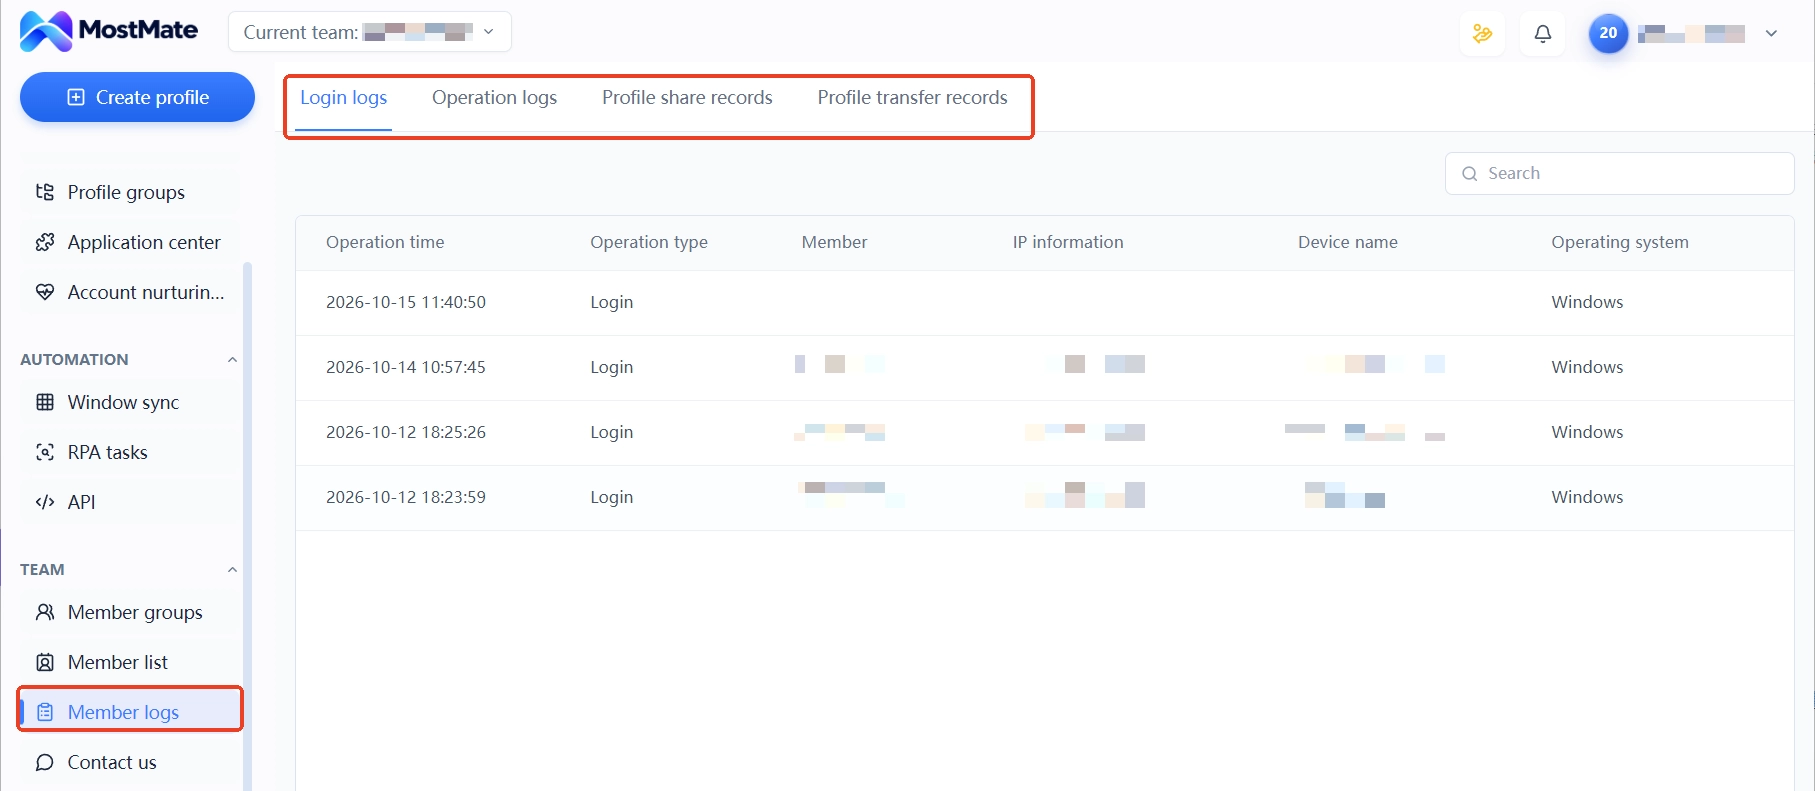
ស្ថានភាព 2FA ខ្លួនវាស្ថិតនៅក្នុងការកំណត់សុវត្ថិភាពនៃ platform នីមួយៗ MostMate គ្រប់គ្រង environment និងកិច្ចសហការក្រុម មិនបានយកគ្រប់គ្រងកម្មវិធីផ្ទៀងផ្ទាត់គណនី platform ជំនួសទេ។ ពេលពិនិត្យរបបគណនីពេលមនុស្សចេញ ឲ្យអ្នកចេញធ្វើការផ្លាស់ដាក់នៅលើ platform អ្នកទទួលចូលម្តងដោយកម្មវិធីថ្មីដើម្បីបញ្ជាក់ រួចកត់ការបញ្ជាក់នេះទៅក្នុងបញ្ជីប្រគល់។ ការត្រួតពិនិត្យដោយចូលម្តងៗ មិនអាចកាត់បានទេ តែដាក់ថ្ងៃប្រគល់ធ្វើ ងាយជាងពេលមានបញ្ហាហើយត្រឡប់រកមូលហេតុ។
ការទាញសិទ្ធិផ្នែក environment នៅមានសកម្មភាពពីរទៀត៖ ក្រុមនិងស្ថានភាពសមាជិក។ បញ្ជីត្រួតពិនិត្យនិងការប្រើ journal បានរៀបពន្យល់ជាជំហាននៅក្នុង ការគ្រប់គ្រងសុវត្ថិភាពគណនីច្រើន៖ ក្រុម journal និងការតាមដានប្រគល់។ មុនប្រគល់ ដើរតាមម្តង អាចកុំឲ្យខកខានចំណុចណាមួយ។
សំណួរញឹកញាប់
កម្មវិធីផ្ទៀងផ្ទាត់បាត់ គណនីអាចដណ្តើមយកវិញបានឬ?
បាន មានលក្ខខណ្ឌថាកូដសង្គ្រោះនៅក្នុងដៃ។ ពេលចូល ជ្រើសរើស «មិនអាចផ្តល់កូដផ្ទៀងផ្ទាត់» បញ្ចូលកូដសង្គ្រោះត្រឹមត្រូវណាមួយ ចូលគណនីបាន។ រឿងដំបូងបន្ទាប់ពីចូល បង្កើតក្រុមកូដសង្គ្រោះថ្មីទាំងមូល ហើយផ្លាស់ដាក់ទៅកម្មវិធីផ្ទៀងផ្ទាត់ថ្មី។ កូដសង្គ្រោះក៏បាត់ដែរ នោះមានតែដំណើរការទាមទារអត្តសញ្ញាណរបស់ platform តែប៉ុណ្ណោះ រយៈពេលវែងជាងការសង្គ្រោះតាមកូដច្រើនណាស់ ការការពារការលួចគណនីនិងការបាត់បង់ទិន្នន័យ អាចយោងទៅការរៀបចំនៅក្នុងអត្ថបទ ការគ្រប់គ្រងទ្រព្យគណនី។
កូដសង្គ្រោះជិតអស់ ត្រូវធ្វើដូចម្តេច?
ប្រើកូដមួយ បង្កើតក្រុមថ្មីទាំងមូល ការបង្កើតនឹងដកកូដចាស់ចោល។ ចម្លងថ្មីបញ្ចូលដោយស្របទៅកន្លែងរក្សាទុកក្រុម ចម្លងចាស់ទាំងបោះពុម្ពទាំងរូបថតអេក្រង់ សម្លាប់ចោលផងគ្នា។ បើទុកដល់កូដចុងក្រោយពីរ រយៈពេលសង្គ្រោះនៅសល់តែកូដពីរប៉ុណ្ណោះ។
ពេលសមាជិកចេញ ផ្លាស់ដាក់ 2FA សិន ឬទាញសិទ្ធិសិន?
ផ្លាស់ដាក់សិន ទើបទាញសិទ្ធិ។ ទាញតែ environment និងសិទ្ធិចូល គណនីនឹងជាប់នៅការផ្ទៀងផ្ទាត់ពីរជំហាន ចុងក្រោយត្រូវការអ្នកចេញនៅផ្តល់កូដដដែល។ ផ្លាស់ដាក់រួចនៅផ្នែក platform សកម្មភាពទាញសិទ្ធិបន្ទាប់មិនត្រូវការគាត់ចូលរួមទៀតទេ។
Browser បង្ការការរើសអើង និង 2FA មានទំនាក់ទំនងដូចម្តេច?
ជាន់នីមួយៗគ្រប់គ្រងផ្នែករបស់ខ្លួន។ 2FA ផ្ទៀងផ្ទាត់ «អ្នកចូលតើជាម្ចាស់គណនីឬទេ» browser បង្ការការរើសអើងគ្រប់គ្រង «ការចូលកើតឡើងក្នុង environment បែបណា»។ ការបំបែក environment ធ្វើឲ្យ Cookie, fingerprint និង proxy នីមួយៗនៃគណនីមានឯករាជ្យនិងស្ថេរ កាត់បន្ថយឱកាសជួបការផ្ទៀងផ្ទាត់ហានិភ័យ។ គណនីឆ្លងកាត់ការផ្ទៀងផ្ទាត់ពីរជំហាន នៅតែអាស៊ីតទៅការកំណត់សុវត្ថិភាពផ្នែក platform ជាន់ទាំងពីរត្រូវរៀបចំរួមគ្នា។
សេចក្តីសន្និដ្ឋាន
ការគ្រប់គ្រង 2FA បែងចែកឃើញមានរឿងបី។ កម្មវិធីផ្ទៀងផ្ទាត់កំណត់ដើរតាមមនុស្សឬតាមគណនី កូដសង្គ្រោះគ្រប់គ្រងជាដំណាក់ការសង្គ្រោះដល់ថ្ងៃដកចោល ការប្រគល់ដើរតាមលំដាប់កំណត់ ផ្លាស់ដាក់ ប្រគល់ ផ្លាស់ environment។ រឿងទាំងបីមិនធ្ងន់ទេ លំបាកនៅត្រង់គណនីច្រើនហើយ នៅតែមានមនុស្សដើរតាមបញ្ជី។
ក្រុមដែលមិនទាន់បង្កើតដំណើរការនេះ អាចចាប់ផ្តើមពីគណនីពីរ។ គណនីមួយ ផ្ទេរ factor ផ្ទៀងផ្ទាត់ទៅកន្លែងរក្សាទុកក្រុម គណនីមួយទៀតគាំទ្រកាន់ផ្ទាល់ខ្លួន។ ពេលមានការផ្លាស់ប្តូរបុគ្គលិកលើកក្រោយ ប្រៀបធៀបការប្រគល់បែបទាំងពីរ ដំណើរការល្អឬអន់ សាកល្បងម្តងឃើញចម្លើយភ្លាមៗ។
ការបំបែក environment និងការកំណត់រចនាសម្ព័ន្ធក្រុម MostMate រៀបចំរួចស្រេច បន្ទាប់ពី ទាញយក MostMate បង្កើតក្រុម environment ដំបូង កំណត់ស្រួចទាំងការជាក់លាក់គណនីជាកម្មសិទ្ធិ និងទីតាំងរក្សាទុក factor ផ្ទៀងផ្ទាត់។

MOSTMATE
គ្រប់គ្រងគណនីច្រើនដោយសុវត្ថិភាព កាន់តែងាយស្រួល
ចាប់ផ្តើមពីគណនីដំបូង ហើយប្រើ MostMate ដើម្បីបង្កើតប្រតិបត្តិការគណនីច្រើនដែលមានសុវត្ថិភាព ឆ្លាតវៃ និងមានប្រសិទ្ធភាពជាងមុន។
- ប្រូហ្វាល់ឯករាជ្យ។ អត្តសញ្ញាណស្របគ្នា។
- ស្វ័យប្រវត្តិកម្ម AI · សុខភាពគណនី · ប្រតិបត្តិការក្រុម



