
¿Cómo gestionar la 2FA en un equipo con múltiples cuentas? Reparto entre autenticadores, códigos de respaldo y traspaso de cuentas
Los equipos que llevan una matriz de e-commerce o redes sociales suelen quedarse atascados con la 2FA cuando cambia el personal. Un operador va a dejar la empresa y, de la docena de cuentas de plataforma a su nombre, la mitad tienen la verificación en dos pasos activada. El autenticador está instalado en su teléfono personal: la contraseña se puede cambiar en el momento, pero el código de seis dígitos del inicio de sesión solo puede aparecer en su móvil.
La raíz del problema es que en el uso personal la 2FA es un interruptor de seguridad que se activa y se olvida. En manos de un equipo con múltiples cuentas se convierte en tres tipos de activos que exigen gestión continua: dónde está instalado el autenticador, dónde se guardan los códigos de respaldo y cómo se traspasa todo cuando alguien se va. Si uno de los tres no está bien organizado, la cuenta se queda atascada en el paso de verificación y, en los casos graves, queda bloqueada por completo.
Este artículo aborda tres temas en el orden de gestión: primero definir el modo de despliegue del autenticador, tratar los códigos de respaldo como capa de recuperación y hacer el traspaso siguiendo un orden fijo. Cada parte incluye prácticas que puedes copiar directamente al manual del equipo.
Cuando las cuentas se multiplican, la 2FA pasa de interruptor de seguridad a objeto de operación
El principio de la 2FA se explica en una frase: al iniciar sesión, además de la contraseña, se aporta un segundo factor que solo posee el propietario de la cuenta. Lo difícil no es activarlo, sino que, cuando las cuentas se multiplican, el segundo factor se expande desde tu propio teléfono a un lote de dispositivos y materiales dentro del equipo, y cambia el objeto a gestionar. Los cambios se concentran en tres puntos:
- Multiplicación del volumen: un miembro con más de diez entradas en su autenticador ya no distingue cuál corresponde a qué cuenta y debe probarlas una a una al rehacer el vínculo.
- Separación entre entorno y verificación: el navegador anti-detección fija el entorno de inicio de sesión de cada cuenta, con Cookie, huella y proxy independientes, lo que reduce los controles de riesgo por deriva de entorno. Pero la verificación en dos pasos es un ajuste de seguridad del lado de la plataforma, ocurre fuera del navegador y el aislamiento de entornos no la sustituye.
- Rotación de personal: el autenticador va con la persona y una salida se convierte en un problema de traspaso.
Los tres cambios apuntan a la misma conclusión: la 2FA necesita un proceso de equipo, en lugar de depender de que cada miembro recuerde dónde lo vinculó.
Primero define el despliegue del autenticador: ¿con la persona o con la cuenta?
Las aplicaciones autenticadoras habituales generan códigos de un solo uso según la norma RFC 6238 de la IETF, es decir, TOTP. Una vez vinculado, el autenticador genera códigos según la hora y los renueva cada 30 segundos, sin depender de la red. Ese mecanismo lo hace trasladable: se configura en otro dispositivo y los códigos se generan con normalidad.
La solidez de los métodos de verificación varía. La CISA, la agencia estadounidense de ciberseguridad, señala en su guía de MFA que cualquier MFA es mejor que nada, pero que los métodos no equivalen entre sí. El código SMS es el más débil. La aplicación autenticadora con number matching es más firme, y FIDO/WebAuthn, resistente al phishing, es lo más fuerte entre las soluciones disponibles hoy. Un equipo con múltiples cuentas debe evitar al menos los SMS: cambiar de número o reponer la tarjeta interrumpe la verificación, y los números de plataformas de recepción de SMS añaden una señal de asociación extra.
En cuanto al despliegue solo hay dos enfoques:
- Con la persona: el autenticador vive en el teléfono personal del miembro; vincular es rápido y sacar el código a diario resulta cómodo. El precio es que el factor queda atado al dispositivo: pérdida, cambio de móvil o salida bloquean la verificación de inmediato.
- Con la cuenta: el TOTP se centraliza en el gestor de contraseñas del equipo o en un dispositivo dedicado; el código acompaña al activo de la cuenta, se puede traspasar y auditar. El precio es un paso extra para sacar el código en cada inicio de sesión. Ningún modo es absolutamente mejor: la diferencia está en quién posee el factor de verificación.
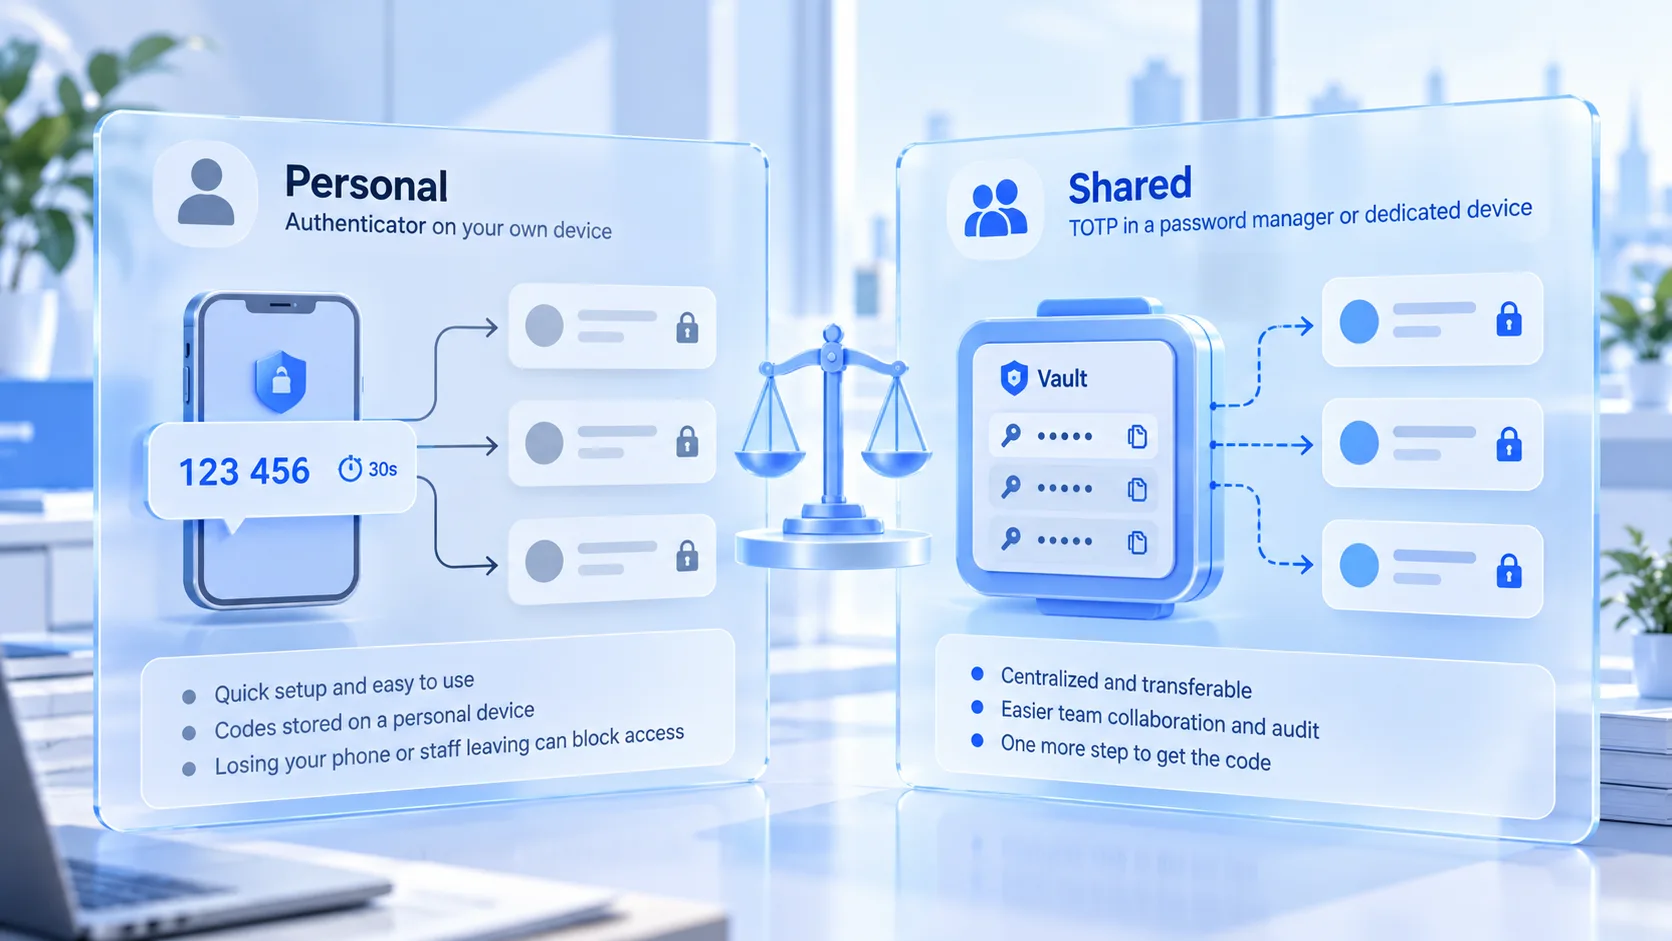
El modo de despliegue puede decidirse según el peso de la cuenta:
- Cuentas principales de ingresos: con la cuenta. Estas cuentas pasan de mano en mano, el factor debe poder traspasarse y los códigos de respaldo también se gestionan aparte.
- Cuentas de cola media y larga: con la persona es aceptable, añadiendo un revínculo al traspasar para acortar la ventana de riesgo.
- Plataformas con FIDO: prioriza la llave física o el Passkey para aprovechar al máximo la resistencia al phishing; si no hay condiciones, vuelve a la aplicación autenticadora.
Antes de cambiar de autenticador o de teléfono, comprueba que la plataforma permite desvincular el vínculo anterior con normalidad y solo entonces haz el nuevo. Algunas plataformas aplican un periodo de revisión a la desvinculación, durante el cual ni el autenticador viejo ni el nuevo funcionan; en esas plataformas, programa el revínculo antes de la ventana de traspaso, no el mismo día.
Los códigos de respaldo son la capa de recuperación: se generan una vez y se gestionan hasta invalidarlos
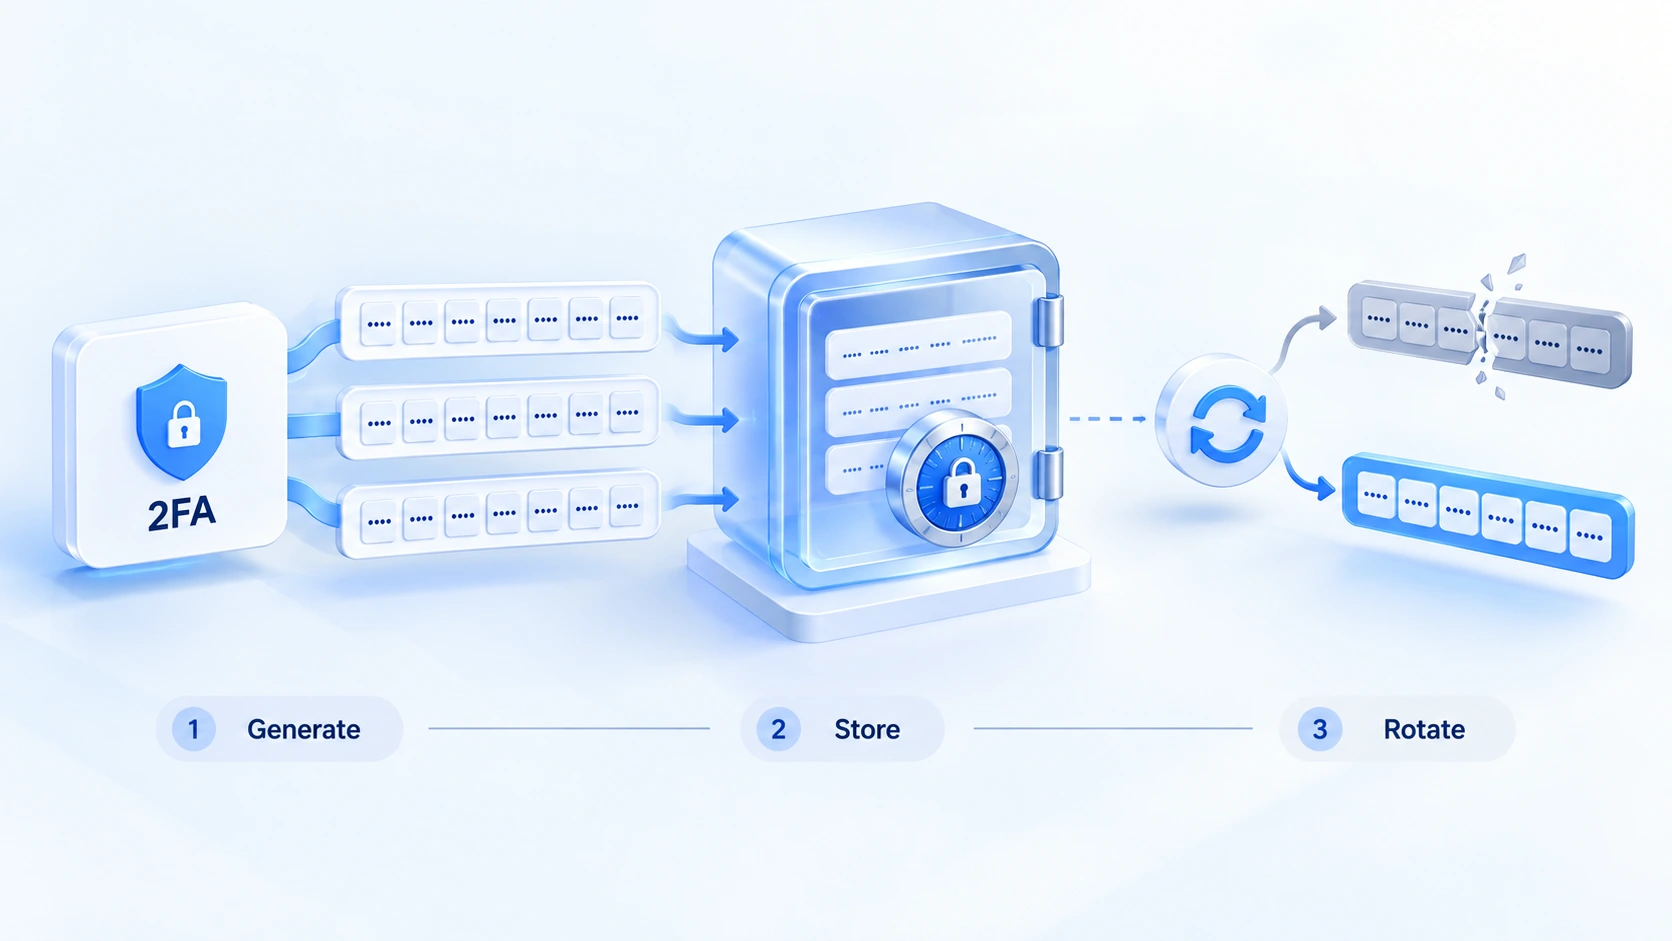
Los códigos de respaldo son un juego de códigos de recuperación estáticos que la plataforma emite una sola vez al activar la 2FA; son la puerta de entrada cuando se pierde el autenticador o se avería el dispositivo. La guía de identidad digital de la NIST, SP 800-63B, clasifica aparte estos credenciales preemitidos, usados uno a uno e invalidados tras el uso, con el nombre look-up secrets. No son códigos dinámicos: en el día a día no se usan, pero cuando algo falla son la única vía de recuperación. Dos objetivos de gestión: encontrarlos cuando hacen falta y que lo filtrado no sirva a nadie.
La elección del lugar de guardado se contrasta con esta tabla:
| Lugar de guardado | Riesgo principal | Caso adecuado |
|---|---|---|
| Chats y notas personales | Se difunde con dispositivos y cuentas | No sirve como guardado oficial |
| Gestor de contraseñas del equipo | Que comprometan el propio gestor | Guardado diario principal, 2FA en el gestor |
| Impresión offline o disco cifrado | Sin recuperación si se pierde o se daña | Copia de cuentas clave, en otro sitio |
El orden de la tabla va por frecuencia de uso diaria; para las cuentas clave conviene combinar dos capas. La disciplina de uso sigue al guardado: guarda los códigos de respaldo separados de la contraseña de la cuenta para que una sola filtración no se lleve las dos capas. Cada vez que usas un código, regenera el juego completo en la plataforma y la copia nueva sustituye a la vieja. Con cada cambio de personal, toda copia antigua en manos del miembro saliente se trata como comprometida y se regenera, se recupere o no.
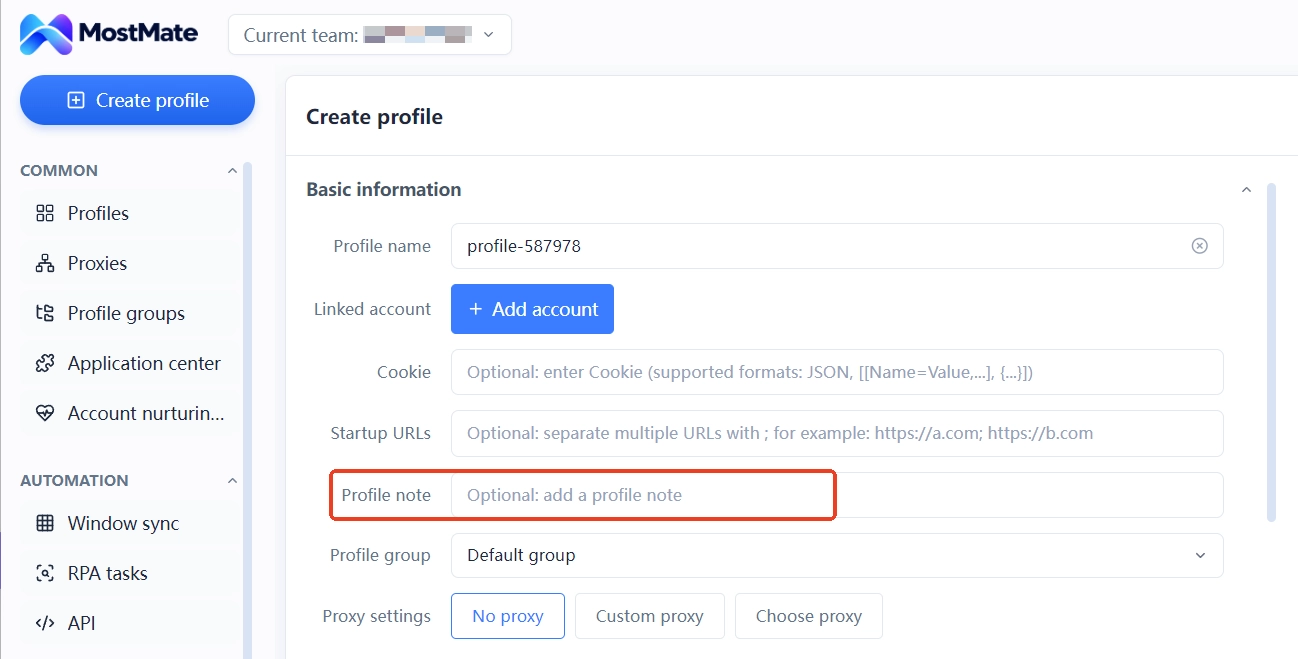
En la colaboración de equipo queda una cuestión de localización: qué cuenta tiene vinculada qué método de verificación y en qué copia están los códigos de respaldo. Las notas de entorno de MostMate sirven para registrar estos datos: la correspondencia de cuentas, el tipo de método y el lugar de los códigos de respaldo se escriben en la línea de entorno, y cada miembro los empareja de un vistazo al abrir la lista. El código en sí no entra en la nota; lo que circula en la nota es información de localización, no credenciales.
El traspaso en tres fases: primero el revínculo, luego los materiales de recuperación, al final el entorno
Un traspaso atascado casi siempre es culpa del orden. Se retiran los accesos del miembro, pero quien recoge no puede entrar porque el código sigue en el móvil viejo; o la cuenta queda dos semanas parada mientras los códigos los aporta a distancia quien ya se fue. En ambos casos el coste nace del orden. El orden correcto es que el traspaso de la 2FA ocurra antes de retirar los accesos:
1. Revínculo del lado de la plataforma: en los ajustes de seguridad de la cuenta, cambia la 2FA al autenticador de quien recoge, comprueba en el momento que un código nuevo funciona y pasa al siguiente paso.
2. Traspaso de los materiales de recuperación: tras entregar en mano la copia de los códigos de respaldo, regenera el juego completo en la plataforma; la copia nueva va al guardado del equipo y la vieja se invalida.
3. Traspaso del lado del entorno: cuando la cuenta ya inicia sesión con normalidad, entrega el entorno, el proxy y la configuración al nuevo responsable, para evitar la ventana muerta en la que el entorno está listo pero la cuenta no se puede abrir.
Solo cuando los tres pasos están hechos, el factor de verificación de la cuenta queda realmente traspasado.
Del lado del entorno, MostMate ya tiene entradas listas. MostMate es un navegador anti-detección que trabaja por entornos: cada cuenta usa el suyo y los entornos no se pasan datos entre sí. En equipo, los entornos se autorizan a los miembros mediante grupos de entornos. En la lista de miembros se ven los grupos autorizados de cada uno, su rol y su último inicio de sesión: de un vistazo se sabe qué le falta a quien recoge. La página de producto explica con más detalle esta estructura de aislamiento y colaboración.
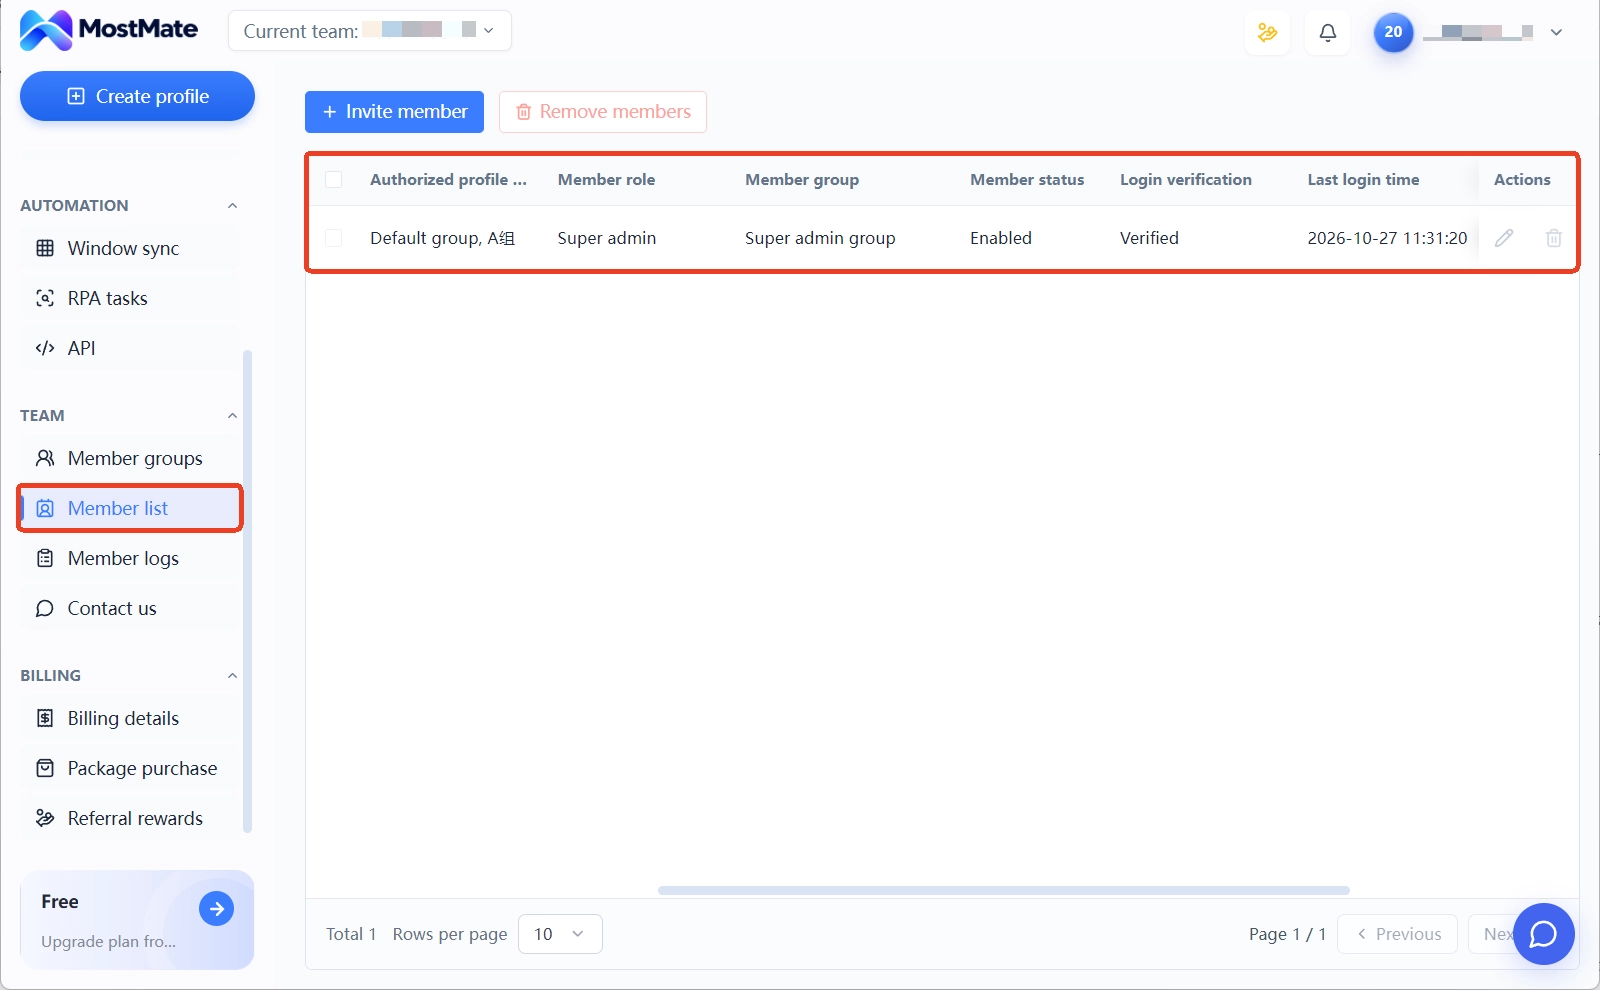
La trazabilidad del traspaso se apoya en los registros de miembros. El registro de inicios de sesión sirve para revisar desde qué dispositivos entró últimamente el miembro saliente; los registros de compartición y de transferencia de entornos confirman quién tocó qué antes y después del traspaso. Cada entrada lleva hora, tipo de operación, miembro e IP: si surge un problema, se puede rastrear.
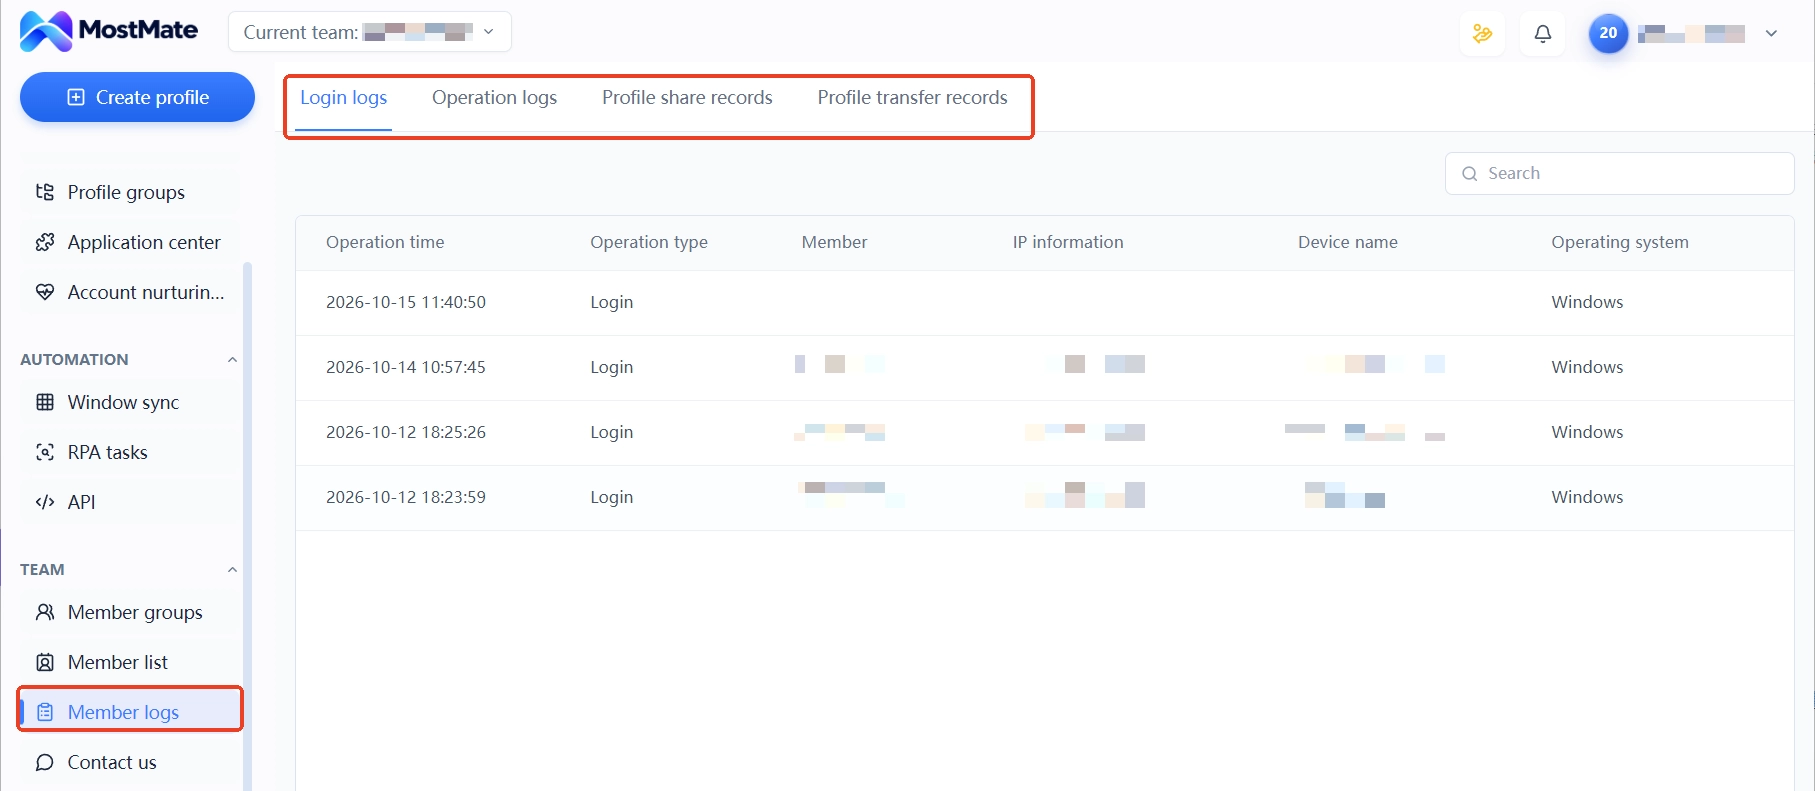
El estado de la 2FA vive en los ajustes de seguridad de cada plataforma; MostMate gestiona entornos y colaboración de equipo, no los autenticadores de las cuentas de plataforma. En el inventario de salida, pide al miembro saliente que haga el revínculo en la plataforma, haz que quien recoge inicie sesión una vez con el autenticador nuevo para confirmar que funciona y anota esa confirmación en la lista de traspaso. Revisar cuenta por cuenta es inevitable, pero hacerlo el día del traspaso cuesta menos que investigar después.
La retirada de permisos del lado del entorno tiene dos pasos más: los grupos y el estado de los miembros. La lista de comprobación y el uso de los registros están ordenados paso a paso en Gestión de seguridad multi-cuenta: grupos, registros y trazabilidad del traspaso. Recórrelo una vez antes del traspaso para no dejar cabos sueltos.
Preguntas frecuentes
Se perdió el autenticador: ¿se puede recuperar la cuenta?
Sí, siempre que tengas los códigos de respaldo. Al iniciar sesión, elige la opción de no poder aportar el código, introduce cualquier código de respaldo aún válido y entras. Lo primero después es regenerar el juego completo de códigos y revincular un autenticador nuevo. Si también se perdieron los códigos de respaldo, solo queda la reclamación de identidad de la plataforma, mucho más larga que la recuperación con códigos; para prevenir el robo de cuentas y la pérdida de datos, consulta el artículo Gestión de activos de cuenta.
Los códigos de respaldo se están acabando, ¿qué hago?
Cada vez que usas uno, regenera el juego completo: la generación invalida los códigos viejos. La copia nueva se sincroniza con el guardado del equipo y las impresiones y capturas antiguas se destruyen también. Si esperas a los dos últimos códigos, la ventana de recuperación queda reducida a dos códigos.
Cuando un miembro se va, ¿se revincula primero la 2FA o se retiran primero los accesos?
Primero el revínculo, después la retirada. Si solo retiras entornos y accesos, la cuenta se queda atascada en la verificación en dos pasos y al final igual necesitas al miembro saliente para que aporte códigos. Hecho el revínculo del lado de la plataforma, los pasos siguientes ya no lo necesitan.
¿Qué relación hay entre el navegador anti-detección y la 2FA?
Cada capa cubre un tramo. La 2FA verifica si quien inicia sesión es el propietario de la cuenta; el navegador anti-detección gestiona en qué tipo de entorno ocurre el inicio de sesión. El aislamiento de entornos mantiene el Cookie, la huella y el proxy de cada cuenta independientes y estables, y reduce la probabilidad de disparar verificaciones de riesgo. Que la cuenta supere la verificación en dos pasos sigue dependiendo de los ajustes de seguridad de la plataforma: las dos capas se organizan juntas.
Conclusión
Desglosada, la gestión de la 2FA son tres cosas: definir si el autenticador va con la persona o con la cuenta, tratar los códigos de respaldo como capa de recuperación hasta invalidarlos y hacer el traspaso en el orden fijo de revínculo, entrega y traslado de entornos. Ninguna es pesada; lo difícil es que, con muchas cuentas, alguien siga cumpliendo la lista.
Los equipos que aún no tienen este proceso pueden empezar con dos cuentas. Traslada el factor de verificación de una al guardado del equipo y deja la otra en manos personales. En el próximo cambio de personal, compara los dos traspasos: si el proceso funciona bien, una prueba da la respuesta.
El aislamiento de entornos y la configuración de equipo ya están listos en MostMate: descarga MostMate, crea tu primer grupo de entornos y deja fijos juntos la titularidad de las cuentas y el lugar de los factores de verificación.

MOSTMATE
Gestión segura de varias cuentas, sin complicaciones
Empieza con tu primera cuenta y utiliza MostMate para crear operaciones multicuenta más seguras, inteligentes y eficientes.
- Perfiles independientes. Identidades coherentes.
- Automatización con IA · Estado de las cuentas · Operaciones en equipo



