
¿Un solo problema con una cuenta paraliza a todo el equipo? Cómo prevenir bloqueos, vinculación, robos de cuenta y pérdida de datos
Un equipo gestiona varias cuentas de redes sociales a la vez. El lunes, la cuenta encargada de captar tráfico amanece restringida. El martes, otra cuenta recibe un aviso de verificación de seguridad. El miércoles, alguien descubre que el entorno de navegador guardado ya no abre, y con él desaparecen la sesión y los registros locales. Tres incidentes en tres días. Cada uno, por separado, afecta a una sola cuenta. Pero al mirar el negocio completo cambia la foto: la publicidad y las publicaciones se detienen, los mensajes de los clientes quedan sin respuesta, los relevos se descuadran y el equipo ya ni sabe qué información existe ni qué tareas están terminadas.
El activo de una cuenta no es solo la cuenta y su contraseña. Si una cuenta pierde utilidad, control o la información asociada, eso es una pérdida de activos y termina pagándola el negocio. Desglosado, son cuatro frentes:
- Control de la cuenta: poder iniciar sesión y manejar el correo vinculado, el teléfono y los canales de recuperación.
- Continuidad del negocio: si la cuenta deja de servir, se cortan la atención al cliente y la publicación de contenidos.
- Operaciones e historial: si los entornos, los registros de tareas, los archivos de trabajo y las notas de relevo siguen completos.
- Gestión del equipo: quién responde por cada cuenta, quién tiene permisos y quién actúa cuando algo falla.
Este artículo explica, riesgo por riesgo, escenarios, señales y formas de frenar el daño, y luego lo convierte en un sistema de gestión que el equipo puede sostener a largo plazo.
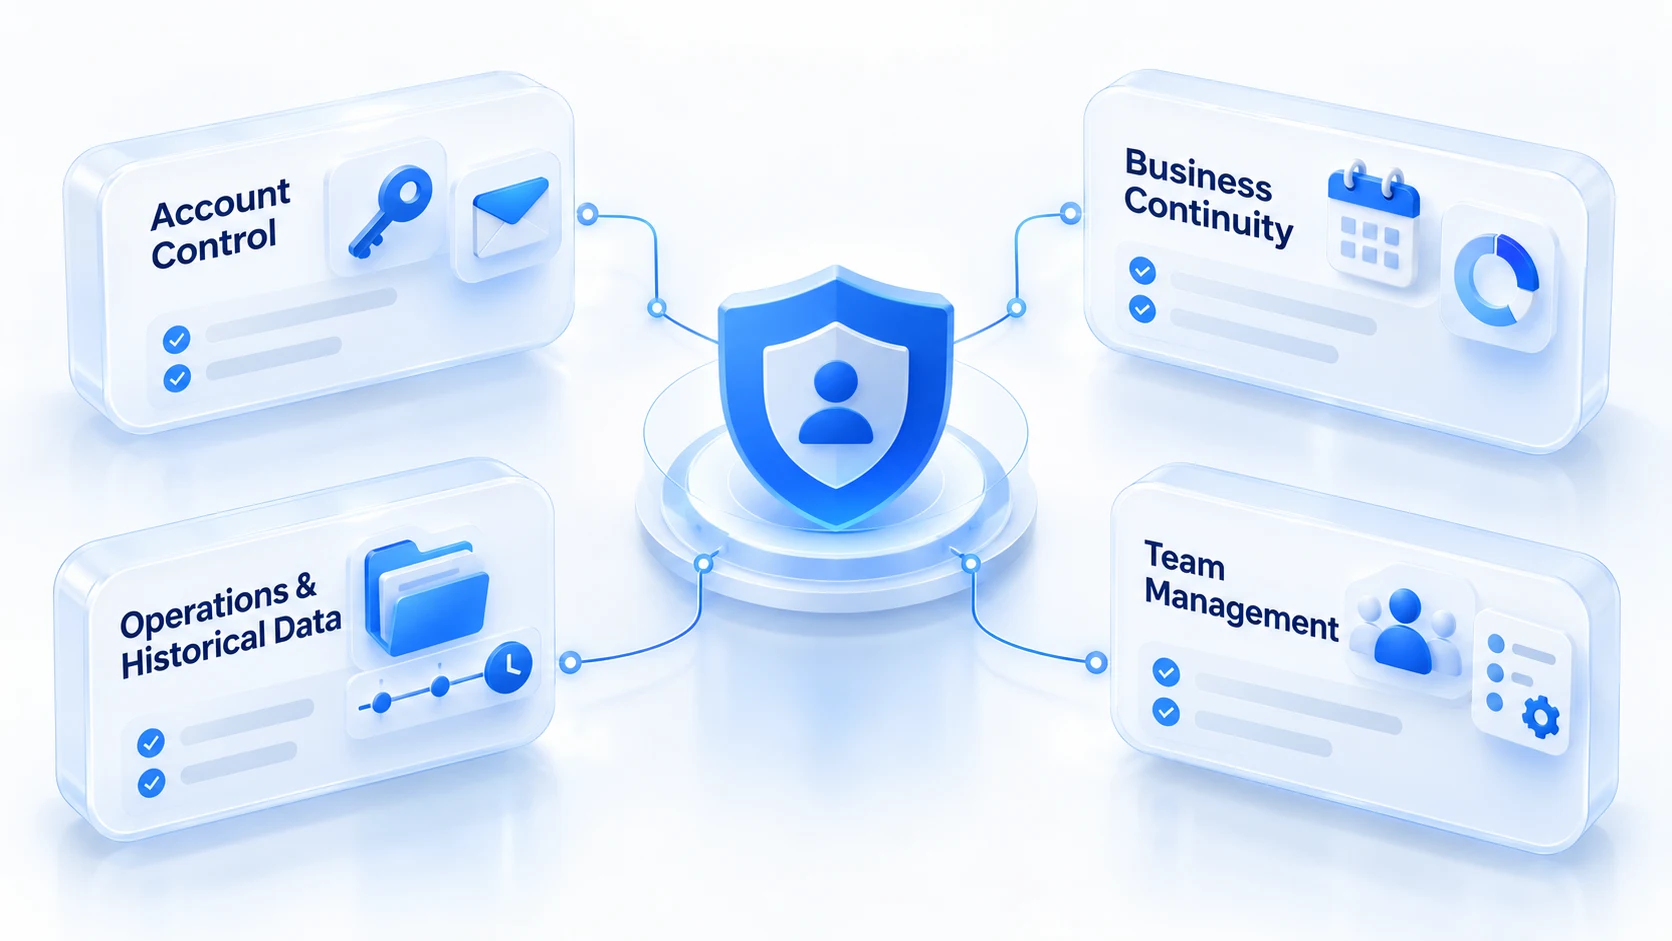
¿En qué momento se produce cada uno de los cuatro tipos de pérdida?
Cada riesgo daña de otra forma. Mezclarlos es no cubrir ninguno.
Bloqueo: la cuenta sigue existiendo, pero el trabajo se detiene
La cuenta que concentra las consultas de clientes y las publicaciones amanece suspendida. Contenidos, campañas y seguimientos quedan en pausa de golpe. Suspensión, restricción temporal de funciones o petición de verificación no son lo mismo, y no poder interactuar no equivale a un bloqueo permanente. Lo que de verdad agranda la pérdida es otra cosa: todas las tareas cuelgan de esa única cuenta, sin alternativa preparada.
Cuando la cuenta se ve limitada, guarde primero los avisos de la plataforma, anote los momentos exactos de la anomalía y revise las notificaciones oficiales; después use los canales que la propia plataforma ofrece. El bloqueo no siempre se puede evitar; lo que sí se puede preparar es reducir el impacto que un solo incidente tiene sobre todo el negocio. Sobre reunir pruebas y preparar el recurso durante la primera hora, la primera hora tras el bloqueo de una cuenta lo desglosa en una línea de tiempo; no lo repetimos aquí.
Vinculación: una cuenta falla y las demás quedan en el aire
Cuando una cuenta da señales de problema, el equipo empieza a preocuparse por las demás sin poder decir qué equipos, redes o historiales comparten entre sí. El riesgo de vinculación no se demuestra con una IP repetida ni con conductas parecidas. Cada plataforma detecta a su manera, y quien mira desde fuera difícilmente confirma con una sola señal que la vinculación exista.
Lo que el equipo sí puede controlar es otra capa: si hay comparticiones innecesarias entre cuentas, si la propiedad está clara, si hubo ajustes de entorno o relevos de personal justo antes del incidente. Cambiar la configuración de todas las cuentas a la vez después del problema borra también las pistas que servían para investigar. Primero ordene las relaciones reales entre cuentas y luego revise punto por punto. Asignar a cada cuenta un responsable, un entorno y un uso de negocio reduce el uso cruzado y los errores internos. Eso no garantiza que la plataforma no determine una vinculación.
Robo de cuenta: la cuenta sigue ahí, pero el control cambió de manos
Un miembro recibe una invitación de colaboración que parece normal; tras iniciar sesión en una página externa, empiezan a llegar avisos de inicios de sesión desconocidos. El correo vinculado o los datos de recuperación han sido cambiados. Un robo no empieza siempre por perder el acceso. Alertas de sesiones desconocidas, autorizaciones que nadie pidió, cambios en la recuperación, acciones que nadie ejecutó: todo merece revisión. Separar los entornos de navegador aísla la sesión de cada cuenta, pero no sustituye la protección de la cuenta en sí.
Ante actividad sospechosa, entre primero por el panel de seguridad oficial de la plataforma para revisar los inicios de sesión y revocar autorizaciones que no reconozca. Mientras conserve el control, cambie la contraseña y verifique los canales de recuperación. Si el control ya se perdió, siga el proceso oficial de recuperación y revise si el correo asociado y los sistemas de trabajo también quedaron comprometidos. Las recomendaciones de CISA sobre contraseñas seguras resumen lo básico de la gestión de credenciales, y la guía de identidad digital del NIST define cómo diseñar canales de recuperación y autenticadores. Frente a un robo, lo urgente es recuperar el control rápido y acotar el daño. Cambiar de entorno no lo resuelve.
Pérdida de datos: la cuenta funciona, pero la información no vuelve
El equipo cambia de ordenador o reinstala el navegador y descubre que los entornos anteriores no se restauran. La sesión desaparece, y con ella los archivos guardados en local, el avance de las tareas y las notas de relevo. Esta pérdida no se parece a un bloqueo: la cuenta está perfecta, pero el trabajo se corta. Antes de nada, distinga tres tipos de datos, porque dónde viven y cómo se recuperan son cosas distintas. Los datos dentro de la plataforma los administra la plataforma; los entornos de navegador y las sesiones viajan con el archivo del entorno; los archivos de trabajo, los materiales y la tabla de propiedad de cuentas viven en local o en la nube y dependen de su propio plan de copias.
No trate el guardado del entorno como si fuera una copia de seguridad de los datos de la plataforma, ni suponga que volver a iniciar sesión devuelve todo a su sitio. Si ya hubo pérdida, detenga de inmediato cualquier limpieza del equipo viejo o sobrescritura de archivos. Confirme qué tipo de datos se perdieron y si existe una copia utilizable antes de decidir si reclamar a la plataforma o al proveedor del software. Poder recuperar los datos depende de qué se perdió y de si había copia de antemano. Que la cuenta siga abierta no dice nada al respecto.
Cuatro riesgos no se resuelven igual: primero frenar el daño, después recuperar
Cuando aparece el problema, la primera acción depende del tipo de pérdida. Frenar primero, recuperar después. Apóyese en esta tabla:
| Problema detectado | Primera medida | Qué revisar después |
|---|---|---|
| Cuenta bloqueada o restringida | Guardar avisos y medir el alcance | Estado, notificaciones y vía oficial |
| Sospecha de vinculación | Frenar cambios y ordenar vínculos | Entornos, redes e historiales comunes |
| Sospecha de robo de cuenta | Asegurar el control de la cuenta | Sesiones, recuperación y autorizaciones |
| Datos importantes perdidos | Detener borrados y sobrescrituras | Dónde están los datos y qué copia hay |
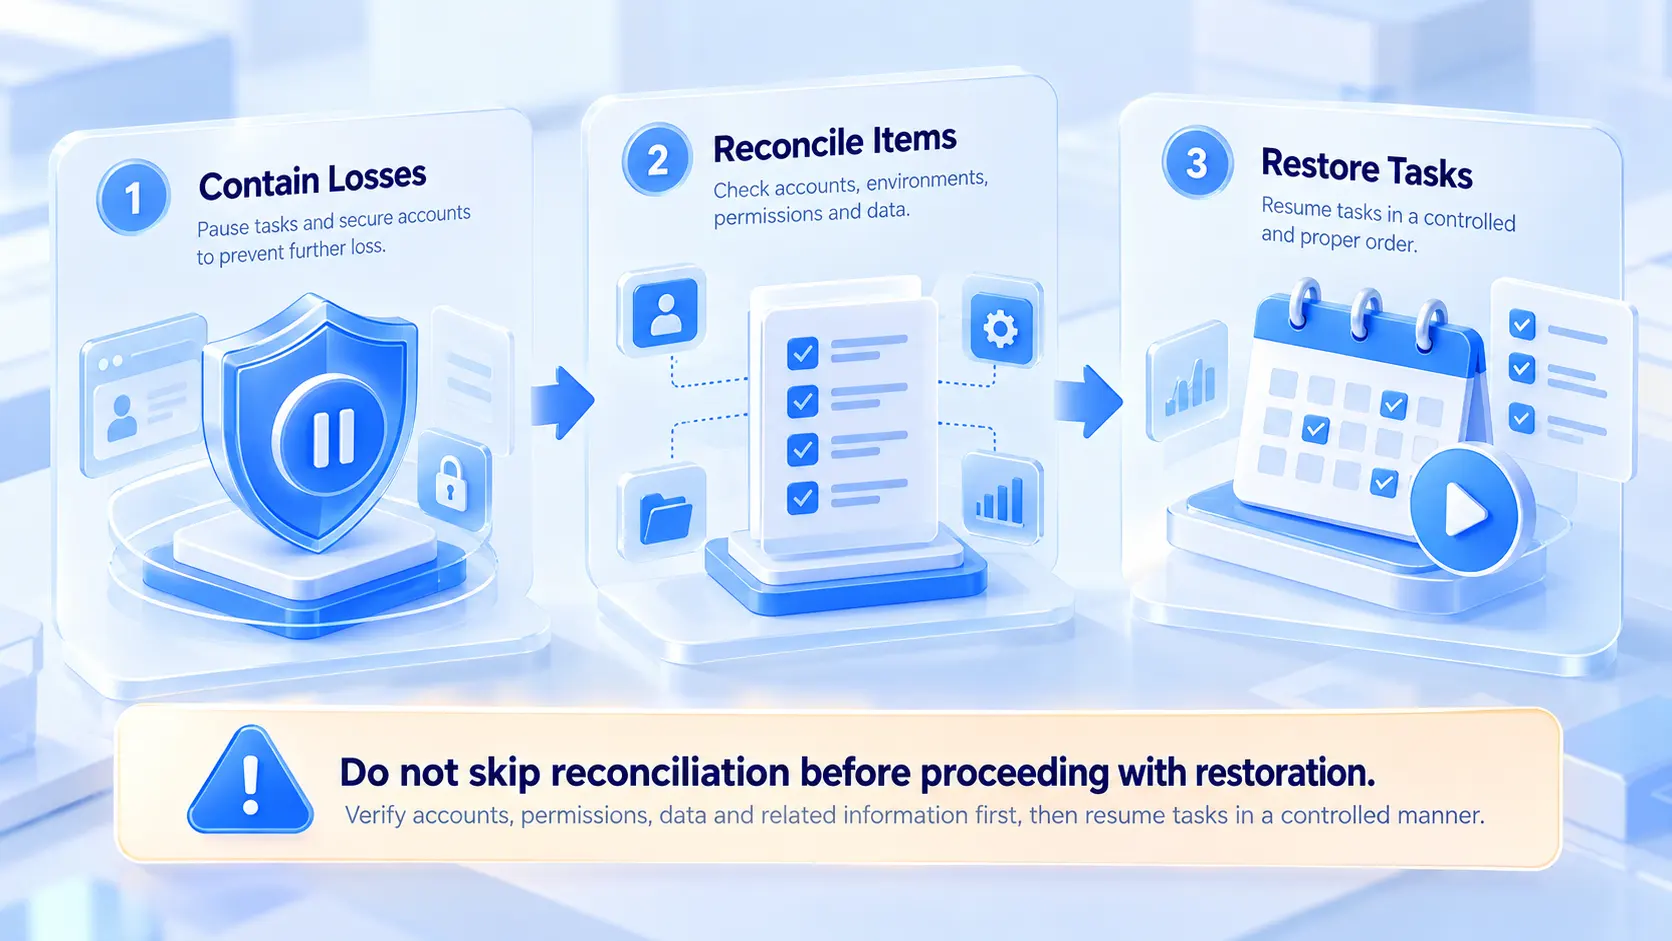
Primera fase: contener el daño sin apresurarse a recuperar todo
Pause las tareas de las cuentas afectadas y deje claro quién asume el caso. Si está en juego la seguridad de la cuenta, priorice el control y los canales de recuperación. Si se perdieron datos, conserve el equipo, los archivos y los registros actuales, y evite limpiezas o sobrescrituras a ciegas.
Segunda fase: cruzar cuentas, entornos, permisos e información
Compruebe el estado actual de cada cuenta y cuándo empezó la anomalía. Confirme responsable, entorno de navegador y uso de negocio de cada una. Revise la actividad y los cambios de permisos de los miembros implicados. Anote aparte los datos sin confirmar y lo que requiera ayuda de la plataforma: una suposición no es una causa demostrada.
Tercera fase: antes de recuperar, definir qué tareas pueden reanudarse
Solo reactive una tarea cuando el estado de la cuenta lo permita y el problema de seguridad esté resuelto. Para las cuentas aún sin recuperar, fije el alcance de la pausa y el responsable, para que nadie crea por error que ya funciona. Tras la recuperación, verifique archivos de trabajo, avance de tareas y propiedad de cuentas: reobtener la sesión no basta si el resto quedó pendiente.
El protocolo de emergencia resuelve el episodio de ahora. Si el equipo tiene que empezar de cero cada vez para encontrar responsables, accesos e historiales, la próxima anomalía será igual de caótica.
Cómo montar una gestión de activos de cuentas que no dependa de la memoria de nadie
Lo urgente cubre el accidente de hoy; lo que cubre el largo plazo es un sistema. Mantenga disponible en el día a día la información de cuentas, permisos, entornos y registros: cuando ocurra el incidente, habrá dónde mirar.
Abrir una ficha de activos por cada cuenta
Como mínimo, anote estos datos:
- Nombre de la cuenta, plataforma y uso de negocio.
- Responsable actual, contacto de apoyo y fecha de relevo.
- Canales de recuperación vinculados y quién los administra.
- Entorno de navegador correspondiente y dónde están los archivos asociados.
- Última anomalía, estado de su gestión y tareas pendientes.
Contraseñas en texto plano, códigos de verificación y claves de recuperación no van en notas compartidas. Guarde las credenciales sensibles en un sistema seguro específico y restrinja quién puede consultarlas.
Tratar por separado entornos, permisos y copias de seguridad
Los tres frentes se relacionan, pero ninguno sustituye a otro. La gestión de entornos se apoya en nombres claros, propiedad explícita y notas, y así se reducen confusiones y errores de relevo; qué resuelve la separación de entornos lo explica en detalle otro artículo. La gestión de permisos asigna accesos según la función de cada persona y se revisa cuando alguien se va o cambia de puesto. Las copias de seguridad crean, para archivos de trabajo, materiales, listas de tareas y registros necesarios, un almacenamiento y una restauración independientes que se comprueban de vez en cuando.
Gestionar entornos multi-cuenta y relevos de equipo con MostMate
Mantener estas fichas y correspondencias a base de hojas de cálculo y memoria se descuida en cuanto crece el número de cuentas. MostMate es un navegador anti-detección donde la propiedad de los entornos, los registros de relevo y el contexto de cada anomalía se administran en un mismo lugar. La propiedad queda clara: cada cuenta tiene su entorno de navegador, con nombre y notas que indican uso, responsable y estado. El relevo deja rastro: los permisos del equipo y los registros de actividad permiten comprobar cada traspaso sin depender del chat.
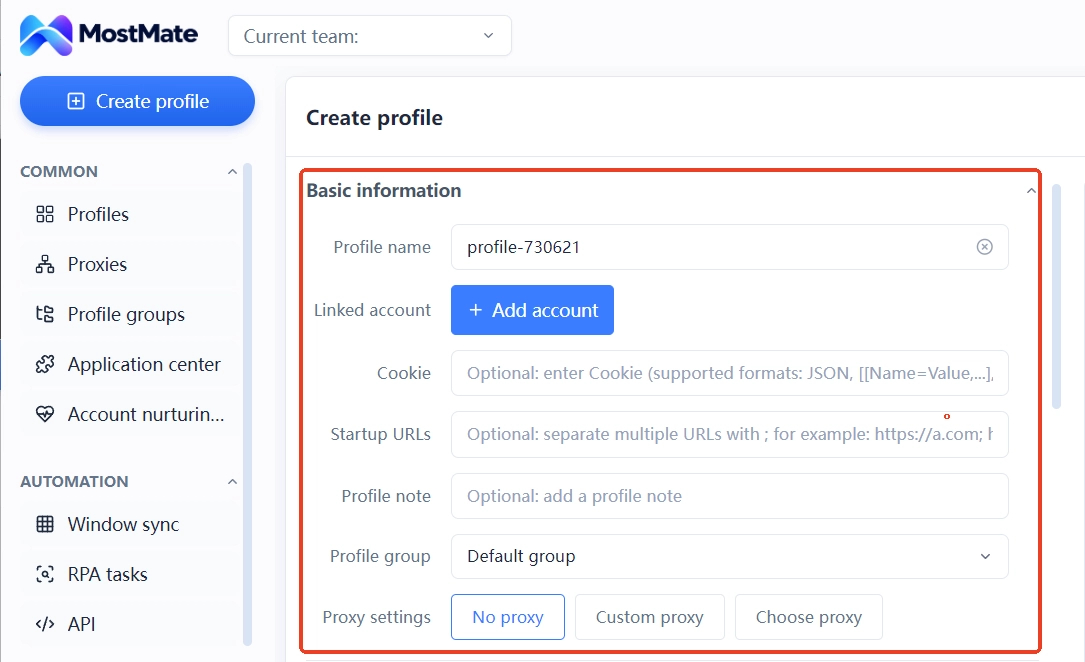
La atención de anomalías conserva su contexto: momento, avance y pendientes se ordenan dentro del entorno y sus notas. Quien toma el relevo sabe qué se verificó y qué sigue abierto. Conviene marcar también el límite. MostMate gestiona entornos de navegador y flujos de trabajo del equipo; no garantiza que una cuenta no se bloquee ni que la plataforma no detecte una vinculación, y no sustituye los mecanismos de recuperación de la plataforma ni una copia de seguridad independiente.
Preguntas frecuentes
¿Qué incluye exactamente el activo de una cuenta?
Mucho más que la cuenta y sus credenciales: el control de la cuenta, los canales de recuperación, los archivos de trabajo, los registros de actividad, la información de responsables y todo lo que la operación diaria necesita.
Si bloquean una cuenta, ¿las demás saldrán afectadas seguro?
No necesariamente. La vinculación y su efecto dependen de las reglas de cada plataforma y de los hechos concretos. Que una cuenta se bloquee no permite afirmar que las demás vayan a pagar las consecuencias.
¿Con un navegador anti-detección se evitan la vinculación y el robo?
No. Los entornos independientes ayudan a separar los datos del navegador y las sesiones de cada cuenta, sin garantizar que la plataforma no detecte vinculación y sin reemplazar la protección por contraseña, la revisión de autorizaciones ni el cuidado de los canales de recuperación.
¿Se puede recuperar información de una cuenta después de perderla?
Depende de qué se perdió y de qué copias existen. Los datos de plataforma, los del entorno y los archivos locales se recuperan de formas distintas: confirme primero dónde estaban guardados y siga después el canal que corresponda.
¿Qué sistema de gestión debe implantar primero un equipo multi-cuenta?
Empiece por el registro de activos de cuentas, con responsable, uso, canales de recuperación, entorno asociado y ubicación de la información; después complete permisos, proceso de relevo y comprobaciones de copias.
¿Qué activos ayuda a proteger MostMate?
MostMate ayuda al equipo a administrar sus entornos de navegador y ordena la propiedad y los relevos de cuentas mediante notas de entorno, permisos por miembro y registros de actividad. No garantiza que una cuenta no se bloquee ni se robe, y no sustituye los mecanismos de seguridad de cada plataforma ni las copias independientes.
La gestión de activos de cuentas no empieza cuando ya ocurrió el problema
El bloqueo pone en juego la continuidad del negocio, la vinculación deja la magnitud del daño sin definir, el robo ataca el control y la pérdida de datos deja sin información a una cuenta que aún funciona. Los cuatro riesgos tienen causas y remedios distintos, pero todos apuntan a lo mismo: si cuentas, permisos, entornos y registros tienen un dueño claro y si la información necesaria aparece en el momento. Cree primero las fichas de activos, añada después la correspondencia de entornos y la ubicación de las copias, y el equipo dejará de rebuscar entre registros tras cada anomalía.
Si lidera un equipo multi-cuenta, arranque con el registro de activos y vaya vinculando cada cuenta con su entorno y su responsable; MostMate cubre ese mantenimiento diario con su lista de entornos y sus permisos de equipo. Cuando la anomalía llegue de verdad, siga el orden de este artículo: frenar, cotejar y recuperar.

MOSTMATE
Gestión segura de varias cuentas, sin complicaciones
Empieza con tu primera cuenta y utiliza MostMate para crear operaciones multicuenta más seguras, inteligentes y eficientes.
- Perfiles independientes. Identidades coherentes.
- Automatización con IA · Estado de las cuentas · Operaciones en equipo



