
Bir hesap sorun çıkarınca tüm ekip durur mu? Askıya alma, bağlantı, çalınma ve veri kaybına karşı korunma
Bir ekip aynı anda birden fazla sosyal medya hesabını yönetiyor. Pazartesi, trafiği taşıyan hesap aniden kısıtlanıyor. Salı, başka bir hesaba güvenlik doğrulaması bildirimi geliyor. Çarşamba, bir ekip üyesi daha önce kaydettiği tarayıcı ortamının açılmadığını fark ediyor. Giriş durumu ve yerel kayıtlar birlikte kayboluyor. Üç günde üç olay. Tek tek bakıldığında her biri yalnızca bir hesabı etkiliyor. Ama işi bütün olarak görünce tablo değişiyor: Reklamlar ve içerik yayını duruyor, müşteri mesajları yanıtsız kalıyor, devir teslimde boşluklar oluşuyor. Ekip hangi dosyaların durduğunu, hangi işlerin bittiğini bile net söyleyemiyor.
Bir hesap kullanılabilirliğini, kontrolünü ya da ilgili dosyalarını kaybettiğinde bu bir varlık kaybıdır ve bedeli işletmeye ödetir. Parçalara ayırınca dört başlık öne çıkıyor:
- Hesap kontrolü: Hesaba giriş yapılabiliyor mu; bağlı e-posta, telefon ve kurtarma kanalları kontrol altında mı?
- İş sürekliliği: Hesap kullanılamaz hâle geldiğinde müşteri iletişimi ve yayın aksıyor mu?
- İşlemler ve geçmiş dosyalar: Ortamlar, görev kayıtları, iş dosyaları ve devir bilgileri eksiksiz mi?
- Ekip yönetimi: Hesaptan kim sorumlu, kimlerin yetkisi var, bir sorun çıkınca kim devreye giriyor?
Bu yazı dört kayıp türünü tek tek ele alıyor: her birinin senaryosu, sinyalleri ve zararı durdurma yöntemi. Sonra hepsini ekibin uzun vadede uygulayabileceği bir varlık yönetimi düzeninde topluyor.
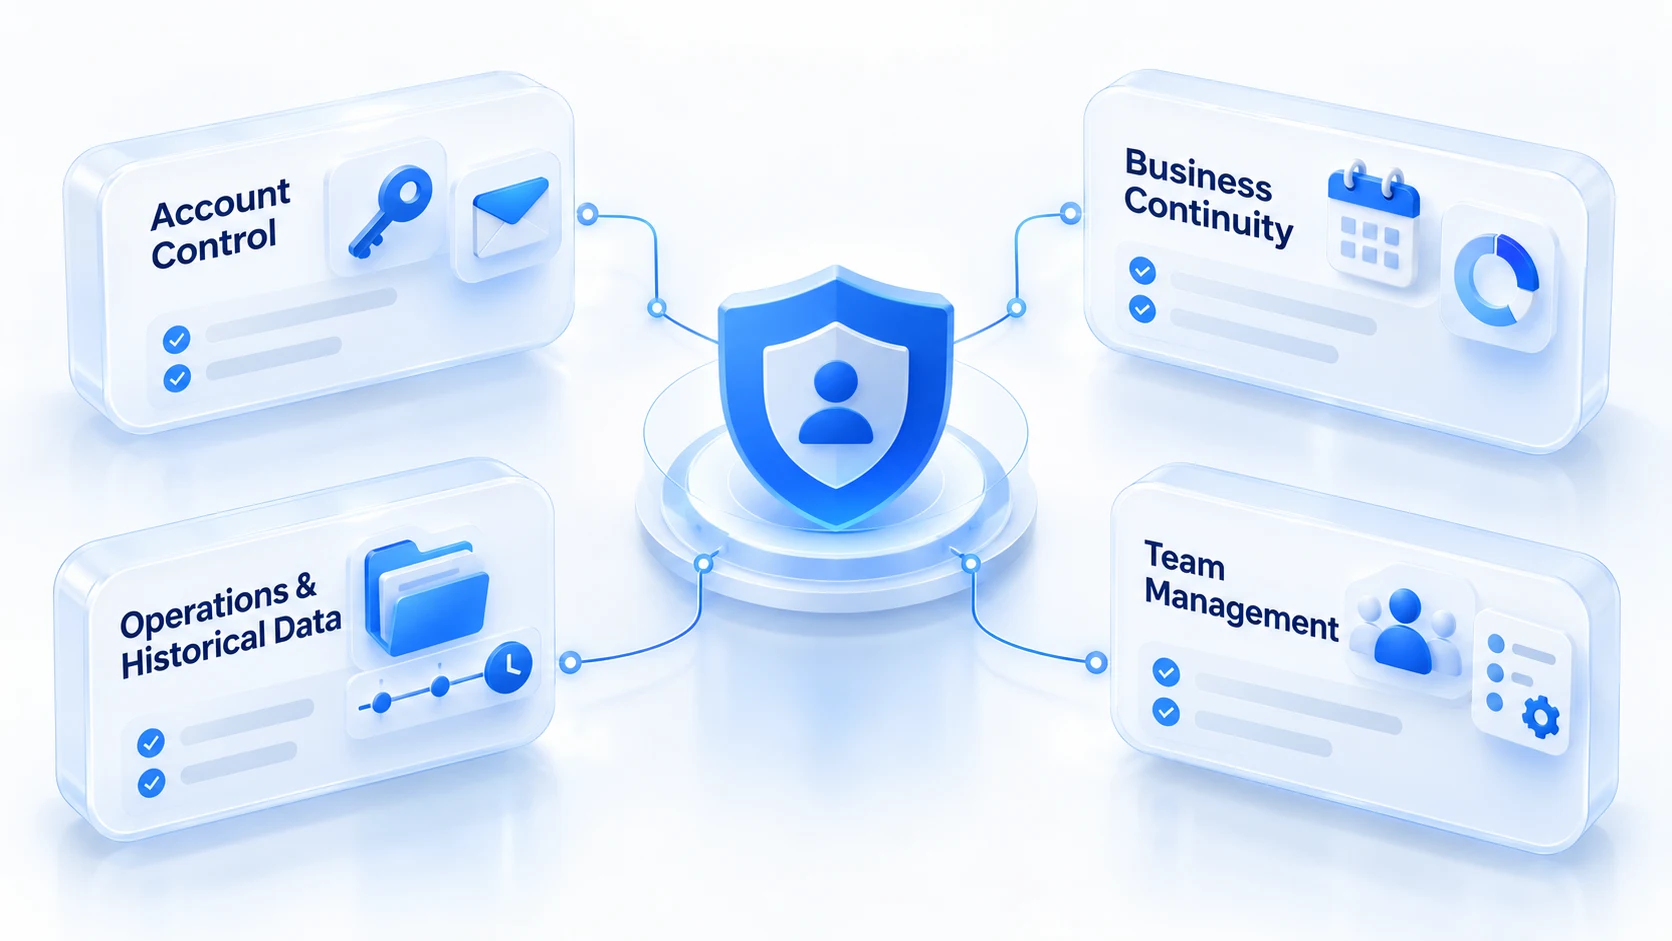
Hesap varlıklarındaki dört kayıp türü hangi aşamada ortaya çıkıyor?
Her risk farklı biçimde zarar verir. Tek tek bakmak şart.
Askıya alma: Hesap duruyor, iş ise durmak zorunda kalıyor
Müşteri danışmalarının ve içerik yayınının büyük kısmını taşıyan bir hesap aniden devre dışı bırakılıyor. Planlanmış içerikler, reklamlar ve takip planları yerinde sayıyor. Askıya alma, geçici işlev kısıtlaması ve kimlik doğrulama talebi aynı şey değil; etkileşim yapamamak kalıcı yasak anlamına gelmez. Kaybı asıl büyüten başka bir şey: Bütün görevler tek hesabın üzerinde toplanıyor ve alternatif bir plan yok.
Hesap kısıtlandığında önce platformun uyarılarını kaydedin, olağandışı zamanı not edin, resmî bildirimleri karşılaştırın. Sonra platformun sunduğu kanaldan ilerleyin. Askıya alma her zaman önlenemez; önceden yapılabilen şey, tek bir hesaptaki sorunun tüm işe vurduğu darbeyi küçültmektir. Olaydan sonraki ilk saatte kanıt toplama ve itiraz hazırlığını hesap kapatıldıktan sonraki ilk saat yazısı zaman çizelgesiyle ele almıştı; burada tekrara girmiyoruz.
Bağlantı: Bir hesap sorun yaşayınca diğerleri de risk altında kalıyor
Bir hesapta olağandışı durum görülünce ekip diğer hesapların etkileneceğinden endişelenmeye başlıyor ama hesaplar arasında hangi cihazların, ağların veya işlem geçmişinin ortak olduğunu söyleyemiyor. Bağlantı riski aynı IP'yi ya da benzer davranışı görmekle karara bağlanmaz. Her platformun tanıma mekanizması farklıdır; dışarıdan tek bir sinyalle platformun bağlantı kurup kurmadığını doğrulamak zor.
Ekibin gerçekten yönetebildiği başka bir katman var. Hesaplar arasında gereksiz ortak kullanım var mı, sorumluluklar net mi, olaydan önce ortam değişikliği veya personel devri olmuş mu? Olaydan sonra tüm hesapların ayarlarını aynı anda değiştirmek, incelemede işe yarayacak ipuçlarını da birlikte siler. Önce hesaplar arasındaki gerçek ilişkiyi haritalayın, sonra tek tek karşılaştırın. Hesap, sorumlu kişi, ortam ve iş amacı arasında eşleşme kurmak ekip içindeki karışık kullanımı ve hataları azaltır. Ama platformun bağlantı kararı veremeyeceğinin garantisi değildir.
Hesap çalınması: Hesap hâlâ yerinde, kontrol başka bir eline geçmiş
Bir ekip üyesi gayet sıradan görünen bir iş birliği daveti alıyor, üçüncü taraf bir sayfada oturum açıyor ve hesapta tanımadığı girişlere dair bildirimler belirmeye başlıyor. Bağlı e-posta veya kurtarma bilgileri değiştirilmiş. Hesap çalınması mutlaka girişin kaybıyla başlamaz. Tanımadığınız giriş uyarıları, sizin başlatmadığınız yetkilendirmeler, değişen kurtarma bilgileri, sizin yapmadığınız işlemler: hepsi incelemeyi hak eder. Tarayıcı ortamı hesapların oturum durumlarını ayırır ama hesabın kendi güvenlik korumasının yerini tutmaz.
Şüpheli bir etkinlik gördüğünüzde önce platformun resmî güvenlik sayfasından giriş etkinliğini kontrol edin ve tanımadığınız yetkilendirmeleri iptal edin. Hesabın kontrolü hâlâ sizdeyken şifreyi değiştirin, kurtarma kanallarını gözden geçirin. Kontrol kaybedilmişse resmî kurtarma sürecini izleyin ve bağlantılı e-postalarla iş sistemlerinin de etkilenip etkilenmediğini kontrol edin. CISA'nın güçlü parola önerileri kimlik yönetiminin en temel maddelerini sıralıyor; kurtarma kanalları ve doğrulayıcı tasarımı için NIST'in dijital kimlik rehberi referans olabilir. Hesap çalınmasında kilit nokta, kontrolü hızla tespit edip kaybın büyümesini durdurmaktır. Ortam değiştirmek bunu çözmez.
Veri kaybı: Hesap çalışıyor ama dosyalar geri gelmiyor
Ekip bilgisayar değiştirir ya da tarayıcıyı yeniden kurar ve eski ortamların geri gelmediğini fark eder. Giriş durumları kaybolmuş, yerel diskteki dosyalar, görev ilerlemeleri ve devir bilgileri de kayıptır. Bu kayıp türü askıya almadan farklıdır: Hesap tamamen sağlamdır ama iş kesintiye uğramıştır. Önce üç veri türünü ayırın. Depolama yerleri ve geri kazanma yöntemleri tamamen farklıdır. Platform içi veriler platforma aittir; tarayıcı ortamı ve giriş durumları ortam dosyasını izler; ekibin kendi iş dosyaları, materyalleri ve hesap sahiplik tablosu yerelde ya da bulutta durur ve kendi yedek planına muhtaçtır.
Ortamı kaydetmeyi platform verisi yedeği sanmayın, yeniden giriş yapmanın eski duruma döndüreceğini varsaymayın. Kayıp yaşanmışsa eski cihazları temizlemeyi ve dosyaların üzerine yazmayı hemen durdurun. Neyin kaybolduğunu ve kullanılabilir yedek olup olmadığını belirleyin; sonra platforma mı yoksa yazılım sağlayıcısına mı başvuracağınıza karar verin. Verilerin geri gelip gelmeyeceği, neyin kaybolduğuna ve önceden yedek olup olmadığına bağlıdır. Hesabın açılıp açılmaması bunun hakkında bir şey söylemez.
Dört risk tek yöntemle çözülmez: önce zararı durdurun, sonra kurtarın
Sorun çıktığında ilk yapılacak işi kaybın türü belirler. Önce zararı durdurun, sonra kurtarın. Aşağıdaki tabloya göre ilerleyin:
| Sorun | İlk yapılacak | Sonrasında kontrol |
|---|---|---|
| Hesap askıya alındı veya kısıtlandı | Uyarıyı kaydet, etkiyi belirle | Hesap durumu, bildirimler, resmî kanal |
| Bağlantı şüphesi | Değişikliği durdur, ilişkileri netleştir | Ortam, kişi, ağ ve işlem geçmişi |
| Hesap çalma şüphesi | Önce hesap kontrolünü koru | Girişler, kurtarma kanalları, yetkiler |
| Önemli veriler kayıp | Silme ve üzerine yazmayı durdur | Depolama yeri, yedek, kurtarma yolları |
Birinci aşama: Önce kaybı sınırlayın, tüm işi hemen kurtarmaya kalkmayın
Etkilenen hesapla ilgili görevleri durdurun ve sonraki süreci kimin yürüteceğini netleştirin. Hesap güvenliğine dokunan durumlarda önce kontrolü ve kurtarma kanallarını koruyun. Veri kaybında mevcut cihazları, dosyaları ve kayıtları olduğu gibi bırakın; plansız temizlikten ve üzerine yazmaktan kaçının.
İkinci aşama: Hesap, ortam, yetki ve dosyaları tek tek eşleştirin
Hesabın güncel durumunu ve olay zamanını karşılaştırın. Her hesabın sorumlusunu, tarayıcı ortamını ve iş amacını doğrulayın. İlgili üyelerin işlem kayıtlarını ve yetki değişikliklerini inceleyin. Doğrulanamayan verileri ve platform desteği gerektiren soruları ayrı listeye alın; tahminleri doğrulanmış neden gibi sunmayın.
Üçüncü aşama: Kurtarmadan önce hangi görevlerin sürebileceğini belirleyin
Hesap durumu elverdiğinde ve güvenlik soruları kapandığında ilgili görevleri yeniden planlayın. Hâlâ kurtarılmamış hesaplar için duraklama kapsamını ve sorumluyu belirleyin; diğer üyeler kurtarıldığını sanmasın. Kurtarma sonrası iş dosyalarını, görev ilerlemesini ve hesap sahipliğini karşılaştırın; yalnızca girişi kurtarmak sonraki işleri kapsamaz.
Acil süreç yalnızca o günkü olayı çözer. Ekip her seferinde sorumluyu, giriş bilgilerini ve geçmiş dosyaları sıfırdan aramak zorunda kalırsa bir sonraki olağandışı durumda da telaş kaçınılmaz olur.
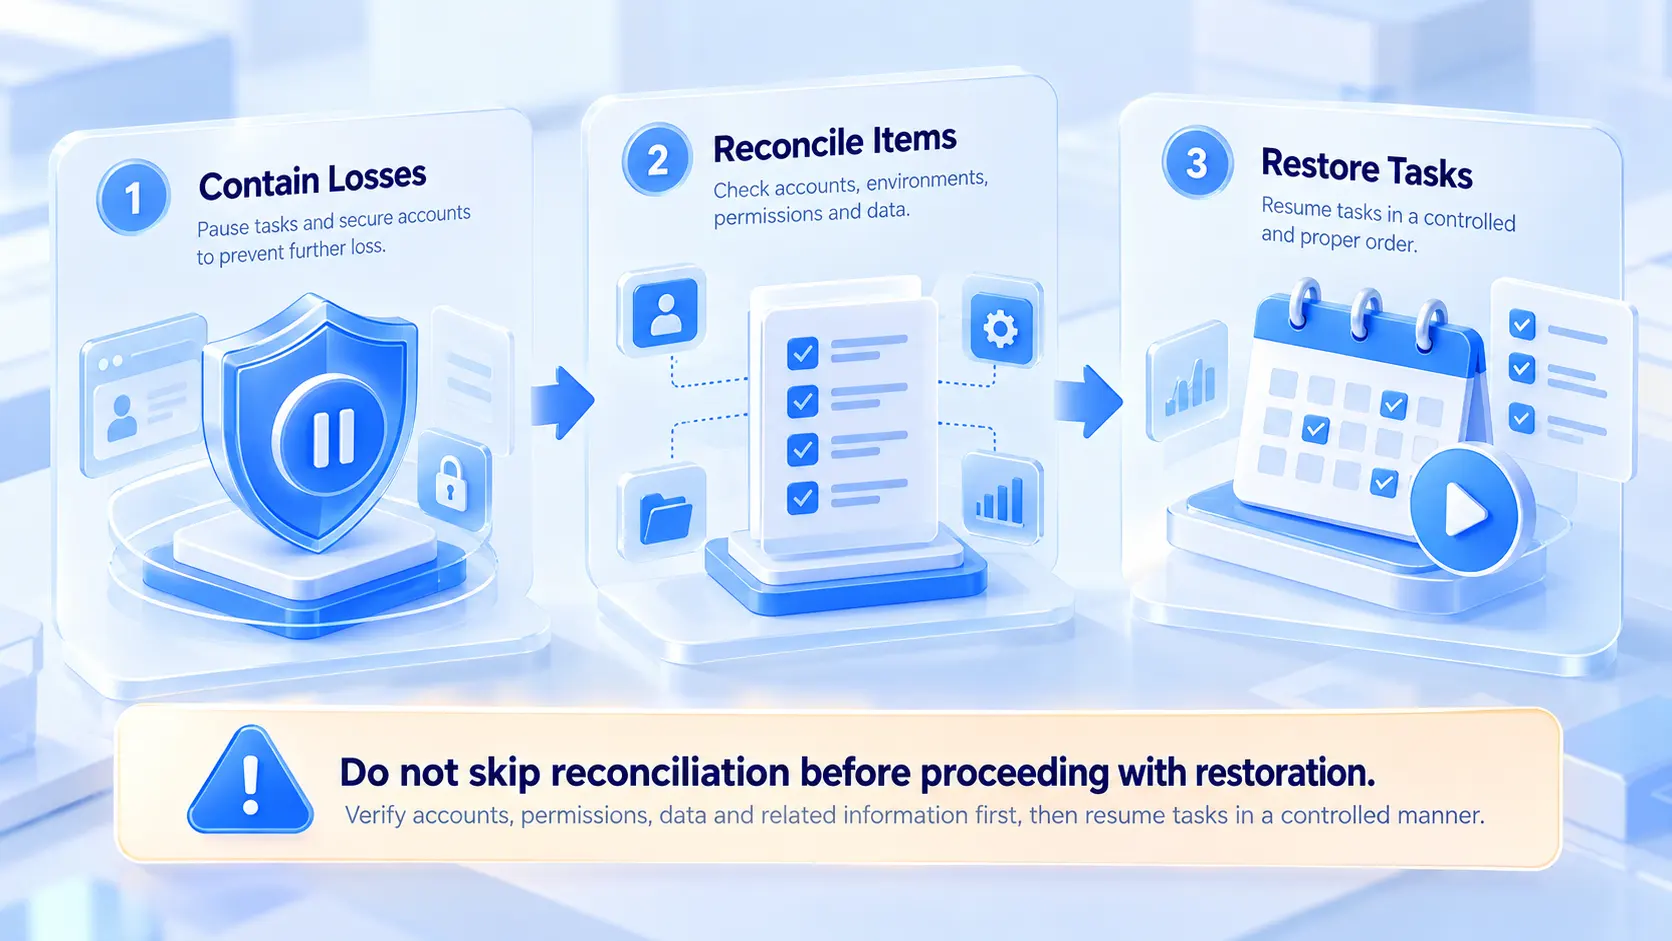
Kişisel hafızaya dayanmayan bir hesap varlık yönetimi nasıl kurulur?
Tekil arızalar acil planla, süreklilik düzenle yönetilir. Hesap dosyaları, yetkiler, ortamlar ve iş kayıtları gündelik hayatta erişilebilir olduğu sürece, kriz anında bakacak bir şey bulunur.
Her hesap için bir varlık dosyası oluşturun
En az şu kalemleri kaydedin:
- Hesap adı, platform ve iş amacı.
- Güncel sorumlu, yedek kişi ve devir tarihi.
- Bağlı kurtarma kanalları ve bunlardan sorumlu kişi.
- İlgili tarayıcı ortamı ve iş dosyalarının saklandığı yer.
- Son olay, işlem durumu ve tamamlanmamış görevler.
Açık metin parolaları, doğrulama kodları ve kurtarma anahtarlarını paylaşılan notlara koymayın. Hassas kimlik bilgilerini ayrı ve güvenli bir yöntemle saklayın, erişimi dar tutun.
Ortam yönetimini, yetki yönetimini ve veri yedeğini ayrı ele alın
Üç halka birbirine bağlı ama birbirinin yerine geçmez. Ortam yönetimi net ortam adları, hesap sahipliği ve notlara dayanır; karışık kullanımı ve devir hatalarını azaltır. Ortam izolasyonunun tam olarak hangi sorunları çözdüğünü ortam izolasyonunun etkisi ve kullanım senaryoları yazısı anlatmıştı. Yetki yönetimi iş bölümüne göre erişim dağıtır; kişi ayrılırken ya da görev değişirken hemen gözden geçirilir. Veri yedeği iş dosyaları, materyaller, görev listeleri ve gerekli kayıtlar için bağımsız bir saklama ve kurtarma düzeni kurar ve yedekleri düzenli aralıklarla test eder.
MostMate ile çok hesaplı ortamları ve ekip devirlerini yönetin
Bu dosyaları ve eşleşmeleri tablolarla ve hafızayla sürdürmek hesap sayısı arttıkça zorlaşır. MostMate bir parmak izi tarayıcısıdır; ortam sahipliği, devir kayıtları ve olay bağlamı onun içinde tutulur. Ortam sahipliği nettir: Her hesaba karşılık gelen bir tarayıcı ortamı tanımlanır, ad ve notlar amacı, sorumluyu ve olay durumunu işaretler. Ekip devirleri kayda geçer: Üye yetkileri ve işlem kayıtlarıyla devirler doğrulanır, sohbetlerdeki sözlü teslime daha az güvenilir.
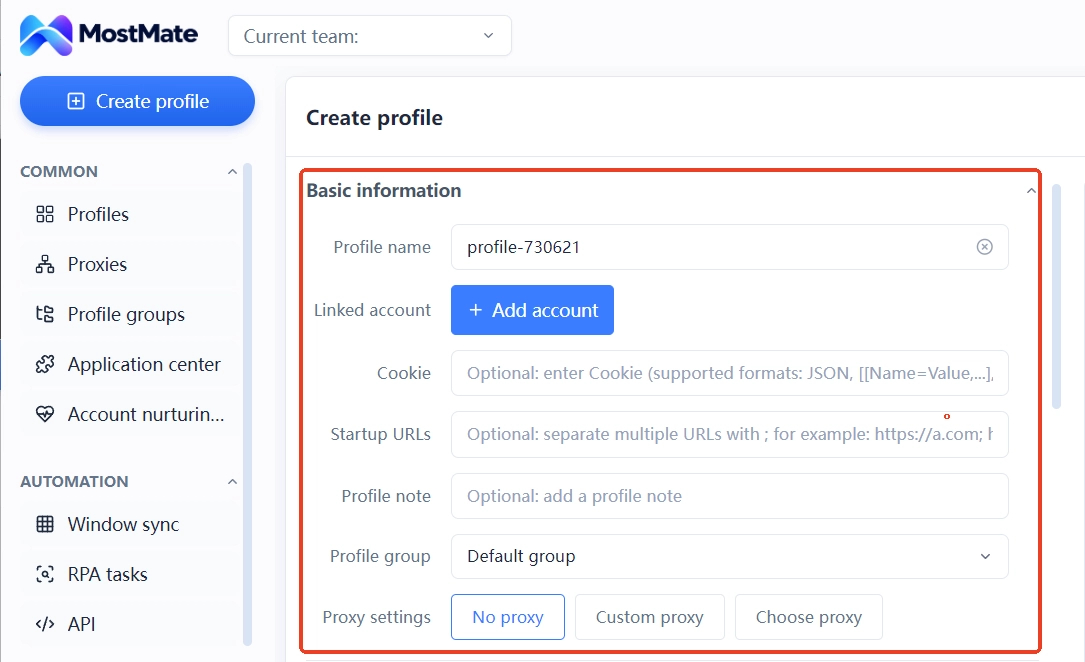
Olay yönetimi de bağlama kavuşur: Olay zamanı, ilerleme ve bekleyen işler ortam ile notlarda durur. Devralan kişi neyin doğrulandığını, neyin beklemede olduğunu bilir. Sınırı da açıkça çizelim: MostMate tarayıcı ortamlarını ve ekip iş akışını yönetir; hesapların kapatılmayacağını ya da bağlantılı sayılmayacağını garanti edemez, platformun hesap kurtarma mekanizmasını veya bağımsız veri yedeğini yerine koymaz.
Sık sorulan sorular
Hesap varlıkları tam olarak neleri kapsıyor?
Yalnızca hesap ve giriş bilgilerini değil. Hesap kontrolü, kurtarma kanalları, iş dosyaları, işlem kayıtları, sorumlu bilgileri ve günlük operasyonun dayandığı materyaller de buna dahil.
Bir hesap kapatıldığında diğer hesaplar mutlaka etkilenir mi?
Mutlaka değil. Bağlantı kurulup kurulmadığı ve etkisinin boyutu, ilgili platformun kurallarına ve somut duruma bağlıdır. Yalnızca bir hesabın kapatılmış olması, diğer hesapların da etkileneceğinin kanıtı sayılmaz.
Parmak izi tarayıcısı kullanmak bağlantıyı veya çalınmayı önler mi?
Önlemez. Bağımsız ortamlar farklı hesapların tarayıcı verilerini ve oturum durumlarını ayırmaya yardım eder; platformun bağlantı kararı vermesini engelleyemez ve parola korumasının, yetkilendirme denetiminin, kurtarma kanalı yönetiminin yerini tutmaz.
Kaybolan hesap verileri sonradan kurtarılabilir mi?
Neyin kaybolduğuna ve kullanılabilir yedeğin olup olmadığına bağlı. Platform verisi, ortam verisi ve yerel dosyaların kurtarma yolları farklıdır; önce depolama yerini belirleyin, sonra uygun kanaldan ilerleyin.
Çok hesaplı ekipler önce hangi yönetim düzenini kurmalı?
Önce hesap varlık kaydını oluşturun: Sorumlu, amaç, kurtarma kanalı, karşılık gelen ortam ve dosya konumu netleşsin; ardından yetkiler, devir süreçleri ve yedek kontrolleri aşama aşama eklenir.
MostMate hangi hesap varlıklarının korunmasına yardım ediyor?
MostMate ekiplerin tarayıcı ortamlarını yönetmesine yardım eder; ortam notları, üye yetkileri ve işlem kayıtlarıyla hesap sahipliğini ve devirleri düzenler. Hesapların kapatılmayacağını ya da çalınmayacağını garanti edemez; platform güvenlik mekanizmalarının ve bağımsız yedeklerin yerini tutmaz.
Hesap varlık yönetimi olay çıktıktan sonra başlamaz
Kapatılma işin devam edip etmeyeceğine dokunur; bağlantı etkinin kapsamını belirsizleştirir; çalınma kontrolü hedef alır; veri kaybı çalışan hesapları bile iş dosyalarından yoksun bırakır. Dört riskin kökeni farklı, yöntemi de farklı. Ama hepsi aynı soruya çıkar: Hesapların, yetkilerin, ortamların ve iş kayıtlarının sahipliği net mi, olay anında gereken bilgiye hemen ulaşılabiliyor mu? Önce hesap varlık dosyasını kurun, sonra yetkileri, ortam eşleşmelerini ve yedek konumlarını tamamlayın; ekip her olaydan sonra kayıtları sıfırdan karıştırmak zorunda kalmaz.
Çok hesaplı bir ekip yönetiyorsanız varlık kaydından başlayın, hesap hesap ortam ve sorumlu eşleşmesini tamamlayın; MostMate ortam listesi ve üye yetkileri bu günlük bakımı devralabilir. Gerçek bir olay yaşandığında bu yazının sırasını izleyin: önce zararı durdurun, sonra eşleştirin, en son kurtarın.

MOSTMATE
Güvenli Çoklu Hesap Yönetimi, Artık Kolay
İlk hesabınızla başlayın; MostMate ile daha güvenli, akıllı ve verimli çoklu hesap operasyonları oluşturun.
- Bağımsız profiller. Tutarlı kimlikler.
- AI Otomasyonu · Hesap Sağlığı · Ekip Operasyonları



