
Isang account lang ang nagka-problema, huminto ang buong team? Pag-iwas sa ban, linking, hijacking, at pagkawala ng data
Isang team ang sabay na nagpapatakbo ng maraming social media account. Lunes, biglang na-limit ang account na naghahatak ng traffic. Martes, nakatanggap ng security verification notice ang isa pang account. Miyerkules, may nakatuklas na hindi na mabuksan ang dating na-save na browser environment. Kasama nang nawala ang login state at mga lokal na tala. Tatlong araw, tatlong pangyayari. Tingnan mag-isa, isang account lang ang apektado ng bawat isa. Pero kapag tinitingnan ang buong negosyo, iba na ang kwento: huminto ang ads at pag-publish, walang nakasagot sa mga customer message, may butas sa handoff, at hindi kayang sabihin ng team kung aling mga files ang natira at aling mga gawain ang tapos na.
Hindi lang account at password ang account asset. Kapag nawalan ng halaga ang account, ng kontrol dito, o ng kaugnay na files, asset loss iyon at diretso itong tumatama sa negosyo. Apat itong bahagi sa partikular:
- Kontrol sa account: kaya bang mag-log in, at nasa iyo pa ba ang kontrol sa naka-link na email, numero, at recovery channels.
- Business continuity: kapag hindi magamit ang account, mapuputol ba ang pakikipag-usap sa customer at pag-publish.
- Mga ginawa at files: kumpleto pa ba ang environment, task records, business files, at handoff notes.
- Pamamahala sa team: sino ang may hawak ng account, sino ang may access, at sino ang kikilos kapag may problema.
Sa artikulong ito, ipapaliwanag nang isa-isa ang apat na uri ng lugi: eksena, senyales, at paraan ng pagpigil ng pinsala. Pagkatapos, bubuuin natin ang lahat sa isang asset management system na kayang patakbuhin ng team nang matagalan.
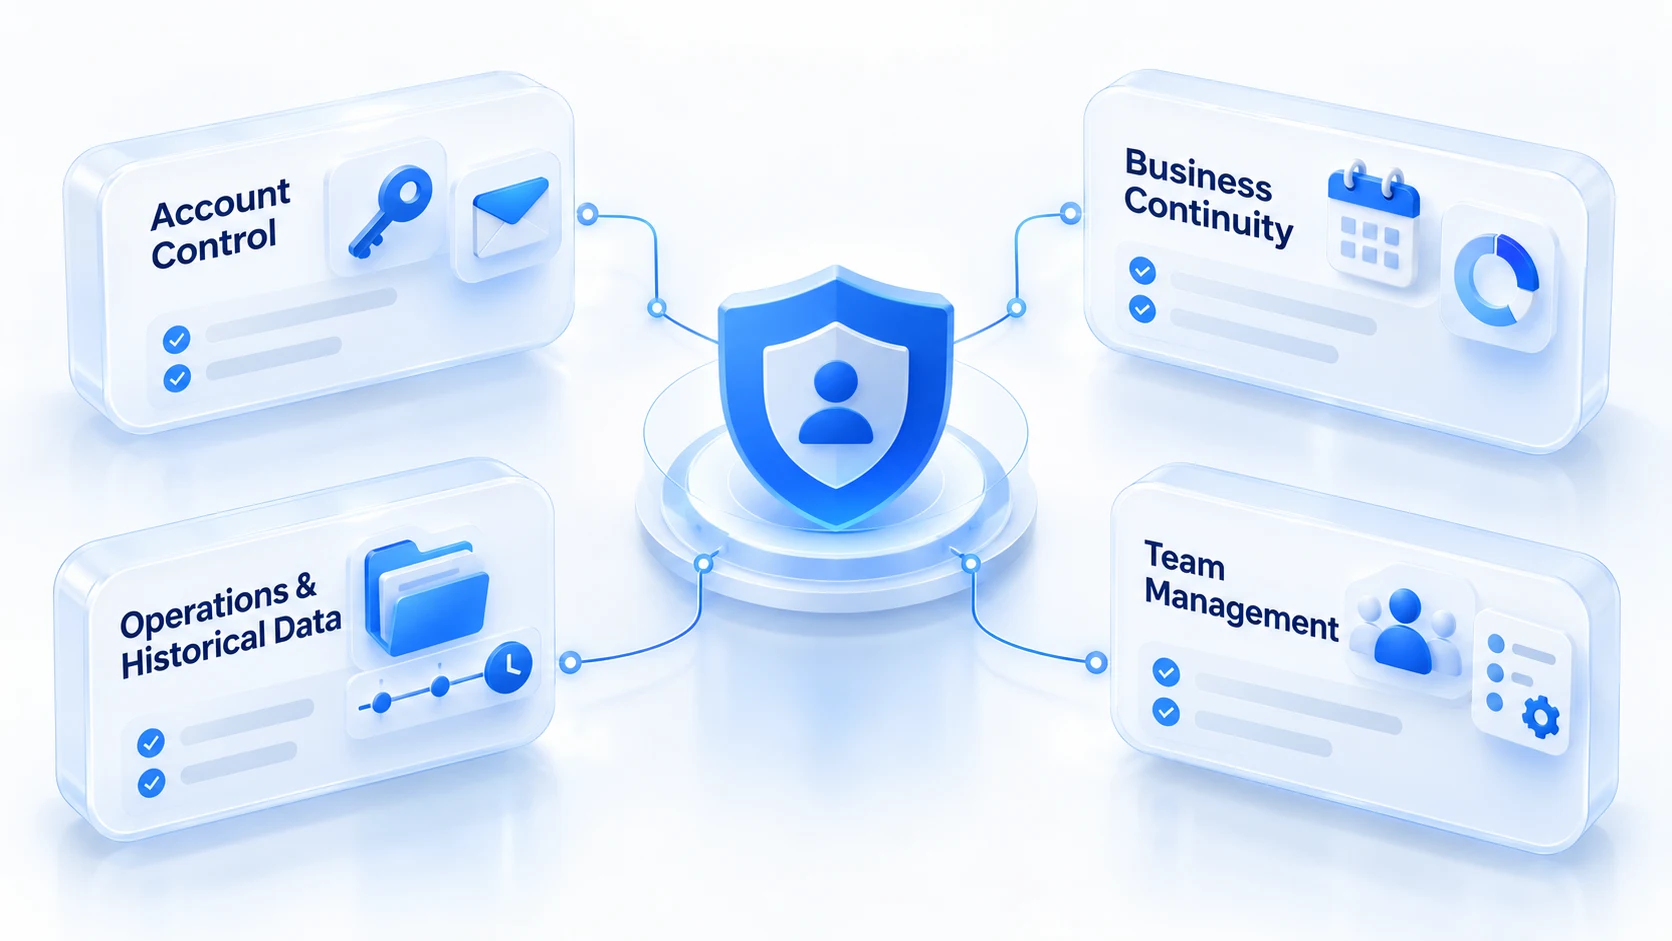
Apat na uri ng pagkawala ng account asset: saang punto nangyayari ang bawat isa?
Iba-iba ang mekanismo ng lugi sa apat na panganib. Isa-isahin natin.
Ban: buhay pa ang account, pero napilitang huminto ang negosyo
Biglang na-suspend ang account na humahawak sa pangunahing customer inquiry at content publishing. Nabitin lahat: mga naka-schedule na post, ads, at follow-up plans. Hindi iisa ang ban, pansamantalang limitasyon, at requirement na i-verify ang identity, kaya hindi pwedeng husgahang permanent ban agad dahil lang hindi na makapag-interact. Ang tunay na lumalaki ang pinsala ay iba: nakasalalay lahat ng tasks sa iisang account at walang backup na plano.
Kapag na-limit ang account, unahing i-save ang notice ng platform, itala ang oras ng anomalya, at i-verify ang mga opisyal na abiso. Pagkatapos, dumaan sa mga channel na inalok ng platform. Hindi laging maiiwasan ang mismong ban; ang magagawa nang maaga ay bawasan ang epekto ng isang problemang account sa buong negosyo. Ang pagkuha ng ebidensya at paghahanda ng appeal sa unang oras pagkatapos ng anomalya ay tinatalakay sa Unang oras pagkatapos ma-ban ang account ayon sa timeline, kaya hindi na uulitin dito.
Linking: may problema ang isang account, nakaamba ang panganib sa iba
Pagkatapos ng anomalya sa isang account, nag-aalala ang team sa ibang account pero hindi kayang sabihin kung anong mga device, network, o history ng galaw ang pinagsasaluhan ng mga account. Ang linking risk ay hindi kayang tapusin sa pagkakita lang ng parehong IP o magkatulad na galaw. Iba ang detection mechanism ng bawat platform, at mahirap para sa tao sa labas na kumpirmahin sa isang senyales lang kung na-link na ng platform ang mga account.
Ang tunay na kaya ng team ay ang ibang antas. May mga hindi kinakailangang pinagsasaluhan ba ang mga account? Malinaw ba ang pagmamay-ari? May pagbabago ba sa environment o handoff bago ang anomalya? Kapag sabay-sabay na binago ang configuration ng lahat ng account pagkatapos ng insidente, kasama nang mabubura ang mga kapaki-pakinabang na bakas para sa pagsisiyasat. Ayusin muna ang aktwal na ugnayan ng mga account, bago i-check isa-isa. Ang pagtatala ng account, tagapangasiwa, environment, at gamit sa negosyo ay nagbabawas ng pagkakalito at pagkakamali sa loob ng team. Pero hindi nito ginagarantiya na hindi hahatulan ng platform na magkaka-link ang mga account.
Hijacking: naroon pa ang account, pero may ibang hawak na ng kontrol
Nakatanggap ang miyembro ng mukhang ordinaryong collaboration invite, nag-log in sa third-party page, at nagsimulang lumabas sa account ang mga notification ng unknown login. Nabago ang naka-link na email o recovery info. Hindi laging nagsisimula ang hijacking sa hindi makapag-log in. Mga unknown login alert, mga authorization na hindi mo ginawa, pagbabago ng recovery info, mga aksyon na hindi mo ginawa: lahat ng ito ay dapat i-check. Nahahati ng browser environment ang login state ng bawat account, pero hindi ito kapalit ng security protection ng mismong account.
Pagkatapos makakita ng kahina-hinalang aktibidad, unahing i-check ang login activity at bawiin ang mga di-kilalang authorization sa opisyal na security page ng platform. Habang kaya pa kontrolin ang account, palitan ang password at i-verify ang mga recovery channel. Kapag nawala na ang kontrol, sundan ang opisyal na recovery process at i-check kung nadamay ang naka-link na email at business systems. Nakatala sa mga payo ng CISA sa malalakas na password ang pinakapangunahing tuntunin sa credential management, at ang Digital Identity Guidelines ng NIST ang maaaring sanggunian sa disenyo ng recovery channel at authenticator. Ang susi sa hijack response: mapatunayan agad ang kontrol at limitahan ang karagdagang pinsala. Hindi ito lutasin ng pagpapalit ng environment.
Pagkawala ng data: hindi na-ban ang account, pero hindi na maibabalik ang files
Nagpalit ang team ng computer o nag-reinstall ng browser, tapos nadiskubreng hindi na maibabalik ang mga dating environment. Nawala ang login state, at kasama ang mga lokal na files, task progress, at handoff notes. Iba ang ganitong lugi sa ban: maayos ang account, pero naputol ang trabaho. Unahing paghiwalayin ang tatlong uri ng data. Magkaiba ang storage location at recovery method ng bawat isa. Ang data sa loob ng platform ay pag-aari ng platform. Ang browser environment at login state ay sumusunod sa environment file. Ang business files, assets, at account ownership table ng team ay nasa local o cloud storage, kaya sariling backup plan ang kailangan.
Huwag ituring na platform data backup ang pag-save ng environment, at huwag ipagpalagay na sapat ang muling pag-log in para bumalik sa dating ayos. Kapag nangyari na ang pagkawala, unang itigil ang paglilinis ng lumang device o pag-overwrite ng files. Tukuyin muna kung anong uri ng data ang nawala at kung may magagamit na backup, bago magdesisyon kung sa platform o sa software provider lalapit. Ang pagkabawi ng data ay nakadepende sa kung ano ang nawala at kung may backup bago pa mangyari. Walang sinasabi ang kaya pa o hinding makapag-log in na account tungkol dito.
Hindi iisang paraan ang solusyon sa apat na panganib: pigilin muna ang lugi bago mag-recover
Ang unang hakbang pagkatapos ng problema ay nakadepende sa uri ng lugi. Pigilin muna ang lugi, saka mag-recover. Gamiting gabay ang talahanayan:
| Problema | Unang gawin | Susunod na i-check |
|---|---|---|
| Na-ban o na-limit ang account | I-save ang notice, sukatin ang epekto | Account status, notices, official channels |
| Hinalang magkaka-link ang mga account | Tigil ang pagbabago, ayusin ang ugnayan | Shared environment, tao, network, history |
| Hinalang na-hijack ang account | Kumpirmahin at protektahan agad ang kontrol | Logins, recovery channels, third-party apps |
| Nawala ang mahalagang data | Itigil ang overwrite at paglilinis | Storage location, backup, recovery channels |
Yugto 1: pigilin muna ang lugi, huwag madaliang ibalik ang buong operasyon
Ihinto muna ang mga kaugnay na task sa mga apektadong account at linawin kung sino ang hahawak sa susunod. Kapag account security ang usapan, unahin ang kontrol at mga recovery channel. Kapag nawalan ng data, ingatan ang kasalukuyang device, files, at tala; iwasan ang padalus-dalos na paglilinis o pag-overwrite.
Yugto 2: isahan ang account, environment, access, at files
Ikumpara ang kasalukuyang status ng account sa oras ng anomalya. Kumpirmahin ang tagapangasiwa, browser environment, at gamit sa negosyo ng bawat account. Suriin ang activity logs at mga pagbabago sa access ng mga miyembro. Ilagay sa hiwalay na listahan ang data na hindi makumpirma at mga tanong na kailangan ng tulong ng platform. Huwag gawing kumpirmadong dahilan ang hula.
Yugto 3: bago mag-recover, alamin muna kung aling task ang pwedeng ituloy
Iskedyulin muli ang task kapag okay na ang status ng account at tapos na ang usapin sa security. Sa mga account na hindi pa naibabalik, linawin ang saklaw ng paghinto at ang tagapangasiwa para hindi akalain ng iba na okay na. Pagkatapos ng recovery, i-check ang business files, task progress, at account ownership. Huwag payagan na login lang ang naibalik pero nakalimutan ang mga susunod na gawain.
Ang emergency process ay para lang sa ngayong insidente. Kung bawat beses ay magsisimula sa scratch ang team sa paghahanap ng tagapangasiwa, login info, at mga lumang files, magugulong ulit sila sa susunod na anomalya.
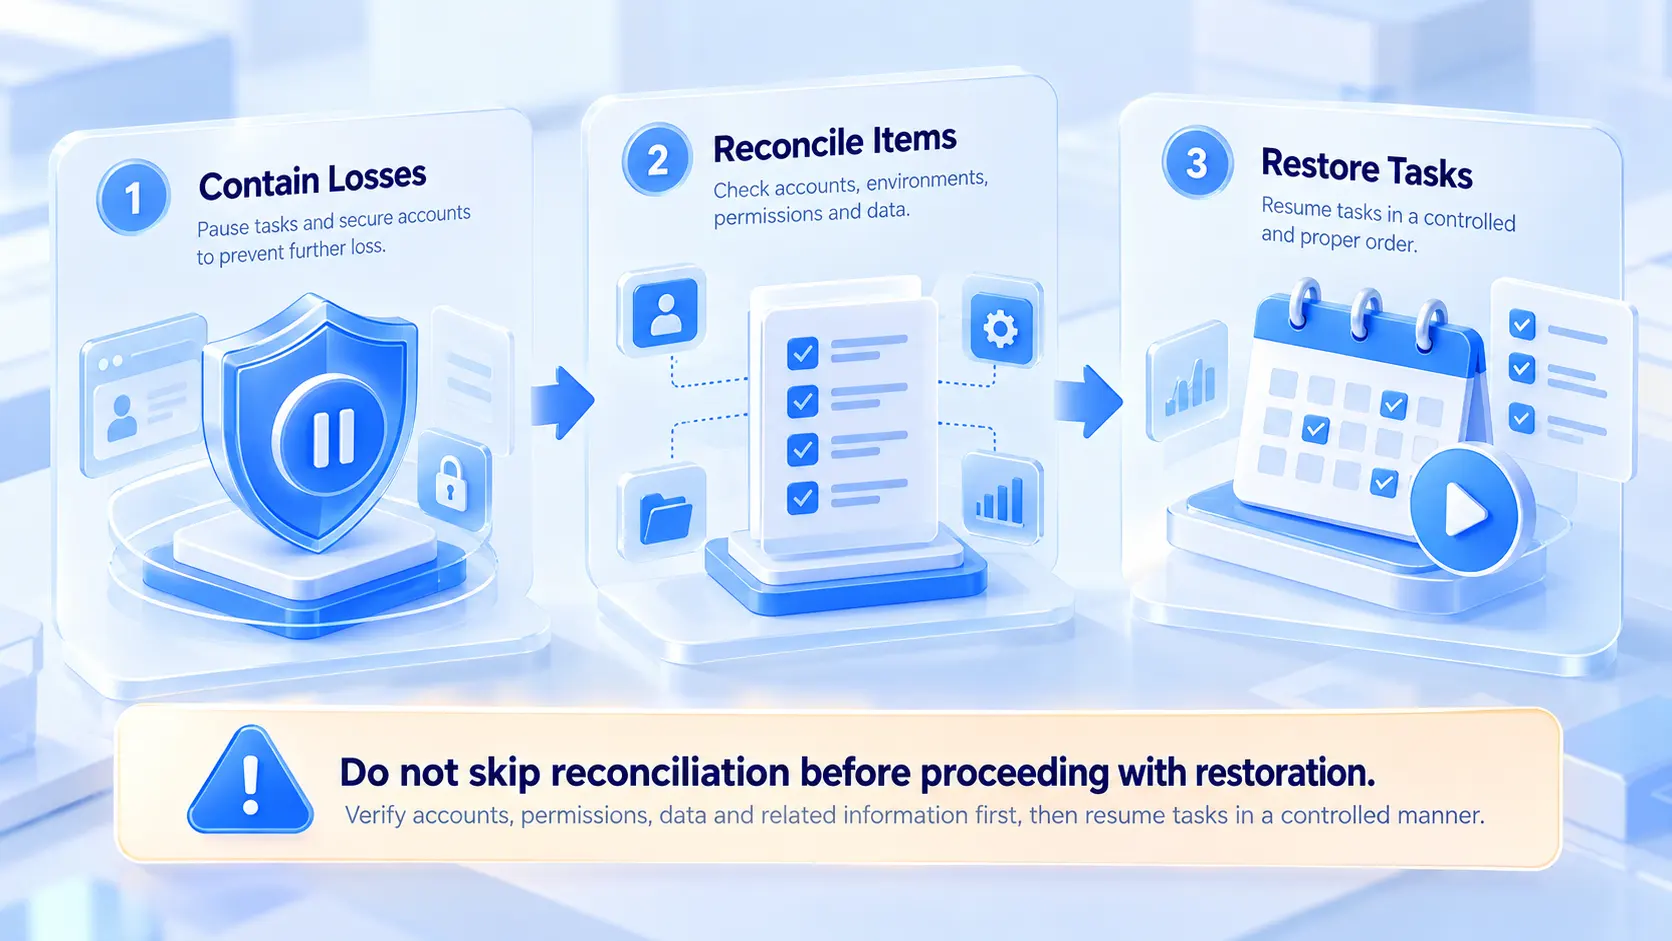
Paano gumawa ng account asset management system na hindi nakasalalay sa memorya ng isang tao
Ang isang beses na problema, emergency response ang lunas; ang pangmatagalan, sistema ang sagot. Dapat laging magamit sa pang-araw-araw na trabaho ang account info, access, environment, at business records, para may masusuri kapag may problema.
Gumawa ng asset profile para sa bawat account
Itala man lang ang mga sumusunod:
- Pangalan ng account, platform, at gamit sa negosyo.
- Kasalukuyang tagapangasiwa, backup na contact, at petsa ng handoff.
- Mga naka-link na recovery channel at kung sino ang nangangasiwa.
- Katumbas na browser environment at kung saan nakalagay ang business files.
- Pinakahuling anomalya, status ng paghawak, at mga hindi pa tapos na task.
Huwag ilagay sa mga shared note ang plain-text password, verification code, at recovery key. Itago ang mga sensitibong credential sa nakalaang secure na paraan at limitahan ang makakaalam.
Hiwalayin ang environment management, access management, at data backup
Magkakaugnay ang tatlo pero hindi nagpapalitan. Ang environment management ay nakasandal sa malinaw na pagpapangalan, account ownership, at notes para mabawasan ang paghahalo at kamalian sa handoff. Ang mga partikular na problema na tinutugunan ng environment isolation ay napag-usapan na sa artikulong Environment isolation: mga benepisyo at gamit nito. Ang access management ay namamahagi ng mga aksyon ayon sa tungkulin ng miyembro; kapag may umalis o nagpalit ng posisyon, agapan ang pagsusuri at pagsasaayos ng access. Ang data backup ay para sa business files, assets, task lists, at mahahalagang tala: gawan ito ng hiwalay na storage at recovery mechanism, at regular na subukan kung gumagana ang backup.
Pamahalaan ang mga multi-account environment at team handoff gamit ang MostMate
Ang mga profile at ugnayang ito, kapag nakasandal sa spreadsheet at memorya lang, madaling maiwan sa ere kapag dumami ang account. Ang MostMate ay isang antidetect browser: dito mo pwedeng panatilihin ang environment ownership, handoff records, at anomaly context. Malinaw ang environment ownership: may katumbas na browser environment ang bawat account, at nasa pangalan at notes ang gamit, tagapangasiwa, at status ng anomalya. May tala ang team handoff: sinasamahan ng member access at activity logs ang pag-check ng handoff, para hindi nakasandal sa pasalitang usapan sa chat.
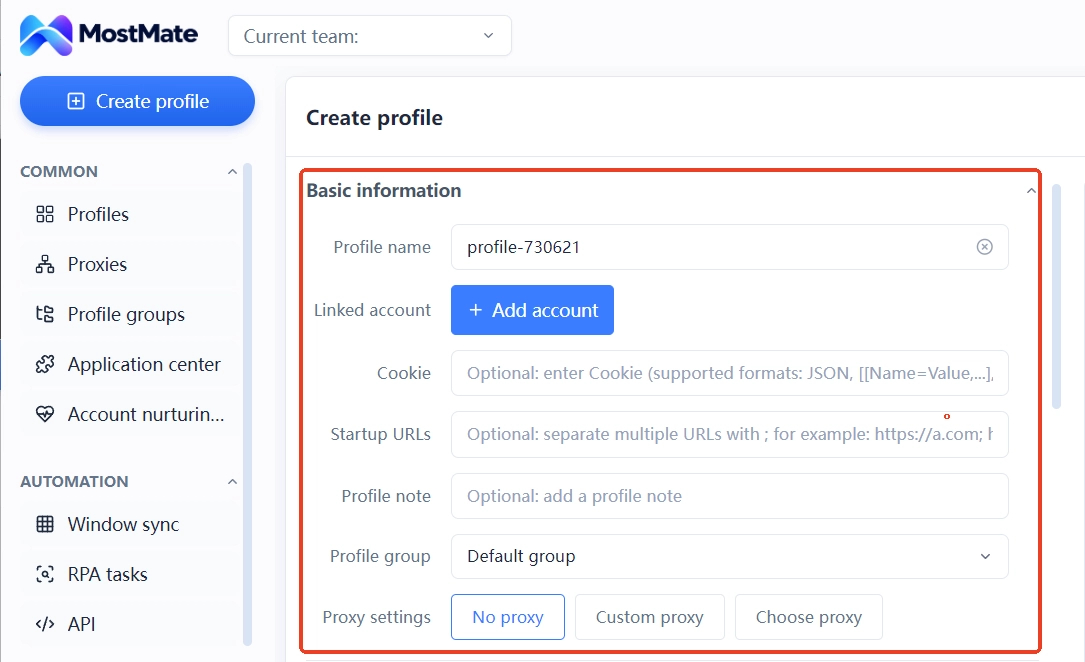
May context ang paghawak ng anomalya: nakaayos sa environment at notes ang oras ng anomalya, progreso, at mga pending. Alam ng kukuha ng trabaho kung ano na ang na-verify at ano pa ang nakabinbin. Dapat ring sabihin ang hangganan. Ang hinahawakan ng MostMate ay browser environment at workflow ng team; hindi nito ginagarantiya na hindi ma-ban o ma-link ang account, at hindi rin nito pinapalitan ang account recovery mechanism ng platform o ang hiwalay na data backup.
Mga madalas itanong
Ano-ano ang bumubuo sa account assets?
Hindi lang account at login credentials. Kasama pa ang kontrol sa account, mga recovery channel, business files, activity records, impormasyon ng tagapangasiwa, at mga sanggunian sa pang-araw-araw na operasyon.
Kapag na-ban ang isang account, siguradong madadamay ba ang mga iba pang account?
Hindi sigurado. Ang pagkaka-link at ang lawak ng epekto ay nakadepende sa rules ng partikular na platform at sa aktwal na sitwasyon. Ang pagka-ban lang ng isang account ay hindi sapat na patunay na madadamay ang iba.
Sapat na ba ang antidetect browser para maiwasan ang linking o hijacking?
Hindi. Nakakatulong ang hiwalay na environment sa pamamahala ng browser data at login state ng iba't ibang account, pero walang garantiya na hindi hahatulan ng platform na magkaka-link, at hindi rin kapalit ang proteksyon ng password, pagsusuri ng authorization, at pamamahala ng recovery channel.
Mababawi pa ba ang data ng account pagkatapos itong mawala?
Depende sa kung ano ang nawala at kung may magagamit na backup. Magkaiba ang paraan ng pagbawi sa platform data, environment data, at local files. Tukuyin muna ang storage location bago lumapit sa tamang recovery channel.
Anong management system ang dapat unahin ng multi-account team?
Unahin ang account asset register: tagapangasiwa, gamit, recovery channel, katumbas na environment, at lokasyon ng files. Pagkatapos, dahan-dahang idagdag ang access, handoff process, at regular na pagsusuri ng backup.
Alinmang account assets ang matutulungan ng MostMate?
Tumutulong ang MostMate sa team sa pamamahala ng browser environment: inaayos nito sa pamamagitan ng environment notes, member access, at activity logs ang account ownership at handoff. Walang garantiya na hindi ma-ban o ma-hijack ang account, at hindi rin ito kapalit ng platform security mechanism at hiwalay na backup.
Hindi sa pagkatapos ng problema nagsisimula ang account asset management
Ang ban ay tumatama sa pagpapatuloy ng negosyo, ang linking ay nagdudulot ng hindi tiyak na lawak ng epekto, ang hijacking ay kumukuha ng kontrol, at ang pagkawala ng data ay bumubura sa files ng account na gumagana pa. Magkaiba ang pinagmulan at lunas ng apat na panganib, pero tumuturo sila sa iisang bagay: may malinaw ba na pag-aari ang account, access, environment, at business records, at makikita agad ba ang kailangang impormasyon kapag may problema? Itayo muna ang mga asset profile ng account, saka dagdagan ang access, environment mapping, at backup location, para hindi na kailangang magsimula sa scratch ang team pagkatapos ng bawat anomalya.
Kung may hawak kang multi-account team, magsimula sa asset register at sabay-sabay na iayos ang environment at tagapangasiwa ng bawat account. Ang MostMate na may environment list at member access ang puwedeng umako ng gawaing ito araw-araw. Kapag tunay na nagka-anomalya, sundan ang order sa artikulong ito: pigilin muna ang lugi, iayos ang data, saka mag-recover.

MOSTMATE
Ligtas na Pamamahala ng Maraming Account, Pinadali
Magsimula sa unang account at gamitin ang MostMate upang bumuo ng mas ligtas, mas matalino, at mas mahusay na operasyon ng maraming account.
- Mga hiwalay na profile. Mga magkakatugmang identidad.
- AI Automation · Kalagayan ng Account · Mga Operasyon ng Team



