
Một tài khoản gặp sự cố là cả nhóm đình trệ? Phòng tránh khóa tài khoản, liên kết, mất cắp và mất dữ liệu
Một nhóm đang cùng vận hành nhiều tài khoản mạng xã hội. Thứ hai, tài khoản kéo traffic đột ngột bị giới hạn. Thứ ba, một tài khoản khác nhận thông báo xác thực bảo mật. Thứ tư, một thành viên phát hiện môi trường trình duyệt đã lưu không mở nổi nữa, trạng thái đăng nhập và dữ liệu trên máy biến mất cùng lúc. Ba ngày, ba sự việc. Xét riêng, mỗi việc chỉ chạm một tài khoản. Nhìn rộng ra toàn bộ công việc thì khác: quảng cáo và đăng bài dừng, tin nhắn khách không ai trả, bàn giao hở chỗ, và cả nhóm chẳng nói được tài liệu nào còn đó, việc nào đã xong.
Tài khoản mất giá trị sử dụng, mất quyền kiểm soát hay mất tư liệu đi kèm đều tính là tổn thất tài sản, và đều đè lên công việc. Cụ thể là bốn mảng:
- Quyền kiểm soát tài khoản: có đăng nhập được không, có giữ được email liên kết, số điện thoại và kênh khôi phục không.
- Tính liên tục công việc: tài khoản không dùng được thì giao tiếp với khách và đăng nội dung có đứt đoạn không.
- Thao tác và tư liệu lưu lại: môi trường, nhật ký tác vụ, hồ sơ công việc và thông tin bàn giao còn đủ không.
- Quyền quản lý của nhóm: ai phụ trách tài khoản, ai có quyền, có chuyện thì ai xử lý.
Bài này làm rõ từng loại trong bốn loại tổn thất: bối cảnh, tín hiệu và cách chặn; sau đó gom lại thành một cơ chế quản lý tài sản mà nhóm duy trì được lâu dài.
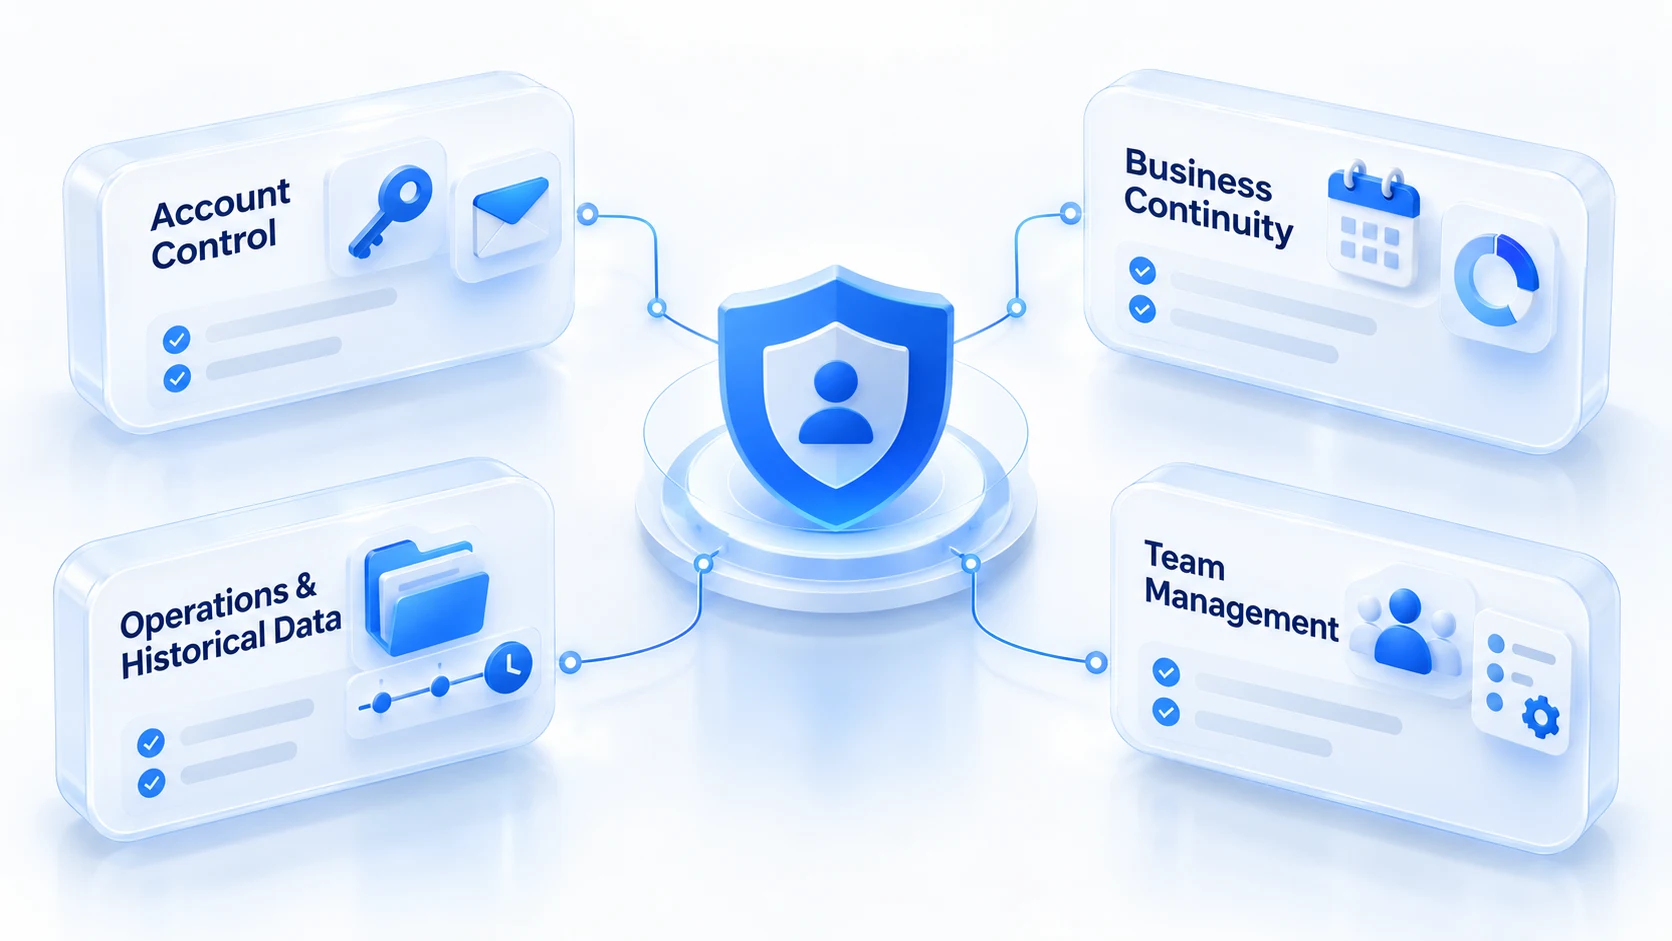
Bốn loại tổn thất tài sản tài khoản thường nổ ra ở khâu nào?
Từng rủi ro gây tổn thất khác nhau. Phòng chung là chẳng phòng gì.
Khóa tài khoản: tài khoản vẫn còn, công việc buộc phải dừng
Một tài khoản đảm nhận phần lớn tư vấn khách và đăng bài bỗng bị vô hiệu hóa. Bài đã lên lịch, quảng cáo và kế hoạch theo khách đều tắc. Bị khóa, bị hạn chế tính năng tạm thời và bị yêu cầu xác minh danh tính không phải một loại chuyện; không thể thấy không tương tác được là vội kết luận bị khóa vĩnh viễn. Thứ thực sự phóng đại thiệt hại nằm ở chỗ khác: mọi tác vụ dồn vào một tài khoản duy nhất, không có phương án thay thế.
Tài khoản bị hạn chế thì trước hết lưu thông báo của nền tảng, ghi lại thời điểm bất thường, đối chiếu thông báo chính thức, rồi đi theo kênh nền tảng đưa ra. Bị khóa bản thân không chắc tránh được; điều chuẩn bị trước được là giảm tác động của một sự cố tài khoản lên toàn bộ công việc. Việc giữ bằng chứng và chuẩn bị kháng nghị trong giờ đầu sau sự cố đã được giờ đầu tiên sau khi tài khoản bị khóa bóc theo dòng thời gian, bài này không nhắc lại.
Liên kết: một tài khoản gặp vấn đề, các tài khoản còn lại lơ lửng theo
Sau khi một tài khoản phát bất thường, cả nhóm bắt đầu lo các tài khoản khác có bị lan đến không, nhưng không nói được giữa chúng có chung thiết bị, mạng hay lịch sử thao tác gì. Rủi ro liên kết không thể kết luận chỉ qua thấy IP giống nhau hay thao tác na ná. Mỗi nền tảng nhận diện theo cơ chế riêng, người bên ngoài rất khó khẳng định chỉ bằng một tín hiệu là nền tảng đã lập liên kết hay chưa.
Phần nhóm thật sự giữ được là lớp khác: giữa các tài khoản có dùng chung không cần thiết không, quyền sở hữu có rõ không, trước lúc phát bất thường có chỉnh môi trường hay bàn giao người không. Sửa cấu hình của tất cả tài khoản cùng lúc sau khi có chuyện sẽ cuốn sạch luôn manh mối điều tra còn hữu ích. Hãy sắp lại quan hệ thật giữa các tài khoản trước, rồi rà từng mục. Lập bảng đối ứng giữa tài khoản, người phụ trách, môi trường và mục đích dùng giúp giảm dùng lẫn lộn và thao tác nhầm trong nội bộ. Nhưng điều đó không bảo đảm nền tảng không kết luận liên kết.
Mất cắp tài khoản: tài khoản vẫn tồn tại, quyền kiểm soát đã đổi chủ
Một thành viên nhận lời mời hợp tác trông rất bình thường, đăng nhập vào trang bên thứ ba, rồi tài khoản bắt đầu hiện thông báo đăng nhập lạ. Email liên kết hoặc thông tin khôi phục bị đổi. Mất cắp tài khoản không nhất thiết mở màn bằng cảnh không đăng nhập nổi. Thông báo đăng nhập lạ, quyền cấp không do mình thao tác, thông tin khôi phục bị thay, hành động mình chưa từng làm đều đáng rà. Môi trường trình duyệt tách trạng thái đăng nhập của từng tài khoản, nhưng không thay được lớp bảo vệ của chính tài khoản.
Thấy hoạt động đáng ngờ thì ưu tiên vào kênh bảo mật chính thức của nền tảng để xem hoạt động đăng nhập và thu hồi những quyền cấp lạ mặt. Còn giữ được tài khoản thì đổi mật khẩu, đối chiếu kênh khôi phục. Đã mất kiểm soát thì đi quy trình khôi phục chính thức, đồng thời rà xem email liên kết và hệ thống công việc có bị kéo theo không. Khuyến nghị mật khẩu mạnh của CISA liệt kê mấy hạng mục nền tảng nhất khi quản thông tin xác thực; chuẩn thiết kế kênh khôi phục và authenticator có thể tham khảo hướng dẫn định danh số của NIST. Xử lý mất cắp, cái quyết là xác nhận quyền kiểm soát càng sớm càng tốt và chặn tổn thất lan tiếp. Đổi môi trường không giải quyết được.
Mất dữ liệu: tài khoản không bị khóa, tư liệu không tìm lại được
Nhóm đổi máy hoặc cài lại trình duyệt, phát hiện môi trường cũ không khôi phục nổi. Trạng thái đăng nhập biến mất, tệp lưu trên máy, tiến độ tác vụ và thông tin bàn giao cũng thất lạc. Loại tổn thất này khác khóa tài khoản: tài khoản vẫn tốt mà công việc đứt. Trước hết phân ba loại dữ liệu, vì nơi lưu và cách lấy lại hoàn toàn khác nhau. Dữ liệu trong nền tảng do nền tảng quản; môi trường trình duyệt và trạng thái đăng nhập đi theo tệp môi trường; hồ sơ công việc, tư liệu và bảng phân định sở hữu tài khoản của nhóm nằm trên máy hoặc ổ cloud, phải dựa vào phương án sao lưu của chính nhóm.
Đừng coi việc lưu môi trường là bản sao lưu dữ liệu nền tảng, cũng đừng giả định đăng nhập lại là trở về đúng trạng thái cũ. Đã mất thì trước hết ngừng dọn máy cũ hay ghi đè tệp. Xác nhận mất loại nào, còn bản sao lưu dùng được không, rồi mới quyết tìm nền tảng hay nhà cung cấp phần mềm. Dữ liệu khôi phục được hay không phụ thuộc vào loại bị mất và có sao lưu từ trước hay không. Tài khoản còn đăng nhập được hay không, điều đó không nói lên điều gì.
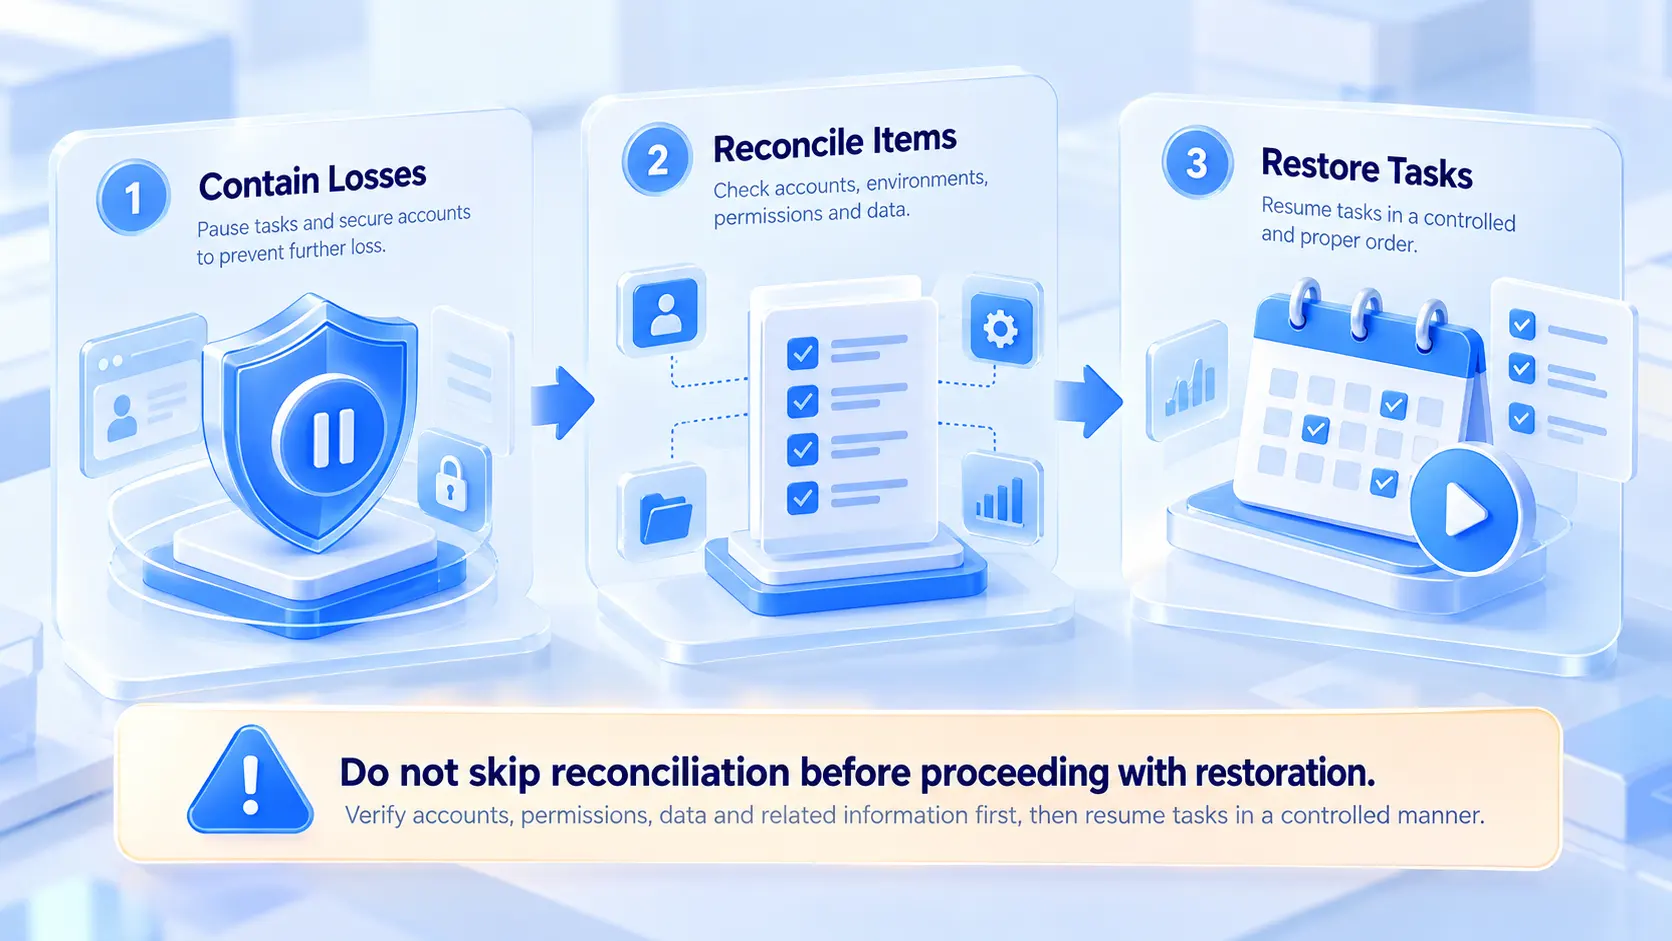
Bốn rủi ro không giải được bằng một cách: chặn thiệt hại trước, khôi phục sau
Sau khi có vấn đề, việc đầu tiên tùy loại tổn thất. Chặn thiệt hại trước, khôi phục sau. Đối chiếu bảng dưới đây mà làm:
| Vấn đề gặp phải | Việc đầu tiên cần làm | Cần rà soát gì tiếp theo |
|---|---|---|
| Tài khoản bị khóa hoặc bị hạn chế | Lưu thông báo, xác định phạm vi ảnh hưởng | Trạng thái tài khoản và kênh chính thức |
| Nghi tài khoản bị liên kết | Ngừng sửa tùy tiện, sắp quan hệ tài khoản | Môi trường, người, mạng, lịch sử dùng chung |
| Nghi tài khoản bị mất cắp | Ưu tiên xác nhận và giữ quyền kiểm soát | Đăng nhập, khôi phục, quyền cấp bên thứ ba |
| Tư liệu quan trọng bị mất | Ngừng ghi đè hoặc dọn dẹp dữ liệu | Nơi lưu trữ, bản sao lưu và kênh khôi phục |
Giai đoạn một: chặn tổn thất trước, chưa vội khôi phục toàn bộ
Tạm dừng các tác vụ dính đến tài khoản bị ảnh hưởng, chỉ rõ ai phụ trách xử lý tiếp. Dính an ninh tài khoản thì ưu tiên giữ quyền kiểm soát và kênh khôi phục. Mất dữ liệu thì giữ nguyên thiết bị, tệp và hồ sơ hiện có, tránh dọn dẹp hay ghi đè tùy tiện.
Giai đoạn hai: đối chiếu từng mục tài khoản, môi trường, quyền hạn và tư liệu
Rà trạng thái hiện tại của tài khoản và thời điểm phát bất thường. Xác định với mỗi tài khoản người phụ trách, môi trường trình duyệt và mục đích công việc. Kiểm tra nhật ký thao tác và biến động quyền hạn của các thành viên liên quan. Liệt kê riêng dữ liệu chưa xác nhận được và vấn đề còn cần nền tảng hỗ trợ, đừng lấy phỏng đoán làm nguyên nhân chắc chắn.
Giai đoạn ba: trước khi khôi phục, xác định tác vụ nào được tiếp tục
Chỉ sắp lại tác vụ khi trạng thái tài khoản cho phép và chuyện an ninh đã xử lý xong. Tài khoản chưa khôi phục thì nêu rõ phạm vi tạm dừng và người theo dõi, tránh thành viên khác tưởng đã chạy lại bình thường. Khôi phục xong thì đối chiếu hồ sơ công việc, tiến độ tác vụ và quyền sở hữu tài khoản, đừng lấy lại mỗi đăng nhập mà bỏ quên việc phía sau.
Quy trình ứng cứu chỉ giải quyết được lần này. Nếu mỗi lần nhóm lại phải truy người phụ trách, thông tin đăng nhập và tư liệu cũ từ đầu, lần bất thường tới vẫn sẽ hỗn loạn y như cũ.
Xây cơ chế quản lý tài sản tài khoản không dựa vào trí nhớ cá nhân bằng cách nào?
Sự cố đơn lẻ dựa vào ứng cứu, muốn bền thì dựa vào cơ chế. Khi tư liệu tài khoản, quyền hạn, môi trường và hồ sơ công việc luôn sẵn dùng trong công việc thường ngày, có chuyện nhóm mới có chỗ mà tra.
Lập một hồ sơ tài sản cho mỗi tài khoản
Ít nhất cần ghi những mục sau:
- Tên tài khoản, nền tảng và mục đích công việc.
- Người phụ trách hiện tại, người liên hệ dự phòng và ngày bàn giao.
- Kênh khôi phục đã liên kết và người quản lý kênh đó.
- Môi trường trình duyệt tương ứng và nơi lưu hồ sơ công việc liên quan.
- Lần bất thường gần nhất, trạng thái xử lý và tác vụ còn dang dở.
Mật khẩu để dạng văn bản thuần, mã xác minh và khóa khôi phục không bỏ vào ghi chú chung. Thông tin xác thực nhạy cảm lưu bằng phương thức bảo mật chuyên dụng và giới hạn phạm vi truy cập.
Tách riêng quản lý môi trường, quản lý quyền hạn và sao lưu dữ liệu
Ba khâu đan nhau nhưng không cái nào thay được cái nào. Quản lý môi trường dựa vào tên gọi rõ ràng, sở hữu rõ ràng và ghi chú đầy đủ để giảm dùng lẫn lộn, nhầm lẫn khi bàn giao; cô lập môi trường giải quyết vấn đề gì đã có bài trình bày riêng. Quản lý quyền hạn chia quyền thao tác theo nhiệm vụ của từng thành viên, và rà chỉnh kịp thời khi có người nghỉ việc hay đổi vị trí. Sao lưu dữ liệu dựng cơ chế lưu trữ và khôi phục độc lập cho hồ sơ công việc, tư liệu, danh sách tác vụ và hồ sơ cần thiết, đồng thời định kỳ kiểm tra bản sao lưu còn dùng được.
Dùng MostMate quản lý môi trường nhiều tài khoản và bàn giao trong nhóm
Những hồ sơ và quan hệ đối ứng này mà chỉ dựa vào bảng tính và trí nhớ thì tài khoản một nhiều là đứt cập nhật ngay. MostMate là một trình duyệt chống phát hiện, nơi sở hữu môi trường, nhật ký bàn giao và bối cảnh sự cố đều được lưu giữ. Sở hữu môi trường rõ ràng: mỗi tài khoản được cấu hình môi trường trình duyệt tương ứng, đánh dấu mục đích, người phụ trách và trạng thái bất thường bằng tên và ghi chú. Bàn giao nhóm có nhật ký: kết hợp quyền hạn thành viên và nhật ký thao tác để đối chiếu tình hình bàn giao, bớt lệ thuộc vào bàn giao miệng qua tin nhắn.
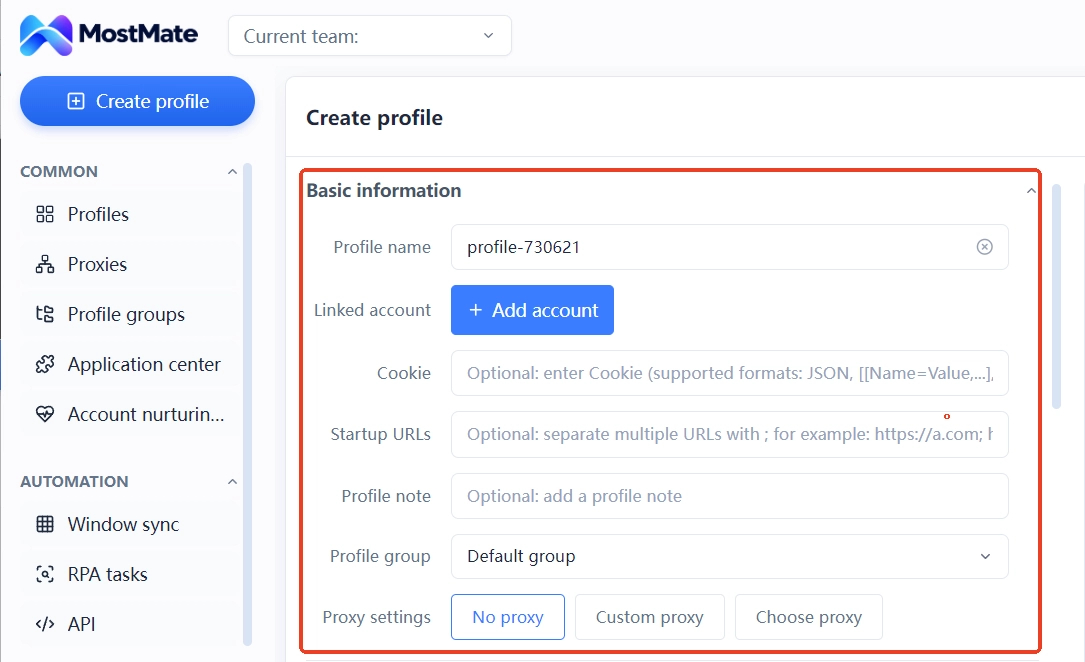
Xử lý sự cố có bối cảnh: thời điểm bất thường, tiến độ xử lý và việc còn treo được sắp trong môi trường và ghi chú; người nhận việc biết phần nào đã xác minh, phần nào còn bỏ ngỏ. Ranh giới cũng phải nói rõ. MostMate quản lý môi trường trình duyệt và quy trình làm việc của nhóm, không bảo đảm tài khoản không bị khóa hay bị kết luận liên kết, cũng không thay được cơ chế khôi phục tài khoản của nền tảng hay bản sao lưu dữ liệu độc lập.
Câu hỏi thường gặp
Tài sản tài khoản cụ thể gồm những gì?
Không chỉ tài khoản và thông tin đăng nhập. Còn có quyền kiểm soát tài khoản, kênh khôi phục, hồ sơ công việc, nhật ký thao tác, thông tin người phụ trách và những tư liệu vận hành hằng ngày dựa vào.
Một tài khoản bị khóa thì các tài khoản khác chắc chắn bị ảnh hưởng?
Không hẳn. Có liên kết hay không, có lan hay không tùy quy định của từng nền tảng và tình huống thực tế. Chỉ riêng một tài khoản bị khóa chưa đủ để kết luận các tài khoản khác cũng dính.
Dùng trình duyệt chống phát hiện có tránh được liên kết hay mất cắp tài khoản không?
Không. Môi trường độc lập giúp quản lý dữ liệu trình duyệt và trạng thái đăng nhập của từng tài khoản, nhưng không bảo đảm nền tảng không kết luận liên kết, cũng không thay được bảo vệ mật khẩu, rà soát quyền cấp và quản lý kênh khôi phục.
Dữ liệu tài khoản mất rồi còn lấy lại được không?
Tùy loại bị mất và có bản sao lưu dùng được hay không. Dữ liệu nền tảng, dữ liệu môi trường và tệp trên máy lấy lại theo cách khác nhau; xác nhận trước nơi lưu trữ rồi mới đi đúng kênh.
Nhóm nhiều tài khoản nên ưu tiên lập chế độ quản lý nào trước?
Lập trước bảng kê tài sản tài khoản, xác định người phụ trách, mục đích, kênh khôi phục, môi trường tương ứng và nơi lưu tư liệu; sau đó từng bước bổ sung quyền hạn, quy trình bàn giao và cơ chế kiểm tra sao lưu.
MostMate giúp bảo vệ những tài sản tài khoản nào?
MostMate giúp nhóm quản lý môi trường trình duyệt, sắp lại quyền sở hữu và bàn giao tài khoản qua ghi chú môi trường, quyền hạn thành viên và nhật ký thao tác. Nó không bảo đảm tài khoản không bị khóa hay bị mất cắp, cũng không thay được cơ chế an ninh của nền tảng và bản sao lưu độc lập.
Quản lý tài sản tài khoản không phải đợi có sự cố rồi mới bắt đầu
Khóa tài khoản đe dọa việc công việc có chạy tiếp được không, liên kết mang lại sự bất định về phạm vi ảnh hưởng, mất cắp nhắm thẳng quyền kiểm soát, mất dữ liệu khiến tài khoản còn dùng được cũng mất tư liệu làm việc. Bốn rủi ro khác gốc rễ và cách xử lý, nhưng cùng chỉ về một chuyện: tài khoản, quyền hạn, môi trường và hồ sơ công việc có thuộc về ai rõ ràng không, và có chuyện thì tìm ngay được thông tin cần hay không. Lập trước hồ sơ tài sản tài khoản, rồi bổ sung quyền hạn, quan hệ môi trường và vị trí sao lưu, nhóm sẽ không phải lật lại hồ sơ từ đầu sau mỗi lần bất thường.
Đang dẫn dắt nhóm nhiều tài khoản thì có thể bắt đầu từ bảng kê tài sản, bổ sung từng tài khoản quan hệ giữa môi trường và người phụ trách; danh sách môi trường và quyền hạn thành viên của MostMate gánh được phần duy trì hằng ngày này. Sự cố thật xảy ra thì làm theo thứ tự của bài: chặn thiệt hại trước, đối chiếu sau, khôi phục cuối.

MOSTMATE
Quản lý nhiều tài khoản an toàn, thật đơn giản
Bắt đầu với tài khoản đầu tiên và dùng MostMate để xây dựng hoạt động đa tài khoản an toàn, thông minh và hiệu quả hơn.
- Hồ sơ độc lập. Danh tính nhất quán.
- Tự động hóa bằng AI · Tình trạng tài khoản · Vận hành nhóm



