
Un compte tombe en panne et toute l'équipe s'arrête ? Prévenir suspensions, liaisons, piratages et pertes de données
Une équipe gère plusieurs comptes sociaux en parallèle. Lundi, le compte chargé de l'acquisition est soudain restreint. Mardi, un autre compte reçoit une notification de vérification de sécurité. Mercredi, un membre découvre que l'environnement de navigateur enregistré ne s'ouvre plus. L'état de connexion et les données locales disparaissent ensemble. Trois incidents en trois jours. Pris isolément, chacun ne touche qu'un compte. Vue dans son ensemble, l'activité raconte autre chose : la publicité et la publication s'arrêtent, les messages clients restent sans réponse, les passations laissent des trous, et l'équipe ne sait même plus quelles ressources existent ni quelles tâches sont terminées.
Les actifs d'un compte ne se résument pas au compte et au mot de passe. Qu'un compte perde son utilité, son contrôle ou les données qui s'y rattachent, c'est déjà une perte d'actifs, avec un impact direct sur l'activité. Détaillons les quatre volets :
- Contrôle du compte : pouvoir se connecter et maîtriser l'e-mail associé, le numéro de téléphone et les canaux de récupération.
- Continuité d'activité : quand un compte devient inutilisable, la communication client et la publication s'interrompent-elles.
- Historique d'opérations et données : environnements, journaux de tâches, fichiers métier et informations de passation sont-ils complets.
- Gouvernance d'équipe : qui est responsable du compte, qui a quels droits, qui intervient en cas d'incident.
Cet article détaille, pour chaque type de perte, les scénarios, les signaux et les moyens de limiter les dégâts, puis les rassemble en un dispositif de gestion qu'une équipe peut tenir dans la durée.
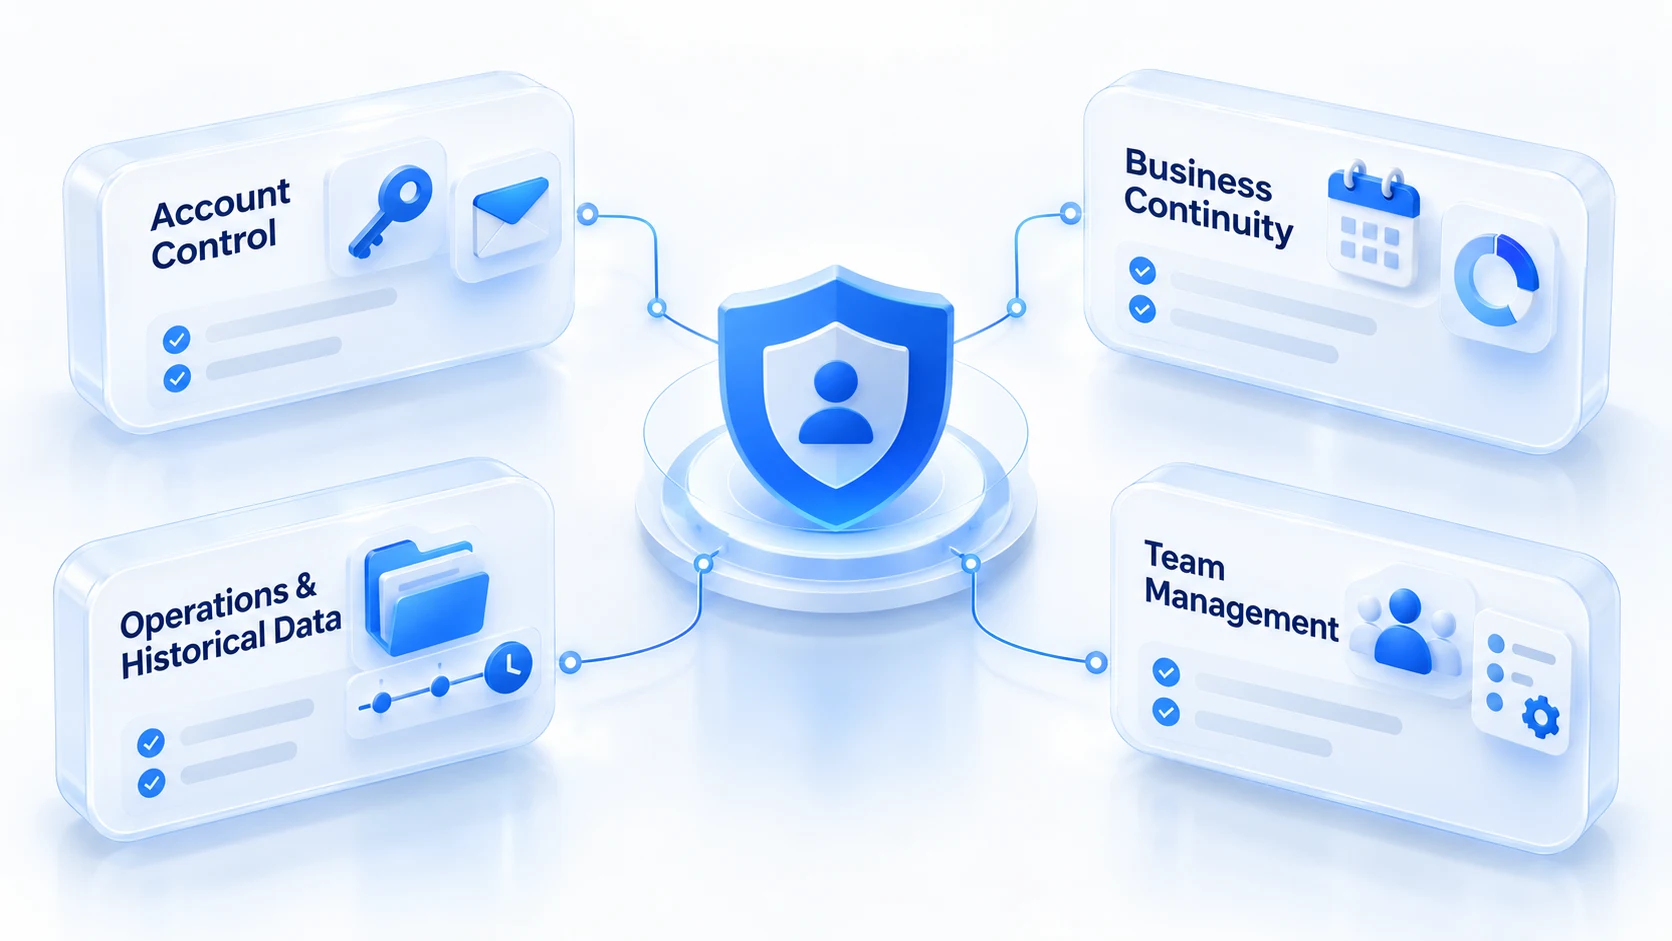
Les quatre types de pertes des actifs de compte : à quel moment surviennent-ils ?
Chaque risque agit autrement. Tout mélanger, c'est n'en prévenir aucun.
Suspension : le compte existe encore, mais l'activité s'arrête
Le compte qui porte l'essentiel des demandes clients et des publications est soudain désactivé. Contenus planifiés, campagnes et relances sont bloqués d'un coup. Suspension temporaire, restriction de fonctionnalités, demande de vérification d'identité : ce ne sont pas la même situation, et l'impossibilité d'interagir ne signifie pas une suspension définitive. Ce qui amplifie vraiment la perte, c'est autre chose : toutes les tâches reposent sur ce seul compte, sans plan B.
Face à une restriction, commencez par conserver les messages de la plateforme, noter les horaires anormaux et vérifier les notifications officielles, puis suivez les canaux fournis par la plateforme. La suspension elle-même n'est pas toujours évitable ; ce qui se prépare à l'avance, c'est la limitation de l'impact d'un incident sur l'ensemble de l'activité. Pour la collecte de preuves et la préparation du recours dans la première heure, l'article la première heure après la suspension d'un compte détaille la chronologie, inutile d'y revenir ici.
Liaison de comptes : un compte pose problème, les autres se retrouvent exposés
Après l'incident sur un compte, l'équipe s'inquiète pour les autres sans savoir quels équipements, réseaux ou historiques d'opération ils partagent. Le risque de liaison ne se conclut pas sur une IP identique ou des comportements semblables. Chaque plateforme a ses propres mécanismes de détection, et un observateur extérieur ne peut pas confirmer avec un seul signal qu'une liaison a été établie.
Ce que l'équipe maîtrise vraiment, c'est une autre couche : existe-t-il des partages inutiles entre comptes, la propriété est-elle claire, y a-t-il eu des ajustements d'environnement ou des passations juste avant l'incident ? Modifier d'un coup la configuration de tous les comptes après un incident efface aussi les pistes utiles à l'analyse. Cartographiez d'abord les relations réelles entre comptes, puis vérifiez point par point. Associer chaque compte à son responsable, son environnement et son usage métier réduit les usages mixtes et les erreurs internes. Cela ne garantit pas que la plateforme ne détermine pas une liaison.
Piratage : le compte existe toujours, le contrôle a changé de main
Un membre reçoit une invitation de collaboration qui a l'air banale ; après connexion sur une page tierce, des notifications de connexion inconnues commencent à apparaître. L'e-mail associé ou les informations de récupération ont été modifiés. Un piratage ne commence pas forcément par une perte d'accès. Alertes de connexions inconnues, autorisations non demandées, changements de récupération, actions que personne n'a effectuées : tout mérite une vérification. Séparer les environnements de navigateur isole les états de connexion, mais ne remplace pas la protection du compte lui-même.
Face à une activité suspecte, passez d'abord par l'espace de sécurité officiel de la plateforme pour examiner les connexions et révoquer les autorisations inconnues. Tant que le compte reste contrôlable, changez le mot de passe et vérifiez les canaux de récupération. Si le contrôle est déjà perdu, engagez la procédure officielle de récupération et inspectez les e-mails associés et les systèmes métier. Les recommandations de CISA sur les mots de passe robustes listent les bases de la gestion des identifiants, et le guide des identités numériques du NIST encadre la conception des canaux de récupération et des authentificateurs. L'essentiel face à un piratage : reprendre le contrôle au plus vite et contenir les dégâts. Changer d'environnement n'y changera rien.
Perte de données : le compte fonctionne, mais les fichiers sont introuvables
L'équipe change d'ordinateur ou réinstalle son navigateur, et les environnements d'avant ne se restaurent pas. États de connexion disparus, fichiers locaux, avancement des tâches et informations de passation introuvables. Cette perte diffère d'une suspension : le compte est en parfait état, le travail est pourtant coupé. Commencez par distinguer trois catégories de données, car leur emplacement et leur méthode de restauration n'ont rien en commun. Les données internes à la plateforme relèvent de la plateforme ; les environnements de navigateur et les états de connexion suivent les fichiers d'environnement ; les fichiers métier, les ressources et le tableau de propriété des comptes, stockés en local ou sur le cloud, dépendent de votre propre solution de sauvegarde.
Ne confondez pas l'enregistrement d'un environnement avec une sauvegarde des données de la plateforme, et ne partez pas du principe qu'une simple reconnexion ramène à l'état antérieur. Après une perte, cessez immédiatement de nettoyer les anciens équipements ou d'écraser des fichiers. Identifiez la catégorie concernée et les sauvegardes disponibles avant de choisir entre la plateforme et l'éditeur du logiciel. La récupération dépend de ce qui a été perdu et de l'existence préalable d'une sauvegarde. Le compte se connecte ou non n'apporte aucune information là-dessus.
Quatre risques, quatre réponses : limiter d'abord les dégâts, restaurer ensuite
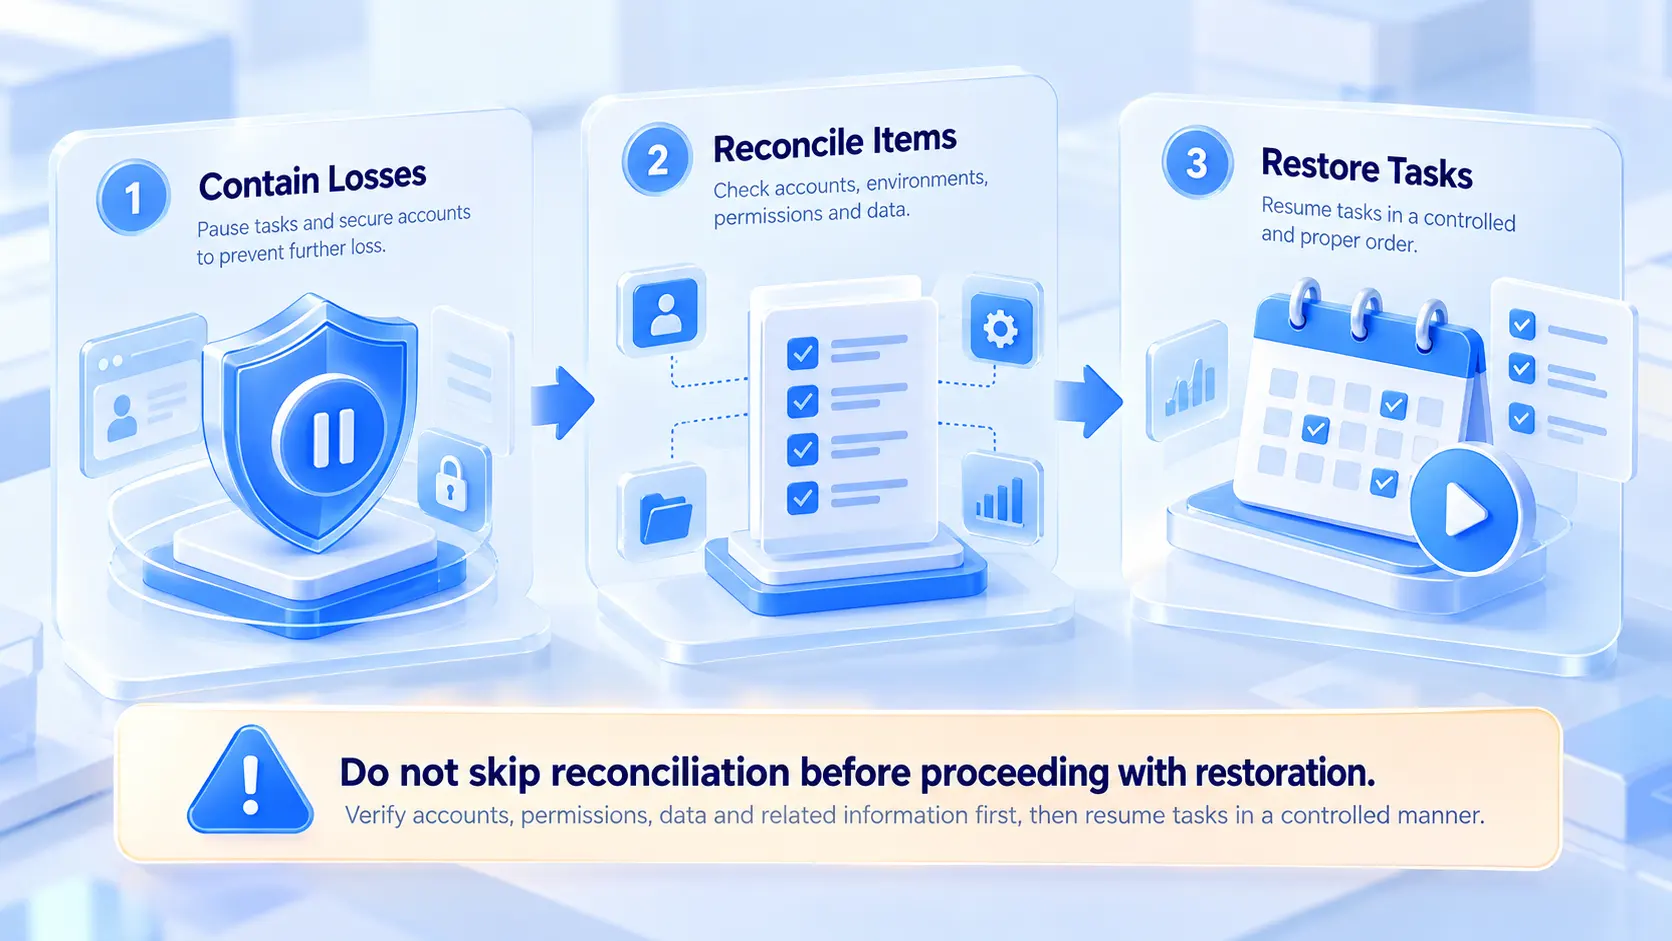
Après un incident, la première action dépend du type de perte. D'abord contenir, ensuite restaurer. Servez-vous du tableau ci-dessous :
| Problème constaté | Premier réflexe | Vérifications ensuite |
|---|---|---|
| Compte suspendu ou restreint | Conserver les alertes, évaluer l'impact | État du compte, avis officiels, recours |
| Suspicion de liaison de comptes | Stopper les changements, lister les liens | Environnements, réseaux, historiques communs |
| Suspicion de piratage | Sécuriser d'abord le contrôle du compte | Connexions, récupération, autorisations |
| Données importantes perdues | Arrêter toute écriture ou suppression | Emplacement des données et sauvegardes |
Phase 1 : contenir les dégâts, ne pas tout restaurer dans la précipitation
Mettez en pause les tâches liées aux comptes touchés et désignez qui pilote la suite. Si la sécurité du compte est en jeu, protégez d'abord le contrôle et les canaux de récupération. En cas de perte de données, conservez les équipements, fichiers et enregistrements existants ; évitez tout nettoyage ou écrasement à l'aveugle.
Phase 2 : faire correspondre comptes, environnements, droits et données
Vérifiez l'état actuel de chaque compte et l'heure de l'anomalie. Confirmez responsable, environnement de navigateur et usage métier pour chacun. Examinez les journaux d'activité et les changements de droits des membres concernés. Isolez dans une liste à part les données non confirmées et les points nécessitant l'aide de la plateforme ; une hypothèse n'est pas une cause établie.
Phase 3 : avant de restaurer, décider quelles tâches peuvent reprendre
Ne relancez une tâche que lorsque l'état du compte le permet et que le problème de sécurité est réglé. Pour les comptes encore indisponibles, fixez le périmètre de la pause et le responsable, afin que personne ne croie à tort à une reprise. Après restauration, revérifiez fichiers métier, avancement des tâches et propriété des comptes : ne pas se contenter d'avoir retrouvé la connexion.
La procédure d'urgence règle l'épisode en cours. Si l'équipe doit à chaque fois repartir de zéro pour retrouver responsables, accès et historiques, le prochain incident sera tout aussi chaotique.
Construire une gestion des actifs de comptes qui ne repose sur la mémoire de personne
L'urgence traite l'accident ponctuel ; seule une mécanique durable couvre le long terme. Rendez comptes, droits, environnements et journaux métier disponibles au quotidien : le jour de l'incident, il y aura quelque chose à consulter.
Tenir une fiche d'actifs pour chaque compte
Au minimum, notez ces éléments :
- Nom du compte, plateforme et usage métier.
- Responsable actuel, contact de secours et date de passation.
- Canaux de récupération associés et personne qui les gère.
- Environnement de navigateur correspondant et emplacement des fichiers liés.
- Dernière anomalie, état de son traitement et tâches restantes.
Ne placez jamais mots de passe en clair, codes de vérification ou clés de récupération dans des notes partagées. Conservez les identifiants sensibles dans un coffre dédié et limitez les accès.
Gérer séparément environnements, droits et sauvegardes
Les trois volets s'appuient l'un sur l'autre sans se remplacer. La gestion des environnements repose sur un nommage clair, une propriété explicite et des commentaires, pour réduire mélanges et erreurs de passation ; ce que l'isolation d'environnement résout concrètement est détaillé dans le rôle de l'isolation d'environnement et ses cas d'usage. La gestion des droits attribue les permissions selon les responsabilités de chacun, avec vérification dès qu'un membre part ou change de poste. La sauvegarde met en place, pour fichiers métier, ressources, listes de tâches et enregistrements essentiels, un stockage et une restauration indépendants, vérifiés régulièrement.
Organiser environnements multi-comptes et passations avec MostMate
Tenir ces fiches et ces correspondances à la main, dans des tableurs ou de tête, finit par laisser des trous dès que les comptes se multiplient. MostMate est un navigateur anti-détection où la propriété des environnements, les enregistrements de passation et le contexte des anomalies se maintiennent au même endroit. La propriété est claire : chaque compte reçoit son environnement de navigateur, avec nom et commentaires indiquant usage, responsable et état. Les passations laissent une trace : les droits des membres et les journaux d'activité permettent de contrôler chaque transition, sans dépendre des messages de chat.
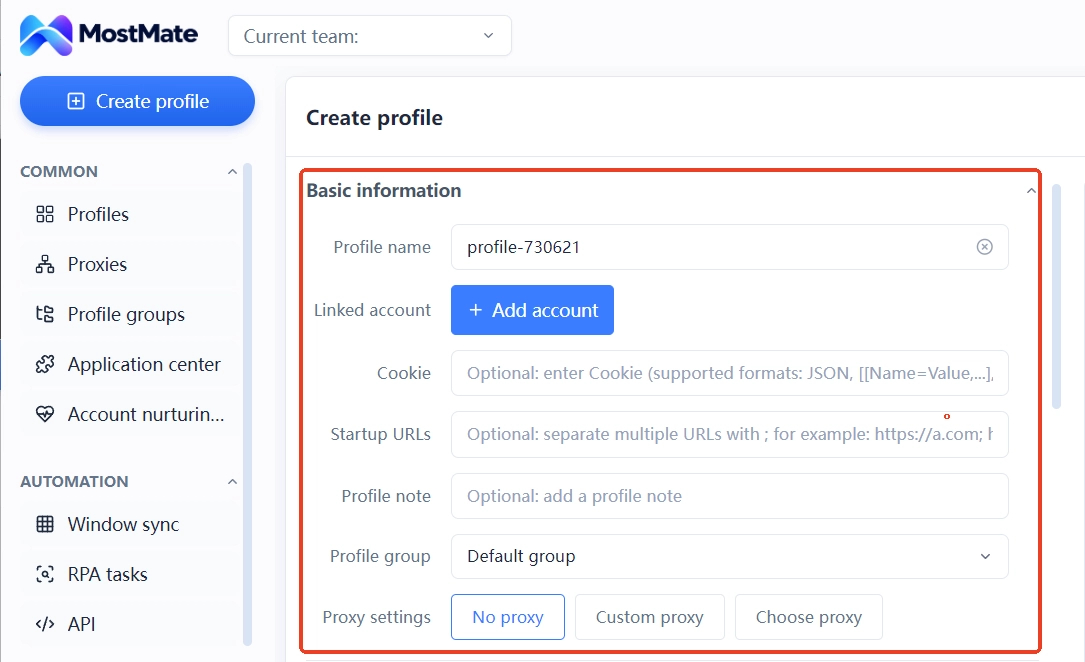
Le traitement des anomalies a son contexte : horaires, avancement et reste à faire se rangent dans l'environnement et ses commentaires. Celui qui reprend sait ce qui a été vérifié et ce qui reste en suspens. Précisons aussi la limite. MostMate gère des environnements de navigateur et des flux de travail d'équipe ; il ne garantit ni l'absence de suspension, ni l'absence de détection de liaison, et ne remplace ni les mécanismes de récupération de la plateforme, ni une sauvegarde indépendante des données.
Questions fréquentes
Que recouvrent concrètement les actifs d'un compte ?
Bien plus que le compte et ses identifiants : contrôle du compte, canaux de récupération, fichiers métier, journaux d'opération, informations sur les responsables et toutes les ressources dont dépend l'exploitation quotidienne.
Si un compte est suspendu, les autres en subiront-ils forcément les conséquences ?
Pas nécessairement. L'existence d'une liaison et son effet dépendent des règles de chaque plateforme et de la situation réelle. Une seule suspension ne permet pas de conclure que les autres comptes seront touchés.
Un navigateur anti-détection suffit-il à éviter les liaisons ou les piratages ?
Non. Des environnements indépendants aident à séparer les données de navigateur et les états de connexion de chaque compte, sans garantir que la plateforme ne détecte aucune liaison, et sans remplacer la protection par mot de passe, la revue des autorisations ni la gestion des canaux de récupération.
Peut-on récupérer des données de compte perdues ?
Cela dépend de ce qui a été perdu et des sauvegardes disponibles. Données de plateforme, données d'environnement et fichiers locaux ne se restaurent pas de la même façon : identifiez d'abord leur emplacement, puis empruntez le canal de récupération adapté.
Quelle règle de gestion une équipe multi-comptes doit-elle instaurer en premier ?
Commencez par le registre des actifs de comptes, précisant responsable, usage, canaux de récupération, environnement correspondant et emplacement des données ; complétez ensuite progressivement droits, procédure de passation et contrôles de sauvegarde.
Quels actifs MostMate aide-t-il à protéger ?
MostMate aide les équipes à gérer leurs environnements de navigateur et clarifie la propriété des comptes et les passations grâce aux commentaires d'environnement, aux droits des membres et aux journaux d'activité. Il ne garantit pas qu'un compte échappe à une suspension ou à un piratage, et ne remplace ni les mécanismes de sécurité des plateformes ni des sauvegardes indépendantes.
La gestion des actifs de comptes ne s'improvise pas après l'incident
Une suspension met en jeu la continuité de l'activité, une liaison rend l'ampleur de l'impact imprévisible, un piratage vise le contrôle, une perte de données prive même un compte fonctionnel de ses fichiers. Ces quatre risques n'ont ni les mêmes causes ni les mêmes remèdes, mais posent la même question : comptes, droits, environnements et journaux ont-ils un propriétaire identifiable, et l'information nécessaire est-elle retrouvable immédiatement ? Constituez d'abord les fiches d'actifs, ajoutez ensuite correspondances d'environnement et emplacements de sauvegarde, et l'équipe n'aura plus à fouiller les archives après chaque anomalie.
Si vous pilotez une équipe multi-comptes, démarrez avec le registre d'actifs et rattachez un à un chaque compte à son environnement et son responsable ; MostMate assure l'entretien quotidien avec sa liste d'environnements et ses droits membres. Le jour où l'anomalie survient, suivez l'ordre de cet article : contenir d'abord, vérifier ensuite, restaurer en dernier.

MOSTMATE
Gérez plusieurs comptes en sécurité, tout simplement
Commencez avec votre premier compte et utilisez MostMate pour construire des opérations multicomptes plus sûres, intelligentes et efficaces.
- Des profils indépendants. Des identités cohérentes.
- Automatisation par IA · État des comptes · Travail en équipe



