
アカウントひとつでチーム全体が止まる?BAN・関連付け・乗っ取り・データ消失への備え
あるチームが複数のSNSアカウントを同時に運営しています。月曜日、集客を担当するアカウントが突然制限されました。火曜日、別のアカウントにセキュリティ確認の通知が届きます。水曜日、メンバーの一人が、保存しておいたブラウザ環境を開けなくなったことに気づきました。ログイン状態が消えた。ローカルの記録も消えた。三日で三つの出来事です。一つずつ見れば影響は一つのアカウントだけですが、業務全体に目を向けると話が変わります。広告と投稿が止まりました。顧客からのメッセージに誰も返信できません。引き継ぎにも空白が生じています。どの資料が残り、どの作業が完了したのか、チーム自身が説明できない状態です。
アカウントが使えなくなる、制御権を失う、関連資料を失う。いずれも資産損失であり、必ず業務に影響します。 具体的には四つに分けられます:
- アカウントの制御権:ログインできるか、紐づくメールアドレス・電話番号・復旧手段を管理できるか。
- 業務の継続性:アカウントが使えないとき、顧客対応や投稿が途切れないか。
- 操作と履歴資料:環境、タスク記録、業務ファイル、引き継ぎ情報が完全か。
- チームの管理権限:誰が担当し、誰が権限を持ち、問題発生時に誰が対応するか。
この記事では、四種類の損失ごとに状況とサイン、損害を抑える方法を順に説明し、最後にチームが長く続けられる資産管理体制へまとめます。
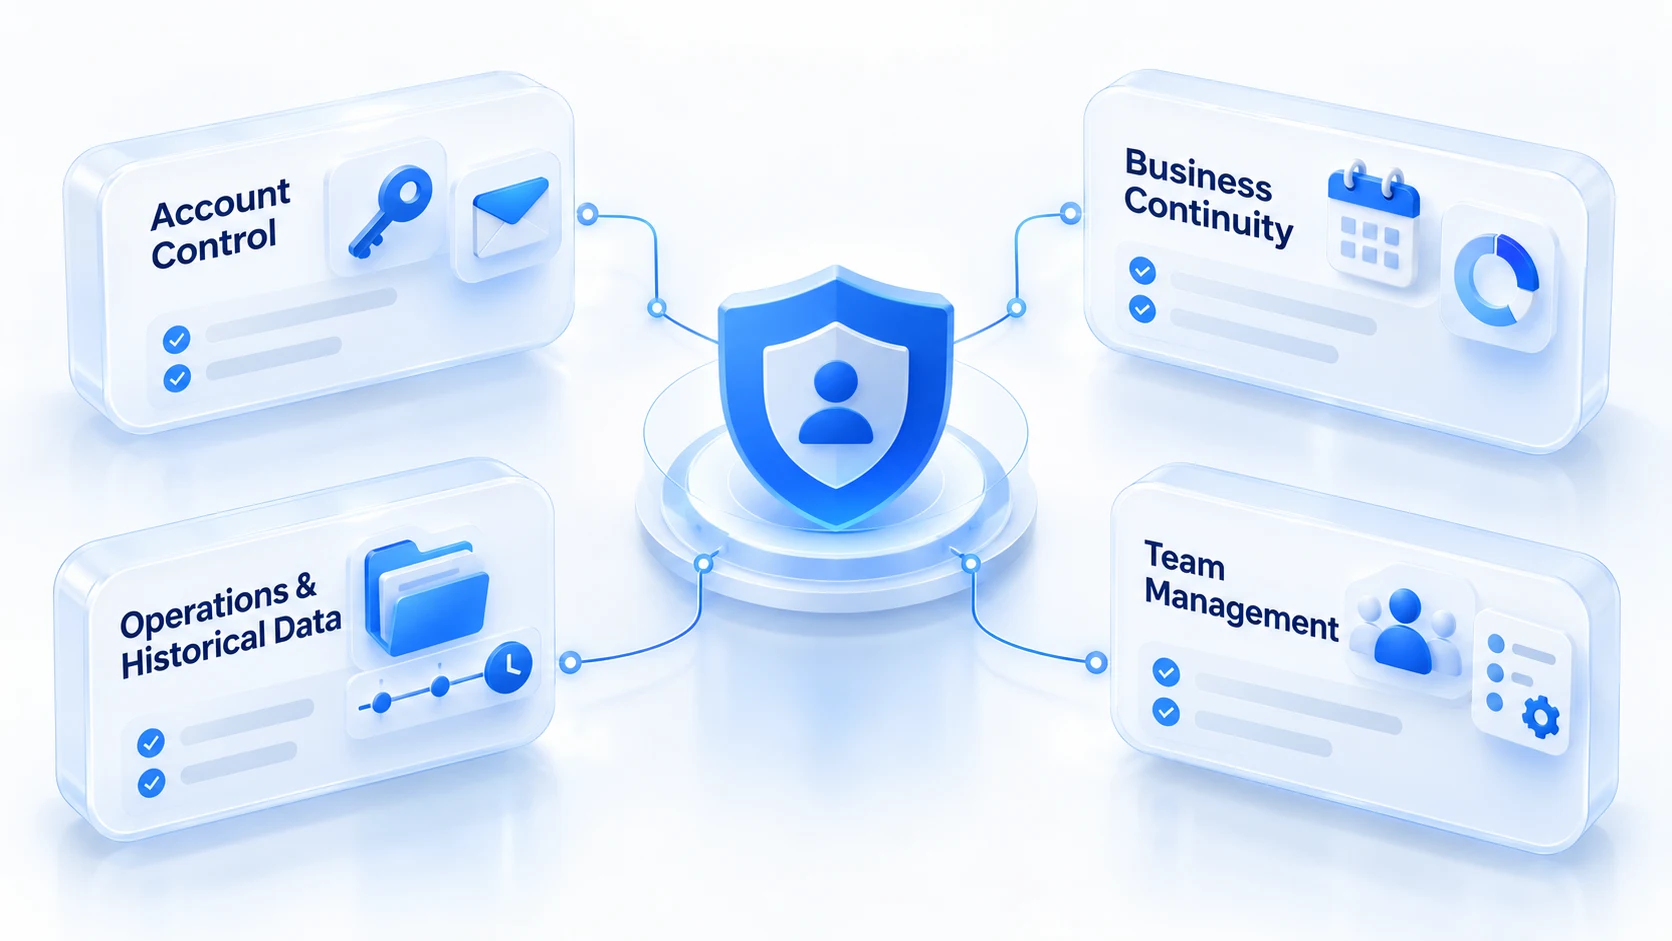
アカウント資産の四種類の損失は、どの段階で起きるのか?
仕組みはリスク別です。一緒に防ぐと無駄です。順に見ます。
BAN:アカウントは残るが、業務は止められる
主要な顧客対応と投稿を担うアカウントが突然停止され、用意していたコンテンツ、広告、フォローアップの計画がすべて止まります。ただし、BAN、一時的な機能制限、本人確認の要求は、いずれも別の状況です。やり取りできないからといって、永久BANと決めつけてはいけません。損失を実際に拡大させるのは別の要因です。すべてのタスクがこの一つのアカウントに集中しています。代替の体制がありません。
アカウントが制限されたら、まず証拠を残します。プラットフォームの通知を保存し、異常の時刻を記録し、公式の告知を確認します。そのうえで、プラットフォームが用意した窓口を進みます。BAN自体は必ずしも防げません。事前にできるのは、一つのアカウントの問題が業務全体に与える打撃を小さくすることです。 異常発生後、最初の1時間の証拠保全と異議申し立ての準備は、アカウントBAN後の最初の1時間で時系列に沿って解説したので、ここでは繰り返しません。
関連付け:一つのアカウントの問題が、他のアカウントまで揺らす
あるアカウントで異常が出ると、チームは他のアカウントも影響を受けるのではないかと心配する一方で、アカウント同士にどの端末、ネットワーク、操作履歴が共通しているのか説明できません。関連リスクは、同じIPや似た操作を見ただけで結論を出せるものではありません。プラットフォームごとに判別の仕組みは違います。部外者が単一のシグナルだけで、関連を判定したかどうかを確認するのは困難です。
チームが実際に管理できるのは、別の層です。アカウント間に不必要な共用がないか、帰属が明確か、異常の前に環境の調整やメンバーの引き継ぎがなかったか。問題の後に全アカウントの設定を同時に変更するのは危険です。手がかりも消えます。 まずアカウント間の実際の関係を整理し、そのあと項目ごとに確認します。アカウント、担当者、環境、業務用途の対応関係を作れば、チーム内の混用や誤操作は減らせます。ただし、それでプラットフォームが関連と判定しない保証はありません。
乗っ取り:アカウントは存在するが、制御権はすでに移っている
メンバーが普通のコラボレーション案のメッセージを受け取り、第三者のページにログインしたあと、アカウントに見知らぬログイン通知が続きました。紐づくメールアドレスや復旧情報。勝手に変更されています。乗っ取りは、必ずしもログイン不能から始まるとは限りません。見知らぬログイン通知、自分が行っていない承認、復旧情報の変更、自分が実行していない操作。いずれも確認の対象です。ブラウザ環境は各アカウントのログイン状態を分けられますが、アカウント自体の保護の代わりにはなりません。
不審な動きに気づいたら、まずプラットフォーム公式のセキュリティ窓口でログイン履歴を確認し、身に覚えのない承認を取り消します。まだアカウントを操作できるうちにパスワードを変更し、復旧手段を確認します。すでに制御権を失っている場合は、公式の復旧フローに従い、関連するメールアドレスや業務システムに被害が広がっていないか調べます。CISAの強力なパスワードのアドバイスは、認証情報管理の最も基本的な項目をまとめています。復旧手段と認証アプリの設計仕様は、NISTのデジタルアイデンティティガイドラインを参照してください。乗っ取り対応の要は、制御権を早く確定し、損害の拡大を抑えることです。 環境を変えても無駄です。
データ消失:アカウントは生きているが、資料は戻らない
チームがパソコンを変えたかブラウザを再インストールしたあと、以前の環境が復元できないことに気づきました。ログイン状態が消え、ローカルに保存したファイル、タスクの進捗、引き継ぎ情報も見つかりません。この損失はBANとは違います。アカウントは正常です。仕事だけが途切れます。まず、データを三種類に分けてください。保存場所と復旧方法がまったく異なります。プラットフォーム内のデータはプラットフォームが管理します。ブラウザ環境とログイン状態は環境ファイルに従います。チーム自身の業務ファイル、素材、アカウント台帳はローカルやクラウドにあります。自分たちのバックアップに頼るしかありません。
環境の保存をプラットフォームデータのバックアップと考えないでください。再ログインすれば元の状態に戻ると想定してもいけません。すでに消失が起きた場合は、まず上書きを止めます。古い端末の整理もやめてください。何が失われたのか、使えるバックアップがあるのかを確認してから、プラットフォームに問い合わせるかソフトウェアの提供元に問い合わせるかを決めます。データを復旧できるかどうかは、何を失ったか、事前にバックアップがあったかで決まります。 アカウントにログインできるかどうかは、何の判断材料にもなりません。
四つのリスクは同じ方法では解決できない。まず損害を抑え、それから復旧する
問題が起きたあと、最初にやることは損失の種類によって決まります。まず損害を抑えます。そのあとで復旧します。次の表に沿って進めてください:
| 出現した問題 | 最初にやること | 次に確認すること |
|---|---|---|
| アカウントがBANまたは制限された | 通知を保存し、影響範囲を確認 | アカウント状態、プラットフォーム通知、公式の処理窓口 |
| 関連付けが疑われる | 場当たり的な変更を止め、関係を整理 | 共用の環境、担当者、ネットワーク、操作履歴 |
| 乗っ取りが疑われる | 制御権の確認と保護を優先 | ログイン履歴、復旧手段、第三者への承認 |
| 重要な資料を消失した | 上書きと削除をすぐ中止 | 保存場所、バックアップ、使える復旧手段 |
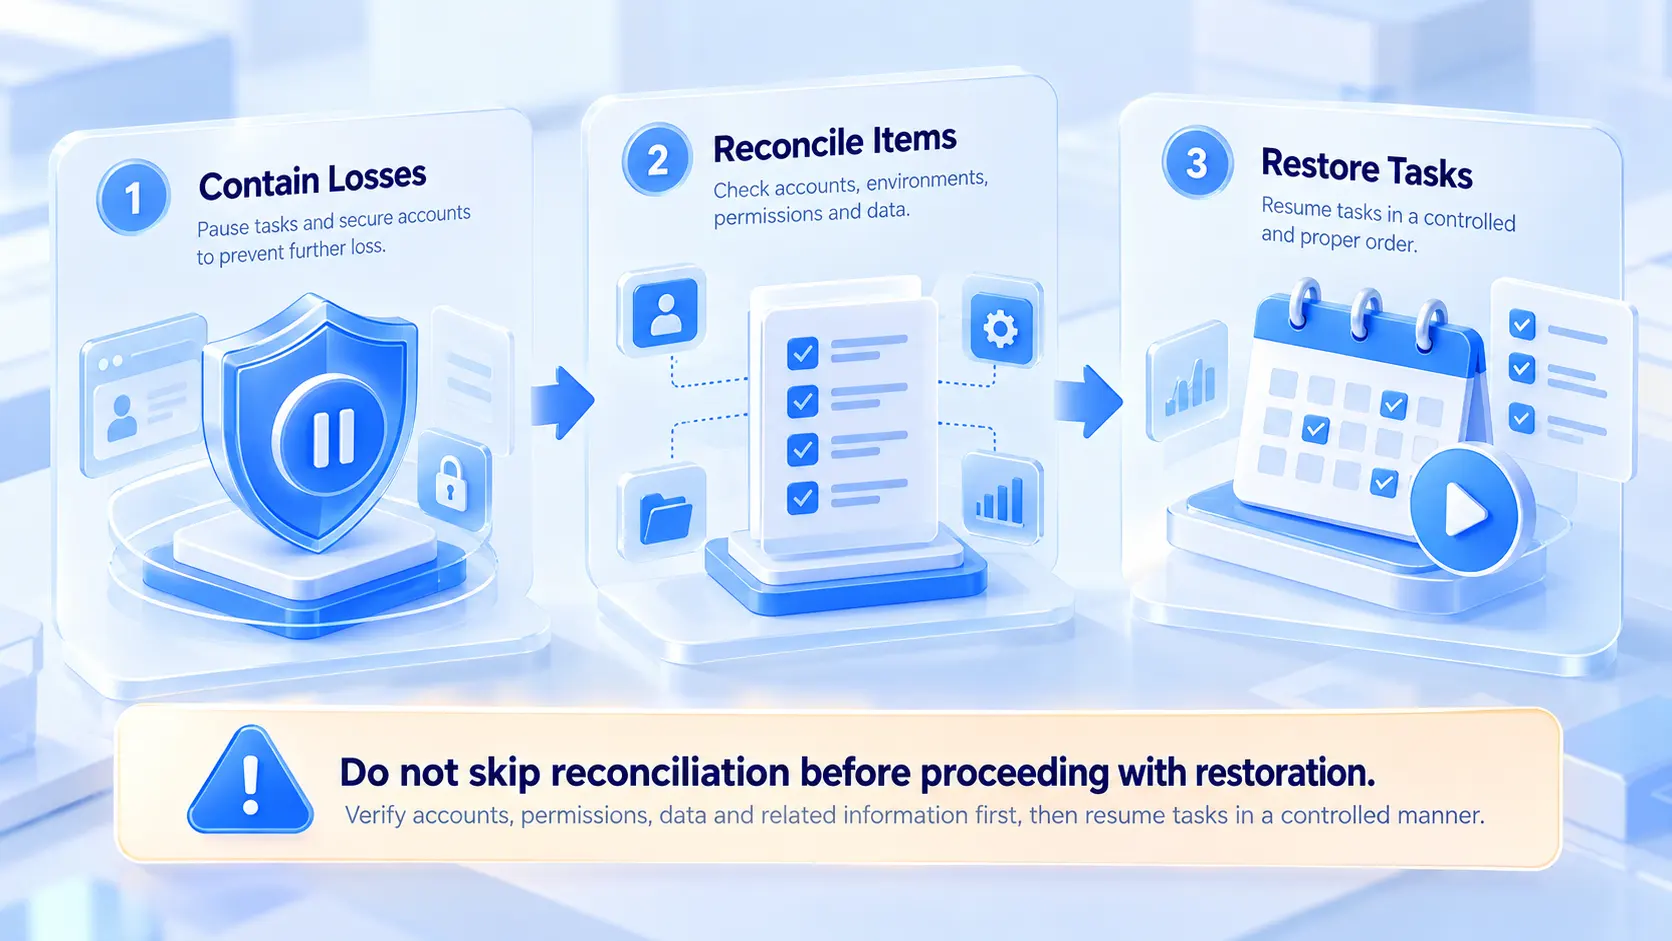
第一段階:まず損害を抑え、全業務の復旧を急がない
影響を受けたアカウントのタスクを停止し、その後の対応担当を決めます。アカウントの安全に関わる場合は、制御権と復旧手段を最優先で守ります。データ消失の場合は、手元の端末、ファイル、記録を残し、むやみな削除や上書きを避けます。
第二段階:アカウント、環境、権限、資料を一つずつ突き合わせる
アカウントの現在の状態と異常発生の時刻を確認します。アカウントごとの担当者、ブラウザ環境、業務上の用途を突き合わせます。関係するメンバーの操作記録と権限変更を点検します。確認できないデータと、プラットフォームの協力が必要な問題は別途書き出します。推測を確定した原因として扱わないでください。
第三段階:復旧の前に、再開できるタスクを確定する
アカウントの状態が許し、安全上の問題の処理が終わってから、該当タスクを再配置します。まだ復旧していないアカウントは、停止範囲と担当者を明確にし、他のメンバーが復旧済みと誤解しないようにします。復旧後は業務ファイル、タスクの進捗、アカウントの帰属を確認します。ログインだけ復旧させて、その後の作業を見落とさないでください。
応急対応は一回限りです。担当者、ログイン情報、過去の資料を毎回ゼロから調べるようでは、次の異常でも同じ慌ただしさが起きます。
個人の記憶に頼らないアカウント資産管理体制の作り方
単発の障害は応急対応、長期は仕組みで対処します。アカウントの資料、権限、環境、業務記録を、日常から使える状態に保ってください。調べるものが残ります。
アカウントごとに資産台帳を作る
少なくとも次の項目を記録してください:
- アカウント名、プラットフォーム、業務上の用途。
- 現在の担当者、代理の連絡先、引き継ぎ日。
- 紐づく復旧手段と管理の担当者。
- 対応するブラウザ環境と業務ファイルの保管場所。
- 直近の異常、処理の状況、未完了のタスク。
共有メモに入れないものがあります。平文のパスワード、認証コード、復旧キーです。機密性の高い認証情報は専用の安全な方法で保管し、アクセス範囲を限定します。
環境管理、権限管理、データバックアップを分けて扱う
三つの工程は関連します。しかし、互いを代替することはできません。環境管理は、明確な環境名、アカウントの帰属、備考で混用と引き継ぎミスを減らします。環境隔離が具体的に何を解決するかは、環境隔離の役割と使いどころの記事で説明しました。権限管理は、メンバーの役割に応じて操作権限を配分し、退職や異動の際にすぐ点検と調整を行います。データバックアップは、業務ファイル、素材、タスク一覧、必要な記録に対して独立した保存と復旧の仕組みを作り、定期的にバックアップが使えるか検証します。
MostMateで多アカウント環境とチームの引き継ぎを管理する
こうした台帳と対応関係を、表計算と記憶で維持すると、アカウントが増えた途端に更新が途切れます。MostMateは指紋ブラウザで、環境の帰属、引き継ぎ記録、異常の経緯をその中で管理できます。環境の帰属が明確:アカウントごとに対応するブラウザ環境を用意し、名称と備考で用途、担当者、異常状態を示します。チームの引き継ぎに記録が残る:メンバー権限と操作記録と合わせて引き継ぎ状況を確認し、チャットの口頭引き継ぎに頼る度合いを減らします。
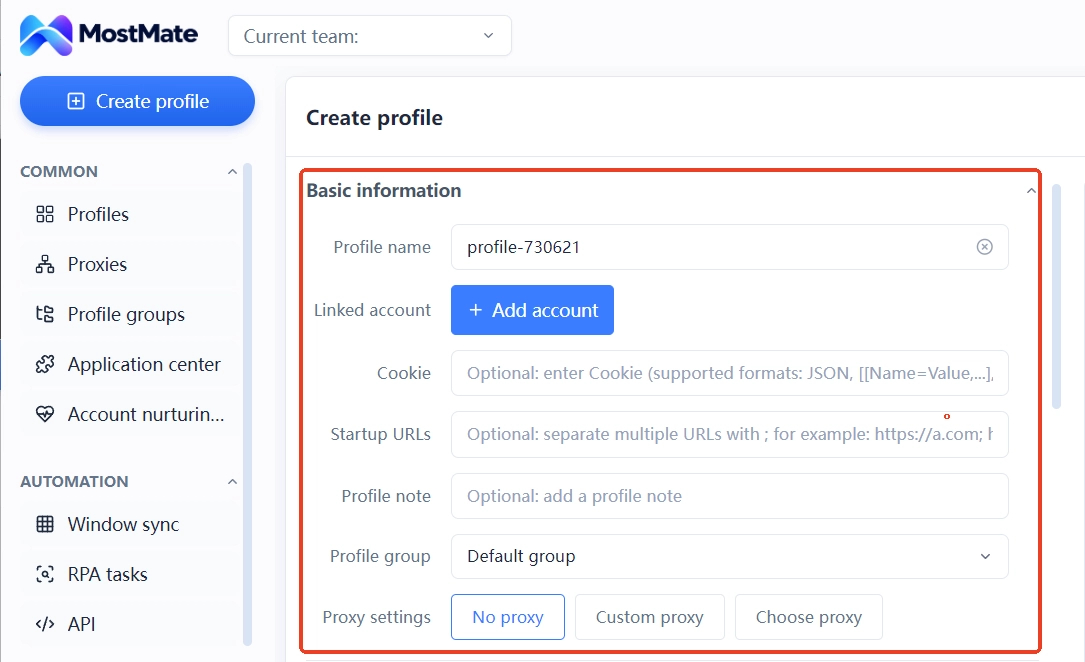
異常対応にも文脈が必要です。異常の時刻、対応の進捗、残った作業を環境と備考に整理しておけば、引き継いだ人は、どこまで確認済みで何が未解決かを把握できます。境界もはっきり述べておきます。MostMateが管理するのはブラウザ環境とチームの作業フローです。アカウントがBANされないことや、関連と判定されないことを保証するものではありません。プラットフォームのアカウント復旧機能や、独立したデータバックアップの代わりにもなりません。
よくある質問
アカウント資産には具体的に何が含まれますか?
アカウントとログイン情報だけではありません。制御権、復旧手段、業務ファイル、操作記録、担当者情報も含まれます。日常の運営が頼っている資料も対象です。
アカウントがBANされたあと、他のアカウントにも必ず影響しますか?
一概には言えません。関連するか、波及するかは、プラットフォームの規則と実際の状況次第です。一つのアカウントがBANされただけで、他のアカウントも影響を受けると認定することはできません。
指紋ブラウザを使えば関連付けや乗っ取りを防げますか?
防げません。独立した環境は、アカウントごとのブラウザデータとログイン状態の管理に役立ちます。ただし、プラットフォームが関連と判定しないことを保証せず、パスワード保護、承認の見直し、復旧手段の管理の代わりにもなりません。
アカウントのデータを失ったあと、復旧できますか?
何を失ったか、使えるバックアップがあるか次第です。プラットフォーム内のデータ、環境データ、ローカルファイルでは復旧方法が異なります。まず保存場所を確認します。対応する復旧経路を使ってください。
複数アカウントのチームは、どの制度から優先的に作るべきですか?
まず登録表から始めます。アカウント資産の担当者、用途、復旧手段、対応する環境、資料の保管場所を明確にします。そのあと、権限、引き継ぎフロー、バックアップ点検の仕組みを順に整えます。
MostMateは、どんなアカウント資産を守る助けになりますか?
MostMateはチームのブラウザ環境の管理を支援します。環境の備考、メンバー権限、操作記録で、アカウントの帰属と引き継ぎを整理します。ただし、アカウントがBANされない、盗まれないことを保証するものではなく、プラットフォームの安全対策や独立したバックアップの代わりにもなりません。
アカウント資産管理は、問題が起きてから始めるものではない
BANが影響するのは、業務を続けられるかどうかです。関連付けがもたらすのは、影響範囲の不確実さです。乗っ取りが狙うのは制御権です。データ消失は、まだ使えるアカウントから仕事の資料を奪います。四つのリスクは、原因も対処法も異なります。しかし、突いている点は同じです。アカウント、権限、環境、業務記録の帰属が明確か、問題時に必要な情報をすぐ取り出せるか。まずアカウント資産の台帳を作り、権限、環境の対応、バックアップ場所を整えれば、チームは異常のたびに記録をゼロから調べずに済みます。
複数アカウントのチームを率いているなら、資産登録表から始めて、アカウントごとに環境と担当者の対応を埋めていくのが一案です。MostMateの環境リストとメンバー権限が、この日常の維持を担えます。異常が本当に起きたときは、本稿の順序に従い、まず損害を抑え、次に突き合わせ、そのあとで復旧してください。

MOSTMATE
安全な複数アカウント管理を、もっと簡単に
最初のアカウントから、MostMate でより安全でスマート、効率的な複数アカウント運用を始めましょう。
- 独立したプロファイル。一貫した識別情報。
- AI 自動化 · アカウント健全性 · チーム運用



