
Один акаунт впав, і зупинилася вся команда? Профілактика блокувань, пов'язування акаунтів, крадіжок та втрати даних
Команда одночасно веде кілька акаунтів у соцмережах. У понеділок раптово обмежили акаунт, що відповідав за залучення аудиторії. У вівторок інший акаунт отримав запит на підтвердження безпеки. У середу хтось із команди виявив, що раніше збережене середовище браузера не відкривається. Стан входу й локальні записи зникли разом. Три дні, три події. Кожна окремо стосується лише одного акаунта. Але варто глянути на бізнес у цілому, і картина змінюється. Реклама й публікації зупинилися. На повідомлення клієнтів ніхто не відповідає. У передаванні справ утворилася пауза. Команда навіть не може сказати, які матеріали ще є, а які дії вже виконані.
Активи акаунта це не лише сам акаунт і пароль. Втрата можливості користуватися акаунтом, контролю над ним або пов'язаних матеріалів у будь-якому разі є втратою активів і б'є по бізнесу. Розгляньмо чотири складові:
- Контроль над акаунтом: чи можна увійти та чи зберігається контроль над прив'язаною поштою, телефоном і каналами відновлення.
- Безперервність бізнесу: чи не перервуться спілкування з клієнтами і публікації, коли акаунт недоступний.
- Дії та історія: чи цілісні середовище, записи завдань, робочі файли та інформація для передавання справ.
- Керування в команді: хто відповідає за акаунт, у кого які права, хто діє, коли сталася проблема.
У цій статті розбираємо чотири типи втрат: сценарії, сигнали та способи зупинити збитки. Далі збираємо все в систему керування акаунт-активами, яку команда може виконувати щодня й довго.
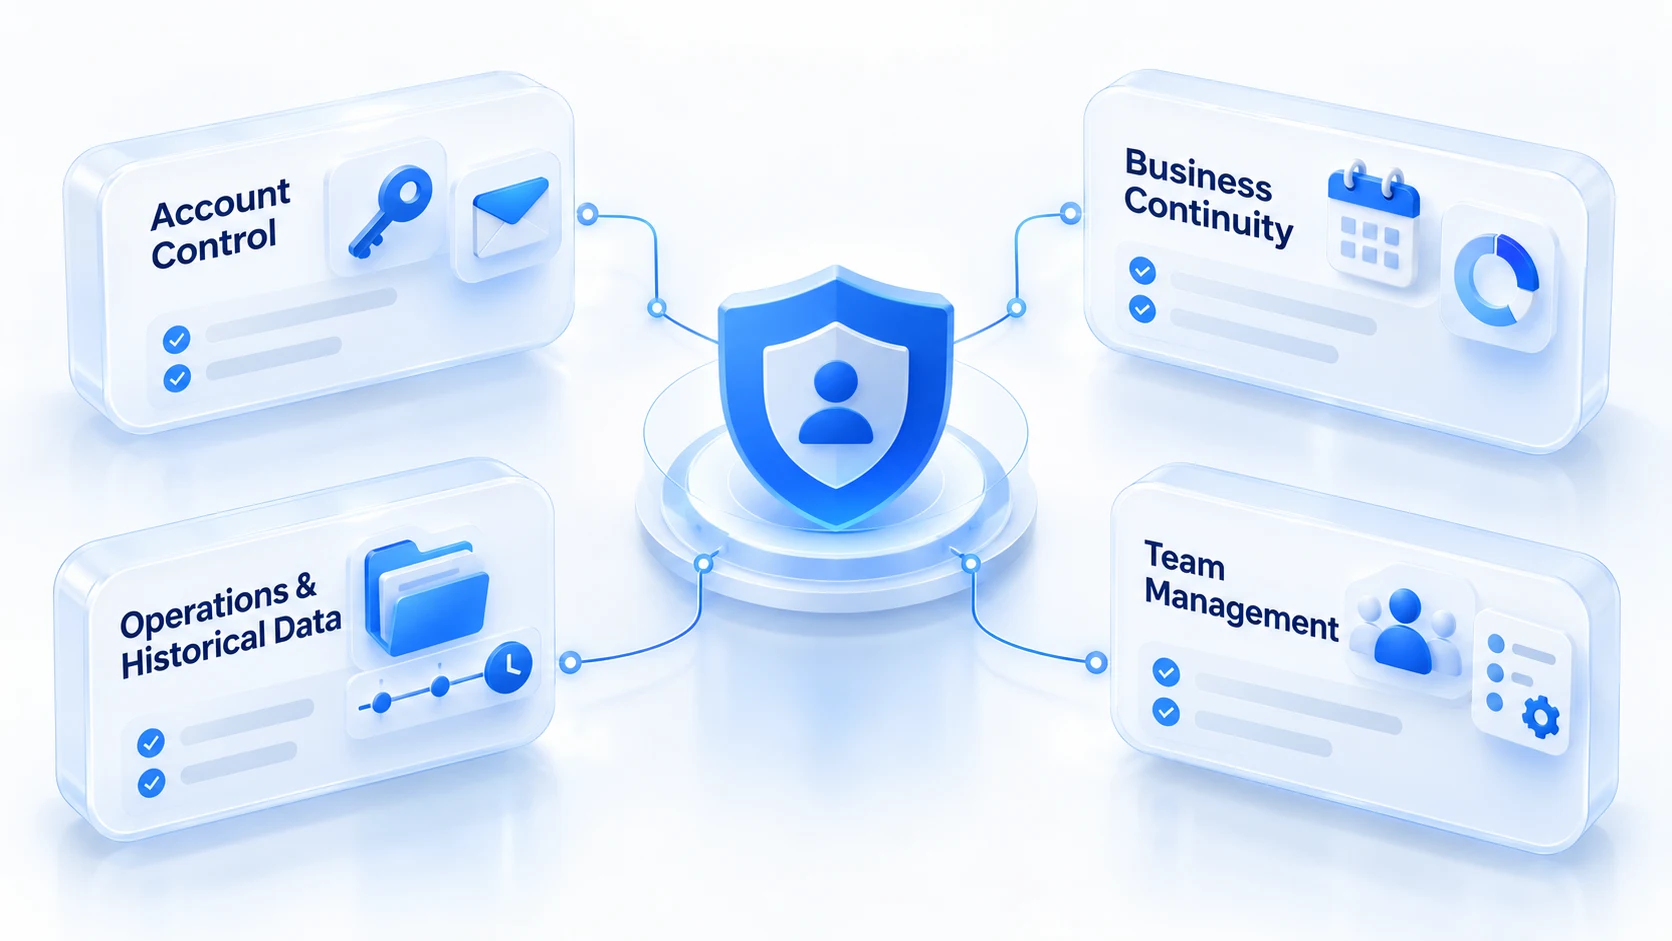
Чотири типи втрат акаунт-активів: на якому етапі вони виникають?
Чотири ризики мають різні механізми втрат. Спільний захист не спрацює.
Блокування: акаунт існує, але бізнес змушений зупинитися
Раптово деактивували акаунт, що вів основні консультації клієнтів і публікації. Заплановані пости, реклама та плани подальшої роботи застрягли. Блокування, тимчасове обмеження функцій і вимога підтвердити особу не є одним і тим самим, тому не варто робити висновок про остаточне блокування лише тому, що взаємодія стала недоступною. Збитки насправді збільшує інше: усі завдання тримаються на одному акаунті, і запасного плану немає.
Коли акаунт обмежено, спершу збережіть повідомлення платформи, зафіксуйте час збою та звірте офіційні сповіщення. Потім дійте через канали, які пропонує платформа. Самого блокування не завжди можна уникнути; завчасно можна зробити інше: зменшити вплив проблеми з одним акаунтом на весь бізнес. Збір доказів і підготовку апеляції в першу годину після збою розібрано за шкалою часу в статті Перша година після блокування акаунта, тому тут не повторюватимемо.
Пов'язування: проблеми одного акаунта ставлять під загрозу решту
Після збою в одному акаунті команда починає хвилюватися за інші, але не може назвати спільні пристрої, мережі чи історію дій між акаунтами. Ризик пов'язування не вирішують висновком на основі однакової IP-адреси чи схожих дій. У кожної платформи власні механізми розпізнавання, і сторонній спостерігач ледь може за одним сигналом підтвердити, чи платформа пов'язала акаунти.
Команда реально керує іншим рівнем. Чи немає між акаунтами зайвого спільного, чи зрозуміле призначення кожного, чи не було змін середовища або передавання справ перед збоєм. Якщо після інциденту одразу змінити конфігурації всіх акаунтів, корисні сліди для аналізу зникнуть разом із ними. Спершу опишіть фактичні зв'язки між акаунтами, потім перевіряйте пункт за пунктом. Зіставлення акаунтів, відповідальних, середовищ і робочих завдань зменшує плутанину й помилки всередині команди. Але воно не гарантує, що платформа не визнає акаунти пов'язаними.
Крадіжка: акаунт на місці, але контроль уже в інших руках
Співробітник отримав начебто звичайну пропозицію співпраці, увійшов на сторонню сторінку, і в акаунті почали з'являтися повідомлення про незнайомі входи. Змінено прив'язану пошту або дані відновлення. Крадіжка не завжди починається з неможливості увійти. Сповіщення про незнайомі входи, дозволи, яких ви не надавали, зміни даних відновлення, дії, яких ви не виконували, усе це варто перевірити. Середовище браузера розділяє стани входу різних акаунтів, але не замінює захист самого акаунта.
Помітивши підозрілу активність, спершу через офіційний розділ безпеки платформи перевірте входи та скасуйте незнайомі дозволи. Поки контроль ще є, змініть пароль і звірте канали відновлення. Якщо контроль уже втрачено, дійте за офіційною процедурою відновлення та перевірте, чи не зачеплено пов'язану пошту й робочі системи. Базові правила керування паролями зібрано в порадах CISA щодо надійних паролів, а вимоги до каналів відновлення й автентифікаторів описано в Настанові з цифрової ідентичності NIST. Головне в реагуванні на крадіжку: якнайшвидше підтвердити контроль і обмежити подальші збитки. Зміна середовища тут не допоможе.
Втрата даних: акаунт не заблоковано, але матеріали не повернути
Команда змінила комп'ютер або перевстановила браузер і виявила, що колишні середовища не відновлюються. Зникли стани входу, а разом із ними локальні файли, прогрес завдань і передавання справ. Така втрата відрізняється від блокування: акаунт у повному порядку, але робота стала. Спершу розділіть три типи даних, адже місце зберігання та спосіб відновлення в них зовсім різні. Дані всередині платформи належать платформі. Середовище браузера та стани входу рухаються разом із файлом середовища. А робочі файли, матеріали та таблицю приналежності акаунтів команда зберігає локально або в хмарі, і тут потрібна власна схема резервного копіювання.
Не сприймайте збережене середовище як резервну копію даних платформи і не вважайте, що повторний вхід поверне все як було. Якщо втрата вже сталася, спершу припиніть чистити старі пристрої або перезаписувати файли. З'ясуйте, який тип даних зник і чи є доступна копія, і лише тоді вирішуйте, до кого звертатися: до платформи чи до постачальника програмного забезпечення. Чи можна відновити дані, визначає те, що саме зникло, і чи була завчасно зроблена копія. Можливість увійти в акаунт про це нічого не говорить.
Чотири ризики не вирішуються одним способом: спершу зупиніть збитки, потім відновлюйте
Що робити в першу чергу, визначає тип втрати. Спершу зупиніть збитки, потім відновлюйте. Орієнтуйтеся за таблицею:
| Проблема | Перша дія | Що перевірити далі |
|---|---|---|
| Акаунт заблоковано або обмежено | Зберегти повідомлення, оцінити масштаб | Стан акаунта, сповіщення, офіційні канали |
| Підозра на пов'язування | Призупинити сліпі зміни, описати зв'язки | Середовища, люди, мережі, історія дій |
| Підозра на крадіжку | Насамперед підтвердити і вберегти контроль | Входи, канали відновлення, сторонні дозволи |
| Втрата важливих даних | Припинити перезапис і очищення даних | Місце зберігання, копії, шляхи відновлення |
Етап 1: спершу стримайте збитки, не поспішайте повністю відновлювати роботу
Призупиніть завдання на зачеплених акаунтах і визначте, хто надалі відповідає за процес. Якщо зачеплена безпека акаунта, насамперед бережіть контроль і канали відновлення. У разі втрати даних лишіть недоторканими наявні пристрої, файли та записи, щоб уникнути сліпого очищення чи перезапису.
Етап 2: зіставте акаунти, середовища, права та матеріали по одному
Звірте поточний стан акаунтів із часом виникнення збою. Підтвердіть, хто відповідає за акаунт, яке середовище браузера і яке робоче призначення за ним закріплено. Перевірте журнали дій і зміни прав учасників. Дані, які не вдається підтвердити, і питання, що потребують допомоги платформи, винесіть окремим списком. Не видавайте припущення за встановлені причини.
Етап 3: до відновлення визначте, які завдання можна продовжити
Плануйте завдання знову лише тоді, коли стан акаунта це дозволяє і питання безпеки вирішено. Для акаунтів, які ще не відновлено, окресліть межі паузи та відповідального, щоб інші не вважали, що все вже працює. Після відновлення звірте робочі файли, прогрес завдань і приналежність акаунтів. Не можна відновити лише вхід і забути про подальшу роботу.
Аварійний процес закриває лише цей раз. Якщо команді щоразу доводиться заново шукати відповідальних, дані для входу та історичні матеріали, наступний збій знову обернеться метушнею.
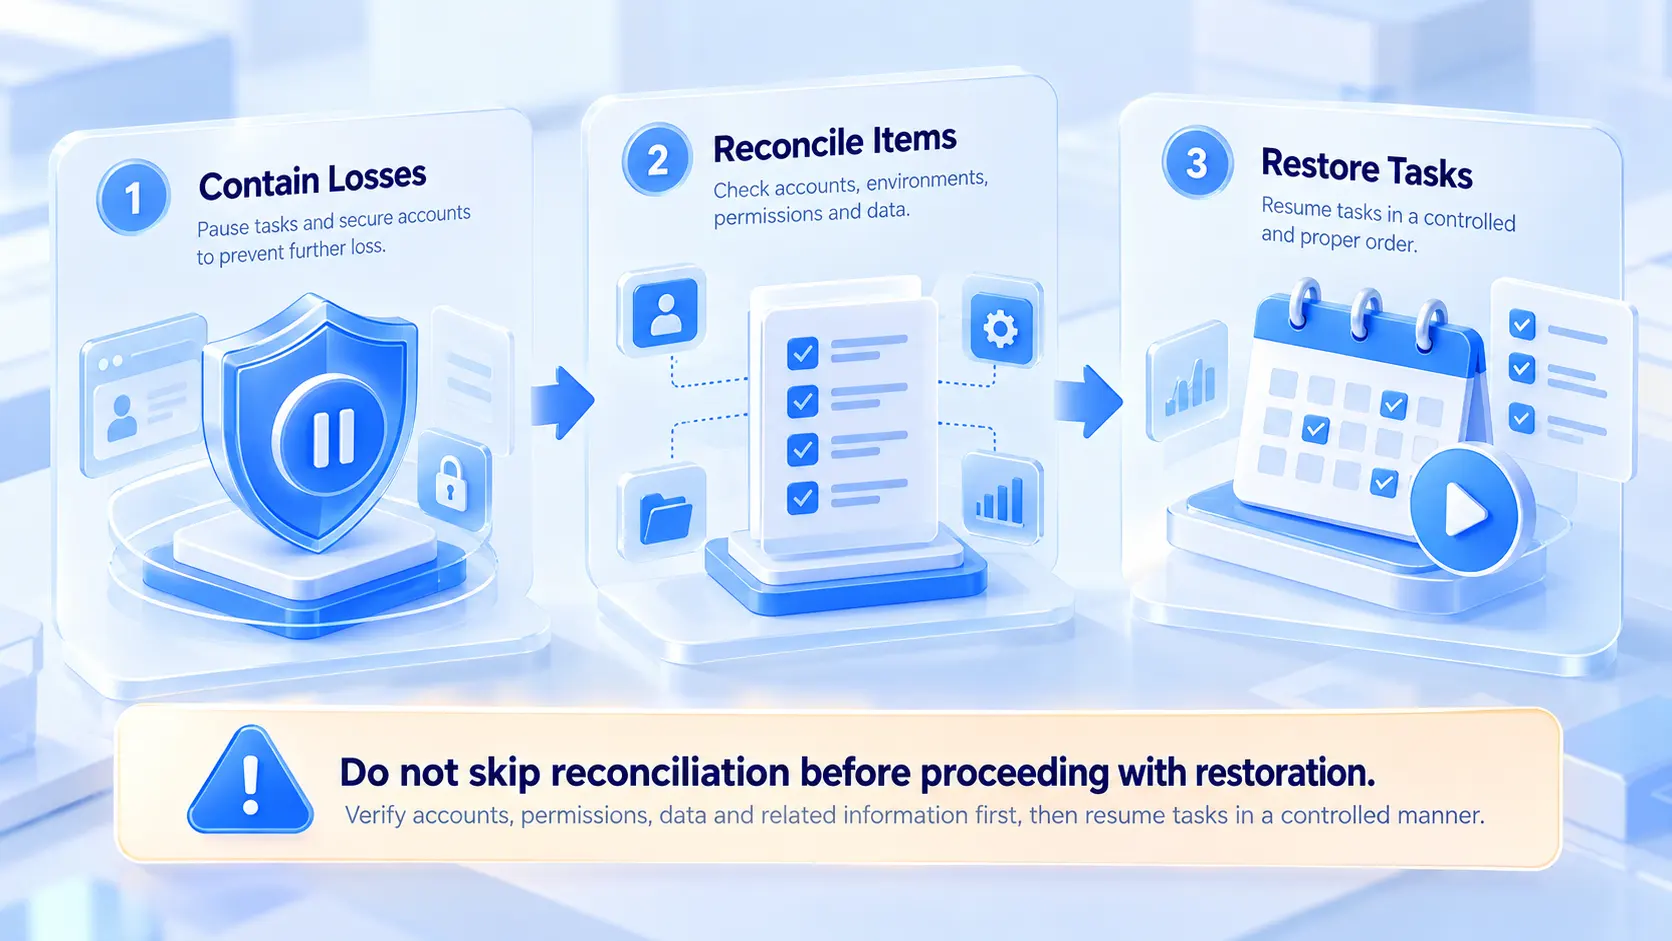
Як побудувати систему керування акаунт-активами, що не залежить від пам'яті окремих людей
Разовий збій закривають аварійними діями, а на тривалій дистанції працює система. Акаунти, права, середовища та робочі записи мають бути постійно доступні в повсякденній роботі, тоді під час збою буде що перевіряти.
Створіть для кожного акаунта картку активів
Принаймні запишіть таке:
- Назва акаунта, платформа та робоче призначення.
- Поточний відповідальний, запасний контакт і дата передавання справ.
- Прив'язані канали відновлення та особа, яка ними керує.
- Відповідне середовище браузера та місце зберігання робочих файлів.
- Останній збій, стан опрацювання та незавершені завдання.
Паролі у відкритому вигляді, коди підтвердження та ключі відновлення не слід класти в спільні нотатки. Чутливі облікові дані зберігайте окремим захищеним способом і обмежуйте коло тих, хто має до них доступ.
Розділіть керування середовищами, правами та резервними копіями
Три напрями пов'язані, але не замінюють один одного. Керування середовищами тримається на зрозумілих назвах, приналежності акаунтів і нотатках: так менше плутанини та помилок під час передавання справ. Які саме проблеми вирішує ізоляція середовищ, розібрано в статті Ізоляція середовищ: навіщо вона потрібна і де застосовується. Керування правами розподіляє дії за обов'язками учасників; коли хтось звільняється або змінює роль, права своєчасно звіряють і коригують. Резервне копіювання стосується робочих файлів, матеріалів, списків завдань і потрібних записів: для них створюють окреме сховище та механізм відновлення й регулярно перевіряють, чи копії доступні.
Керуйте середовищами кількох акаунтів і передаванням справ у MostMate
Такі картки та відповідності, що тримаються на таблицях і пам'яті, легко занепадають, коли акаунтів стає багато. MostMate це антидетект-браузер, у якому можна вести приналежність середовищ, записи передавань справ і контекст збоїв. Приналежність середовищ зрозуміла: для кожного акаунта налаштовують своє середовище браузера, а назва й нотатки позначають призначення, відповідального та стан збою. Передавання справ у команді має записи: права учасників і журнали дій допомагають перевіряти передавання з меншою залежністю від усних домовленостей у чатах.
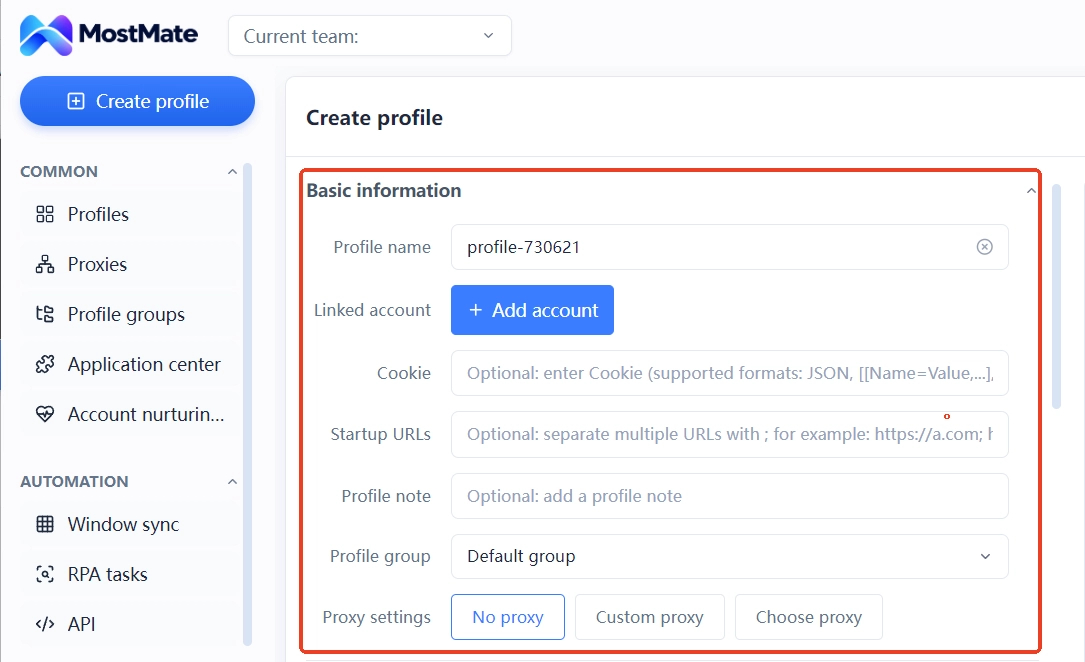
Опрацювання збоїв має контекст: час збою, прогрес і поточні справи зібрано в середовищах та нотатках. Той, хто приймає справи, бачить, що вже перевірено, а що ще відкрите. Межі варто назвати прямо. MostMate керує середовищами браузера та робочими процесами команди. Він не гарантує, що акаунт не заблокують і не визнають пов'язаним, і не замінює механізм відновлення акаунтів на платформі чи окремі резервні копії даних.
Часті запитання
Що саме входить до акаунт-активів?
Не лише акаунт і дані для входу. Ще контроль над акаунтом, канали відновлення, робочі файли, журнали дій, інформація про відповідальних і матеріали, на які спирається щоденна робота.
Чи обов'язково постраждають інші акаунти після блокування одного?
Не обов'язково. Чи пов'язані акаунти і чи пошириться проблема, визначають правила конкретної платформи та фактичні обставини. Сам факт блокування одного акаунта не доводить, що зачеплені інші.
Чи вберігає антидетект-браузер від пов'язування або крадіжки?
Ні. Окремі середовища допомагають вести дані браузера та стани входу різних акаунтів, але не гарантують, що платформа не визнає зв'язок, і не замінюють захист паролем, перевірку дозволів і керування каналами відновлення.
Чи можна відновити втрачені дані акаунта?
Це залежить від того, що саме зникло і чи є придатна копія. Дані платформи, дані середовищ і локальні файли відновлюють по-різному. Спершу визначте місце зберігання, потім дійте через відповідний канал відновлення.
Яку систему команді з кількома акаунтами запровадити першою?
Спершу заведіть реєстр акаунт-активів: відповідальний, призначення, канали відновлення, відповідні середовища та місця зберігання матеріалів. Далі поступово додавайте права, процедури передавання справ і перевірку копій.
Які акаунт-активи допомагає захистити MostMate?
MostMate допомагає команді вести середовища браузера: через нотатки середовищ, права учасників і журнали дій упорядковувати приналежність акаунтів і передавання справ. Він не гарантує, що акаунт не заблокують чи не вкрадуть, і не замінює механізми безпеки платформи та окремі копії даних.
Керування акаунт-активами не починається після інциденту
Блокування б'є по тому, чи триватиме бізнес. Пов'язування приносить невизначеність масштабу. Крадіжка зачіпає контроль. Втрата даних забирає робочі матеріали в акаунта, який ще працює. У чотирьох ризиків різні причини та різні підходи, але всі вони ведуть до одного питання: чи мають акаунти, права, середовища та робочі записи зрозумілу приналежність, і чи можна одразу знайти потрібне під час збою. Спершу створіть картки акаунт-активів, потім додайте права, відповідності середовищ і місця копій. Тоді команді не доведеться після кожного збою шукати все з нуля.
Якщо ви ведете команду з кількома акаунтами, почніть із реєстру активів і акаунт за акаунтом додайте відповідності середовищ та відповідальних. MostMate зі списком середовищ і правами учасників візьме на себе цю щоденну підтримку. Коли збій справді станеться, дійте в порядку з цієї статті: спершу стримайте збитки, потім звірте дані, і лише тоді відновлюйте.

MOSTMATE
Безпечне керування кількома обліковими записами — це просто
Почніть із першого облікового запису й побудуйте з MostMate безпечнішу, розумнішу та ефективнішу роботу з кількома обліковими записами.
- Незалежні профілі. Узгоджені ідентичності.
- ШІ-автоматизація · Стан облікових записів · Командні операції



