
Staat het hele team stil als één account uitvalt? Preventie van schorsing, koppeling, accountdiefstal en gegevensverlies
Een team beheert tegelijk meerdere socialmedia-accounts. Op maandag wordt het account dat verkeer aantrekt plotseling beperkt. Op dinsdag ontvangt een ander account een melding over beveiligingsverificatie. Op woensdag ontdekt een teamlid dat een eerder opgeslagen browseromgeving niet meer opent. De inlogstatus en lokale registraties verdwijnen samen. Drie dagen, drie gebeurtenissen. Elk apart lijkt het maar één account te raken. Kijk je naar het bedrijf als geheel, dan verandert het beeld: advertenties en publicaties staan stil, klantberichten blijven onbeantwoord, de overdracht kent gaten, en het team kan zelfs niet meer zeggen welke bestanden er nog zijn en welke taken al zijn afgerond.
Zodra een account zijn bruikbaarheid, controle of bijbehorende gegevens verliest, is er sprake van verlies van accountactiva, en dat raakt altijd het bedrijf. Concreet valt dit uiteen in vier onderdelen:
- Accountcontrole: kun je inloggen, en beheer je de gekoppelde e-mail, het telefoonnummer en de herstelkanalen?
- Bedrijfscontinuïteit: stopt klantcommunicatie en publicatie zodra een account niet meer bruikbaar is?
- Activiteiten en historische gegevens: zijn omgevingen, taakregistraties, bedrijfsbestanden en overdrachtsinformatie volledig?
- Teambeheer: wie is verantwoordelijk voor het account, wie heeft rechten en wie handelt er bij een incident?
Dit artikel behandelt de vier typen verlies elk met hun scenario's, signalen en manieren om de schade te beperken, en bundelt dat in een aanpak voor accountbeheer die het team langdurig kan volhouden.
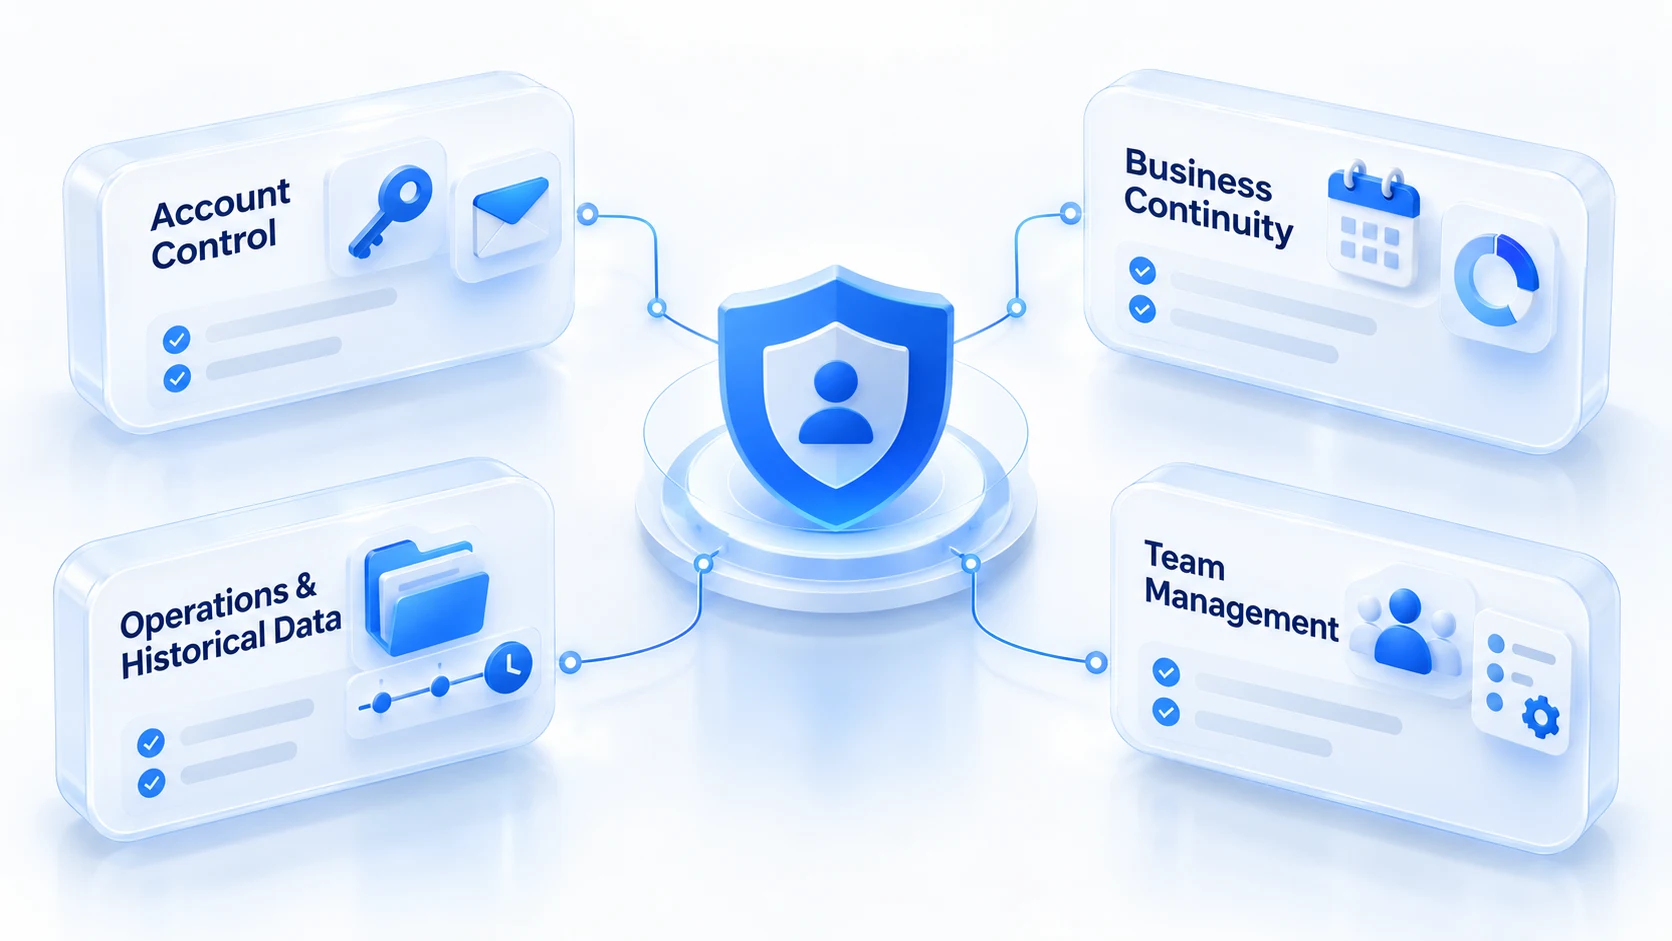
In welke fase treden de vier soorten verlies van accountactiva op?
Elk risico veroorzaakt verlies anders. Tegelijk afvangen lukt niet.
Schorsing: het account bestaat nog, maar het bedrijf staat stil
Een account dat de belangrijkste klantvragen en publicaties verzorgt, wordt plotseling geschorst. Geplande berichten, advertenties en opvolgplannen lopen allemaal vast. Een schorsing, een tijdelijke functiebeperking en een verzoek om identiteit te verifiëren zijn niet dezelfde situatie; niet kunnen reageren betekent niet automatisch een permanente ban. Wat het verlies echt vergroot, is iets anders: alle taken rusten op dit ene account, zonder alternatief.
Is een account beperkt, bewaar dan eerst de meldingen van het platform, noteer de afwijkende tijdstippen en controleer de officiële mededelingen. Volg daarna de route die het platform aanbiedt. Een schorsing zelf is niet per se te vermijden; wat vooraf kan, is de gevolgen van één uitgevallen account voor het hele bedrijf beperken. Voor het veiligleggen van bewijs en de voorbereiding van bezwaar in het eerste uur na de afwijking is dat in het eerste uur na een accountschorsing langs de tijdlijn uitgewerkt; hier herhalen we dat niet.
Koppeling: één account heeft een probleem, en de rest hangt aan een zijden draadje
Zodra één account een afwijking vertoont, maakt het team zich zorgen of andere accounts worden meegesleept, maar niemand kan zeggen welke apparaten, netwerken of activiteitenhistorie de accounts gemeen hebben. Koppelingsrisico laat zich niet beoordelen op basis van een gelijk IP of vergelijkbaar gedrag. Elk platform gebruikt andere detectiemechanismen, en van buitenaf is het vrijwel onmogelijk om met één signaal te bepalen of het platform een koppeling heeft vastgesteld.
Wat het team wél kan beheersen, is een andere laag: of accounts onnodig zaken delen, of het eigendom duidelijk is en of er vóór de afwijking omgevingswijzigingen of personeelswissels plaatsvonden. Alle accountconfiguraties tegelijk aanpassen na een incident wist ook de bruikbare sporen voor onderzoek uit. Breng eerst de feitelijke relaties tussen accounts in kaart en controleer ze daarna punt voor punt. Accounts koppelen aan verantwoordelijken, omgevingen en bedrijfsdoeleinden vermindert verwisselingen en fouten binnen het team. Maar het biedt geen garantie dat het platform geen koppeling vaststelt.
Accountdiefstal: het account bestaat nog, maar de controle is van eigenaar gewisseld
Een teamlid ontvangt een ogenschijnlijk normale samenwerkingsuitnodiging, logt in op een pagina van derden, en daarna verschijnen meldingen van onbekende inlogpogingen. De gekoppelde e-mail of herstelgegevens zijn gewijzigd. Diefstal begint niet per se met een account waar je niet meer inlogt. Onbekende inlogmeldingen, autorisaties die jij niet hebt gegeven, gewijzigde herstelgegevens en handelingen die jij niet hebt uitgevoerd, verdienen allemaal controle. Browseromgevingen scheiden de inlogstatussen van accounts, maar vervangen de beveiliging van het account zelf niet.
Zie je verdachte activiteit, controleer dan via de officiële beveiligingspagina van het platform de inlogactiviteit en trek autorisaties in die je niet herkent. Wijzig het wachtwoord en controleer de herstelkanalen zolang je nog de controle hebt. Ben je de controle al kwijt, volg dan het officiële herstelproces en controleer of gekoppelde e-mailaccounts en bedrijfssystemen zijn meegetroffen. De adviezen voor sterke wachtwoorden van CISA noemen de basisprincipes van credentialbeheer; voor de ontwerpeisen rond herstelkanalen en authenticators kun je terecht bij de Digital Identity Guidelines van NIST. Bij accountdiefstal draait alles om de controle snel te bevestigen en verdere schade te beperken. Een nieuwe omgeving lost dat niet op.
Gegevensverlies: het account is niet geschorst, maar de bestanden zijn zoek
Het team wisselt van computer of installeert de browser opnieuw en merkt dat de oude omgeving niet meer te herstellen is. De inlogstatus verdwijnt, en ook lokaal opgeslagen bestanden, taakvoortgang en overdrachtsinformatie zijn weg. Dit verlies verschilt van een schorsing: het account werkt gewoon, maar het werk is stilgevallen. Maak eerst onderscheid tussen drie soorten gegevens, want hun opslaglocatie en herstelwijze lopen volledig uiteen. Gegevens binnen het platform beheert het platform zelf. De browseromgeving en inlogstatus volgen het omgevingsbestand. De bedrijfsbestanden, het materiaal en de accounteigendomslijst van het team liggen lokaal of in de cloud en zijn afhankelijk van je eigen back-upoplossing.
Behandel het opslaan van een omgeving niet als back-up van platformgegevens, en neem niet aan dat opnieuw inloggen de oude situatie terugbrengt. Is er al verlies, stop dan met het opruimen van oude apparaten of het overschrijven van bestanden. Bepaal eerst welke soort gegevens je kwijt bent en of er bruikbare back-ups zijn, en beslis daarna of je je tot het platform of tot de softwareleverancier wendt. Of gegevens te herstellen zijn, hangt af van wat er verloren is en of er vooraf back-ups waren. Dat het account nog inlogt, zegt daar niets over.
Dezelfde aanpak voor vier risico's werkt niet: beperk eerst de schade, herstel daarna
Wat je na een incident eerst doet, hangt af van het type verlies. Eerst de schade beperken, dan herstellen. Gebruik de tabel hieronder als leidraad:
| Probleem | Eerste stap | Daarna controleren |
|---|---|---|
| Account geschorst of beperkt | Meldingen bewaren en impact inschatten | Accountstatus, meldingen en officiële route |
| Koppeling vermoed | Aanpassen pauzeren, relaties inventariseren | Gedeelde omgevingen, personen en historie |
| Diefstal vermoed | Controle over het account beveiligen | Inlogactiviteit, herstel en autorisaties |
| Belangrijke bestanden kwijt | Stoppen met overschrijven of opruimen | Opslaglocatie, back-ups en herstelroute |
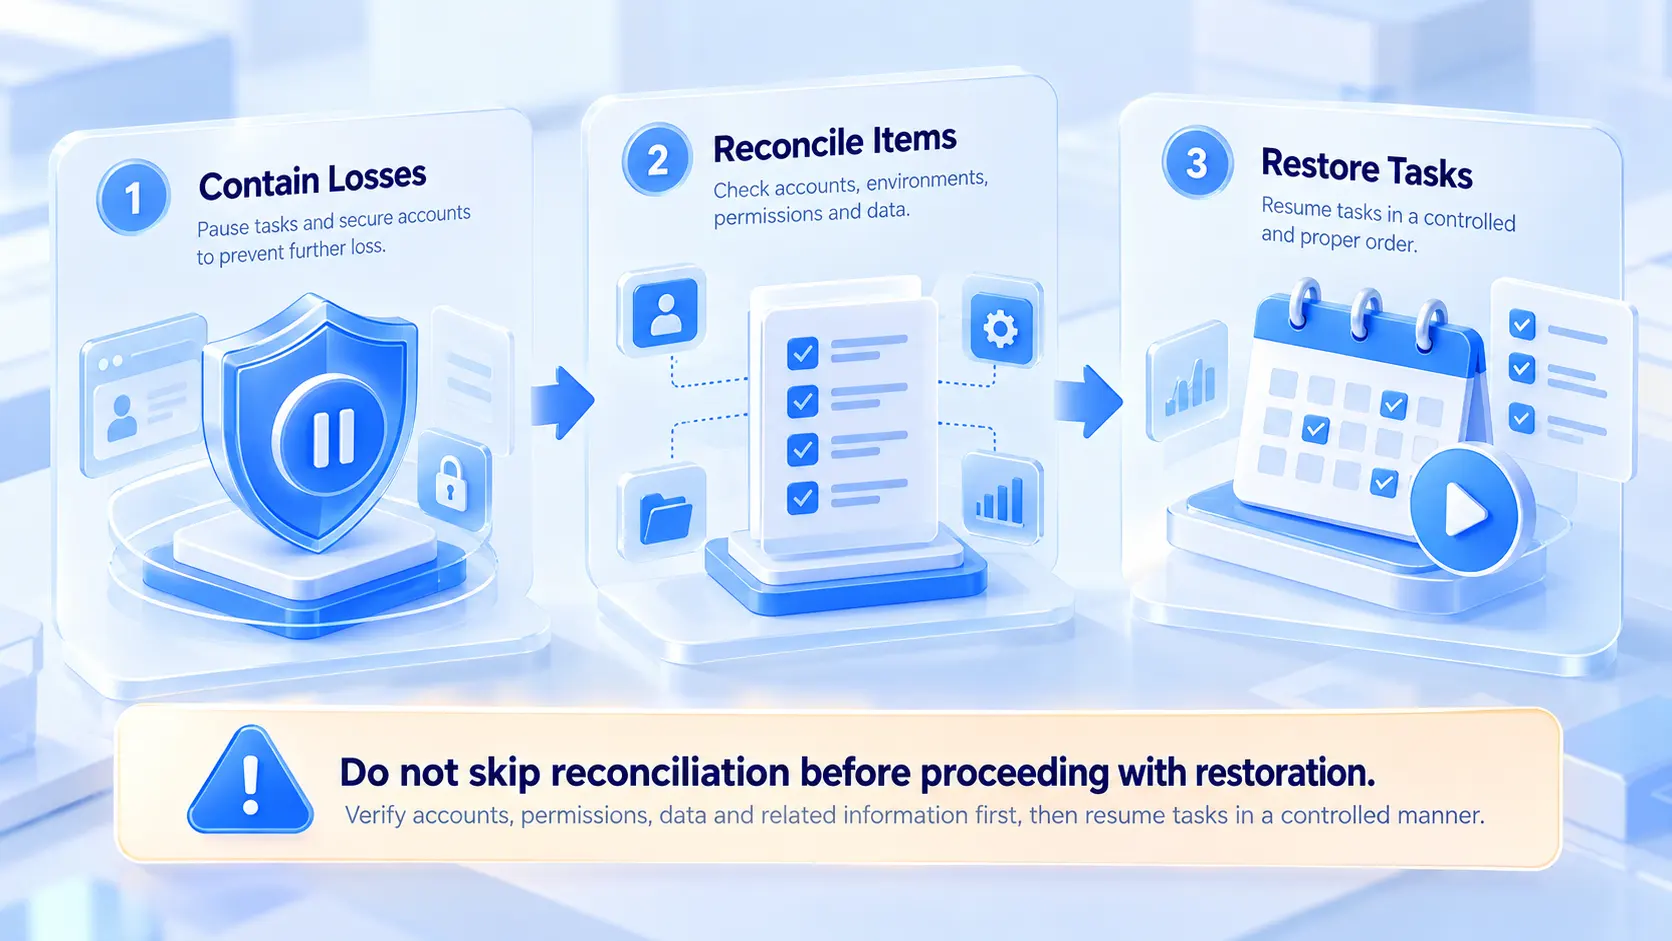
Fase één: houd de schade onder controle, herstel nog niet alles
Pauzeer de taken rond getroffen accounts en bepaal wie de opvolging op zich neemt. Draait het om accountbeveiliging, geef dan prioriteit aan de controle en de herstelkanalen. Bij gegevensverlies geldt: bewaar de huidige apparaten, bestanden en registraties, zodat blinde opruimacties of overschrijvingen worden voorkomen.
Fase twee: koppel accounts, omgevingen, rechten en gegevens punt voor punt aan elkaar
Controleer de actuele accountstatus en het moment waarop de afwijking begon. Bevestig wie verantwoordelijk is voor elk account, welke browseromgeving erbij hoort en voor welk doel het wordt gebruikt. Ga na welke leden welke handelingen en rechtenwijzigingen uitvoerden. Zet alles wat je niet kunt bevestigen en alle kwesties die platformhulp vereisen op een aparte lijst; neem een vermoeden niet zomaar als vastgestelde oorzaak.
Fase drie: bepaal vóór het herstel welke taken mogen doorgaan
Plan taken pas opnieuw in als de accountstatus het toelaat en de beveiligingskwesties zijn afgehandeld. Voor accounts die nog niet zijn hersteld: geef expliciet aan wat is gepauzeerd en wie verantwoordelijk is, zodat andere teamleden niet denken dat alles weer loopt. Controleer na het herstel de bedrijfsbestanden, de taakvoortgang en de accounteigendom; herstel niet alleen de inlogstatus en vergeet de rest niet.
Een noodprocedure lost één keer het probleem op. Als het team elke keer opnieuw van nul moet uitzoeken wie verantwoordelijk is, welke inloggegevens er zijn en welke historische bestanden bestaan, dan is het bij de volgende afwijking net zo chaotisch.
Hoe bouw je een beheermechanisme voor accountactiva dat niet op persoonlijk geheugen leunt?
Eenmalige storingen vragen om noodprocedures, de lange termijn vraagt om een mechanisme. Zorg dat accountgegevens, rechten, omgevingen en bedrijfsregistraties ook op gewone dagen bruikbaar zijn; dan heb je bij een incident iets om op terug te vallen.
Leg voor elk account een activadossier aan
Houd minstens dit bij:
- Accountnaam, platform en bedrijfsdoel.
- Actuele verantwoordelijke, reservecontact en overdrachtsdatum.
- Gekoppelde herstelkanalen en wie die beheert.
- De bijbehorende browseromgeving en de locatie van de bedrijfsbestanden.
- Meest recente afwijking, behandelstatus en openstaande taken.
Plaats wachtwoorden in platte tekst, verificatiecodes en herstelsleutels nooit in gedeelde notities. Bewaar gevoelige inloggegevens op een daarvoor bestemde, veilige manier en beperk wie erbij kan.
Houd omgevingsbeheer, rechtenbeheer en gegevensback-up gescheiden
De drie onderdelen hangen samen, maar kunnen elkaar niet vervangen. Omgevingsbeheer steunt op duidelijke namen, accounteigendom en notities, zodat verwisseling en overdrachtsfouten afnemen. Wat omgevingsisolatie precies oplost, is uitgelegd in het doel en de gebruiksscenario's van omgevingsisolatie. Rechtenbeheer kent operationele rechten toe op basis van de rol van elk lid; controleer en stuur bij bij vertrek of functiewissel. Gegevensback-up bouwt voor bedrijfsbestanden, materiaal, takenlijsten en noodzakelijke registraties een eigen opslag- en herstelmechanisme, en test periodiek of de back-ups werken.
Beheer meerdere accounts en teamoverdrachten met MostMate
Dit soort dossiers en koppelingen bijhouden met tabellen en geheugen raakt snel achterop zodra de accounts stapelen. MostMate is een antivingerprintbrowser waarin omgevingseigendom, overdrachtsregistraties en de context van afwijkingen samen worden bijgehouden. Het eigendom van omgevingen is helder: voor elk account stel je een bijbehorende browseromgeving in en markeer je met naam en notitie het doel, de verantwoordelijke en de status.
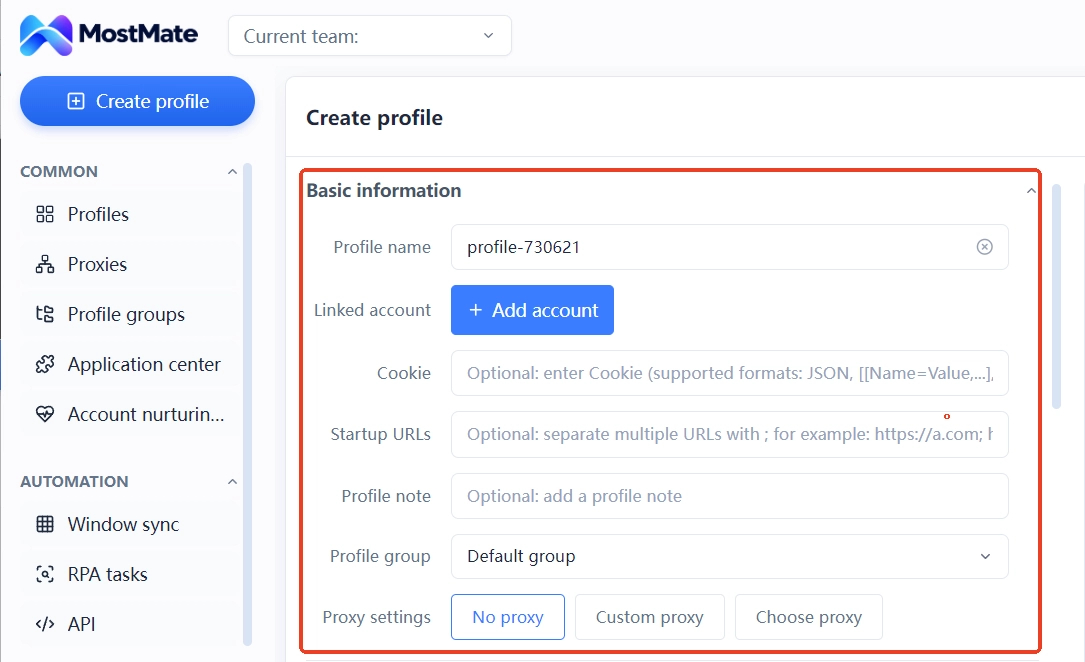
Ook de afwikkeling van afwijkingen heeft context: tijdstippen, voortgang en openstaande punten staan in de omgeving en notities. Wie overneemt, weet wat is gecontroleerd en wat nog openstaat. En de grens moet helder zijn: MostMate beheert browseromgevingen en teamworkflows, maar kan niet garanderen dat accounts niet worden geschorst of als gekoppeld worden aangemerkt, en vervangt niet het accountherstel van het platform of een onafhankelijke back-up van gegevens.
Veelgestelde vragen
Wat horen er allemaal bij accountactiva?
Meer dan accounts en inloggegevens: ook accountcontrole, herstelkanalen, bedrijfsbestanden, activiteitenregistraties, informatie over verantwoordelijken en de bestanden waar het dagelijkse werk van afhangt.
Als een account wordt geschorst, worden de andere accounts dan zeker geraakt?
Niet per se. Of er sprake is van koppeling en van gevolgen voor andere accounts hangt af van de regels en de feitelijke situatie van het desbetreffende platform. Eén geschorst account is op zichzelf geen bewijs dat andere accounts worden geraakt.
Voorkomt een antivingerprintbrowser accountkoppeling of diefstal?
Nee. Onafhankelijke omgevingen helpen om de browsergegevens en inlogstatussen van verschillende accounts gescheiden te beheren, maar bieden geen garantie dat het platform geen koppeling vaststelt, en vervangen geen wachtwoordbeveiliging, autorisatiecontrole of beheer van herstelkanalen.
Zijn verloren accountgegevens nog te herstellen?
Dat hangt af van wat er verloren is gegaan en of er bruikbare back-ups zijn. Platformgegevens, omgevingsgegevens en lokale bestanden vragen elk een andere herstelwijze; bepaal eerst de opslaglocatie en ga daarna via het bijbehorende herstelkanaal.
Welke beheerregel moet een team met meerdere accounts eerst invoeren?
Begin met een registratietabel voor accountactiva waarin verantwoordelijken, doeleinden, herstelkanalen, bijbehorende omgevingen en opslaglocaties staan, en vul daarna stapsgewijs aan met rechten, overdrachtsprocedures en back-upcontroles.
Bij welke accountactiva kan MostMate helpen?
MostMate helpt teams browseromgevingen beheren en brengt via omgevingsnotities, ledenrechten en activiteitenregistraties het eigendom en de overdracht van accounts in kaart. Het kan niet garanderen dat accounts niet worden geschorst of gestolen, en vervangt geen platformbeveiliging of onafhankelijke back-ups.
Beheer van accountactiva begint niet pas na het eerste incident
Een schorsing raakt de continuïteit van het bedrijf, een koppeling maakt de impact onzeker, diefstal richt zich op de controle en gegevensverlies berooft een bruikbaar account van zijn werkbestanden. De vier risico's hebben verschillende oorzaken en vragen om verschillende aanpakken, maar ze wijzen allemaal op hetzelfde: is duidelijk wie welk account, welke rechten, welke omgevingen en welke bedrijfsregistraties beheert, en kun je bij een incident direct vinden wat je nodig hebt. Zet eerst de activadossiers op en vul daarna rechten, omgevingskoppelingen en back-uplocaties aan; dan hoeft het team niet na elke afwijking vanaf nul de registraties uit te pluizen.
Beheer je een team met meerdere accounts, begin dan met de registratietabel en leg per account de koppeling tussen omgeving en verantwoordelijke vast; de omgevingslijst en ledenrechten van MostMate kunnen dit dagelijkse onderhoud overnemen. Als er echt een incident is, doorloop je volgens dit artikel eerst de schadebeperking, dan het opstellen en pas daarna het herstel.

MOSTMATE
Veilig meerdere accounts beheren, heel eenvoudig
Begin met je eerste account en bouw met MostMate aan veiligere, slimmere en efficiëntere multiaccountactiviteiten.
- Onafhankelijke profielen. Consistente identiteiten.
- AI-automatisering · Accountgezondheid · Teamwerk



