
Awaria jednego konta zatrzymuje cały zespół? Zapobieganie banom, powiązaniom, kradzieży kont i utracie danych
Zespół prowadzi jednocześnie kilka kont w mediach społecznościowych. W poniedziałek konto odpowiedzialne za pozyskiwanie ruchu zostało nagle ograniczone. We wtorek na inne konto przyszło powiadomienie o weryfikacji bezpieczeństwa. W środę jeden z członków odkrył, że wcześniej zapisane środowisko przeglądarki nie otwiera się. Status logowania i lokalne zapisy zniknęły razem. Trzy dni, trzy zdarzenia. Pojedynczo każde dotyczy tylko jednego konta. Gdy jednak rozłożyć pracę na części, obraz się zmienia. Reklamy i publikacje stanęły. Wiadomości od klientów czekają bez odpowiedzi. Powstają luki w przekazywaniu zadań. Zespół nie potrafi nawet powiedzieć, które materiały jeszcze są, a które działania zostały dokończone.
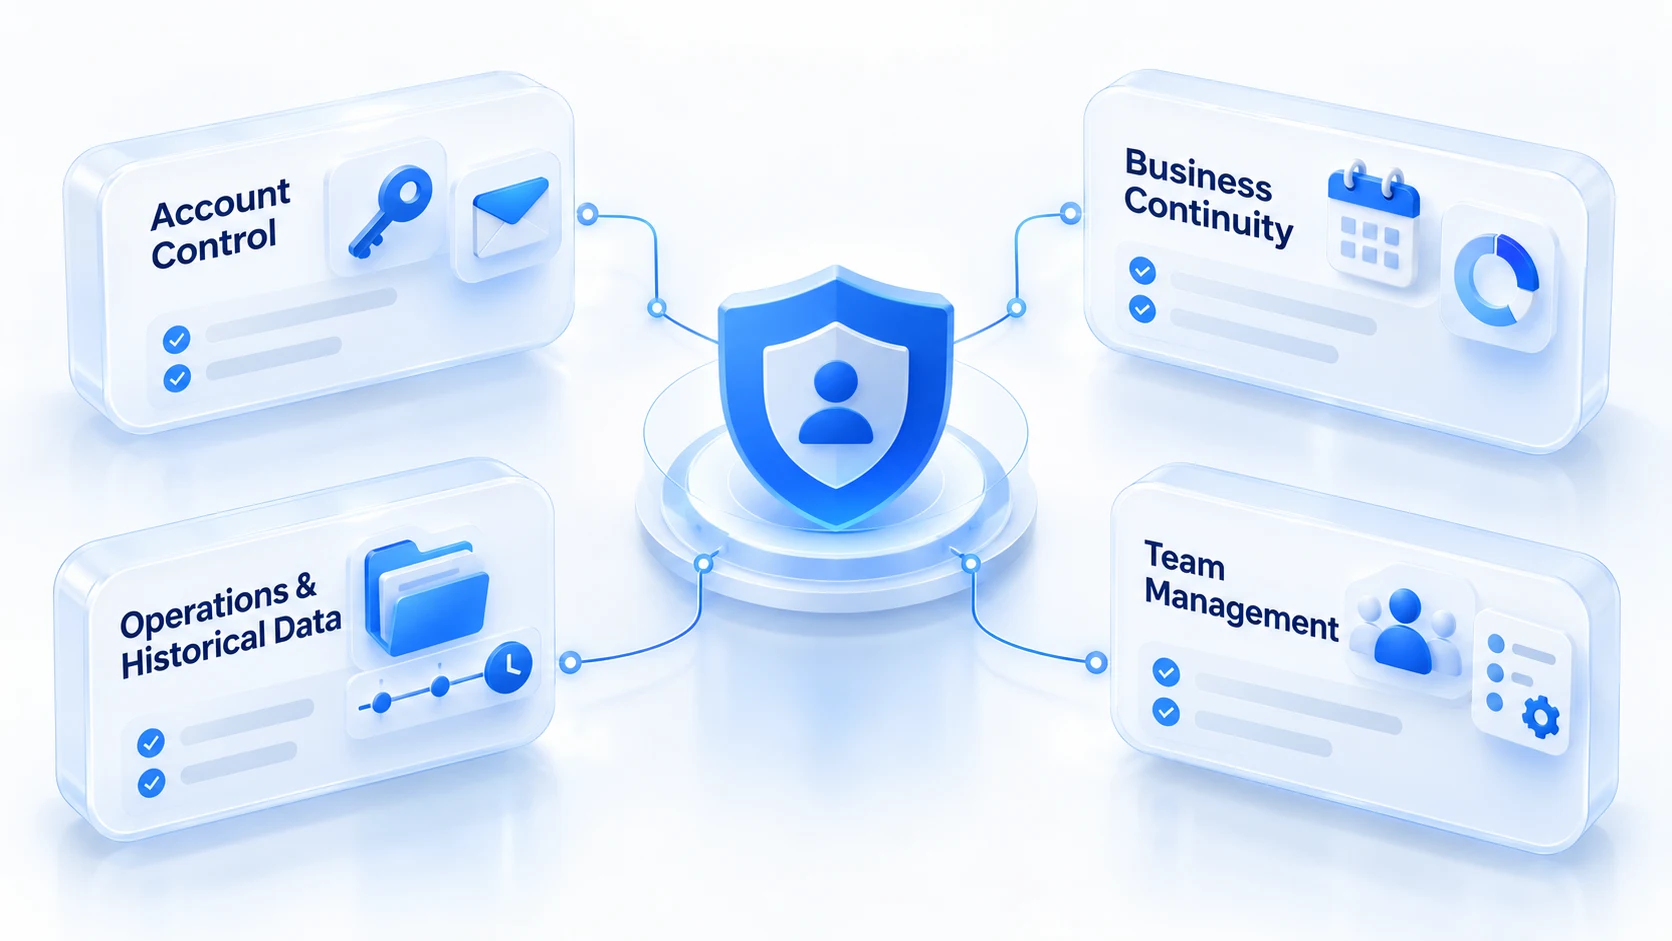
Zasoby kont to nie tylko konto i hasło. Jeżeli konto traci przydatność, kontrolę nad nim lub powiązane materiały, to jest strata zasobów i uderza w biznes. Można to rozbić na cztery obszary:
- Kontrola konta: czy logowanie działa i czy masz kontrolę nad podpiętym e-mailem, numerem telefonu oraz kanałami odzyskiwania.
- Ciągłość biznesu: czy gdy konto przestaje działać, komunikacja z klientami i publikacje się zatrzymują.
- Operacje i dane historyczne: czy środowiska, rejestr zadań, pliki biznesowe i informacje o przekazaniu są kompletne.
- Zarządzanie w zespole: kto odpowiada za konto, kto ma uprawnienia i kto zareaguje po incydencie.
Ten artykuł wyjaśnia scenariusze, sygnały i sposoby ograniczenia strat dla każdego z czterech typów, a potem scala je w system zarządzania zasobami kont, który zespół może prowadzić długoterminowo.
Cztery typy strat zasobów kont: w którym momencie występują?
Każde z czterech ryzyk działa inaczej. Wszystko naraz to brak ochrony.
Ban: konto istnieje, ale biznes stanął
Konto obsługujące główne zapytania klientów i publikacje zostało nagle zawieszone. Przygotowane treści, reklamy i plany kontaktu zatrzymały się. Ban, tymczasowe ograniczenie funkcji i żądanie weryfikacji to różne sytuacje; samej niemożności interakcji nie wolno traktować jako trwałego bana. Stratę naprawdę powiększa coś innego: wszystkie zadania spoczywają na tym jednym koncie i nie ma planu awaryjnego.
Gdy konto zostaje ograniczone, najpierw zapisz komunikat platformy, odnotuj czas anomalii i sprawdź oficjalne powiadomienia. Potem skorzystaj z kanału wskazanego przez platformę. Samo bana nie zawsze da się uniknąć; wcześniej można zrobić to, by awaria jednego konta mniej uderzała w cały biznes. Dokumentację i przygotowanie odwołania w pierwszej godzinie po anomalii rozbiera na czasy pierwsza godzina po zbanowaniu konta, więc tu nie powtarzamy.
Powiązanie: problem jednego konta wiesza pozostałe
Po anomalii na jednym koncie zespół zaczyna się obawiać o pozostałe konta, ale nie potrafi wskazać wspólnych urządzeń, sieci ani historii działań między nimi. O powiązaniu nie przesądza samo podobne IP czy zbliżony sposób działania. Platformy rozpoznają je inaczej, a osoba z zewnątrz jednym sygnałem nie potwierdzi, czy platforma utworzyła powiązanie.
Zespół realnie zarządza inną warstwą. Czy między kontami nie ma zbędnych elementów wspólnych, czy przynależność jest jasna, czy przed anomalią nie było zmian środowisk ani przekazania zadań. Zmienianie po incydencie ustawień wszystkich kont naraz usuwa też przydatne ślady do analizy. Najpierw uporządkuj faktyczne relacje między kontami, potem sprawdzaj punkt po punkcie. Powiązanie kont z osobami odpowiedzialnymi, środowiskami i przeznaczeniem biznesowym ogranicza pomyłki w zespole. Nie gwarantuje jednak, że platforma nie uzna kont za powiązane.
Kradzież konta: konto istnieje, kontrola zmieniła właściciela
Członek zespołu dostaje zaproszenie do współpracy, które wygląda normalnie. Po zalogowaniu na zewnętrzną stronę konto zaczyna pokazywać powiadomienia o nieznanych logowaniach. Podpięty e-mail lub dane odzyskiwania zostały zmienione. Kradzież nie zawsze zaczyna się od utraty dostępu. Alerty o obcych logowaniach, autoryzacje, których nikt nie nadawał, zmiany danych odzyskiwania i działania, których nikt nie wykonał, wszystkie wymagają sprawdzenia. Środowiska przeglądarki oddzielają statusy logowania kont, ale nie zastępują ochrony samego konta.
Po podejrzanej aktywności najpierw przez oficjalny panel bezpieczeństwa platformy sprawdź logowania i cofnij nieznane autoryzacje. Dopóki masz kontrolę nad kontem, zmień hasło i zweryfikuj kanały odzyskiwania. Gdy kontroli już brak, przejdź oficjalną procedurę odzyskiwania i sprawdź, czy powiązany e-mail oraz systemy biznesowe też nie zostały naruszone. Podstawy zarządzania poświadczeniami zbiera poradnik CISA o silnych hasłach; normy projektowania kanałów odzyskiwania i uwierzytelniaczy opisuje przewodnik NIST o tożsamości cyfrowej. W opanowaniu kradzieży liczy się szybkie potwierdzenie kontroli i ograniczenie dalszych strat. Zmiana środowiska tego nie rozwiąże.
Utrata danych: konto działa, ale materiałów nie da się odzyskać
Zespół zmienił komputer albo przeinstalował przeglądarkę i okazało się, że wcześniejszych środowisk nie da się przywrócić. Statusy logowania zniknęły, a zapisane lokalnie pliki, postęp zadań i informacje o przekazaniu też. Taka strata różni się od bana: konto jest całkowicie sprawne, a praca i tak stanęła. Najpierw rozdziel trzy rodzaje danych. Ich miejsce przechowywania i sposób odzyskiwania są zupełnie inne. Dane wewnątrz platformy należą do platformy, środowisko przeglądarki i statusy logowania podążają za plikiem środowiska, a własne pliki biznesowe, materiały i tabele przynależności kont leżą lokalnie lub w chmurze i wymagają własnego planu kopii zapasowych.
Nie traktuj zapisu środowiska jako kopii zapasowej danych platformy i nie zakładaj, że ponowne logowanie przywróci dawny stan. Gdy strata już nastąpiła, natychmiast przestań czyścić stare urządzenia i nadpisywać pliki. Ustal najpierw, jaki rodzaj danych przepadł i czy istnieje nadająca się kopia zapasowa, a potem decyduj, czy zwracać się do platformy, czy do dostawcy oprogramowania. O odzyskaniu danych decyduje to, co przepadło i czy wcześniej powstała kopia zapasowa. To, czy konto się loguje, nic o tym nie mówi.
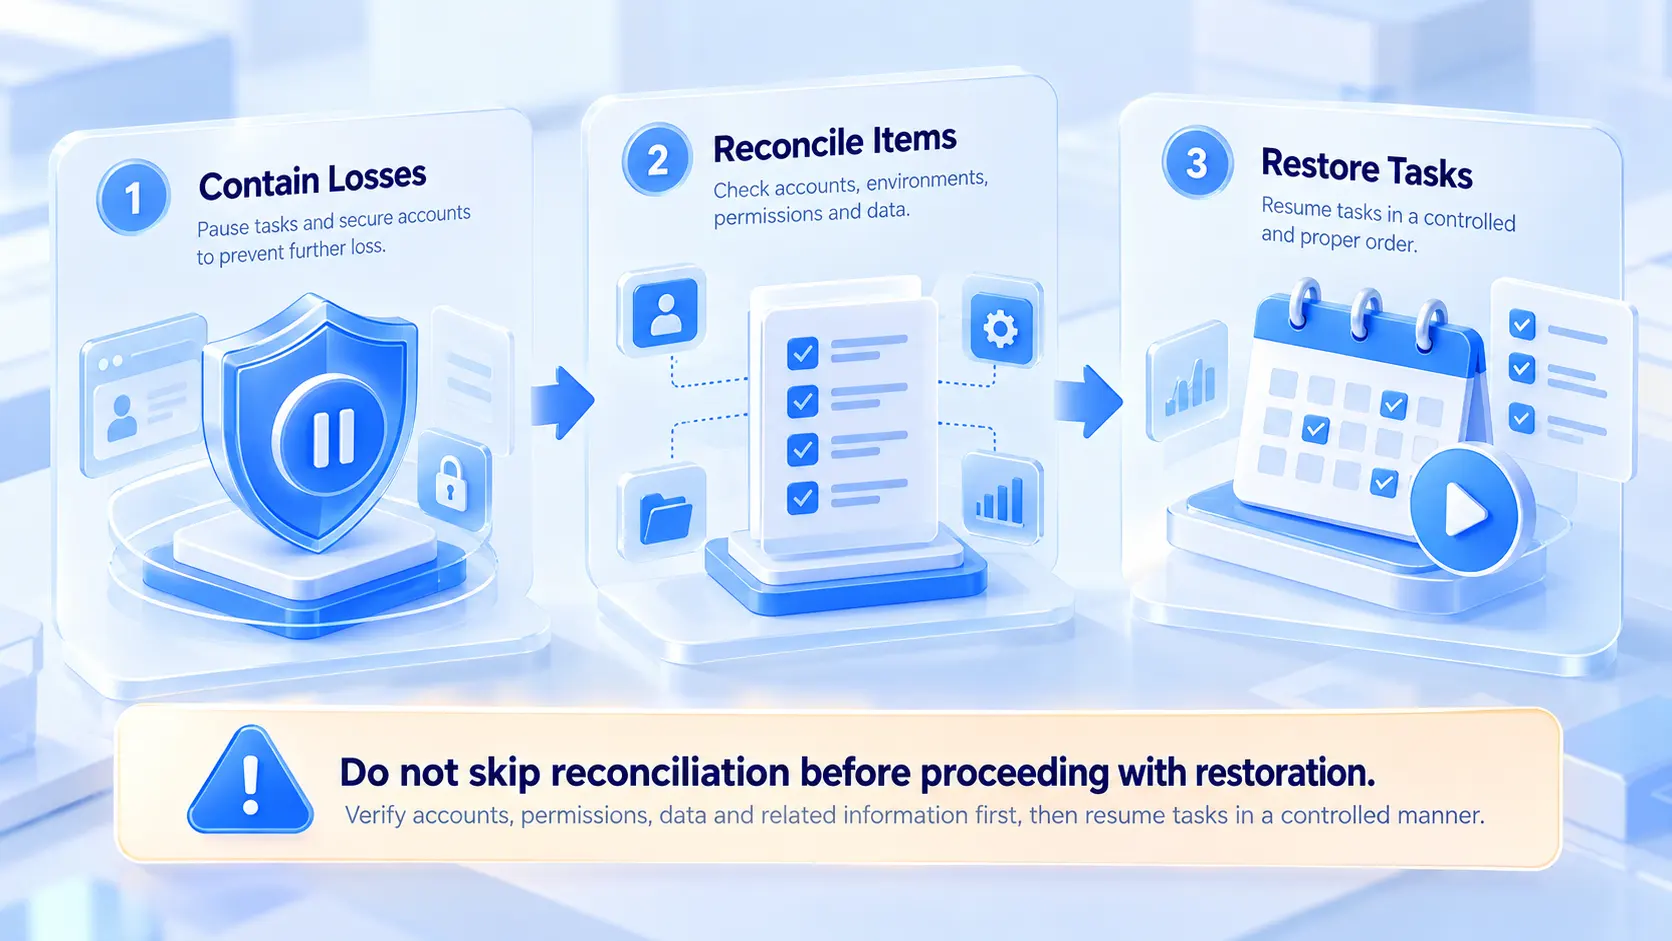
Czterech ryzyk nie rozwiąże jedna metoda: najpierw ogranicz straty, potem odbudowuj
Po wystąpieniu problemu pierwszy krok zależy od typu straty. Najpierw ogranicz straty, potem odzyskuj. Zacznij od poniższej tabeli:
| Problem | Pierwszy krok | Co sprawdzić potem |
|---|---|---|
| Ban lub ograniczenie konta | Zapisz komunikat, oceń zakres | Status konta, powiadomienia, wpis oficjalny |
| Podejrzenie powiązania | Wstrzymaj zmiany, uporządkuj relacje | Wspólne środowiska, osoby, sieci, historia |
| Podejrzenie kradzieży | Zabezpiecz kontrolę i odzyskiwanie | Logowania, kanały odzyskiwania, autoryzacje |
| Utrata ważnych danych | Przerwij nadpisywanie i czyszczenie | Lokalizacja danych, kopie, odtwarzanie |
Etap pierwszy: opanuj straty, nie spiesz się z pełnym przywracaniem
Wstrzymaj zadania związane z dotkniętymi kontami i ustal, kto poprowadzi dalsze działania. Gdy chodzi o bezpieczeństwo konta, najpierw chroń kontrolę i kanały odzyskiwania. Po utracie danych zachowaj obecne urządzenia, pliki i zapisy; unikaj pochopnego czyszczenia i nadpisywania.
Etap drugi: dopasuj konta, środowiska, uprawnienia i dane punkt po punkcie
Porównaj aktualny stan konta z momentem anomalii. Ustal dla każdego konta osobę odpowiedzialną, środowisko przeglądarki i przeznaczenie biznesowe. Sprawdź rejestry działań i zmiany uprawnień członków. Dane, których nie da się potwierdzić, i sprawy wymagające pomocy platformy wypisz osobno; domysłów nie traktuj jako ustalonych przyczyn.
Etap trzeci: przed odbudową ustal, które zadania mogą ruszyć dalej
Zadania wznawiaj dopiero, gdy stan konta na to pozwala, a kwestie bezpieczeństwa są zamknięte. Dla kont jeszcze nieodtworzonych określ zakres wstrzymania i osobę odpowiedzialną, żeby nikt nie uznał ich za działające. Po odtworzeniu porównaj pliki biznesowe, postęp zadań i przynależność kont; nie przywracaj samego logowania, zapominając o dalszej pracy.
Procedura awaryjna załatwia tylko ten jeden przypadek. Jeśli zespół za każdym razem szuka od zera osoby odpowiedzialnej, danych logowania i historii, przy następnej anomalii znów będzie chaos.
Jak zbudować system zarządzania zasobami kont, który nie zależy od czyjeś pamięci
Pojedynczą awarię załatwia reagowanie, długoterminowo działa system. Informacje o kontach, uprawnienia, środowiska i rejestry biznesowe muszą być na bieżąco dostępne, żeby po incydencie było co sprawdzić.
Załóż kartę zasobów dla każdego konta
Zapisz przynajmniej te pozycje:
- Nazwa konta, platforma i przeznaczenie biznesowe.
- Osoba odpowiedzialna, kontakt zapasowy i data przekazania.
- Podpięte kanały odzyskiwania i ich opiekun.
- Przypisane środowisko przeglądarki i lokalizacja plików.
- Ostatnia anomalia, stan obsługi i otwarte zadania.
Hasła w jawnym tekście, kody weryfikacyjne i klucze odzyskiwania nie trafiają do wspólnych notatek. Wrażliwe poświadczenia przechowuj w dedykowany, bezpieczny sposób i ogranicz dostęp.
Prowadź osobno zarządzanie środowiskami, uprawnieniami i kopiami zapasowymi
Te trzy obszary się łączą, ale jeden nie zastępuje drugiego. Zarządzanie środowiskami opiera się na jasnych nazwach, przynależności kont i notatkach, co ogranicza pomyłki przy przekazaniu. Co konkretnie rozwiązuje izolacja środowisk, opisuje artykuł izolacja środowisk: rola i zastosowania. Uprawnienia przydzielaj według ról członków i weryfikuj je przy odejściu lub zmianie stanowiska. Kopie zapasowe twórz dla plików biznesowych, materiałów, list zadań i ważnych zapisów w osobnym miejscu, i regularnie sprawdzaj, czy da się je odtworzyć.
Zarządzaj środowiskami wielu kont i przekazaniem w zespole z MostMate
Takie karty i powiązania prowadzone w arkuszu i pamięci tracą aktualność, gdy kont przybywa. MostMate to przeglądarka antywykrywalna, w której przynależność środowisk, rejestr przekazań i kontekst incydentów da się utrzymać w jednym miejscu. Przynależność środowisk jest jasna: dla każdego konta konfigurujesz przypisane środowisko, a przeznaczenie, osobę odpowiedzialną i status anomalii opisujesz nazwą i notatką. Przekazanie ma swój rejestr: rozliczasz je razem z uprawnieniami i rejestrem działań, mniej kosztem ustnych przekazań z czatu.
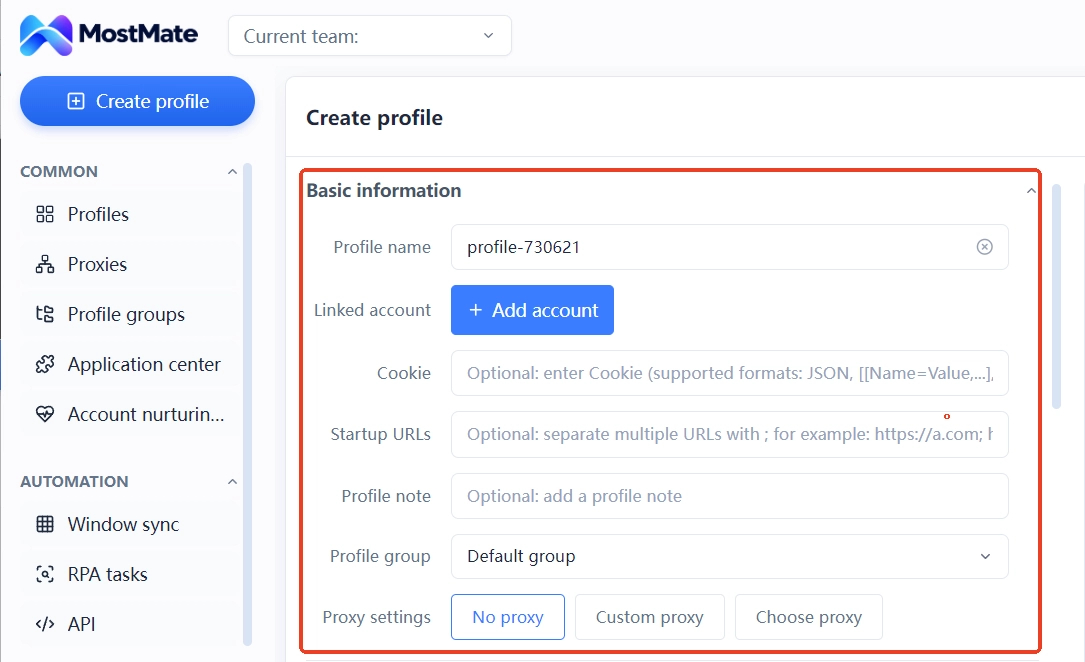
Obsługa anomalii ma kontekst: czas zdarzenia, postęp i zadania otwarte są uporządkowane w środowiskach i notatkach. Przejmujący wie, co sprawdzono, a co wisi. Warto też nazwać granice. MostMate zarządza środowiskami przeglądarki i przepływem pracy zespołu; nie gwarantuje, że konto nie dostanie bana ani nie zostanie uznane za powiązane, i nie zastępuje mechanizmów odzyskiwania konta na platformie ani niezależnych kopii zapasowych danych.
Najczęstsze pytania
Co dokładnie obejmuje zasoby konta?
Nie tylko konto i dane logowania. Także kontrolę nad kontem, kanały odzyskiwania, pliki biznesowe, rejestry działań, informacje o osobach odpowiedzialnych oraz materiały potrzebne w codziennej pracy.
Czy po zbanowaniu jednego konta pozostałe na pewno ucierpią?
Nie na pewno. Czy dojdzie do powiązania i czy strata się rozszerzy, zależy od zasad konkretnej platformy i realnych okoliczności. Samego bana jednego konta nie wolno brać za dowód, że pozostałe konta też zostaną dotknięte.
Czy przeglądarka antywykrywalna uchroni przed powiązaniem lub kradzieżą?
Nie. Osobne środowiska pomagają zarządzać danymi przeglądarki i statusami logowania różnych kont, ale nie gwarantują, że platforma nie uzna kont za powiązane, i nie zastępują ochrony hasłem, kontroli autoryzacji ani zarządzania kanałami odzyskiwania.
Czy dane konta po utracie da się odzyskać?
Zależy, co przepadło i czy istnieje nadająca się kopia zapasowa. Dane platformy, dane środowisk i pliki lokalne odzyskuje się inaczej; najpierw ustal miejsce przechowywania, potem wybierz właściwy kanał odzyskiwania.
Który system zespół prowadzący wiele kont powinien zbudować najpierw?
Zacznij od rejestru zasobów kont: ustal osoby odpowiedzialne, przeznaczenie, kanały odzyskiwania, przypisane środowiska i miejsca przechowywania. Potem stopniowo dodaj uprawnienia, procedury przekazania i kontrolę kopii zapasowych.
W ochronie jakich zasobów konta pomaga MostMate?
MostMate pomaga zespołom zarządzać środowiskami przeglądarki, a dzięki notatkom środowisk, uprawnieniom członków i rejestrowi działań porządkuje przynależność kont i przekazania. Nie gwarantuje, że konto nie dostanie bana ani nie zostanie skradzione, i nie zastępuje mechanizmów bezpieczeństwa platformy ani niezależnych kopii zapasowych.
Zarządzanie zasobami kont nie zaczyna się po awarii
Ban decyduje o tym, czy biznes dalej działa, powiązanie czyni zasięg skutków niepewnym, kradzież odbiera kontrolę, a utrata danych zabiera sprawnemu kontu materiały do pracy. Cztery ryzyka mają różne przyczyny i różne metody obsługi. Wszystkie jednak sprowadzają się do jednego: czy konta, uprawnienia, środowiska i rejestry biznesowe mają jasną przynależność i czy po incydencie potrzebne informacje znajdzie się od razu. Najpierw załóż karty zasobów kont, potem uzupełnij uprawnienia, powiązania ze środowiskami i lokalizacje kopii zapasowych; zespół nie będzie już za każdym razem od zera grzebał w zapisach.
Prowadzisz zespół z wieloma kontami? Zacznij od rejestru zasobów i dopisz dla każdego konta środowisko oraz osobę odpowiedzialną; listy środowisk i uprawnienia członków w MostMate przejmą tę codzienną utrzymaniówkę. Gdy awaria naprawdę nastąpi, działaj w kolejności z tego artykułu: najpierw ogranicz straty, potem zrób rozliczenie, na końcu odbuduj.

MOSTMATE
Bezpieczne zarządzanie wieloma kontami, bez komplikacji
Zacznij od pierwszego konta i z MostMate buduj bezpieczniejsze, inteligentniejsze i wydajniejsze operacje obejmujące wiele kont.
- Niezależne profile. Spójne tożsamości.
- Automatyzacja AI · Kondycja kont · Praca zespołowa



