
Ein Konto fällt aus, das ganze Team steht still? Schutz vor Sperrung, Verknüpfung, Diebstahl und Datenverlust
Ein Team betreibt mehrere Social-Media-Konten gleichzeitig. Am Montag wird das Konto für Traffic und Reichweite plötzlich eingeschränkt. Am Dienstag erreicht ein anderes Konto eine Sicherheitsbenachrichtigung. Am Mittwoch stellt ein Mitglied fest, dass eine zuvor gespeicherte Browserumgebung sich nicht mehr öffnen lässt. Anmeldestatus und lokale Aufzeichnungen verschwinden zusammen. Drei Tage, drei Vorfälle. Betrachtet man jedes Ereignis isoliert, betrifft es nur ein Konto. Legt man das Geschäft daneben, sieht das anders aus: Werbung und Veröffentlichungen stehen still, Kundenanfragen bleiben unbeantwortet, bei der Übergabe entstehen Lücken. Das Team kann kaum sagen, welche Unterlagen noch vorhanden sind und welche Arbeiten bereits abgeschlossen wurden.
Sobald ein Konto an Nutzbarkeit, Kontrolle oder zugehörigen Unterlagen einbüßt, ist das ein Verlust von Kontowerten, und dieser Verlust landet im Geschäft. Im Einzelnen sind das vier Bereiche:
- Kontokontrolle: Lässt sich das Konto noch anmelden, und bleiben verknüpfte E-Mail, Telefonnummer und Wiederherstellungswege unter Kontrolle?
- Geschäftskontinuität: Brechen Kundenkommunikation und Veröffentlichungen ab, sobald ein Konto nicht nutzbar ist?
- Arbeitsstand und Unterlagen: Sind Umgebungen, Aufgabenverlauf, Geschäftsdateien und Übergabeinformationen vollständig?
- Verantwortung im Team: Wer betreut welches Konto, wer hat welche Rechte, und wer übernimmt nach einem Vorfall?
Dieser Beitrag klärt für jede der vier Verlustarten Szenarien, Signale und Wege, den Schaden zu begrenzen, und fasst alles anschließend zu einem Mechanismus zusammen, mit dem Team Kontowerte dauerhaft verwalten.
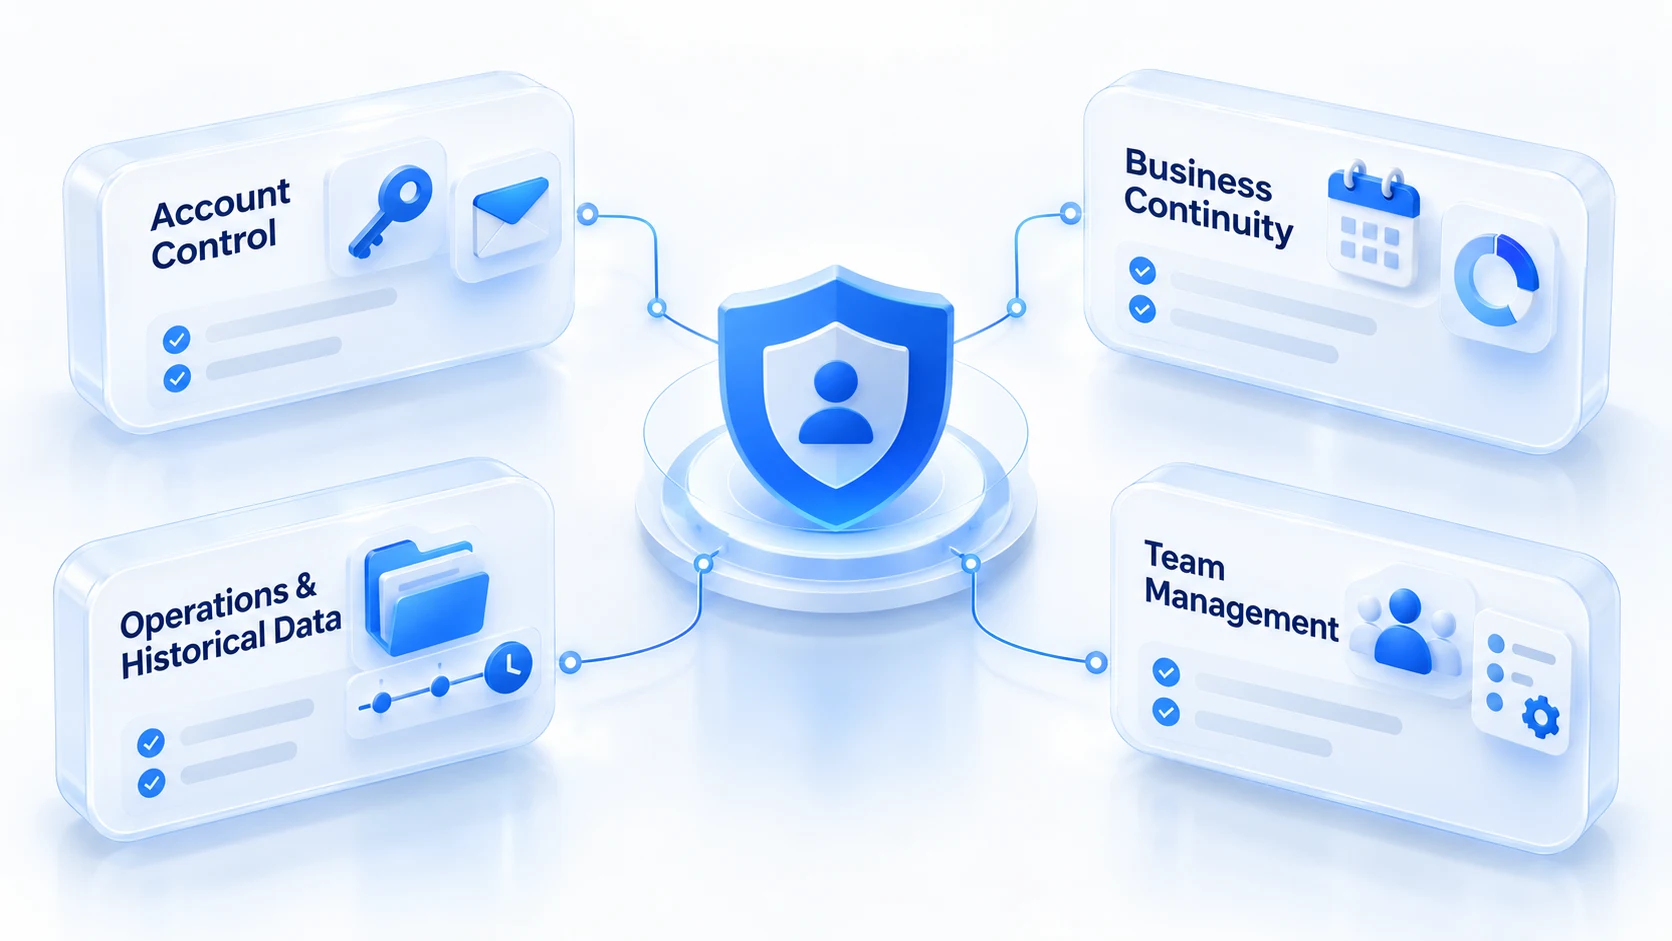
An welcher Stelle gehen die vier Verlustarten von Kontowerten verloren?
Jedes Risiko schlägt anders zu. Ein Sammelvorgehen schützt keins davon.
Sperrung: Das Konto existiert weiter, doch das Geschäft muss pausieren
Ein Konto, das den Großteil der Kundenanfragen und Veröffentlichungen trägt, wird ohne Vorwarnung deaktiviert. Geplante Beiträge, Werbung und Nachfassaktionen bleiben liegen. Sperrung, vorübergehende Funktionseinschränkung und Aufforderung zur Identitätsprüfung sind nicht dasselbe; daraus, dass keine Interaktionen mehr möglich sind, folgt nicht automatisch eine dauerhafte Sperre. Was den Verlust wirklich vergrößert, ist etwas anderes: Alle Aufgaben lasten auf diesem einen Konto, und es gibt keine Ausweichlösung.
Ist ein Konto eingeschränkt, zuerst die Hinweise der Plattform sichern, den Zeitpunkt der Störung notieren und offizielle Mitteilungen abgleichen. Danach die von der Plattform vorgesehenen Wege nutzen. Eine Sperrung lässt sich nicht immer abwenden; vorbereiten lässt sich vor allem, wie stark ein einzelner Vorfall das gesamte Geschäft trifft. Wie Beweissicherung und Einspruch in der ersten Stunde nach einem Vorfall ablaufen, hat die erste Stunde nach der Kontosperrung entlang einer Zeitleiste aufgeschlüsselt; hier wiederholen wir das nicht.
Verknüpfung: Ein Konto wankt, die anderen hängen mit in der Luft
Nach einer Störung bei einem Konto macht sich das Team Sorgen, ob weitere Konten betroffen sein könnten, ohne benennen zu können, welche Geräte, Netzwerke oder Abläufe die Konten tatsächlich teilen. Über Verknüpfung entscheidet man nicht anhand eines gemeinsamen IP-Werts oder ähnlicher Verhaltensmuster. Jede Plattform erkennt Verknüpfungen auf eigene Weise, und von außen lässt sich mit einem einzelnen Signal kaum bestätigen, ob die Plattform überhaupt eine Verknüpfung angenommen hat.
Eine andere Ebene kann das Team tatsächlich steuern: Gibt es unnötige Gemeinsamkeiten zwischen Konten, sind die Zuständigkeiten klar geregelt, gab es vor dem Vorfall Umgebungsänderungen oder Personalwechsel? Nach einem Vorfall alle Konten gleichzeitig umzustellen, löscht auch die Spuren aus, die bei der Analyse noch nützlich wären. Erst die tatsächlichen Beziehungen zwischen den Konten ordnen, dann Punkt für Punkt durchgehen. Wer Konten, Verantwortliche, Umgebungen und geschäftliche Zwecke einander zuordnet, reduziert Verwechslungen und Fehlbedienungen im Team. Dass die Plattform dann keine Verknüpfung annimmt, ist damit nicht garantiert.
Diebstahl: Das Konto bleibt bestehen, die Kontrolle wechselt den Besitzer
Ein Mitglied erhält eine scheinbar ganz normale Kooperationsanfrage, meldet sich auf einer Drittanbieterseite an, und schon tauchen Anmeldebenachrichtigungen aus unbekannten Quellen auf. Die hinterlegte E-Mail oder die Wiederherstellungsdaten wurden geändert. Ein Diebstahl beginnt nicht zwangsläufig mit einem gescheiterten Login. Hinweise auf unbekannte Anmeldungen, Autorisierungen, die niemand ausgelöst hat, geänderte Wiederherstellungsdaten, Aktionen, die niemand im Team ausgeführt hat: alles Anlass zur Prüfung. Eine Browserumgebung hält die Anmeldestatus der Konten getrennt, ersetzt aber nicht den eigentlichen Schutz des Kontos.
Nach verdächtigen Aktivitäten zuerst über den offiziellen Sicherheitsbereich der Plattform die Anmeldeaktivitäten prüfen und unbekannte Autorisierungen widerrufen. Solange die Kontrolle noch besteht, das Passwort ändern und die Wiederherstellungswege kontrollieren. Ist die Kontrolle verloren, den offiziellen Wiederherstellungsweg beschreiten und zugleich prüfen, ob verknüpfte E-Mail-Konten und Geschäftssysteme mit betroffen sind. Die Passwort-Empfehlungen der CISA listen die Grundlagen des Zugangsmanagements; für den Aufbau von Wiederherstellungswegen und Verifizierern eignet sich der Leitfaden zu digitalen Identitäten des NIST. Beim Diebstahl zählt vor allem, die Kontrolle schnell zu klären und weiteren Schaden einzugrenzen. Ein Umgebungswechsel löst das nicht.
Datenverlust: Das Konto läuft, die Unterlagen sind unauffindbar
Das Team wechselt den Rechner oder installiert den Browser neu und stellt fest, dass sich die bisherigen Umgebungen nicht wiederherstellen lassen. Anmeldestatus verschwinden, und auch lokal gespeicherte Dateien, Aufgabenfortschritte und Übergabeinformationen sind weg. Diese Verlustart unterscheidet sich von der Sperrung: Das Konto funktioniert einwandfrei, doch die Arbeit ist unterbrochen. Zuerst drei Datenarten unterscheiden. Ihr Speicherort und ihr Wiederherstellungsweg sind grundverschieden. Daten innerhalb der Plattform unterstehen der Plattform; Browserumgebung und Anmeldestatus folgen der Umgebungsdatei; die eigenen Geschäftsdateien, Materialien und Zuordnungstabellen liegen lokal oder in der Cloud und hängen an der eigenen Sicherungsstrategie.
Die gespeicherte Umgebung nicht als Sicherung der Plattformdaten behandeln und nicht davon ausgehen, dass eine erneute Anmeldung in den alten Zustand zurückführt. Ist der Verlust bereits eingetreten, das Aufräumen alter Geräte und das Überschreiben von Dateien sofort einstellen. Erst klären, welche Datenart betroffen ist und ob ein Backup vorliegt, dann entscheiden, ob die Plattform oder der Softwareanbieter gefragt ist. Ob sich Daten wiederherstellen lassen, hängt davon ab, was verloren ging und ob es vorab ein Backup gab. Ob sich das Konto noch anmelden lässt, sagt dazu nichts aus.
Vier Risiken lassen sich nicht mit demselben Vorgehen lösen: erst Schaden stoppen, dann wiederherstellen
Welche erste Maßnahme die richtige ist, bestimmt die Art des Verlusts. Erst den Schaden stoppen, dann wiederherstellen. An der folgenden Tabelle entlangarbeiten:
| Aufgetretenes Problem | Erste Maßnahme | Danach prüfen |
|---|---|---|
| Konto gesperrt oder eingeschränkt | Hinweise sichern, Ausmaß klären | Status, Hinweise, offizielle Kontaktstelle |
| Verdacht auf Kontoverknüpfung | Änderungen pausieren, Beziehungen klären | Geteilte Umgebungen, Personen und Historie |
| Verdacht auf Kontodiebstahl | Zuerst Kontrolle über das Konto sichern | Login-Aktivität, Wiederherstellung, Zugriffe |
| Wichtige Daten verloren | Überschreiben und Löschen sofort stoppen | Speicherort, Backups, Wiederherstellungswege |
Phase 1: Erst den Schaden begrenzen, nicht sofort das gesamte Geschäft wiederherstellen
Die Aufgaben rund um betroffene Konten aussetzen und klar regeln, wer die weitere Bearbeitung übernimmt. Berührt der Vorfall die Kontosicherheit, zuerst Kontrolle und Wiederherstellungswege schützen. Bei Datenverlust vorhandene Geräte, Dateien und Aufzeichnungen unverändert lassen und auf blindes Aufräumen oder Überschreiben verzichten.
Phase 2: Konten, Umgebungen, Rechte und Unterlagen einzeln einander zuordnen
Den aktuellen Kontostatus und den Zeitpunkt der Störung gegenprüfen. Klären, welche Person, welche Browserumgebung und welcher geschäftliche Zweck zu jedem Konto gehören. Die Aktivitätsprotokolle und Rechteänderungen der beteiligten Mitglieder durchsehen. Alles, was sich nicht bestätigen lässt, und alles, was die Plattform klären muss, gesondert auflisten; Vermutungen nicht als gesicherte Ursache behandeln.
Phase 3: Vor der Wiederherstellung klären, welche Aufgaben weiterlaufen dürfen
Erst wenn der Kontostand das zulässt und die Sicherheitsfragen geklärt sind, die entsprechenden Aufgaben wieder ansetzen. Für Konten, die noch nicht wiederhergestellt sind, Umfang der Pause und Verantwortliche festlegen, damit niemand im Team fälschlich von einer Wiederherstellung ausgeht. Nach der Wiederherstellung Geschäftsdateien, Aufgabenfortschritt und Kontozuordnung gegenprüfen; der wiederhergestellte Login allein deckt die Folgearbeit nicht ab.
Der Notfallablauf behebt genau diesen einen Fall. Muss das Team bei jeder Störung von null nach Verantwortlichen, Anmeldedaten und Historie suchen, bleibt auch der nächste Vorfall hektisch.
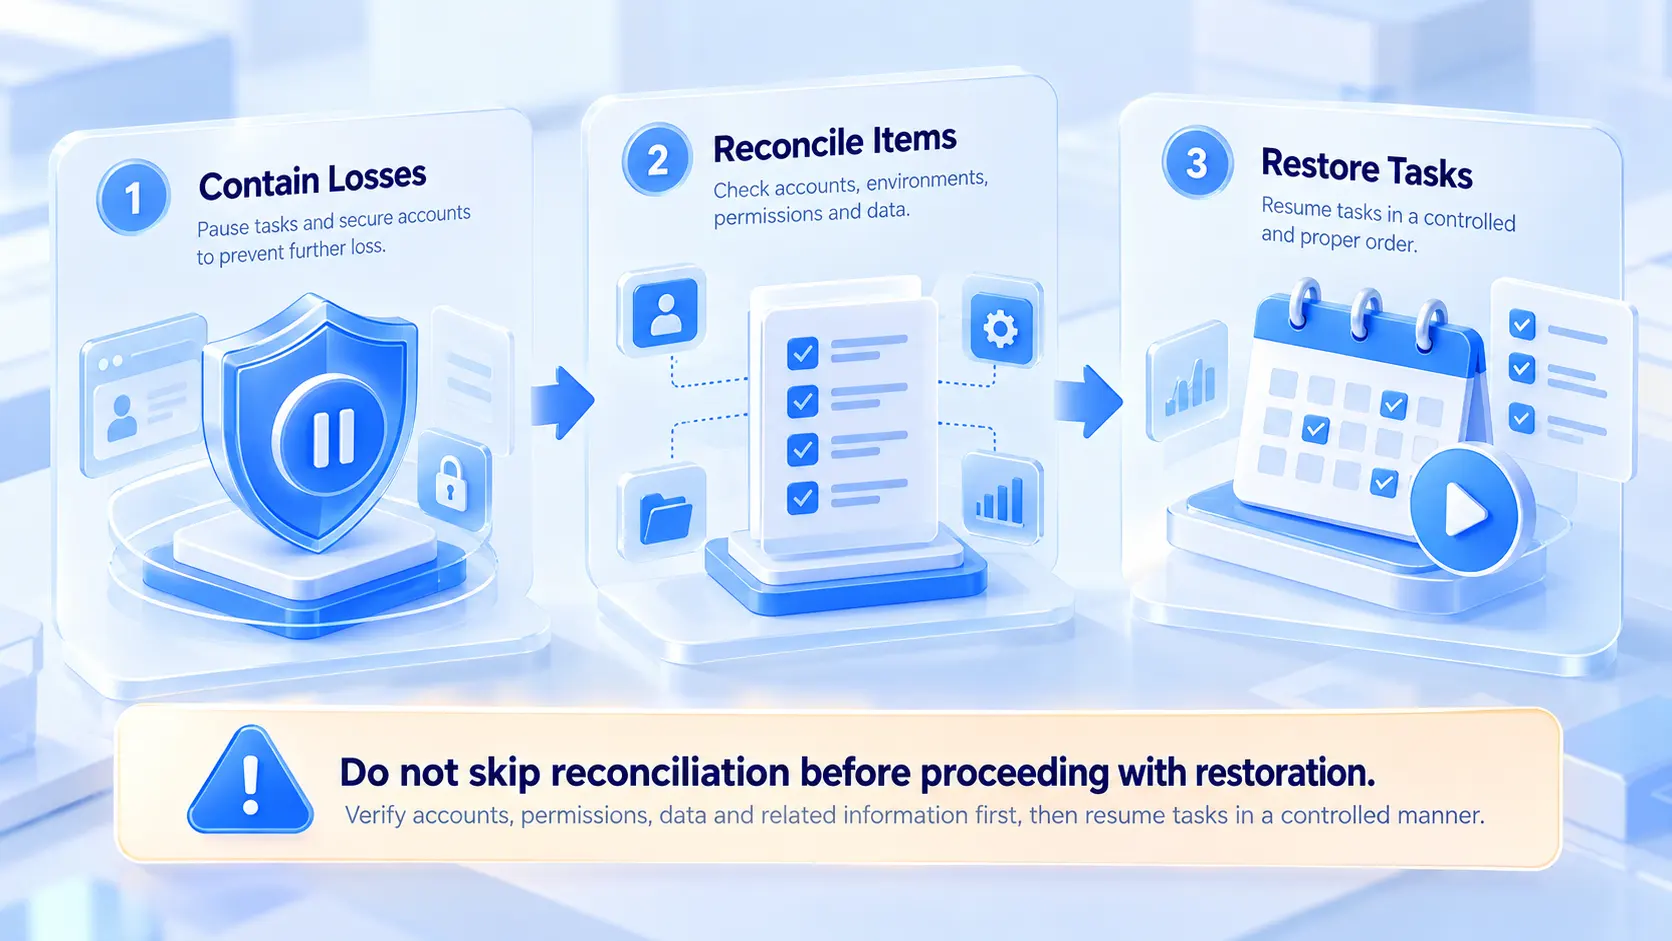
Wie sich eine Kontoverwaltung aufbauen lässt, die nicht am Gedächtnis Einzelner hängt
Für den Einzelfall genügt der Notfallplan, auf Dauer trägt nur ein Mechanismus. Kontounterlagen, Rechte, Umgebungen und Geschäftsaufzeichnungen müssen im Alltag laufend griffbereit sein, sonst gibt es im Ernstfall nichts zum Nachschlagen.
Für jedes Konto ein Asset-Profil anlegen
Mindestens diese Punkte festhalten:
- Kontoname, Plattform und geschäftlicher Zweck.
- Aktuelle Verantwortung, Vertretung und Datum der Übergabe.
- Hinterlegte Wiederherstellungswege und wer sie verwaltet.
- Zugeordnete Browserumgebung und Ablageort der Geschäftsdateien.
- Letzter Vorfall, Bearbeitungsstand und offene Aufgaben.
Passwörter im Klartext, Verifizierungscodes und Wiederherstellungsschlüssel gehören nicht in geteilte Notizen. Sensible Zugangsdaten in einem eigenen, sicheren Verfahren aufbewahren und den Zugriff eng begrenzen.
Umgebungsmanagement, Rechteverwaltung und Datensicherung getrennt behandeln
Die drei Ebenen greifen ineinander, ersetzen einander aber nicht. Das Umgebungsmanagement lebt von klaren Umgebungsnamen, Kontozuordnung und Notizen, damit Verwechslungen und Übergabefehler seltener werden. Welche Probleme die Umgebungsisolation konkret löst, erklärt der Beitrag Wirkung und Einsatzszenarien der Umgebungsisolation. Die Rechteverwaltung verteilt Zugriffe nach Verantwortungsbereichen und wird bei Ausscheiden oder Wechsel sofort nachgezogen. Die Datensicherung baut für Geschäftsdateien, Materialien, Aufgabenlisten und wichtige Aufzeichnungen eigene Speicher- und Wiederherstellungswege auf und prüft die Backups in festen Abständen auf Nutzbarkeit.
Mit MostMate Umgebungen und Übergaben im Team organisieren
Solche Profile und Zuordnungen über Tabellen und Erinnerung zu pflegen, gerät mit wachsender Kontozahl aus dem Takt. MostMate ist ein Antidetect-Browser, in dem sich Umgebungszuordnung, Übergabeprotokoll und der Kontext von Vorfällen an einem Ort pflegen lassen. Umgebungszuordnung ist klar: Für jedes Konto gibt es eine eigene Browserumgebung, Name und Notiz vermerken Zweck, Verantwortliche und Vorfallstatus. Übergaben im Team sind dokumentiert: Anhand von Mitgliederrechten und Aktivitätsprotokollen lässt sich nachvollziehen, wer was übergeben hat, statt sich auf mündliche Absprachen im Chat zu verlassen.
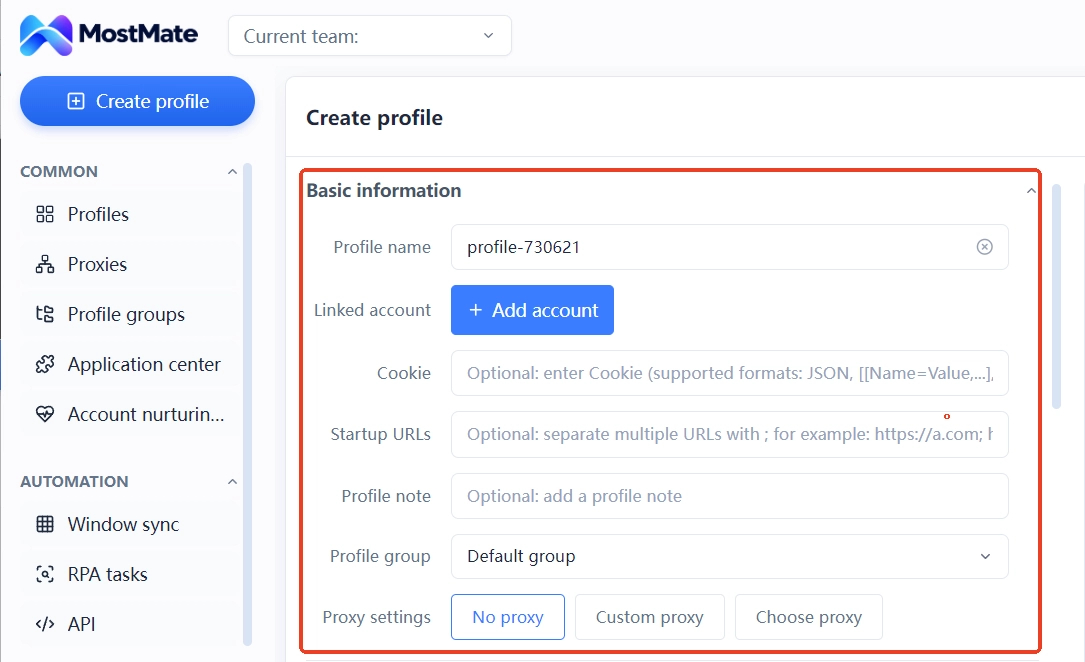
Auch die Bearbeitung von Vorfällen bekommt Kontext: Zeitpunkt, Bearbeitungsstand und offene Punkte liegen in Umgebung und Notizen. Wer übernimmt, weiß, was geprüft ist und was offen bleibt. Und die Grenze gehört ausgesprochen: MostMate verwaltet Browserumgebungen und Teamabläufe. Es kann nicht garantieren, dass Konten nicht gesperrt oder als verknüpft eingestuft werden, und es ersetzt weder die Wiederherstellungsmechanismen der Plattform noch eine eigenständige Datensicherung.
Häufige Fragen
Was gehört alles zu den Kontowerten?
Mehr als Konto und Zugangsdaten: Dazu zählen Kontokontrolle, Wiederherstellungswege, Geschäftsdateien, Aktivitätsprotokolle, Angaben zu Verantwortlichen sowie alle Unterlagen, von denen der laufende Betrieb abhängt.
Werden nach einer Sperrung auch die anderen Konten in Mitleidenschaft gezogen?
Nicht zwangsläufig. Ob eine Verknüpfung besteht und ob sie Folgen hat, hängt von den Regeln der jeweiligen Plattform und der konkreten Lage ab. Eine einzelne Sperrung allein berechtigt nicht zu der Annahme, weitere Konten seien ebenfalls betroffen.
Reicht ein Antidetect-Browser aus, um Verknüpfung oder Diebstahl zu vermeiden?
Nein. Getrennte Umgebungen helfen, Browserdaten und Anmeldestatus verschiedener Konten zu trennen. Sie garantieren nicht, dass die Plattform keine Verknüpfung annimmt, und ersetzen weder Passwortschutz noch die Prüfung von Autorisierungen noch das Management der Wiederherstellungswege.
Lassen sich verlorene Kontodaten wiederherstellen?
Das hängt davon ab, was verloren ging und ob ein nutzbares Backup vorliegt. Plattformdaten, Umgebungsdaten und lokale Dateien folgen jeweils eigenen Wiederherstellungswegen; zuerst den Speicherort klären, dann den passenden Weg einschlagen.
Welche Regel sollte ein Team mit mehreren Konten zuerst einführen?
Zuerst ein Register der Kontowerte anlegen: Verantwortliche, Zweck, Wiederherstellungswege, zugeordnete Umgebungen und Ablageorte festhalten. Danach schrittweise Rechtevergabe, Übergabeabläufe und Backup-Kontrollen nachziehen.
Bei welchen Kontowerten hilft MostMate beim Schutz?
MostMate hilft Teams, Browserumgebungen zu verwalten, und ordnet über Umgebungsnotizen, Mitgliederrechte und Aktivitätsprotokolle Kontozuordnung und Übergaben. Es kann nicht garantieren, dass Konten nicht gesperrt oder gestohlen werden, und ersetzt weder die Sicherheitsmechanismen der Plattform noch eigenständige Backups.
Kontoverwaltung beginnt nicht erst nach dem ersten Vorfall
Die Sperrung entscheidet darüber, ob das Geschäft weiterläuft; die Verknüpfung macht den Umfang der Auswirkungen ungewiss; der Diebstahl richtet sich gegen die Kontrolle; der Datenverlust raubt auch funktionierenden Konten die Arbeitsunterlagen. Vier Risiken, vier Ursachen, vier Behandlungswege. Alle verweisen jedoch auf dieselbe Frage: Liegt die Zuordnung von Konten, Rechten, Umgebungen und Geschäftsaufzeichnungen klar vor, und lässt sich im Ernstfall sofort finden, was gebraucht wird? Wer zuerst das Asset-Register anlegt und dann Rechte, Umgebungszuordnung und Ablageorte ergänzt, muss nach jedem Vorfall nicht mehr bei null die Aufzeichnungen durchwühlen.
Wer ein Team mit mehreren Konten führt, startet am besten mit dem Register und ergänzt Konto für Konto die Zuordnung von Umgebung und Verantwortung. Die Umgebungsliste und die Mitgliederrechte von MostMate können diese laufende Pflege übernehmen. Tritt wirklich ein Vorfall ein, gilt die Reihenfolge dieses Beitrags: erst den Schaden stoppen, dann abgleichen, zuletzt wiederherstellen.

MOSTMATE
Mehrere Konten sicher verwalten – ganz einfach
Starte mit deinem ersten Konto und gestalte mit MostMate sicherere, intelligentere und effizientere Mehrkontenabläufe.
- Unabhängige Profile. Konsistente Identitäten.
- KI-Automatisierung · Kontozustand · Teamarbeit



