
Tài khoản bị khóa phải làm gì? Kịch bản ứng phó trong giờ đầu tiên
Sáng vẫn chạy quảng cáo bình thường, đến trưa đăng nhập thì tài khoản đã bị vô hiệu hóa. Có người liên tục đăng nhập lại để kiểm tra, có người lập tức đổi IP proxy, cũng có người lo các tài khoản khác bị ảnh hưởng nên bắt đầu chỉnh hàng loạt môi trường. Đến lúc chuẩn bị kháng cáo mới phát hiện cảnh báo khóa tài khoản chưa được lưu, còn các thao tác trước đó thì không có ghi chép.
Trong giờ đầu tiên sau khi tài khoản bị khóa, nên xử lý theo một trình tự cố định: lưu cảnh báo, xác định loại hạn chế, kiểm tra an ninh tài khoản, chuẩn bị hồ sơ kháng cáo và phân công trong nhóm. Vội đổi mạng hoặc dựng lại môi trường khi chưa rõ nguyên nhân sẽ khiến việc tra cứu khó hơn.
Với nhóm quản lý nhiều tài khoản kinh doanh, MostMate giúp sắp xếp mối tương ứng giữa tài khoản và môi trường trình duyệt, hỗ trợ tra cứu cấu hình và lịch sử thay đổi liên quan. Tài khoản có khôi phục được hay không vẫn dựa vào lý do nền tảng đưa ra và quy trình kháng cáo chính thức.
60 phút đầu sau khi tài khoản bị khóa
Giờ đầu tiên là khung thao tác nội bộ của nhóm, không phải thời hạn kháng cáo do nền tảng quy định. Mỗi trong năm giai đoạn có một nhóm thao tác cốt lõi; hình dưới đây gói cả dòng thời gian vào một trục ngang: xem toàn bộ quy trình trước, rồi đối chiếu với giai đoạn bạn đang ở.
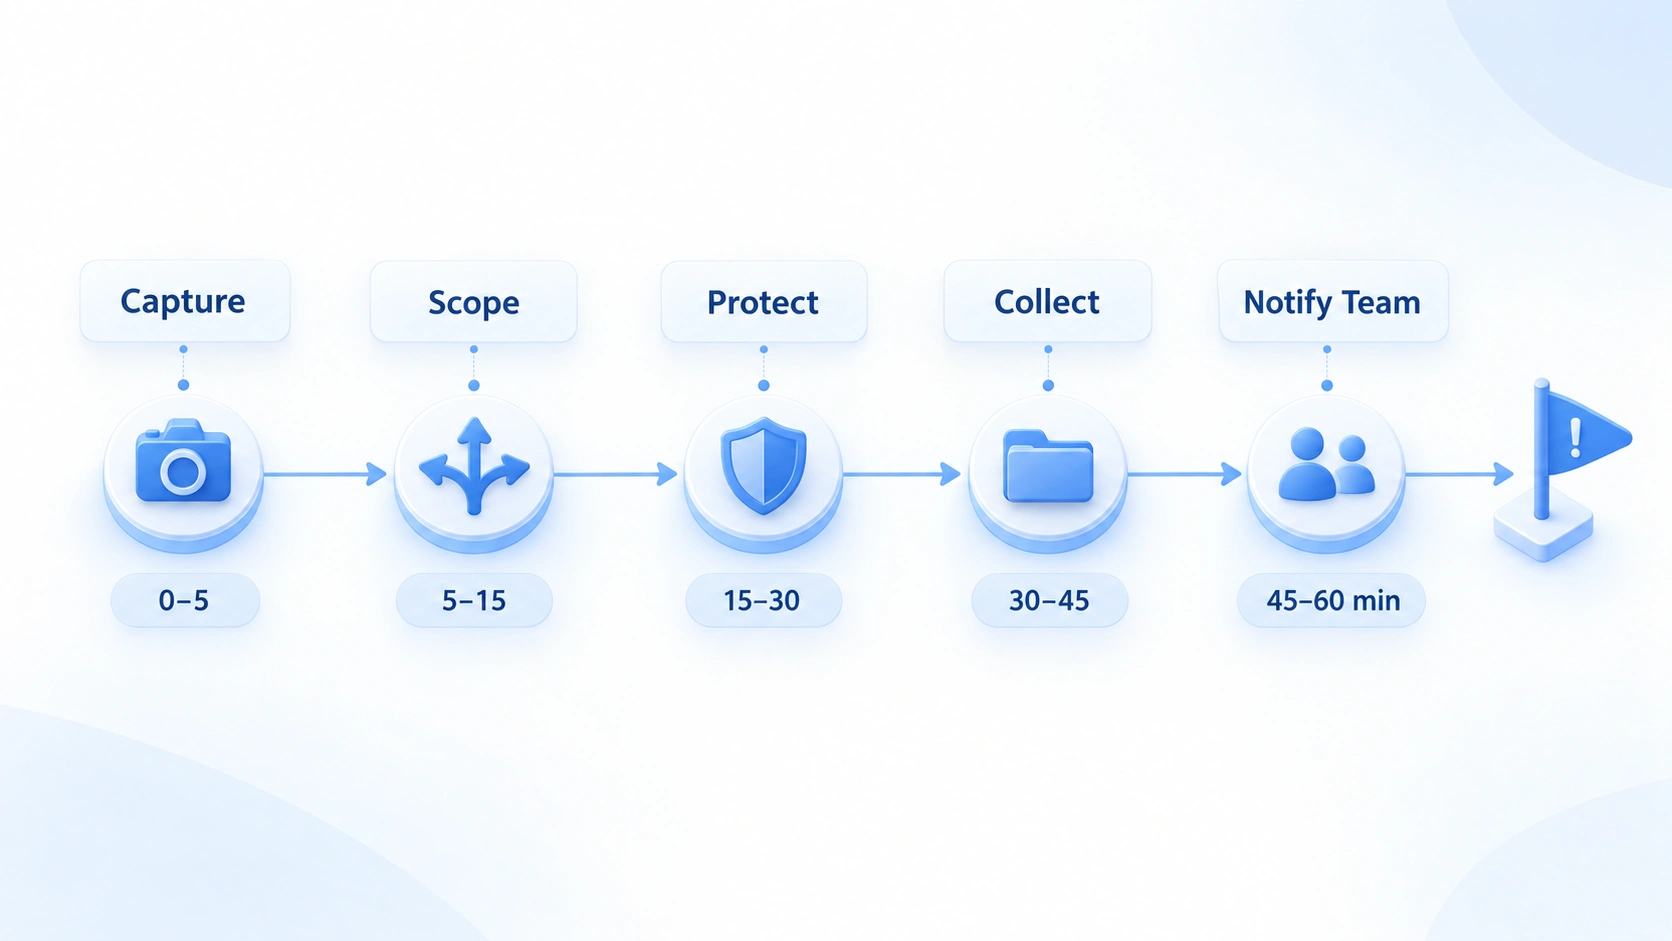
0–5 phút: lưu bằng chứng
Khi phát hiện tài khoản bất thường, hãy lưu cảnh báo của nền tảng trước, đừng vội đăng nhập liên tục hay chỉnh cấu hình. Ảnh chụp màn hình cần đủ thông báo lỗi đầy đủ, định danh tài khoản, địa chỉ trang và thời gian hiển thị; nếu nền tảng gửi email khóa tài khoản hoặc thông báo an ninh, giữ lại cả email gốc.
Đồng thời ghi lại bốn thông tin: thời điểm bất thường lần đầu, thời điểm dùng bình thường lần cuối, nguyên văn cảnh báo của nền tảng, và thay đổi tài khoản hoặc môi trường gần nhất trước khi bị khóa.
Tạm thời đừng dọn dữ liệu, dựng lại môi trường hay đổi mạng hàng loạt. Giữ nguyên thông tin hiện có để sau này dựa vào dòng thời gian xác định vấn đề có thể nằm ở khâu nào.
5–15 phút: xác định loại hạn chế
Lưu xong cảnh báo, trả lời hai câu hỏi: nền tảng hạn chế cái gì, và vấn đề có chỉ ảnh hưởng tài khoản này không? Xác minh danh tính, hạn chế tạm thời, vô hiệu hóa tài khoản và nghi ngờ bị đánh cắp là bốn biểu hiện có cách xử lý khác nhau; trước hết cần phân biệt đó là loại nào:
| Hiện tượng quan sát được | Vấn đề có thể có | Bước tiếp theo |
|---|---|---|
| Yêu cầu xác minh danh tính | Xác minh đăng nhập, xác nhận an ninh | Xác minh danh tính theo quy trình nền tảng |
| Thông báo bị hạn chế tạm thời | Hạn chế tạm thời hoặc chờ duyệt | Xem thời hạn và tính năng bị hạn chế |
| Hiện rõ đã vô hiệu hóa | Quyết định vô hiệu hóa của nền tảng | Đọc lý do, tìm cổng kháng cáo |
| Thông báo đăng nhập lạ | Có thể bị truy cập trái phép | Kiểm tra an ninh tài khoản và email trước |
| Nhiều tài khoản bất thường cùng lúc | Có thể có nguyên nhân chung | Tạm dừng thao tác hàng loạt, ghi riêng |
Bảng chỉ dùng để thu hẹp phạm vi tra cứu, không thay thế phán định chính thức của nền tảng. Google có trang chính thức về việc vô hiệu hóa và khôi phục tài khoản; LinkedIn có tài liệu riêng về các loại hạn chế và kênh kháng cáo, có thể tham khảo trang trợ giúp về hạn chế tài khoản của LinkedIn; các nền tảng khác dựa vào trung tâm trợ giúp của từng nền tảng.
Phạm vi ảnh hưởng được đối chiếu qua ghi chép, không phải bằng cách đăng nhập lại toàn bộ để thử. Chỉ một tài khoản bất thường thì tập trung vào cảnh báo và lịch sử của chính tài khoản đó. Nhiều tài khoản bất thường gần cùng thời điểm chỉ là một manh mối tra cứu; chỉ dựa vào thời điểm gần nhau không thể kết luận chúng chắc chắn có liên quan.
15–30 phút: kiểm tra an ninh tài khoản và lịch sử thay đổi
Trước hết xác nhận tài khoản còn trong tay mình hay không. Nếu có dấu hiệu đăng nhập lạ, mật khẩu bị đổi, email hoặc số điện thoại liên kết thay đổi, ưu tiên quy trình khôi phục mà nền tảng chấp nhận, đừng đi thử chỉnh cài đặt liên tục. Email vẫn truy cập được thì theo hướng dẫn của nền tảng xem hoạt động đăng nhập, thu hồi phiên đáng ngờ, cập nhật thông tin xác thực. Mật khẩu không đưa cho bất kỳ ai; khuyến nghị mật khẩu mạnh của cơ quan an ninh mạng Mỹ nói rất thẳng.
Chưa có dấu hiệu bị đánh cắp thì chuyển sang lịch sử thay đổi trước khi bị khóa: tài khoản có vừa bàn giao cho thành viên khác không, có đổi thông tin liên kết, quyền hạn hay thiết bị đăng nhập không, có đụng đến môi trường trình duyệt hay cấu hình proxy trước khi bị khóa không, có tác vụ tự động hay thao tác hàng loạt nào đang chạy không.
Đây chỉ là manh mối, không có nghĩa thao tác tương ứng chắc chắn gây ra việc khóa; đừng để tìm một câu trả lời đơn giản mà quy nguyên nhân thẳng cho IP, fingerprint hay một lần đăng nhập nào đó. Nhóm dùng MostMate để quản nhiều tài khoản kinh doanh, ở giai đoạn này có thể đối chiếu mối tương ứng giữa tài khoản và môi trường, các thay đổi cấu hình gần đây của môi trường và bản ghi phân công thành viên, tra cứu không cần dựa vào trí nhớ hay lật lại tin nhắn.
30–45 phút: chuẩn bị hồ sơ kháng cáo
Nền tảng có cổng kháng cáo thì lúc này tổng hợp hồ sơ. Mục tiêu rất trực tiếp: để người duyệt nhanh thấy chuyện gì đã xảy ra, bạn đã đối chiếu gì và muốn xem xét lại điều gì. Nội dung gồm bốn phần:
1. Mô tả chính xác vấn đề: hạn chế xuất hiện khi nào, trang hiển thị gì, tính năng nào bị ảnh hưởng; hạn chế tạm thời đừng viết thành khóa vĩnh viễn.
2. Bối cảnh kiểm chứng được: ai phụ trách tài khoản, gần đây có bàn giao bình thường không, có nhận thông báo bất thường nào không, kèm mốc thời gian tương ứng.
3. Bằng chứng cần thiết: thông báo của nền tảng, ảnh chụp thông báo lỗi, ghi chép thời điểm thao tác, cùng giấy tờ danh tính hoặc nghiệp vụ mà nền tảng yêu cầu rõ ràng.
4. Yêu cầu rõ ràng: nghĩ hạn chế có sai thì đề nghị xem xét lại; yêu cầu bổ sung xác minh thì hoàn thành theo đúng hướng dẫn; chưa rõ lý do thì hỏi thêm chỉ dẫn.
Có một ranh giới đỏ: nội dung phải đúng sự thật. Không bịa địa điểm đăng nhập, không giả mạo giấy tờ danh tính, không viết suy đoán chưa xác nhận thành nguyên nhân chắc chắn; chỉ đi cổng kháng cáo trong nền tảng, không nhờ dịch vụ “mở khóa” của bên thứ ba, không cung cấp thông tin đăng nhập tài khoản cho ai. Cũng cần có tâm lý chuẩn bị: không phải nền tảng nào cũng trả kết quả trong một giờ, cũng không phải ca khóa nào kháng cáo cũng khôi phục được.
45–60 phút: phân công rõ ràng và thao tác tiếp theo
Mười lăm phút cuối, chuyển từ tra cứu cá nhân sang phối hợp nhóm. Chỉ định một người phụ trách kháng cáo, các thành viên khác bổ sung bằng chứng hoặc đối chiếu ghi chép môi trường, tránh nhiều người cùng chỉnh cấu hình.
Bản ghi sự kiện chỉ cần bảy trường: tên định danh tài khoản, nền tảng, thời điểm bất thường đầu tiên, loại hạn chế, có nhận thông báo không, người phụ trách hiện tại và bước tiếp theo.
Thao tác tiếp theo dựa trên kết quả tra cứu. Chỉ một tài khoản bất thường thì xử lý tài khoản đó trước; phát hiện vấn đề an ninh chung thì mới mở rộng phạm vi. Đừng vì lo các tài khoản khác bị ảnh hưởng mà đổi IP, sửa fingerprint hay dựng lại môi trường một cách vô tội vạ. Cách khoanh vùng ảnh hưởng và nhóm tài khoản theo tài nguyên sau khi bị khóa, bài về ngăn chặn lan truyền khi nhiều tài khoản bị khóa phân tích kỹ hơn.
Sau khi sự kiện khép lại, nhìn lại loại bằng chứng nào khó tìm nhất, bước nào tốn thời gian nhất, rồi đưa cải tiến vào quy trình của nhóm.
Câu hỏi thường gặp
Tài khoản bị khóa có nên đổi IP ngay không?
Không nên là bước đầu tiên mặc định.
Nền tảng yêu cầu xác minh, xem xét lại hoặc kháng cáo thì đổi mạng không thay thế được các quy trình đó. Chỉ khi chính mạng có trục trặc, hoặc hướng dẫn chính thức yêu cầu, mới chỉnh cấu hình mạng.
Các tài khoản khác có cần dừng cùng lúc không?
Không hẳn vậy.
Một tài khoản bị hạn chế không chứng minh các tài khoản khác có vấn đề. Trước hết xác nhận có sự cố an ninh chung, thay đổi thao tác hay thông báo từ nền tảng không, rồi mới quyết định có tạm dừng các thao tác liên quan hay không, tránh chỉnh sửa vô tội vạ.
Dọn Cookie hay dựng lại môi trường có khôi phục được tài khoản không?
Không thể đảm bảo.
Dọn dữ liệu không gỡ được hạn chế mà nền tảng đã áp đặt, còn khiến manh mối tra cứu khó truy vết hơn. Hãy giữ thông tin trước, rồi đi theo quy trình khôi phục của nền tảng.
Trình duyệt fingerprint có giải quyết được vấn đề khóa tài khoản không?
Nó quản lý ranh giới môi trường giữa các tài khoản và việc định danh bản ghi, nhưng không thay thế được kháng cáo nền tảng, xác minh an ninh hay tuân thủ chính sách. Tài khoản đã bị khóa thì xử lý quyết định của nền tảng và vấn đề an ninh trước; quản lý môi trường là việc hằng ngày.
Lời kết
Sau khi tài khoản bị khóa, giờ đầu tiên chưa chắc giải quyết được vấn đề, nhưng có thể giảm thiểu thiếu sót thông tin và thao tác lặp lại. Lưu cảnh báo, đối chiếu loại hạn chế, kiểm tra an ninh tài khoản, chuẩn bị hồ sơ kháng cáo, rồi phân công trong nhóm; dù tài khoản tạm thời chưa khôi phục được, bạn vẫn giữ được bản ghi đầy đủ và xác định hướng xử lý tiếp theo.
Nếu nhóm cần quản lý nhiều tài khoản kinh doanh, có thể tìm hiểu MostMate, kết hợp các tính năng quản lý môi trường đang dùng để sắp xếp quyền sở hữu tài khoản và bản ghi cấu hình liên quan. Lý do khóa cụ thể và kết quả khôi phục vẫn do nền tảng xem xét chính thức quyết định.

MOSTMATE
Quản lý nhiều tài khoản an toàn, thật đơn giản
Bắt đầu với tài khoản đầu tiên và dùng MostMate để xây dựng hoạt động đa tài khoản an toàn, thông minh và hiệu quả hơn.
- Hồ sơ độc lập. Danh tính nhất quán.
- Tự động hóa bằng AI · Tình trạng tài khoản · Vận hành nhóm



