
Hesap askıya alındı: İlk saatte acil müdahale zaman çizelgesi
Sabah kampanya normal şekilde dönüyordu, öğlen giriş yaptığınızda hesap devre dışı bırakılmış. Kimi durumu teyit için tekrar tekrar giriş yapıyor, kimi hemen proxy IP'sini değiştiriyor, kimi de diğer hesaplardan endişelenip ortamları topluca değiştirmeye koyuluyor. İtiraz hazırlığına gelindiğinde ise kısıtlama uyarısı kaydedilmemiş, önceki işlemlerin kaydı da yok.
Hesap askıya alındıktan sonraki ilk saatte sabit bir sıra izleyin: uyarıyı kaydedin, kısıt türünü belirleyin, hesap güvenliğini kontrol edin, itiraz dosyasını hazırlayın, ekip görevlerini netleştirin. Sebep belli değilken ağa veya ortamlara dokunmak teşhis işini daha da zorlaştırır.
Birden çok işletme hesabı yöneten ekipler için MostMate, hesaplar ile tarayıcı ortamları arasındaki eşleştirmeyi düzenlemeye ve ilgili yapılandırmayla değişiklik kayıtlarını incelemeye yarar. Hesabın geri gelip gelmeyeceğine, platformun verdiği gerekçe ve resmî itiraz süreci karar verir.
Askıya alma sonrası ilk 60 dakika
İlk saat, ekibin kendi içindeki bir çalışma çerçevesidir; platformun belirlediği bir itiraz süresi değildir. Beş aşamanın her birinin kendine özgü ana işleri var; aşağıdaki şema tüm zaman çizelgesini tek çizgiye sıkıştırır: önce bütün akışı görün, sonra bulunduğunuz aşamaya bakın.
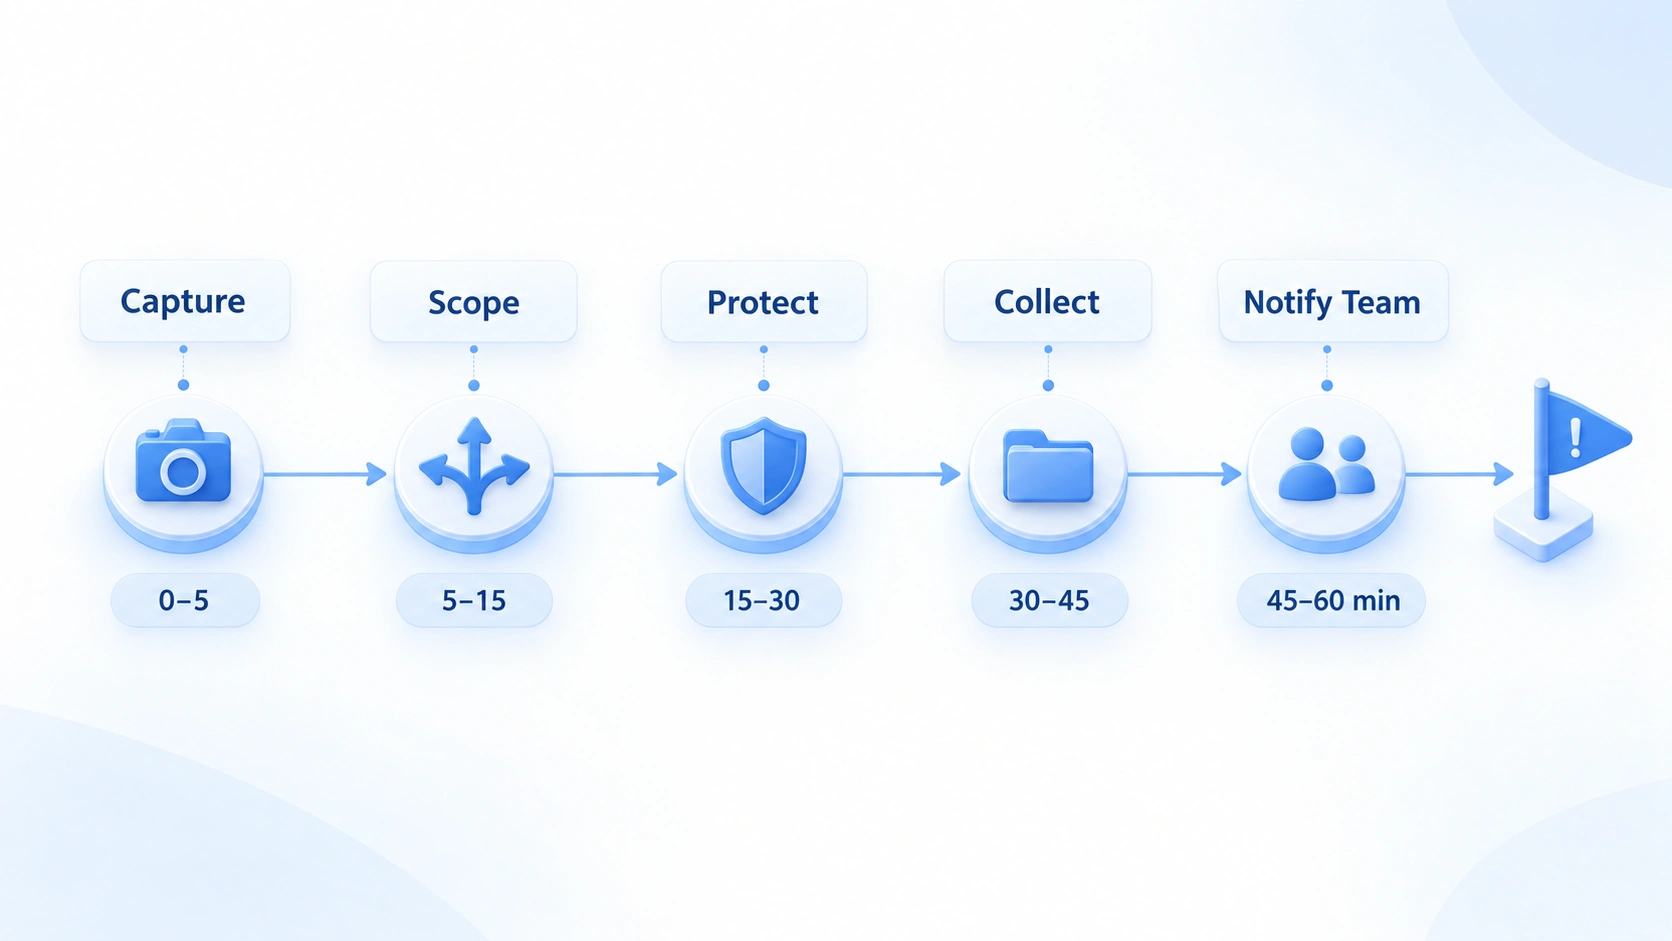
0–5 dakika: Kanıtları kaydedin
Anormallik fark edilir edilmez önce platformun uyarısını kaydedin; tekrar tekrar giriş yapmayın, yapılandırmayı değiştirmeyin. Ekran görüntüsünde eksiksiz hata mesajı, hesap kimliği, sayfa adresi ve görüntülenen saat bulunmalı; platform askıya alma e-postası veya güvenlik bildirimi gönderdiyse asıl mesajı da saklayın.
Aynı anda dört bilgiyi not edin: ilk anormalliğin saati, son normal kullanımın saati, platform uyarısının birebir metni ve askıya almadan hemen önce yapılan hesap ya da ortam değişiklikleri.
Şimdilik veri silmeyin, ortamı yeniden kurmayın, ağı topluca değiştirmeyin. Önce eldeki bilgiyi koruyun; sonradan zaman çizelgesine bakıp sorunun hangi halkadan kaynaklanabileceğini ancak böyle anlarsınız.
5–15 dakika: Kısıt türünü belirleyin
Uyarı güvenceye alındı, önce iki soruyu yanıtlayın. Platform tam olarak neyi kısıtladı? Sorun yalnızca bu hesabı mı etkiliyor? Kimlik doğrulama, geçici kısıt, hesabın devre dışı bırakılması ve hesabın ele geçirilmesi şüphesi: bu dört durumun izleyeceği yol farklı, önce hangisi olduğunu ayırt edin:
| Gözlenen durum | Olası sorun | Sonraki adım |
|---|---|---|
| Kimlik doğrulama isteniyor | Giriş veya güvenlik doğrulaması | Platform süreciyle kimliği doğrulayın |
| Geçici kısıt bildirimi var | Geçici kısıt veya incelemede | Süreyi ve kısıtlı işlevleri görün |
| Hesap devre dışı açıkça yazıyor | Platformun devre dışı bırakma kararı | Gerekçeyi okuyun, itiraz kanalını bulun |
| Yabancı giriş bildirimi | Yetkisiz erişim olabilir | Önce güvenlik ve e-postayı kontrol edin |
| Birden çok hesap yakın saatte bozuldu | Ortak bir sebep olabilir | Toplu işlemi durdurup tek tek not alın |
Tablo yalnızca teşhis aralığını daraltır; resmî kararı platform verir. Google, hesabın devre dışı bırakılması ve geri getirilmesi için resmî bir sayfa sunuyor; LinkedIn, hesap kısıtlamalarının türlerini ve itiraz kanallarını ayrı bir belgede anlatıyor, bakınız LinkedIn hesap kısıtlamaları yardım sayfası; diğer platformlar için kendi yardım merkezleri esastır.
Etkilenen kapsam kayıtlarla doğrulanır, hepsine girip yeniden giriş yaparak değil. Yalnızca bir hesap anormalse uyarısına ve geçmişine odaklanın. Birden çok hesabın yakın saatlerde anormallik göstermesi yalnızca bir teşhis ipucudur; saatlerin yakın olması tek başına aralarında bağ olduğu anlamına gelmez.
15–30 dakika: Hesap güvenliği ve değişiklik kayıtları
Önce hesabın hâlâ sizde olduğunu doğrulayın. Yabancı giriş, şifrenin değiştirilmesi, bağlı e-posta veya telefon numarasında değişiklik belirtisi varsa önce platformun kabul ettiği kurtarma sürecine gidin; ayarları tekrar tekrar kurcalamayın. E-postaya erişim sürüyorsa platformun yol göstermesiyle giriş etkinliğini inceleyin, şüpheli oturumları iptal edin, kimlik bilgilerini yenileyin. Şifreyi kimseye vermeyin; bunu ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı'nın (CISA) güçlü şifre önerisi çok açık söylüyor.
Ele geçirilme belirtisi yoksa askıya almadan önceki değişikliklere geçin: hesap az önce başka bir üyeye devredildi mi, bağlantı bilgileri, izinler veya giriş cihazları değişti mi, askıya almadan önce tarayıcı ortamına veya proxy yapılandırmasına dokunuldu mu, otomatik görevler veya toplu işlemler çalışıyor mu?
Bunlar yalnızca ipucudur; herhangi bir işlemin askıya almaya neden olduğuna dair kanıt değildir. Kolay cevap uğruna sebebi doğrudan IP'ye, parmak izine veya tek bir girişe yıkmayın. MostMate ile birden çok işletme hesabı yöneten ekipler bu aşamada hesap-ortam eşleştirmesini, ortamın son yapılandırma değişikliklerini ve üye atama kayıtlarını denetleyebilir; hafızaya güvenmeye veya sohbet kayıtlarını karıştırmaya gerek kalmaz.
30–45 dakika: İtiraz dosyasını hazırlayın
Platform itiraz kanalı sunuyorsa şimdi malzeme toplama zamanı. Dosyanın amacı çok net: incelemeyi yapan kişi ne olduğunu, neyi kontrol ettiğinizi, neyin yeniden incelenmesini istediğinizi tek bakışta görsün. İçerik dört bölümden oluşsun:
1. Sorunu doğru tanımlayın: kısıt ne zaman çıktı, sayfada ne görünüyor, hangi işlevler etkilendi; geçici kısıtı kalıcı askıya alma gibi yazmayın.
2. Doğrulanabilir arka plan: hesaptan kim sorumlu, yakında normal bir devir teslim oldu mu, anormal bildirim geldi mi ve buna karşılık gelen saatler.
3. Gerekli kanıtlar: platform bildirimleri, hata mesajı ekran görüntüleri, işlem saat kayıtları ve platformun açıkça istediği kimlik veya işletme belgeleri.
4. Net bir talep: kısıtın hatalı olduğunu düşünüyorsanız yeniden inceleme isteyin; ek doğrulama isteniyorsa tamamlayın; gerekçe belirsizse ek yönlendirme sorun.
Kırmızı çizgi bir tane: içerik olgularla aynı olsun. Giriş yeri uydurmayın, kimlik belgesi sahteleştirmeyin, doğrulanmamış tahmini kesin neden gibi sunmayın; yalnızca sitenin kendi itiraz kanalını kullanın, üçüncü taraf “kurtarma servislerine” başvurmayın, hesap kimlik bilgilerini kimseye vermeyin. Beklentiyi de şimdiden ayarlayın: her platform bir saat içinde sonuç vermez, her askıya alma da itirazla geri alınmaz.
45–60 dakika: Görev dağılımı ve sonraki adımlar
Son on beş dakikada bireysel teşhisi ekip işine dönüştürün. Bir itiraz sorumlusu belirleyin; diğer üyeler kanıt tamamlar veya ortam kayıtlarını denetler, birden çok kişinin aynı anda yapılandırmayı değiştirmesine izin vermeyin.
Olay kaydı yedi alanla sınırlı kalsın: hesap kodu, platform, ilk anormallik saati, kısıt türü, bildirim gelip gelmediği, mevcut sorumlu ve sonraki adım.
Sonraki adımlar teşhis sonucuna dayansın. Yalnızca bir hesap etkilendiyse önce o hesabı ele alın; ortak bir güvenlik sorunu ortaya çıktıysa o zaman inceleme alanını genişletin. Diğer hesaplar endişesiyle IP'leri rastgele değiştirmeyin, parmak izini kurcalamayın, ortamı yeniden kurmayın. Askıya almadan sonra etki alanını nasıl izole edersiniz, kaynaklara göre nasıl gruplandırırsınız, zincirleme askıya almada zarar sınırlama yazısında daha ayrıntılı.
Olay kapandıktan sonra hangi kanıtların bulunmasının en zor olduğunu, hangi adımın en çok zaman aldığını gözden geçirin ve iyileştirmeleri ekip sürecine ekleyin.
Sık sorulan sorular
Hesap askıya alınınca hemen IP değiştirmeli mi?
Varsayılan ilk adım olarak hayır.
Platform doğrulama, yeniden inceleme veya itiraz istiyorsa ağ değiştirmek bu süreçlerin yerini tutmaz. Ağın kendisi bozuksa ya da resmî yönlendirme açıkça istiyorsa ağ yapılandırmasına dokunun.
Diğer hesaplar da birlikte durdurulmalı mı?
Zorunlu değil.
Tek bir hesabın kısıtlanması diğerlerinde sorun olduğu anlamına gelmez. Önce ortak bir güvenlik olayı, işlem değişikliği veya platform bildirimi var mı bakın, sonra ilgili işlemleri durdurup durdurmamaya karar verin; rastgele değişikliklerden kaçının.
Cookie temizlemek veya ortamı yeniden kurmak hesabı kurtarır mı?
Bunun garantisi yok.
Veri temizlemek platformun verdiği kısıtı geri almaz; üstelik teşhis ipuçlarının izini sürmeyi zorlaştırır. Önce bilgiyi koruyun, sonra platformun kurtarma sürecini izleyin.
Antidetect tarayıcı askıya alma sorununu çözer mi?
O, hesaplar arasındaki ortam sınırlarını ve kayıtların aidiyetini yönetir; platform itirazının, güvenlik doğrulamasının ve politika uyumunun yerini tutmaz. Hesap çoktan askıya alınmışsa önce platformun kararını ve güvenlik sorunlarını ele alın; ortam yönetimi günlük iştir.
Sonuç
Hesap askıya alındığında ilk saat sorunu çözmez, ama bilgi eksikliğini ve tekrarlanan işlemleri azaltır. Uyarıyı kaydedin, kısıt türünü doğrulayın, hesap güvenliğini kontrol edin, itiraz dosyasını hazırlayın, ardından ekip görevlerini netleştirin; hesap geçici olarak geri gelmese bile eksiksiz kayıt kalır, sonraki adımın yönü belirlenir.
Ekip birden çok işletme hesabı yönetiyorsa önce MostMate tanıyın; ortam yönetimi işlevleriyle hesap sahipliklerini ve ilgili yapılandırma kayıtlarını düzenleyin. Platformun askıya alma gerekçesi ve kurtarma sonucu resmî incelemeye tabidir.

MOSTMATE
Güvenli Çoklu Hesap Yönetimi, Artık Kolay
İlk hesabınızla başlayın; MostMate ile daha güvenli, akıllı ve verimli çoklu hesap operasyonları oluşturun.
- Bağımsız profiller. Tutarlı kimlikler.
- AI Otomasyonu · Hesap Sağlığı · Ekip Operasyonları



