
Bir hesap kapatıldığında tüm grup nasıl korunur? Çoklu hesap zincirleme yasağında hasar kontrolü rehberi
Ana sonuç: Bir hesap kapatıldığında asıl kayıp çoğu zaman hesabın kendisinde değil, paylaştığı kaynaklardadır: kayıt bilgileri, ödeme yöntemleri, proxy çıkışları, cihaz ortamları, işlem davranışı. Bu paylaşılan kalemler cezayı aynı gruptaki hesaplara taşır; buna çoklu hesap zincirleme yasağı denir. Hasar kontrolü iki uçta çalışır: kapatma günü önce etki alanını izole edin, günlük kullanımda hesapları kaynak sınırlarına göre gruplandırın ve bulaşma zincirini tasarımda kesin.
Önce tipik bir senaryo. Bir ekip yirmi sosyal medya hesabını aynı gruba koyar; ortak bir konut proxy havuzu kullanır, hepsini aynı alan adlı e-postayla ve aynı kimlik bilgileriyle kaydeder. Hesaplardan biri kural dışı içerik paylaştığı için kapanır, üç gün içinde gruptaki hesaplar art arda doğrulama tetikler, yarım ayın sonunda hesapların çoğu kısıtlı duruma düşer. Ekip bir türlü anlamaz: Giriş ortamları ayrı ayrıydı, biri nasıl olur da bir sürüyü birlikte devirir? Sorun ortamın dışındadır. Kayıt e-postaları, ödeme yöntemleri, kimlik bilgileri, proxy havuzu; bulaşma zinciri işte bu paylaşılan kalemlerdir. Ortam izolasyonu yalnızca giriş verisinin karışmamasını sağlar, ortam dışındaki bu kaynaklara uzanamaz.
Hesap kapatıldığında risk aynı gruptaki hesaplara nasıl yayılır
Aynı gruptaki hesaplara ceza yayılırken genellikle beş yol izler.
| Paylaşılan kaynak | Bulaşma yolu | Hasar kontrolü |
|---|---|---|
| Kayıt bilgileri | Aynı kimlik verileri inceleme çağırır | Bir hesap bir kayıt, paylaşım yok |
| Ödeme yöntemi | Bir kart çok hesabı ödüyorsa inceleme gelir | Ana ve deneme hesaplar ayrı ödesin |
| Proxy çıkışı | Ortak hat işaretlenince tüm grup şüpheli | Kritik hesaba ayrı hat, gruba ayrı havuz |
| Cihaz ortamı | Aynı cihazda birden çok hesaba giriş | Bir hesap bir ortam, karıştırma yok |
| İşlem davranışı | Aynı kişi çok hesabı aynı ritimde işletir | Zamanları kaydırın, görevleri bölün |
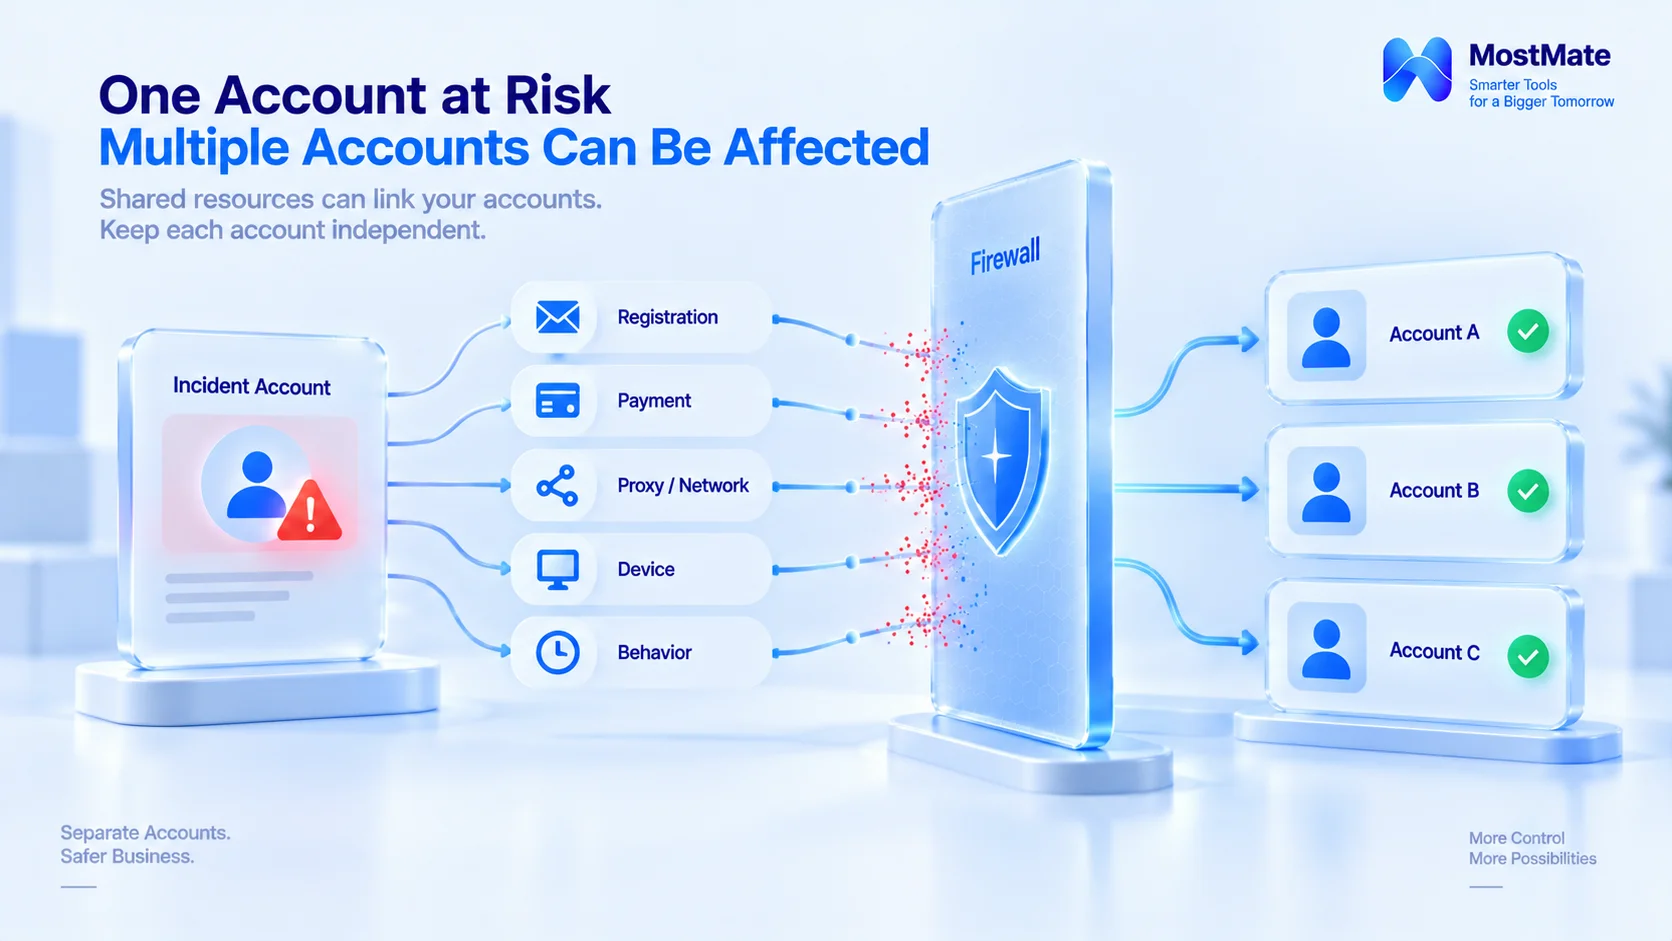
Burayı iyi ayırmak gerekir. Ortam izolasyonu tarayıcı verisi ve yapılandırma sınırını yönetir; kayıt bilgileri, ödeme yöntemleri ve işlem ritmi bu sınırın dışındadır ve yönetim süreçleriyle kontrol edilir. İkisi birlikte bir hesabın tam kaynak listesini oluşturur. Bu listeyi günlükte nasıl kuracağınızı çoklu hesap bağlantı öz-değerlendirme listesi maddeleri gösterir.
Kapanma günü hasar kontrolü için üç adım
1. İzole edin. Sorunlu hesabı önce paylaşılan kaynaklardan çıkarın: yalnızca onun kullandığı proxy hattını devre dışı bırakın, ortamı silmeden devre dışı tutun, kayıt defterinde bu hesaba ait girişi şüpheli işaretleyin. Diğer hesaplar mevcut durumda çalışmaya devam etsin, toplu yapılandırma değişikliği yapmayın.
2. Etki alanını doğrulayın. Hesap hesap son giriş kayıtlarını ve platform uyarılarını inceleyip tekil bir sorun mu yoksa zincir sinyalleri mi olduğunu netleştirin. Sinyali olan hesaplara dokunun, sinyalsizleri önceden kurcalamayın.
3. Sürece göre işlem yapın. Kapatılan hesap için platform uyarılarındaki itiraz akışını izleyin; gerekçe belgelerini ortam notlarından ve kayıt defterinden alın: kayıt tarihi, alışılmış giriş bölgesi, geçmiş işlem kayıtları. İtiraz süresince cihaz ve ağı değiştirmeyin, yeni şüpheli oturum üretmeyin. İtiraz dosyasını düzenlemek için X hesap itirazı yazısındaki çerçeveyi kullanabilirsiniz.
Üç adımın sırası değişmez. İzolasyondan önceki ayar sinyali doğrular.
Günlükte nasıl gruplandırılır: bulaşma zinciri tasarımda biter
Hasar kontrolü sonradan onarımdır. Asıl fark baştaki gruplandırmadır.
1. Kaynağa göre gruplandırın, kişiye göre değil. Ölçüt, bir hesap grubunun hangi kaynakları paylaştığıdır; paylaşılan azaldıkça bulaşma alanı küçülür. Bir kişinin üç grubu yönetmesi, üç grubun tek kaynak setini paylaşmasından çok daha güvenlidir.
2. Her gruba ayrı kaynak seti, gruplar arası paylaşım yok; kritik hesaplarda kaynak hesap düzeyine insin. Her gruba ayrı proxy havuzu, kayıt bilgileri ve ödeme yöntemi verin, kayıt defterinde satır satır eşleştirin. Paylaşılan her kalem bir sonraki olayın taşıyıcısıdır. Dikkat: gruptaki birden çok hesap aynı hattı ya da aynı kayıt setini paylaşıyorsa bulaşma grup içinde sürer; kritik hesaplar mutlaka hesap başına ayrı hat ve ayrı kayıt kullanmalı.
3. Ana grup ile deneme grubunu ayırın. Yeni işleri ve yeni yöntemleri deneyen hesaplar deneme grubunda dursun; sorun çıksa ana gruba dokunmaz. Deneme kaynakları yeniden kullanılabilir, ana grup kaynakları ödünç verilmez.
4. Ayrılıklar kayda geçsin. Bir üye ya da proje ayrıldığında ilgili ortamlar kaynaklarıyla birlikte devredilsin, kayıt defteri güncellensin. Kayıtsız ayrılık, sahibi belirsiz hesap yığını bırakır.
Bu dört madde ekip yönetiminden gelen uygulama tecrübesidir; platform kuralları içindeki konularda resmî açıklamalar esastır. Gruplandırmanın belirleyebildiği tek şey, olay çıktığında etkinin ne genişlikte olacağıdır.
MostMate hangi adımları sabitler? Hangi yönetim işlerini yerine getiremez?
Beş bulaşma yolundan cihaz ortamı, proxy bağlama, ortam notu, üye yetkileri ve devir günlükleri MostMate tarafında sabitlenebilir; kayıt bilgileri ve ödeme yöntemleri araçta tutulmaz ama ortam notuna işlenmelidir. MostMate örneğinde "gruba bir temel kaynak seti" ilkesini üç adıma dökmek şöyle:
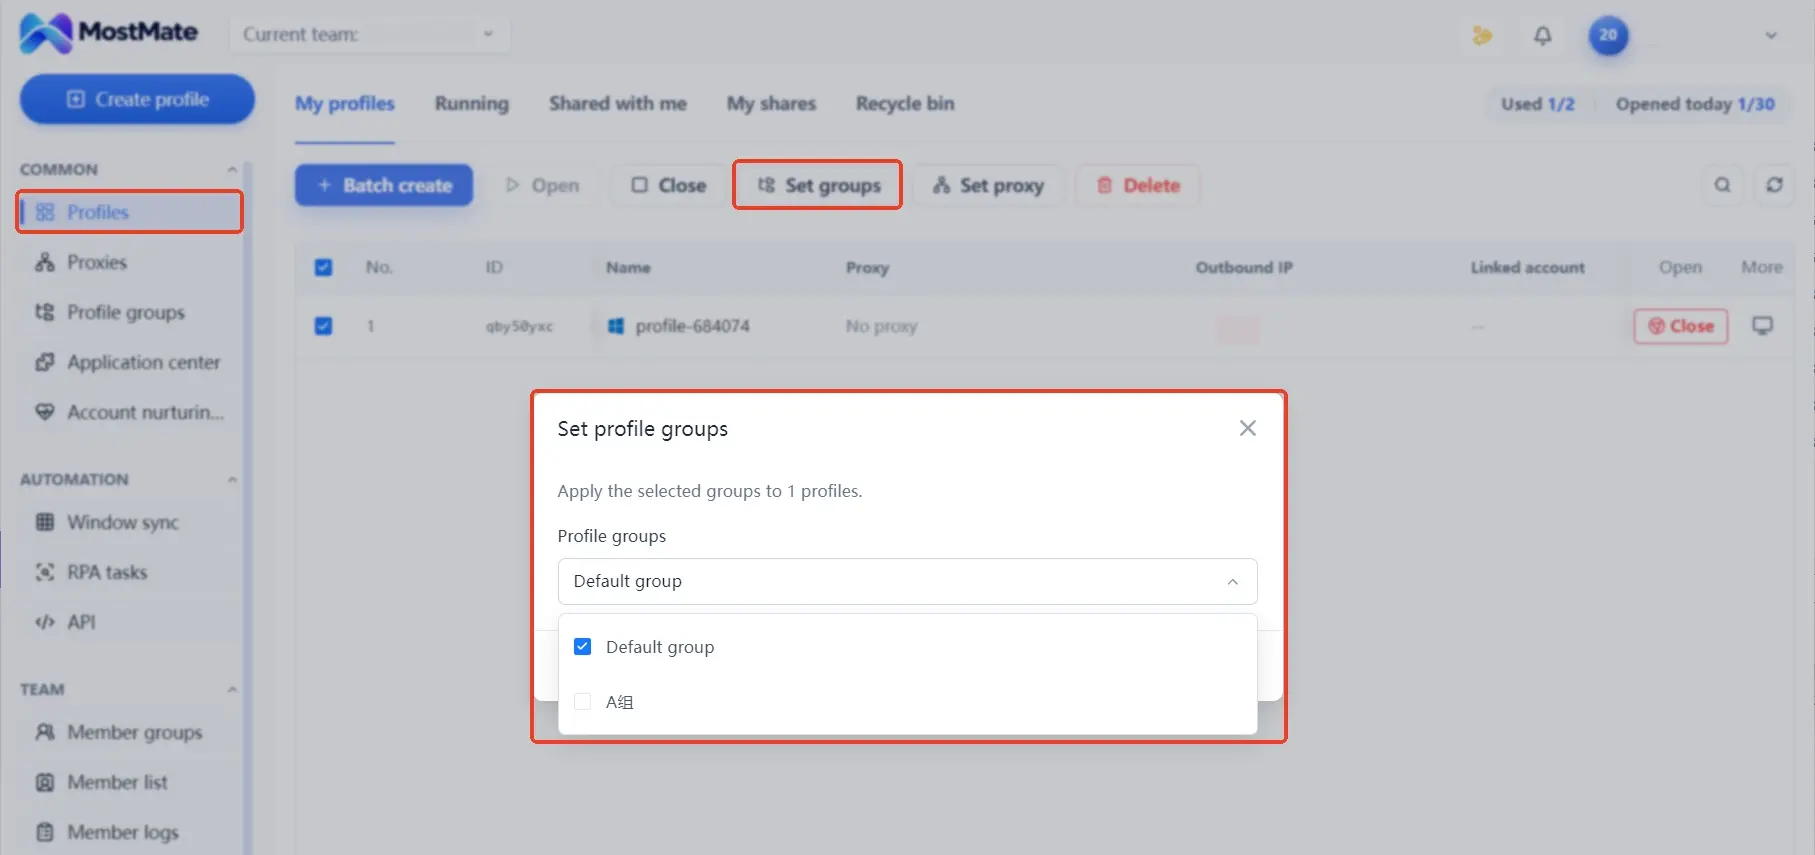
1. Grup kurun. Ortam yönetiminde hesapları amaca göre gruplara ayırın, kaynak sınırını doğrudan grup adına yazın: "Ana-Kuzey Amerika-A", "Deneme-Yeni iş" gibi. Grup belirlenince hangi hesabın hangi grupta olduğu hafızaya değil listeye dayanır.
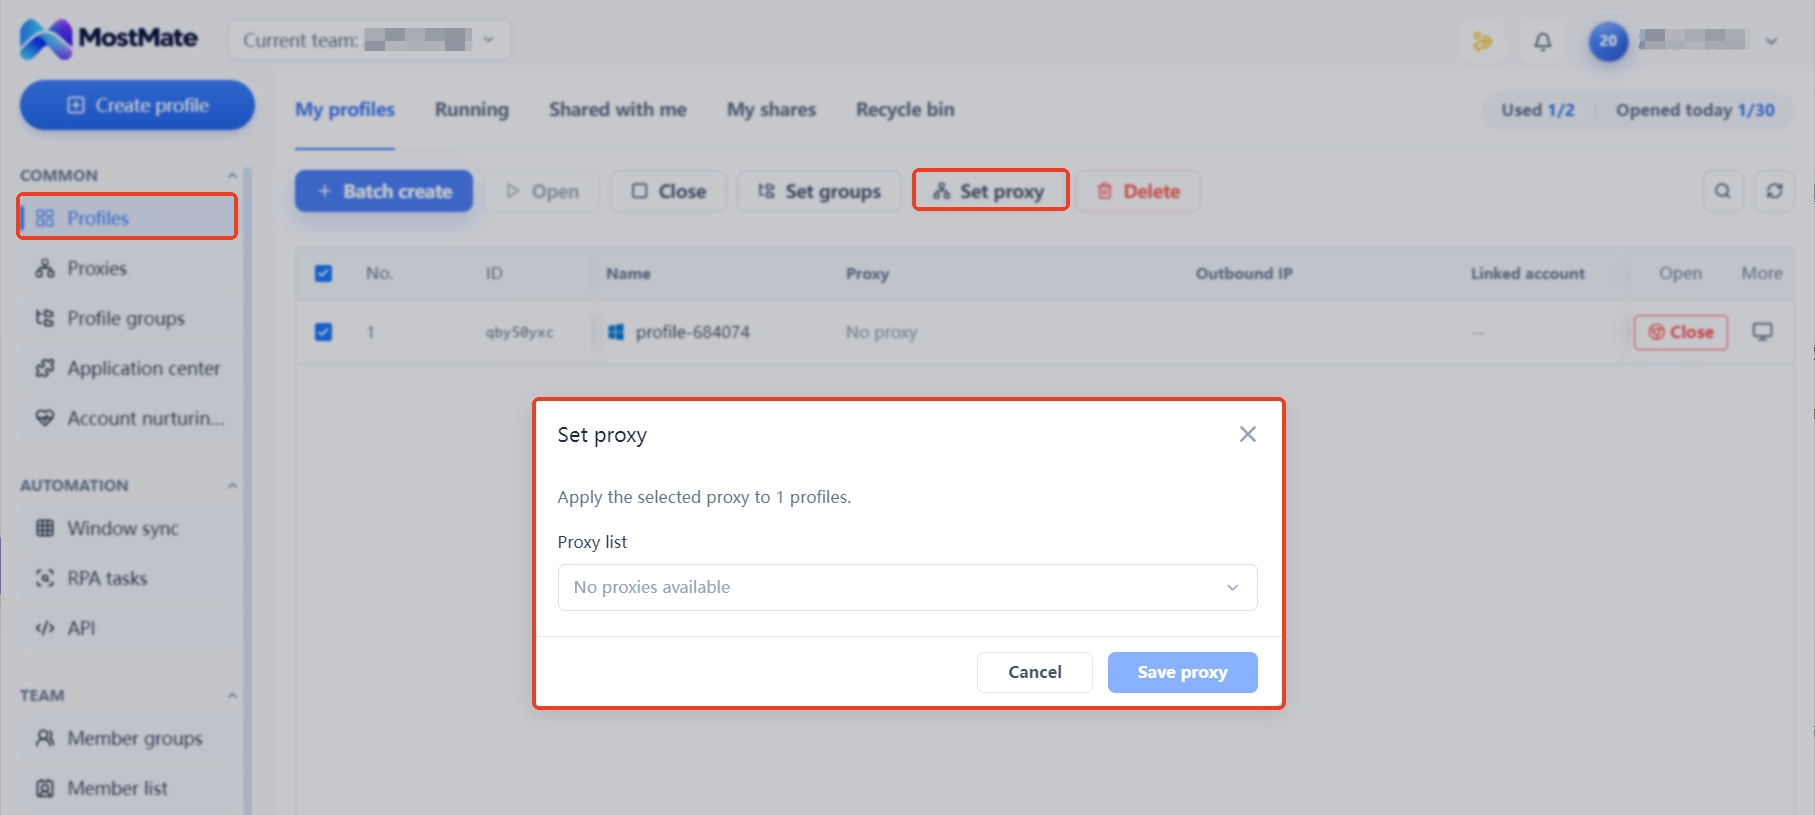
2. Proxy bağlayın. Her grup ayrı proxy hattı kullanır, hesap ile ortam bire bir eşleşir, giriş verileri ve yapılandırmalar karışmaz. Sorun çıktığında yalnızca bu ortam devre dışı kalır; hat ve yapılandırma öteki gruplara dokunmaz, hasar sınırı bu adımda çizilir.
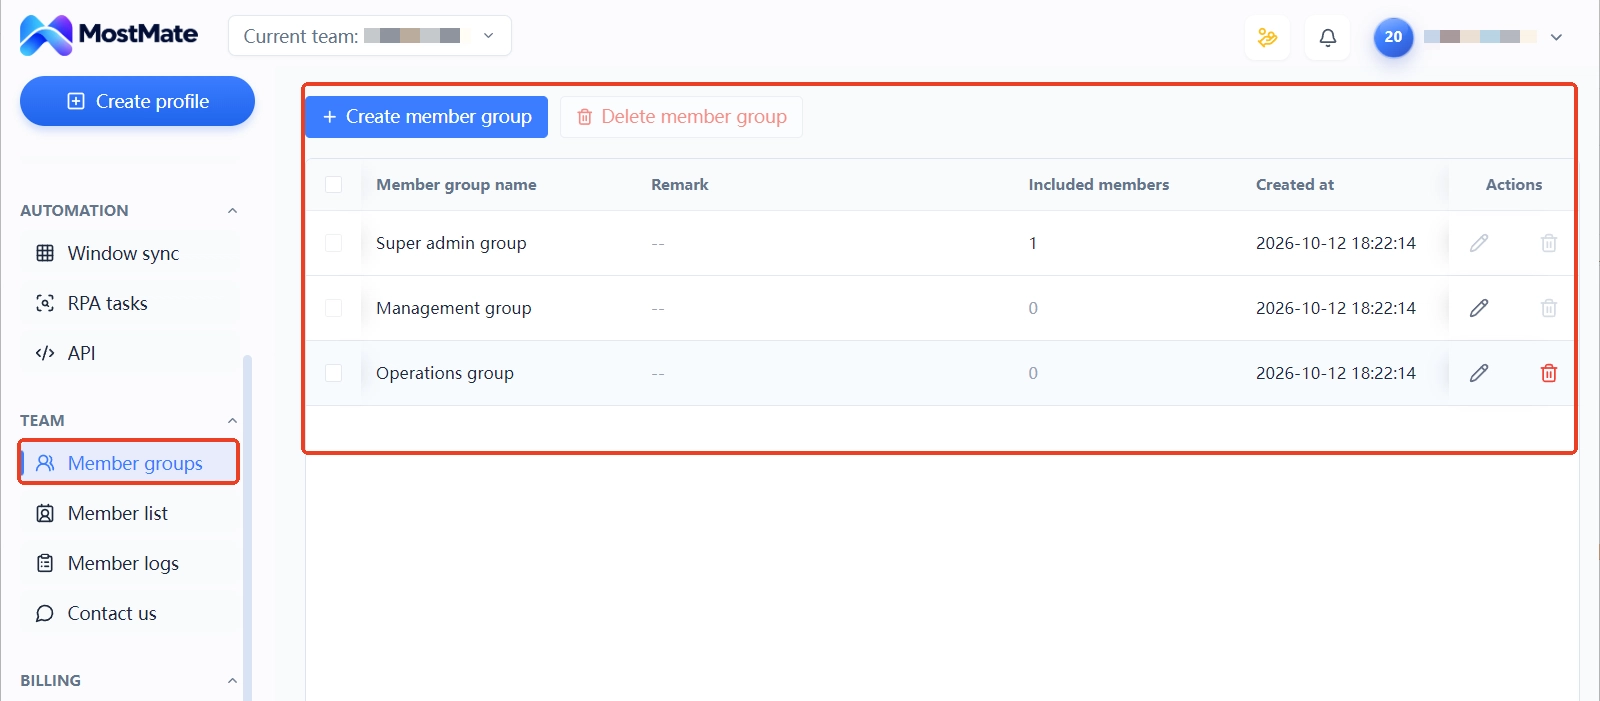
3. Üye ekleyin, iz bırakın. Üye gruplandırması ve üye günlükleri hangi üyenin hangi ortamı sorumlulukla taşıdığını ve ortamın kime devredildiğini kaydeder; ayrılıkta şifre yığını devri değil kayıt esaslı teslim yapılır. Saat kaydırmalı çalışma gibi düzenlemeler de görev bölümü olarak günlüğe işlenir.
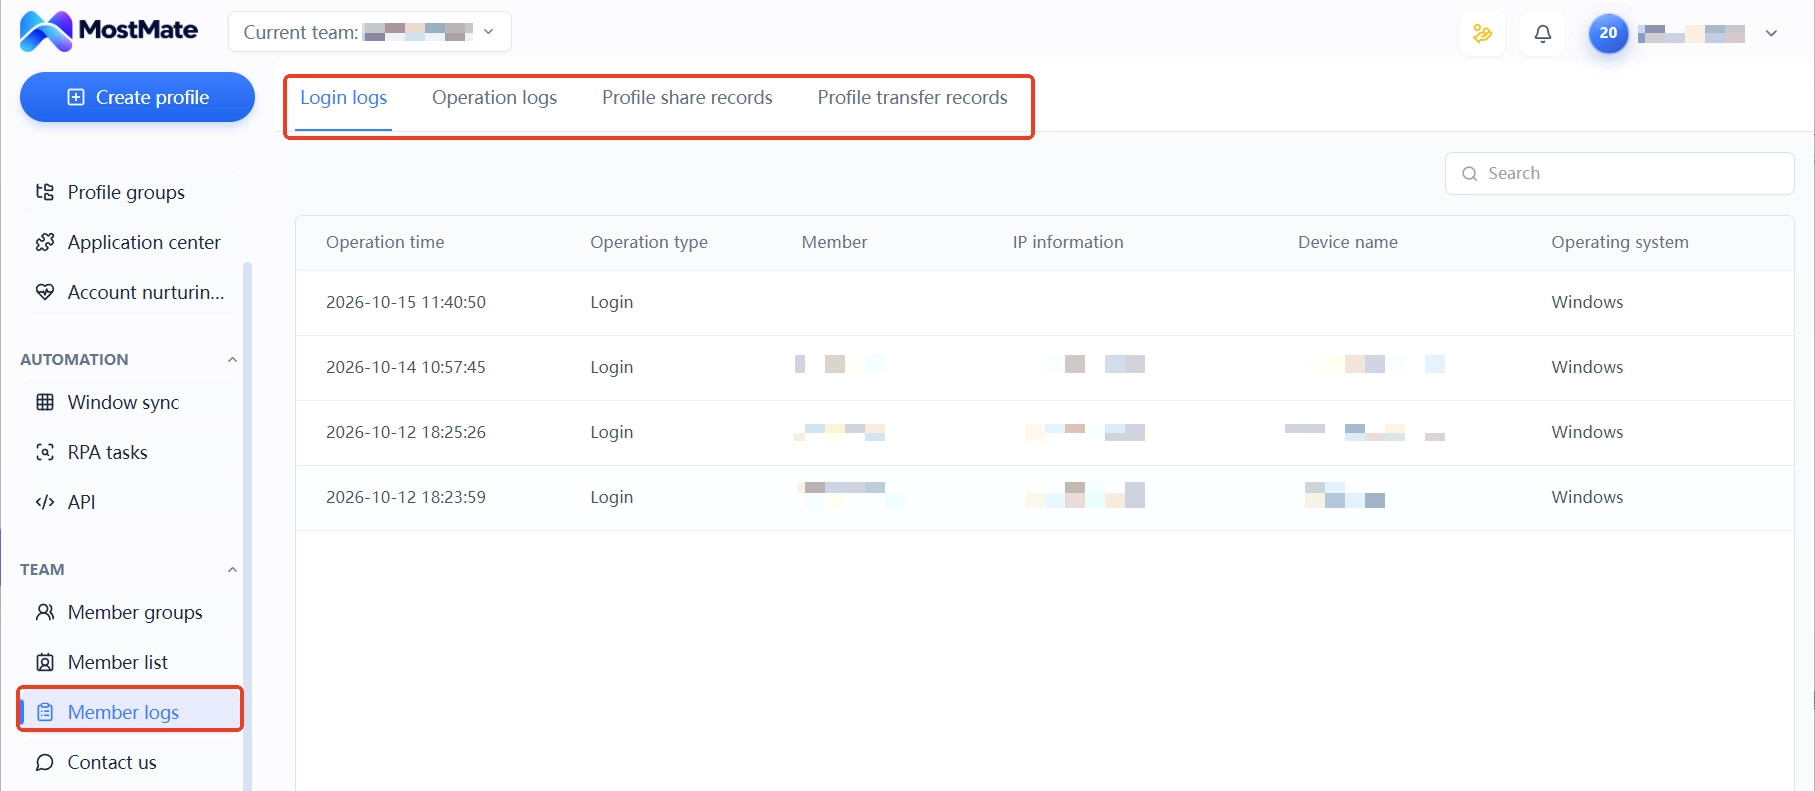
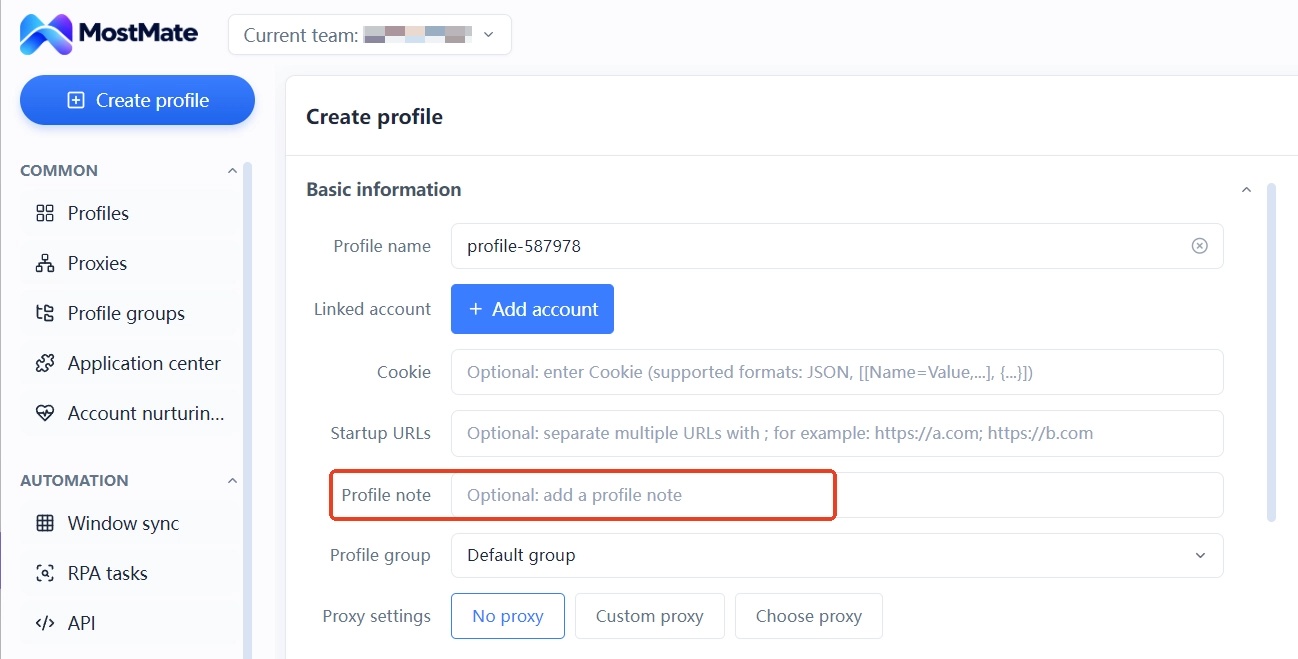
Kayıt bilgileri ve ödeme yöntemlerinin sahipliği ortam notu alanına yazılır: amaç, kayıt tarihi, bilgi sahipliği tek tek belirtilir. Araç bu bilgilerin kendisini tutmaz ama "hangi hesap hangi seti kullanıyor" sorusunu belgeye bağlar; olay anında etki alanı notlardan doğrulanır, sohbet geçmişi karıştırılmaz. Bir gruplandırma tablosu ve notlar, "kim kimle birliktedir, hangi grup ne kullanır" sorusunu ekibin okuyabildiği bir yapıya dönüştürür.
Sınırı da burada çizelim. Gruplandırma kaynak üzerinden bulaşma alanını daraltır; hesaplar arasında paylaşılan kayıt bilgisi ya da ödeme yöntemi kalırsa ceza bu yollardan yine yürüyebilir. Araç platform kurallarını değiştirmez, hesap sonucu için hiçbir güvence vermez. Modüllerin tam yetki listesi için MostMate nedir sayfasına bakın.
Hasar kontrolü ve gruplandırmada en sık yapılan üç yanlış değerlendirme
Zincirlemeyi önlemek için grubun tüm yapılandırmalarını değiştirmek ilk yaygın yanılgıdır. Toplu değişiklik, toplu anormallik sinyali üretir. Doğrusu önce izole etmek, sonra tek tek doğrulamak; sinyalsiz hesaplara dokunmamaktır.
Sorunlu ortamı temiz görünsün diye silmek ikinci yanılgıdır. Ortamdaki yapılandırma ve notlar itiraz malzemesidir; silmek delili de götürür. Devre dışı bırakılacaklar bırakılsın, arşivlenecekler arşivlensin, temizlik itiraz bittikten sonra gelsin.
Sadece IP değiştirmek yayıyı keser sanmak üçüncü yanılgıdır. IP beş yoldan yalnızca biridir; kayıt e-postası, telefon numarası, ödeme yöntemi hangisi paylaşılıyorsa ceza oradan gelir. Kesmek istiyorsanız kaynak listesini madde madde kesin.
Çoklu hesap zincirleme yasağı hakkında sık sorular
Bir hesap kapanınca gruptaki öteki hesaplar önce ne yapmalı?
Önce paylaşılan kaynakların bu hesapla bağlantılı bölümünü izole edin, öteki hesapları olduğu gibi bırakın, sonra giriş kayıtlarını ve platform uyarılarını tek tek inceleyin. Sinyalsiz hesaplara erken dokunmayın.
Kapanma sonrası ilgili ortam silinmeli mi?
Önerilmez.
Ortamdaki yapılandırma ve kayıtlar itiraz malzemesidir. Devre dışı bırakma ve arşivleme hasarı durdurur; silmek delil dayanağını yok eder.
IP değiştirmek zincirlemeyi keser mi?
Kesmez. IP bulaşma yollarından yalnızca biridir; kayıt bilgileri ve ödeme yöntemi de yaydır. Kesmek istiyorsanız kaynak listesini tek tek tarayın, sadece hat değiştirmekle iş bitmez.
Ortam gruplandırması zincirlemeyi önler mi?
Gruplandırma kaynak sınırını sabitler ve bulaşma alanını daraltır. Hesaplar arasında paylaşılan kayıt bilgisi ya da ödeme yöntemi varsa ceza yine yayılabilir; araç platform kurallarını değiştirmez.
Anti-detect tarayıcı zincirleme yasağı önleyebilir mi?
Garanti edilemez. Araç öncelikle cihaz ortamını, proxy bağlamayı ve ortam notunu sabitler, üye günlükleri devir kaydı tutar; kayıt bilgileri, ödeme yöntemi ve işlem davranışı yönetim süreçlerine kalır. Araç platform kurallarını değiştirmez.
Sonuç
Zincirleme yasağın hasar kontrolünde öz, paylaşılan kaynakların kapsamını kontrol etmektir: kapanma günü izolasyon ve doğrulama, günlükte kaynak sınırlarına göre gruplandırma, temiz tutulan hesap kaynak listesi. Olayın yarıçapı büyük ölçüde gruplandırma yapılırken belirlenmiştir.
Ekipiniz çoklu hesap yapısı kuruyorsa önce kaynak sınırlarını net çizin, sonra büyüyün; kapanma sonrası zararı tek tek saymaktan çok daha rahat. MostMate'i indirin: ortam gruplandırma, proxy bağlama ve üye yetkileri tek panelde.

MOSTMATE
Güvenli Çoklu Hesap Yönetimi, Artık Kolay
İlk hesabınızla başlayın; MostMate ile daha güvenli, akıllı ve verimli çoklu hesap operasyonları oluşturun.
- Bağımsız profiller. Tutarlı kimlikler.
- AI Otomasyonu · Hesap Sağlığı · Ekip Operasyonları



