
Як заблокований акаунт не потягне за собою всю групу? Гайд зі стримування збитків
Головне: справжні збитки від блокування одного акаунта рідко обмежуються самим акаунтом. Удар передається через спільні ресурси: реєстраційні дані, способи оплати, проксі, середовище пристроїв, манеру дій. Саме ці спільні елементи переносять санкції на акаунти групи, і це називають ланцюговим блокуванням. Стримувати збитки треба з двох боків: у день блокування одразу ізолювати зону ураження, а щодня ділити акаунти на групи за межами ресурсів, щоб ланцюг передачі був розірваний ще на етапі планування.
Розберемо типовий випадок. Команда веде двадцять акаунтів соцмереж у складі однієї групи: спільний пул резидентних проксі, реєстрація на пошту одного домену, один набір даних особи. Одного акаунта заблокували за порушення правил публікацій, за три дні сусіди по групі почали отримувати перевірки, а за півмісяця більшість опинилася в обмеженнях. Команда не розуміє: середовища входу в кожного роздільні, чому падіння тягне за собою всіх. Проблема поза середовищем. Пошта реєстрації, оплата, дані особи, пул проксі: саме вони є ланцюгом передачі. Ізоляція середовища тримає дані входу окремо, але до цих ресурсів не дістає.
Як блокування передається іншим акаунтам групи
Шляхів передачі п'ять: більше спільних ресурсів, ширша зона ураження.
| Спільний ресурс | Шлях передачі | Захід |
|---|---|---|
| Реєстраційні дані | Однакова пошта, телефон чи дані особи | Один акаунт, один набір даних |
| Спосіб оплати | Оплата кількох акаунтів однією карткою | Окрема оплата для основних акаунтів |
| Проксі-вихід | Спільна лінія чи пул під підозрою одразу | Основні акаунти: своя лінія в кожного |
| Середовище пристроїв | Один пристрій чи конфіг на кілька акаунтів | Один акаунт, одне середовище |
| Манера дій | Одна людина веде десятки акаунтів однаково | Різний графік, завдання за призначенням |
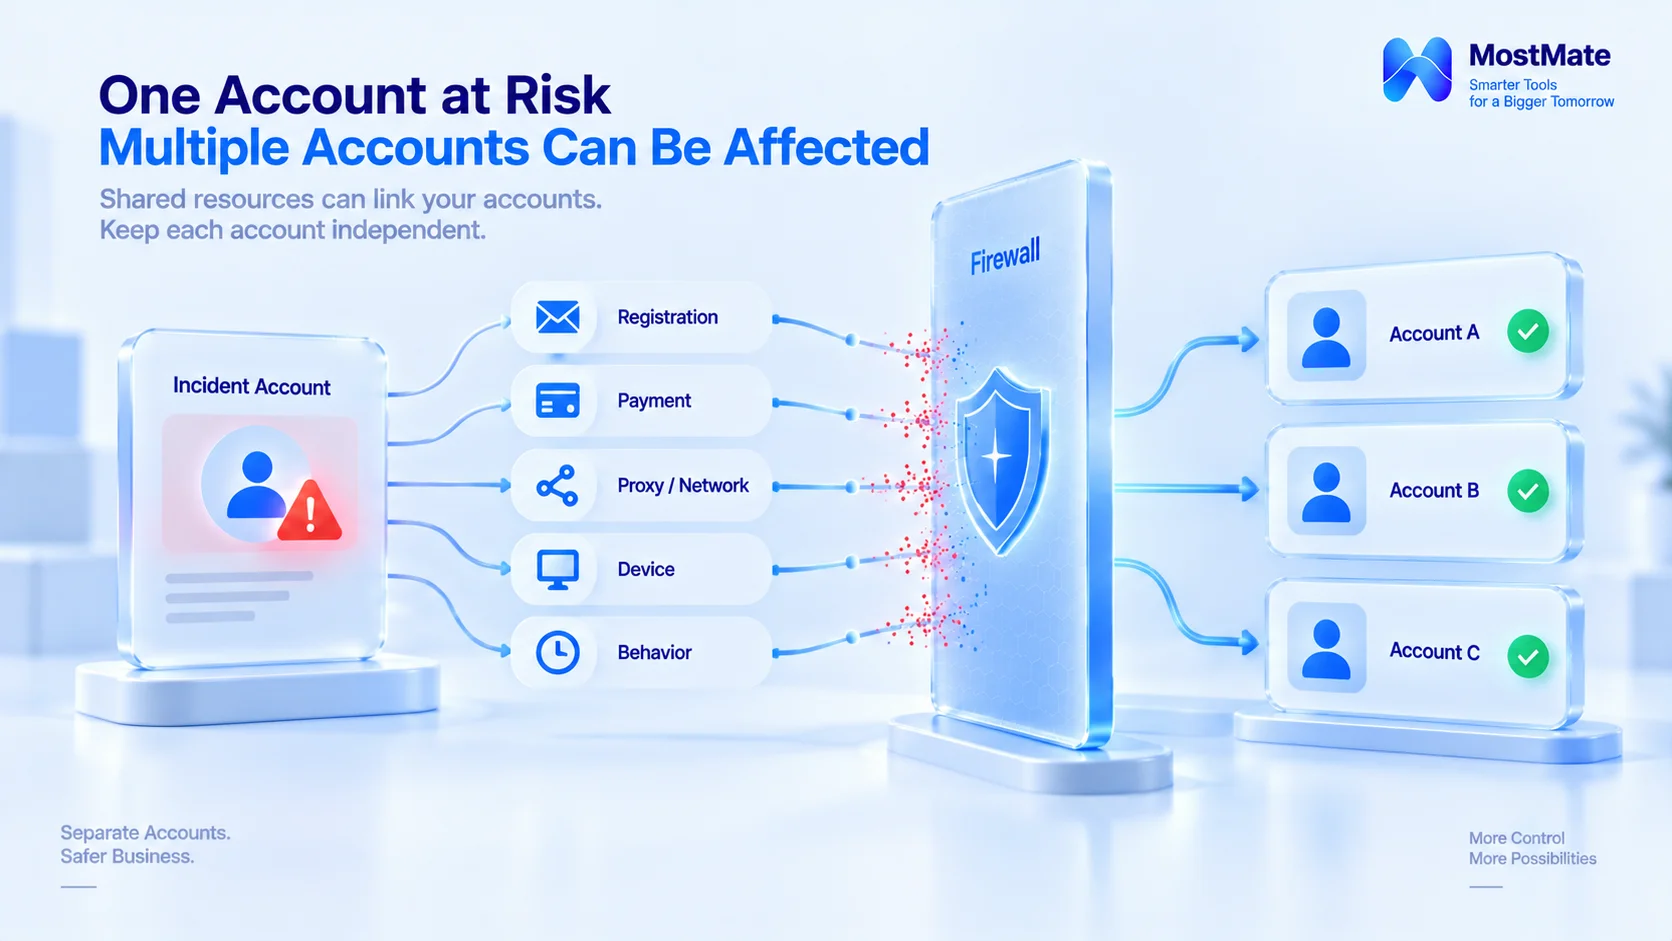
Тут важливо розмежувати. Ізоляція середовища тримає межі даних браузера й налаштувань, а реєстраційні дані, оплата й темп дій лежать поза середовищем, їх закривають процеси керування. Рахуйте обидва боки разом: це і є повний перелік ресурсів акаунта. Зібрати такий перелік щодня допомагає покрокова перевірка зі статті про зв'язки між акаунтами.
Три кроки стримування збитків у день блокування
1. Ізоляція. Спершу виведіть проблемний акаунт зі спільних ресурсів: вимкніть його власну проксі-лінію, середовище призупиніть, але не видаляйте, записи в реєстраційних даних щодо цього акаунта позначте як проблемні. Решта працює як раніше, без масових правок конфігурацій.
2. Перевірка масштабу. По кожному акаунту перегляньте нещодавні входи й повідомлення платформи, щоб зрозуміти: це одиничний випадок чи вже ланцюговий сигнал. Чіпайте лише ті, де сигнал є; без сигналу завчасно нічого не робіть.
3. Дії за процедурою. Заблокований акаунт оскаржуйте за підказками платформи, матеріали беріть із нотаток середовища й реєстру: дата реєстрації, звичні регіони входу, історія дій. Під час оскарження не змінюйте пристрій і мережу, щоб не додавати нових підозрілих сесій. Структуру матеріалів можна взяти з гайду про оскарження блокування в X.
Порядок не міняйте: правки до ізоляції самі доводять групову аномалію.
Щоденне групування: розриває передачу ще до інциденту
Після блокування це лікування. Виграш дає групування за межами ресурсів.
1. Ділимо за ресурсами, не за людьми. Основа групування: які ресурси спільні в набору акаунтів. Менше спільного, вужча зона передачі. Одна людина веде три окремі групи значно безпечніше, ніж три групи на одному наборі ресурсів.
2. Кожній групі свій набір ресурсів; для ключових акаунтів ресурс акаунтний. У кожній групі окремий пул проксі, реєстраційні дані та оплата, усе зведено в реєстрі. Одна спільна позиція стає точкою передачі наступного інциденту. Якщо кілька акаунтів у групі сидять на одній лінії чи даних, група все одно вразлива: для ключових акаунтів лінія й дані мають бути власними.
3. Основна група окремо від тестової. Акаунти для нових напрямків і експериментів тримайте в тестовій групі, щоб її проблеми не діставали основної. Ресурси тестової можна перевикористовувати, ресурси основної не позичаємо.
4. Вихід із записом. Коли учасник чи проєкт вибуває, його середовища передають разом із ресурсами, реєстр оновлюють. Вихід без запису залишає купу акаунтів без ясного власника.
Це чотири практичні правила керування командою. У межах правил платформи орієнтуйтеся на офіційні пояснення; від групування залежить лише те, наскільки широким буде ураження, якщо інцидент станеться.
Що MostMate фіксує, а які дії керівника він не замінює?
З п'яти шляхів передачі середовище пристроїв, прив'язку проксі, нотатки середовища, права учасників і журнал передавання можна зафіксувати в MostMate. Реєстраційні дані та оплату інструмент не веде, але їх варто заносити в нотатки середовища. На прикладі MostMate, розкласти «один набір ресурсів на групу» на кроки можна так:
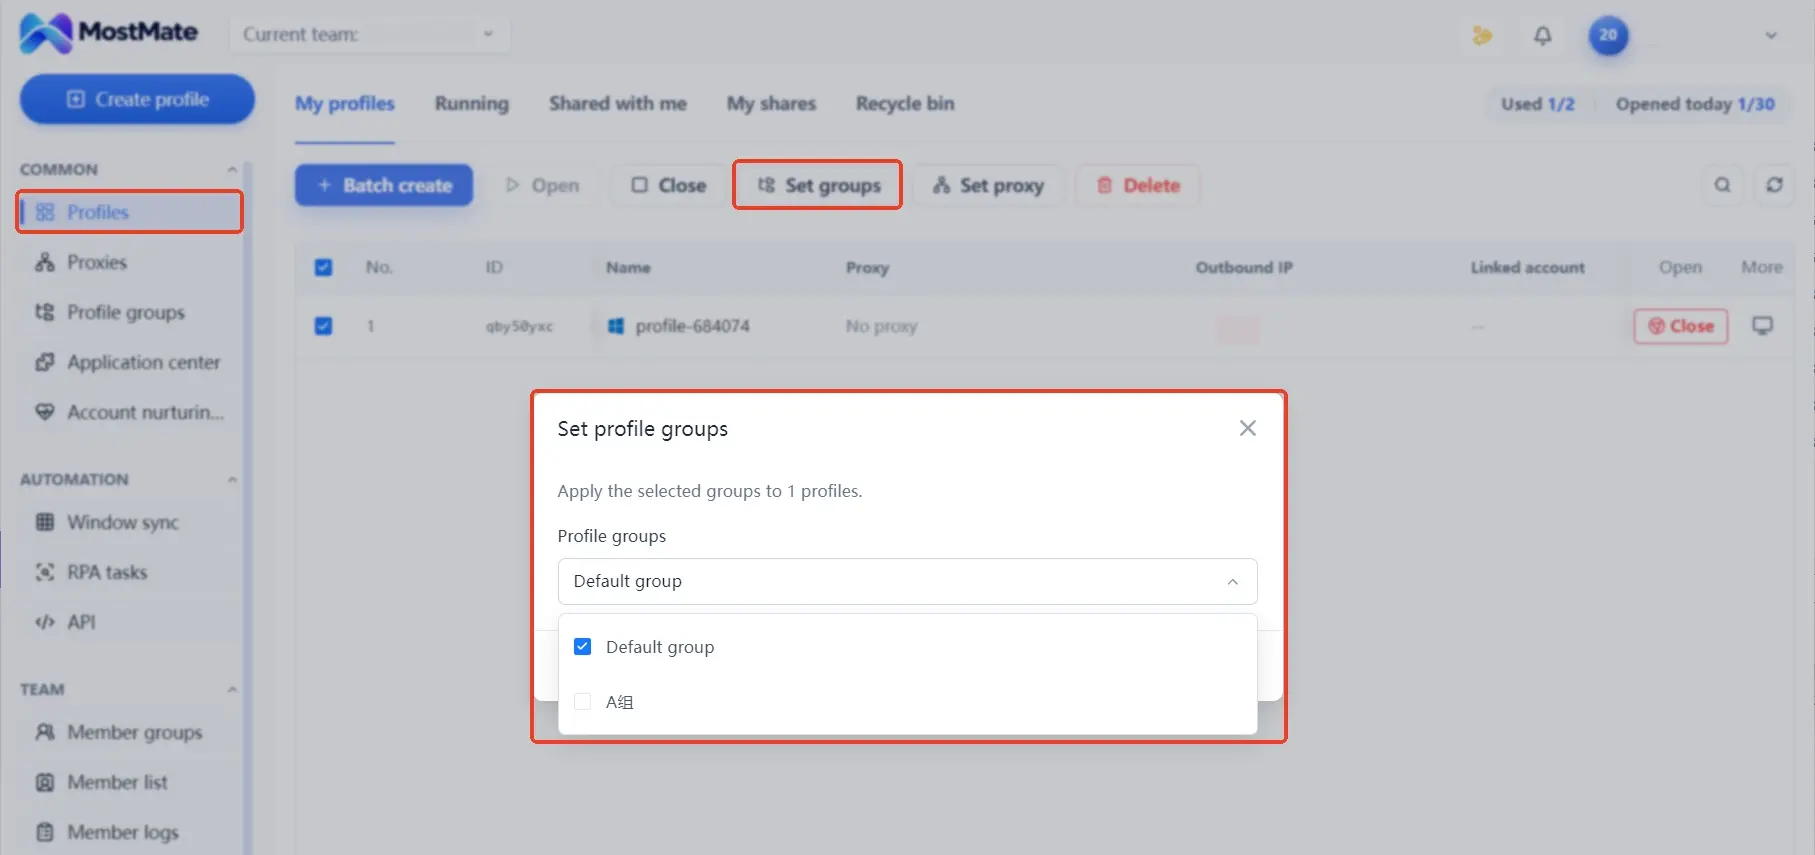
1. Створюємо групи. У керуванні середовищами розкладіть акаунти за призначенням, у назві групи одразу фіксуйте межі ресурсів, наприклад «Основна-Північна Америка-А». Щойно групи визначені, питання, до якої групи належить акаунт, має ясну відповідь без покладання на пам'ять.
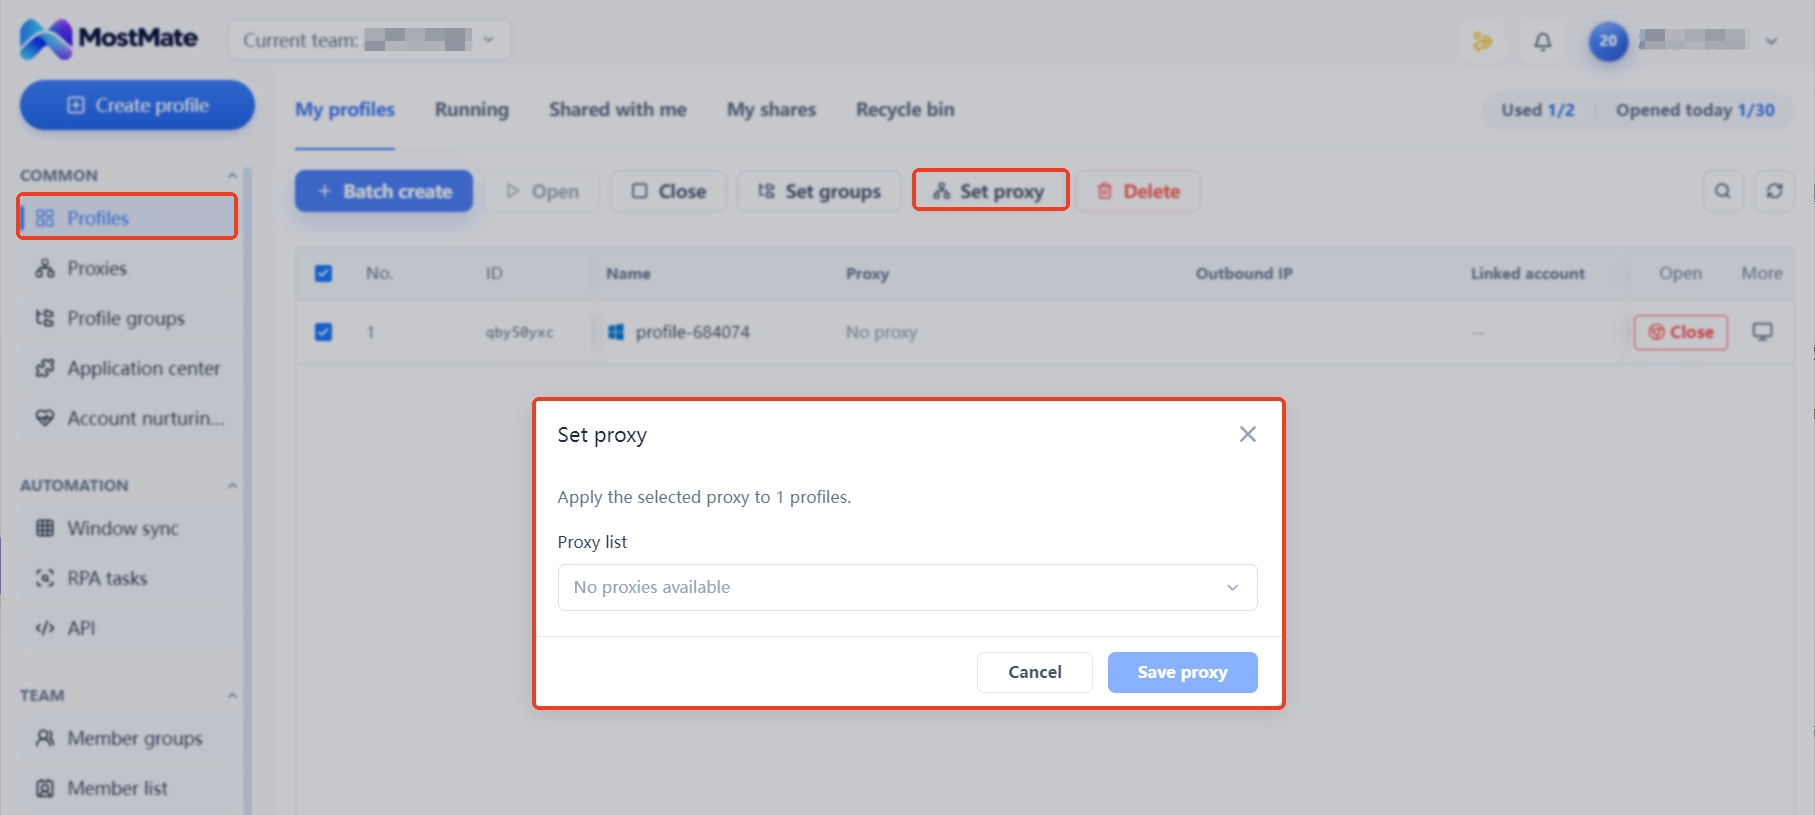
2. Прив'язуємо проксі. Кожній групі окрема проксі-лінія, акаунти та середовища відповідають один одному, дані входу й налаштування не змішуються. За інциденту вимикається лише це середовище, лінія й налаштування інших груп не чіпаються: межа стримування окреслена саме тут.
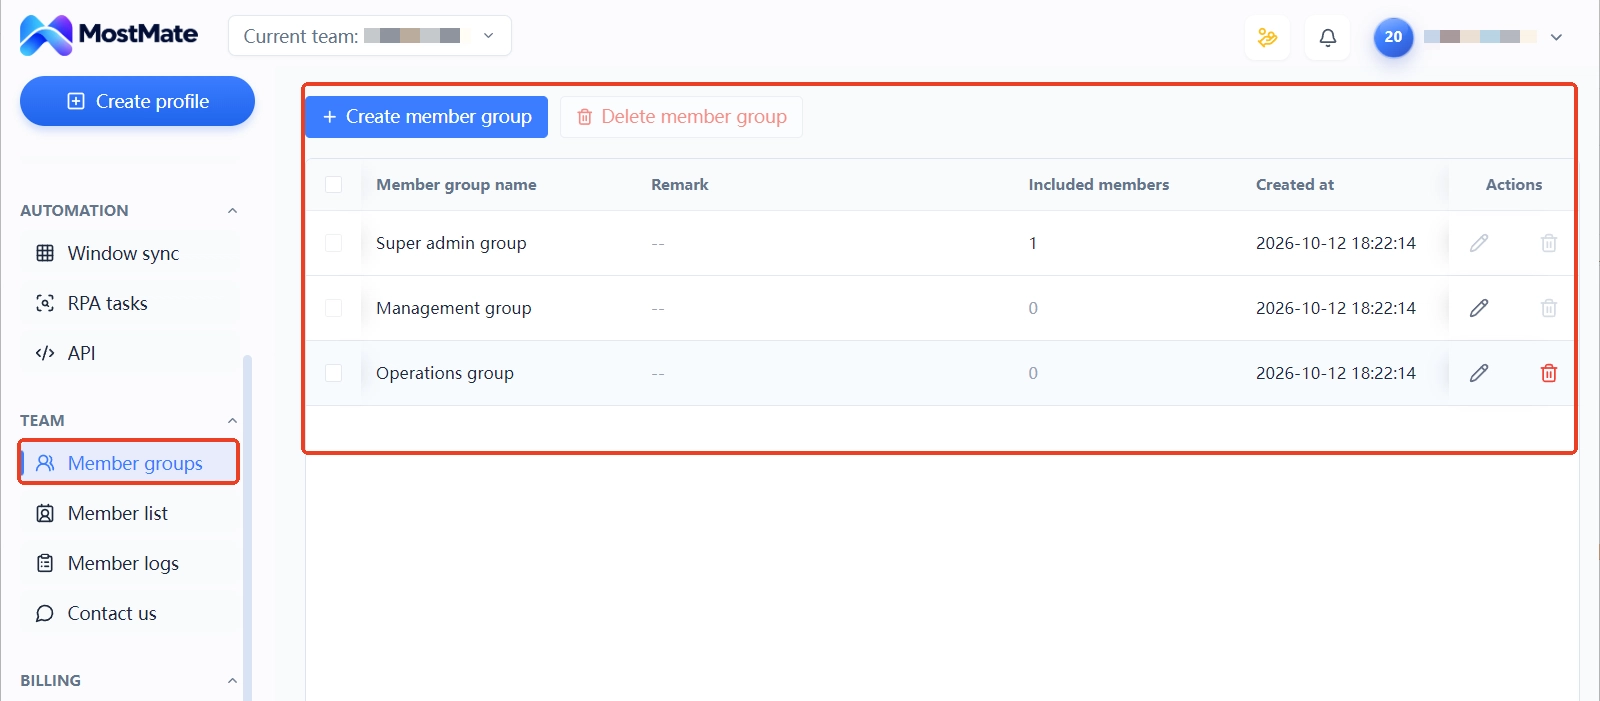
3. Додаємо учасників і фіксуємо дії. Групи учасників і журнал показують, хто відповідає за які середовища та кому кожне передано. Вибуття оформлюється за записами, без передачі купи паролів. Рознесений за часом режим роботи теж осідає в журналі за ролями.
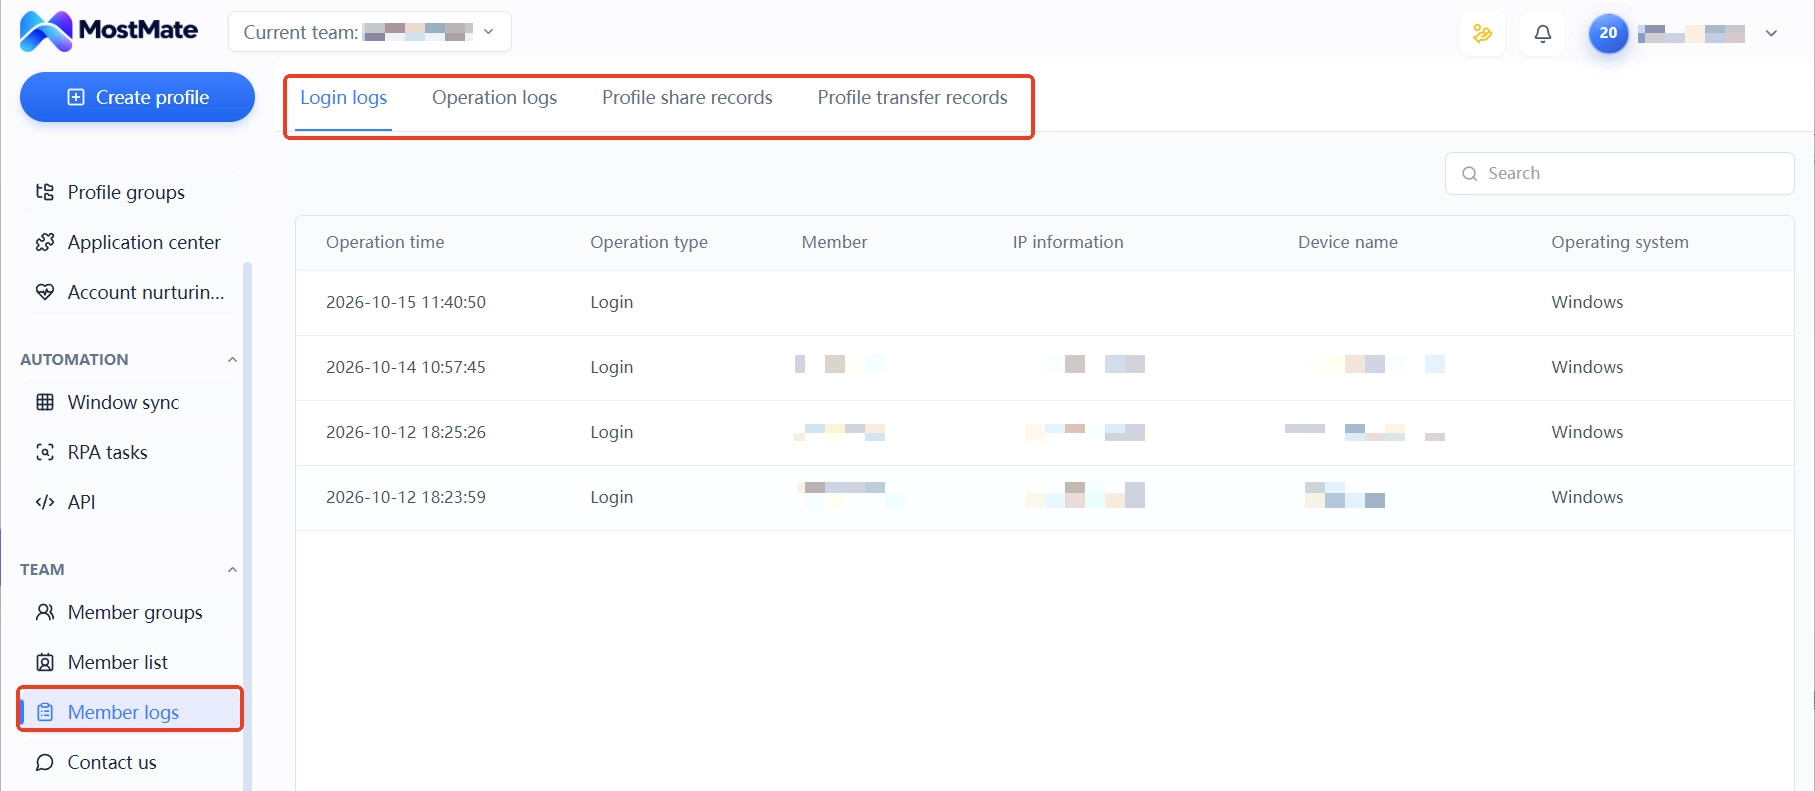
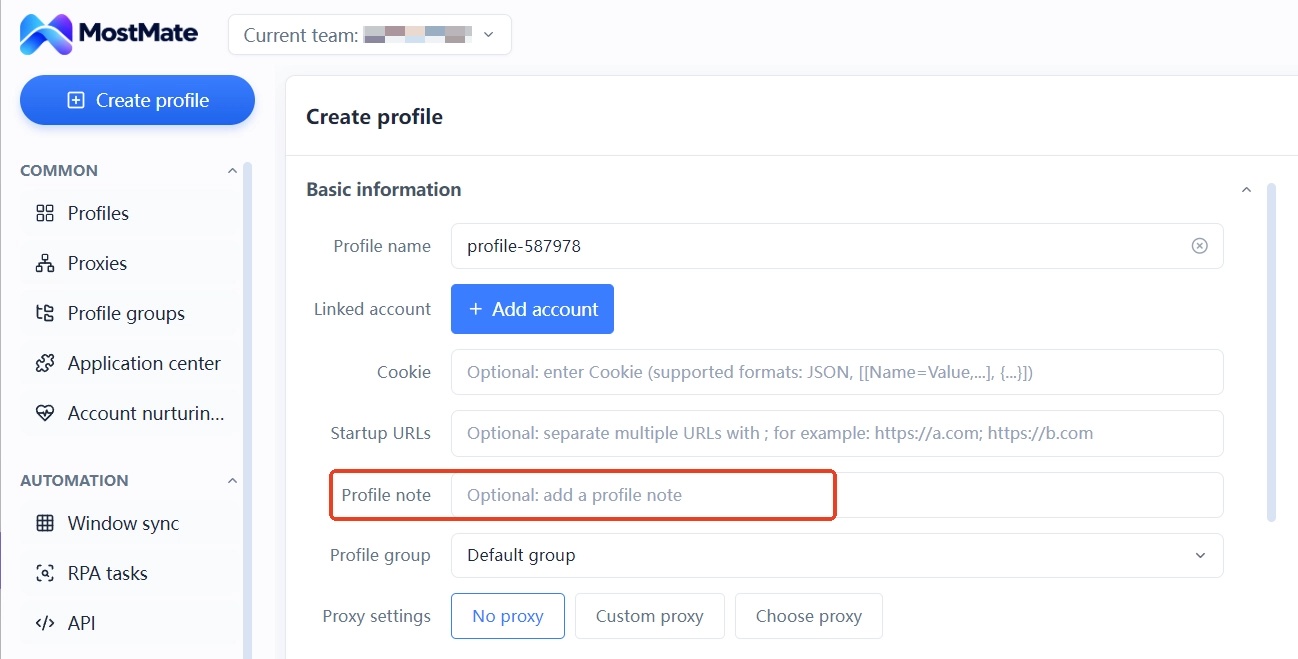
Належність реєстраційних даних і способів оплати заносять у поле нотаток середовища: призначення, дата реєстрації, власник даних, рядок за рядком. Інструмент ці дані не зберігає, але робить перевірною інформацію про те, який акаунт на якому наборі працює: за інциденту нотатки показують зону перевірки без копання в листуванні. Таблиця груп із нотатками перетворює питання «хто з ким у групі та чий це ресурс» на зрозумілу для команди структуру.
Про межі скажемо прямо. Групування звужує ресурсну зону передачі; якщо між акаунтами лишаються спільні реєстраційні дані чи оплата, санкції можуть передаватися й надалі. Інструмент не змінює правила платформ і не дає жодних гарантій щодо долі акаунтів. Повний перелік можливостей модулів: що таке MostMate.
Три хибні висновки під час стримування та групування
Переписати всі конфігурації акаунтів групи разом, щоб уникнути ланцюгової реакції, є першою типовою помилкою. Масова правка створює масу аномальних сигналів. Правильно: спершу ізоляція, потім перевірка по одному, чисті акаунти не чіпати.
Видалити проблемні середовища для чистоти є другою типовою помилкою. Конфігурації та нотатки середовища є матеріалами оскарження; видалення знищує й доказову базу. Призупиняти, архівувати, а чистити вже після оскарження.
Змінити IP і вважати передачу розірваною є третьою типовою помилкою. IP лише один із п'яти шляхів; спільна пошта, телефон чи оплата передадуть удар так само. Ріжте зв'язки за повним переліком ресурсів.
Часті запитання про ланцюгове блокування мультиакаунтів
Що робити з іншими акаунтами групи одразу після блокування?
Спершу ізолюйте частини спільних ресурсів, прив'язані до цього акаунта; решту не торкайтеся. Потім по одному перевіряйте записи входів і повідомлення платформи. Акаунти без сигналів завчасно не ворушіть.
Чи треба видаляти середовище заблокованого акаунта?
Не варто.
Конфігурації та записи в середовищі є матеріалами оскарження. Призупинення й архівація стримують збитки, а видалення позбавляє доказової бази.
Чи розриває ланцюг зміна IP?
Ні. IP лише один із шляхів передачі; реєстраційні дані й оплата працюють так само. Розривати треба за переліком ресурсів, по одному пункту, а не лише зміною лінії.
Чи запобігає ланцюговій реакції групування середовищ?
Групування фіксує межі ресурсів і звужує зону передачі. Якщо між акаунтами лишаються спільні дані чи оплата, санкції все одно можуть передаватися. Інструмент не змінює правила платформ.
Чи може антидетект-браузер уберегти від ланцюгових блокувань?
Гарантій немає. Він фіксує середовище пристроїв, прив'язку проксі та нотатки, журнал учасників слугує для передавання; реєстраційні дані, оплата й манера дій лишаються зоною керівника. Інструмент не змінює правила платформ.
Підсумок
Ядро стримування ланцюгової реакції: контроль обсягу спільних ресурсів. У день інциденту ізоляція плюс перевірка, щодня групування за межами ресурсів, чистий перелік акаунтних ресурсів. Радіус інциденту великою мірою визначається ще на етапі групування.
Якщо команда лише вибудовує структуру мультиакаунтних груп, спершу промалюйте межі ресурсів і лише потім масштабуйте: це набагато спокійніше за підрахунок втрат після блокувань. Завантажте MostMate: групи середовищ, проксі та права учасників налаштовуються в одній панелі.

MOSTMATE
Безпечне керування кількома обліковими записами — це просто
Почніть із першого облікового запису й побудуйте з MostMate безпечнішу, розумнішу та ефективнішу роботу з кількома обліковими записами.
- Незалежні профілі. Узгоджені ідентичності.
- ШІ-автоматизація · Стан облікових записів · Командні операції



