
Самоперевірка мультиакаунтів на ризик асоціювання: чотири рівні
Головний висновок: як платформа визначає асоціювання, ззовні не побачиш; за кількома акаунтами самостійно можна перевірити конфігурації та записи на чотирьох рівнях: дані акаунтів, мережевий вихід, браузерне середовище і поведінка. Ця рамка відповідає на три запитання: що перевіряти на кожному рівні, які явища є лише підказками і в якому порядку виправляти знайдені проблеми. Критерії оцінки платформа не розкриває; будь-яка заява, ніби можна порахувати «ймовірність асоціювання», не має підстав, і остаточне слово завжди за платформою.
Спершу сцена. Обидва магазини в один день починають вимагати додаткову верифікацію, і перша думка менеджера: акаунти асоціювали? У записах знаходиться інше: один магазин за день до того міняв проксі, а в другого після передачі справ змінився пристрій входу. Схожі збої не обов'язково мають одну причину. Запити верифікації, коливання трафіку й обмеження входу є лише підказками, а повна відсутність сигналів не означає відсутності ризику. Розкласти їх на фіксовану процедуру перевірки рівень за рівнем значно надійніше, ніж робити висновки з одного сигналу.
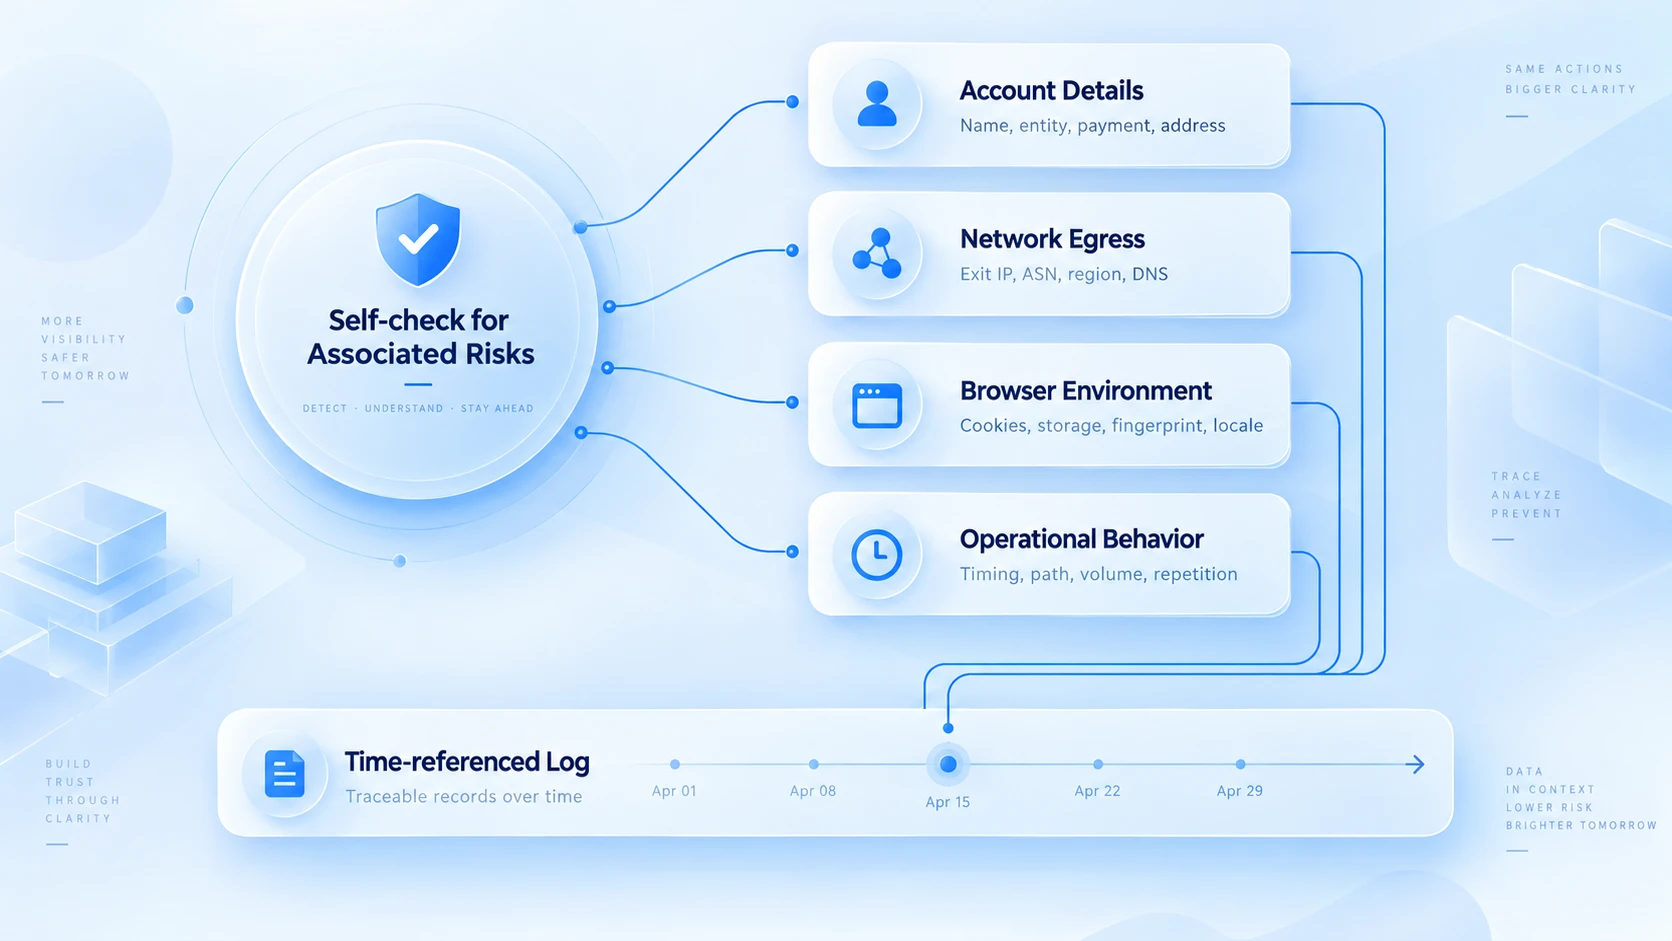
Рівень 1: дані акаунтів і належність
Типова сцена. Акаунт колись зареєстрував працівник, який відтоді звільнився; телефон і пошта для верифікації оформлені на нього. Через півроку після його виходу платформа запускає перевірку, але приймати код уже нікому, і акаунт застрягає на півдорозі. До такого моменту нічого не відчувається, і саме тому це класична пастка команд із кількома акаунтами: самі дані в порядку, а зв'язок належності обірвався.
Тому на цьому рівні перевіряють відносини належності. По кожному акаунті проходиш чотири пункти. Чи незалежні й повні реєстраційні дані та засоби верифікації; чи не користуються поштою і телефоном кілька акаунтів одночасно; хто відповідальний і скільки разів відбувалася передача; чи погоджені внутрішні повноваження усно чи зафіксовані письмово? Якщо одне підприємство веде кілька акаунтів, спершу звіряєш, чи дозволяють правила платформи таку побудову. У кожної платформи свої умови.
Знайдене помилкове повторне використання, скажімо два акаунти з одним номером телефона без картки, виправляєш одразу і заносиш зміну до журналу. Якщо належність нерозбірлива, ще до перших збоїв переводиш канали верифікації на ім'я чинного працівника. Як завести й вести такий журнал, із групуванням, логами і передачею справ, детально розписано в гайді безпечне керування кількома акаунтами.
Рівень 2: мережеве з'єднання і вихідні дані
Перевірка на рівні мережі по суті зводиться до порівняння двох часових ліній: коли виник збій і коли щось змінилося в мережі. Приклад часової лінії:
- У середу вдень магазин у Мексиці починає вимагати верифікацію.
- За два дні до того, в понеділок увечері, проксі-провайдер перемкнув вузол.
- Ще за тиждень до того вихідний IP іншого магазину ненадовго пропадав.
Запитання змінюється: з «асоціювали?» на «що після перемикання?»
Уздовж часової лінії звіряєш три типи відомостей. Перше, збіг: запити верифікації з'являються одразу після зміни проксі чи вузла? Друге, справжній вихід: чи збігаються вихідний IP і ISP на сторінці детекції з тим, що показує панель провайдера? Третє, обходи: чи немає акаунта, що випадково з'єднався напряму й повністю оминуло проксі? Повний ритм перевірки виходу розписано в гайді обслуговування проксі, тут не повторюю.
І шкалу оцінювання варто бачити чітко. Кілька акаунтів на одному виході означає лише стан мережевої конфігурації. Чи вважатиме платформа їх за одного оператора, залежить від її власних правил, і ззовні це не перевірити; навпаки, окремий вихід для кожного акаунта також не є доказом незалежності між ними. Справжній результат цього рівня: звірений запис, у якому фіксується, коли, який акаунт, який вихід, що сталося. Щойно з'являється збій, саме цей запис визначає напрямок розслідування.
Рівень 3: браузерне середовище і локальні дані
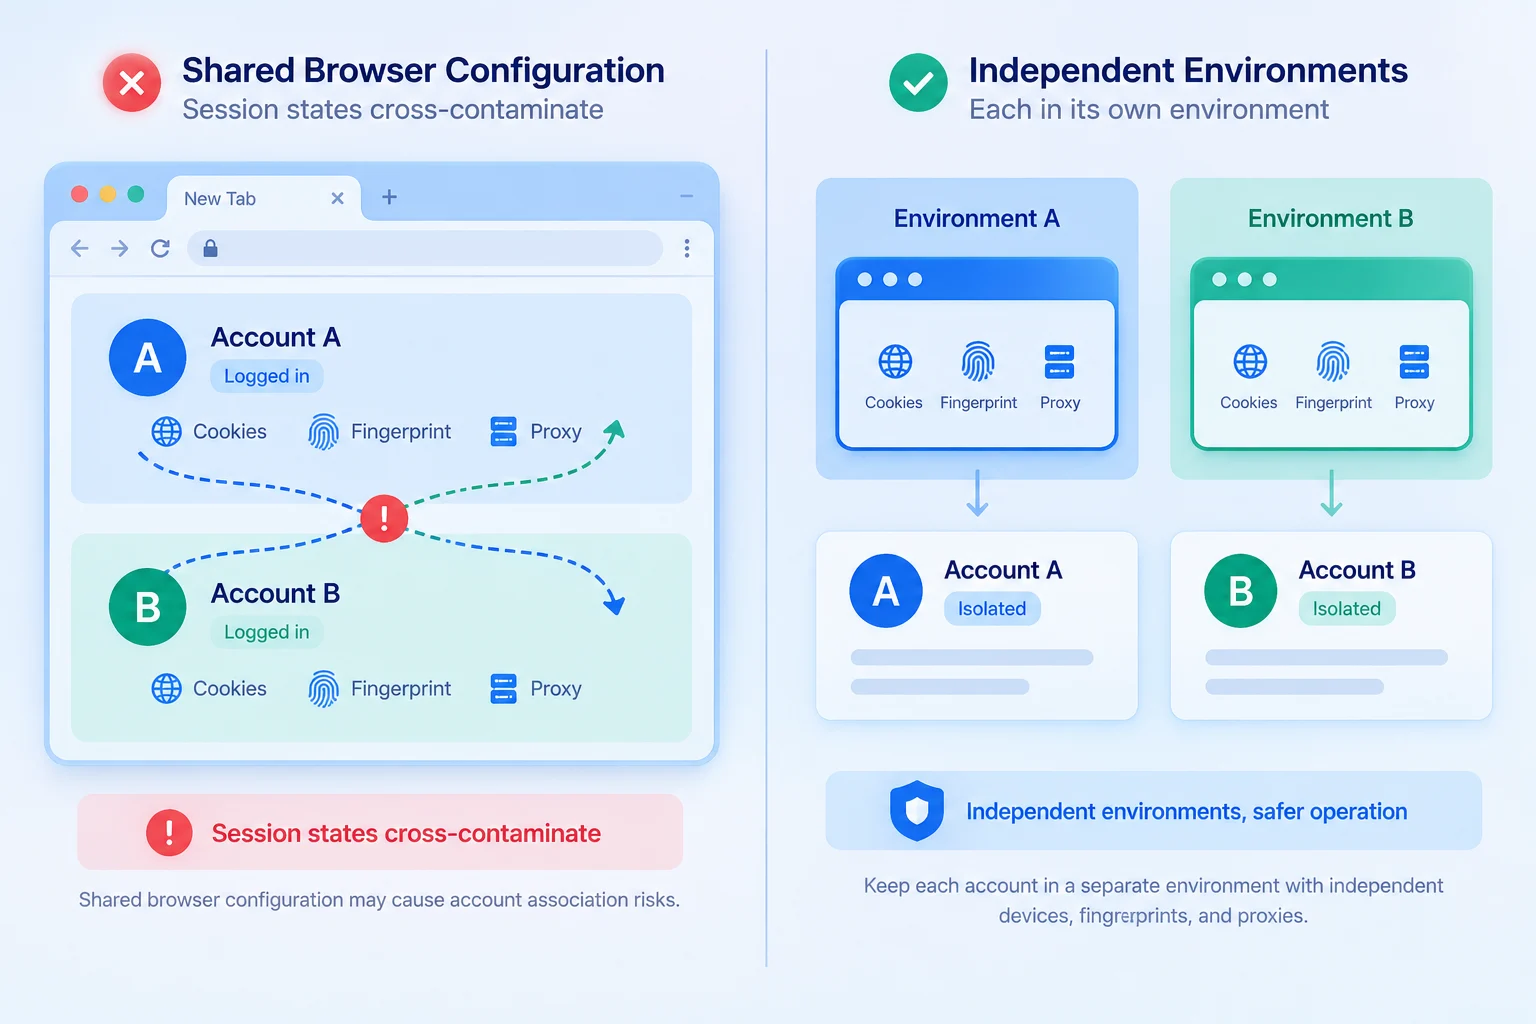
Те, що з одного комп'ютера входили в кілька акаунтів, не означає автоматично, що дані акаунтів перемішалися. Справді перевірити треба інше: чи користувалися ці акаунти однаковою конфігурацією браузера, чи не сплелися стани входу, чи відповідає конфігурація середовища фактичному використанню. По пунктах:
| Об'єкт перевірки | Що звіряти | Що робити при проблемі |
|---|---|---|
| Cookie і стан входу | Вхід у різні акаунти в одному профілі? | Перевірити журнали; за потреби новий профіль |
| Локальне сховище і кеш | Акаунти користуються одними даними браузера? | Розкласти середовища за акаунтом чи бізнесом |
| Мова і часовий пояс | Конфігурація відповідає пристрою і сценарію? | Звірити джерело і виправити налаштування |
| Браузер і дані пристрою | Записи середовища збігаються з пристроєм? | Чи зміна пристрою пояснює різницю? |
Ці пункти стосуються різних проблем. Cookie і локальне сховище стосуються керування даними входу: якщо чергуєш входи в одній конфігурації браузера, cookie повертає стан сесії тому самому серверу. Локальне сховище також зберігається в браузері окремо за сайтом. Після того як два акаунти входили по черзі, сесійна інформація акаунта А опиняється в запитах акаунта Б, і це вже справжнє змішування. Мову, часовий пояс і дані пристрою звіряють із реальною сценою користування; сама різниця ні про що не каже, обробляти варто лише конфігурацію, що суперечить сцені. Методику вирівнювання по пунктах дивіться у чеклисті гайда узгодженість проти асоціювання.
Командам, що ведуть кілька магазинів одночасно, MostMate створює окреме браузерне середовище для кожного акаунта, тож дані входу і конфігурації середовища живуть окремо. Змішування між акаунтами від цього меншає, а під час збою можна звірити записи про зміни середовища. Окремі середовища не замінюють перевірки політик платформи і не читають внутрішню оцінку асоціювання. Їхня дія охоплює саме цей рівень: браузерне середовище.
Рівень 4: вхід, операції та бізнесова поведінка
Приклад покаже, як проходити цей рівень. Нехай в одного акаунта раптом побільшало верифікацій; записи переглядаєш по порядку. Спершу журнал входів: за два дні до верифікації акаунт перейшов з пристрою одного працівника під опіку іншого. Далі журнали операцій: новий працівник одразу масово виклав товари. Наостанок правила платформи: кілька викладених категорій обмежені. Три нитки сходяться: причина ближча до «операцій, що натрапили на перевірку правил», і не стосується ані мережі, ані відбитка.
З прикладу видно дві речі. Перше: у верифікаційних збоїх спершу відсіюєш фактори безпеки акаунта й операцій. Спільні облікові дані, масові схожі операції та обмежений вміст частіше запускають перевірку, ніж «однаковий IP», і шлях виправлення зовсім інший: у проблемах безпеки міняєш пароль і перевіряєш повноваження, у правилах виправляєш за повідомленням. Друге: причини визначають за записами. Тільки коли текст повідомлення, журнали операцій працівників і нещодавні зміни лежать поруч, «ймовірне асоціювання» звужується до одного конкретного підозрюваного чинника. Розмазувати все на IP чи відбиток зазвичай означає пропустити справжню причину і залишитися без точки для виправлення.
Що робити після виявлення збою і в якому порядку
Дії згорнуті у чеклист, який варто зберегти:
| Крок | Дія | Результат |
|---|---|---|
| 1. Зафіксувати докази | Зберегти текст повідомлення і час збою | Основа розслідування |
| 2. Відновити часову лінію | Зміни проксі, пристрою і людей навколо збою | Часове звірення |
| 3. Пройти чотири рівні | Чотири рівні по черзі | Звірений підсумок рівнів |
| 4. Розділити шляхи | За типом проблеми: конфіг, пароль, правила | Запис виправлення |
| 5. Коли потрібна апеляція | Подати через канал і формат з повідомлення | Матеріали апеляції |
Візьмемо бразильський магазин, що щопонеділка просить верифікацію: команда спершу не міняє проксі і не перебудовує середовище, а проходить чеклист до кінця. Часова лінія показує перемикання вузла в понеділок вранці. Звіріння виходу підтверджує: новий вузол у регіоні ринку магазину. Звіріння середовища виключає змішування. Наприкінці в журналах операцій знаходиться масове коригування цін за той самий період. Верифікація скоріше пов'язана з аудитом, запущеним масовою зміною цін, аніж зі змінами в мережі.
Без цього чеклисту команда найімовірніше спершу б перебрала проксі й пропустила б ділові операції того самого періоду. Суть розслідування не в тому, щоб якнайшвидше щось поміняти в конфігурації, а в тому, щоб спершу знайти підозрілу зміну, підкріплену доказами, і поступово звужувати коло можливих причин. Якщо згодом підтвердиться потреба в апеляції, у гайді апеляція на блокування акаунта X розказано, як упорядкувати ситуацію, зібрати відповідні записи і подати звернення через канали платформи. Канали апеляції, вимоги та правила обробки в різних платформ не збігаються, тож орієнтуватися варто на офіційні пояснення відповідної платформи.
Після чотирирівневої самоперевірки команді варто закріпити, яке браузерне середовище, яка конфігурація проксі і які зміни належать кожному акаунту, щоб потім було з чим звірятися. MostMate допомагає команді вести окремі браузерні середовища та відповідні конфігурації за акаунтами, зменшує змішування даних входу і робить зміни середовища простішими для відстеження.
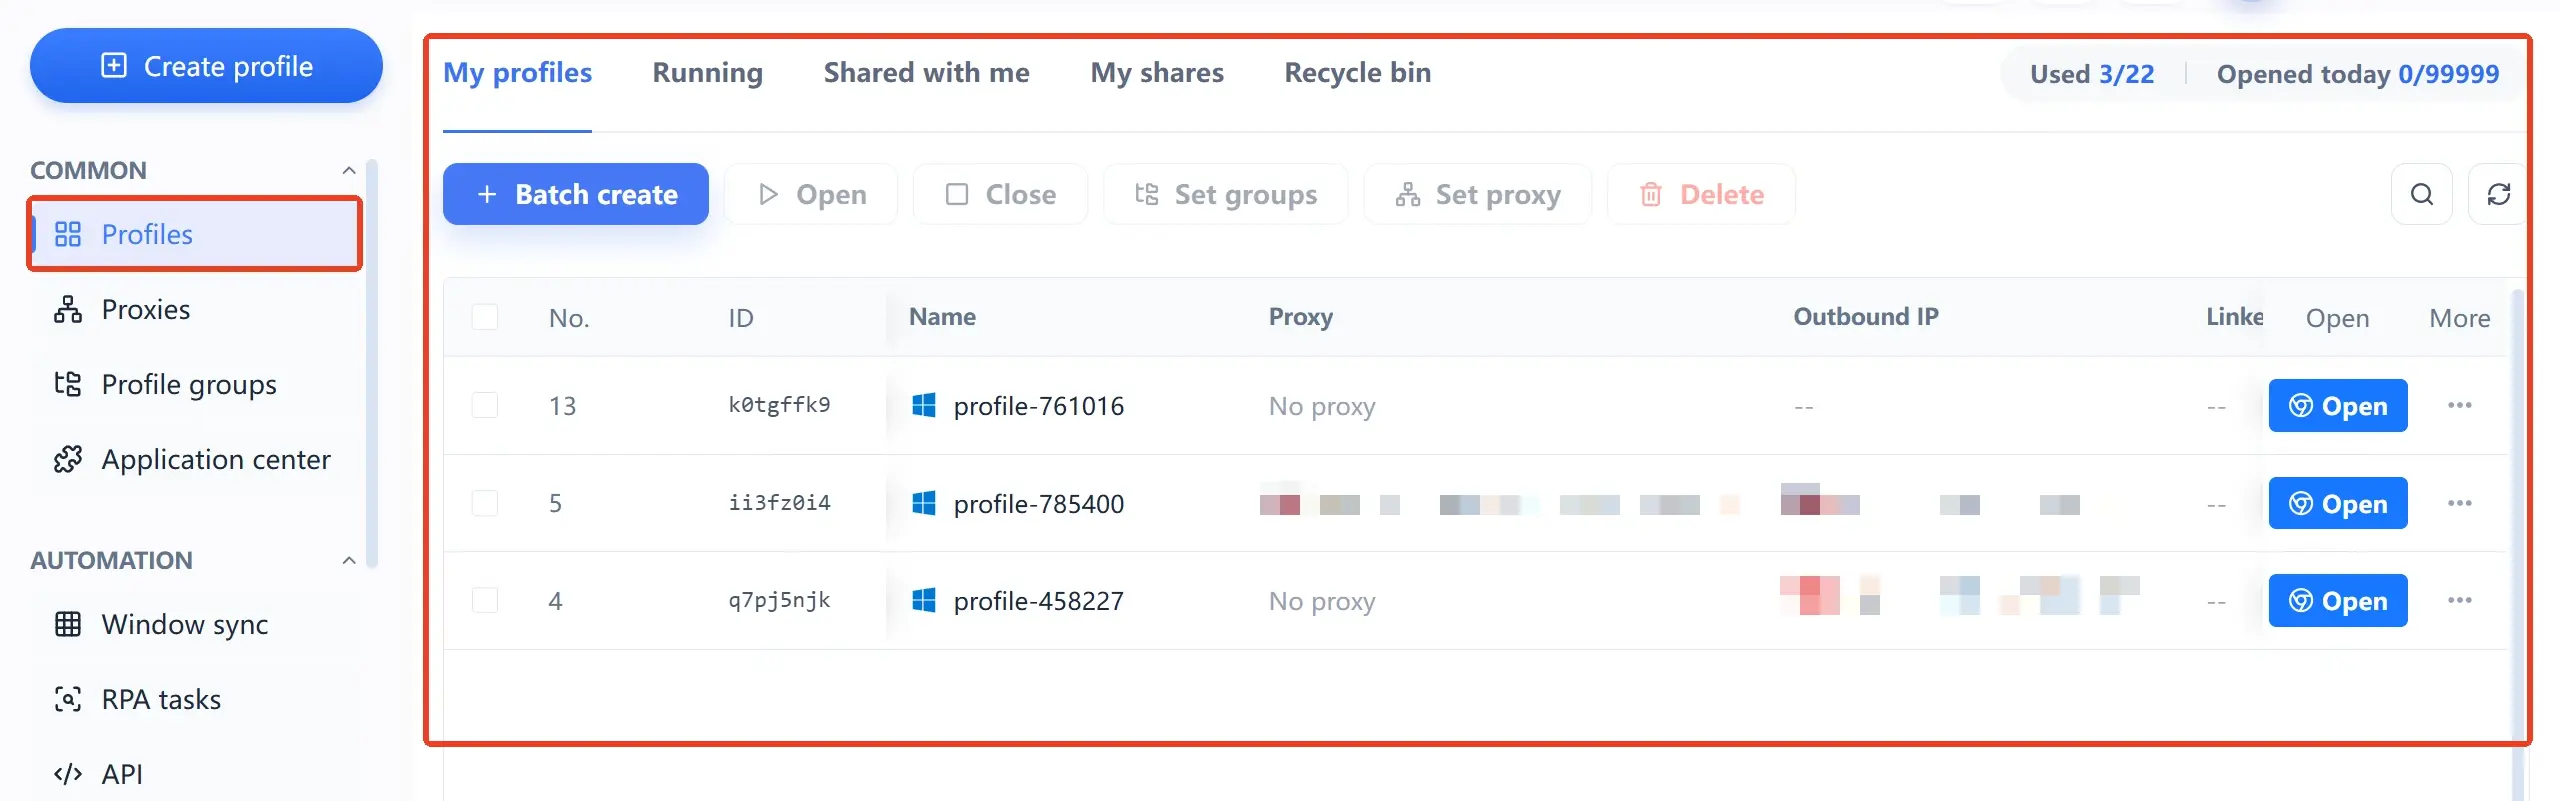
Важливо пам'ятати: керування браузерними середовищами головно допомагає команді впорядкувати і вести власні конфігурації. Воно не визначає самостійно, чи визнала платформа акаунти асоційованими, і не гарантує, що верифікації чи обмежень більше не буде. Якщо прийшло повідомлення про верифікацію чи обмеження, далі звіряєш його з підказками платформи, журналами операцій акаунта і чинними правилами.
Часті запитання про самоперевірку на асоціювання
Чи обов'язково будуть асоційовані акаунти з одним IP?
Не обов'язково. Те, що кілька акаунтів працюють за одним виходом, є лише станом мережевої конфігурації. Чи вживатиме платформа заходів, вирішують її власні правила оцінки, і ззовні це не перевірити. У самоперевірці різниця така: платформа дозволяє кільком акаунтам офісну мережу, тоді лишаєш запис, на який можна послатися; це помилка конфігурації, тоді виправляєш її і фіксуєш зміну.
Чи вирішить зміна проксі-IP проблему асоціювання?
Залежить від причини. Якщо збій прийшов від помилкової конфігурації виходу, скажімо дрейфу вузла чи випадкового прямого з'єднання, перехід на стабільний вихід справді вирішує проблему. Якщо ж причина в повторно використаних даних, у поведінці чи в бізнесових порушеннях, зміна IP не допоможе і лише додасть у середовище ще одну незалоговану зміну. Спершу знаходиш причину за чотирма рівнями і вже потім вирішуєш, чіпати мережеву конфігурацію чи ні.
Чи може antidetect браузер визначити, чи акаунти вже асоційовані?
Ні. І процес, і результат оцінки асоціювання лишаються всередині платформи; жоден зовнішній інструмент не здатен їх прочитати. Що може antidetect браузер: тримати браузерне середовище кожного акаунта окремо, щоб конфігурація була перевірною, дані не змішувалися, а слабкі місця на вашому боці стало менше.
Чому після ізоляції браузерного середовища верифікації все одно можливі?
Верифікацію запускає не лише браузерне середовище. Зміна пристрою входу, проблеми з обліковими даними, операції, що торкнулися правил, чи коригування ризик-системи платформи, все це може спричинити верифікацію. Проходиш чотири рівні по порядку, з особливою увагою до трьох рівнів поза третім, і найпильніше дивишся, чи в період збою змінювалися люди, пристрої чи темп операцій.
Підсумок
Повернімося до сцени на початку: два магазини вимагають верифікацію в один день, але причини різні. Цінність самоперевірки на ризик асоціювання саме в тому, що нерозв'язну загадку «чи нас асоціювали?» вона замінює конфігураціями і записами на чотирьох рівнях, які можна перевіряти по одному. MostMate збирає середовища, проксі та записи роботи команди на одній робочій стільниці, тож така звірка має підґрунтя. Щоб збудувати цей фундамент для бізнесу з кількома акаунтами, можна завантажити MostMate і переносити наявні акаунти по одному в окремі середовища.

MOSTMATE
Безпечне керування кількома обліковими записами — це просто
Почніть із першого облікового запису й побудуйте з MostMate безпечнішу, розумнішу та ефективнішу роботу з кількома обліковими записами.
- Незалежні профілі. Узгоджені ідентичності.
- ШІ-автоматизація · Стан облікових записів · Командні операції



