
複数アカウントの関連リスク点検:4層チェックで確認する方法
核心となる結論:プラットフォームの関連判定結果は外部から確認できません。複数アカウント運用で自己点検できるのは、アカウント情報、ネットワーク出口、ブラウザ環境、操作行動という4層の設定と記録です。このフレームワークは3つの問いに答えます。各層で何を確認するか。どの現象が手がかりにすぎないか。問題が見つかった後、どの順で対処するか。判定基準は非公開であり、「関連確率」を算出できるという主張には根拠がありません。判断権は常にプラットフォーム側にあります。
まず場面を整理します。2つの店舗が同じ日に追加認証を求められたら、運営者の第一反応は「関連付けられたのか」という疑問になりがちです。記録を調べると、一方の店舗は前日にプロキシを変更し、もう一方はスタッフの引き継ぎ後にログイン端末を変えていました。似た異常でも、原因は同じとは限りません。認証の通知、流量の変化、ログイン制限は手がかりにすぎません。何も現象がなくても、リスクがない保証にはなりません。単一のシグナルで結論を出すより、決まった点検手順に沿って層ごとに確認するほうが、はるかに信頼できます。
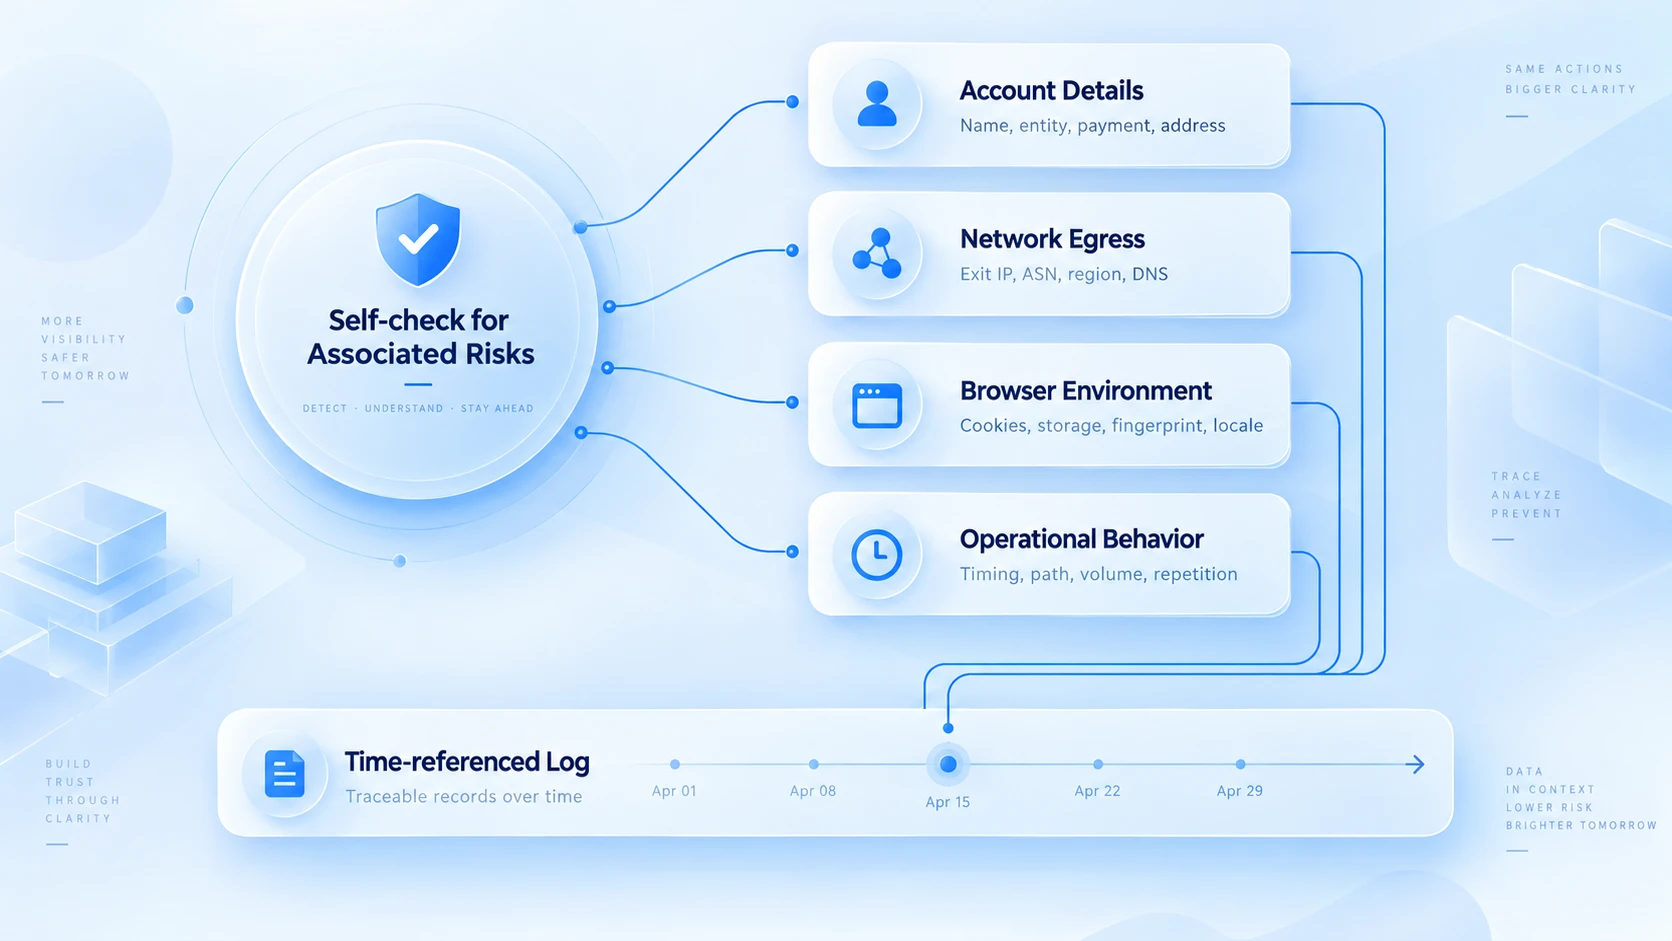
第1層:アカウント情報と所有関係
身近な場面から見てみます。あるアカウントは退職した元社員が登録し、認証用の電話番号とメールも彼の名義でした。退職から半年後、プラットフォームが認証を求めても、コードを受け取れる人がいません。アカウントは途中で止まります。この種の問題は、障害が起きるまで気づきにくいものです。しかし、複数アカウント運用では最も典型的なリスクです。情報自体に問題はなく、所有関係が途切れたことが問題です。
したがって、この層で確認するのは所有関係です。アカウントごとに4点を確認します。登録主体と認証情報が独立して完備しているか。紐づけたメールや電話番号を複数アカウントで共有していないか。担当者は誰か、引き継ぎは何回あったか。社内の承認は口頭か、記録が残っているか。1社で複数アカウントを管理する場合は、利用規約がその運用を許すかも先に確認します。許可の条件は、プラットフォームごとに異なります。
誤った使い回しを見つけたら、たとえば2つのアカウントが同一の未登録カード用電話番号を共有している場合などは、修正して変更を台帳に記録します。所有関係が不明なアカウントは、異常が起きないうちに認証チャネルを現任メンバー名義へ切り替えます。台帳の作成と運用については、複数アカウントの安全管理の記事で、グループ分け、ログ、引き継ぎの流れを詳しく説明しています。
第2層:ネットワーク接続と出口情報
ネットワーク点検は、タイムライン照合です。例を示します:
- 水曜の午後、メキシコの店舗が認証を求め始めます。
- 2日前にさかのぼると、月曜の夜にプロキシ業者がノードを切り替えました。
- さらに1週間前、別の店舗の出口 IP が一時的に切断されていました。
3つの出来事を並べると、調査の方向は「関連付けられたのか」から「ノード切り替えの後に何が起きたか」へ、すぐに変わります。方向転換です。
タイムラインに沿って、3種類の情報を確認します。1つ目は重なりです。認証が現れた時点は、プロキシ変更やノード切替の直後か。2つ目は実際の出口です。検出ページに表示される出口 IP と ISP が、業者パネルの表記と一致するか。3つ目は迂回の有無です。アカウントが意図せず直接接続し、プロキシを完全にバイパスしていないか。出口確認の詳細な手順は、プロキシ保守の記事で解説したため、ここでは繰り返しません。
判断の尺度も、はっきり押さえておきます。複数アカウントが1つの出口を共有していても、それはネットワーク設定がそうなっているだけです。プラットフォームがそれを理由に同一運営者と見なすかは、独自の規則次第であり、外部からは検証できません。逆に、アカウントごとに別の出口を割り当てても、互いの独立性の証明にはなりません。この層の本当の成果は、「いつ、どのアカウントが、どの出口を使い、何が起きたか」を照合記録として残すことです。異常への対応時には、この記録が調査の方向を決めます。
第3層:ブラウザ環境とローカルデータ
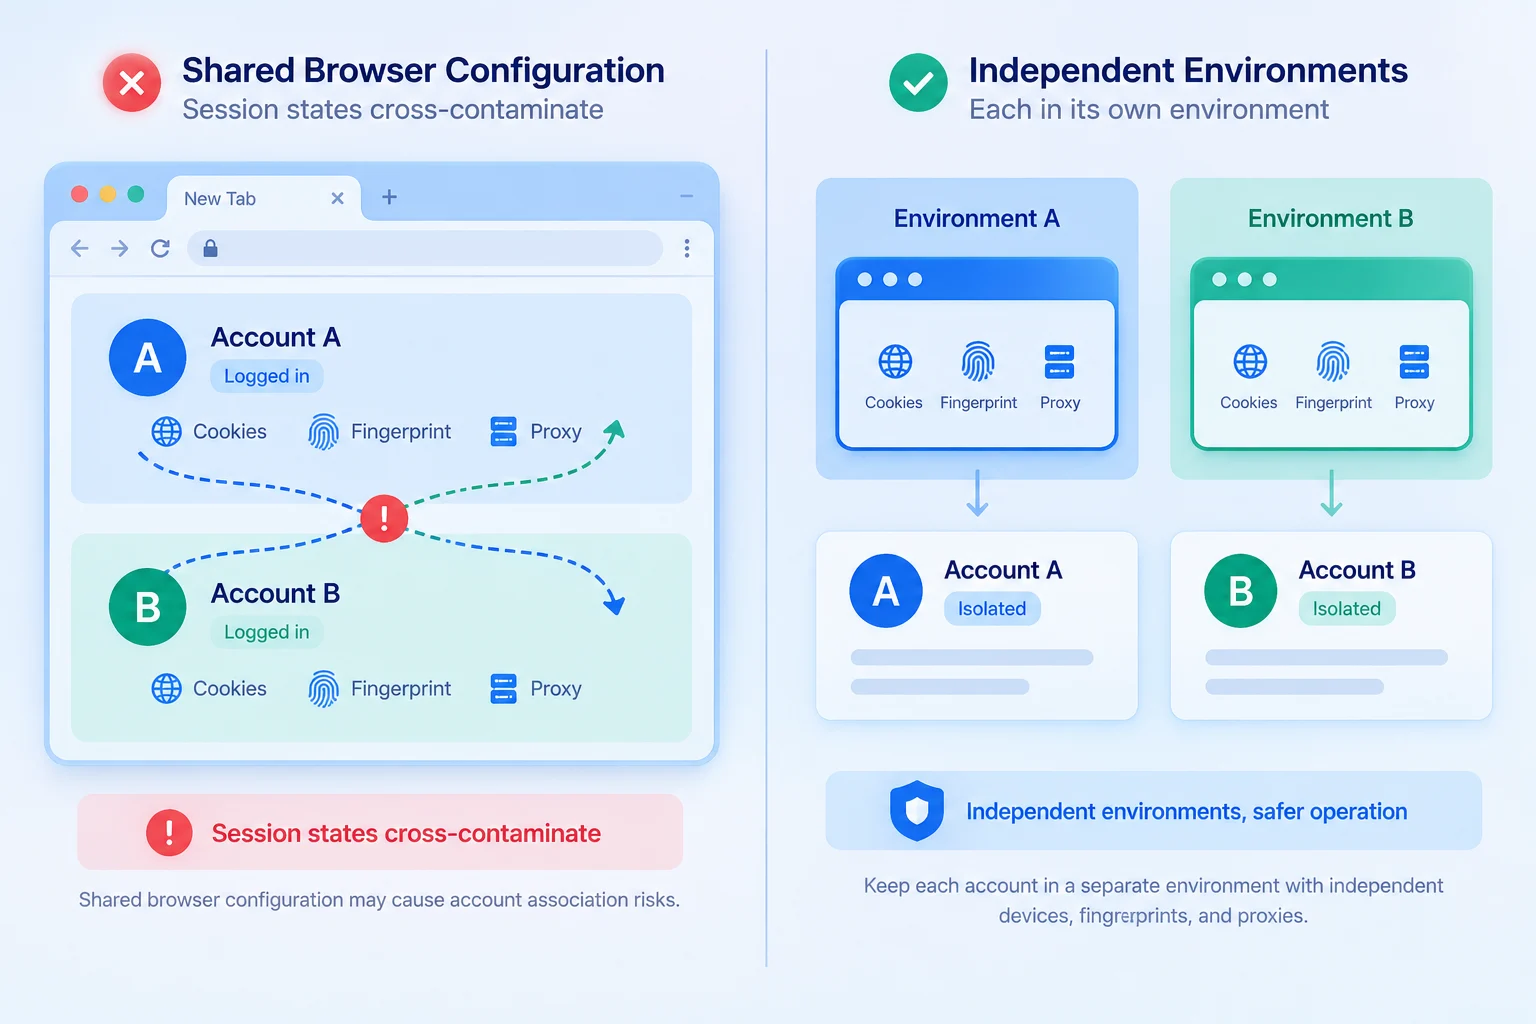
同じパソコンで複数のアカウントにログインしても、データの混在が起きたとは限りません。本当に確認すべきは次の点です。各アカウントが同じブラウザプロファイルを使っていないか。ログイン状態が混ざっていないか。環境設定が実際の使い方と合っているか。項目ごとに見ていきます。
| 確認対象 | 確認すること | 問題発見後の対応 |
|---|---|---|
| Cookie とログイン状態 | 同一ブラウザプロファイルで別アカウントに交互ログインしていないか | ログイン記録を確認し、独立環境の再構築を検討する |
| ローカルストレージとキャッシュ | アカウント間でブラウザデータを共有していないか | アカウントや業務ごとに環境を整理し、混用を防ぐ |
| 言語とタイムゾーン | 設定が実際の端末と業務場面に合っているか | 設定の出所を確認し、誤りや不整合を修正する |
| ブラウザと端末情報 | 環境記録が実際の使用端末と一致しているか | 端末変更や設定変更、記録の期限切れで差異が出ていないか確認する |
項目ごとに、狙いは異なります。Cookie とローカルストレージは、ログインデータの管理に関わる項目です。同一ブラウザプロファイルで交互にログインすると、Cookie はセッション状態を同じサーバーへ返します。ローカルストレージもサイト単位でブラウザ内に保存されます。2つのアカウントで交互にログインすると、A アカウントのセッション情報が B アカウントのリクエストに現れます。これが実際に起きる混用です。言語、タイムゾーン、端末情報は、実際の利用場面と照らして確認します。差異そのものは問題を示しません。設定と場面が矛盾するときだけ、対処の価値があります。項目を揃える方法は、関連防止の一貫性ガイドのチェックリストを参照してください。
複数店舗を同時に運営するチームには、MostMate が役立ちます。アカウントごとに独立したブラウザ環境を作り、ログインデータと環境設定を分けて管理できます。アカウント間のデータ混用は減り、異常時には環境変更記録を照合できます。ただし、独立環境はプラットフォームの方針確認の代わりにはなりません。プラットフォーム内部の関連判定も読み取れません。その適用範囲は、ブラウザ環境という層です。
第4層:ログイン、操作、業務行動
この層の調べ方を、例で示します。あるアカウントで認証が突然増えたとします。記録を順に確認します。まずログインログです。認証が現れる2日前、このアカウントはあるメンバーの端末から別のメンバー名義へ移されていました。次に操作記録です。新しいメンバーが引き継いだ後、一括出品を実行していました。最後にプラットフォームの規則と照らします。出品された商品のうち、いくつかのカテゴリーが制限対象でした。3つの手がかりが重なり、原因は「操作が規則審査を誘発した」可能性が高まります。ネットワークとも指紋とも無関係です。
この例が示すことは2つです。1つ目に、認証型の異常では、アカウントセキュリティと操作要因を先に排除します。メンバー間の認証情報の共用、類似操作の一括実行、制限コンテンツは、「同一 IP」よりも一般的な誘発源です。対応経路もまったく違います。セキュリティ問題ならパスワード変更と権限確認、規則問題なら通知に沿った是正です。2つ目に、原因の特定には記録が必要です。プラットフォーム通知の原文、メンバーの操作ログ、直近の変更記録。この3つを並べて見て、初めて「関連の疑い」を具体的な疑わしい点まで絞り込めます。異常を IP や指紋に漫然と帰すと、真の原因を見落とし、是正の糸口も失われます。
異常発見後、どの順で対処するか
確認内容をチェックリストにまとめます:
| 手順 | 行動 | 産出物 |
|---|---|---|
| 1. 証拠の固定 | プラットフォーム通知の原文を保存し、発生時刻を記録する | 点検の基準 |
| 2. タイムラインの復元 | 異常の前後にプロキシ切替、端末変更、メンバー交代がないか確認する | 時間照合記録 |
| 3. 4層の点検 | アカウント情報 → ネットワーク出口 → ブラウザ環境 → 操作行動 | 各層の確認結果 |
| 4. 経路の区別 | 設定問題は修正して記録、セキュリティはパスワードと権限、規則は通知どおり是正 | 対応記録 |
| 5. 申立てが必要なとき | 通知に示されたチャネルと書式で提出する | 申立て資料 |
ブラジルの店舗で月曜に認証が頻発した例で見てみます。チームはプロキシを替えず、環境も作り直さず、まずチェックリストを一通り進めます。タイムラインの復元で、月曜午前のノード切替が判明します。出口の確認では、新ノードの地域が店舗の市場と一致していました。環境の確認では、混用はありません。最後に操作記録から、当期に価格の一括調整が見つかります。認証は、ネットワーク変動よりも、価格一括変更が誘発した審査の可能性が高いと分かります。
このチェックリストがなければ、チームはおそらくプロキシを先に一巡させて、同期の業務操作を見過ごしていたでしょう。点検の要は、設定を急いで変えることではなく、証拠に支えられた疑わしい変化を先に見つけ、原因の範囲を段階的に絞ることです。その後、申立てが必要と確認できたら、X アカウント申立てガイドを参考に、異常状況の整理、記録の準備、プラットフォーム経由での申立てを進めてください。申立ての窓口、要件、処理規則はプラットフォームごとに異なります。最終的には、各プラットフォームの公式案内に従ってください。
4層の点検を終えたら、アカウントごとのブラウザ環境、プロキシ設定、変更履歴も記録しておくと、後の照合が楽になります。MostMate は、独立したブラウザ環境と関連設定をアカウント単位で管理し、ログインデータの混用を減らし、環境変更をたどりやすくします。
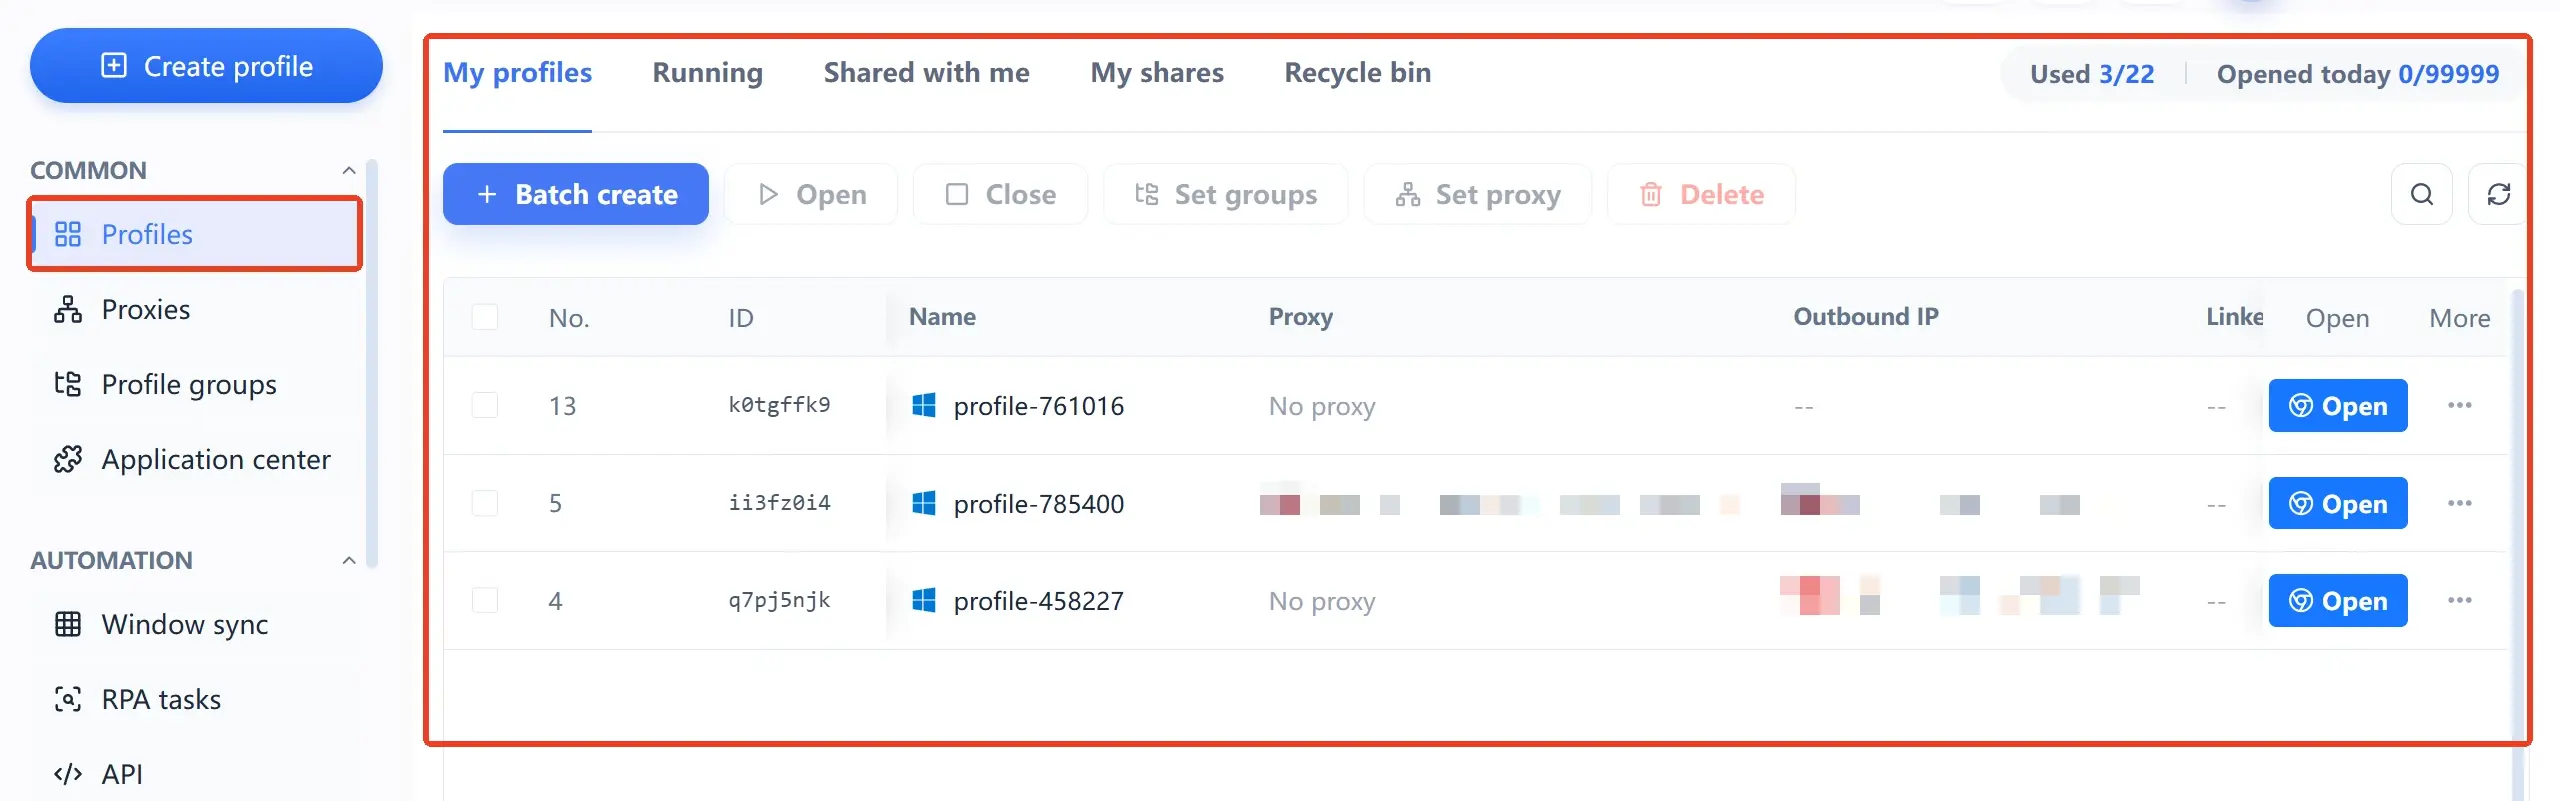
注意が必要なのは、ブラウザ環境管理がチーム自身の設定の整理と管理を助けるものであり、アカウントがプラットフォームに関連アカウントと認定されたかを単独で判断できない点です。保証もありません。認証や制限の通知を受けたら、プラットフォームの表示、操作記録、関連規則を併せて、さらに確認してください。
関連セルフチェックに関するよくある質問
複数アカウントが同一 IP を使うと、必ず関連付けられますか?
必ずとは限りません。同一出口で複数アカウントを動かすことは、1つのネットワーク設定の状態にすぎません。プラットフォームがそれを理由に行動するかは、独自の判定規則次第であり、外部からは検証できません。セルフチェックで区別すべきは次の点です。複数アカウントの社内ネットワーク共用を許すプラットフォームなら、記録を残します。依拠できます。設定ミスなら、修正して記録します。変更も残します。
プロキシ IP の変更で、アカウント関連の問題は解決しますか?
原因次第です。出口設定の誤り、たとえばノードのドリフトや意図しない直接接続が原因なら、安定した出口へ移せば問題は解決します。一方、情報の使い回し、行動による誘発、規約違反が原因なら、IP を変えても解決しません。むしろ、記録のない環境変更が1回増えるだけです。まず4層の点検で原因を特定し、その後でネットワーク設定に手を付けるか決めてください。
指紋ブラウザで、アカウントがすでにプラットフォームに関連付けられたか検出できますか?
できません。関連判定の過程も結果も、すべてプラットフォーム内部にあり、外部ツールは読み取れません。指紋ブラウザにできるのは、アカウントごとのブラウザ環境を独立して管理し、設定を確認可能にし、データの混用を防ぐことです。自側の、疑われる隙を減らします。
ブラウザ環境を分離しても、なぜアカウント認証が起こりうるのですか?
認証の誘発要因は、ブラウザ環境だけではありません。ログイン端末の変更、認証情報のセキュリティ問題、業務操作が規則に触れること、プラットフォームのリスク管理の変更。いずれも誘因です。4層の順に点検します。第3層以外を重点的に見てください。とくに、当期の人員、端末、操作ペースの変動の有無です。
おわりに
冒頭の場面に戻ります。2つの店舗が同じ日に認証を求めたのは、原因がそれぞれ違ったからです。関連リスク点検の価値は、「関連付けられたのか」という当てようのない問いを、4つの層で1件ずつ確認できる設定と記録に置き換えることにあります。MostMate は、環境、プロキシ、チームの操作記録を1つのワークスペースにまとめ、この照合に根拠を与えます。複数アカウント事業にこの土台を築くには、まずMostMate をダウンロードし、既存のアカウントを1つずつ独立環境へ移すところから始めてください。

MOSTMATE
安全な複数アカウント管理を、もっと簡単に
最初のアカウントから、MostMate でより安全でスマート、効率的な複数アカウント運用を始めましょう。
- 独立したプロファイル。一貫した識別情報。
- AI 自動化 · アカウント健全性 · チーム運用



