
多アカウントの安全管理はどう進める?グループ・ログ・引き継ぎの記録
要点:多アカウントチームの安全管理は、グループ権限・ログの記録・引き継ぎチェックリストの三つで成り立つ。グループは誰がどの環境を使えるかを決めます。ログは誰がいつ何を触ったかに答えます。引き継ぎチェックリストは、人が抜けたら権限も一緒に回収されることを保証します。三つとも複雑ではありません。仕組みで解く話です。難しいのは、アカウントが増えると誰もやらなくなることです。
「先月辞めた運用担当が持っていたアカウントは、今は誰が管理している?」多アカウントを任されている人なら、この質問に詰まったことがあるはずです。アカウントは何人かのメンバーに分散しています。把握は曖昧です。表で管理しているものもあれば、その人のブラウザの中にしかないものもあります。いざというとき、誰が触ったのかも、いくつ残っているのかも説明できません。記録がありません。
多アカウントのチームに必要なのは、ブラウザ環境だけではありません。続けて回せる管理の流れも要ります。グループでアクセス範囲を明確にし、ログで重要な操作を追い、引き継ぎチェックリストで権限と資産を照合します。順番はシンプルです。この三つを仕組みとして持つことが出発点です。
MostMate はフィンガープリントブラウザで、チーム機能として環境グループ、メンバー権限、操作ログの管理に対応しています。構造はこうです。本稿ではリスクの見極めから始めて、グループ権限、ログの点検、担当交代の具体的な進め方を順に紹介します。あわせて、Pinterest などプラットフォーム側で別途対応が必要な権限にも触れます。
チームアカウントの安全リスクは、主に三か所から生じる
多アカウント管理の難しさは、環境の数が増えることだけにあるのではなく、アカウントの帰属・アクセス権限・操作責任が曖昧になりやすい点にある。同じく10個の環境を管理していても、環境ごとに担当と権限範囲がはっきりしていれば、問題が起きたときに該当する記録をすぐたどれます。ここが分かれ目です。逆に長くメンバーの自主管理に任せていると、アカウントの帰属、ログイン状況、設定変更をチームで確認し直すことになりがちです。
よくある管理のつまずきは、大きく三つあります。権限が曖昧なこと、操作の記録がないこと、担当交代時の引き継ぎが不完全なことです。
一つ目:権限が曖昧。 全員が同じログイン方法を共有し、誰でもすべての環境に触れられます。普段は効率的です。しかし一度の誤操作がすべての業務に波及しかねず、後から誰がやったのか特定できません。後からでは遅いのです。
二つ目:操作が残らない。 環境が外部に共有され、プロキシが書き換えられ、グループが触られます。こうした操作に記録がなければ、問題が起きてからは記憶を頼りに調べるしかありません。手がかりは消えます。多アカウントの業務は時間に敏感で、記憶頼みの代償は大きすぎます。
三つ目:引き継ぎが途切れる。 人が入れ替わると、アカウント、環境、設定がその人と一緒に動きます。空白が生まれます。引き継いだ側は、どの環境で何の業務が動いているのか分かりません。元のアカウントのログイン状態とパスワードが誰の端末に残っているかも、誰も確認していません。
この三つの問題には、三つの動作が対応します。順番は決まっています。グループで線を引き、ログで記録を残し、引き継ぎで権限を回収します。
日々の管理は、この順番で進められます。迷う必要はありません。まず誰がどの環境にアクセスできるかを決め、次に重要な操作が記録されているかを確かめ、最後に担当交代時の権限回収を定型の手順にします。
グループ分けは、境界を引く最初の動作
まずグループを作り、それから権限を渡す。そうして初めて権限は締まります。 MostMate のグループには二つの対象があります。役割は分かれます。環境グループは環境をまとめ、メンバーグループは人をまとめます。両方を作っておくと、権限の関係がはっきりします。
環境グループの一覧には、グループ名、グループのメモ、含まれる環境、権限を持つメンバーが並びます。つまり、グループを作り、環境を入れ、メンバーに権限を渡します。それで境界が固定されます。メンバーグループのほうは人を分類するもので、一覧にはメンバーグループ名、メモ、含まれる環境が並びます。二種類のグループの対応は次のとおりです。
| グループの対象 | 何を管理するか | 典型的な使い方 |
|---|---|---|
| 環境グループ | 一連の環境の帰属と権限メンバー | ブランドやプロジェクト単位で作り、担当の運用者だけに権限を渡す |
| メンバーグループ | 複数メンバーの分類と環境範囲 | 職能ごとに運用グループを分け、環境範囲をグループ単位で持たせる |
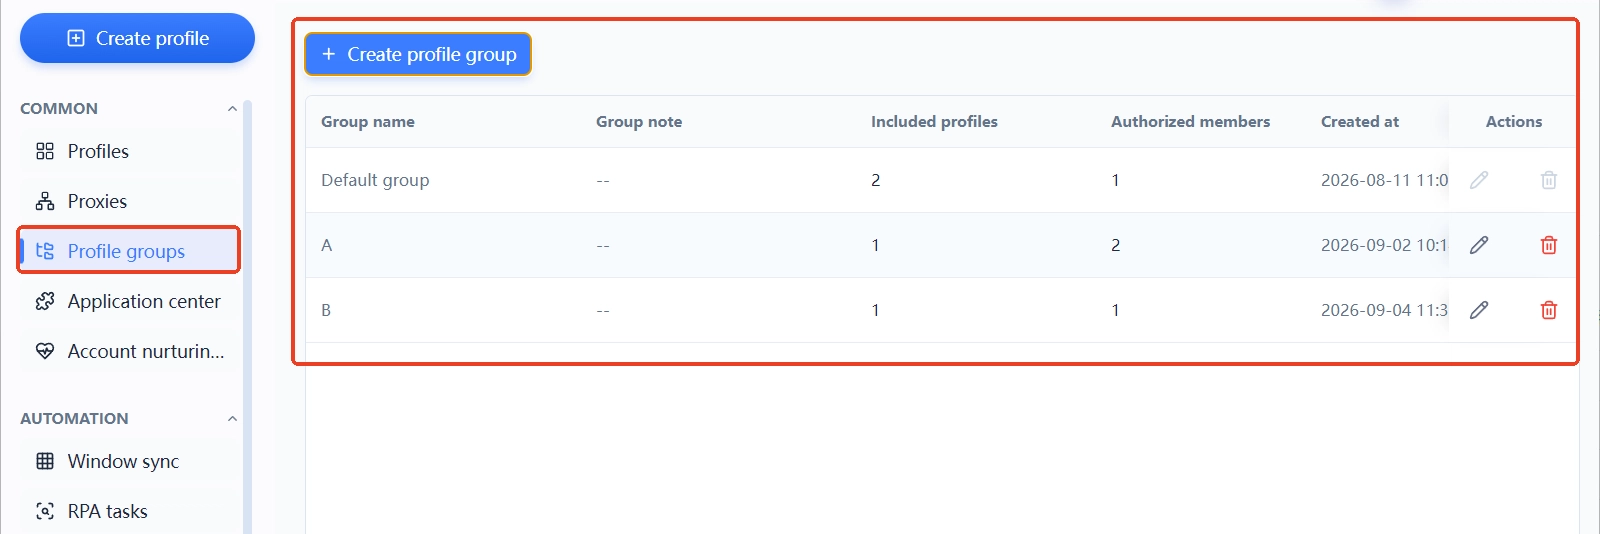
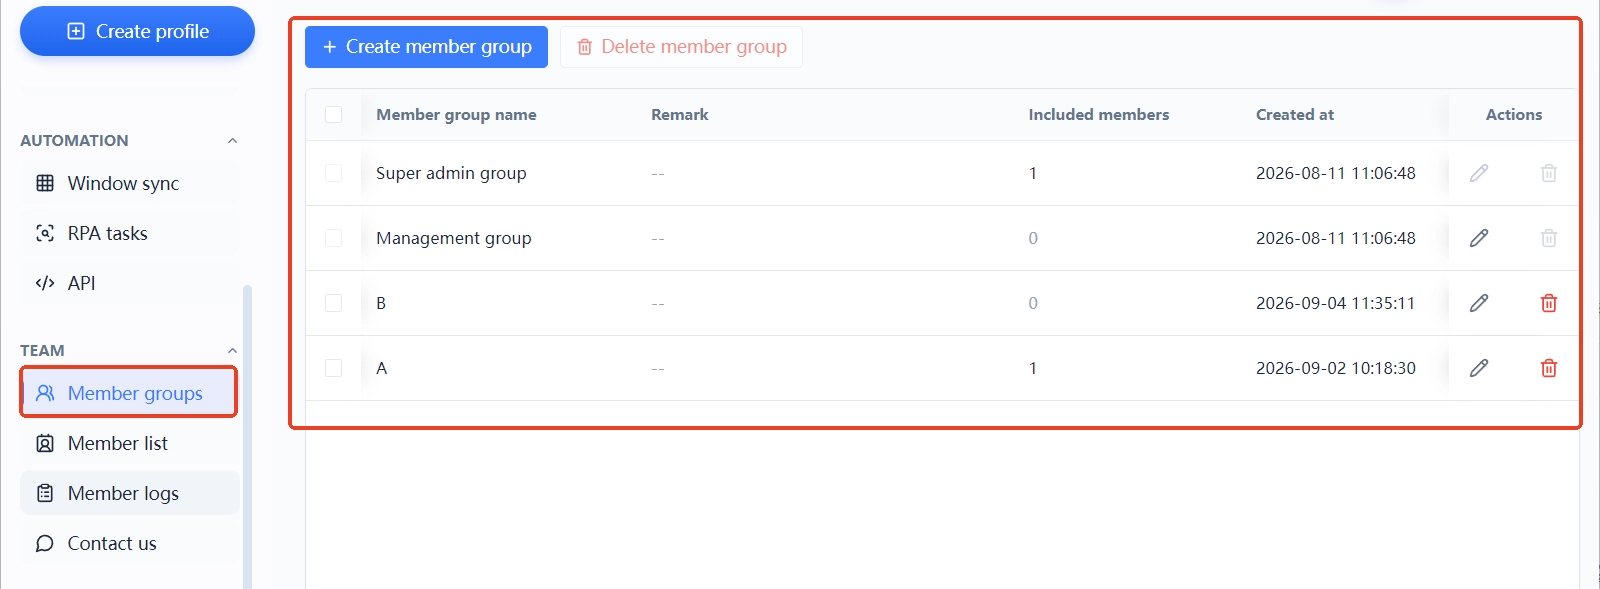
実際の操作では、次の順番がおすすめです。まずブランドやプロジェクト単位で環境グループを作り、環境をまとめます。次にメンバー一覧でそのグループの権限をメンバーに渡します。メンバーはログイン後、自分に割り当てられた範囲しか見えません。環境が増えたときは、同じルールでグループを増やせば足ります。規則は同じです。環境の規模が変わると管理の重点がどう変わるかは、アカウント規模が変わるときの管理の勘所で段階ごとの進め方を整理しています。
見落としやすいスイッチが一つあります。環境の作成・編集フォームの詳細設定に「環境共有アクセス」があり、許可か禁止かを選べます。共有する必要のない環境では切っておきましょう。通路口が減ります。
メンバーログは、誰がいつ何を触ったかに答える
ログは問題を防ぎはしませんが、問題をたどれるようにします。 MostMate のメンバーログは四つのタブに分かれます。記録は事実です。ログインログ、操作ログ、環境共有記録、環境移転記録です。各記録には、操作の時刻、操作の種類、メンバー、IP 情報、端末名、オペレーティングシステムが並びます。
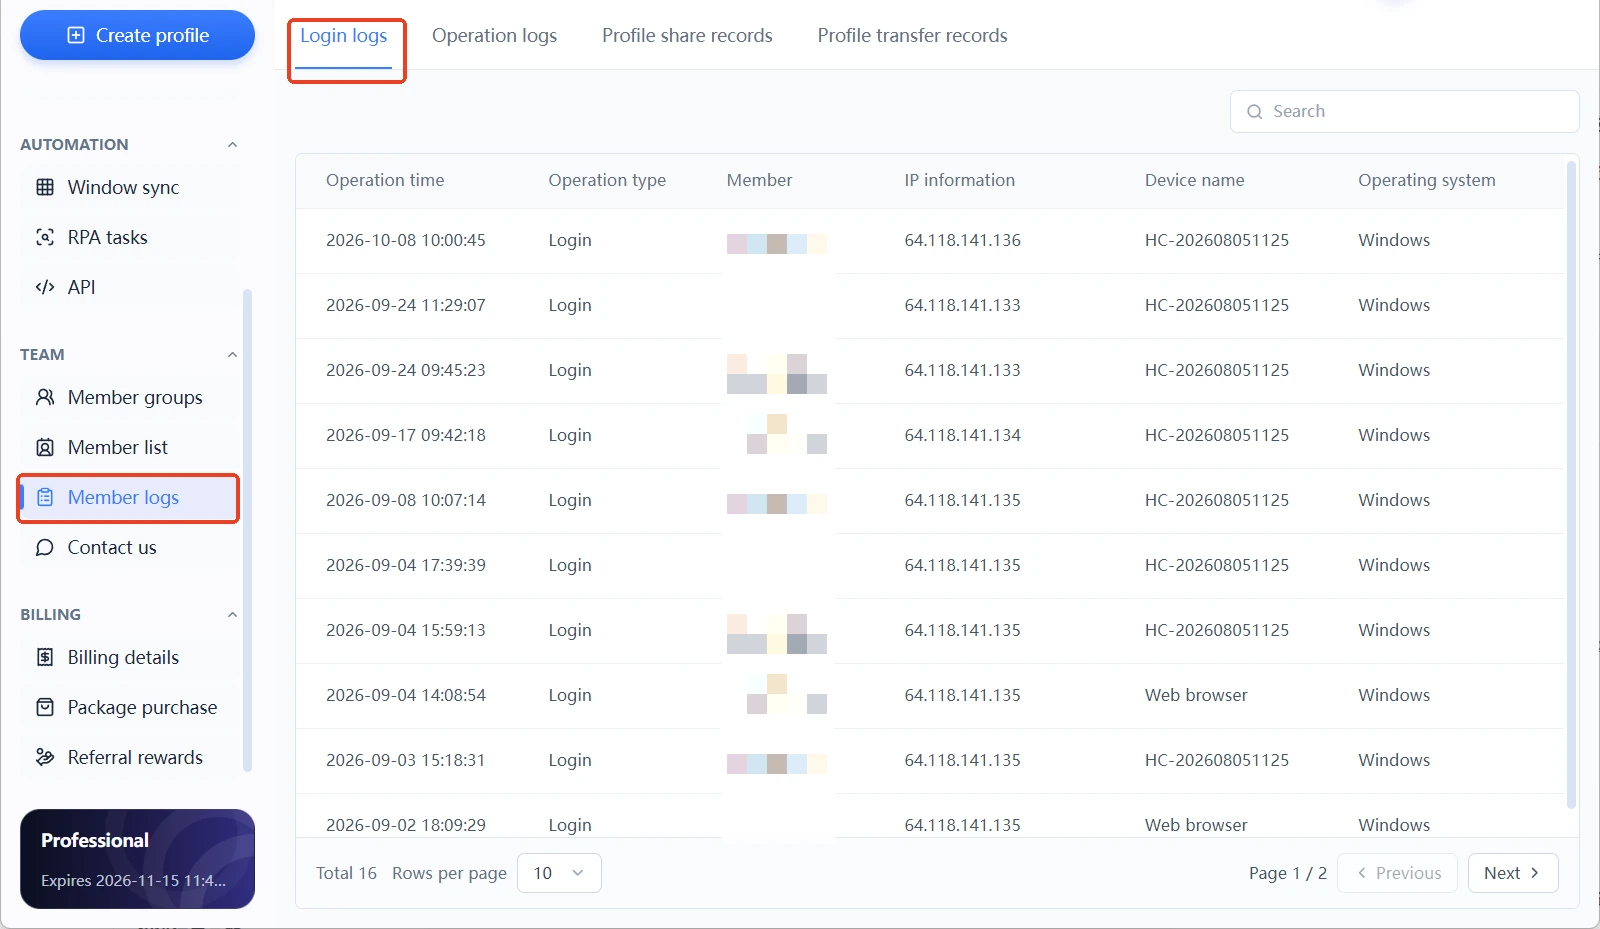
四つのタブは、先ほどの三つのリスクをそのまま覆います。始点はログです。ログインログは「誰が入ったか」、操作ログは「誰が触ったか」、環境共有と移転の記録は「環境が外に持ち出されていないか」に対応します。チームで問題が起きたら、点検はログインログから始めます。次に操作ログの時刻と種類を照合し、最後に環境移転記録で資産の行き先を確かめます。
日々の使い方として、問題が起きてからログをめくるのはおすすめしません。週に一度、ログインログの IP 情報と端末名を決まったタイミングで見るだけで十分です。習慣にできます。見覚えのない端末があれば、まずメンバーに確認します。この作業は数分で終わります。その数分が、異常時に比較できる基準線になります。
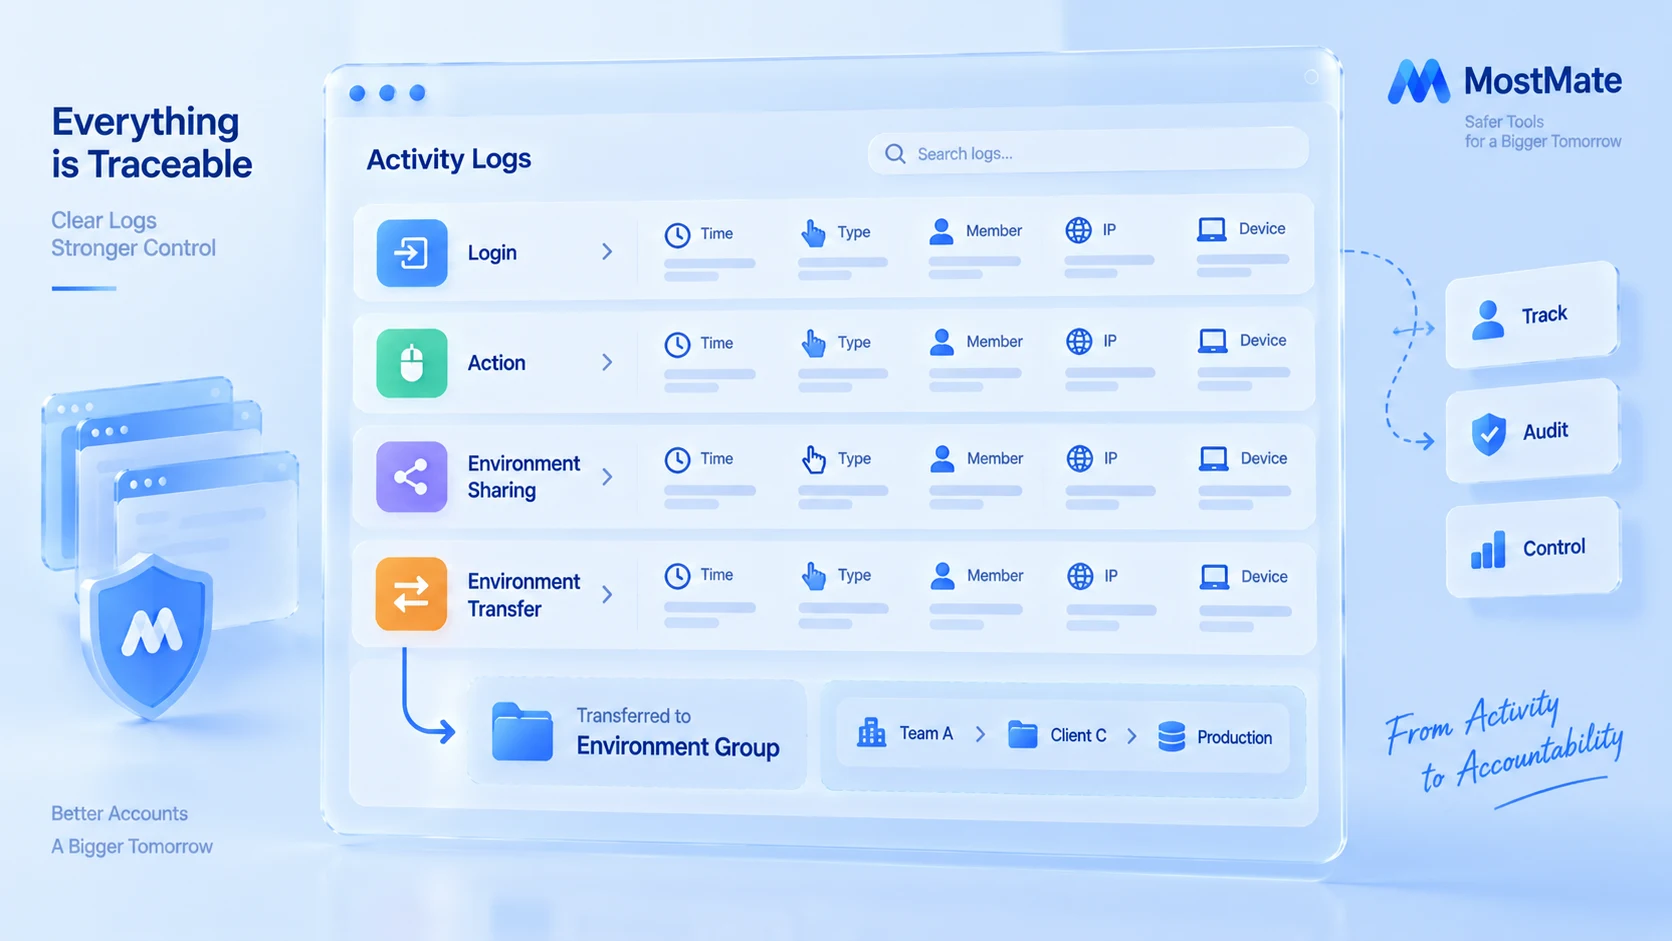
ログと環境は、扱う境界が別ものです。役割が違います。ログが記録するのは人の動作で、環境が隔てるのはブラウザのデータです。隔離が具体的に何を隔てるかは、環境隔離の範囲と設定で扱っています。両者がそろって、境界が完成します。
担当が変わるときは、三段階で権限を回収する
引き継ぎは、チームのアカウントで最も事故が起きやすい時点です。アカウントはプラットフォーム側で動き続けているのに、人はもういません。窓は開いたままです。この空白期間の一つ一つの動作は、記録に値します。次の三段階で進めるのがおすすめです。
- まずメンバー一覧で、そのメンバーの権限環境グループ、メンバーステータス、直近のログイン時刻を照合し、その人に紐づく環境を確認します。
- そのメンバーの環境グループ権限を回収するか、メンバーステータスを直接変更して、環境にアクセスできない状態にします。
- メンバーログの環境移転記録と環境共有記録を開き、その人が関わった環境がすべてチーム内に残っているかを照合します。
もう一つ、Pinterest などプラットフォーム側で別途対応が必要なものがあります。アカウントのパスワード、二段階認証の方法、紐づけたメールアドレスと電話番号です。 MostMate 側で環境へのアクセス権限を回収しても、元メンバーがプラットフォームのアカウントにログインできなくなるわけではありません。ここは別問題です。引き継ぎでは、プラットフォームのセキュリティ設定に従って必要な認証情報を差し替え、二段階認証と有効なログインセッションを確認し、不要なアクセス権限が残らないようにします。
古いパスワードが漏えいした疑いがあるときは、Have I Been Pwned のパスワード検索ツールで既知の漏えいデータに含まれていないかを確認できます。ただし、記録が見つからなかったからといって安全とは限りません。万能ではありません。検索はプラットフォーム側のアカウント安全確認の代わりにはなりません。
引き継ぎが完了したかどうかの基準は単純です。見るべき点は三つです。新しい担当が必要な環境にアクセスでき、元メンバーの環境アクセス権限が取り消され、共有と移転の記録が照合済みであること。この三つがそろえば完了です。
権限は人を、隔離は環境を管理する
チームの安全について、MostMate の役割分担ははっきりしています。境界は二つです。グループとメンバー権限が人の境界を引き、環境隔離がアカウントデータの境界を引きます。メンバーログは両方を記録します。環境に保存されるのは Cookie、ログイン状態、ブラウザ設定です。どの環境に触れるかはグループが決めます。MostMate の製品紹介では、この構造をより詳しく説明しています。
一つ、境界をはっきりさせておきます。グループ権限とログが解くのは、チーム内部での可視性と統制です。アカウントがプラットフォーム側のリスク判定を受けないことを意味するものではありません。同じものではありません。プラットフォーム側が見るのは登録情報、利用行動、ネットワークの信号で、これらは運用の段階で別途注意が必要です。
自分のチームにこの仕組みが必要かを迷っているなら、二つの兆候を見てください。判断は簡単です。環境の数が、一人では覚えきれない量を超えていないか。そして「誰がどのアカウントを使っているか分からない」という状況が起きていないか。どちらも当てはまるなら、グループとログを使い始める時期です。最初の設定の流れは、MostMate の始め方で順を追って説明しています。
よくある質問
無料版でもチーム機能を使えますか?
まず始められます。無料版にはブラウザ環境が2つ、メンバー枠が2つ付き、利用期限はありません。始めやすい規模です。二人・二環境の段階からグループと権限の習慣を作れます。環境が増えたら同じルールでグループを増やします。具体的なプランは製品内の表示価格に従ってください。
メンバーログでは具体的な操作内容まで分かりますか?
分かるのは、動作が起きた事実までです。操作時刻、操作の種類、メンバー、IP 情報、端末名、オペレーティングシステム。「誰がいつ環境を触ったか」には答えられます。範囲はそこまでです。ページ内部の閲覧内容までは記録しません。
引き継ぎで環境権限を回収するだけでは足りませんか?
足りません。認証情報はプラットフォーム側で変えます。
環境共有とグループ権限は何が違いますか?
環境共有は単一のスイッチ、グループ権限は一括操作です。
まとめ
多アカウントチームの安全管理は、ほどいてみれば三つの動作です。どれも基本です。グループで誰がどの環境を使えるかを分け、ログで誰がいつ何を触ったかを残し、引き継ぎではチェックリストに沿って権限を回収します。動作そのものは難しくありません。難しいのは、アカウントが増えた後も記録を続けることです。
MostMate はこの三つを同じワークスペースに置いています。作業は一か所です。環境グループ、メンバーグループ、メンバーログにそれぞれ入口があり、無料版でも環境2つとメンバー枠2つが付きます。最小のチーム規模から習慣を作れます。
チームでの共同作業が必要なら、MostMate をダウンロードして、最初の環境グループを作り、境界を引いてみてください。最初の一歩です。

MOSTMATE
安全な複数アカウント管理を、もっと簡単に
最初のアカウントから、MostMate でより安全でスマート、効率的な複数アカウント運用を始めましょう。
- 独立したプロファイル。一貫した識別情報。
- AI 自動化 · アカウント健全性 · チーム運用



