
Paano gawin ang seguridad at pamamahala ng maraming account? Pag-grupo, log, at record ng handover
Pangunahing konklusyon: Nakasalalay sa tatlong bagay ang seguridad ng team na maraming account, ang pagbigay ng permission ayon sa group, ang pag-log ng mga aksyon, at ang handover checklist. Ang group ang nagtatakda kung sino ang pwedeng gumamit ng aling environment, ang log ang sumasagot kung sino ang humawak ng ano at kailan, at ang handover checklist ang nagsisigurong kapag umalis ang tao, nababawi rin ang permission. Hindi komplikado ang tatlo. Ang mahirap ay kapag dumami na ang account, wala nang gumagawa nito.
"Yung operator na umalis noong nakaraang buwan, sino na ang humahawak ng mga account sa pangalan niya ngayon?" Sa mga taong nagpapatakbo ng team na maraming account, minsan na nilang napapatanong ito at hindi agad makasagot. Nakakalat ang account sa kamay ng ilang miyembro. May nakalista sa spreadsheet, may nasa browser lang ng taong iyon. Kapag may aberya, hindi malaman kung sino ang humawak ng ano, at hindi rin malaman kung ilan pa ang natitira.
Hindi lang browser environment ang kailangan ng isang team na maraming account. Kailangan din nila ang prosesong tuloy-tuloy na maipapatupad: gamitin ang pag-grupo para linawin ang abot ng access, gamitin ang log para sundan ang mahahalagang aksyon, at gamitin ang handover checklist para tsekan ang permission at asset.
Ang MostMate ay isang fingerprint browser na sinusuportahan ng mga team feature ang environment grouping, member permission, at pamamahala ng operation log. Nagsisimula ang artikulong ito sa pagkilala sa risk, tapos sunod-sunod nitong ipapaliwanag ang pagbigay ng permission gamit ang group, ang pagtsek gamit ang log, at ang handover kapag may nagbago ng tao, kasama ang mga permission na kailangang asikasuhin nang hiwalay sa platform tulad ng Pinterest.
Tatlong lugar ang pinagmumulan ng risk sa seguridad ng team account
Ang hirap ng pamamahala ng maraming account ay hindi lang sa pagdami ng environment, kundi sa pagiging malabo ng pagmamay-ari ng account, ng access, at ng pananagutan sa aksyon. Pareho ang paghawak ng sampung environment, pero kung malinaw ang may pananagutan at ang abot ng permission sa bawat isa, mas mabilis mahahanap ang record kapag may aberya; kung hinayaang sarilihin ng mga miyembro ang environment nang matagal, madalas kailangang balikan ng team ang pagtsek sa pagmamay-ari ng account, sa pag-login, at sa pagbabago ng configuration.
Tatlong uri ang karaniwang problema sa pamamahala: malabo ang permission, walang record ang aksyon, at hindi kumpleto ang handover kapag may nagbago ng tao.
Unang lugar: malabo ang permission. Iisa ang paraan ng pag-login ng lahat, kaya kahit sino pwedeng humawak ng kahit anong environment. Bilis sa ordinaryong araw, pero isang maling galaw lang ay tatamaan ang buong operasyon, at hindi mo makikilala kung sino ang gumawa.
Ikalawang lugar: walang bakas ang aksyon. Na-share sa labas ang environment, nabago ang proxy, nabawi ang group. Kapag walang record, sa pag-alala lang aasa ang isasagawang pagtsek kapag nagkaproblema. Sensitibo sa oras ang operasyong maraming account, kaya masyadong mahal ang halaga ng pag-asa sa alaala.
Ikatlong lugar: napuputol ang handover. Kapag may nagbago ng tao, kasama nitong lumilipat ang account, environment, at configuration. Hindi alam ng sumasalo kung anong negosyo ang tumatakbo sa aling environment. Pati kung kaninong device naiwan ang login at password ng lumang account, walang nagtetsek.
Tatlong problema ito, tatlong aksyon ang katapat. Ang group ang gumuguhit ng hangganan, ang log ang nag-iingat ng record, at ang handover ang nagbabawa ng permission.
Sa araw-araw, puwedeng ganito ang ayos: unahin kung sino ang makaka-access sa aling environment, tapos tsekan kung may record ang mahahalagang aksyon, at sa huli gawing regular na proseso ang pagbawi ng permission kapag may nagbago ng tao.
Ang pag-grupo ang unang aksyon na gumuguhit ng hangganan
Mag-group muna, bago magbigay ng permission, sa ganoon kaya mong hawakan ang permission. Dalawa ang object ng grouping sa MostMate: ang environment group ang humahawak sa environment, at ang member group ang humahawak sa tao. Kapag pareho nang naitayo, dun lang nagiging malinaw ang kaugnayan ng permission.
Kasama sa listahan ng environment group page ang pangalan ng group, tala ng group, mga kasamang environment, at mga miyembrong binigyan ng permission. Ibig sabihin, kapag naitayo na ang isang group, ipapasok na ang environment at bibigyan ng permission ang miyembro, kaya nakapirme na ang hangganan. Ang member group naman ang nagkakategorya sa mga tao, at kasama sa listahan ang pangalan ng member group, tala, at mga kasamang environment. Ganito ang paghahambing ng dalawang uri ng group:
| Object ng grouping | Ano ang hinahawakan | Karaniwang gamit |
|---|---|---|
| Environment group | Pagmamay-ari at miyembrong may permission | Mag-group sa brand o proyekto, operator lang |
| Member group | Pangkat ng miyembro at abot ng environment | Group base sa tungkulin, susunod ang abot |
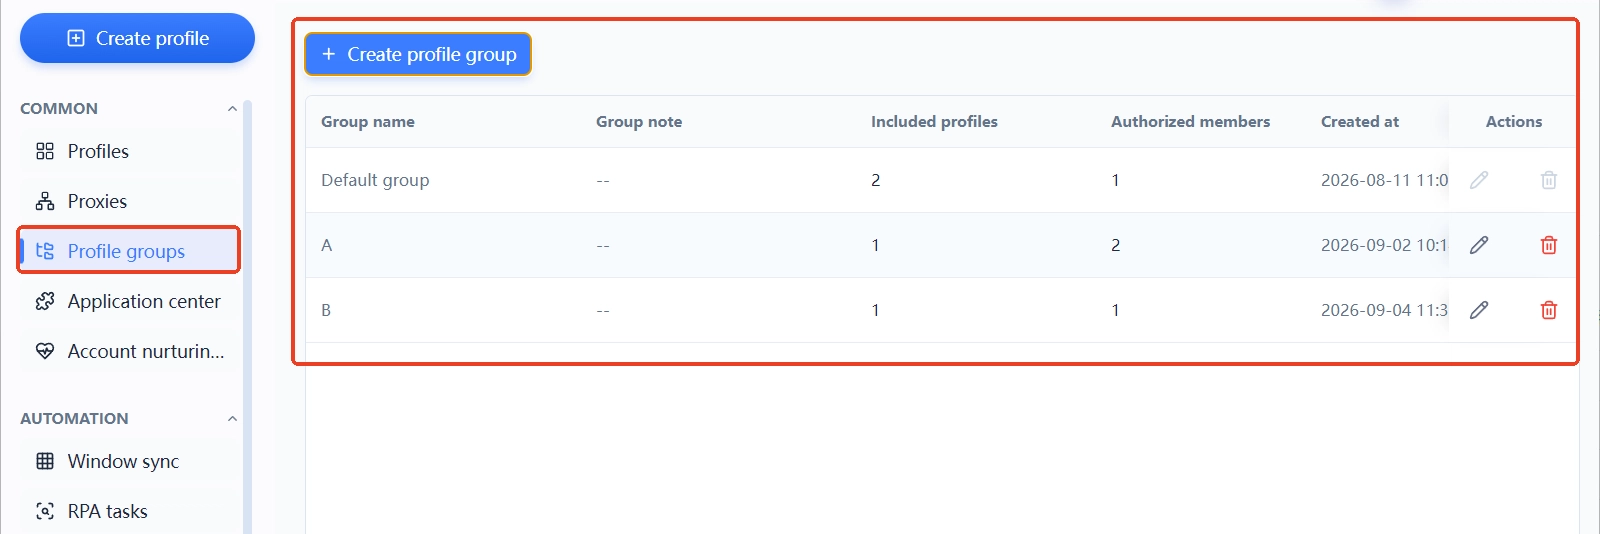
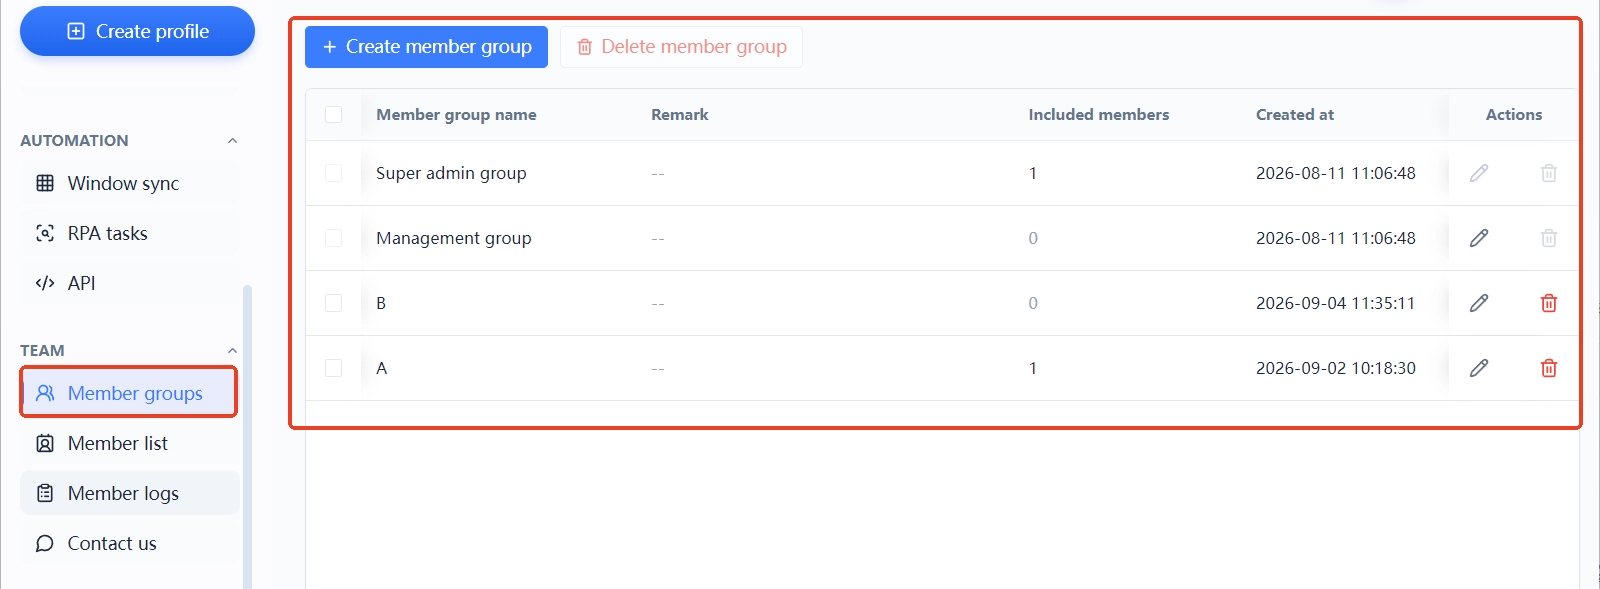
Sa aktwal na paggamit, ganito ang inirerekomendang ayos: gumawa muna ng environment group ayon sa brand o proyekto at ilagay ang mga environment dito; tapos bigyan ng permission sa environment group ang mga miyembro sa listahan; kapag nag-login ang miyembro, yung abot lang na ibinigay sa kanya ang makikita niya. Kapag dumarami ang environment, palawakin lang ang group sa parehong panuntunan. Napag-usapan sa paano nagbabago ang focus ng pamamahala kapag lumaki ang account ang pagsasaayos ayon sa yugto.
May isang switch na madaling makalimutan: sa form ng paggawa at pag-edit ng environment, nasa ilalim ng advanced settings ang "environment shared access" na pwedeng i-on o i-off. I-off ito para sa mga environment na hindi kailangang i-share, at nababawasan ng isang butas ang sharing.
Sinasagot ng member log kung sino ang humawak ng ano at kailan
Hindi pumipigil sa problema ang log, pero ginagawa nitong matrace ang problema. Apat ang tab ng member log ng MostMate: login log, operation log, environment sharing record, at environment transfer record. Nakalista sa bawat record ang oras ng aksyon, uri ng aksyon, miyembro, impormasyon ng IP, pangalan ng device, at operating system.
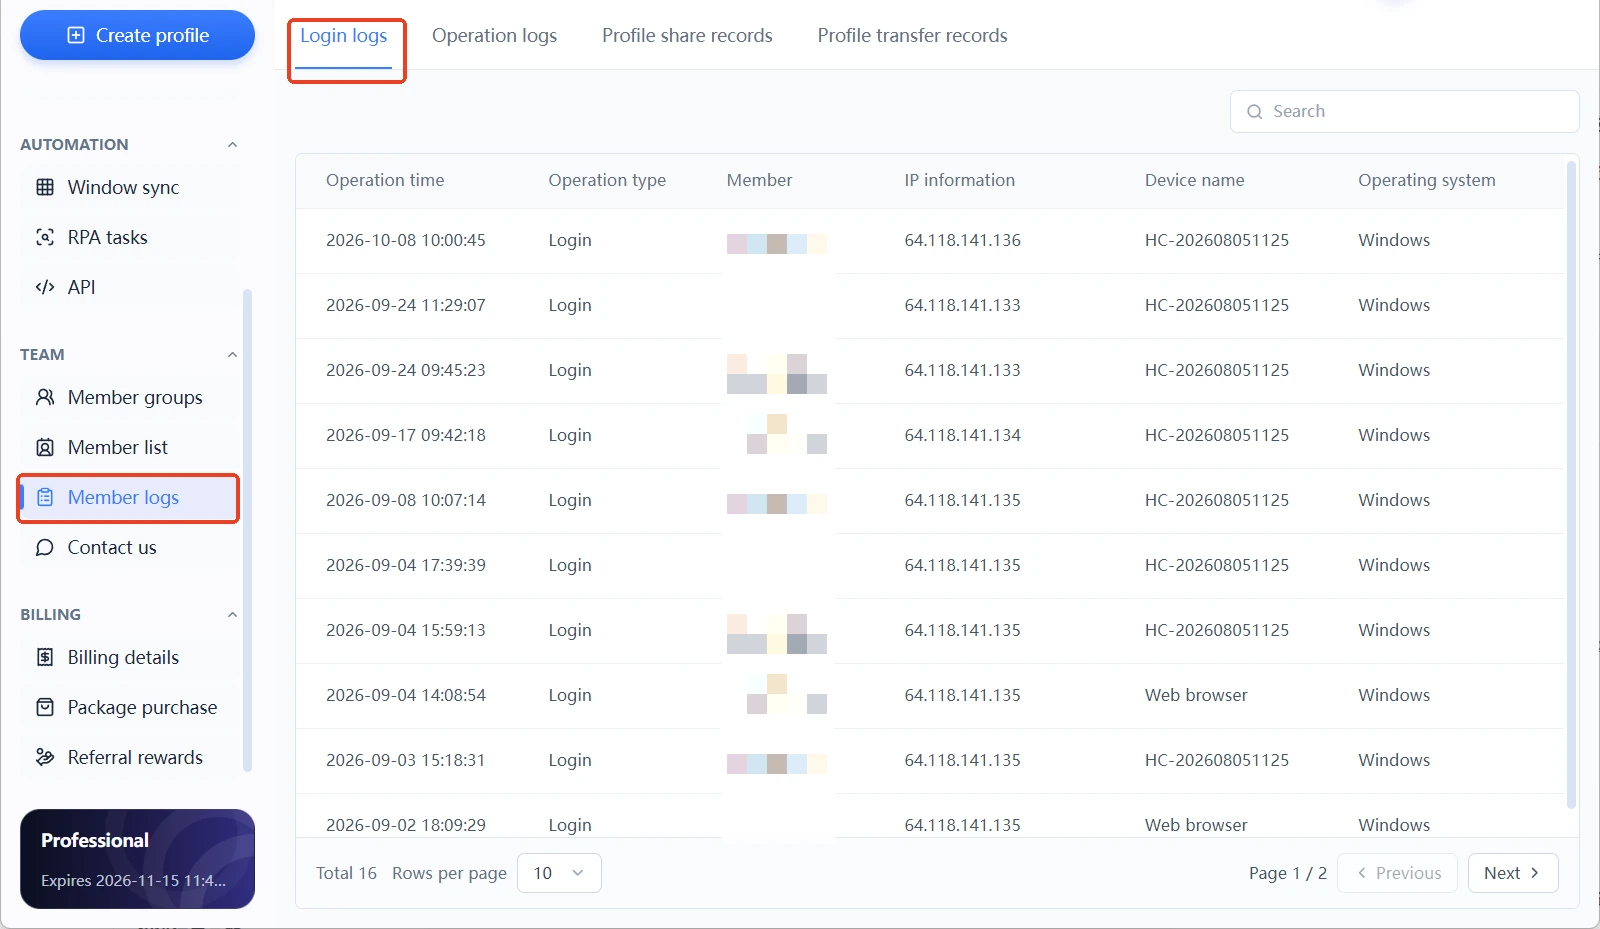
Sinasakop ng apat na tab na ito mismo ang tatlong risk na nabanggit kanina. Ang login log ang katapat ng "sino ang nakapasok na", ang operation log ang katapat ng "sino ang humawak", at ang sharing at transfer record ang katapat ng "nailabas ba ang environment". Kapag may aberya ang team, sa login log nagsisimula ang pagtsek. Tapos itatapat ang oras at uri sa operation log, at sa huli titingnan ang transfer record para kumpirmahin kung saan napunta ang asset.
Sa araw-araw, hindi inirerekomenda na hintayin pang may aberya bago buklatin ang log. Gawing regular na gawi ang pagtingin sa impormasyon ng IP at pangalan ng device sa login log isang beses kada linggo. Kapag may hindi kilalang device, tsekan muna ang miyembro. Ilang minuto lang ito tuwing ginagawa, pero ang kapalit ay baseline na maihahambing mo kapag may anomalya.
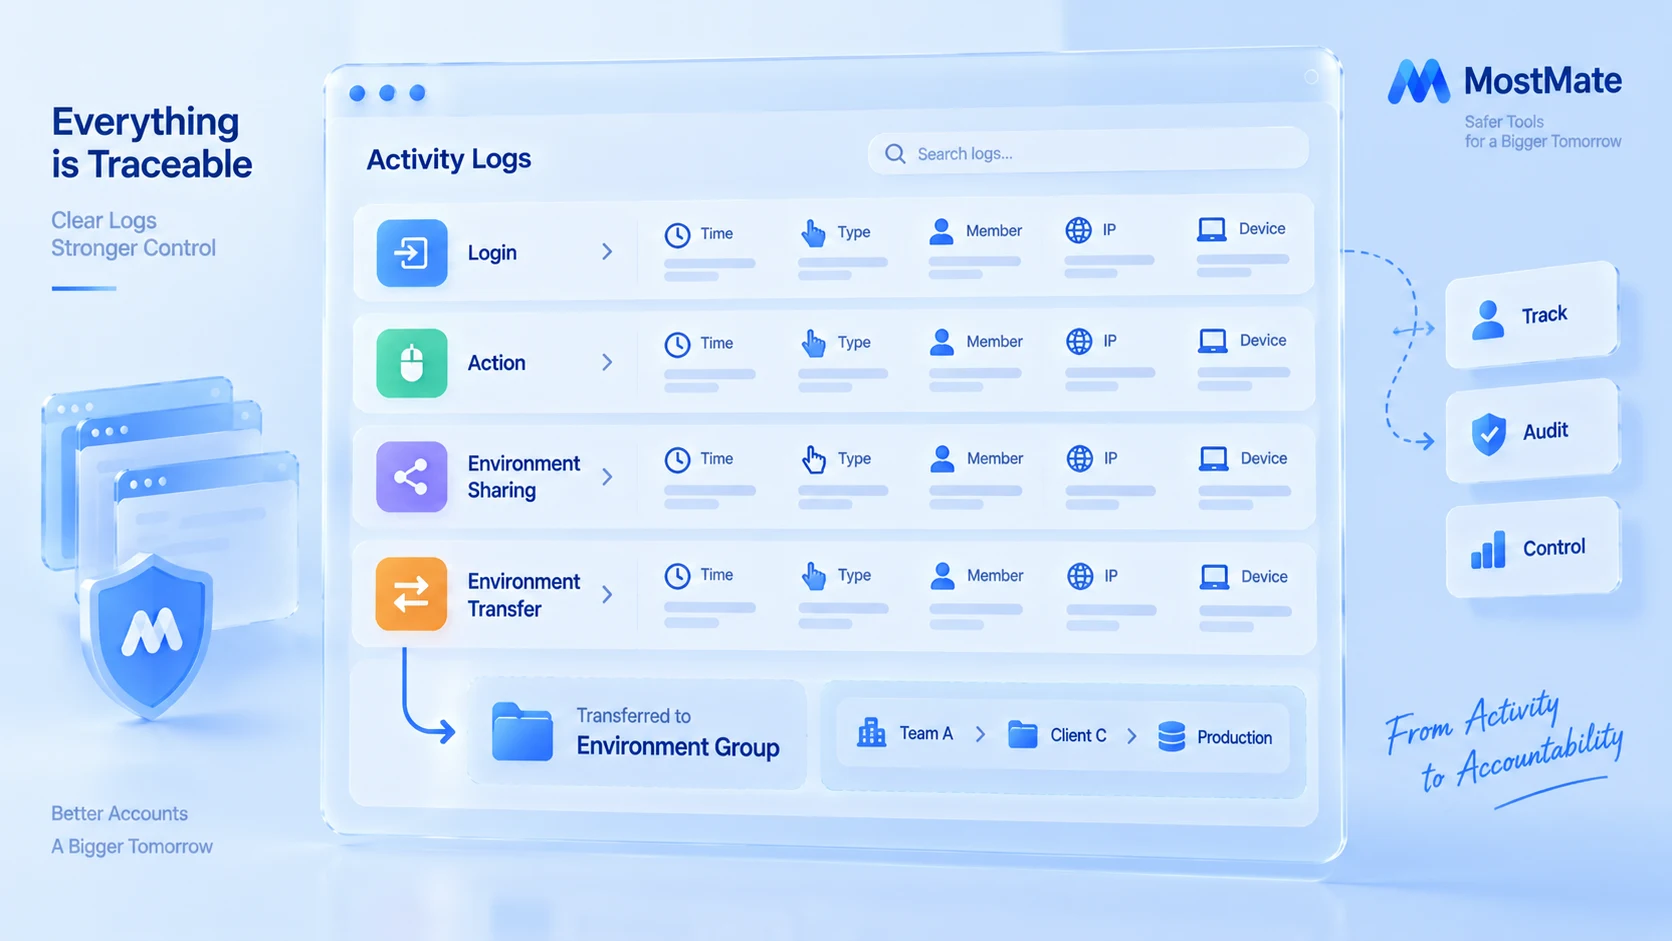
Magkaibang bagay ang log at ang hangganan ng environment: ang aksyon ng tao ang nirerekord ng log, habang ang browser data ang inihihiwalay ng environment isolation. Kung ano talaga ang inihihiwalay ng isolation, nasa abot at configuration ng environment isolation ito; kapag sabay gumagana ang dalawa, kumpleto ang hangganan.
Kapag may nagbago ng tao, tatlong hakbang sa pagbawi ng permission
Ang handover ang pinaka-delikadong sandali sa team account. Tumatakbo pa ang account sa platform, pero wala na ang tao. Bawat aksyon sa agwat na ito ay dapat may record. Tatlong hakbang ang inirerekomenda:
- Tsekan sa listahan ng miyembro ang environment group na may permission ang miyembrong ito, ang status ng miyembro, at ang huling oras ng login, para makumpirma kung aling environment pa ang nasa pangalan niya.
- Bawiin ang permission sa environment group ng miyembrong ito, o direktang baguhin ang status ng miyembro para hindi na siya makapasok sa environment.
- Buksan sa member log ang environment transfer record at environment sharing record, at tsekan kung nasa team pa lahat ang mga environment na nadaanan niya.
May isa pang bagay na kailangang asikasuhin nang hiwalay sa platform tulad ng Pinterest: ang password ng account, ang paraan ng two-factor verification, at ang naka-link na email at numero ng telepono. Ang pagbawi ng access sa environment sa MostMate ay hindi ibig sabihin na nawalan na ng login ang lumang miyembro sa platform account. Sa handover, palitan ang mga kailangang credential ayon sa security settings ng platform, tsekan ang two-factor at ang mga aktibong login session, para masigurong wala nang natitirang hindi kailangang access ang lumang miyembro.
Kung nagdududa ang team na may nagsingaw na lumang password, pwedeng gamitin ang password check tool ng Have I Been Pwned para tingnan kung lumabas ito sa mga kilalang leaked data. Pero hindi ibig sabihin na siguradong safe ang password kapag walang nahanap, at hindi rin ito kapalit ng security check ng account sa panig ng platform.
Simple lang ang pamantayan ng kumpletong handover: nakuha na ng bagong may pananagutan ang access sa mga kailangang environment, nabawi na ang access ng lumang miyembro, at natsek na rin ang kaugnay na sharing at transfer record.
Ang permission ang humahawak sa tao, ang isolation ang humahawak sa environment
Malinaw ang hatian ng MostMate sa seguridad ng team: ang grouping at member permission ang gumuguhit ng hangganan ng tao, ang environment isolation ang gumuguhit ng hangganan ng account data, at ang member log ang nagrerekord sa dalawang panig. Cookie, login state, at browser configuration ang nakaimbak sa environment; ang group ang nagtatakda kung aling environment ang mahahawakan ng miyembro, at mas kumpletong ipinapaliwanag ng product description ng MostMate ang estrukturang ito.
Isang paalala tungkol sa hangganan: ang group permission at log ay tumutugon sa visibility at kontrol sa loob ng team, hindi ito ibig sabihin na hindi na ma-ri-risk control ang account sa panig ng platform. Ang tinitingnan ng risk control ng platform ay registration info, pag-uugali sa paggamit, at network signal, at kailangang bigyan ito ng hiwalay na atensyon sa lebel ng operasyon.
Kung nag-iisip ka pa kung kailangan ng team mo ang estrukturang ito, tingnan ang dalawang senyales: nalampasan na ba ng bilang ng environment ang kaya pang matandaan ng isang tao, at naranasan na ba ang "hindi ko alam kung sino ang gumagamit ng isang account". Kapag pareho nang lumitaw, oras nang gamitin ang grouping at log. Ang kumpletong proseso ng unang setup ay nakasaad nang sunod-sunod sa pagsisimula sa MostMate.
Mga madalas itanong
May team feature ba sa free plan?
Puwedeng magsimula. May 2 environment at 2 member seat ang free plan.
Nakikita ba sa member log ang eksaktong ginawa?
Nirerekord ng log ang katotohanan ng pangyayari: oras ng aksyon, uri ng aksyon, miyembro, impormasyon ng IP, pangalan ng device, at operating system. Nasasagot nito kung "sino ang humawak ng environment at kailan", pero hindi ito nagbibigay ng detalye ng pagba-browse sa loob ng page.
Sapat na ba ang pagbawi lang ng environment permission sa handover?
Hindi sapat. Kailangang palitan ang password sa platform mismo.
Ano ang pagkakaiba ng environment sharing at group permission?
Ang environment shared access ay switch sa iisang environment, na kumokontrol kung pwedeng i-share ang environment na ito; ang group permission ay batch na aksyon na nagbibigay ng isang pangkat ng environment sa isang pangkat ng miyembro. Group ang pangunahing gamit sa araw-araw, at sa ilang espesyal na environment lang ginagamit nang hiwalay ang share switch.
Pagwawakas
Ang seguridad ng team na maraming account, kapag hinati-hati, ay tatlong aksyon: hinahati ng group kung sino ang pwedeng gumamit ng aling environment, itinatago ng log kung sino ang humawak ng ano at kailan, at sa handover ay binabawi ang permission ayon sa checklist. Hindi mahirap ang aksyon mismo; ang mahirap ay ang patuloy na pagrerekord kahit dumami na ang account.
Pinagsasama ng MostMate ang tatlong ito sa iisang workspace: may sariling entry ang environment group, member group, at member log, at may 2 environment at 2 member seat na sa free plan, kaya pwedeng magsimula sa pinakamaliit na team para maitayo ang gawi.
Para sa mga kailangang magtulungan bilang team, i-download ang MostMate, gumawa ng unang environment group, at gumuhit ng hangganan.

MOSTMATE
Ligtas na Pamamahala ng Maraming Account, Pinadali
Magsimula sa unang account at gamitin ang MostMate upang bumuo ng mas ligtas, mas matalino, at mas mahusay na operasyon ng maraming account.
- Mga hiwalay na profile. Mga magkakatugmang identidad.
- AI Automation · Kalagayan ng Account · Mga Operasyon ng Team



