
मल्टी-अकाउंट सुरक्षा प्रबंधन कैसे करें? ग्रुपिंग, लॉग और हैंडओवर का रिकॉर्ड
मुख्य निष्कर्ष: कई अकाउंट वाली टीम की सुरक्षा तीन चीज़ों पर टिकती है, ग्रुप के हिसाब से अनुमति, लॉग में दर्ज रिकॉर्ड और हैंडओवर चेकलिस्ट। ग्रुप तय करता है कि कौन किन एनवायरनमेंट का इस्तेमाल कर सकता है, लॉग बताता है कि किसने कब क्या बदला, और हैंडओवर चेकलिस्ट यह पक्का करती है कि व्यक्ति जाते ही अनुमतियाँ वापस ले ली जाएँ। तीनों काम मुश्किल नहीं हैं। मुश्किल यह है कि अकाउंट बढ़ने पर इन्हें कोई करता ही नहीं।
"पिछले महीने जो ऑपरेटर छोड़कर गया, उसके नाम के अकाउंट अब कौन संभाल रहा है?" कई अकाउंट वाली टीम चलाने वाले लोगों से यह सवाल ज़रूर कभी न कभी पूछा जाता है, और वे अक्सर फँस जाते हैं। अकाउंट कई सदस्यों के हाथ में बँटे रहते हैं। कुछ शीट में दर्ज हैं, कुछ सिर्फ़ उसी व्यक्ति के ब्राउज़र में मौजूद हैं। मुसीबत के वक़्त न यह पता चलता है कि किसने क्या छुआ, न यह कि कितने अकाउंट बचे हैं।
कई अकाउंट वाली टीम को सिर्फ़ ब्राउज़र एनवायरनमेंट नहीं चाहिए, बल्कि एक ऐसा प्रबंधन ढाँचा चाहिए जो लगातार चल सके: ग्रुप से पहुँच का दायरा तय करें, लॉग से अहम कामों को ट्रैक करें, और हैंडओवर चेकलिस्ट से अनुमतियों तथा संपत्ति की जाँच करें।
MostMate एक फिंगरप्रिंट ब्राउज़र है, जिसकी टीम सुविधाएँ एनवायरनमेंट ग्रुपिंग, सदस्य अनुमतियाँ और ऑपरेशन लॉग प्रबंधन को सपोर्ट करती हैं। यह लेख जोखिम की पहचान से शुरू होता है, फिर क्रम से ग्रुप के ज़रिए अनुमति देने, लॉग से जाँचने और स्टाफ बदलने पर हैंडओवर के तरीके बताता है, और यह भी कि Pinterest जैसे प्लेटफ़ॉर्म पर कौन-सी अनुमतियाँ अलग से संभालनी पड़ती हैं।
टीम अकाउंट की सुरक्षा में जोखिम ज़्यादातर तीन जगह आते हैं
कई अकाउंट संभालने की मुश्किल सिर्फ़ बढ़ती एनवायरनमेंट संख्या नहीं है, बल्कि यह है कि अकाउंट का मालिकाना, पहुँच की अनुमति और काम की ज़िम्मेदारी धुँधली हो जाती है। दस एनवायरनमेंट संभालना दोनों तरफ़ एक जैसा है, पर अगर हर एनवायरनमेंट का ज़िम्मेदार और अनुमति का दायरा साफ़ हो, तो परेशानी आने पर संबंधित रिकॉर्ड जल्दी मिल जाता है; अगर एनवायरनमेंट लंबे समय तक सदस्यों के भरोसे छोड़े रहें, तो टीम को अकाउंट के मालिकाना, लॉगिन और कॉन्फ़िगरेशन बदलाव फिर से जाँचने पड़ते हैं।
आम प्रबंधन दिक्कतें मुख्यतः तीन तरह की हैं: अनुमति साफ़ न होना, काम का रिकॉर्ड न होना, और स्टाफ बदलने पर हैंडओवर अधूरा रहना।
पहली जगह: अनुमति साफ़ नहीं। सब एक ही लॉगिन तरीका इस्तेमाल करते हैं, इसलिए कोई भी हर एनवायरनमेंट छू सकता है। आम दिनों में यह तेज़ लगता है, पर एक ग़लती पूरे काम पर पड़ सकती है और बाद में यह भी पता नहीं चलता कि किसने की।
दूसरी जगह: काम का कोई निशान नहीं। एनवायरनमेंट शेयर कर दिया गया, प्रॉक्सी बदल दी गई, ग्रुप छेड़ दिया गया। अगर इनका रिकॉर्ड न हो, तो दिक्कत आने पर सिर्फ़ याद के सहारे जाँच करनी पड़ती है। कई अकाउंट का काम समय के प्रति संवेदनशील होता है, इसलिए याद पर निर्भर रहने की क़ीमत बहुत भारी पड़ती है।
तीसरी जगह: हैंडओवर टूट जाना। स्टाफ बदलते समय अकाउंट, एनवायरनमेंट और कॉन्फ़िगरेशन व्यक्ति के साथ चले जाते हैं। नया ज़िम्मेदार नहीं जानता कि कौन-सा एनवायरनमेंट कौन-सा काम चला रहा है। पुराने अकाउंट का लॉगिन और पासवर्ड किसके डिवाइस में रह गया, यह भी कोई नहीं जाँचता।
इन तीन दिक्कतों के सामने तीन कदम हैं। ग्रुप सीमा खींचता है, लॉग रिकॉर्ड रखता है, और हैंडओवर अनुमतियाँ वापस लेता है।
रोज़ का प्रबंधन इसी क्रम में चला सकते हैं: पहले तय करें कि कौन किन एनवायरनमेंट तक पहुँच सकता है, फिर देखें कि अहम कामों का रिकॉर्ड है या नहीं, और आख़िर में स्टाफ बदलने पर अनुमति वापस लेना एक तय प्रक्रिया बना दें।
ग्रुपिंग वह पहला कदम है जो सीमा खींचता है
पहले ग्रुप बनाएँ, फिर अनुमति दें, तभी अनुमति काबू में रहती है। MostMate में ग्रुपिंग के दो ऑब्जेक्ट हैं: एनवायरनमेंट ग्रुप एनवायरनमेंट संभालता है, सदस्य ग्रुप लोगों को संभालता है। दोनों बन जाने पर ही अनुमति का रिश्ता साफ़ होता है।
एनवायरनमेंट ग्रुप के पेज की सूची में ग्रुप का नाम, ग्रुप का नोट, शामिल एनवायरनमेंट और अनुमति पाए सदस्य होते हैं। यानी ग्रुप बनने के बाद एनवायरनमेंट उसमें डाले जाते हैं और सदस्यों को अनुमति दी जाती है, तब सीमा तय हो जाती है। सदस्य ग्रुप लोगों को श्रेणी में बाँटता है, जिसकी सूची में सदस्य ग्रुप का नाम, नोट और शामिल एनवायरनमेंट रहते हैं। दोनों तरह के ग्रुप की तुलना इस प्रकार है:
| ग्रुपिंग का ऑब्जेक्ट | क्या संभालता है | आम इस्तेमाल |
|---|---|---|
| एनवायरनमेंट ग्रुप | एनवायरनमेंट का मालिकाना और अनुमति पाए सदस्य | ब्रांड/प्रोजेक्ट से ग्रुप, ऑपरेटर को अनुमति |
| सदस्य ग्रुप | सदस्य समूह की श्रेणी और एनवायरनमेंट का दायरा | काम अनुसार ग्रुप, दायरा ग्रुप के साथ चले |
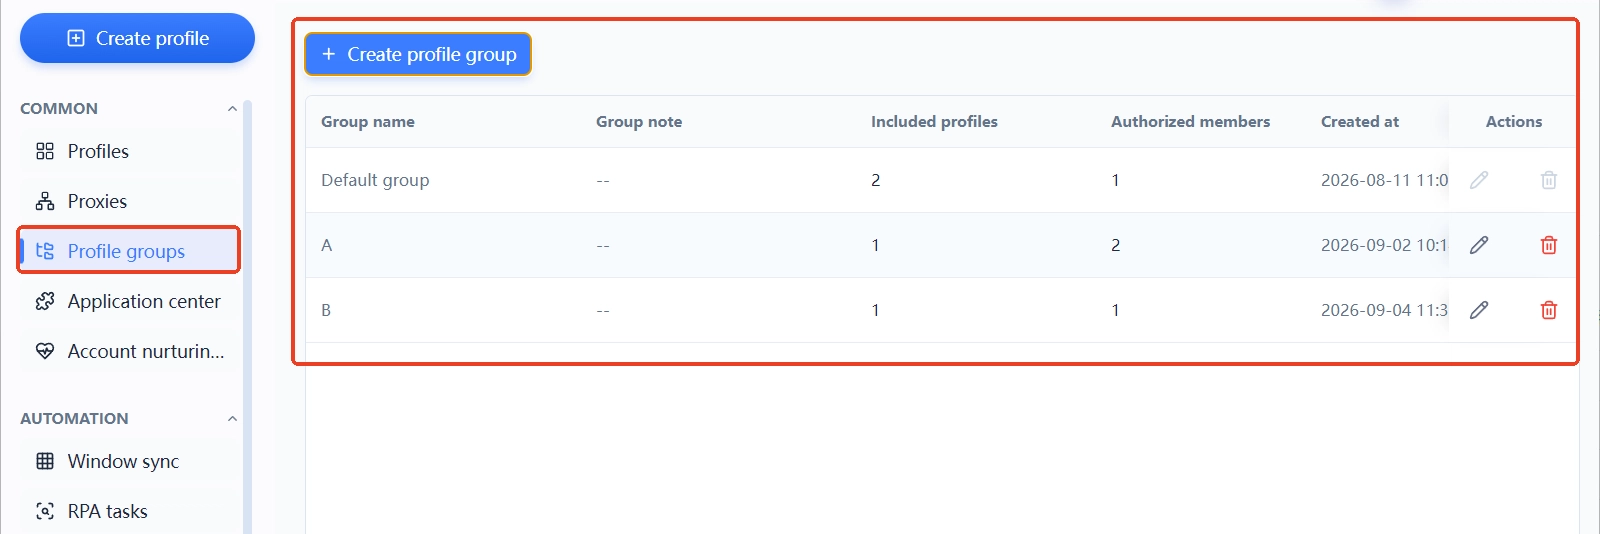
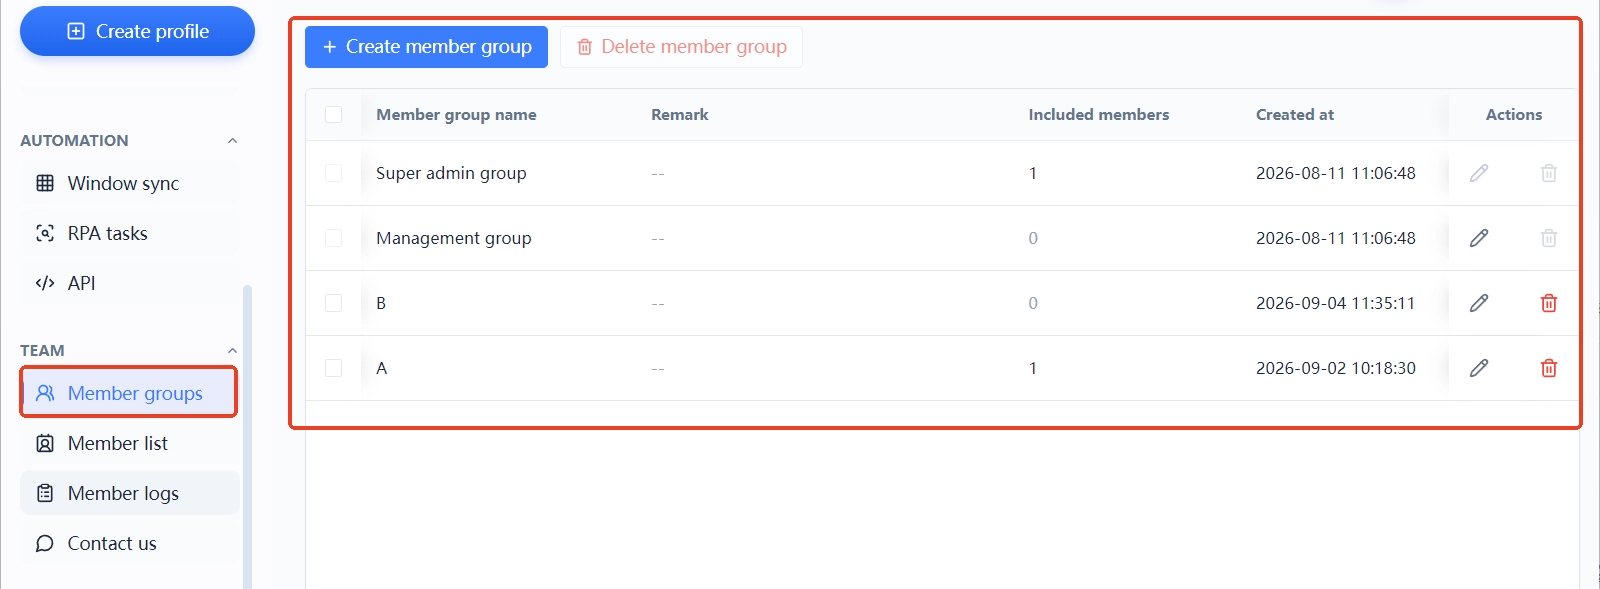
काम के लिहाज़ से सुझाया गया क्रम यह है: पहले ब्रांड या प्रोजेक्ट के हिसाब से एनवायरनमेंट ग्रुप बनाएँ और एनवायरनमेंट उसमें डालें; फिर सदस्य सूची में सदस्यों को एनवायरनमेंट ग्रुप की अनुमति दें; सदस्य लॉगिन करने पर सिर्फ़ अपना दिया गया दायरा देख पाएगा। एनवायरनमेंट बढ़ने पर उसी नियम से ग्रुप बढ़ाते जाएँ। अकाउंट का आकार बदलने पर प्रबंधन की प्राथमिकता कैसे बदलती है वाले लेख में पड़ाव-दर-पड़ाव प्रबंधन पर चर्चा की गई है।
एक स्विच अक्सर नज़र से छूट जाता है: एनवायरनमेंट बनाने और संपादित करने के फ़ॉर्म में, एडवांस सेटिंग्स के नीचे "एनवायरनमेंट शेयर्ड एक्सेस" होता है, जिसे चालू या बंद किया जा सकता है। जिन एनवायरनमेंट को शेयर करने की ज़रूरत नहीं, उनके लिए इसे बंद कर दें, तो शेयर का एक रास्ता कम हो जाता है।
सदस्य लॉग बताता है कि किसने कब क्या छुआ
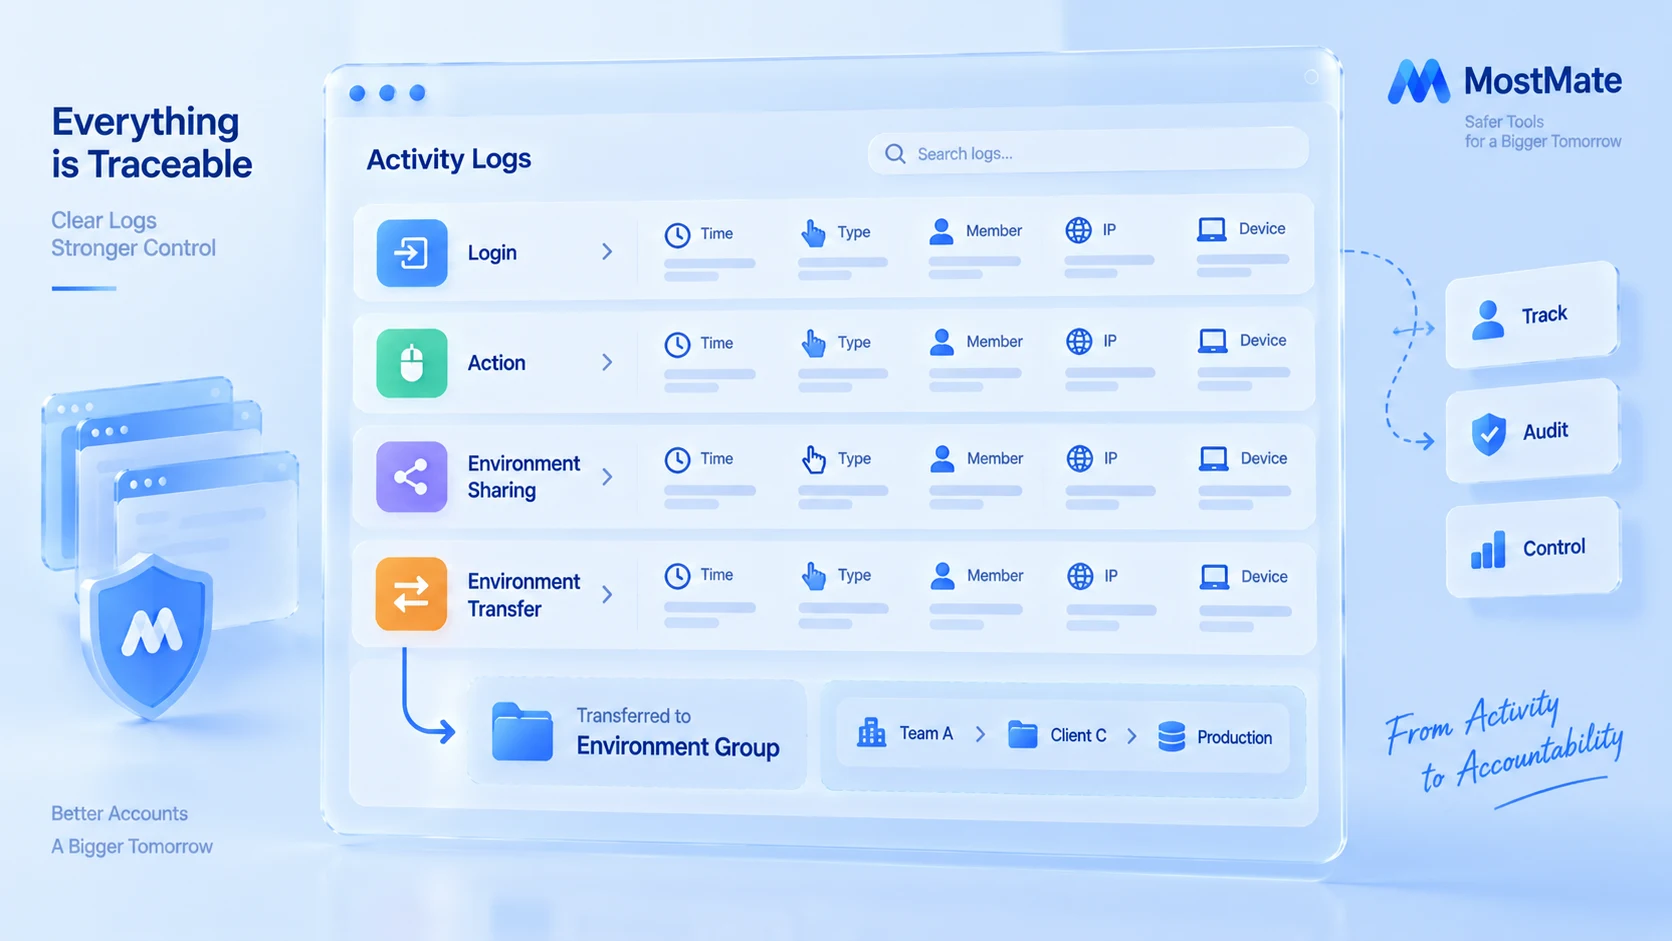
लॉग दिक्कत रोकता नहीं, पर दिक्कत को ट्रैस करने लायक बनाता है। MostMate के सदस्य लॉग में चार टैब हैं: लॉगिन लॉग, ऑपरेशन लॉग, एनवायरनमेंट शेयरिंग रिकॉर्ड और एनवायरनमेंट ट्रांसफर रिकॉर्ड। हर रिकॉर्ड में काम का समय, काम का प्रकार, सदस्य, IP जानकारी, डिवाइस का नाम और ऑपरेटिंग सिस्टम दर्ज रहता है।
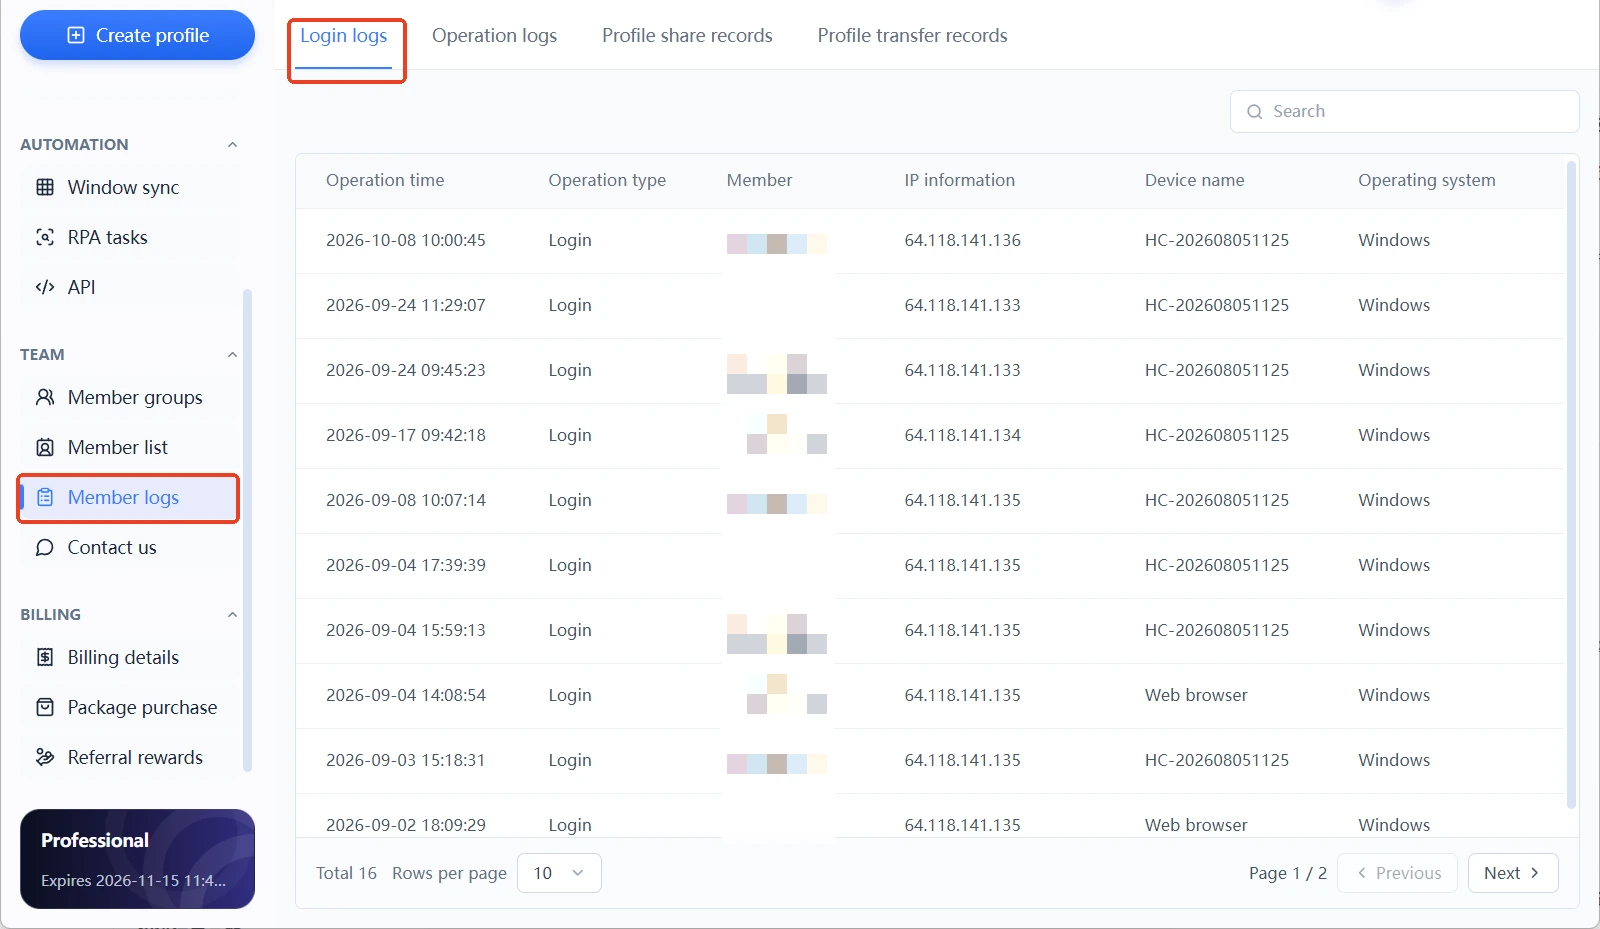
ये चारों टैब ठीक उन्हीं तीन जोखिमों को ढकते हैं जिनकी बात ऊपर हुई। लॉगिन लॉग "कौन लॉगिन कर चुका" से जुड़ा है, ऑपरेशन लॉग "किसने क्या छुआ" से, और शेयरिंग तथा ट्रांसफर रिकॉर्ड "एनवायरनमेंट बाहर गया या नहीं" से। टीम में दिक्कत आने पर जाँच लॉगिन लॉग से शुरू होती है। फिर ऑपरेशन लॉग में समय और प्रकार मिलाए जाते हैं, और आख़िर में ट्रांसफर रिकॉर्ड देखकर संपत्ति का ठिकाना पक्का किया जाता है।
रोज़ के इस्तेमाल में यह सलाह नहीं है कि दिक्कत आने के बाद लॉग खोला जाए। हफ़्ते में एक बार लॉगिन लॉग की IP जानकारी और डिवाइस का नाम देखने की आदत बनाएँ। कोई अनजाना डिवाइस दिखे तो पहले सदस्य की जाँच करें। इसमें हर बार कुछ मिनट लगते हैं, और बदले में यह मिलता है कि अनियमितता के वक़्त तुलना के लिए एक बेसलाइन आपके पास मौजूद रहती है।
लॉग और एनवायरनमेंट की सीमा दो अलग बातें हैं: लॉग इंसान के काम दर्ज करता है, जबकि एनवायरनमेंट के बीच आइसोलेशन ब्राउज़र डेटा को अलग करता है। आइसोलेशन असल में क्या अलग करता है, यह एनवायरनमेंट आइसोलेशन का दायरा और कॉन्फ़िगरेशन वाले लेख में है; दोनों साथ काम करें तभी सीमा पूरी होती है।
स्टाफ बदलने पर तीन कदम में अनुमति वापस लें
हैंडओवर टीम अकाउंट में सबसे ज़्यादा दिक्कत देने वाला समय है। अकाउंट अब भी प्लेटफ़ॉर्म पर चल रहा है, पर व्यक्ति जा चुका है। इस बीच हुआ हर काम दर्ज होने लायक है। तीन कदम में चलें:
- सदस्य सूची में इस सदस्य की अनुमति पाए एनवायरनमेंट ग्रुप, सदस्य की स्थिति और आख़िरी लॉगिन समय जाँचें, ताकि पता चले कि उसके नाम पर कौन-कौन से एनवायरनमेंट अब भी हैं।
- इस सदस्य के एनवायरनमेंट ग्रुप की अनुमति वापस लें, या सीधे सदस्य की स्थिति बदल दें ताकि वह एनवायरनमेंट तक न पहुँच सके।
- सदस्य लॉग में एनवायरनमेंट ट्रांसफर रिकॉर्ड और एनवायरनमेंट शेयरिंग रिकॉर्ड खोलकर जाँचें कि उसके हाथ से गुज़रे एनवायरनमेंट टीम में ही रहे।
एक और बात Pinterest जैसे प्लेटफ़ॉर्म पर अलग से संभालनी पड़ती है: अकाउंट का पासवर्ड, टू-फ़ैक्टर वेरिफिकेशन का तरीका, और जुड़ा हुआ ईमेल तथा फ़ोन नंबर। MostMate में एनवायरनमेंट की पहुँच वापस लेने का मतलब यह नहीं कि पुराने सदस्य का प्लेटफ़ॉर्म अकाउंट लॉगिन भी ख़त्म हो गया। हैंडओवर के समय प्लेटफ़ॉर्म की सुरक्षा सेटिंग्स के हिसाब से ज़रूरी क्रेडेंशियल बदलें, टू-फ़ैक्टर और चालू लॉगिन सेशन जाँचें, ताकि पुराने सदस्य के पास गैर-ज़रूरी पहुँच न बचे।
अगर टीम को शक हो कि पुराना पासवर्ड कभी लीक हुआ था, तो Have I Been Pwned का पासवर्ड चेक टूल से देखा जा सकता है कि वह ज्ञात लीक डेटा में आया था या नहीं। मगर रिकॉर्ड न मिलने का मतलब यह नहीं कि पासवर्ड पक्का सुरक्षित है, और यह जाँच प्लेटफ़ॉर्म की ओर की अकाउंट सुरक्षा जाँच की जगह नहीं ले सकती।
हैंडओवर पूरा होने का मानक सीधा है: नए ज़िम्मेदार को ज़रूरी एनवायरनमेंट की पहुँच मिल चुकी हो, पुराने सदस्य की एनवायरनमेंट पहुँच रद्द हो चुकी हो, और जुड़े शेयरिंग तथा ट्रांसफर रिकॉर्ड भी जाँच लिए गए हों।
अनुमति लोगों को संभालती है, आइसोलेशन एनवायरनमेंट को
टीम सुरक्षा में MostMate का बँटवारा साफ़ है: ग्रुपिंग और सदस्य अनुमति लोगों की सीमा खींचते हैं, एनवायरनमेंट आइसोलेशन अकाउंट डेटा की सीमा खींचता है, और सदस्य लॉग दोनों तरफ़ का रिकॉर्ड रखता है। एनवायरनमेंट में Cookie, लॉगिन स्थिति और ब्राउज़र कॉन्फ़िगरेशन रहते हैं; सदस्य किन एनवायरनमेंट तक पहुँच सकता है यह ग्रुप तय करता है, और MostMate की प्रोडक्ट जानकारी इस ढाँचे को और पूरा समझाती है।
एक बात याद रखनी ज़रूरी है: ग्रुप अनुमति और लॉग टीम के अंदर की दृश्यता और काबू संभालते हैं, इसका मतलब यह नहीं कि अकाउंट प्लेटफ़ॉर्म की ओर से रिस्क कंट्रोल से नहीं गुज़रेगा। प्लेटफ़ॉर्म का रिस्क कंट्रोल रजिस्ट्रेशन जानकारी, इस्तेमाल का बर्ताव और नेटवर्क संकेत देखता है, जिनका ध्यान ऑपरेशन के स्तर पर अलग रखना पड़ता है।
अगर आप अब भी तय नहीं कर पा रहे कि आपकी टीम को यह ढाँचा चाहिए या नहीं, तो दो संकेत देखें: एनवायरनमेंट की संख्या क्या अब इतनी है कि एक व्यक्ति याद न रख पाए, और क्या कभी "पता नहीं कौन कौन-सा अकाउंट इस्तेमाल कर रहा है" जैसी स्थिति बनी। दोनों संकेत दिखें, तो ग्रुप और लॉग इस्तेमाल करने का वक़्त आ गया है। पहली बार सेटअप की पूरी प्रक्रिया MostMate शुरुआती गाइड में क्रम से बताई गई है।
अक्सर पूछे जाने वाले सवाल
फ़्री प्लान में टीम सुविधाएँ मिलती हैं?
शुरुआत हो सकती है। फ़्री प्लान में 2 एनवायरनमेंट और 2 सदस्य सीटें हैं।
सदस्य लॉग में यह दिखता है कि असल में क्या किया गया?
लॉग काम के होने की तथ्य जानकारी दर्ज करता है: काम का समय, प्रकार, सदस्य, IP जानकारी, डिवाइस का नाम और ऑपरेटिंग सिस्टम। यह बता सकता है कि "किसने कब एनवायरनमेंट छुआ", पर पेज के अंदर की ब्राउज़िंग डिटेल नहीं देता।
हैंडओवर में सिर्फ़ एनवायरनमेंट अनुमति वापस लेना काफ़ी है?
काफ़ी नहीं। पासवर्ड प्लेटफ़ॉर्म पर अलग से बदलना पड़ता है।
एनवायरनमेंट शेयरिंग और ग्रुप अनुमति में क्या फ़र्क है?
एनवायरनमेंट शेयर्ड एक्सेस एक अकेले एनवायरनमेंट पर स्विच है, जो तय करता है कि उसे शेयर करने की इजाज़त है या नहीं; ग्रुप अनुमति एक बैच काम है, जो एनवायरनमेंट का एक समूह सदस्यों के एक समूह को देती है। रोज़ के प्रबंधन में ग्रुप मुख्य रहता है, कुछ ख़ास एनवायरनमेंट के लिए ही शेयर स्विच अलग से इस्तेमाल होता है।
निष्कर्ष
कई अकाउंट वाली टीम का सुरक्षा प्रबंधन खोलकर देखें तो तीन काम हैं: ग्रुप सीमा तय करता है कि कौन किन एनवायरनमेंट का इस्तेमाल कर सकता है, लॉग यह दर्ज रखता है कि किसने कब क्या छुआ, और हैंडओवर के समय चेकलिस्ट से अनुमतियाँ वापस ली जाती हैं। ये काम खुद मुश्किल नहीं हैं, मुश्किल यह है कि अकाउंट बढ़ने के बाद भी रिकॉर्ड रखना टिका रहे।
MostMate इन तीनों को एक ही वर्कस्पेस में रखता है: एनवायरनमेंट ग्रुप, सदस्य ग्रुप और सदस्य लॉग, तीनों का अपना एंट्री पॉइंट है, और फ़्री प्लान में ही 2 एनवायरनमेंट तथा 2 सदस्य सीटें हैं, ताकि सबसे छोटी टीम से आदत बनाई जा सके।
जिन्हें टीम के साथ काम करना है, वे MostMate डाउनलोड करें, पहला एनवायरनमेंट ग्रुप बनाएँ और सीमा खींच दें।

MOSTMATE
कई खातों का सुरक्षित प्रबंधन, अब आसान
पहले खाते से शुरुआत करें और MostMate के साथ कई खातों का अधिक सुरक्षित, स्मार्ट और कुशल संचालन बनाएँ।
- अलग प्रोफ़ाइल। सुसंगत पहचान।
- AI ऑटोमेशन · खाते की स्थिति · टीम संचालन



