
多帳戶安全管理怎樣做?分組、日誌與交接留痕
核心結論:多帳戶團隊的安全管理,靠的是分組授權、日誌留痕和交接清單這三件事。分組決定誰能用哪些環境,日誌回答誰在甚麼時候動過甚麼,交接清單保證人走了權限跟着收。三件事都不複雜。難在帳戶一多就沒人做。
「上個月離職的那個營運,他名下的帳戶現在誰在管?」帶團隊做多帳戶的人,多半被這個問題問住過。帳戶分散在幾個成員手裏。有的記在表格裏,有的只存在那個人的瀏覽器裏。出事的時候既說不清誰動過,也說不清還剩多少。
多帳戶團隊需要建立的,不只是瀏覽器環境,還包括一套能持續執行的管理流程:用分組明確存取範圍,用日誌追蹤關鍵操作,用交接清單核對權限和資產。
MostMate 是一款指紋瀏覽器,其團隊功能支援環境分組、成員授權和操作日誌管理。本文從風險識別入手,依次介紹分組授權、日誌排查和人員交接的具體做法,並說明哪些權限需要在 Pinterest 等平台側另行處理。
團隊帳戶的安全風險,多數出在三個地方
多帳戶管理的難點,重點在於帳戶歸屬、存取權限和操作責任容易變得模糊,而不只是環境數量增加。 同樣管理十個環境,如果每個環境都有明確的負責人和授權範圍,出現問題時就能更快找到相關記錄;如果環境長期由成員自行維護,團隊往往要重新核對帳戶歸屬、登入情況和設定變更。
常見的管理問題主要有三類:權限不清、操作缺少記錄,以及人員變動時交接不完整。
第一處:權限不清。 所有人共用一套登入方式,任何人都碰得到全部環境。平時效率高。但一次誤操作就可能波及所有業務,事後定位不到人。
第二處:操作無痕。 環境被分享出去、代理被改掉、分組被動過。這些動作如果沒有記錄,出了問題只能靠回憶排查。多帳戶業務對時間敏感,靠回憶的代價太大。
第三處:交接斷檔。 人員變動時,帳戶、環境和設定跟着人走。新接手的人不知道哪些環境在跑甚麼業務。原帳戶的登入狀態和密碼留在誰的裝置裏,也無人核對。
這三個問題對應三道動作。分組劃邊界,日誌留記錄,交接收權限。
日常管理可以按這個順序推進:先確認誰能存取哪些環境,再檢查關鍵操作有沒有記錄,最後把人員變動時的權限回收做成固定流程。
分組是把邊界劃出來的第一道動作
先分組,再授權,權限才收得住。 MostMate 裏分組有兩個對象:環境分組管環境,成員分組管人。兩者都建好,授權關係才清晰。
環境分組頁面的列表包含分組名稱、分組備註、包含環境和授權成員。也就是說,一個分組建好之後,環境歸進去,成員授權進來。邊界就固定了。成員分組則是把人歸類,列表包含成員分組名稱、備註和包含環境。兩類分組的對照如下:
| 分組對象 | 管甚麼 | 典型用法 |
|---|---|---|
| 環境分組 | 一組環境的歸屬與授權成員 | 按品牌或項目建組,只授權對應營運 |
| 成員分組 | 一批成員的歸類與環境範圍 | 按職能分營運組,環境範圍隨組走 |
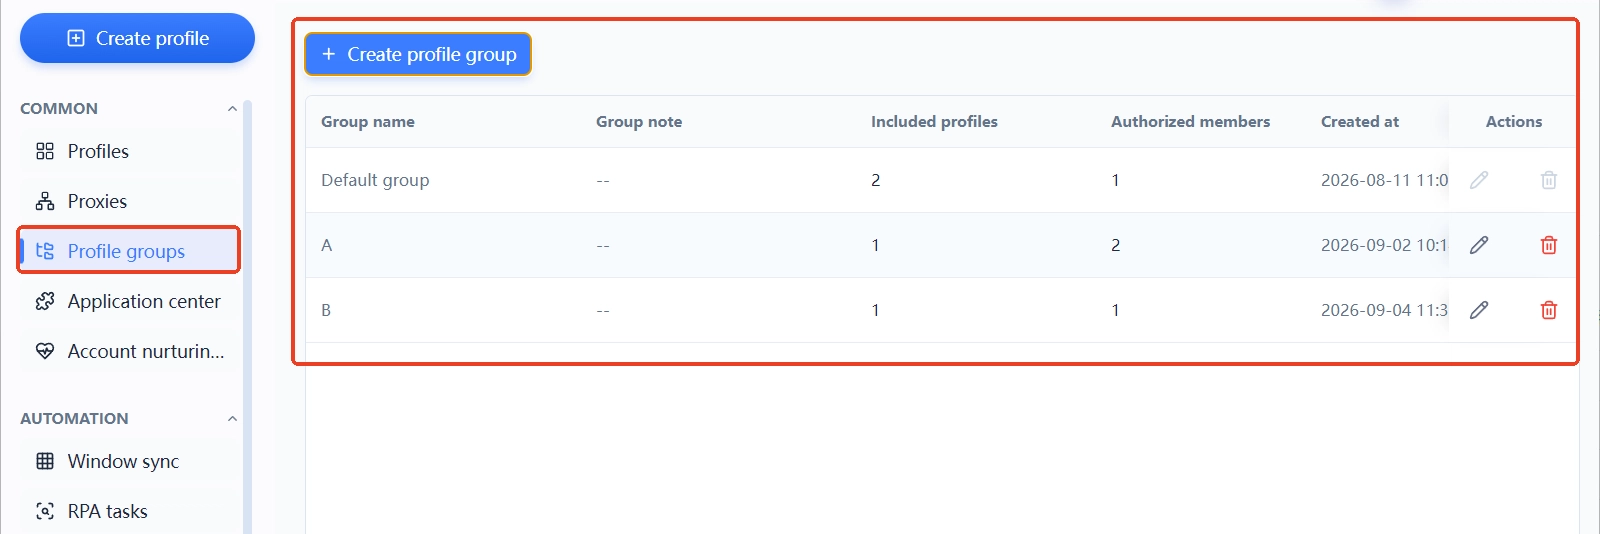
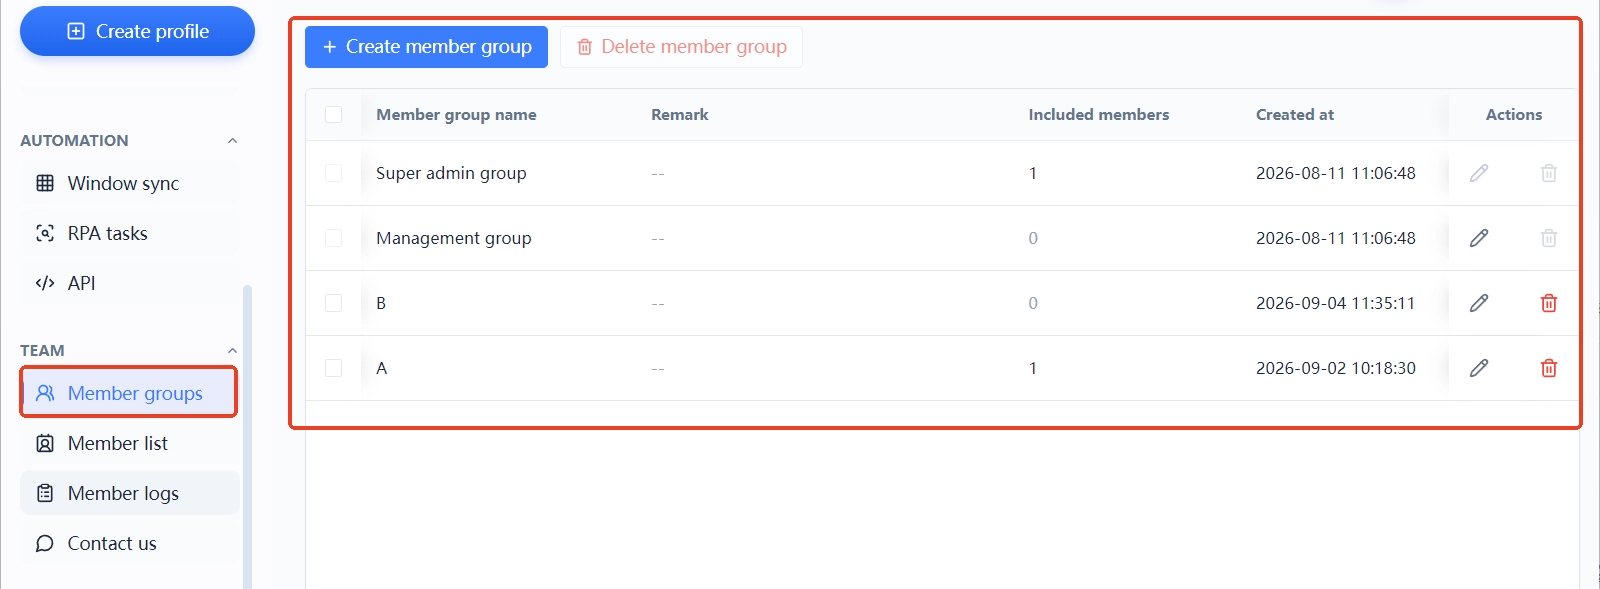
具體到操作,建議的順序是:先按品牌或項目建立環境分組,把環境歸組;再在成員列表裏給成員授權環境分組;成員登入後只能看到分給他的範圍。環境數量增長時,按同樣的規則擴組就行,帳戶規模變化時管理重點怎樣變那篇講過分階段的管理安排。
有一個開關容易被忽略:建立和編輯環境的表單裏,高級設定下有「環境共享存取」,可以允許或禁止。對不需要共享的環境把它關掉,共享的口子就少一個。
成員日誌回答誰在甚麼時候動了甚麼
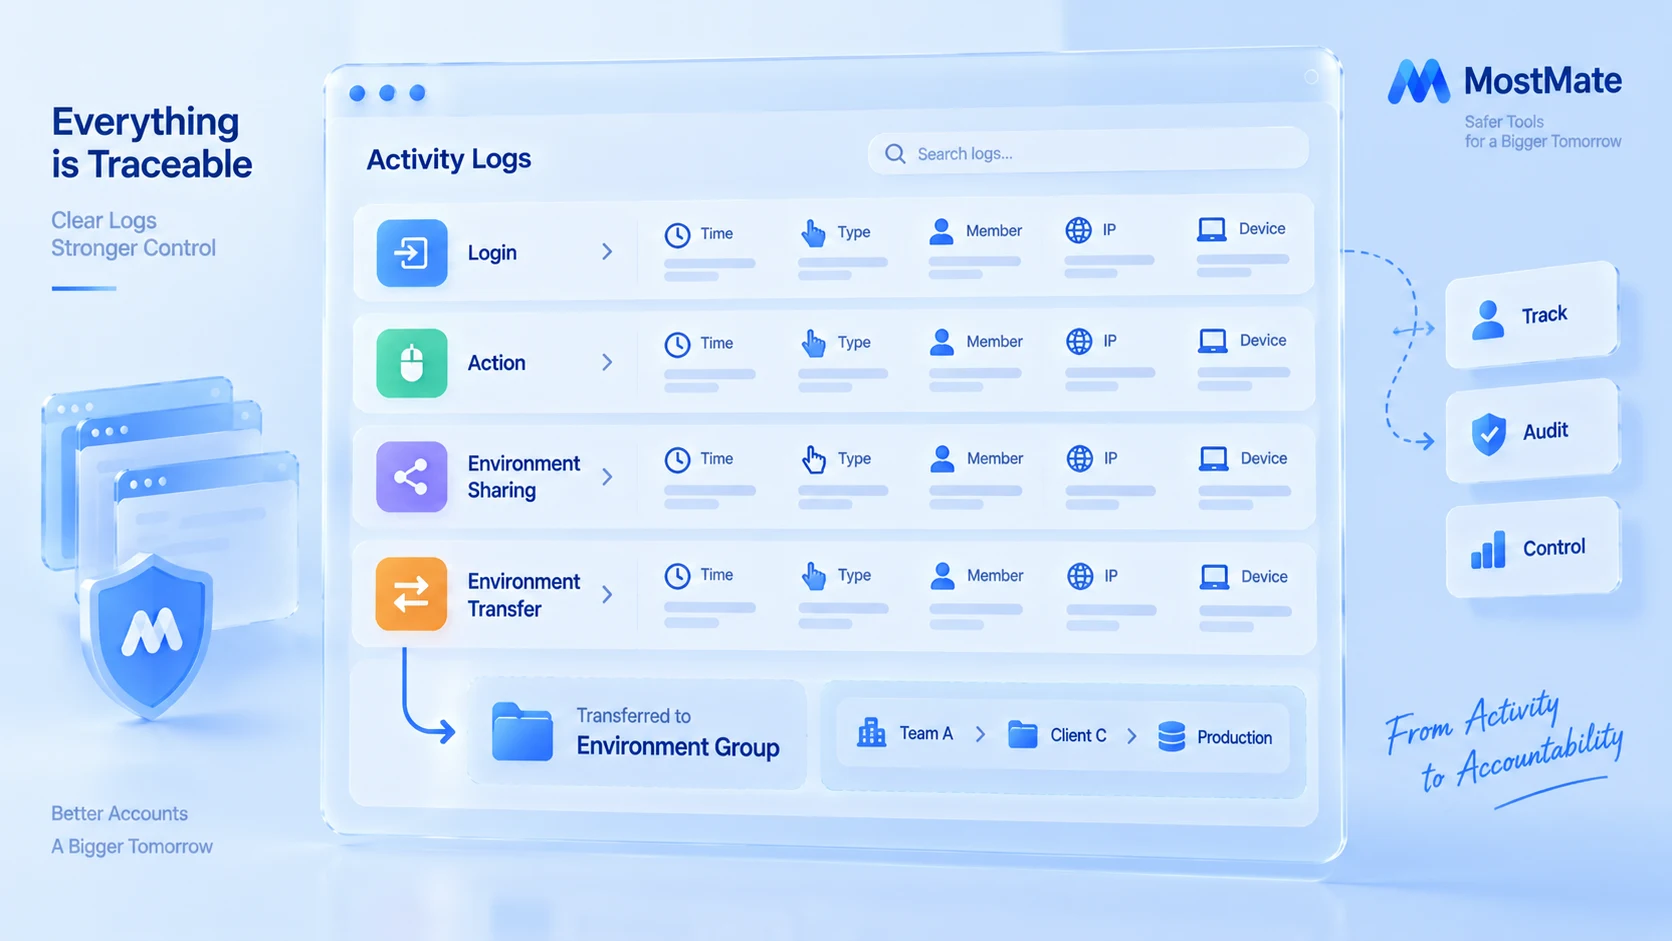
日誌不預防問題,但能讓問題可追溯。 MostMate 的成員日誌分四個標籤:登入日誌、操作日誌、環境分享記錄、環境轉移記錄。每條記錄列的是操作時間、操作類型、成員、IP 資料、裝置名稱和作業系統。
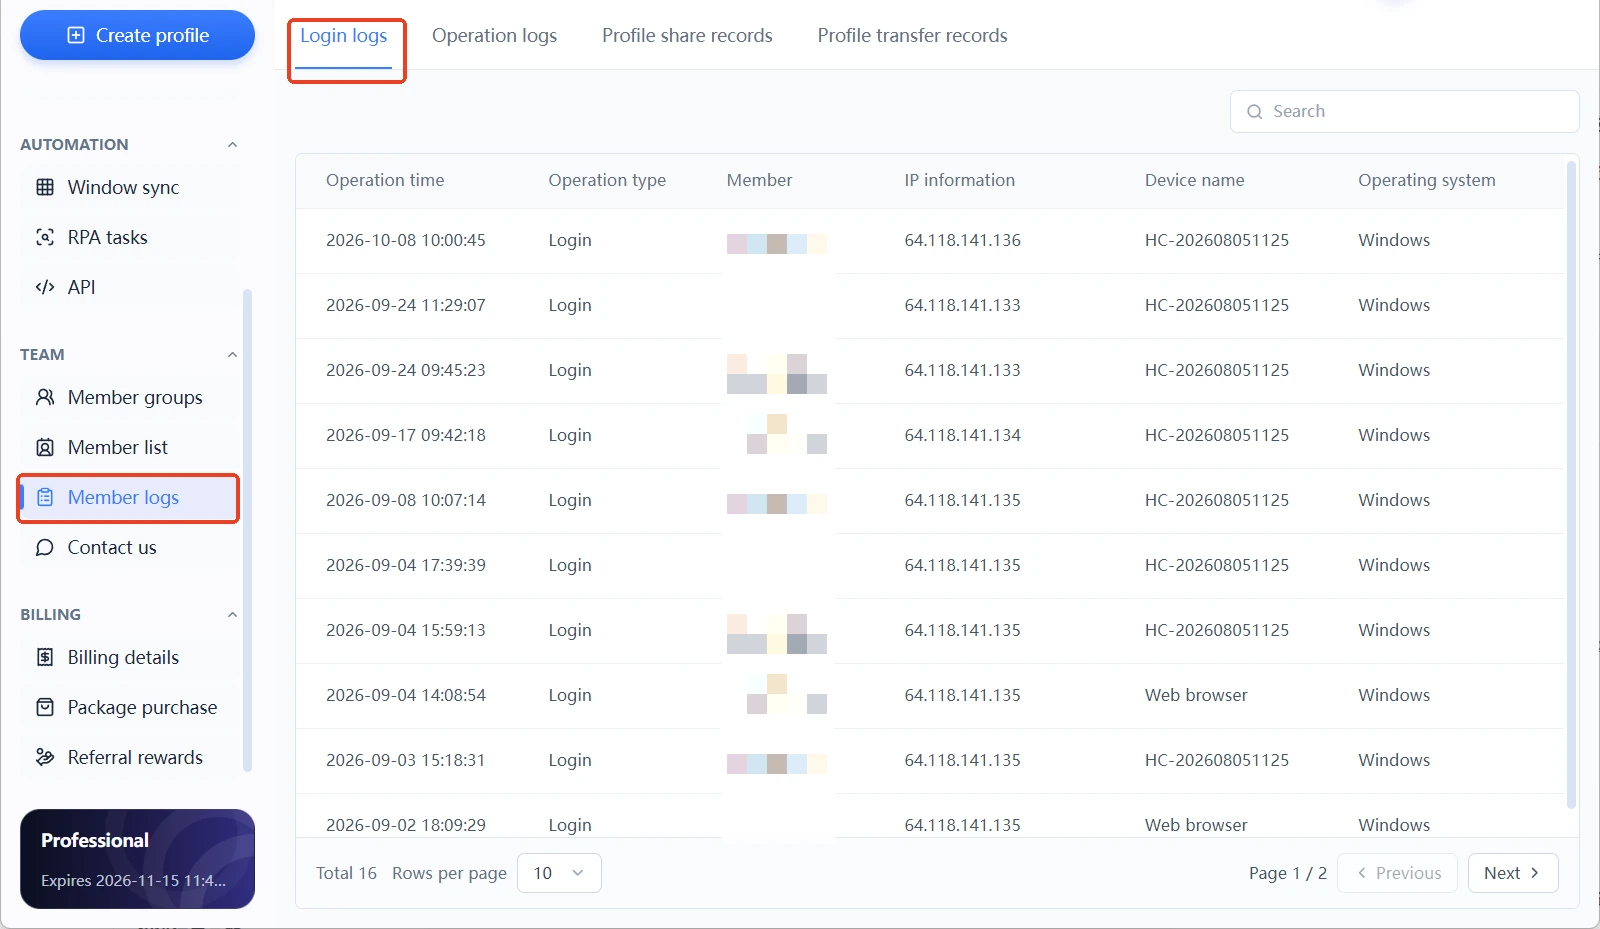
這四個標籤覆蓋的正是前面說的三類風險。登入日誌對應「誰登過」,操作日誌對應「誰動過」,環境分享和轉移記錄對應「環境有沒有被挪出去」。團隊出問題時,排查從登入日誌開始。再核對操作日誌裏的時間點和類型,最後查環境轉移記錄確認資產去向。
日常用法上,不建議等出事才翻日誌。可以每週固定看一次登入日誌裏的 IP 資料和裝置名稱。發現不認識的裝置,就先核對成員。這個動作每次幾分鐘,換來的是異常發生時你有基準可對比。
日誌和環境的邊界是兩回事:日誌記錄的是人的動作,環境之間隔離的是瀏覽器資料。隔離具體隔離了甚麼,見環境隔離的範圍與配置一篇,兩者配合,邊界才完整。
人員變動時,按三步收權限
交接是團隊帳戶最容易出事的時間點。帳戶還在平台側運行,人已經不在了。這個窗口期內的每個動作都值得記錄。建議按三步走:
- 先在成員列表裏核對這名成員的授權環境分組、成員狀態和最近登入時間,確認他名下還有哪些環境。
- 回收該成員的環境分組授權,或直接調整成員狀態,讓他不再能存取環境。
- 打開成員日誌的環境轉移記錄和環境分享記錄,核對他經手過的環境是否都留在團隊裏。
還有一件事需要在 Pinterest 等平台側單獨處理:帳戶密碼、二次驗證方式和綁定的電郵、手機號碼。 回收 MostMate 中的環境存取權限,並不代表原成員已經失去平台帳戶的登入權限。交接時,應根據平台提供的安全設定更換必要的憑證,檢查二次驗證和有效登入工作階段,確保原成員不再保留不需要的存取權限。
如果團隊懷疑舊密碼曾經洩露,可以使用 Have I Been Pwned 的密碼查詢工具檢查它是否出現在已知洩露資料中。不過,未查到記錄並不代表密碼一定安全,查詢也不能代替平台側的帳戶安全檢查。
交接完成的標準很簡單:新負責人已獲得所需環境的存取權限,原成員的環境存取權限已被撤銷,相關分享與轉移記錄也已核對清楚。
權限管人,隔離管環境
團隊安全這塊,MostMate 的分工是清楚的:分組和成員授權劃人的邊界,環境隔離劃帳戶資料的邊界,成員日誌把兩邊都記錄下來。環境裏存的是 Cookie、登入狀態和瀏覽器設定,成員能碰哪些環境由分組決定,MostMate 的產品說明把這個結構講得更完整。
還有一層邊界要分清:分組授權和日誌解決的是團隊內部的可見與可控,不代表帳戶在平台側不會被風控。平台風控看的是註冊資料、使用行為和網絡信號,這些要在營運層面另行注意。
如果你還在判斷自己的團隊是否需要這套結構,可以看兩個信號:環境數量是否已經超過一個人能記住的量,以及有沒有出現過「不知道誰在用某個號」的情況。兩個信號都出現,就該把分組和日誌用起來了。第一次配置的完整流程,MostMate 新手入門按順序講過。
常見問題
免費版可以用團隊功能嗎?
可以起步。免費版包含 2 個瀏覽器環境和 2 個成員名額,沒有使用期限。兩個人、兩個環境的階段就可以把分組和授權的習慣建立起來,環境數量增加後按同樣的規則擴組。具體檔位以產品裏的標價為準。
成員日誌能看到具體操作了甚麼內容嗎?
日誌記錄的是動作發生的事實:操作時間、操作類型、成員、IP 資料、裝置名稱和作業系統。它能回答「誰在甚麼時候動過環境」。不提供頁面內部的瀏覽細節。
交接時只回收環境授權夠嗎?
不夠。平台帳戶的密碼與二次驗證,要在平台側另行修改。
環境共享和分組授權有甚麼區別?
環境共享是單個環境的開關,分組授權是批量動作。
結語
多帳戶團隊的安全管理,拆開看就是三個動作:分組劃清誰能用哪些環境,日誌留下誰在甚麼時候動過甚麼,交接時按清單收權限。動作本身不難,難的是帳戶一多之後仍然堅持記錄。
MostMate 把這三件事放在同一個工作空間裏:環境分組、成員分組、成員日誌各有入口,免費版就有 2 個環境和 2 個成員名額,可以從最小的團隊規模開始把習慣建起來。
需要團隊協作的,可以下載 MostMate,先建第一個環境分組,把邊界劃出來。

MOSTMATE
安全管理多帳戶,輕鬆簡單
從首個帳戶開始,利用 MostMate 建立更安全、更智能、更高效的多帳戶營運方式。
- 設定檔各自獨立,身分保持一致。
- AI 自動化 · 帳戶健康 · 團隊營運



