
Quản lý an toàn nhiều tài khoản: nhóm, nhật ký và dấu vết bàn giao
Kết luận chính: an toàn của nhóm dùng nhiều tài khoản dựa vào ba việc: phân quyền theo nhóm, lưu dấu vết trong nhật ký và danh sách bàn giao. Nhóm quyết định ai dùng những môi trường nào. Nhật ký trả lời ai đã thay đổi điều gì vào lúc nào. Danh sách bàn giao bảo đảm khi một người rời đi thì quyền của họ cũng được thu lại. Cả ba việc đều không phức tạp. Cái khó là khi tài khoản nhiều lên thì không ai làm nữa.
"Người vận hành nghỉ việc tháng trước, giờ ai đang quản tài khoản của anh ấy?" Ai dẫn nhóm làm nhiều tài khoản cũng từng bị câu này làm khó. Tài khoản nằm rải rác trong tay vài thành viên. Có cái ghi trong bảng tính, có cái chỉ tồn tại trong trình duyệt của một người. Khi có chuyện, ta không nói được ai đã thao tác gì, cũng không biết còn lại bao nhiêu.
Nhóm dùng nhiều tài khoản không chỉ cần dựng môi trường trình duyệt, mà còn cần một quy trình quản lý chạy liên tục: dùng nhóm để xác định phạm vi truy cập, dùng nhật ký để theo dõi thao tác quan trọng, dùng danh sách bàn giao để đối chiếu quyền và tài sản.
MostMate là trình duyệt vân tay có tính năng nhóm hỗ trợ nhóm môi trường, cấp quyền cho thành viên và quản lý nhật ký thao tác. Bài viết bắt đầu từ việc nhận diện rủi ro, lần lượt giới thiệu cách cấp quyền theo nhóm, cách tra cứu qua nhật ký và cách bàn giao khi nhân sự thay đổi, đồng thời nêu rõ những quyền cần xử lý riêng ở phía nền tảng như Pinterest.
Rủi ro an toàn của tài khoản nhóm thường đến từ ba chỗ
Cái khó của quản lý nhiều tài khoản không chỉ là số môi trường tăng lên, mà còn là quyền sở hữu tài khoản, quyền truy cập và trách nhiệm thao tác dễ trở nên mờ nhạt. Cùng quản mười môi trường nhưng kết quả khác nhau. Nếu mỗi môi trường có người phụ trách rõ ràng và phạm vi quyền cụ thể, khi có vấn đề ta tìm được bản ghi liên quan nhanh hơn. Nếu môi trường để thành viên tự quản lý lâu dài, nhóm thường phải rà lại quyền sở hữu tài khoản, tình hình đăng nhập và các thay đổi cấu hình.
Vấn đề thường gồm ba loại: quyền, bản ghi, bàn giao.
Thứ nhất, quyền không rõ. Mọi người dùng chung một cách đăng nhập, ai cũng chạm được vào mọi môi trường. Bình thường việc này nhanh. Nhưng một thao tác nhầm có thể ảnh hưởng cả công việc, đến khi truy lại thì không biết ai làm.
Thứ hai, thao tác không có dấu vết. Môi trường bị chia sẻ ra ngoài, proxy bị đổi, nhóm bị chỉnh. Nếu những thao tác này không được ghi lại, khi có chuyện chỉ còn cách nhớ lại. Công việc nhiều tài khoản rất nhạy với thời gian, và cái giá của việc nhớ lại thì quá lớn.
Thứ ba, đứt đoạn khi bàn giao. Khi nhân sự thay đổi, tài khoản, môi trường và cấu hình đi theo người đó. Người tiếp nhận không biết môi trường nào đang chạy công việc gì. Trạng thái đăng nhập và mật khẩu của tài khoản cũ nằm trên thiết bị của ai cũng không ai kiểm tra.
Ba vấn đề ứng với ba việc: nhóm, nhật ký, bàn giao.
Thứ tự hằng ngày rất rõ: quyền truy cập, bản ghi, thu hồi quyền.
Nhóm là bước đầu tiên để vạch ra ranh giới
Phân nhóm trước, cấp quyền sau thì quyền mới giữ được. Trong MostMate, việc phân nhóm có hai đối tượng: nhóm môi trường quản môi trường, nhóm thành viên quản con người. Chỉ khi tạo đủ cả hai, quan hệ cấp quyền mới rõ ràng.
Danh sách trên trang nhóm môi trường gồm tên nhóm, ghi chú nhóm, môi trường thuộc nhóm và thành viên được cấp quyền. Nghĩa là nhóm được tạo, môi trường được đưa vào, thành viên được cấp quyền, và ranh giới được cố định. Nhóm thành viên thì phân loại con người; danh sách gồm tên nhóm thành viên, ghi chú và môi trường thuộc nhóm. Bảng đối chiếu hai loại nhóm như sau:
| Đối tượng phân nhóm | Quản gì | Cách dùng thường gặp |
|---|---|---|
| Nhóm môi trường | Sở hữu nhóm môi trường và người có quyền | Tạo nhóm thương hiệu, cấp quyền theo vai |
| Nhóm thành viên | Phân loại thành viên và phạm vi môi trường | Tạo nhóm theo chức năng, phạm vi theo nhóm |
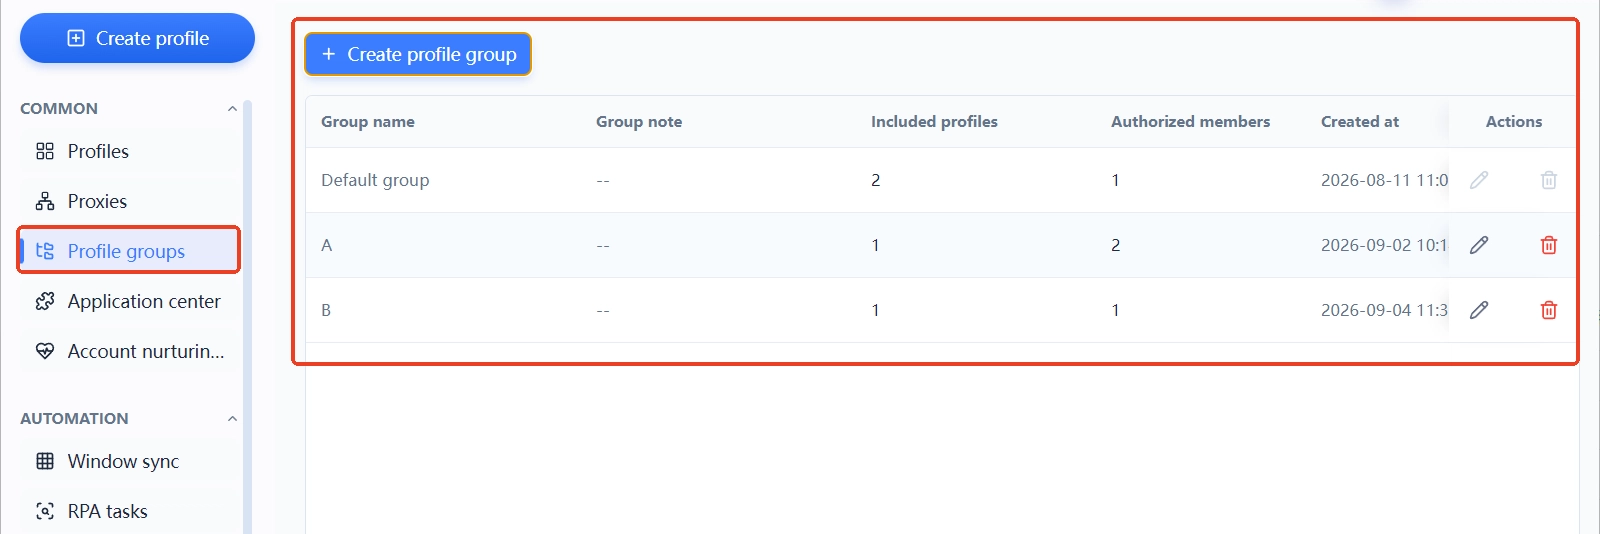
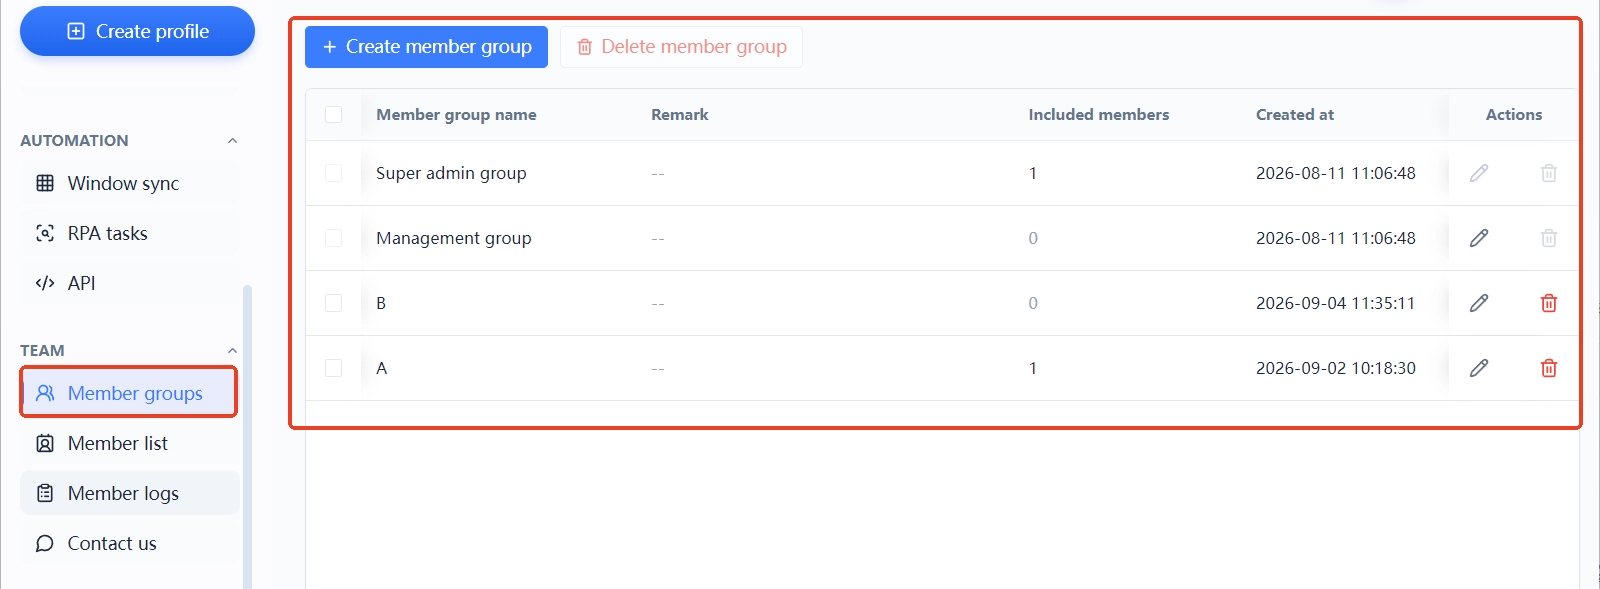
Về thao tác cụ thể, bạn nên làm theo thứ tự sau: trước tiên tạo nhóm môi trường theo thương hiệu hoặc dự án rồi đưa môi trường vào nhóm; sau đó trong danh sách thành viên, cấp quyền nhóm môi trường cho thành viên. Sau khi đăng nhập, thành viên chỉ thấy phạm vi được giao. Khi số môi trường tăng, bạn mở rộng nhóm theo đúng quy tắc đó. Cách trọng tâm quản lý thay đổi khi quy mô tài khoản tăng đã được nói trong một bài khác.
Có một công tắc dễ bị bỏ qua: trong biểu mẫu tạo và chỉnh sửa môi trường, mục cài đặt nâng cao có "chia sẻ truy cập môi trường", có thể cho phép hoặc cấm. Với môi trường không cần chia sẻ, hãy tắt nó đi, thế là bớt được một cửa rò rỉ.
Nhật ký thành viên trả lời ai đã thay đổi điều gì và vào lúc nào
Nhật ký không ngăn được vấn đề, nhưng giúp truy vết được vấn đề. Nhật ký thành viên trong MostMate chia thành bốn thẻ: nhật ký đăng nhập, nhật ký thao tác, bản ghi chia sẻ môi trường và bản ghi chuyển giao môi trường. Mỗi bản ghi liệt kê thời gian thao tác, loại thao tác, thành viên, thông tin IP, tên thiết bị và hệ điều hành.
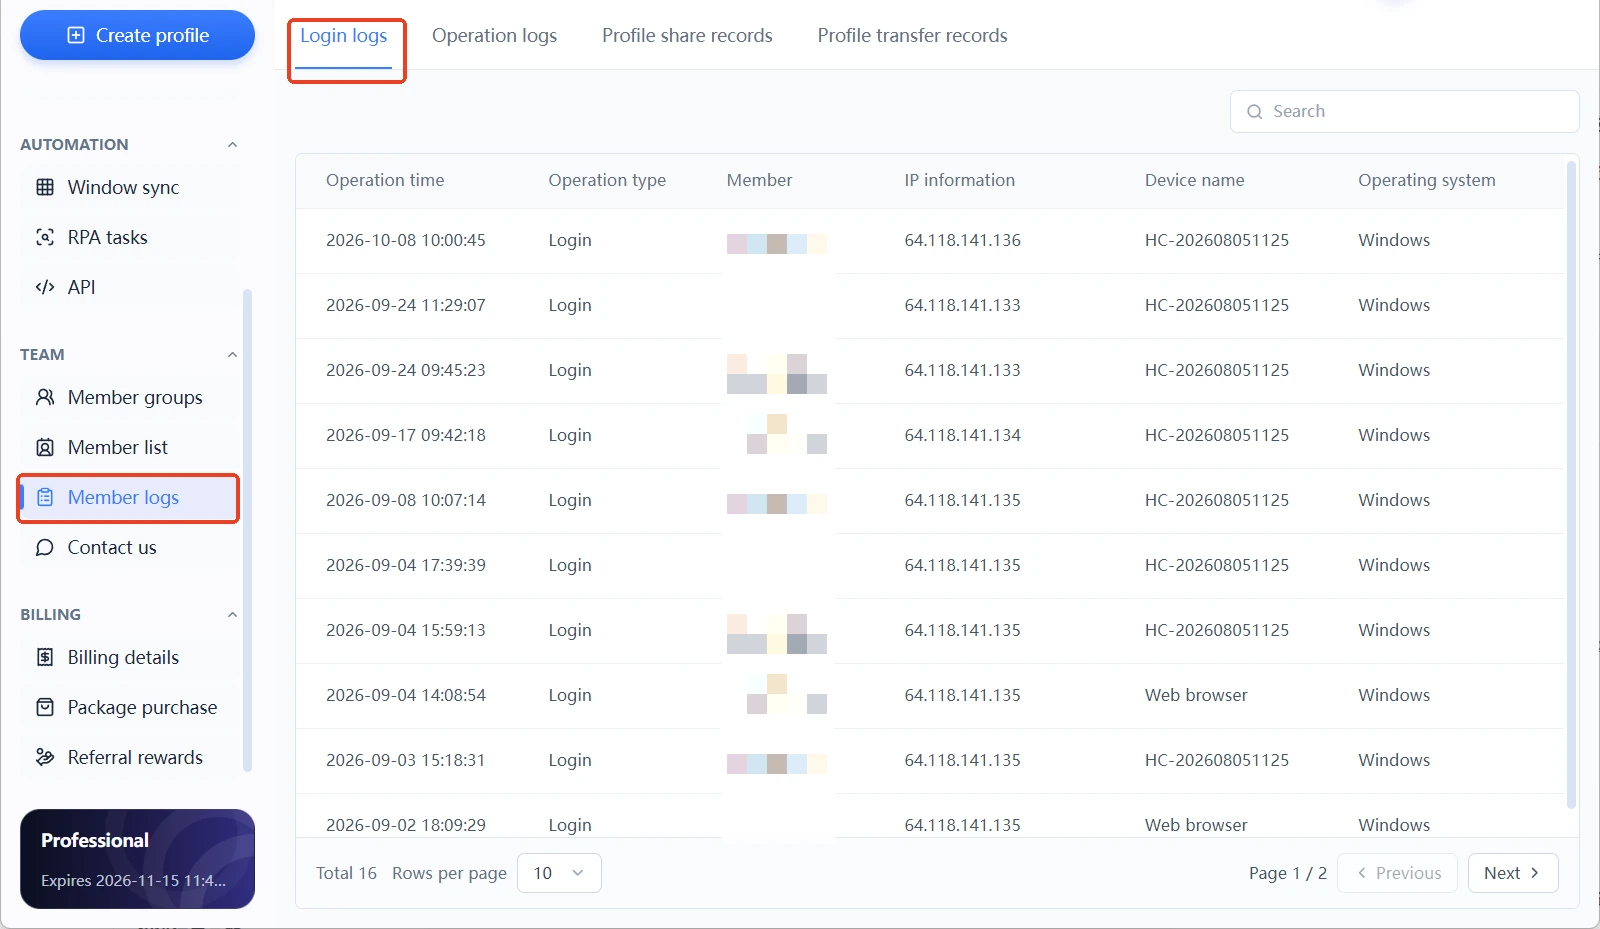
Bốn thẻ này bao đúng ba loại rủi ro đã nói ở trên. Nhật ký đăng nhập ứng với "ai đã đăng nhập", nhật ký thao tác ứng với "ai đã thao tác", bản ghi chia sẻ và chuyển giao ứng với "môi trường có bị mang ra ngoài không". Khi nhóm gặp vấn đề, việc tra cứu bắt đầu từ nhật ký đăng nhập. Sau đó bạn đối chiếu mốc thời gian và loại thao tác trong nhật ký thao tác, cuối cùng xem bản ghi chuyển giao môi trường để xác nhận tài sản đã đi đâu.
Trong công việc hằng ngày, đừng đợi có chuyện mới mở nhật ký. Bạn có thể xem cố định mỗi tuần một lần thông tin IP và tên thiết bị trong nhật ký đăng nhập. Thấy thiết bị lạ thì đối chiếu với danh sách thành viên trước. Việc này mỗi lần chỉ mất vài phút, đổi lại khi có bất thường bạn có mốc để so sánh.
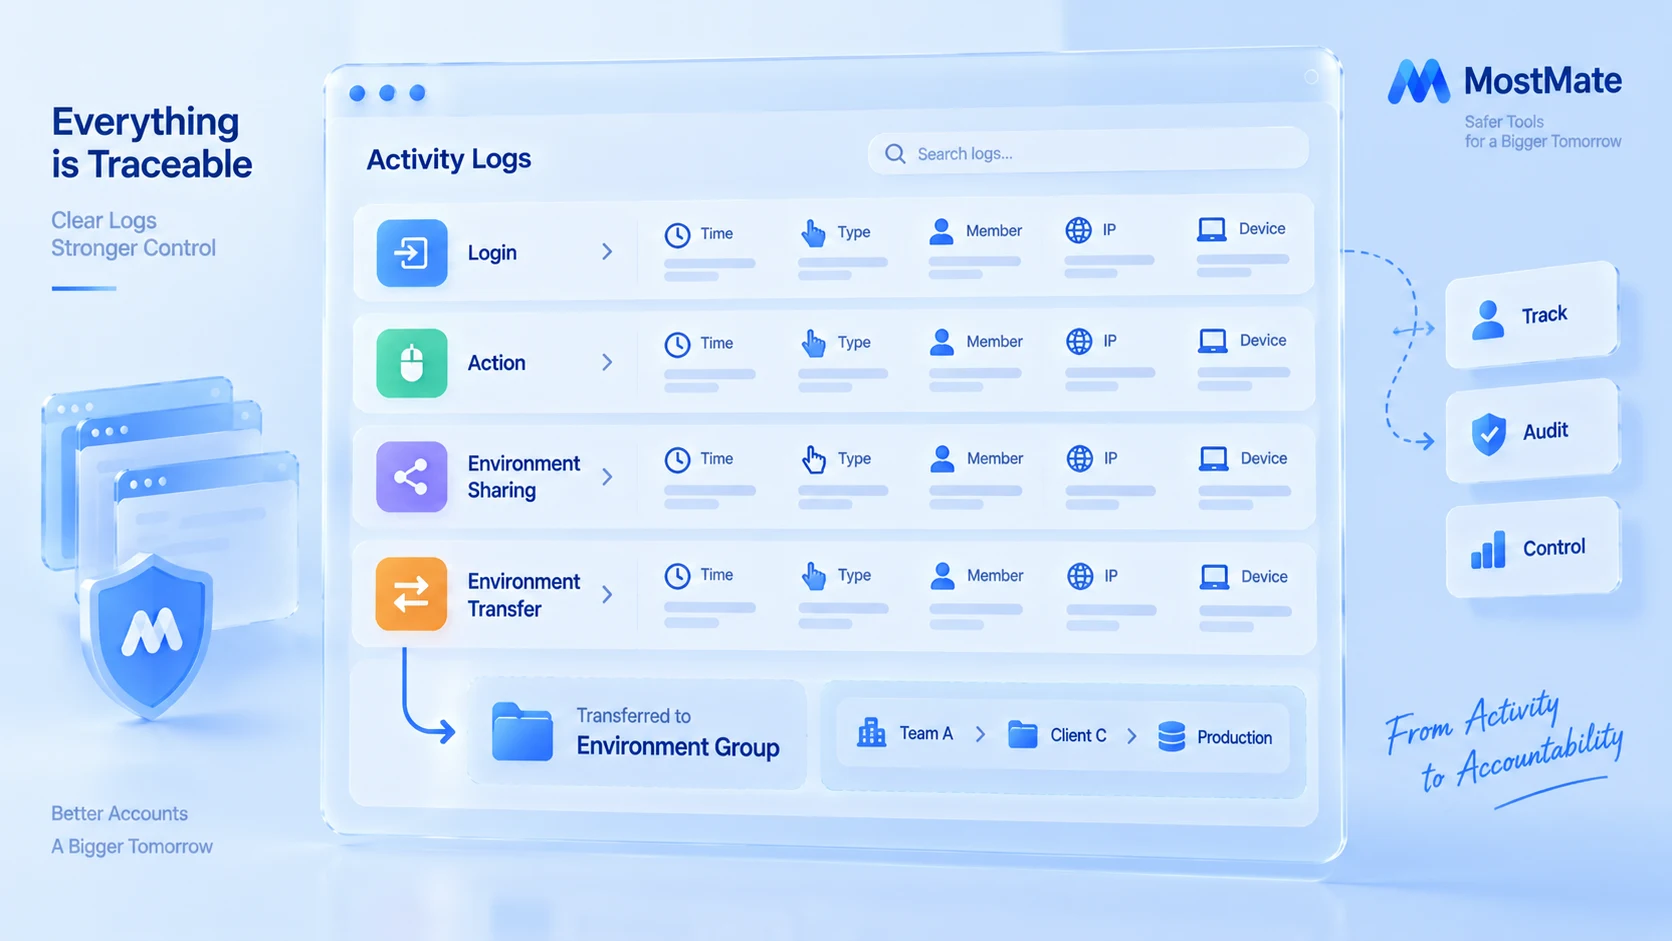
Nhật ký và ranh giới môi trường là hai chuyện khác nhau: nhật ký ghi lại thao tác của con người, còn cách ly môi trường phân tách dữ liệu trình duyệt. Việc cách ly cụ thể gồm những gì được trình bày trong bài phạm vi và cấu hình cách ly môi trường. Hai thứ phối hợp với nhau thì ranh giới mới đầy đủ.
Khi nhân sự thay đổi, thu quyền theo ba bước
Bàn giao là thời điểm dễ xảy ra sự cố nhất với tài khoản nhóm. Tài khoản vẫn chạy ở phía nền tảng, còn người thì đã rời đi. Mọi thao tác trong khoảng thời gian này đều đáng ghi lại. Bạn nên làm theo ba bước:
- Trước tiên, trong danh sách thành viên, đối chiếu nhóm môi trường được cấp quyền, trạng thái thành viên và lần đăng nhập gần nhất để xác nhận người này còn những môi trường nào.
- Thu hồi quyền nhóm môi trường của thành viên đó, hoặc đổi thẳng trạng thái thành viên để họ không còn truy cập môi trường.
- Mở bản ghi chuyển giao môi trường và bản ghi chia sẻ môi trường trong nhật ký thành viên, đối chiếu xem mọi môi trường họ từng xử lý có còn trong nhóm không.
Còn một việc cần xử lý riêng ở phía nền tảng như Pinterest: mật khẩu tài khoản, phương thức xác minh hai lớp và email, số điện thoại đã liên kết. Thu hồi quyền truy cập môi trường trong MostMate không có nghĩa là thành viên cũ đã mất quyền đăng nhập tài khoản trên nền tảng. Khi bàn giao, bạn nên đổi những thông tin xác thực cần thiết trong cài đặt bảo mật của nền tảng, kiểm tra xác minh hai lớp và các phiên đăng nhập còn hiệu lực, để người cũ không giữ lại quyền truy cập không cần thiết.
Nếu nhóm nghi ngờ mật khẩu cũ từng bị lộ, bạn có thể dùng công cụ tra mật khẩu của Have I Been Pwned để kiểm tra xem nó có xuất hiện trong dữ liệu rò rỉ đã biết không. Tuy nhiên, không tìm thấy bản ghi không có nghĩa là mật khẩu chắc chắn an toàn, và việc tra cứu cũng không thay thế được kiểm tra bảo mật tài khoản ở phía nền tảng.
Tiêu chuẩn hoàn tất bàn giao rất đơn giản: người phụ trách mới đã có quyền truy cập môi trường cần thiết, quyền truy cập môi trường của thành viên cũ đã bị thu hồi, và các bản ghi chia sẻ cùng chuyển giao đã được đối chiếu rõ ràng.
Quyền quản con người, cách ly quản môi trường
Trong an toàn nhóm, MostMate phân chia vai trò rõ ràng: nhóm và quyền thành viên vạch ranh giới giữa con người, cách ly môi trường vạch ranh giới giữa dữ liệu tài khoản, còn nhật ký thành viên ghi lại cả hai. Trong môi trường có lưu Cookie, trạng thái đăng nhập và cấu hình trình duyệt; thành viên chạm được vào môi trường nào do nhóm quyết định. Giới thiệu sản phẩm MostMate trình bày cấu trúc này đầy đủ hơn.
Cần nhắc lại ranh giới: phân quyền theo nhóm và nhật ký giải quyết việc nhìn thấy và kiểm soát trong nội bộ nhóm, không có nghĩa là tài khoản sẽ không bị kiểm soát rủi ro ở phía nền tảng. Kiểm soát rủi ro của nền tảng nhìn vào thông tin đăng ký, hành vi sử dụng và tín hiệu mạng, những điều này cần lưu ý riêng ở tầng vận hành.
Nếu bạn còn đang cân nhắc liệu nhóm mình có cần cấu trúc này không, hãy xem hai dấu hiệu: số môi trường đã vượt quá lượng một người có thể nhớ hết chưa, và đã từng gặp tình huống "không biết ai đang dùng tài khoản nào" chưa. Khi cả hai dấu hiệu đều xuất hiện, đã đến lúc dùng nhóm và nhật ký. Quy trình đầy đủ cho lần cấu hình đầu tiên được nói theo thứ tự trong hướng dẫn nhập môn MostMate.
Câu hỏi thường gặp
Bản miễn phí có dùng được tính năng nhóm không?
Có thể bắt đầu. Bản miễn phí gồm 2 môi trường trình duyệt và 2 suất thành viên, không giới hạn thời gian. Ở giai đoạn hai người và hai môi trường, bạn đã có thể xây dựng thói quen phân nhóm và cấp quyền, khi số môi trường tăng thì mở rộng nhóm theo đúng quy tắc đó. Mức cụ thể xem theo giá niêm yết trong sản phẩm.
Nhật ký thành viên có thấy được cụ thể đã thao tác gì không?
Nhật ký ghi lại sự việc đã xảy ra: thời gian thao tác, loại thao tác, thành viên, thông tin IP, tên thiết bị và hệ điều hành. Nó trả lời "ai đã chạm vào môi trường và vào lúc nào". Nó không cung cấp chi tiết duyệt bên trong trang.
Khi bàn giao chỉ thu hồi quyền môi trường có đủ không?
Không đủ. Quyền môi trường quản việc truy cập môi trường trong ứng dụng khách. Mật khẩu tài khoản nền tảng, xác minh hai lớp và thông tin liên kết cần sửa riêng ở phía nền tảng. Phải làm xong cả hai bước thì bàn giao mới trọn vẹn.
Chia sẻ môi trường và cấp quyền theo nhóm khác nhau thế nào?
Chia sẻ truy cập môi trường là công tắc trên một môi trường riêng, kiểm soát môi trường đó có được chia sẻ hay không; cấp quyền theo nhóm là thao tác hàng loạt, cấp một nhóm môi trường cho một nhóm thành viên. Việc quản lý hằng ngày lấy nhóm làm chính, còn vài môi trường đặc biệt thì dùng công tắc chia sẻ để kiểm soát riêng.
Kết luận
An toàn của nhóm dùng nhiều tài khoản tách ra thành ba việc: nhóm vạch rõ ai dùng những môi trường nào, nhật ký lưu lại ai đã thay đổi điều gì vào lúc nào, khi bàn giao thì thu quyền theo danh sách. Bản thân các việc không khó. Cái khó là khi tài khoản nhiều lên vẫn kiên trì ghi chép.
MostMate đặt ba việc này trong cùng một không gian làm việc: nhóm môi trường, nhóm thành viên và nhật ký thành viên đều có mục riêng, bản miễn phí đã có 2 môi trường và 2 suất thành viên, để bạn xây thói quen từ quy mô nhóm nhỏ nhất.
Nhóm cần phối hợp thì có thể tải MostMate, tạo nhóm môi trường đầu tiên và vạch ra ranh giới.

MOSTMATE
Quản lý nhiều tài khoản an toàn, thật đơn giản
Bắt đầu với tài khoản đầu tiên và dùng MostMate để xây dựng hoạt động đa tài khoản an toàn, thông minh và hiệu quả hơn.
- Hồ sơ độc lập. Danh tính nhất quán.
- Tự động hóa bằng AI · Tình trạng tài khoản · Vận hành nhóm



