
Como gerenciar a segurança de várias contas? Grupos, registros e transições
Conclusão principal: a segurança de uma equipe com várias contas depende de três coisas: autorizar por grupos, deixar rastro nos registros e uma lista de transição. Os grupos definem quem pode usar quais ambientes, os registros respondem quem mexeu em quê e quando, e a lista de transição garante que, ao sair alguém, as permissões são recolhidas. Nenhuma das três é complicada. O difícil é mantê-las quando as contas se multiplicam.
"Aquele analista que saiu no mês passado, quem cuida agora das contas que estavam no nome dele?" Quem gerencia várias contas com uma equipe provavelmente já ficou sem resposta para essa pergunta. As contas ficam espalhadas entre alguns membros. Umas estão numa planilha; outras existem só no navegador daquela pessoa. Quando dá problema, não se consegue dizer com clareza quem mexeu no quê nem quanto ainda resta.
Uma equipe com várias contas precisa montar não só ambientes de navegador, mas também um processo de gestão que se sustente: grupos para delimitar o acesso, registros para acompanhar as operações-chave e uma lista de transição para conferir permissões e ativos.
MostMate é um navegador antidetect cujos recursos de equipe permitem agrupar ambientes, autorizar membros e gerenciar registros de operações. Este artigo parte da identificação de riscos e percorre, em ordem, como autorizar por grupos, investigar pelos registros e fazer a transição quando a equipe muda; também explica quais permissões precisam ser tratadas à parte em plataformas como o Pinterest.
Os riscos de segurança das contas da equipe costumam aparecer em três pontos
A dificuldade de gerenciar várias contas não está só no aumento do número de ambientes; está também em que a titularidade das contas, as permissões de acesso e a responsabilidade por cada ação ficam difusas. Com dez ambientes é a mesma coisa: se cada um tem um responsável e um alcance de autorização claros, diante de um problema os registros relevantes aparecem mais rápido; se os ambientes ficam muito tempo sob os cuidados de cada membro, a equipe costuma ter de reconferir a titularidade, os logins e as mudanças de configuração.
Os problemas de gestão mais comuns são três: permissões pouco claras, operações sem registro e transições incompletas quando a equipe muda.
Primeiro ponto: permissões pouco claras. Todos usam a mesma forma de login e qualquer um alcança todos os ambientes. No dia a dia isso é eficiente. Mas um único erro de operação pode atingir todo o negócio e, depois, não se localiza a pessoa.
Segundo ponto: operações sem rastro. Um ambiente é compartilhado, um proxy é trocado, um grupo é mexido. Se essas ações não ficam registradas, diante de um problema resta reconstruí-las de memória. Um negócio com várias contas é sensível ao tempo, e o custo de depender da memória é alto demais.
Terceiro ponto: transições que se interrompem. Quando a equipe muda, contas, ambientes e configuração vão junto com a pessoa. Quem assume não sabe qual negócio roda em cada ambiente. E ninguém confere em qual aparelho ficaram a sessão e a senha da conta original.
Três problemas, três ações: grupos, registros e transição.
A gestão diária pode seguir esta ordem: primeiro confirmar quem acessa quais ambientes, depois checar se as operações-chave ficam registradas e, por fim, transformar a recolha de permissões em um processo fixo quando a equipe muda.
Agrupar é a primeira ação para delimitar fronteiras
Primeiro agrupar, depois autorizar; só assim as permissões se sustentam. No MostMate há dois objetos de agrupamento: grupos de ambientes cuidam dos ambientes e grupos de membros cuidam das pessoas. Com os dois criados, a relação de autorização fica clara.
A lista da página de grupos de ambientes traz o nome do grupo, uma observação, os ambientes incluídos e os membros autorizados. Ou seja, criado um grupo, os ambientes entram nele e os membros são autorizados dentro dele. A fronteira fica fixada. Já os grupos de membros classificam pessoas: a lista traz o nome do grupo de membros, a observação e os ambientes incluídos. A comparação entre os dois tipos de grupo é esta:
| Objeto de agrupamento | O que gerencia | Uso típico |
|---|---|---|
| Grupo de ambientes | Titularidade dos ambientes e autorizados | Um operador por marca ou projeto |
| Grupo de membros | Classificação de membros e seu escopo | Operadores agrupados por função e escopo |
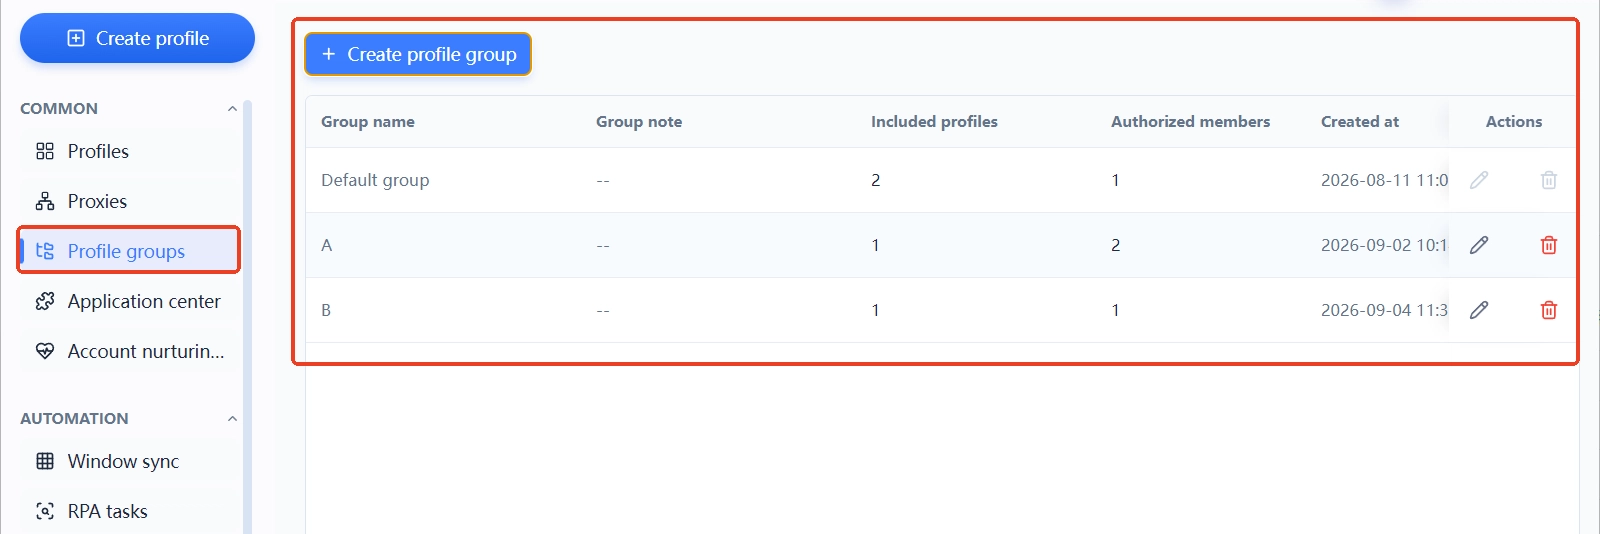
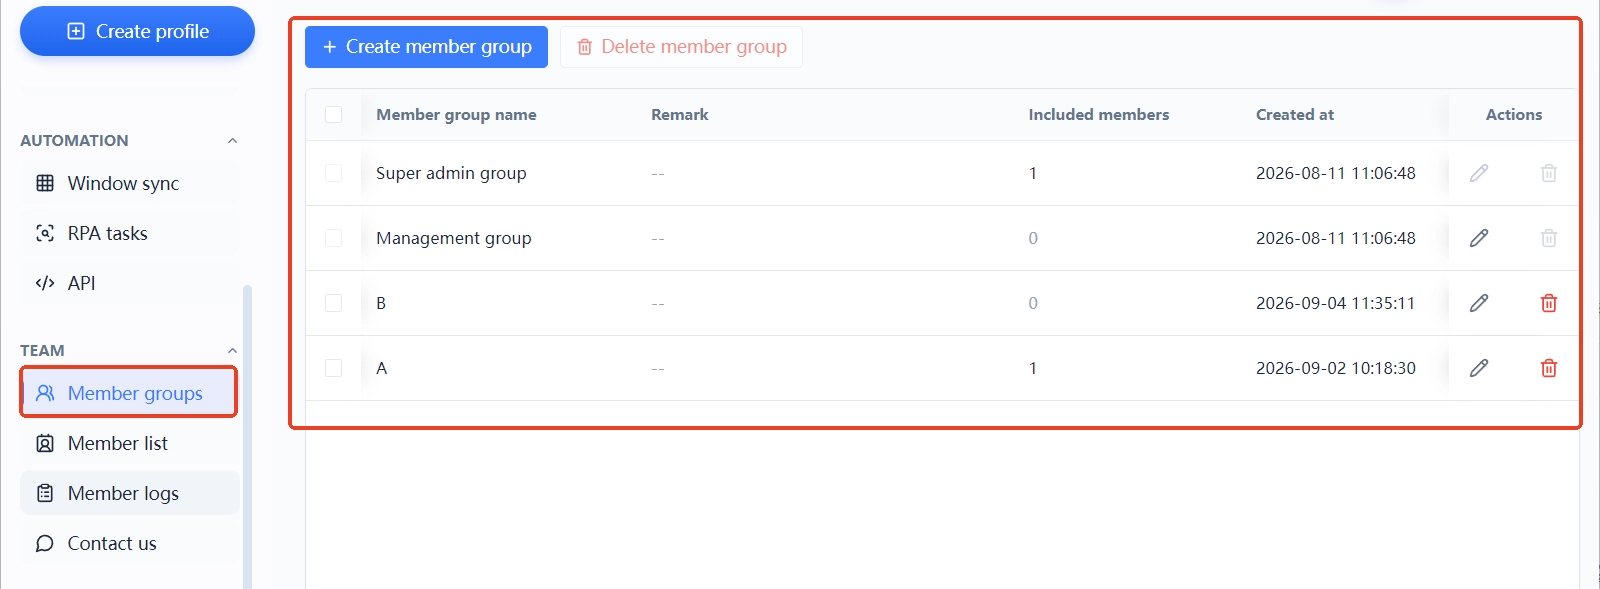
Na prática, a ordem recomendada é: criar primeiro os grupos de ambientes por marca ou projeto e incluir os ambientes; depois autorizar os grupos de ambientes aos membros na lista de membros; ao entrar, cada membro vê apenas o alcance que lhe foi atribuído. Quando o número de ambientes cresce, basta ampliar os grupos com a mesma regra. O artigo sobre como a gestão muda quando o número de contas cresce traz um planejamento por etapas.
Há um interruptor que passa fácil: no formulário de criação e edição de ambientes, em configurações avançadas, existe o "Acesso compartilhado ao ambiente", que pode ser permitido ou proibido. Nos ambientes que não precisam ser compartilhados, vale desligá-lo, e assim se fecha uma das brechas de compartilhamento.
Os registros de membros respondem quem mexeu em quê e quando
Os registros não evitam problemas, mas tornam os problemas rastreáveis. Os registros de membros do MostMate têm quatro abas: registro de logins, registro de operações, registro de ambientes compartilhados e registro de transferências de ambientes. Cada entrada mostra a hora da operação, o tipo de operação, o membro, as informações de IP, o nome do dispositivo e o sistema operacional.
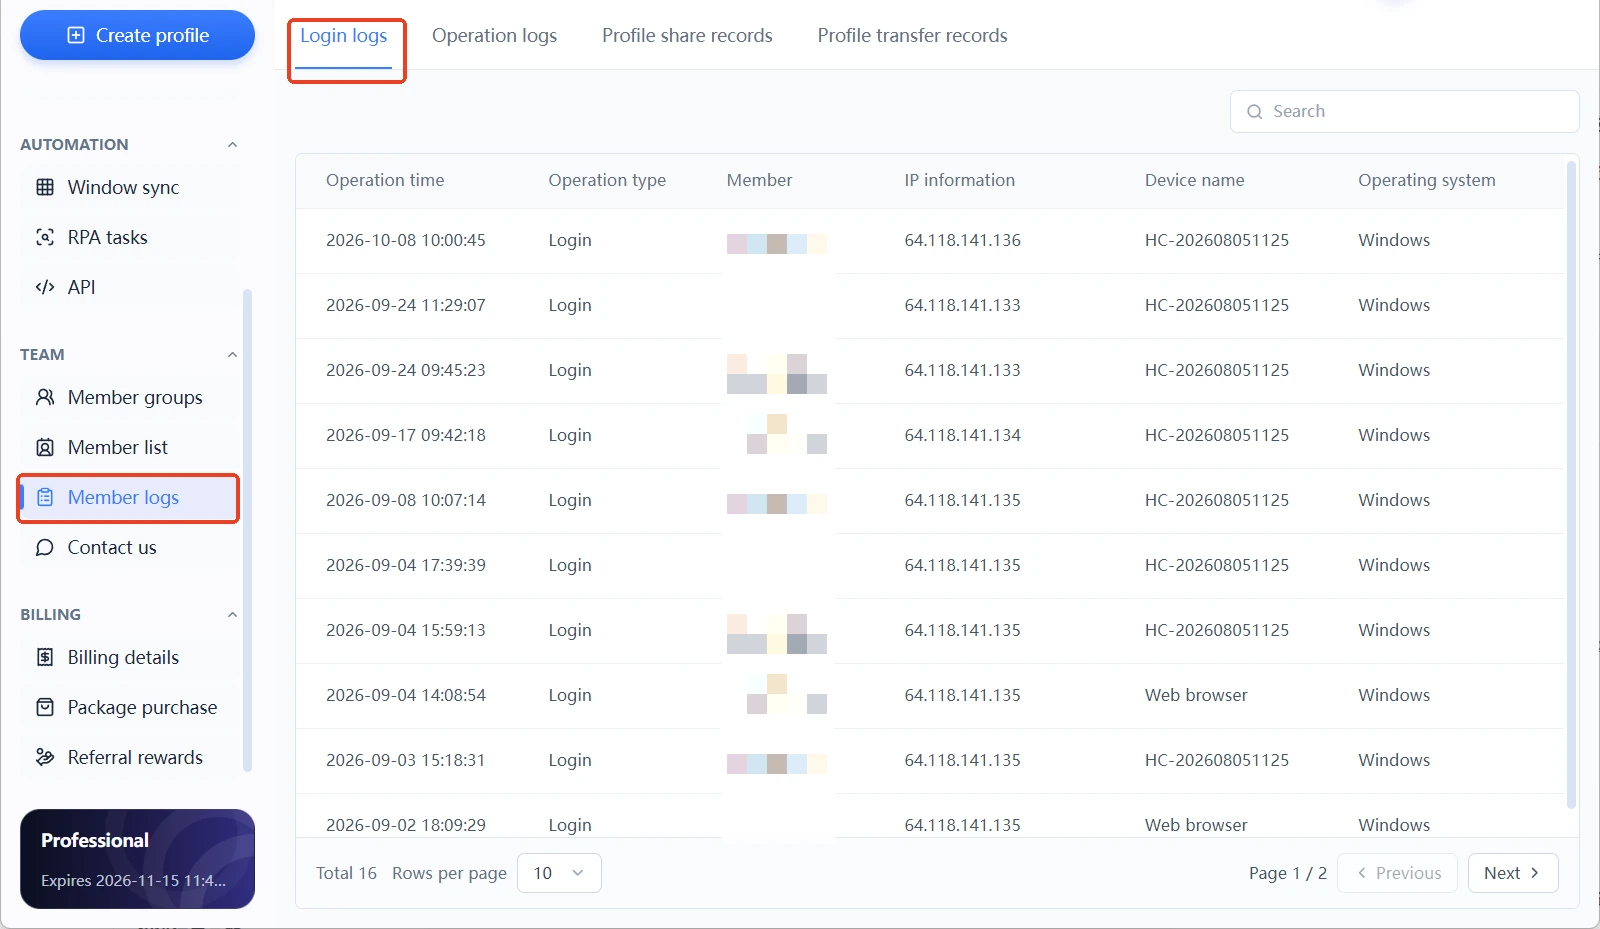
Essas quatro abas cobrem exatamente os três riscos anteriores. O registro de logins responde "quem entrou", o de operações responde "quem mexeu" e os registros de compartilhamento e transferência respondem se um ambiente saiu do lugar. Quando a equipe tem um problema, a investigação começa pelo registro de logins. Depois se conferem o horário e o tipo no registro de operações e, por fim, o registro de transferências para confirmar o destino dos ativos.
No uso diário, não convém esperar acontecer para olhar os registros. Vale revisar uma vez por semana as informações de IP e o nome do dispositivo no registro de logins. Se aparecer um dispositivo desconhecido, o primeiro passo é conferir o membro. Essa ação leva poucos minutos e, em troca, quando surgir uma anomalia você terá uma referência para comparar.
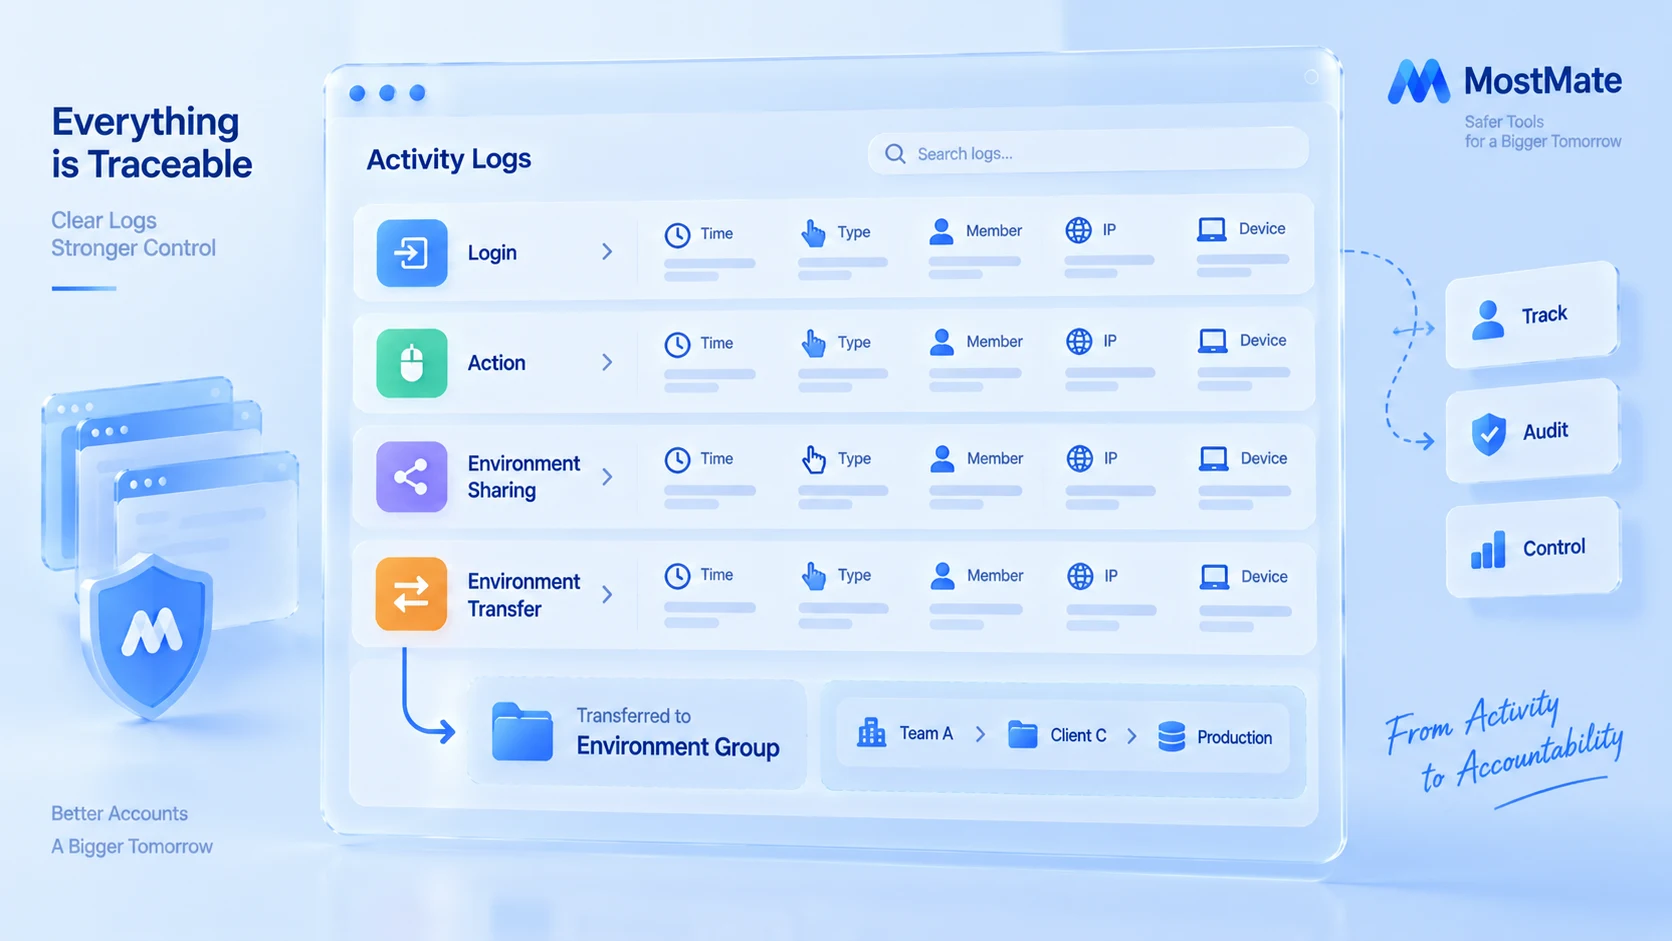
Registros e fronteiras de ambiente são coisas diferentes: os registros guardam as ações das pessoas, e a separação entre ambientes isola os dados do navegador. O que exatamente o isolamento isola está no artigo sobre o alcance e a configuração do isolamento de ambientes; com os dois juntos, a fronteira fica completa.
Quando a equipe muda, recolha permissões em três passos
A transição é o momento mais delicado para as contas de uma equipe. A conta continua rodando do lado da plataforma, mas a pessoa já não está. Cada ação nesse intervalo merece ser registrada. A recomendação é seguir três passos:
- Na lista de membros, conferir os grupos de ambientes autorizados desse membro, o status dele e o último login, para confirmar quais ambientes ainda estão no nome dele.
- Recolher a autorização de grupos de ambientes desse membro ou ajustar o status dele para que não acesse mais os ambientes.
- Abrir o registro de transferências de ambientes e o registro de ambientes compartilhados nos registros de membros e conferir se todos os ambientes por onde ele passou seguem na equipe.
Falta um ponto para tratar à parte do lado de plataformas como o Pinterest: a senha da conta, o segundo fator e o e-mail e o telefone vinculados. Recolher o acesso aos ambientes no MostMate não significa que o ex-membro perdeu o acesso de login à conta na plataforma. Na transição, vale trocar as credenciais necessárias conforme as configurações de segurança da plataforma, revisar o segundo fator e as sessões ativas e garantir que o ex-membro não mantenha acessos de que já não precisa.
Se a equipe suspeita que uma senha antiga vazou, pode usar a ferramenta de consulta de senhas do Have I Been Pwned para checar se ela aparece em dados de vazamentos conhecidos. Ainda assim, não encontrar registros não garante que a senha seja segura, e a consulta não substitui a verificação de segurança da conta do lado da plataforma.
O critério para encerrar uma transição é simples: o novo responsável já tem acesso aos ambientes de que precisa, as permissões de acesso do membro anterior foram revogadas e os registros de compartilhamento e transferência também foram conferidos.
Permissões cuidam de pessoas, isolamento cuida de ambientes
Na segurança de equipe, a divisão do MostMate é clara: grupos e autorizações de membros marcam a fronteira das pessoas, o isolamento de ambientes marca a fronteira dos dados de cada conta e os registros de membros documentam os dois lados. No ambiente ficam Cookie, estado de login e configuração do navegador; quais ambientes cada membro pode tocar é o agrupamento que decide, e a descrição do produto MostMate explica essa estrutura com mais detalhes.
Vale lembrar a fronteira: a autorização por grupos e os registros resolvem a visibilidade e o controle dentro da equipe, mas não significam que a conta não será alvo de controle de risco pela plataforma. O controle de risco da plataforma olha dados de cadastro, comportamento de uso e sinais de rede, e isso precisa ser acompanhado à parte, no nível operacional.
Se você ainda avalia se sua equipe precisa dessa estrutura, observe dois sinais: se o número de ambientes já passou do que uma pessoa consegue memorizar e se já aconteceu de "não saber quem está usando uma conta". Se os dois aparecerem, é hora de começar a usar grupos e registros. O fluxo completo da primeira configuração está explicado em ordem no guia de primeiros passos do MostMate.
Perguntas frequentes
Dá para usar os recursos de equipe na versão gratuita?
Dá para começar. A versão gratuita inclui 2 ambientes de navegador e 2 vagas de membro, sem prazo de validade. Na fase de duas pessoas e dois ambientes já dá para criar o hábito de agrupar e autorizar; quando os ambientes aumentarem, amplie os grupos com a mesma regra. As faixas e os valores seguem o preço exibido no produto.
Os registros de membros mostram o conteúdo exato das operações?
O registro guarda o fato de que a ação ocorreu: hora, tipo, membro, informações de IP, nome do dispositivo e sistema operacional. Ele responde "quem mexeu em um ambiente e quando". Não traz detalhes de navegação dentro das páginas.
Na transição, basta recolher a autorização de ambiente?
Não basta: senha, segundo fator e dados vinculados mudam na plataforma.
Qual é a diferença entre ambiente compartilhado e autorização por grupos?
O compartilhamento é um interruptor; o grupo autoriza em lote.
Conclusão
A segurança de uma equipe com várias contas, aberta em partes, são três ações: os grupos esclarecem quem pode usar quais ambientes, os registros documentam quem mexeu em quê e quando, e na transição as permissões são recolhidas seguindo uma lista. As ações não são difíceis; o difícil é continuar registrando quando as contas se multiplicam.
O MostMate reúne as três coisas num mesmo espaço de trabalho: grupos de ambientes, grupos de membros e registros de membros têm cada um sua entrada, e a versão gratuita já inclui 2 ambientes e 2 vagas de membro, para começar a criar o hábito desde a equipe menor.
Se você precisa de colaboração em equipe, pode baixar o MostMate, criar o primeiro grupo de ambientes e marcar a fronteira.

MOSTMATE
Gestão segura de múltiplas contas, sem complicação
Comece com sua primeira conta e use MostMate para construir operações multicontas mais seguras, inteligentes e eficientes.
- Perfis independentes. Identidades consistentes.
- Automação com IA · Saúde das contas · Operações em equipe



