
Jak zarządzać bezpieczeństwem wielu kont? Grupy, dzienniki i przekazanie
Kluczowy wniosek: bezpieczeństwo zespołu obsługującego wiele kont opiera się na trzech rzeczach: autoryzacji przez grupy, śladach w dziennikach i liście przekazania. Grupy ustalają, kto może korzystać z jakich środowisk, dzienniki odpowiadają, kto czego i kiedy dotknął, a lista przekazania pilnuje, by przy odejściu osoby uprawnienia zostały odebrane. Żadna z tych rzeczy nie jest skomplikowana. Trudne jest utrzymanie ich, gdy kont przybywa.
„Ten specjalista, który odszedł w zeszłym miesiącu, kto teraz prowadzi konta, które były na jego nazwisko?" Osoby pracujące z wieloma kontami w zespole najpewniej nie raz nie miały odpowiedzi na to pytanie. Konta są rozrzucone między kilkoma członkami. Część jest w arkuszu, część istnieje tylko w przeglądarce tej osoby. Gdy coś się stanie, nie da się jasno powiedzieć, kto czego dotknął ani ile jeszcze zostało.
Zespół obsługujący wiele kont musi zbudować nie tylko środowisko przeglądarki, ale też proces zarządzania, który da się utrzymać: grupy wyznaczające zakres dostępu, dzienniki śledzące kluczowe operacje i lista przekazania weryfikująca uprawnienia oraz zasoby.
MostMate to przeglądarka antidetect, której funkcje zespołowe pozwalają grupować środowiska, autoryzować członków i zarządzać dziennikami operacji. Artykuł zaczyna od rozpoznania ryzyk, a następnie po kolei omawia autoryzację przez grupy, analizę dzienników i przekazanie przy zmianach w zespole; wyjaśnia też, które uprawnienia trzeba obsłużyć osobno po stronie platform takich jak Pinterest.
Ryzyka w bezpieczeństwie kont zespołu pojawiają się najczęściej w trzech miejscach
Trudność w zarządzaniu wieloma kontami nie polega tylko na rosnącej liczbie środowisk, ale też na tym, że przynależność kont, uprawnienia dostępu i odpowiedzialność za każdą operację stają się niejasne. Przy dziesięciu środowiskach jest podobnie: jeśli każde ma jasnego opiekuna i zakres autoryzacji, w razie problemu szybciej znajdzie się odpowiednie zapisy; jeśli środowiska długo utrzymuje każdy członek po swojemu, zespół zwykle musi od nowa weryfikować przynależność kont, logowania i zmiany konfiguracji.
Najczęstsze problemy w zarządzaniu są trzy: niejasne uprawnienia, brak zapisu operacji i niepełne przekazanie przy zmianach w zespole.
Pierwsze miejsce: niejasne uprawnienia. Wszyscy korzystają z jednego sposobu logowania i każdy sięga do wszystkich środowisk. Na co dzień to wydajne. Ale jedna błędna operacja może dotknąć całego biznesu, a potem nie da się wskazać osoby.
Drugie miejsce: operacje bez śladu. Środowisko zostaje udostępnione, proxy zmienione, grupa ruszona. Jeśli te działania nie są zapisane, w razie problemu zostaje odtwarzanie z pamięci. Biznes oparty na wielu kontach jest wrażliwy na czas, a koszt polegania na pamięci jest zbyt wysoki.
Trzecie miejsce: przerwane przekazanie. Przy zmianach w zespole konta, środowiska i konfiguracja odchodzą razem z osobą. Nowy opiekun nie wie, jaki biznes działa w każdym środowisku. Nikt też nie sprawdza, na czyim urządzeniu zostały sesja i hasło pierwotnego konta.
Trzy problemy, trzy działania: grupy, dzienniki i przekazanie.
Codzienne zarządzanie może iść w tej kolejności: najpierw ustal, kto ma dostęp do jakich środowisk, potem sprawdź, czy kluczowe operacje są zapisane, a na końcu zrób z odbierania uprawnień stały proces przy zmianach w zespole.
Grupowanie to pierwsze działanie wyznaczające granice
Najpierw grupy, potem autoryzacja; tylko tak uprawnienia da się utrzymać. W MostMate są dwa obiekty grupowania: grupy środowisk zajmują się środowiskami, grupy członków zajmują się ludźmi. Gdy oba są utworzone, relacja autoryzacji staje się jasna.
Lista na stronie grup środowisk zawiera nazwę grupy, notatkę, dołączone środowiska i autoryzowanych członków. Innymi słowy, po utworzeniu grupy środowiska do niej trafiają, a członkowie otrzymują w niej autoryzację. Granica zostaje ustalona. Grupy członków natomiast klasyfikują osoby: lista zawiera nazwę grupy członków, notatkę i dołączone środowiska. Porównanie obu typów grup wygląda tak:
| Obiekt grupowania | Czym zarządza | Typowe zastosowanie |
|---|---|---|
| Grupa środowisk | Przynależność środowisk i członkowie | Grupy po marce lub projekcie, jeden operator |
| Grupa członków | Klasyfikacja członków i zakres środowisk | Grupy operatorów po funkcji, zakres z grupą |
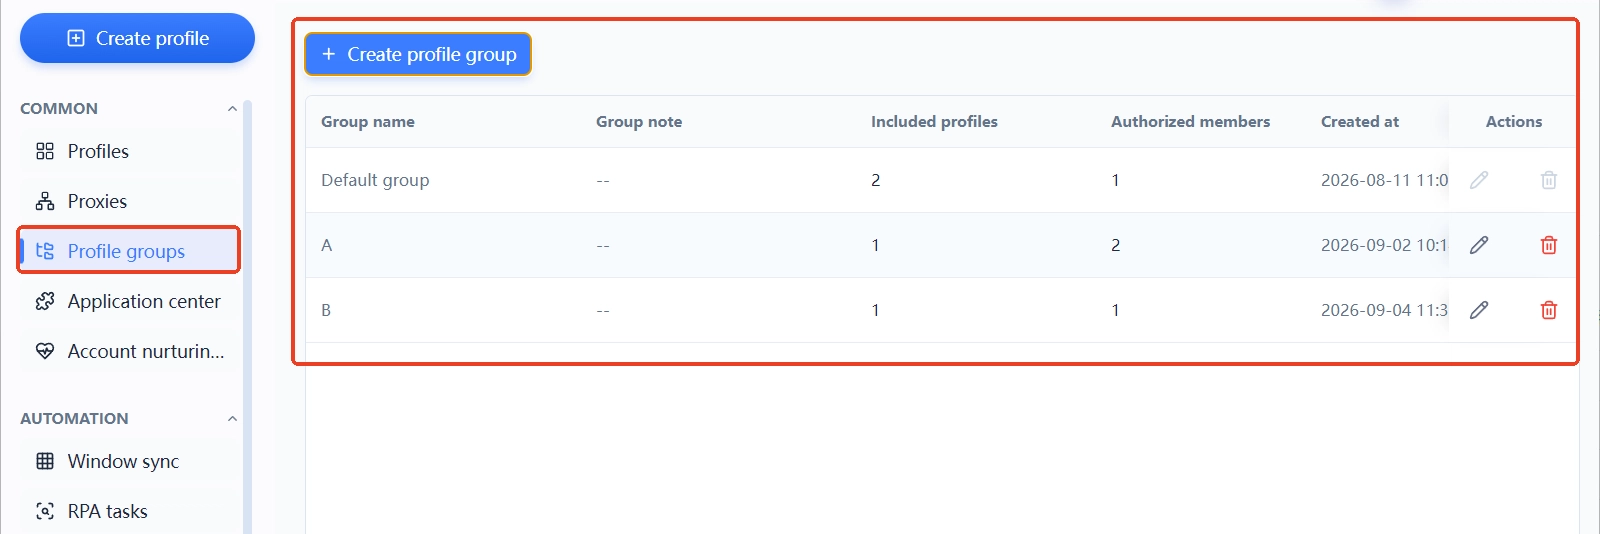
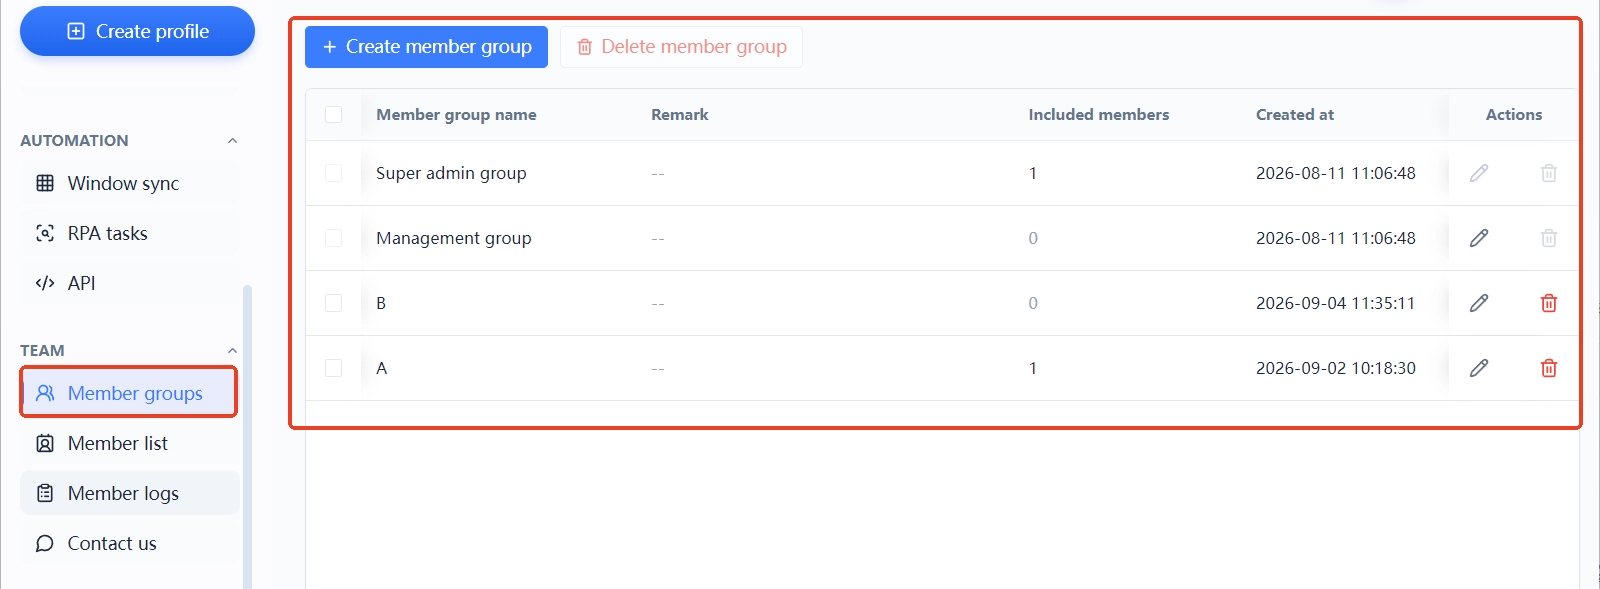
W praktyce zalecana kolejność to: najpierw utwórz grupy środowisk według marki lub projektu i dołącz środowiska; następnie autoryzuj grupy środowisk członkom z listy członków; po zalogowaniu każdy członek widzi tylko przydzielony mu zakres. Gdy liczba środowisk rośnie, wystarczy rozszerzać grupy według tej samej reguły. Artykuł o tym, jak zmienia się zarządzanie przy wzroście liczby kont, opisuje planowanie etapami.
Jest jeden przełącznik łatwy do przeoczenia: w formularzu tworzenia i edycji środowiska, w ustawieniach zaawansowanych, znajduje się „Współdzielony dostęp do środowiska", który można włączyć lub wyłączyć. W środowiskach, które nie muszą być współdzielone, warto go wyłączyć, i tym samym zamyka się jedną z furtek do udostępniania.
Dzienniki członków odpowiadają, kto czego i kiedy dotknął
Dzienniki nie zapobiegają problemom, ale czynią je możliwymi do prześledzenia. Dzienniki członków w MostMate mają cztery zakładki: dziennik logowań, dziennik operacji, dziennik współdzielonych środowisk i dziennik przekazań środowisk. Każdy wpis pokazuje czas operacji, typ operacji, członka, informacje o IP, nazwę urządzenia i system operacyjny.
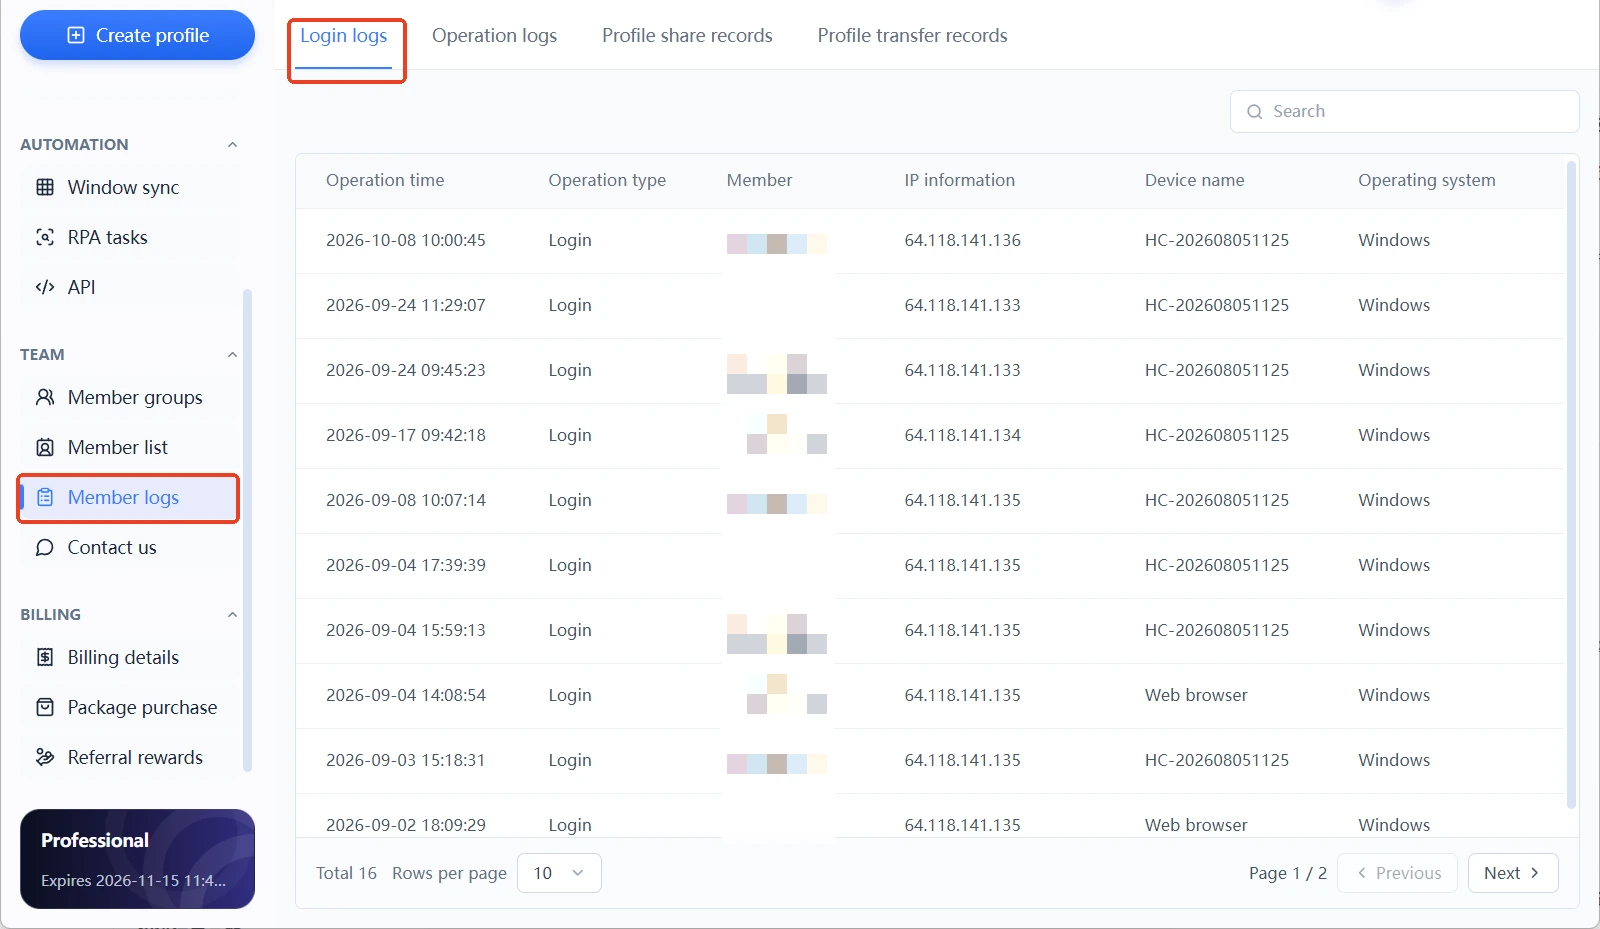
Te cztery zakładki pokrywają dokładnie trzy opisane wcześniej ryzyka. Dziennik logowań odpowiada na „kto się zalogował", dziennik operacji na „kto czego dotknął", a dzienniki udostępnień i przekazań na to, czy środowisko nie zostało wyprowadzone. Gdy w zespole pojawia się problem, analizę zaczyna się od dziennika logowań. Potem sprawdza się czas i typ w dzienniku operacji, a na końcu dziennik przekazań, by potwierdzić los zasobów.
W codziennym użyciu nie warto czekać na problem, by zajrzeć do dzienników. Raz w tygodniu można sprawdzić informacje o IP i nazwę urządzenia w dzienniku logowań. Jeśli pojawi się nieznane urządzenie, najpierw sprawdź członka. To zajmuje kilka minut, a w zamian, gdy pojawi się anomalia, masz punkt odniesienia do porównania.
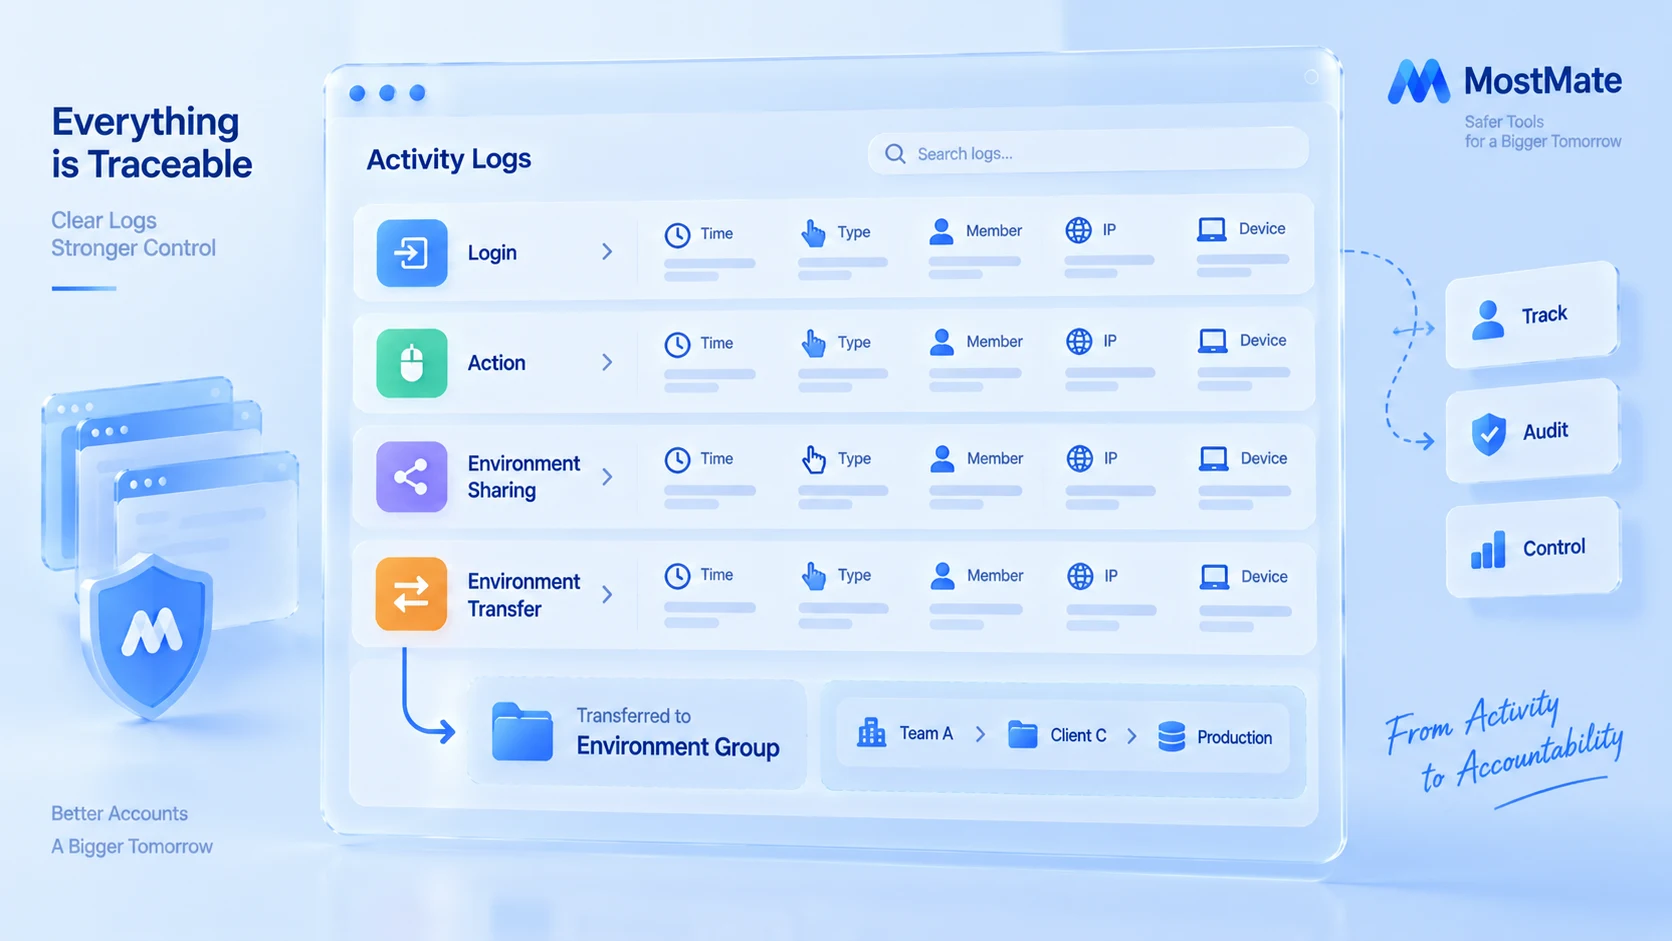
Dzienniki i granice środowisk to dwie różne rzeczy: dzienniki rejestrują działania ludzi, a izolacja między środowiskami oddziela dane przeglądarki. Co dokładnie izoluje izolacja, opisuje artykuł o zakresie i konfiguracji izolacji środowisk; razem tworzą pełną granicę.
Przy zmianach w zespole odbierz uprawnienia w trzech krokach
Przekazanie to najbardziej delikatny moment dla kont zespołu. Konto wciąż działa po stronie platformy, ale osoby już nie ma. Każde działanie w tym okresie warto zapisać. Zalecane są trzy kroki:
- Na liście członków sprawdź autoryzowane grupy środowisk tego członka, jego status i ostatnie logowanie, aby ustalić, jakie środowiska wciąż są na jego nazwisko.
- Odbierz temu członkowi autoryzację grup środowisk albo zmień bezpośrednio jego status, aby nie miał już dostępu do środowisk.
- Otwórz dziennik przekazań środowisk i dziennik współdzielonych środowisk w dziennikach członków i sprawdź, czy wszystkie środowiska, przez które przechodził, zostały w zespole.
Pozostaje jedna kwestia do obsłużenia osobno po stronie platform takich jak Pinterest: hasło konta, drugi składnik uwierzytelniania oraz powiązany e-mail i numer telefonu. Odebranie dostępu do środowisk w MostMate nie oznacza, że były członek stracił prawo logowania do konta na platformie. Przy przekazaniu zmień potrzebne dane logowania zgodnie z ustawieniami bezpieczeństwa platformy, sprawdź drugi składnik i aktywne sesje oraz upewnij się, że były członek nie zachował dostępu, którego już nie potrzebuje.
Jeśli zespół podejrzewa, że stare hasło mogło wyciec, może użyć narzędzia do sprawdzania haseł Have I Been Pwned, by sprawdzić, czy pojawia się w znanych wyciekach danych. Brak wpisu nie oznacza jednak, że hasło jest bezpieczne, a sprawdzenie nie zastępuje kontroli bezpieczeństwa konta po stronie platformy.
Kryterium zakończenia przekazania jest proste: nowy opiekun ma już dostęp do potrzebnych środowisk, dostęp byłego członka został odebrany, a zapisy udostępnień i przekazań zostały sprawdzone.
Uprawnienia dotyczą ludzi, izolacja dotyczy środowisk
W bezpieczeństwie zespołu podział w MostMate jest jasny: grupy i autoryzacje członków wyznaczają granicę ludzi, izolacja środowisk wyznacza granicę danych każdego konta, a dzienniki członków rejestrują obie strony. W środowisku znajdują się Cookie, stan logowania i konfiguracja przeglądarki; o tym, do jakich środowisk sięga członek, decyduje grupowanie, a opis produktu MostMate przedstawia tę strukturę pełniej.
Warto pamiętać o granicy: autoryzacja przez grupy i dzienniki rozwiązują widoczność i kontrolę wewnątrz zespołu, ale nie oznaczają, że konto nie będzie podlegać kontroli ryzyka platformy. Kontrola ryzyka platformy patrzy na dane rejestracyjne, zachowanie użytkownika i sygnały sieciowe, a to trzeba obserwować osobno, na poziomie operacyjnym.
Jeśli wciąż zastanawiasz się, czy twój zespół potrzebuje tej struktury, zwróć uwagę na dwa sygnały: czy liczba środowisk przekroczyła to, co jedna osoba potrafi zapamiętać, oraz czy zdarzyło się „nie wiem, kto korzysta z danego konta". Gdy pojawią się oba, czas zacząć używać grup i dzienników. Pełny przebieg pierwszej konfiguracji opisano po kolei w przewodniku na start z MostMate.
Częste pytania
Czy w wersji darmowej można korzystać z funkcji zespołowych?
Można zacząć. Wersja darmowa obejmuje 2 środowiska przeglądarki i 2 miejsca dla członków, bez terminu ważności. Na etapie dwóch osób i dwóch środowisk można już wyrobić nawyk grupowania i autoryzacji; gdy środowisk przybędzie, rozszerzasz grupy według tej samej reguły. Konkretne poziomy i kwoty wynikają z ceny widocznej w produkcie.
Czy dzienniki członków pokazują, co dokładnie wykonano?
Dziennik rejestruje fakt zajścia działania: czas, typ, członka, informacje o IP, nazwę urządzenia i system operacyjny. Odpowiada na pytanie „kto i kiedy dotknął środowiska". Nie podaje szczegółów przeglądania wewnątrz stron.
Czy przy przekazaniu wystarczy odebrać autoryzację środowiska?
Nie. Hasło i drugi składnik zmienia się po stronie platformy.
Czym różni się współdzielone środowisko od autoryzacji przez grupy?
Współdzielenie to przełącznik; grupa autoryzuje zbiorczo.
Podsumowanie
Bezpieczeństwo zespołu z wieloma kontami, rozłożone na części, to trzy działania: grupy porządkują, kto może korzystać z jakich środowisk, dzienniki zapisują, kto czego i kiedy dotknął, a przy przekazaniu uprawnienia odbiera się według listy. Same działania nie są trudne; trudne jest to, by dalej je zapisywać, gdy kont przybywa.
MostMate łączy te trzy rzeczy w jednej przestrzeni pracy: grupy środowisk, grupy członków i dzienniki członków mają osobne wejścia, a wersja darmowa zawiera już 2 środowiska i 2 miejsca dla członków, by nawyk budować od najmniejszego zespołu.
Jeśli potrzebujesz pracy zespołowej, możesz pobrać MostMate, utworzyć pierwszą grupę środowisk i wyznaczyć granicę.

MOSTMATE
Bezpieczne zarządzanie wieloma kontami, bez komplikacji
Zacznij od pierwszego konta i z MostMate buduj bezpieczniejsze, inteligentniejsze i wydajniejsze operacje obejmujące wiele kont.
- Niezależne profile. Spójne tożsamości.
- Automatyzacja AI · Kondycja kont · Praca zespołowa



