
Cum se gestionează securitatea mai multor conturi? Grupuri, jurnale și predări
Concluzia principală: securitatea unei echipe cu mai multe conturi se sprijină pe trei lucruri: autorizarea pe grupuri, urmele lăsate în jurnale și o listă de predare. Grupurile stabilesc cine poate folosi ce medii, jurnalele răspund cine a atins ce și când, iar lista de predare garantează că, la plecarea cuiva, permisiunile se retrag. Niciunul dintre cele trei nu e complicat. Greu este să le menții când conturile se înmulțesc.
„Operatorul care a plecat luna trecută, cine se ocupă acum de conturile care erau pe numele lui?" Cine lucrează cu mai multe conturi într-o echipă a rămas probabil fără răspuns la această întrebare. Conturile sunt împărțite între câțiva membri. Unele sunt într-un tabel; altele există doar în browserul persoanei respective. Când apare o problemă, nu se poate spune clar nici cine a atins ce, nici cât mai rămâne.
Ce trebuie să construiască o echipă cu mai multe conturi nu este doar un mediu de browser, ci și un proces de gestionare care poate fi susținut: grupuri care delimitează accesul, jurnale care urmăresc operațiunile cheie și o listă de predare care verifică permisiunile și activele.
MostMate este un browser antidetect ale cărui funcții de echipă permit gruparea mediilor, autorizarea membrilor și gestionarea jurnalelor de operațiuni. Articolul pornește de la identificarea riscurilor și parcurge, în ordine, cum se autorizează pe grupuri, cum se investighează prin jurnale și cum se face predarea când se schimbă echipa; explică totodată ce permisiuni trebuie tratate separat pe platforme precum Pinterest.
Riscurile de securitate ale conturilor de echipă apar de obicei în trei locuri
Dificultatea gestionării mai multor conturi nu stă doar în creșterea numărului de medii, ci și în faptul că apartenența conturilor, permisiunile de acces și responsabilitatea pentru fiecare acțiune devin neclare. Cu zece medii e la fel: dacă fiecare mediu are un responsabil și un interval de autorizare clare, la o problemă se găsesc mai repede înregistrările relevante; dacă mediile sunt întreținute mult timp de fiecare membru în parte, echipa trebuie de obicei să reverifice apartenența conturilor, autentificările și modificările de configurare.
Cele mai frecvente probleme de gestionare sunt trei: permisiuni neclare, operațiuni fără înregistrare și predări incomplete la schimbarea echipei.
Primul loc: permisiuni neclare. Toți folosesc aceeași metodă de autentificare și oricine ajunge la toate mediile. În mod curent e eficient. Dar o singură operațiune greșită poate afecta tot businessul, iar după aceea nu se mai identifică persoana.
Al doilea loc: operațiuni fără urmă. Un mediu este partajat, un proxy este schimbat, un grup este atins. Dacă aceste acțiuni nu sunt înregistrate, la o problemă rămâne doar reconstrucția din memorie. Un business cu mai multe conturi este sensibil la timp, iar costul de a depinde de memorie este prea mare.
Al treilea loc: predări întrerupte. Când se schimbă echipa, conturile, mediile și configurația pleacă odată cu persoana. Cel care preia nu știe ce business rulează în fiecare mediu. Iar nimeni nu verifică pe dispozitivul cui au rămas sesiunea și parola contului original.
Trei probleme, trei acțiuni: grupuri, jurnale și predare.
Gestionarea zilnică poate merge în această ordine: mai întâi se confirmă cine accesează ce medii, apoi se verifică dacă operațiunile cheie sunt înregistrate și, la final, retragerea permisiunilor devine un proces fix la schimbarea echipei.
Gruparea este prima acțiune care trasează limitele
Mai întâi se grupează, apoi se autorizează; doar așa permisiunile se pot ține sub control. În MostMate există două obiecte de grupare: grupurile de medii se ocupă de medii, grupurile de membri se ocupă de oameni. Cu ambele create, relația de autorizare devine clară.
Lista din pagina grupurilor de medii cuprinde numele grupului, o notă, mediile incluse și membrii autorizați. Adică, după ce un grup este creat, mediile intră în el, iar membrii sunt autorizați în el. Limita se fixează. Grupurile de membri, în schimb, clasifică persoane: lista cuprinde numele grupului de membri, nota și mediile incluse. Comparația dintre cele două tipuri de grupuri este următoarea:
| Obiect de grupare | Ce gestionează | Utilizare tipică |
|---|---|---|
| Grup de medii | Apartenența mediilor și membri autorizați | Grupuri pe brand sau proiect, un operator |
| Grup de membri | Clasificarea membrilor și interval de medii | Grupuri de operatori pe funcție și interval |
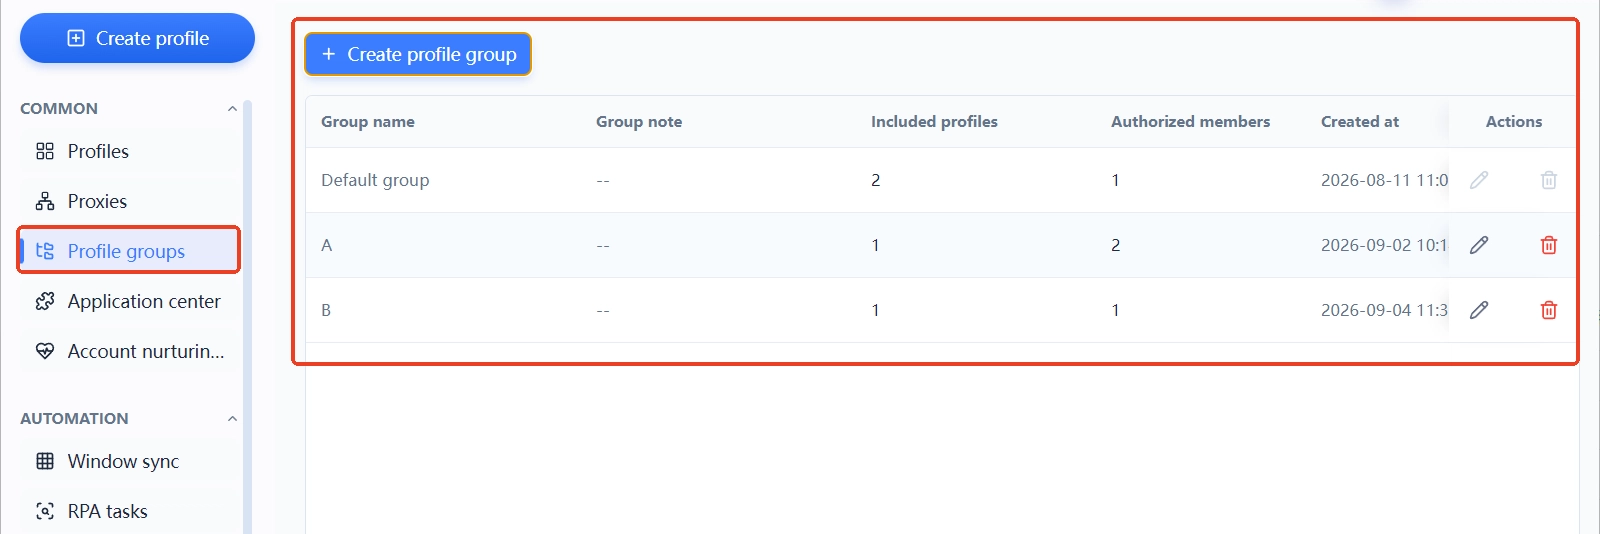
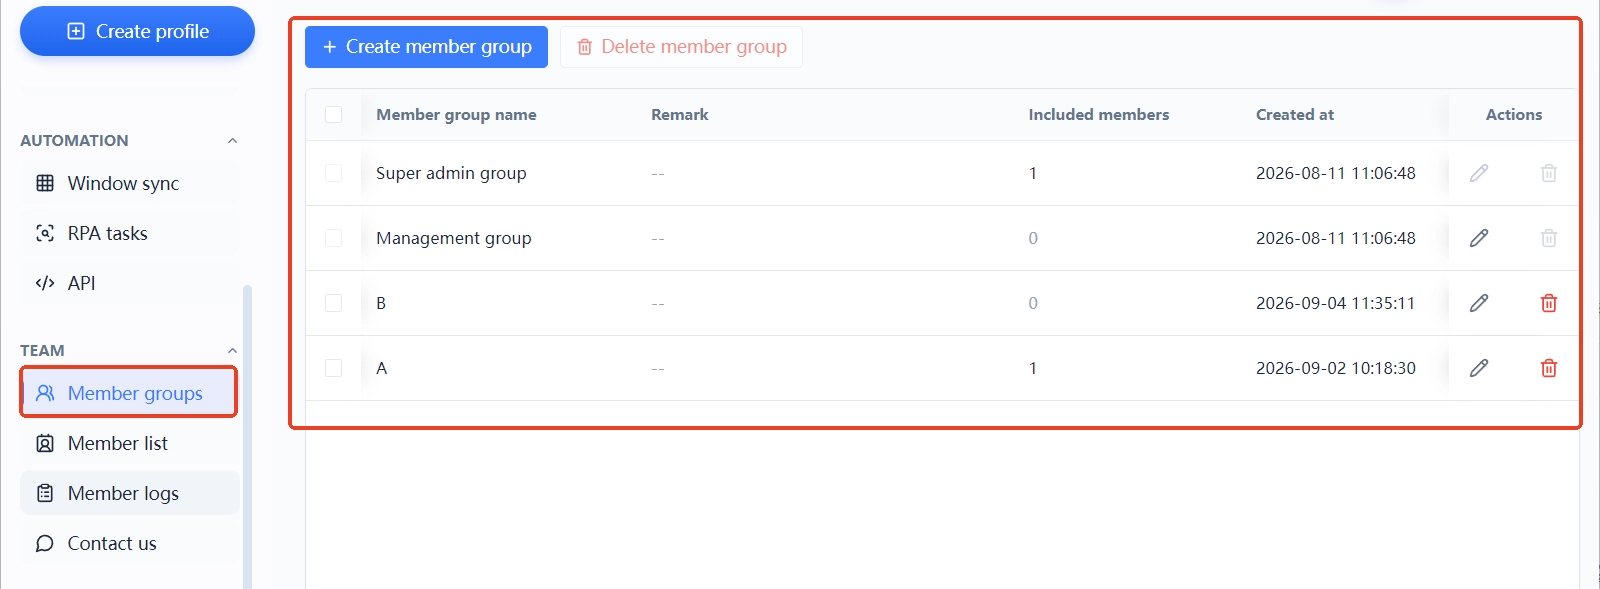
În practică, ordinea recomandată este: se creează mai întâi grupurile de medii pe brand sau proiect și se includ mediile; apoi se autorizează grupurile de medii către membri din lista de membri; la autentificare, fiecare membru vede doar intervalul care i-a fost atribuit. Când numărul de medii crește, e suficient să extinzi grupurile după aceeași regulă. Articolul despre cum se schimbă gestionarea când crește numărul conturilor descrie o planificare pe etape.
Există un comutator ușor de trecut cu vederea: în formularul de creare și editare a mediilor, la setările avansate, se află „Accesul partajat la mediu", care poate fi permis sau interzis. La mediile care nu trebuie partajate, este bine să îl oprești, iar astfel se închide o cale de partajare.
Jurnalele de membri răspund cine a atins ce și când
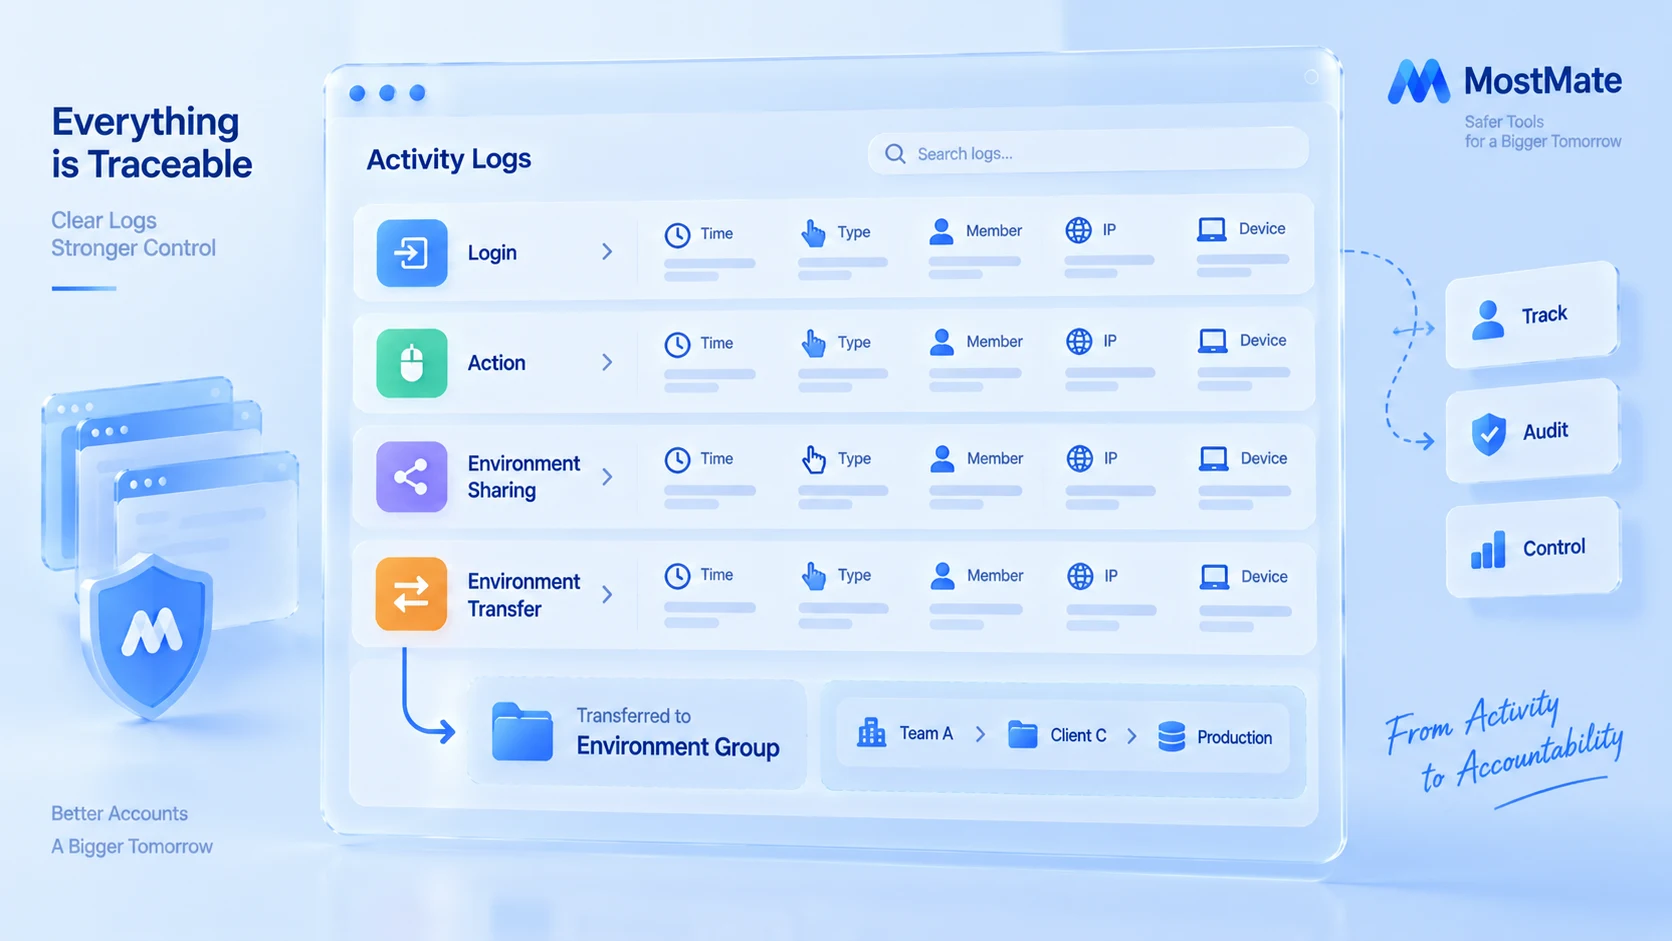
Jurnalele nu previn problemele, dar fac problemele trasabile. Jurnalele de membri din MostMate au patru file: jurnal de autentificări, jurnal de operațiuni, jurnal de medii partajate și jurnal de transferuri de medii. Fiecare înregistrare arată ora operațiunii, tipul operațiunii, membrul, informațiile de IP, numele dispozitivului și sistemul de operare.
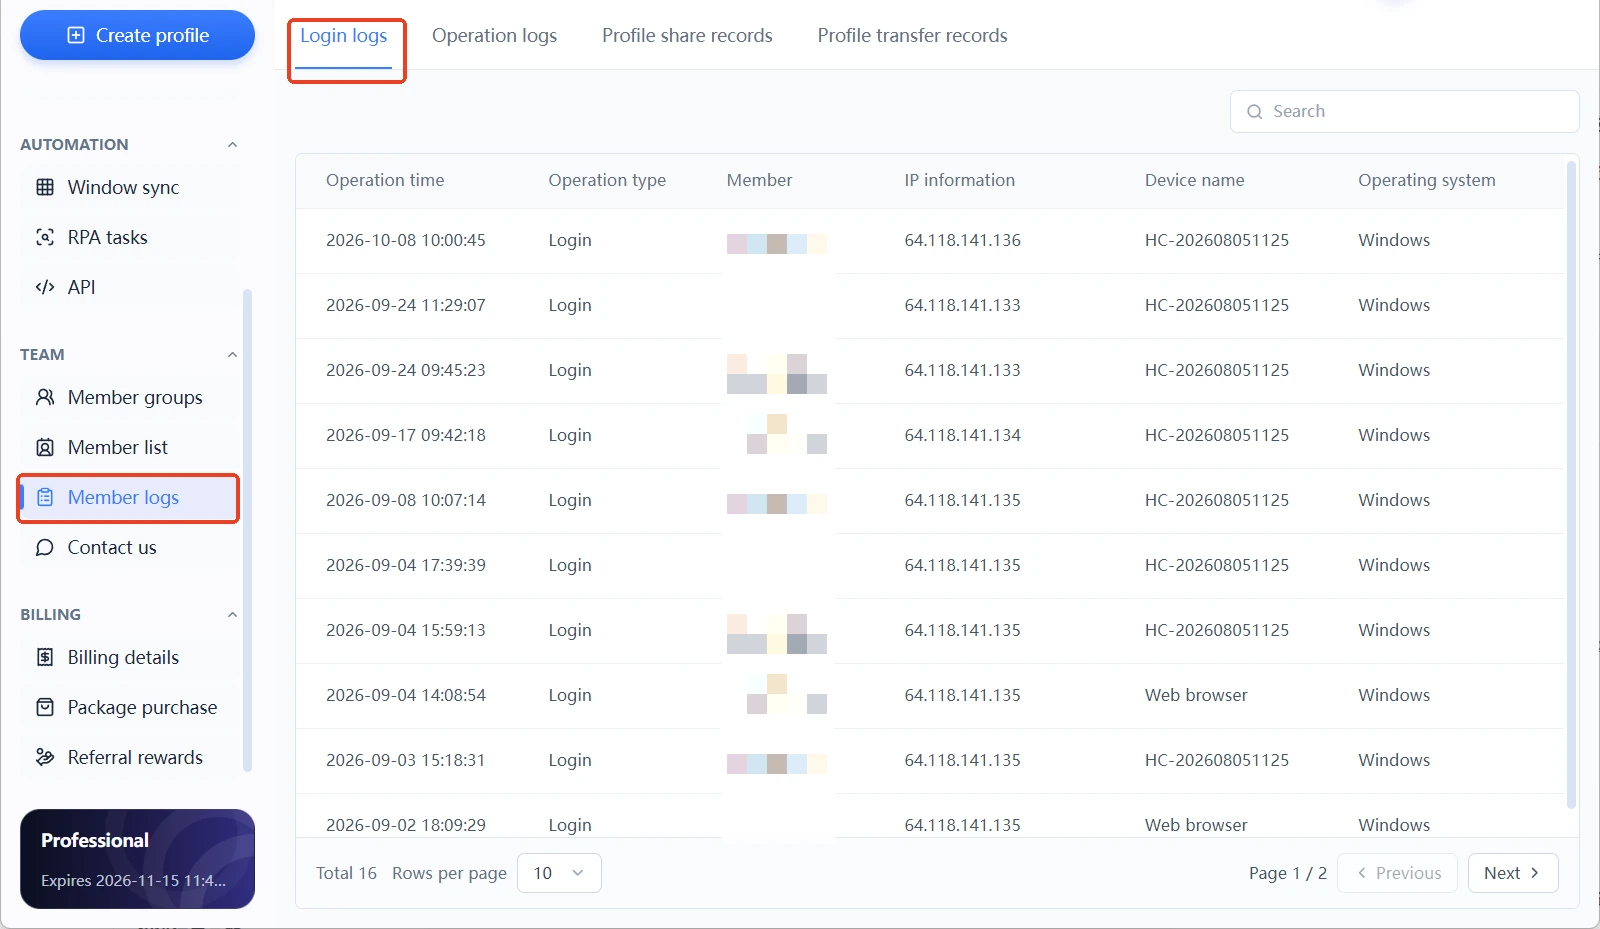
Aceste patru file acoperă exact cele trei riscuri de mai sus. Jurnalul de autentificări răspunde la „cine a intrat", jurnalul de operațiuni la „cine a atins", iar jurnalele de partajare și transfer la „dacă un mediu a fost scos din loc". Când echipa are o problemă, investigația începe cu jurnalul de autentificări. Apoi se verifică momentul și tipul din jurnalul de operațiuni și, la final, jurnalul de transferuri, pentru a confirma destinația activelor.
În utilizarea zilnică, nu e indicat să aștepți o problemă ca să te uiți la jurnale. Poți verifica o dată pe săptămână informațiile de IP și numele dispozitivului din jurnalul de autentificări. Dacă apare un dispozitiv necunoscut, primul pas este să verifici membrul. Această acțiune durează câteva minute și, în schimb, când apare o anomalie ai o bază cu care să compari.
Jurnalele și limitele mediilor sunt două lucruri diferite: jurnalele consemnează acțiunile oamenilor, iar izolarea dintre medii separă datele browserului. Ce anume izolează izolarea este explicat în articolul despre întinderea și configurarea izolării mediilor; împreună, limitele devin complete.
Când se schimbă echipa, retrage permisiunile în trei pași
Predarea este momentul cel mai delicat pentru conturile unei echipe. Contul rulează în continuare pe platformă, dar persoana nu mai este. Fiecare acțiune din acest interval merită înregistrată. Se recomandă trei pași:
- În lista de membri, verifică grupurile de medii autorizate ale acestui membru, starea lui și ultima autentificare, pentru a confirma ce medii mai sunt pe numele lui.
- Retrage autorizarea grupurilor de medii a acestui membru sau ajustează direct starea lui, ca să nu mai poată accesa mediile.
- Deschide jurnalul de transferuri de medii și jurnalul de medii partajate din jurnalele de membri și verifică dacă toate mediile prin care a trecut au rămas în echipă.
Rămâne un aspect de tratat separat pe platforme precum Pinterest: parola contului, al doilea factor și e-mailul și telefonul asociate. Retragerea accesului la medii în MostMate nu înseamnă că fostul membru a pierdut accesul de autentificare la contul de pe platformă. La predare, schimbă credențialele necesare conform setărilor de securitate oferite de platformă, verifică al doilea factor și sesiunile active și asigură-te că fostul membru nu mai păstrează accese de care nu are nevoie.
Dacă echipa bănuiește că o parolă veche a fost expusă, poate folosi instrumentul de verificare a parolelor Have I Been Pwned pentru a verifica dacă apare în date de scurgeri cunoscute. Totuși, lipsa unei înregistrări nu garantează că parola este sigură, iar verificarea nu înlocuiește controlul de securitate al contului de pe platformă.
Criteriul pentru încheierea unei predări este simplu: noul responsabil are deja acces la mediile de care are nevoie, permisiunile de acces ale membrului anterior au fost revocate, iar înregistrările de partajare și transfer au fost verificate.
Permisiunile se ocupă de oameni, izolarea de medii
La securitatea echipei, împărțirea în MostMate este clară: grupurile și autorizările de membri trasează limita oamenilor, izolarea mediilor trasează limita datelor fiecărui cont, iar jurnalele de membri înregistrează ambele laturi. În mediu se află Cookie, starea de autentificare și configurația browserului; ce medii poate atinge fiecare membru decide gruparea, iar descrierea produsului MostMate explică structura mai complet.
Merită reamintită limita: autorizarea pe grupuri și jurnalele rezolvă vizibilitatea și controlul în interiorul echipei, dar nu înseamnă că contul nu va fi supus controlului de risc al platformei. Controlul de risc al platformei urmărește datele de înregistrare, comportamentul de utilizare și semnalele de rețea, iar acestea trebuie urmărite separat, la nivel operațional.
Dacă încă te întrebi dacă echipa ta are nevoie de această structură, urmărește două semnale: dacă numărul de medii a depășit ce poate ține minte o persoană și dacă s-a întâmplat vreodată să „nu știi cine folosește un cont". Dacă apar ambele, e momentul să începi să folosești grupurile și jurnalele. Fluxul complet al primei configurări este explicat în ordine în ghidul de început pentru MostMate.
Întrebări frecvente
Se pot folosi funcțiile de echipă în versiunea gratuită?
Se poate începe. Versiunea gratuită include 2 medii de browser și 2 locuri de membru, fără termen de valabilitate. În faza cu două persoane și două medii se poate forma deja obiceiul grupării și autorizării; când mediile cresc, extinzi grupurile după aceeași regulă. Nivelurile și valorile concrete se conformează prețului afișat în produs.
Jurnalele de membri arată ce anume s-a operat?
Jurnalul consemnează faptul că acțiunea s-a produs: ora, tipul, membrul, informațiile de IP, numele dispozitivului și sistemul de operare. Răspunde la „cine a atins un mediu și când". Nu oferă detalii de navigare din interiorul paginilor.
La predare este suficient să retragi autorizarea de mediu?
Nu. Parola și al doilea factor se schimbă pe platformă.
Care este diferența dintre mediul partajat și autorizarea pe grupuri?
Partajarea este un comutator pe mediu; grupul autorizează în bloc.
Încheiere
Securitatea unei echipe cu mai multe conturi, desfăcută în părți, înseamnă trei acțiuni: grupurile clarifică cine poate folosi ce medii, jurnalele consemnează cine a atins ce și când, iar la predare permisiunile se retrag după o listă. Acțiunile în sine nu sunt grele; greu este să continui să înregistrezi când conturile se înmulțesc.
MostMate pune cele trei lucruri în același spațiu de lucru: grupurile de medii, grupurile de membri și jurnalele de membri au fiecare propria intrare, iar versiunea gratuită include deja 2 medii și 2 locuri de membru, ca să poți forma obiceiul de la cea mai mică echipă.
Dacă ai nevoie de colaborare în echipă, poți descărca MostMate, crea primul grup de medii și trasa limita.

MOSTMATE
Gestionare sigură a mai multor conturi, fără complicații
Începe cu primul cont și folosește MostMate pentru operațiuni mai sigure, inteligente și eficiente cu mai multe conturi.
- Profiluri independente. Identități coerente.
- Automatizare AI · Starea conturilor · Operațiuni în echipă



