
Як вибудувати безпечне керування кількома акаунтами: групи, журнали та передача справ
Головний висновок: безпека команди з кількома акаунтами тримається на трьох опорах: правах через групи, слідах у журналах і чек-листі передачі. Групи визначають, хто якими середовищами користується. Журнали відповідають, хто і коли що змінював. Чек-лист передачі гарантує, що разом із людиною йдуть і її права. Усі три речі нескладні. Складно те, що зі зростанням кількості акаунтів їх перестають робити.
«Оператор, який звільнився минулого місяця, хто тепер веде його акаунти?» Мало хто з тих, хто керує акаунтами в команді, не чув цього питання. Акаунти розкидані між кількома учасниками. Частина записів у таблицях, частина живе лише в браузері однієї людини. Коли трапляється щось непередбачене, годі сказати і хто що змінював, і скільки ще залишилося.
Команді з кількома акаунтами потрібно створити не лише браузерні середовища, а й управлінський процес, який працює постійно: групи окреслюють межі доступу, журнали відстежують ключові дії, чек-лист передачі звіряє права та активи.
MostMate є антидетект-браузером, командні функції якого підтримують групи середовищ, права учасників і журнали дій. У цій статті ми почнемо з визначення ризиків, далі розберемо, як надавати права через групи, як шукати причини за журналами та як проводити передачу справ, а також розповімо, які права потрібно окремо налаштовувати на боці платформ на кшталт Pinterest.
Безпека командних акаунтів найчастіше страждає у трьох місцях
Складність керування кількома акаунтами не лише в зростанні кількості середовищ: розмиваються належність акаунта, права доступу та відповідальність за дії. Десять середовищ можна вести по-різному. Якщо в кожного є очевидний відповідальний і зрозумілі права, під час проблеми потрібні записи знаходяться швидше. Якщо ж середовища роками ведуть самі учасники, команді доводиться заново звіряти належність акаунтів, історію входів і зміни налаштувань.
Три проблеми: нечіткі права, брак записів, слабка передача.
Перше, нечіткі права. Усі користуються одним способом входу, і будь-хто може дістатися до всіх середовищ. Зазвичай це зручно. Але одна помилка може зачепити весь бізнес, а знайти винуватця потім не вдається.
Друге, дії без слідів. Середовище передали назовні, проксі замінили, групу переставили. Якщо такі дії ніде не записані, під час проблеми залишається лише згадувати. А бізнес із багатьма акаунтами чутливий до часу, і ціна спогадів надто висока.
Третє, розрив під час передачі. Коли змінюються люди, акаунти, середовища й налаштування йдуть разом із людиною. Новий відповідальний не знає, які середовища під які завдання працюють. І ніхто не перевіряє, на чиєму пристрої залишилися сесія та пароль від попереднього акаунта.
Три проблеми, три дії: групи, журнали, передача.
У повсякденній роботі тримайтеся такого порядку: спочатку визначте, хто до яких середовищ має доступ, потім перевірте, чи є записи про ключові дії, і аж тоді перетворіть відкликання прав під час зміни людей на постійну процедуру.
Групи: перший крок, що окреслює межі
Спочатку групи, потім права: лише так права вдається втримати під контролем. У MostMate у групування два об'єкти: групи середовищ керують середовищами, групи учасників керують людьми. Коли створено обидві, відносини доступу стають зрозумілими.
Список на сторінці груп середовищ містить назву групи, примітку, середовища, що входять, і учасників із правами. Тобто група створюється, середовища до неї вносяться, учасники отримують права, і межа фіксується. Групи учасників, навпаки, розподіляють людей за категоріями; у списку є назва групи учасників, примітка та середовища, що входять. Порівняння двох типів груп виглядає так:
| Об'єкт групування | Чим керує | Типове застосування |
|---|---|---|
| Група середовищ | Належність середовищ і права учасників | Групи за брендом чи проєктом, права за фахом |
| Група учасників | Категорія учасників та обсяг середовищ | Групи за функціями, охоплення йде за групою |
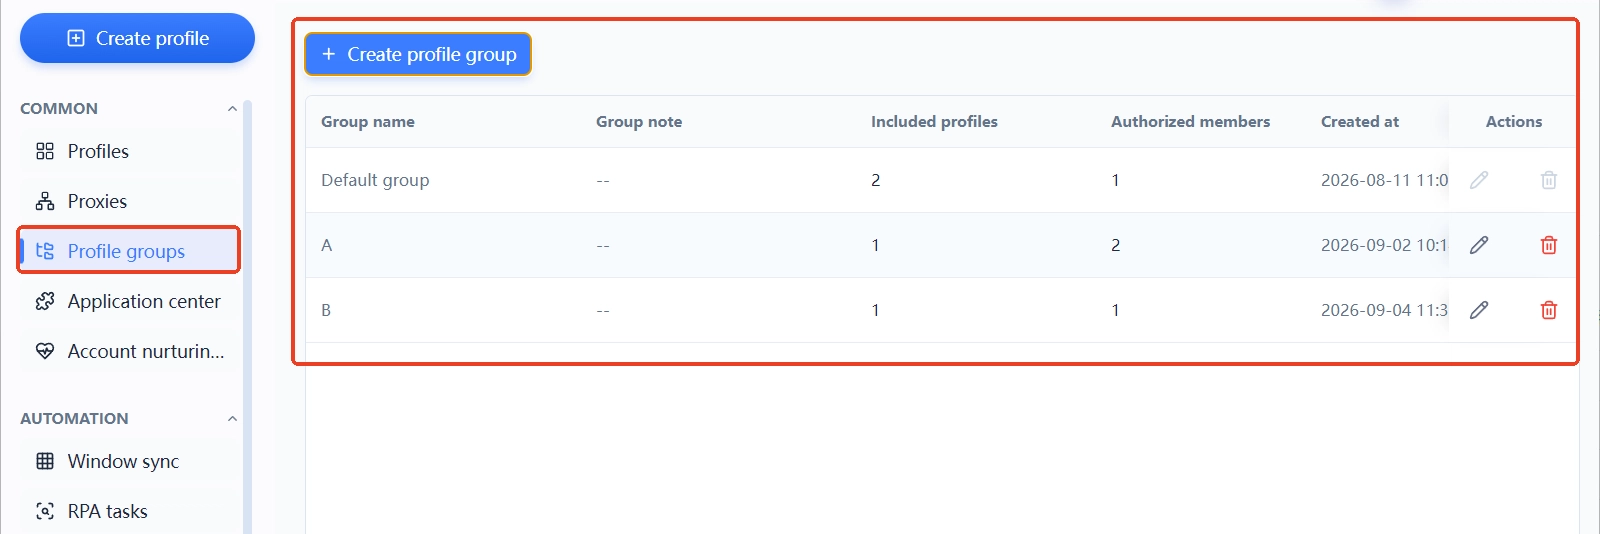
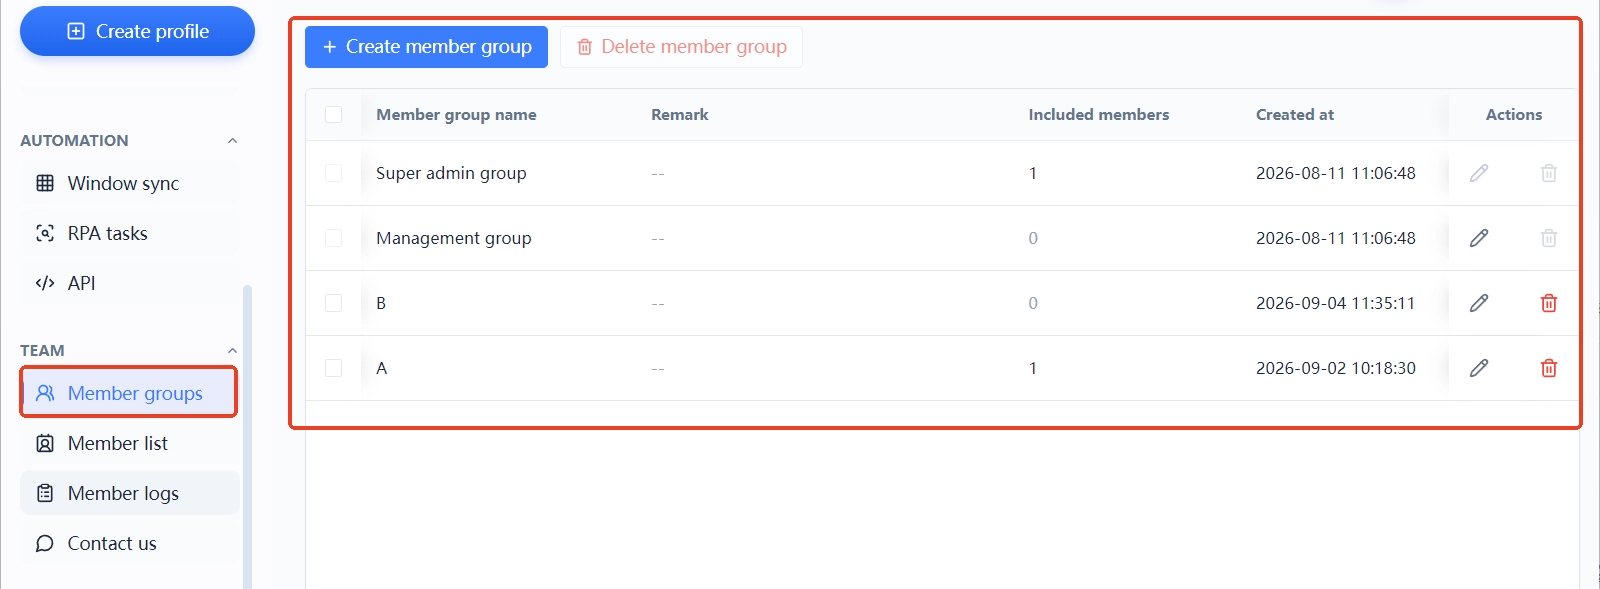
Щодо самих дій радимо такий порядок: спершу створіть групи середовищ за брендом чи проєктом і внесіть туди середовища, потім у списку учасників надайте їм права на групи середовищ. Після входу учасник бачить лише те, що йому виділено. Коли кількість середовищ зростає, групи розширюються за тими самими правилами. Про те, як змінюються акценти керування зі зростанням кількості акаунтів, ми писали в матеріалі про керування масштабом кількох акаунтів.
Є один перемикач, який легко оминути: у формі створення та редагування середовища в додаткових налаштуваннях є пункт «Спільний доступ до середовища», який можна дозволити або заборонити. Для середовищ, яким спільний доступ не потрібен, вимкніть його, і приводів для витоку стане менше.
Журнал учасників відповідає, хто і коли що змінював
Журнали не запобігають проблемам, але роблять їх відстежуваними. У MostMate журнал учасників поділено на чотири вкладки: журнал входів, журнал дій, записи про спільний доступ до середовищ і записи про передачу середовищ. Кожен запис містить час дії, тип дії, учасника, дані IP, назву пристрою й операційну систему.
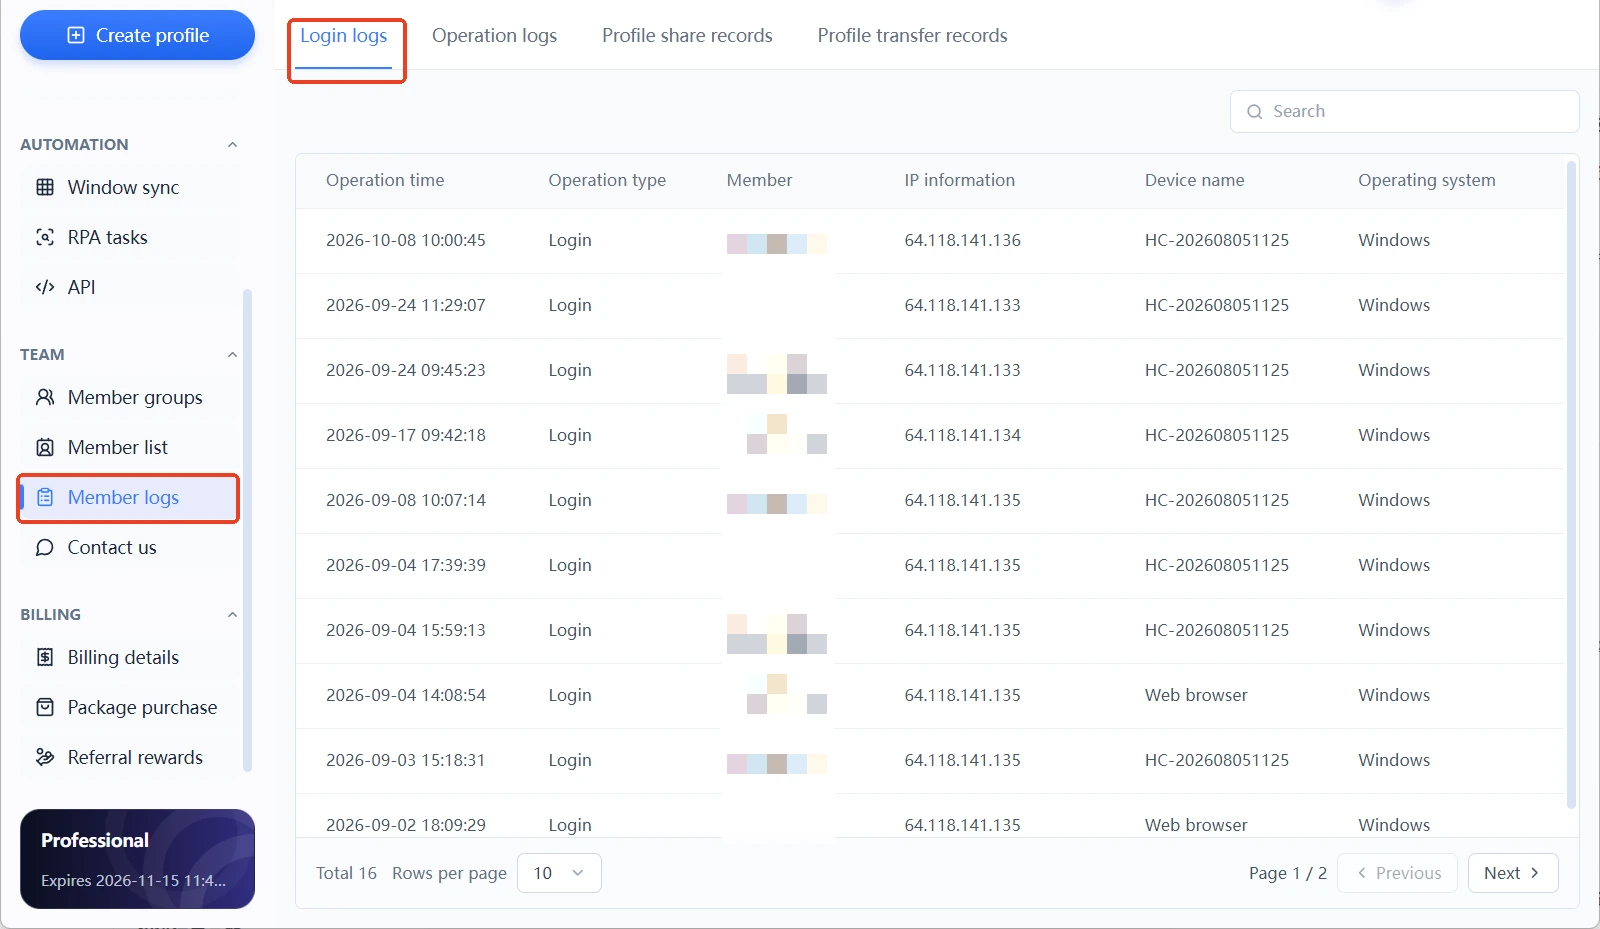
Ці чотири вкладки закривають саме три типи ризиків, про які йшлося вище. Журнал входів відповідає на питання «хто входив», журнал дій на питання «хто що змінював», а записи про спільний доступ і передачу на питання «чи не винесли середовище назовні». Коли в команді щось іде не так, перевірку починають із журналу входів. Далі звіряють час і типи в журналі дій, а наприкінці дивляться записи про передачу середовищ, щоб переконатися, куди поділися активи.
У повсякденній роботі не варто чекати на пригоду, щоб відкрити журнали. Раз на тиждень переглядайте дані IP і назви пристроїв у журналі входів. Помітили незнайомий пристрій, спершу звіртеся зі списком учасників. Це займає кілька хвилин, зате під час аномалії у вас є база для порівняння.
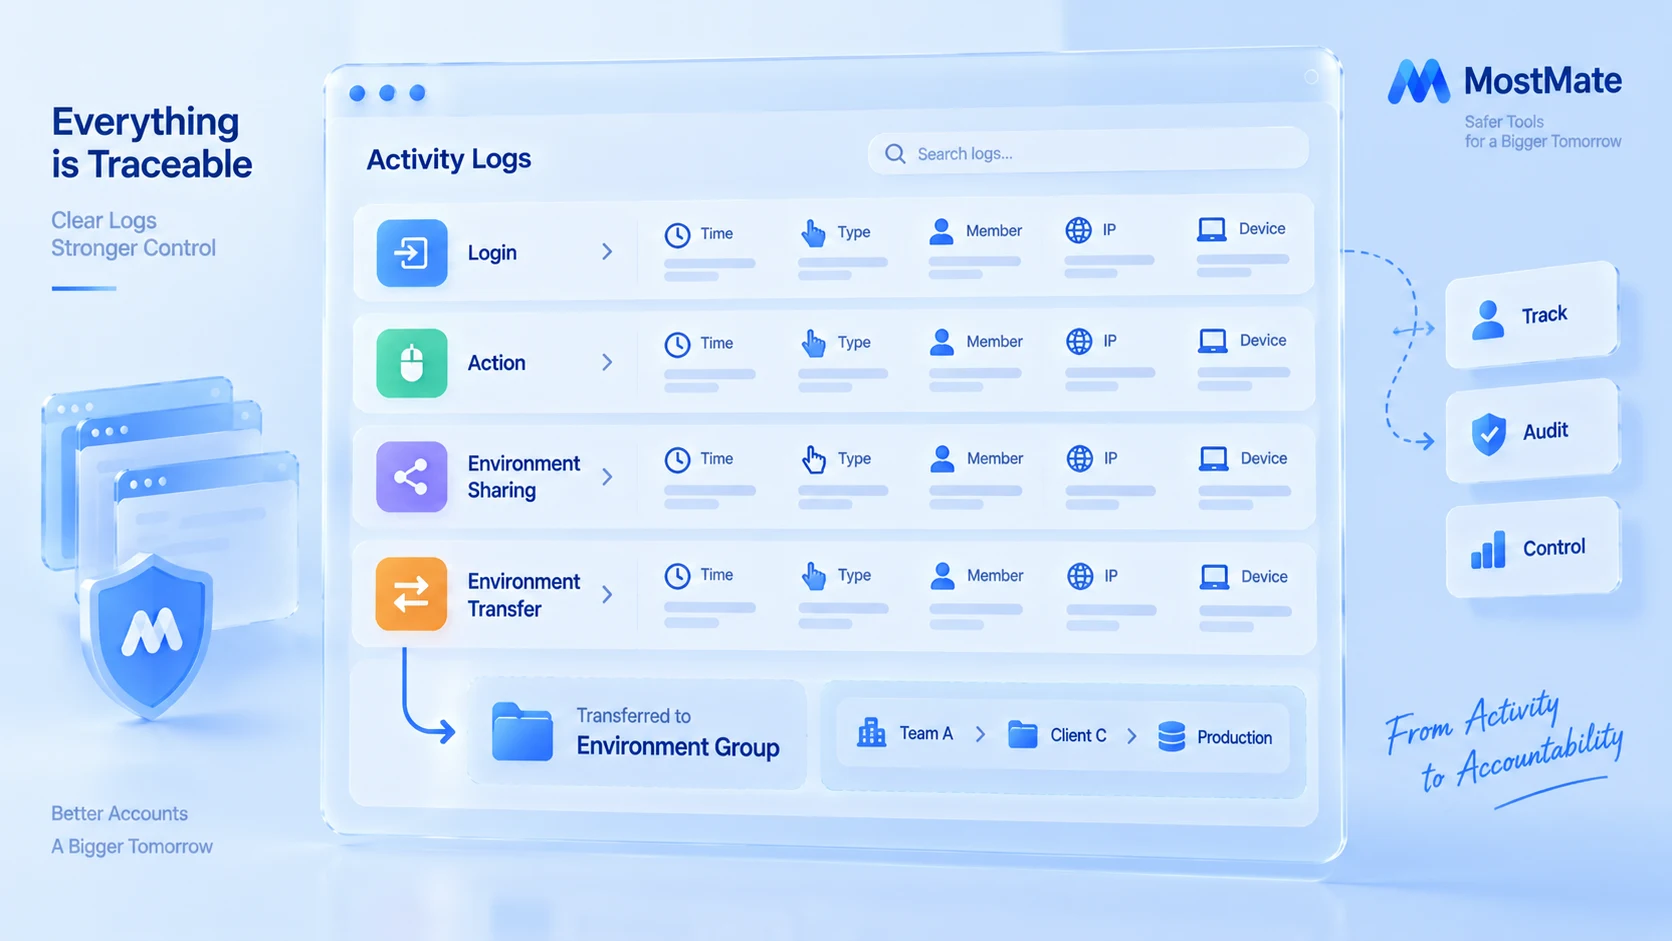
Журнали та межі середовищ є різними речами: журнали записують дії людей, а ізоляція середовищ розмежовує дані браузера. Що саме ізолюється, описано в статті про межі та налаштування ізоляції середовищ. Лише разом вони дають повну картину.
Під час зміни людей права відкликають у три кроки
Передача справ є найризикованішим моментом у житті командних акаунтів. Акаунт і далі працює на боці платформи, а людина вже пішла. Кожну дію в цьому вікні варто фіксувати. Радимо йти у три кроки:
- Спершу у списку учасників звірте групи середовищ, доступні цьому учаснику, його статус і час останнього входу, щоб зрозуміти, які середовища за ним рахуються.
- Відкличте в учасника права на групи середовищ або одразу змініть його статус, щоб він більше не міг заходити в середовища.
- Відкрийте записи про передачу та спільний доступ у журналі учасників і перевірте, чи всі середовища, через які він проходив, залишилися в команді.
Ще одну справу потрібно вирішувати окремо на боці платформ на кшталт Pinterest: це пароль акаунта, другий фактор і прив'язані пошта та телефон. Відкликання доступу до середовищ у MostMate не означає, що колишній учасник втратив право входу в акаунт на платформі. Під час передачі справ потрібно змінити необхідні облікові дані в налаштуваннях безпеки платформи, перевірити другий фактор і активні сеанси, щоб у колишнього співробітника не залишилося зайвих прав.
Якщо команда підозрює, що старий пароль колись потрапив у витік, його можна перевірити в інструменті перевірки паролів Have I Been Pwned на наявність у відомих витоках. Але відсутність запису не гарантує, що пароль безпечний, і така перевірка не замінює перевірку безпеки акаунта на боці платформи.
Критерій простий: права надано, старі відкликано, записи звірено.
Права керують людьми, ізоляція керує середовищами
У командній безпеці ролі MostMate розподілено чітко: групи та права учасників окреслюють межі між людьми, ізоляція середовищ окреслює межі між даними акаунтів, а журнал учасників фіксує і те, і те. У середовищах зберігаються Cookie, сесії та налаштування браузера. Які середовища доступні учаснику, вирішують групи. Структуру докладніше описано в огляді продукту MostMate.
Але варто пам'ятати про межу: групи та журнали вирішують завдання видимості й керованості всередині команди та не означають, що акаунт не потрапить під контроль ризиків платформи. Платформний контроль ризиків дивиться на реєстраційні дані, поведінку та мережеві сигнали, і це потрібно окремо враховувати на рівні операцій.
Якщо ви ще вирішуєте, чи потрібна команді така структура, зверніть увагу на два сигнали: чи перевищила кількість середовищ той обсяг, який людина здатна запам'ятати, і чи траплялося «незрозуміло, хто користується цим акаунтом». Коли є обидва сигнали, час впроваджувати групи та журнали. Повний порядок першого налаштування викладено за кроками в посібнику для початківців MostMate.
Поширені запитання
Чи доступні командні функції в безкоштовній версії?
Почати можна. Безкоштовна версія містить 2 браузерні середовища та 2 місця для учасників без обмеження в часі. Уже на етапі двох людей і двох середовищ можна виробити звичку до груп і прав, а зі зростанням кількості середовищ розширювати групи за тими самими правилами. Конкретні рівні дивіться в цінах усередині продукту.
Чи показує журнал учасників, що саме було зроблено?
Журнал фіксує факт дії: час, тип, учасника, дані IP, назву пристрою та операційну систему. Він відповідає на питання «хто і коли торкався середовища». Деталей перегляду всередині сторінок він не показує.
Чи достатньо під час передачі відкликати лише права на середовища?
Ні. Права на середовища керують доступом усередині клієнта. Пароль від акаунта на платформі, другий фактор і прив'язані дані потрібно змінювати окремо на боці платформи. Передача вважається повною лише після обох кроків.
Чим спільний доступ до середовища відрізняється від прав через групи?
Спільний доступ до середовища є перемикачем на окремому середовищі, який вирішує, чи можна його передавати. Права через групи є масовою дією: вони видають набір середовищ групі учасників. У повсякденній роботі за основу беруть групи, а окремі особливі середовища керуються перемикачем спільного доступу.
Підсумок
Безпека команди з кількома акаунтами розкладається на три дії: групи розмежовують, хто якими середовищами користується, журнали зберігають, хто і коли що змінював, а передача збирає права за чек-листом. Самі дії нескладні. Важко інше: і далі вести записи, коли акаунтів стало багато.
MostMate тримає ці три речі в одному робочому просторі: у груп середовищ, груп учасників і журналу учасників є свої розділи, а безкоштовна версія дає 2 середовища та 2 місця для учасників, щоб звичку можна було будувати з найменшого розміру команди.
Тим, кому потрібна командна робота, варто завантажити MostMate, створити першу групу середовищ і окреслити межі.

MOSTMATE
Безпечне керування кількома обліковими записами — це просто
Почніть із першого облікового запису й побудуйте з MostMate безпечнішу, розумнішу та ефективнішу роботу з кількома обліковими записами.
- Незалежні профілі. Узгоджені ідентичності.
- ШІ-автоматизація · Стан облікових записів · Командні операції



