
Çoklu hesap güvenliği nasıl yönetilir: gruplar, günlükler ve devir teslim izleri
Temel sonuç: çoklu hesap yöneten bir ekibin güvenliği üç şeye dayanır: gruplarla verilen yetkiler, günlüklerde kalan izler ve devir teslim listesi. Gruplar kimin hangi ortamları kullanacağını belirler. Günlükler kimin ne zaman neyi değiştirdiğini yanıtlar. Devir teslim listesi, kişi ayrıldığında yetkilerin de onunla gitmesini sağlar. Üçü de karmaşık değil. Zor olan, hesap sayısı arttığında bunların yapılmaması.
"Geçen ay ayrılan operatörün hesaplarını şimdi kim yönetiyor?" Ekipte çoklu hesap yöneten çoğu kişi bu soruyla en az bir kez karşılaşmıştır. Hesaplar birkaç üyeye dağılmış durumda. Kimi tablolarda kayıtlı, kimi yalnızca o kişinin tarayıcısında yaşıyor. Bir sorun çıktığında ne kimin neyi değiştirdiği söylenebiliyor ne de elde kaç hesap kaldığı.
Çoklu hesap yöneten bir ekip yalnızca tarayıcı ortamları kurmakla kalmamalı; sürekli işleyen bir yönetim akışına da ihtiyaç duyar: gruplar erişim sınırını çizer, günlükler kritik eylemleri izler, devir teslim listesi yetkileri ve varlıkları denetler.
MostMate bir parmak izi tarayıcısıdır ve ekip özellikleri ortam gruplarını, üye yetkilendirmesini ve işlem günlüklerini destekler. Bu yazıda önce riskleri tespit edeceğiz, ardından gruplarla yetkilendirmeyi, günlüklerle sorun tespitini ve personel devrini nasıl yapacağınızı anlatacağız; ayrıca Pinterest gibi platformlar tarafında ayrıca düzenlenmesi gereken yetkileri de ele alacağız.
Ekip hesaplarında güvenlik riski çoğunlukla üç yerde çıkar
Çoklu hesap yönetiminin zorluğu yalnızca ortam sayısının artması değil; hesap sahipliği, erişim yetkisi ve eylem sorumluluğu kolayca bulanıklaşır. On ortamı farklı şekillerde yönetebilirsiniz. Her ortamın net bir sorumlusu ve belirli yetki sınırı varsa, sorun çıktığında ilgili kayıtlara daha hızlı ulaşılır. Ortamları üyeler uzun süre kendi başına yönetiyorsa ekip; hesap sahipliğini, giriş geçmişini ve yapılandırma değişikliklerini baştan kontrol etmek zorunda kalır.
Sorunlar genelde üç başlıkta toplanır: yetki, kayıt, devir.
Birincisi, belirsiz yetkiler. Herkes aynı giriş yöntemini kullanır ve herkes tüm ortamlara erişebilir. Normalde bu hızlıdır. Ama tek bir hatalı işlem bütün işi etkileyebilir ve sonrasında kusurun kime ait olduğu bulunamaz.
İkincisi, iz bırakmayan işlemler. Ortam dışarıya paylaşılmış, proxy değiştirilmiş, grup kurcalanmış olabilir. Bu işlemler kayıt altına alınmazsa sorun çıktığında geriye yalnızca hatırlamak kalır. Çoklu hesap işi zamana duyarlıdır ve hatırlamanın bedeli çok ağırdır.
Üçüncüsü, devirde kopukluk. Personel değiştiğinde hesaplar, ortamlar ve yapılandırmalar kişiyle birlikte gider. Devralan kişi hangi ortamda hangi işin döndüğünü bilmez. Eski hesabın oturumunun ve parolasının kimin cihazında kaldığını da kimse kontrol etmez.
Üç soruna üç işlem karşılık gelir: gruplar, günlükler, devir.
Günlük yönetimde sıra net: erişim, kayıt, yetki geri alma süreci.
İlk adım: sınırları gruplarla çizmek
Önce gruplar, sonra yetkiler: yetki ancak böyle kontrol altında kalır. MostMate'te gruplamanın iki nesnesi vardır: ortam grupları ortamları, üye grupları ise kişileri yönetir. İkisi de oluşturulduğunda yetki ilişkileri netleşir.
Ortam grupları sayfasındaki liste grup adını, grup notunu, kapsanan ortamları ve yetkili üyeleri içerir. Yani grup oluşturulur, ortamlar içine alınır, üyelere yetki verilir ve sınır sabitlenir. Üye grupları ise kişileri kategorilere ayırır; listede üye grubu adı, not ve kapsanan ortamlar bulunur. İki grup türünün karşılaştırması şöyle:
| Gruplama nesnesi | Neyi yönetir | Tipik kullanım |
|---|---|---|
| Ortam grubu | Ortam kümesinin sahipliği ve yetkili üyeler | Marka veya proje grubu, yetki ilgili uzmana |
| Üye grubu | Üye kümesinin sınıfı ve ortam kapsamı | Göreve göre grup kurma, ortam kapsamı izler |
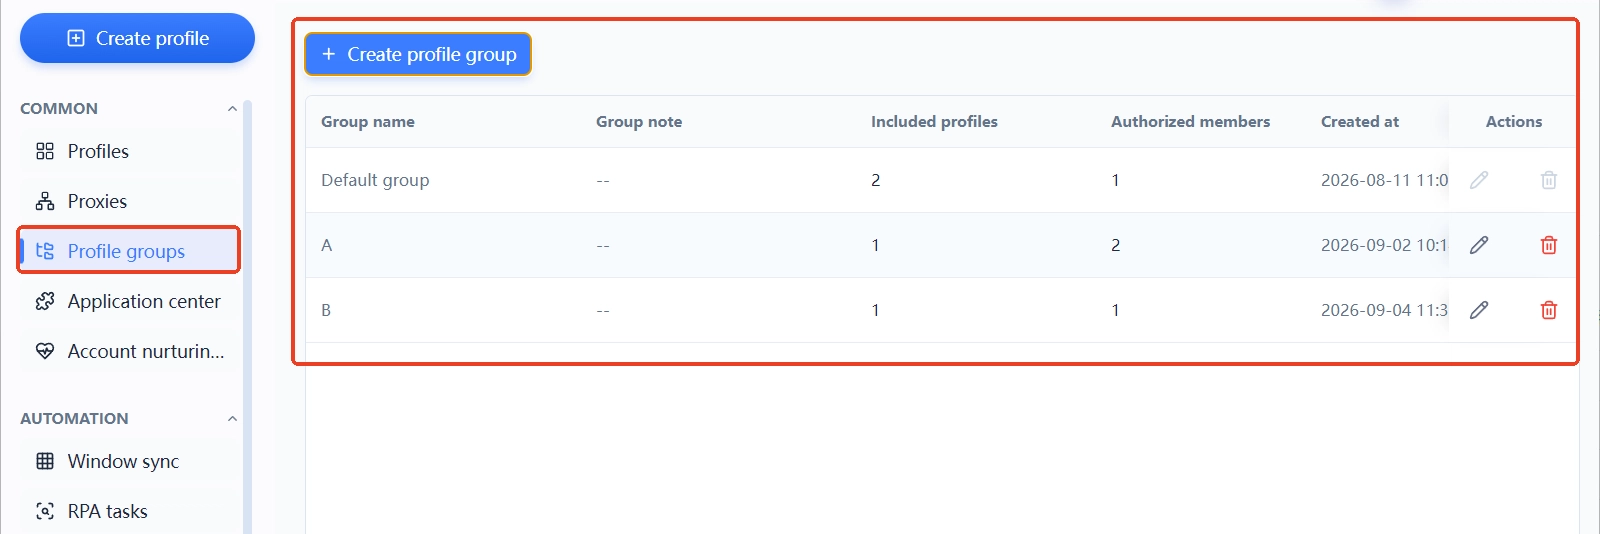
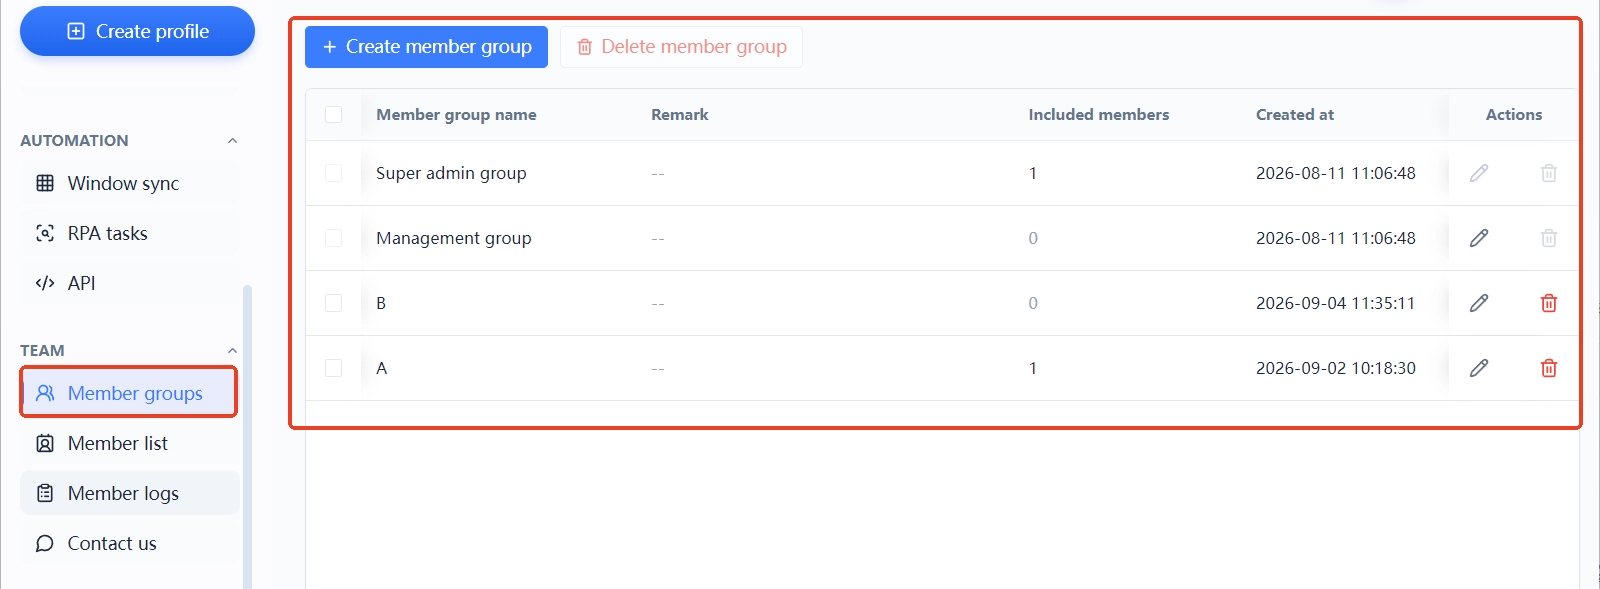
İşlem sırasına gelince şu yol izlenebilir: önce marka veya projeye göre ortam grubu oluşturup ortamları gruba ekleyin, ardından üye listesinde üyelere ortam grubu yetkisi verin. Üye giriş yaptığında yalnızca kendisine ayrılan kapsamı görür. Ortam sayısı büyüdükçe gruplar aynı kurallarla genişletilir. Hesap ölçeği büyüdükçe yönetim odağının nasıl değiştiğini ayrı bir yazıda anlatmıştık.
Gözden kaçması kolay bir anahtar var: ortam oluşturma ve düzenleme formunda gelişmiş ayarlar altında izin verilebilen veya yasaklanabilen "paylaşımlı ortam erişimi" seçeneği bulunur. Paylaşıma ihtiyacı olmayan ortamlarda bunu kapatın; böylece paylaşım açığı bir tane azalır.
Üye günlüğü, kimin ne zaman neyi değiştirdiğini söyler
Günlükler sorunu önlemez, ama sorunu izlenebilir kılar. MostMate'te üye günlüğü dört sekmeden oluşur: giriş günlüğü, işlem günlüğü, ortam paylaşım kayıtları ve ortam devir kayıtları. Her kayıt işlem zamanını, işlem türünü, üyeyi, IP bilgisini, cihaz adını ve işletim sistemini listeler.
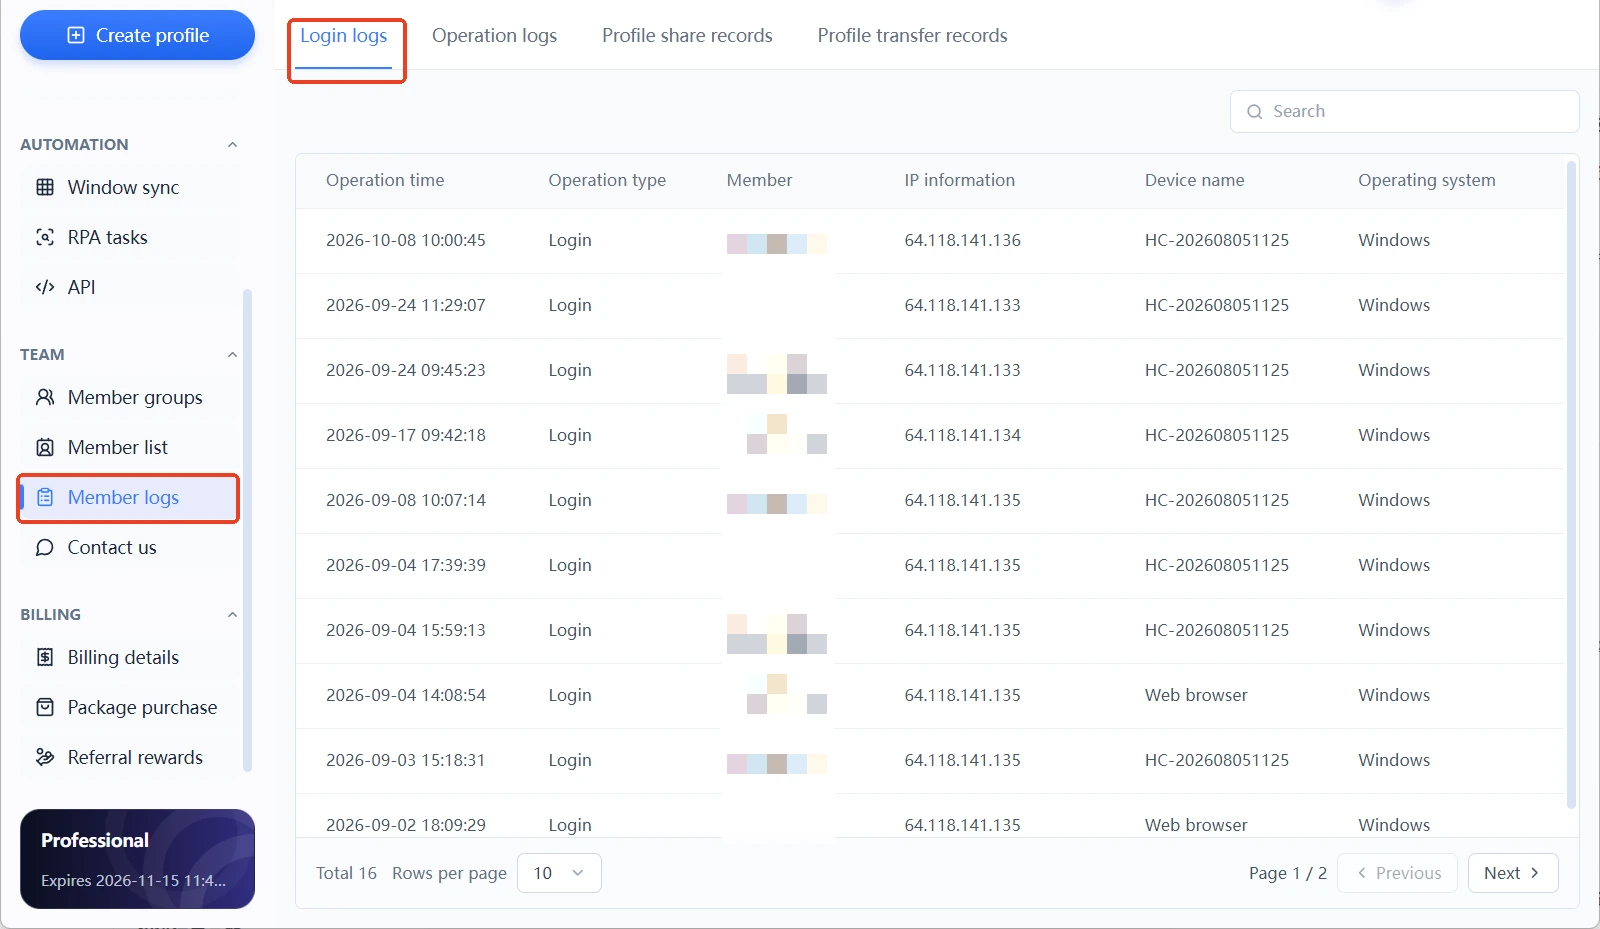
Bu dört sekme, tam da yukarıda sözü edilen üç risk türünü kapsar. Giriş günlüğü "kim girdi" sorusunu, işlem günlüğü "kim neyi değiştirdi" sorusunu, paylaşım ve devir kayıtları ise "ortam dışarıya taşındı mı" sorusunu yanıtlar. Ekipte bir sorun çıktığında inceleme giriş günlüğünden başlar. Ardından işlem günlüğündeki zaman ve türler denetlenir, en sonunda ortam devir kayıtlarına bakılıp varlıkların nereye gittiği doğrulanır.
Günlük kullanımda sorun çıkmasını bekleyip günlükleri açmanız önerilmez. Haftada bir kez giriş günlüğündeki IP bilgisini ve cihaz adlarını gözden geçirin. Tanımadığınız bir cihaz görürseniz önce üye listesiyle karşılaştırın. Bu işlem her seferinde birkaç dakika alır; karşılığında bir anormallik çıktığında kıyaslayabileceğiniz bir temel elde edersiniz.
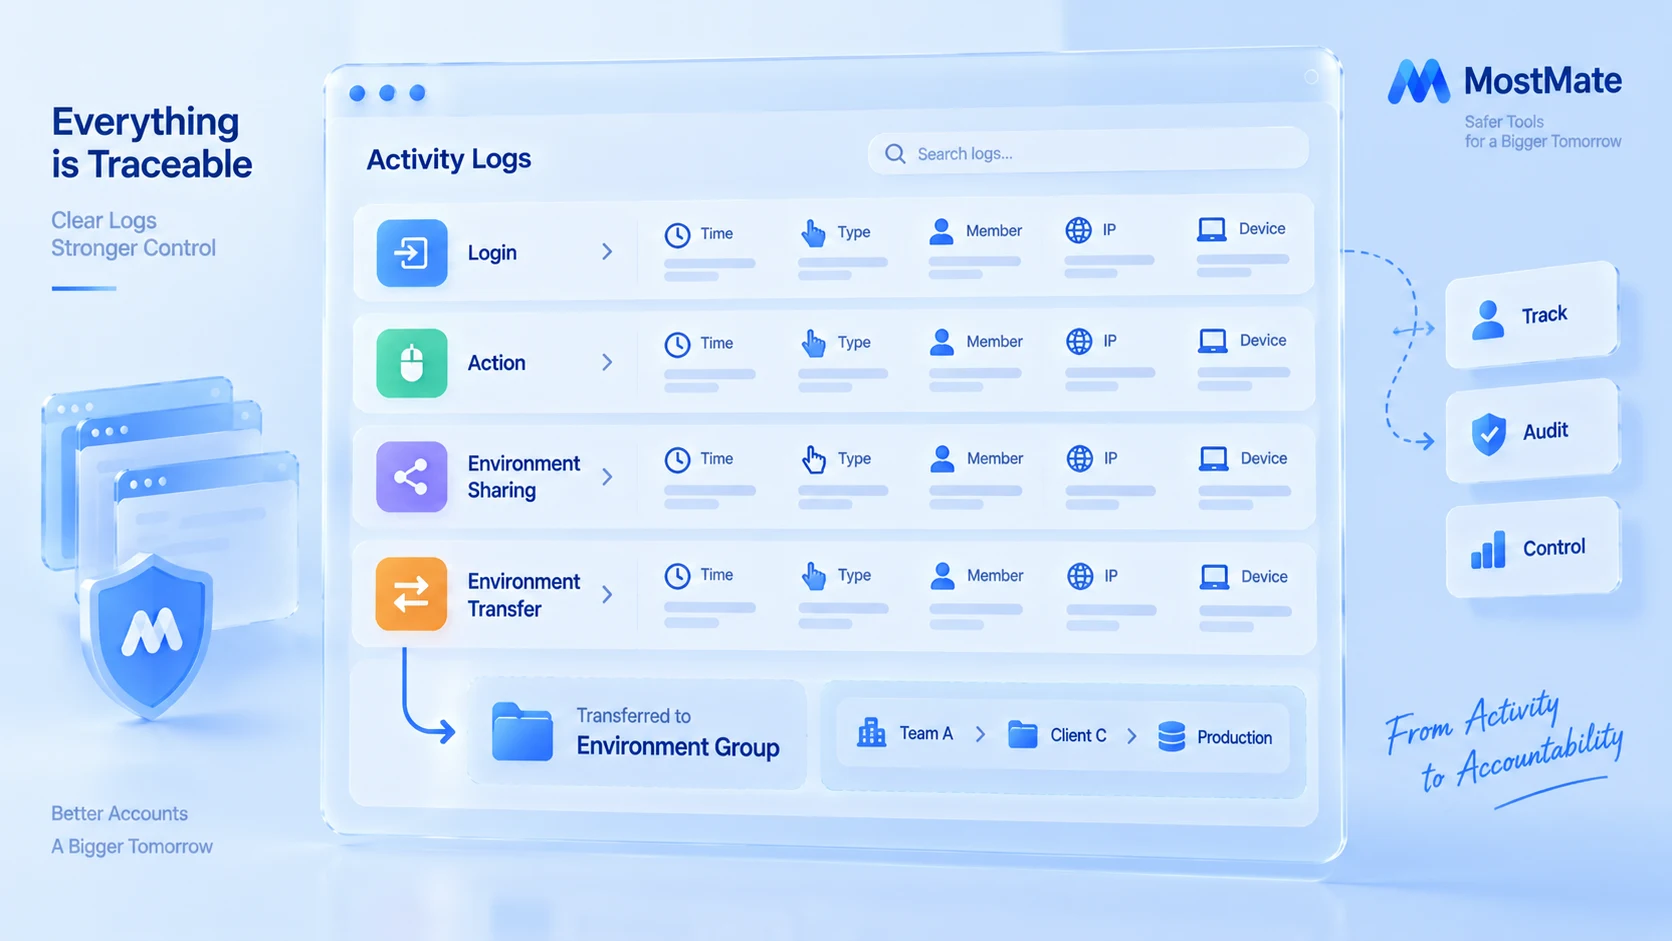
Günlükler ve ortam sınırları farklı şeylerdir: günlükler kişilerin işlemlerini kaydeder, ortam izolasyonu ise tarayıcı verilerini ayrıştırır. Neyin tam olarak izole edildiğini ortam izolasyonunun kapsamı ve yapılandırması yazısında bulabilirsiniz. Ancak ikisi birlikte bütün bir sınır oluşturur.
Personel değişiminde yetkiler üç adımda geri alınır
Devir teslim, ekip hesaplarında en kolay sorun çıkan andır. Hesap platform tarafında çalışmaya devam ederken kişi artık yoktur. Bu aralıktaki her işlemin kaydedilmesi değerlidir. Üç adım izlemenizi öneriyoruz:
- Önce üye listesinde bu üyenin yetkili olduğu ortam gruplarını, üye durumunu ve son giriş zamanını kontrol edip adına kayıtlı hangi ortamlar olduğunu belirleyin.
- Üyenin ortam grubu yetkisini geri alın ya da üye durumunu doğrudan değiştirerek ortamlara erişimini kesin.
- Üye günlüğündeki ortam devir kayıtlarını ve ortam paylaşım kayıtlarını açıp elinden geçen ortamların hepsinin ekipte kaldığını denetleyin.
Bir iş daha var ki Pinterest gibi platformlar tarafında ayrıca ele alınmalıdır: hesap parolası, iki adımlı doğrulama ve bağlı e-posta ile telefon. MostMate'te ortam erişimini geri almak, eski üyenin platformdaki hesaba giriş yetkisini kaybettiği anlamına gelmez. Devir teslimde platformun sunduğu güvenlik ayarlarından gerekli kimlik bilgileri değiştirilmeli, iki adımlı doğrulama ve etkin oturumlar kontrol edilmeli ki eski üyede gereksiz erişim kalmasın.
Ekip eski parolanın bir zamanlar sızdığından şüpheleniyorsa, parolayı Have I Been Pwned parola sorgu aracında bilinen sızıntılarda geçip geçmediğine bakarak kontrol edebilir. Ancak kayıt bulunmaması parolanın kesinlikle güvenli olduğu anlamına gelmez ve bu sorgu platform tarafındaki hesap güvenliği kontrolünün yerini tutmaz.
Devir teslimin tamamlanma ölçütü basittir: yeni sorumlu gereken ortamlara erişti, eski üyenin ortam erişimi kaldırıldı, paylaşım ve devir kayıtları denetlendi.
Yetki insanı, izolasyon ortamı yönetir
Ekip güvenliğinde MostMate'in iş bölümü nettir: gruplar ve üye yetkileri kişiler arasındaki sınırı çizer, ortam izolasyonu hesap verileri arasındaki sınırı çizer, üye günlüğü ise her ikisini de kaydeder. Ortamlarda Cookie, oturum durumu ve tarayıcı yapılandırması saklanır; üyenin hangi ortamlara erişebileceğini gruplar belirler. Bu yapıyı MostMate ürün tanıtımı daha ayrıntılı anlatır.
Ancak sınırı da hatırlamak gerekir: grup yetkilendirmesi ve günlükler ekibin içinde görünürlük ve kontrol sağlar; hesabın platform tarafında risk kontrolüne takılmayacağı anlamına gelmez. Platformun risk kontrolü kayıt bilgilerine, kullanım davranışına ve ağ sinyallerine bakar; bunlar operasyon düzeyinde ayrıca dikkate alınmalıdır.
Ekibinizin böyle bir yapıya ihtiyacı olup olmadığını hâlâ değerlendiriyorsanız iki işarete bakın: ortam sayısı bir kişinin aklında tutabileceği miktarı aştı mı ve "şu hesabı kimin kullandığı bilinmiyor" durumu yaşandı mı. İki işaret de varsa artık grupları ve günlükleri devreye alma zamanıdır. İlk yapılandırmanın tam akışı MostMate başlangıç kılavuzunda sırayla anlatılmıştır.
Sık sorulan sorular
Ücretsiz sürümde ekip özellikleri kullanılabilir mi?
Başlamak mümkün. Ücretsiz sürüm, süre sınırı olmadan 2 tarayıcı ortamı ve 2 üye kontenjanı içerir. İki kişi ve iki ortam aşamasında bile gruplama ve yetkilendirme alışkanlığı kurulabilir; ortam sayısı arttıkça gruplar aynı kurallarla genişletilir. Güncel seviyeler için ürün içindeki fiyatlara bakın.
Üye günlüğü tam olarak ne yapıldığını gösterir mi?
Günlük, işlemin gerçekleştiği gerçeğini kaydeder: işlem zamanı, türü, üye, IP bilgisi, cihaz adı ve işletim sistemi. "Ortama kim, ne zaman dokundu" sorusunu yanıtlar. Sayfa içindeki gezinme ayrıntılarını sunmaz.
Devirde yalnızca ortam yetkisini geri almak yeterli mi?
Yetmez. Ortam yetkisi istemci içindeki ortam erişimini yönetir. Platform hesabının parolası, iki adımlı doğrulaması ve bağlı bilgileri platform tarafında ayrıca değiştirilmelidir. Devir ancak iki adım da tamamlanınca bütün sayılır.
Ortam paylaşımı ile grup yetkilendirmesi arasındaki fark nedir?
Paylaşımlı ortam erişimi tek bir ortam üzerindeki anahtardır ve o ortamın paylaşılıp paylaşılamayacağını kontrol eder. Grup yetkilendirmesi ise toplu bir işlemdir: bir ortam kümesini bir üye grubuna yetkilendirir. Günlük yönetimde esas olan gruplardır; tek tek özel ortamlar ise paylaşım anahtarıyla ayrıca kontrol edilir.
Sonuç
Çoklu hesap yöneten bir ekibin güvenliği üç işleme ayrılır: gruplar kimin hangi ortamları kullanacağını çizer, günlükler kimin ne zaman neyi değiştirdiğini saklar, devir teslimde yetkiler bir listeyle geri alınır. İşlemlerin kendisi zor değildir. Zor olan, hesap sayısı arttıktan sonra da kayıt tutmayı sürdürmektir.
MostMate bu üç işi tek bir çalışma alanında toplar: ortam grupları, üye grupları ve üye günlüğünün ayrı bölümleri vardır; ücretsiz sürümde 2 ortam ve 2 üye kontenjanı bulunur, böylece alışkanlık en küçük ekip ölçeğinden kurulabilir.
Ekip çalışmasına ihtiyaç duyanlar MostMate'i indirebilir, ilk ortam grubunu kurup sınırı çizebilir.

MOSTMATE
Güvenli Çoklu Hesap Yönetimi, Artık Kolay
İlk hesabınızla başlayın; MostMate ile daha güvenli, akıllı ve verimli çoklu hesap operasyonları oluşturun.
- Bağımsız profiller. Tutarlı kimlikler.
- AI Otomasyonu · Hesap Sağlığı · Ekip Operasyonları



