
管理 10 個、50 個、100 個帳戶:每個階段難在哪?用 MostMate 分階段管
核心結論:帳戶規模每上一級,樽頸就換一種。10 個以內,要管的是隔離。環境互相乾淨。代理各歸各。50 個上下,要管的是狀態。每個環境此刻的情況,一眼看清。100 個往上,要管的是人和流程。重複動作交給 RPA,對接交給 API,團隊各管各的分組。帳戶變多本身不難,難在上個階段的方法沒有跟著規模轉換。
這類經歷很常見。帳戶由 5 個升到 30 個,工具沒換、流程沒變,最先爆掉的是時間。每天「把每個環境逐個打開看一眼」就吃掉一兩個小時。管理方式停留在舊規模,是這類失靈的共同根源。本文按三個規模檔逐層拆解:每一檔卡在哪裡、用甚麼方法接住、幾時該往下一檔行。自己算不算多帳戶營運,MostMate在適合誰那篇從「你是誰」的角度寫過,本文換上「你有多少」這條軸,兩篇合看更完整。
規模每上一級,要管的問題就換一種
帳戶規模變化帶來的管理問題,本質是「資訊量」與「人手」的錯配在換位置。帳戶少時,每個環境你都能親自照看,資訊全在自己腦海。帳戶多了,腦袋裝不下,資訊就要搬進工具。帳戶再多,連「人盯住工具」都顧不來,就要讓流程和團隊接手。
三個規模檔對應三種主問題:
- 1–5 個:隔離問題。每個環境是否乾淨、彼此獨立、代理與指紋配套,這是全部重心。
- 10–50 個:狀態問題。環境一多,單是隔離做得好並不足夠。哪個在跑、哪個閒置、哪個代理斷了,根本看不過來。
- 50–100 個:協作問題。環境多到一個人開不過來,重複動作、團隊分工、系統對接成為新樽頸。
判斷自己處於哪一檔,不用逐個數帳戶,看每天卡住你的是哪件事:擔心會否關聯,第一檔;翻名單找環境,第二檔;被重複操作和分工拖住,第三檔。下面按檔展開。
1–5 個帳戶:把隔離和代理定好,手動仍然覆蓋得住
這一檔的問題無關效率,在於邊界。隔離做得不紮實,之後每一檔都在替它還債。規模小時全手動也沒問題,反而正好有時間打好基礎。隔離的原理在環境隔離是甚麼那篇拆解過,這裡只講規模視角下的三件事:
- 一個環境配一個穩定代理。最常見的錯誤是「先無代理用住,之後再算」。環境帶真實 IP 跑過業務,歷史記錄就抹不掉了。建立環境時定好代理,用代理管理的測試功能確認出口 IP 生效才開跑。
- 指紋預設跟隨 IP 配置。語言、時區、地理位置這幾項跟著出口 IP 走,環境的地域身份才立得住。
- 命名規則由第一個環境開始定。別小看這一條。第二檔的「一眼看清」就是靠命名和備註撐起來的,第一檔偷的懶都會在第二檔加倍還回去。
這一檔用免費版(2 個環境、2 個成員)就夠把流程行順。
10–50 個帳戶:樽頸由「每個環境」變成「一眼看清」
帳戶過了 10 個,重點已由隔離能力轉到「狀態可見性」:不點開任何一個環境,都知道全局正在發生甚麼。典型場景:被問「30 間店舖哪些在跑、哪些這星期沒動過」。翻了半天名單也答不上。
MostMate 的環境管理把「一行等於一個環境的完整身份」做進了名單:代理、出口 IP、綁定帳戶、分組、備註、自訂編號全部在同一行。配合這套欄位,第二檔的管理動作有三件:
- 按業務線建立環境分組。店舖按平台分、帳戶按項目分,分組是最粗亦最有效的一層結構,之後所有批量操作和團隊授權都以分組為單位。
- 備註和自訂編號寫進營運節奏。編號寫「養號期/正常營運/停用」,備註寫最近一次異常與處理。不寫進工具就只存在你的記憶裡,而記憶捱不住規模。
- 批量操作接管日常開關。名單頂部有打開、關閉、設代理、設分組、一鍵分配。30 個環境遲早批量開關,逐項按一次就得。
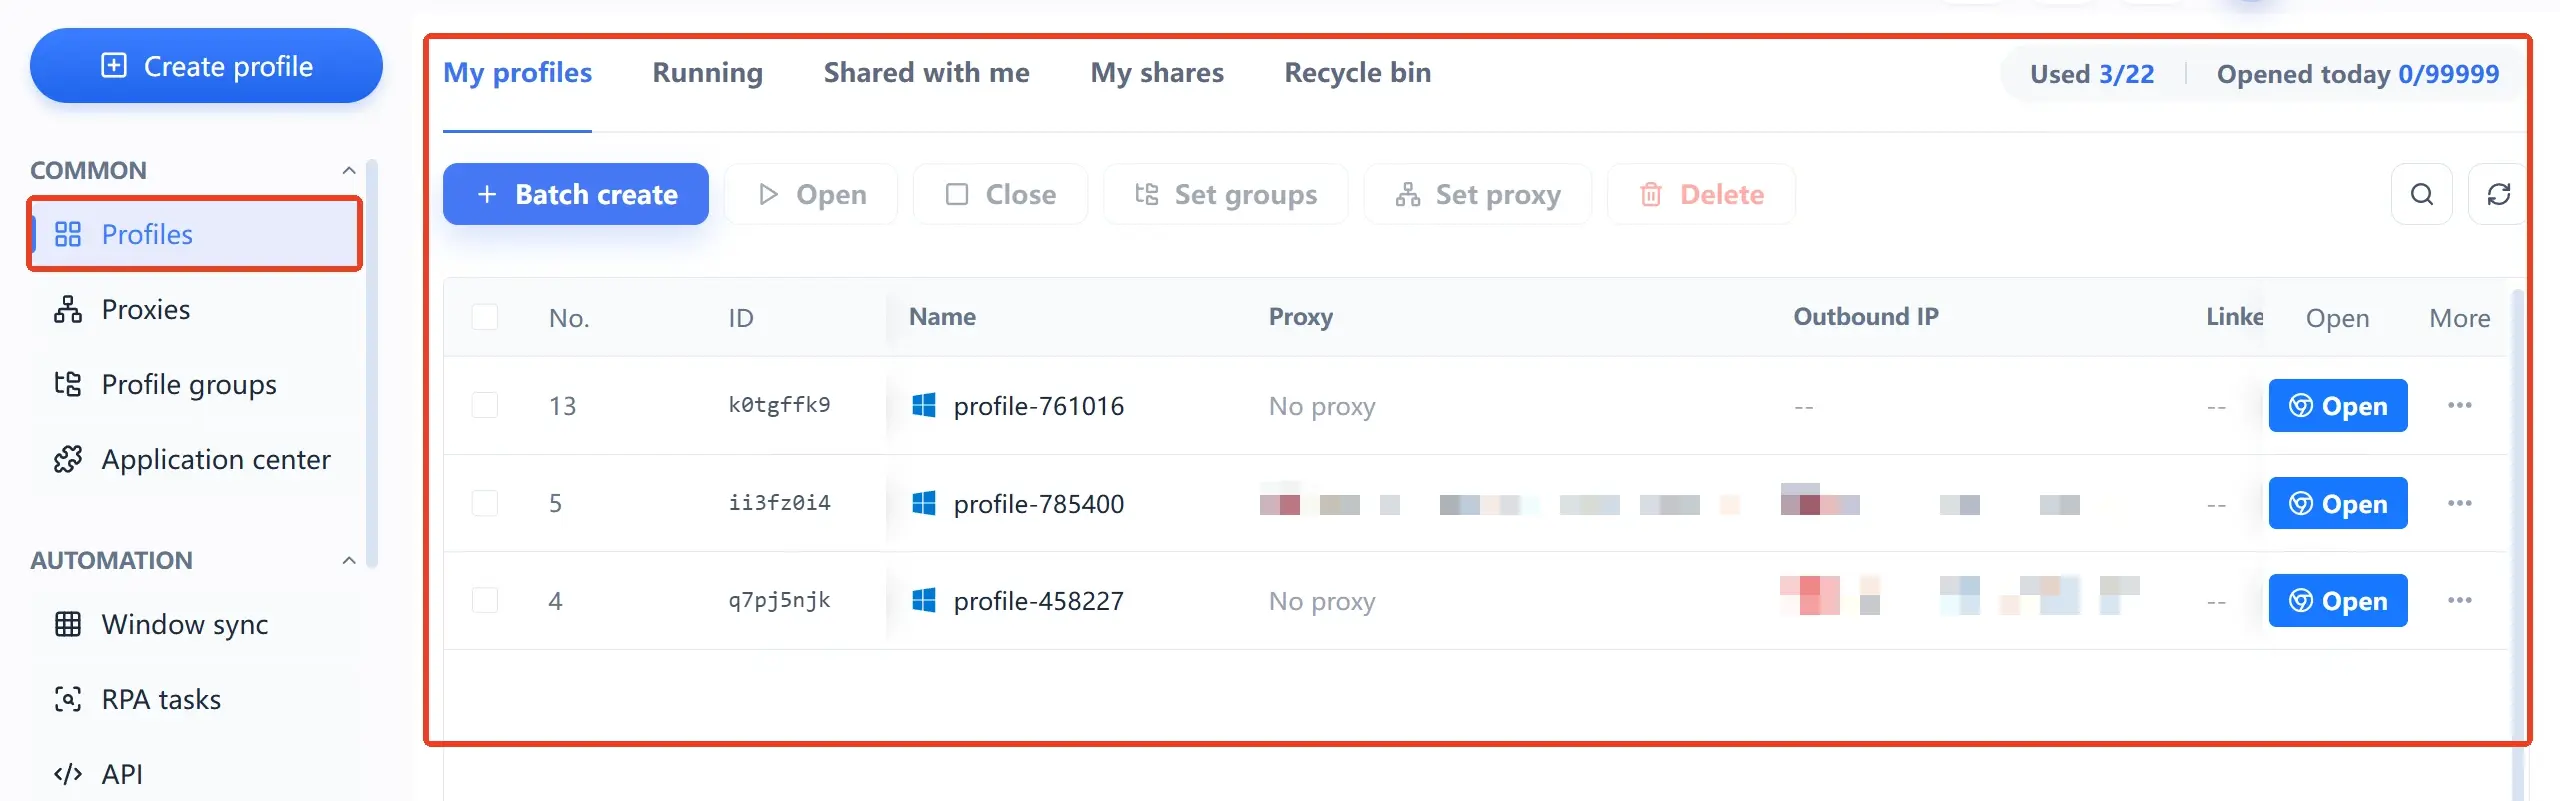
名單本身就是資產台帳:出問題按編號定位、按分組圈範圍,排查由「翻聊天記錄」變成「看一眼」。10 環境檔用到帳戶逼近 10 個為止;50 上下的團隊多數直接落 100 環境高階檔。年付 $165,折算約 $0.13/環境/月,日後擴容不用二次搬遷。
50–100 個帳戶:重複的交給流程,人不該成為樽頸
過了 50 個,「人盯環境」這個模式本身就到頂了。要管的換成三樣東西:流程、對接、團隊。三個入口的分工框架,MostMate 是甚麼那頁有整體說明,規模視角下各管一段:視窗同步負責「一批環境做同一個動作」的鋪量,RPA 流程庫的範本(按平台篩選,覆蓋 Facebook、TikTok 等養號動作)承接固定流程,任務列表按執行環境追溯每次跑批;API 在你有排期系統或管理後台時才啟用,讓環境狀態自行回流。
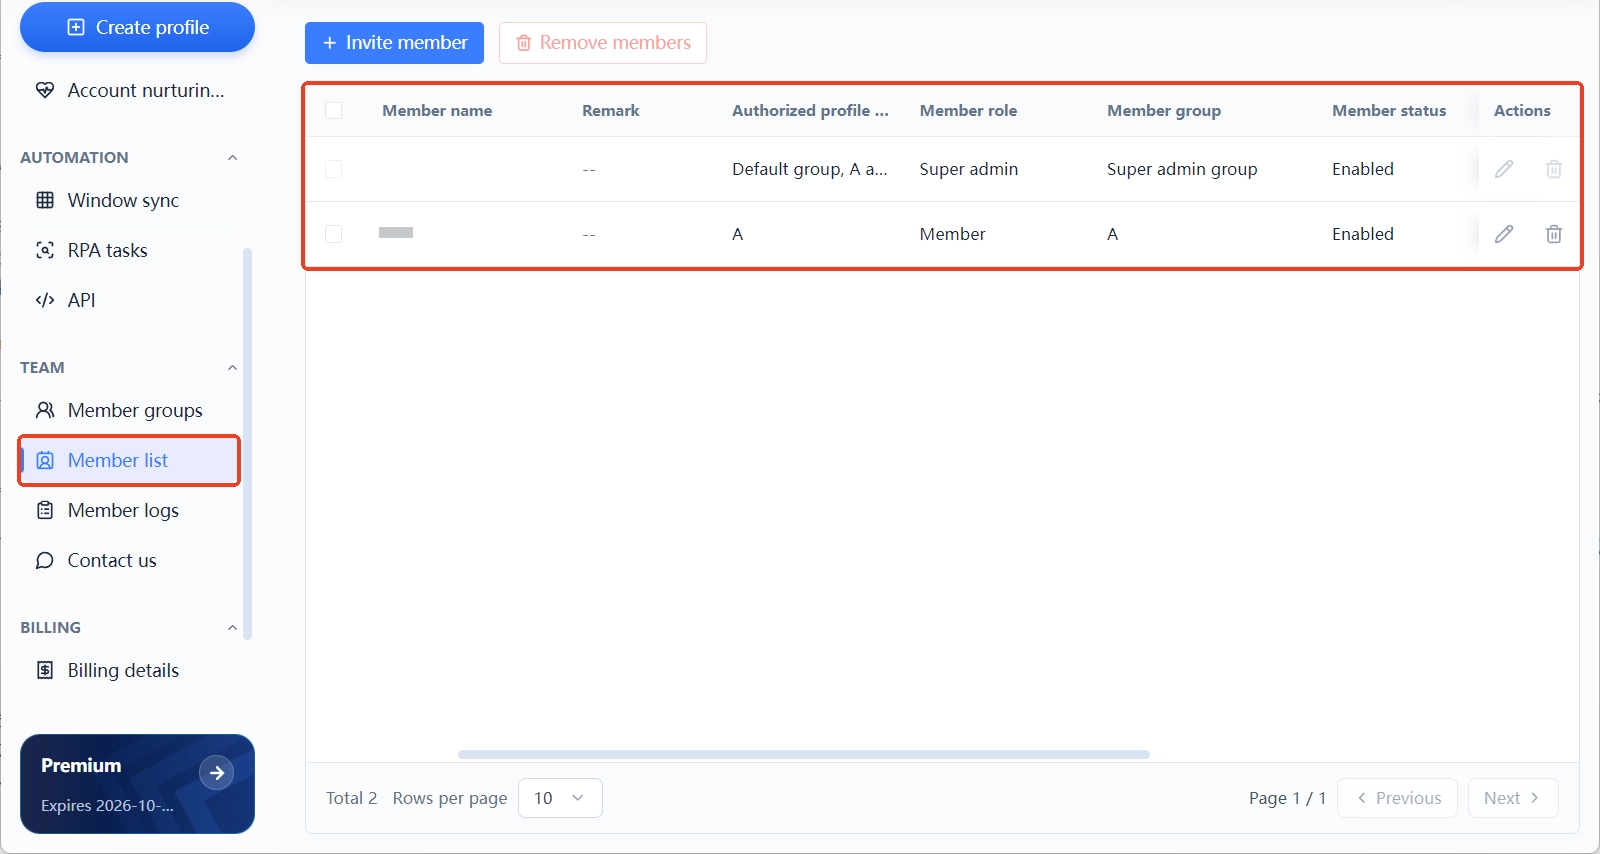
團隊這條線在第三檔由「可選項」變成「必選項」,因為環境數量已經超出任何一個人的操作頻寬。MostMate 把環境分組直接授權給成員:按分組領環境,看不到未授權的部分。三個配套機制用起來:
- 成員身份與登入驗證分開管。超級身份控制全局,成員身份只碰授權分組;開了登入驗證,帳戶被盜也進不了環境。
- 成員日誌讓動作可追溯。登入日誌、操作日誌、環境分享記錄、環境轉移記錄分開記,出問題能定位到人、時間、IP 和裝置。
- 共享存取預設收緊。環境建立時的進階設定裡有「環境共享存取」開關,按需要放開,別為了慳事全部打開。
憑證管理跟著升級:每個成員各用各的帳戶登入,共用一組密碼是這一檔最危險的慳事方式。密碼一洩。所有環境一齊敞開。憑證複用在多宗洩露事件裡都是放大器,某組密碼是否在已知洩露資料庫內,可在 Have I Been Pwned 的密碼洩露頁直接查;團隊身份管理的正式要求,參考 NIST 數碼身份指南的驗證器與身份層級一節。工具側的邊界已留好,別用共用密碼把它拆掉。
該往下一檔行的三個訊號
規模升級不用等到痛到受不了,有三個前置訊號,出現任何一個就該動了:
- 翻名單找環境的時間超過操作環境的時間。狀態可見性失守,第二檔的分組、備註、編號該上了。
- 同一套動作這星期已經手動做到第三次。該看看流程庫有沒有對應範本,把固定動作交給 RPA。
- 成員在群組問「那個環境是誰改的」。授權和日誌缺位,團隊機制該補了。
對應動作前文各節都有落點;三樣齊了也別一口氣全上,按「先分組、再流程、最後團隊」的次序鋪,每步行穩再走下一步。這與 MostMate 由環境管理到自動化再到團隊的功能分層同構,上手路徑見MostMate 新手怎樣開始那篇。
常見問題
帳戶不到 10 個,有必要用指紋瀏覽器嗎?
有必要。重點在於安全,而非效率。這門功夫要趁早做好。
50 個帳戶用免費版或 10 環境套餐撐得住嗎?
撐不住,也不划算。100 環境檔才是這個量級的對口選擇。
RPA 和批量操作有重複嗎?兩樣都要用嗎?
動作類型不同:批量做的是一次性同款動作(批量打開、設代理),RPA 跑的是固定流程(養號、瀏覽、發布)。先批量,固定動作再進 RPA。兩者遞進。
團隊成員離職,環境怎麼辦?
成員日誌內有環境轉移記錄,配合環境共享存取開關做交接:先收登入驗證和授權分組,再用轉移記錄留痕。環境會留在團隊手中。不會落到個人手上。
結語
規模的難度增長走的是三次「換題」:第一檔換的是隔離紀律,第二檔換的是狀態可見性,第三檔換的是流程與團隊。多數管理失控的根源,在於方法停在了上一檔。對照訊號定位。把當前檔位做紮實再往上走。想先小規模跑通的,下載 MostMate由免費版開始;能力框架總圖在多帳戶管理總覽那篇,配合本文對號入座。

MOSTMATE
安全管理多帳戶,輕鬆簡單
從首個帳戶開始,利用 MostMate 建立更安全、更智能、更高效的多帳戶營運方式。
- 設定檔各自獨立,身分保持一致。
- AI 自動化 · 帳戶健康 · 團隊營運



