
管理 10 个、50 个、100 个账号:每个阶段难在哪?用 MostMate 分阶段管
核心结论:账号规模每上一档,瓶颈就换一种。10 个以内,要管的是隔离 —— 环境彼此干净、代理各归各;50 个上下,要管的是状态 —— 每个环境此刻什么情况,一眼能看清;100 个往上,要管的是人和流程 —— 重复动作交给 RPA,对接交给 API,团队各管各的分组。账号变多本身不难,难在上一阶段的方法没跟着规模换。
这类经历很常见:账号从 5 个涨到 30 个,工具没换、流程没变,先爆掉的是时间 —— 每天「把每个环境点开看一眼」就吃掉一两个小时。管理方式停在旧规模,是这类失灵的共同根源。本文按三档规模拆开讲:每一档卡在哪、用什么方法接住、什么时候该往下一档走。判断自己属不属于多账号运营,MostMate 在适合谁那篇从「你是谁」角度写过,本文换「你有多少」这条轴,两篇合看更完整。
规模每上一档,要管的问题就换一种
账号规模变化带来的管理问题,本质是「信息量」和「人手」的错配在换位置。账号少时,每个环境你都能亲自照看,信息全在脑子里;账号多了,脑子装不下,信息就得搬进工具;账号再多,连「人盯着工具」都顾不过来,就得让流程和团队接手。
三档规模对应三种主问题:
- 1–5 个:隔离问题。每个环境是否干净、彼此独立、代理与指纹配套,这是全部重心。
- 10–50 个:状态问题。环境一多,光隔离做好没用 —— 哪个在跑、哪个闲置、哪个代理掉了,看不过来。
- 50–100 个:协同问题。环境多到一个人开不过来,重复动作、团队分工、系统对接成了新瓶颈。
判断处在哪一档,别数账号,看每天卡住你的是哪件事:操心会不会关联,第一档;翻列表找环境,第二档;被重复操作和分工拖住,第三档。下面按档展开。
1–5 个账号:把隔离和代理定死,手动还能覆盖
这一档的问题无关效率,在边界 —— 隔离没做扎实,后面每一档都在替它还债。规模小时全手动也没关系,恰恰有时间把基础打牢。隔离的原理在环境隔离是什么那篇拆解过,这里只讲规模视角下的三件事:
- 一个环境配一个稳定的代理。最常见的错是「先用着无代理,以后再说」—— 环境带真实 IP 跑过业务,历史记录就擦不掉了。建环境时定好代理,用代理管理的测试功能确认出口 IP 生效再开跑。
- 指纹默认基于 IP 配置。语言、时区、地理位置这几项跟着出口 IP 走,环境的地域身份才立得住。
- 命名规范从第一个环境开始定。别小看这一条 —— 第二档的「一眼看清」就是靠命名和备注撑起来的,第一档偷的懒都会在第二档加倍还回去。
这一档用免费版(2 个环境、2 个成员)就够把流程跑顺。
10–50 个账号:瓶颈从「每个环境」变成「一眼看清」
账号过 10 个,缺的不再是隔离能力,是「状态可见性」—— 不点开任何一个环境,就知道全局在发生什么。典型场景:被问「30 个店铺哪些在跑、哪些这周没动过」,翻半天列表答不上来。
MostMate 的环境管理把「一行=一个环境的完整身份」做进了列表:代理、出口 IP、绑定账号、分组、备注、自定义编号全在一行里。配合这套字段,第二档的管理动作有三件:
- 按业务线建环境分组。店铺按平台分、账号按项目分,分组是最粗也最有效的一层结构,后面所有批量操作和团队授权都以分组为单位。
- 备注和自定义编号写进运营节奏。编号写「养号期/正常运营/停用」,备注写最近一次异常与处理 —— 不写进工具就只存在你的记忆里,而记忆扛不住规模。
- 批量操作接管日常开关。列表顶部有打开、关闭、设置代理、设置分组、一键分配 —— 30 个环境早晚批量开关,各点一次。
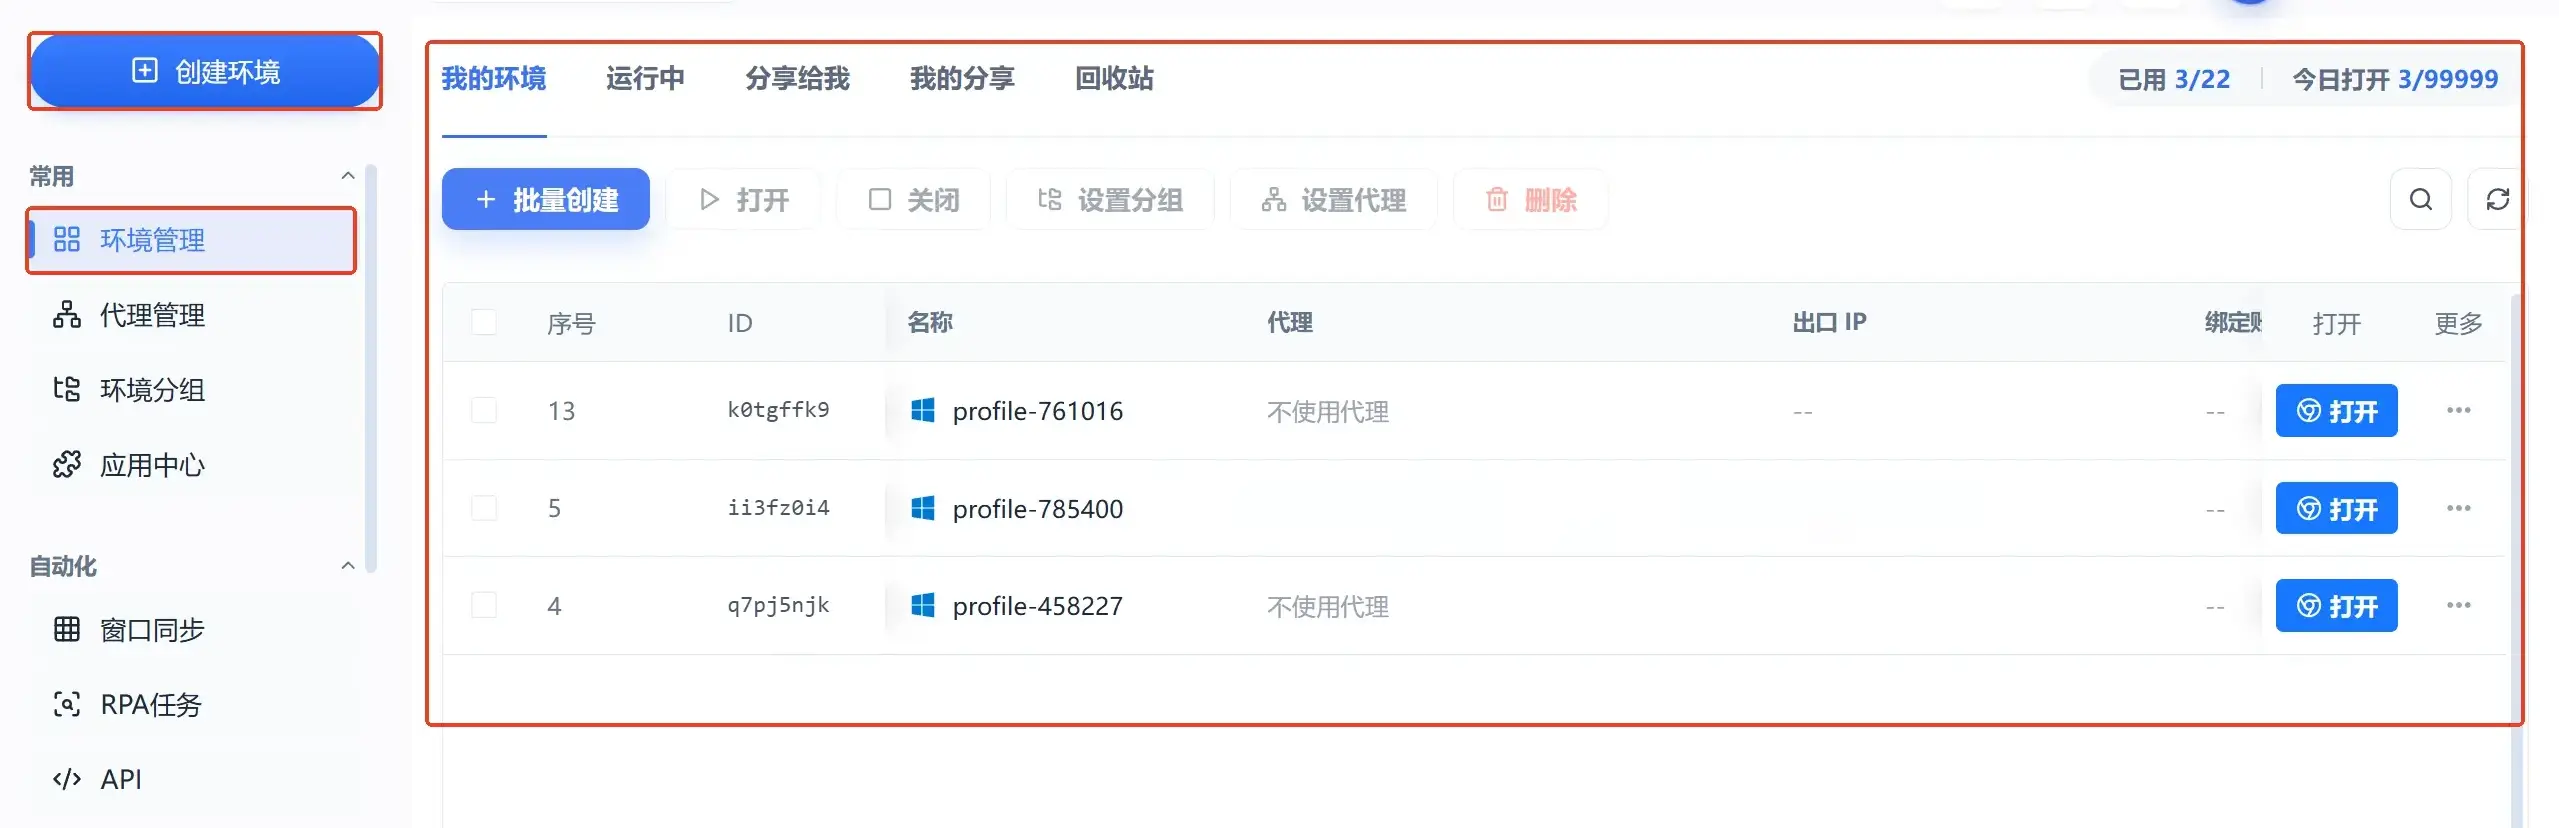
列表本身就是资产台账:出问题按编号定位、按分组圈范围,排查从「翻聊天记录」变成「看一眼」。10 环境档用到账号逼近 10 个为止;50 上下多数团队直接落 100 环境高阶档 —— 年付 $165 折算约 $0.13/环境/月,扩容不用二次搬家。
50–100 个账号:重复的交给流程,人不该成为瓶颈
过了 50 个,「人盯环境」这个模式本身到头了 —— 要管的换成三样东西:流程、对接、团队。三个入口的分工框架,MostMate 是什么那页有整体说明,规模视角下各管一段:窗口同步负责「一批环境做同一个动作」的铺量,RPA 流程库的模板(按平台筛选,覆盖 Facebook、TikTok 等养号动作)承接固定流程,任务列表按执行环境追溯每次跑批;API 在你有排期系统或管理后台时才启用,让环境状态自己回流。
团队这条线在第三档从「可选项」变成「必选项」,因为环境数量已经超出任何一个人的操作带宽。MostMate 把环境分组直接授权给成员:按分组领环境,看不到没授权的部分。三个配套机制用起来:
- 成员身份与登录验证分开管。超级身份控制全局,成员身份只碰授权分组;开了登录验证,账号被盗也进不了环境。
- 成员日志让动作可追溯。登录日志、操作日志、环境分享记录、环境转移记录分开记,出问题能定位到人、时间、IP 和设备。
- 共享访问默认收紧。环境创建时的高级设置里有「环境共享访问」开关,按需放开,别为了图省事全开。
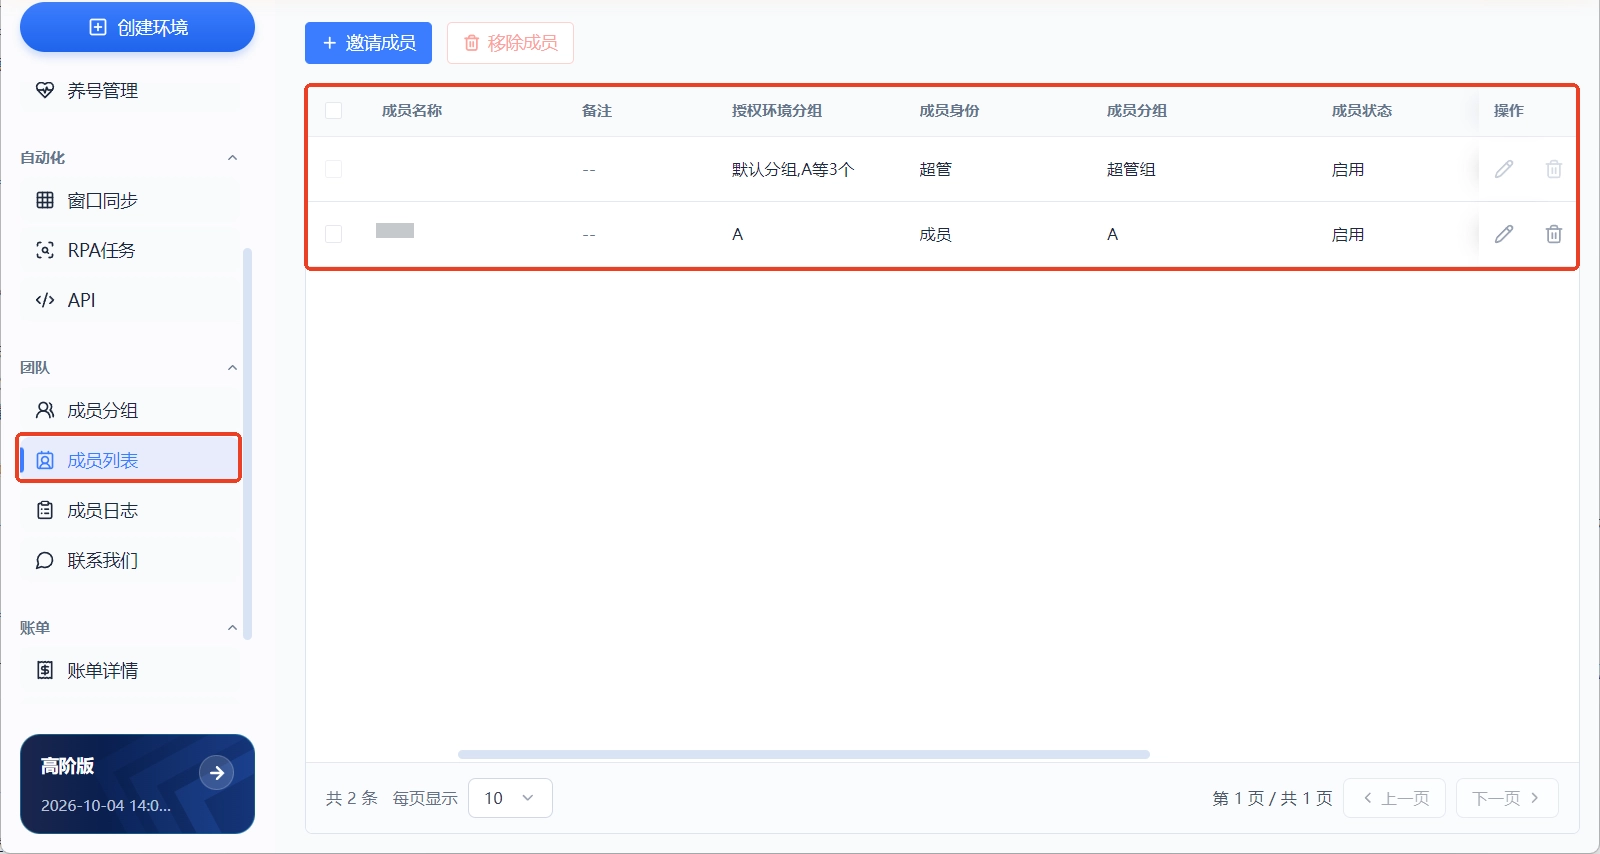
凭据管理跟着升级:每个成员各用各的账号登录,共用一组密码是这一档最危险的省事方式 —— 密码一泄,所有环境一起敞开。凭据复用在多起泄露事件里都是放大器,某组密码是否在已知泄露库里,可在 Have I Been Pwned 的密码泄露页直接查;团队身份管理的正式要求,参考 NIST 数字身份指南的验证器与身份层级一节。工具侧边界已留好,别用共用密码把它拆掉。
该往下一档走的三个信号
规模升级不用等痛到受不了,有三个前置信号,出现任何一个就该动了:
- 翻列表找环境的时间超过操作环境的时间 —— 状态可见性失守,第二档的分组、备注、编号该上了。
- 同一套动作这周已经手动做到第三遍 —— 该看流程库有没有对应模板,把固定动作交给 RPA。
- 成员在群里问「那个环境是谁改的」 —— 授权和日志缺位,团队机制该补了。
对应动作前文各节都有落点;三样齐了也别一口气全上,按「先分组、再流程、最后团队」的顺序铺,每步跑稳再走下一步 —— 这与 MostMate 从环境管理到自动化再到团队的功能分层同构,上手路径见MostMate 新手怎么开始那篇。
常见问题
账号不到 10 个,有必要上指纹浏览器吗?
有必要,重点在安全不在效率。账号少时被关联,损失一样是全军覆没 —— 隔离和代理的功夫,要在时间充裕时打好。
50 个账号用免费版或 10 环境套餐能撑吗?
撑不住,也不划算。免费版只有 2 个环境额度;10 环境档到 50 个账号时必然扩容。100 环境档年付 $165 折算约 $0.13/环境/月,是这个量级的对口选择,单价也更低。
RPA 和批量操作有重复吗?都要用吗?
动作类型不同:批量做的是一次性同款动作(批量打开、设代理),RPA 跑的是固定流程(养号、浏览、发布)。先批量,固定动作再进 RPA,两者递进。
团队成员离职,环境怎么办?
MostMate 的成员日志里有环境转移记录,配合环境共享访问开关做交接:先收登录验证和授权分组,再用转移记录留痕,环境留在团队里而不是个人手里。
结语
规模的难度增长走的是三次「换题」:第一档换的是隔离纪律,第二档换的是状态可见性,第三档换的是流程与团队。多数管理失控的根子,在于方法停在了上一档。对照信号定位,把当前档位做扎实再往上走。想先小规模跑通的,下载 MostMate从免费版开始;能力框架总图在多账号管理总览那篇,配合本文对号入座。

MOSTMATE
让多账号安全管理更简单
从第一个账号开始,用 MostMate 建立更安全、更智能、更高效的多账号运营方式。
- 环境彼此独立,身份逻辑一致。
- AI 自动化 · 账号健康 · 团队运营



