
계정 10개, 50개, 100개 관리: 단계마다 뭐가 어려울까? MostMate로 단계별로 관리하기
핵심 요약: 계정 규모가 한 단계 오를 때마다 병목도 바뀝니다. 10개 이하에서는 격리를 관리해야 합니다. 환경끼리 서로 깨끗하게, 프록시는 각자 따로 두는 것. 50개 전후에서는 상태를 관리해야 합니다. 각 환경이 지금 어떤 상황인지 한눈에 보여야 합니다. 100개 이상에서는 사람과 프로세스를 관리해야 합니다. 반복 작업은 RPA에, 연동은 API에 맡기고 팀은 그룹을 나눠 담당합니다. 계정이 많아지는 것 자체는 어렵지 않습니다. 어려운 건 이전 단계의 방식을 규모에 맞게 바꾸지 못하는 데 있습니다.
이런 경험은 흔합니다. 계정이 5개에서 30개로 늘어도 도구도 절차도 그대로면, 먼저 무너지는 건 시간입니다. 매일 "환경마다 하나씩 열어 확인하기"만으로 한두 시간이 사라집니다. 관리 방식이 옛 규모에 머물러 있는 것이 공통 원인입니다. 이 글은 세 가지 규모 구간으로 나눠서, 단계마다 어디서 막히는지, 어떤 방법으로 받아내는지, 언제 다음 단계로 넘어가야 하는지를 짚어 봅니다. 내가 멀티 계정 운영에 해당하는지는 MostMate가 어떤 사람에게 맞는지 글에서 "당신이 누구인가" 축으로 다뤘고, 이 글은 "몇 개를 가지고 있는가" 축으로 씁니다. 두 편을 함께 보면 그림이 완성됩니다.
규모가 한 단계 오를 때마다 관리 과제는 바뀝니다
규모 변화가 가져오는 관리 문제의 본질은, "정보량"과 "인력"의 미스매치가 자리를 옮기는 것입니다. 계정이 적을 때는 모든 환경을 직접 돌볼 수 있고 정보는 머릿속에 다 들어갑니다. 계정이 많아지면 머릿속에 안 담기므로 정보를 도구로 옮깁니다. 더 늘어나면 "사람이 도구를 지키는 것"조차 벅차서, 프로세스와 팀이 넘겨받는 단계로 들어갑니다.
세 가지 규모 구간은 세 가지 주요 문제에 대응합니다:
- 1–5개: 격리 문제. 각 환경이 깨끗하고 서로 독립적인지, 프록시와 지문이 한 세트로 맞춰져 있는지. 여기에 모든 무게가 실립니다.
- 10–50개: 상태 문제. 환경이 많아지면 격리만 완벽해도 소용이 없습니다. 어느 환경이 돌아가고, 어느 환경이 놀고, 어느 프록시가 끊겼는지 도저히 다 볼 수 없습니다.
- 50–100개: 협업 문제. 환경이 혼자 다 열어볼 수 없을 만큼 많아지면, 반복 작업과 팀 분담, 시스템 연동이 새 병목이 됩니다.
어느 구간에 있는지 판단할 때는 계정을 세지 말고, 매일 나를 붙잡는 일이 무엇인지 보세요: 연관이 걱정되면 1단계입니다. 목록을 뒤지며 환경을 찾고 있으면 2단계입니다. 반복 작업과 분담에 발이 묶여 있으면 3단계입니다. 아래에서 구간별로 펼쳐 봅니다.
계정 1–5개: 격리와 프록시를 확실히 잠가 두면, 수동 관리로도 충분합니다
이 구간의 문제는 효율이 아니라 경계에 있습니다. 격리를 튼튼히 하지 않으면, 이후 모든 단계에서 그 대가를 갚게 됩니다. 규모가 작을 때는 전부 수동이어도 괜찮습니다. 오히려 기초를 다질 시간적 여유가 있는 시기입니다. 격리의 원리는 환경 격리란 무엇인가 글에서 해부했으니, 여기서는 규모 관점의 세 가지만 다룹니다.
- 환경 하나마다 안정적인 프록시 하나를 꽂아 주세요. 가장 흔한 실수는 "일단 프록시 없이 쓰고 나중에 보자"입니다. 환경이 실제 IP로 업무를 돌리면 그 기록은 지워지지 않습니다. 환경을 만들 때 프록시를 정하고, 프록시 관리의 테스트 기능으로 아웃바운드 IP가 적용됐는지 확인한 뒤에 시작하세요.
- 지문은 IP 기준으로 기본 설정합니다. 언어, 시간대, 위치 정보를 아웃바운드 IP에 맞춰야 환경의 지역 정체가 서게 됩니다.
- 네이밍 규칙은 첫 환경부터 정합니다. 대수롭지 않게 여기지 마세요. 2단계의 "한눈에 보기"는 이름과 메모가 받쳐 주는 것입니다. 이 단계에서 게으름 피운 건 다음 단계에서 두 배로 청구됩니다.
이 구간은 무료 플랜(환경 2개, 멤버 2명)으로도 절차를 충분히 돌릴 수 있습니다.
계정 10–50개: 병목이 "각 환경"에서 "한눈에 보기"로 바뀝니다
계정이 10개를 넘으면 부족해지는 건 격리 능력이 아닙니다. 이제 필요한 건 "상태 가시성"입니다. 어떤 환경도 열지 않고서 전체에서 무슨 일이 벌어지는지 아는 것. 전형적인 장면은 이렇습니다. "30개 가게 중 어떤 게 돌아가고, 어떤 게 이번 주에 손도 안 됐나"라는 질문에 목록을 한참 뒤져도 답을 하지 못하는 상황입니다.
MostMate의 환경 관리는 "한 줄이 곧 한 환경의 온전한 신원"이라는 형태를 목록에 담았습니다. 프록시, 아웃바운드 IP, 연결된 계정, 그룹, 메모, 커스텀 번호가 모두 한 줄에 들어갑니다. 이 필드들과 함께, 2단계의 관리 동작은 세 가지입니다.
- 업무 라인별로 환경 그룹을 만듭니다. 가게는 플랫폼별로, 계정은 프로젝트별로 나누세요. 그룹은 가장 거칠면서도 가장 효과적인 한 층의 구조이며, 이후 모든 일괄 작업과 팀 권한 부여가 그룹을 단위로 합니다.
- 메모와 커스텀 번호를 운영 리듬에 넣습니다. 번호에는 "계정 키우기 중/정상 운영/중단"을 적고, 메모에는 최근 이상과 처리를 남깁니다. 도구에 적지 않으면 당신의 기억 속에만 존재하고, 기억은 규모를 못 견딥니다.
- 매일의 열고 닫기는 일괄 작업에 맡깁니다. 목록 상단에는 열기, 닫기, 프록시 설정, 그룹 설정, 일괄 할당이 있습니다. 환경 30개면 언젠가 열고 닫는 것도 일괄로 하게 되고, 각 버튼을 한 번씩만 누르면 됩니다.
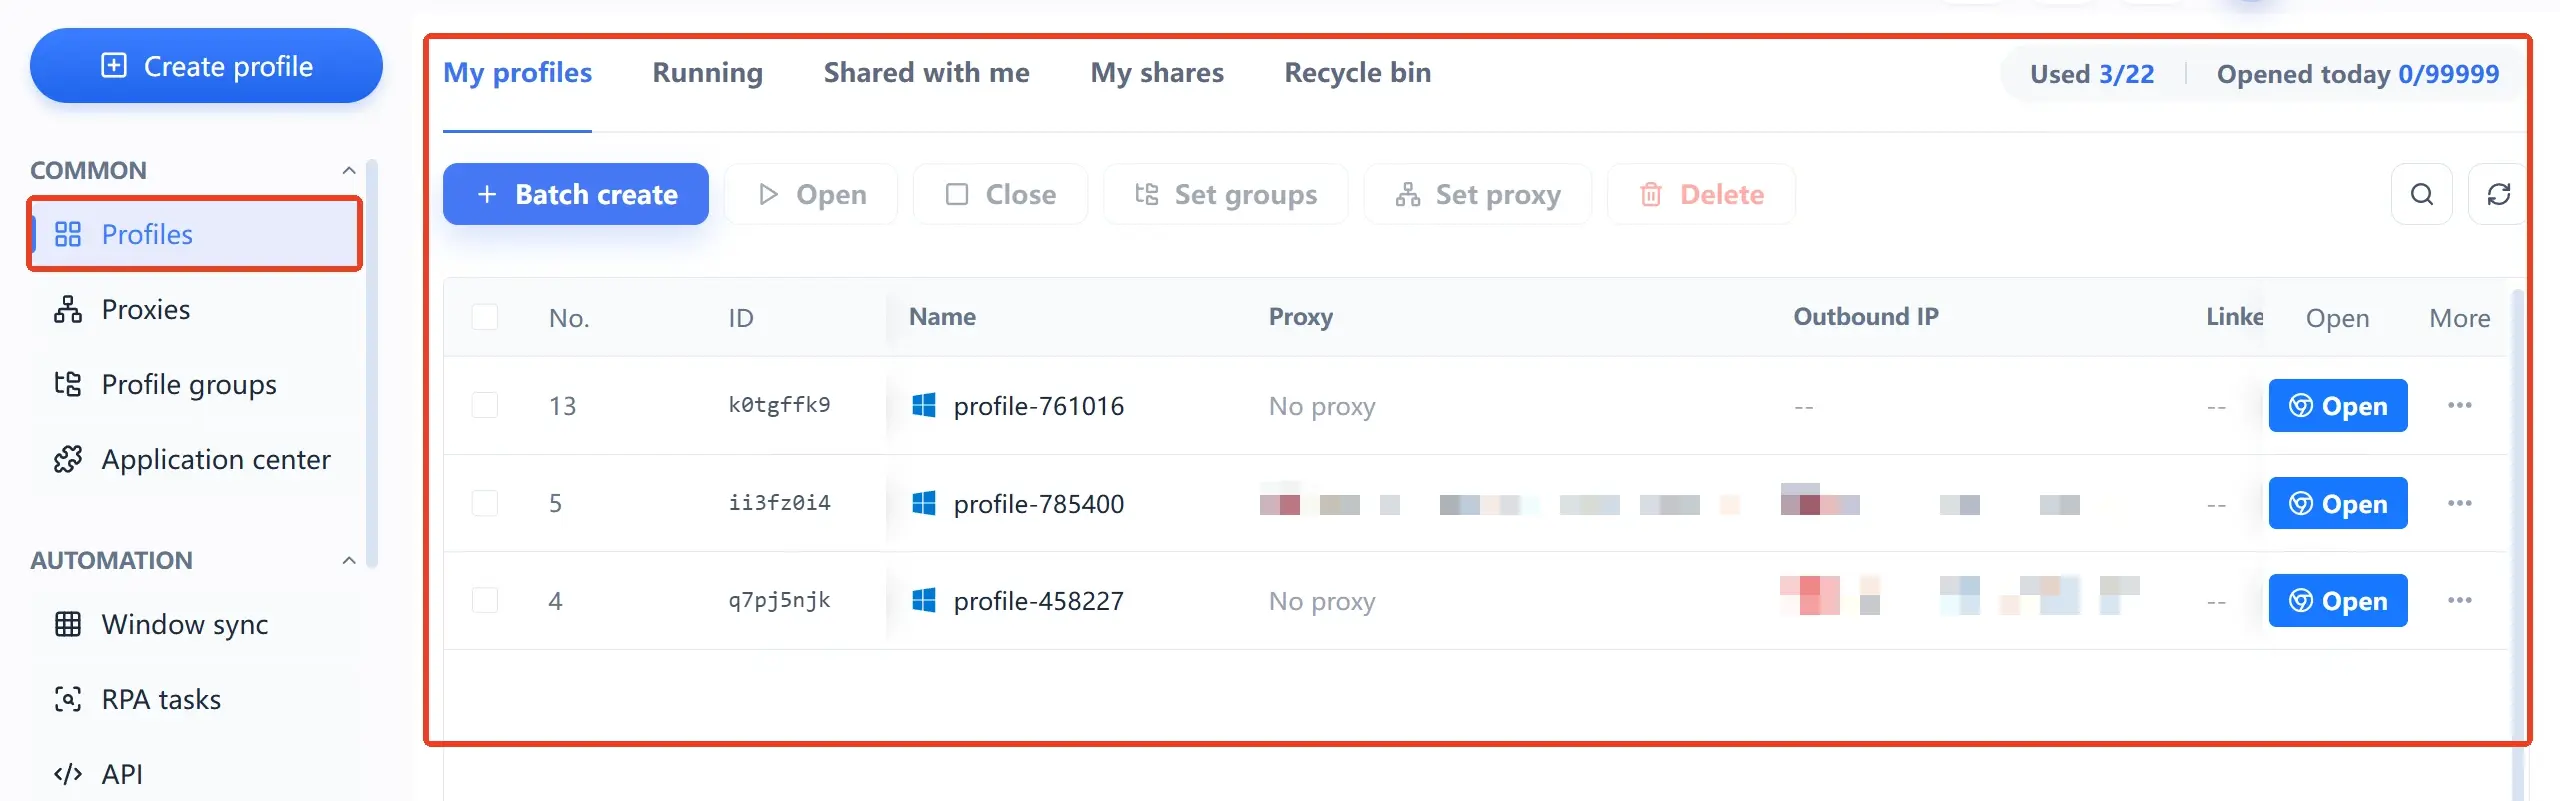
목록 자체가 자산 대장이 됩니다: 문제가 생기면 번호로 위치를 잡고, 그룹으로 범위를 좁힙니다. 조사는 "채팅 기록 뒤지기"에서 "한 번 보기"로 바뀝니다. 10환경 플랜은 계정이 10개에 가까워질 때까지 쓰면 됩니다. 50 전후 팀이라면 대부분 처음부터 100환경 상위 플랜으로 갑니다. 연 $165, 환경 하나당 월 약 $0.13으로 환산되며, 나중에 확장할 때 이사 갈 필요가 없습니다.
계정 50–100개: 반복은 프로세스에 맡기고, 사람이 병목이 돼서는 안 됩니다
50개를 넘으면 "사람이 환경을 지키는" 방식 자체가 끝입니다. 관리 대상은 프로세스, 연동, 팀의 세 가지로 바뀝니다. 세 입구의 분담 구조는 MostMate란? 페이지에서 전체를 설명합니다. 규모 관점에서는 각자 이렇게 나뉩니다. 창 동기화는 "한 묶음의 환경에 같은 동작을 하는" 물량 확보를 담당합니다. RPA 프로세스 라이브러리의 템플릿(플랫폼별 필터, Facebook·TikTok 등 계정 키우기 동작 포함)은 고정 프로세스를 받아 냅니다. 작업 목록은 실행 환경별로 회차를 추적합니다. API는 일정 관리 시스템이나 관리 콘솔이 이미 있을 때 활성화해서, 환경 상태가 스스로 되돌아오게 만듭니다.
팀이라는 축은 3단계에서 "선택 사항"이 "필수 사항"으로 바뀝니다. 환경 수가 이미 어느 한 사람의 작업 처리량을 넘어섰기 때문입니다. MostMate는 환경 그룹을 멤버에게 직접 권한으로 줄 수 있습니다. 그룹 단위로 환경을 배정받고, 권한이 없는 부분은 보이지 않습니다. 세 가지 보조 장치를 활용합니다.
- 멤버 신원과 로그인 인증은 분리해서 관리합니다. 슈퍼 신원이 전체를 통제하고, 멤버 신원은 승인된 그룹만 다룹니다. 로그인 인증을 켜 두면 계정이 도난당해도 환경에 들어올 수 없습니다.
- 멤버 로그로 동작을 추적 가능하게 만듭니다. 로그인 기록, 작업 기록, 환경 공유 기록, 환경 이전 기록을 따로 남기면, 문제가 생겼을 때 사람, 시각, IP, 기기까지 특정할 수 있습니다.
- 공유 접근은 기본값으로 조여 둡니다. 환경 생성 시 고급 설정에 "환경 공유 접근" 스위치가 있습니다. 필요할 때만 열고, 귀찮다고 전부 열어 두지 마세요.
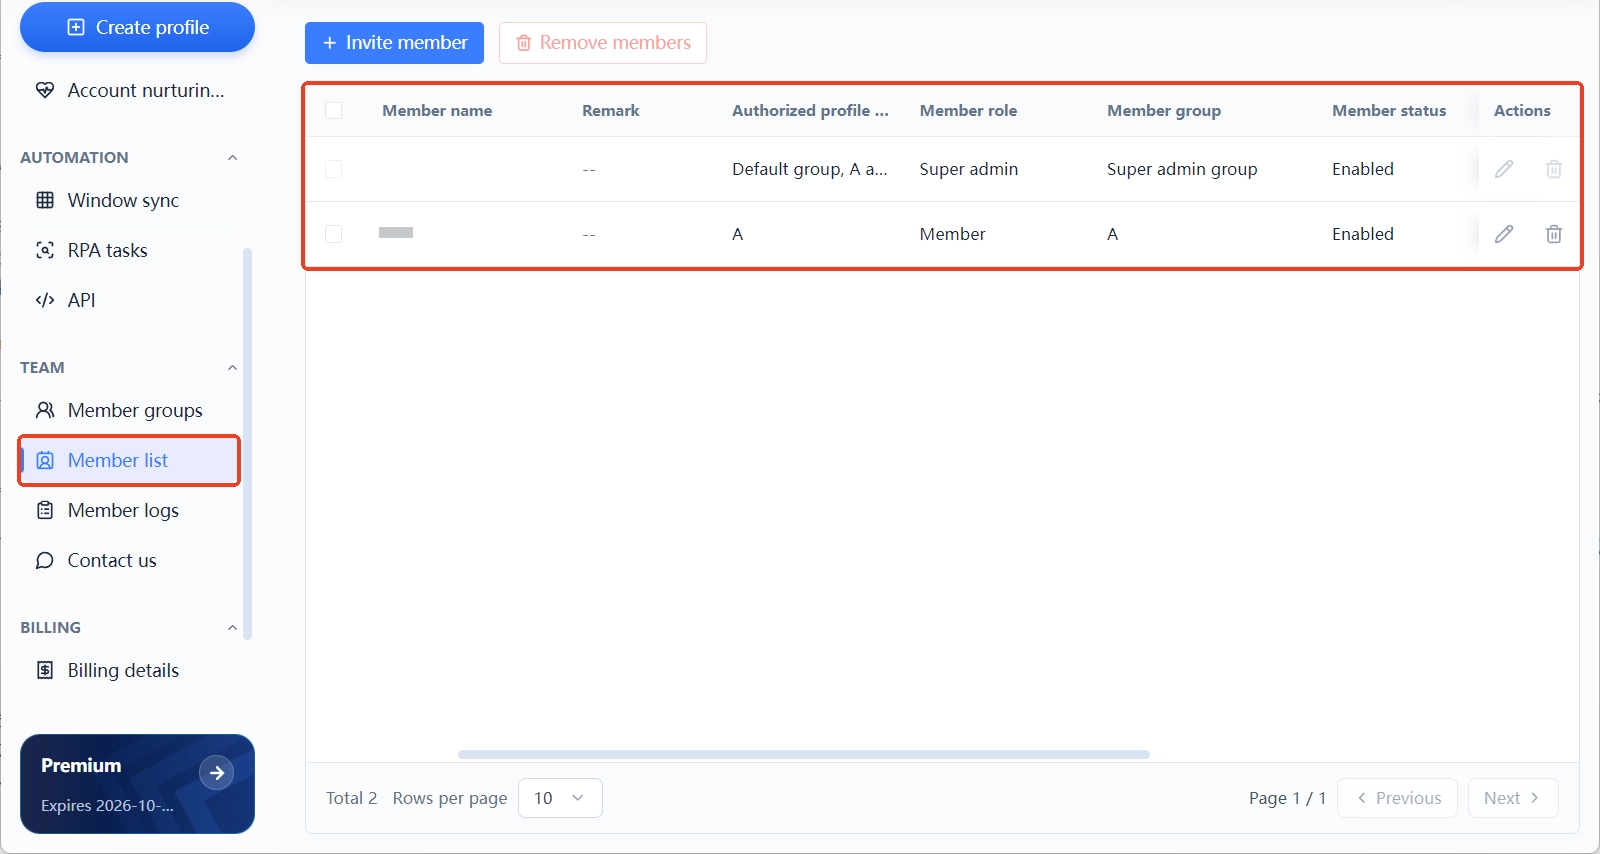
인증 정보 관리도 함께 올립니다: 멤버마다 각자의 계정으로 로그인하게 하세요. 비밀번호 한 세트를 여럿이 쓰는 것이 이 단계에서 가장 위험한 편법입니다. 비밀번호 하나가 샘으면 모든 환경이 함께 열립니다. 인증 정보 재사용은 여러 유출 사건에서 증폭기 역할을 했습니다. 특정 비밀번호가 알려진 유출 데이터베이스에 있는지는 Have I Been Pwned의 비밀번호 유출 페이지에서 바로 확인할 수 있고, 팀 신원 관리의 공식 요건은 NIST 디지털 신원 가이드라인의 인증자와 신원 등급 절을 참고하세요. 도구 쪽 경계는 이미 마련돼 있습니다. 비밀번호 공유로 그걸 허물지 마세요.
다음 단계로 넘어가야 할 세 가지 신호
규모 업그레이드를 고통이 견딜 수 없을 때까지 기다릴 필요는 없습니다. 선행 신호가 세 가지 있고, 하나라도 나타나면 움직일 때입니다:
- 환경을 찾는 시간이 환경을 다루는 시간을 앞질렀을 때: 상태 가시성이 무너졌다는 뜻입니다. 2단계의 그룹, 메모, 번호를 쓸 차례입니다.
- 같은 동작을 이번 주에 이미 세 번째 수동으로 했을 때: 프로세스 라이브러리에 맞는 템플릿이 있는지 확인하고, 고정 동작을 RPA에 넘기세요.
- 멤버가 단체방에서 "그 환경 누가 바꿨어요?"라고 물을 때: 권한 부여와 로그가 빠져 있다는 뜻입니다. 팀 장치를 보강할 때입니다.
각각의 대응은 앞 절들에 자리가 마련돼 있습니다. 세 가지가 다 나타나도 한꺼번에 몰아서 도입하지 말고, "먼저 그룹, 다음 프로세스, 마지막 팀" 순서로 펼치세요. 한 단계가 안정되면 다음으로 넘어갑니다. 이 순서는 MostMate의 환경 관리에서 자동화, 그리고 팀으로 이어지는 기능 구성과 같은 구조입니다. 시작 방법은 MostMate 시작하기 글을 보세요.
자주 묻는 질문
계정이 10개 미만인데도 안티디텍트 브라우저가 필요한가요?
필요합니다. 초점은 효율이 아니라 안전입니다. 격리와 프록시 공부는 시간에 여유가 있을 때 해 두는 게 좋습니다.
계정 50개를 무료 플랜이나 10환경 요금제로 버틸 수 있나요?
버티기도 어렵고 경제적이지도 않습니다. 이 규모에는 100환경 플랜(연 $165)이 맞습니다.
RPA와 일괄 작업이 겹치나요? 둘 다 써야 하나요?
동작 유형이 다릅니다. 일괄 작업은 한 번 쓰고 마는 동형 동작(일괄 열기, 프록시 설정)을 담당하고, RPA는 고정 프로세스(계정 키우기, 탐색, 게시)를 돌립니다. 먼저 일괄로 처리하고, 고정화된 동작부터 RPA로 옮기면 됩니다. 둘은 단계적으로 이어지는 관계입니다.
팀 멤버가 퇴사하면 환경은 어떻게 하나요?
멤버 로그에 환경 이전 기록이 있습니다. 환경 공유 접근 스위치와 함께 인수인계를 진행하세요. 로그인 인증과 승인 그룹을 먼저 회수하고, 이전 기록으로 흔적을 남기면 환경은 개인이 아니라 팀에 남습니다.
맺음말
규모의 난이도는 세 번의 "문제 교체"로 올라갑니다. 1단계에서는 격리 규율, 2단계에서는 상태 가시성, 3단계에서는 프로세스와 팀이 과제가 됩니다. 관리가 통제를 벗어나는 대부분의 근본 원인은 방식이 이전 단계에 멈춰 있기 때문입니다. 신호로 현재 위치를 확인하고, 지금 구간을 튼튼히 다진 뒤에 위로 올라가세요. 소규모로 먼저 돌려 보고 싶다면 MostMate 다운로드에서 무료 플랜부터 시작하세요. 능력 체계의 전체 그림은 멀티 계정 관리 개요 글에 있으니, 이 글과 맞춰 보세요.

MOSTMATE
안전한 다중 계정 관리, 더 간편하게
첫 계정부터 MostMate와 함께 더 안전하고 스마트하며 효율적인 다중 계정 운영을 시작하세요.
- 독립적인 프로필. 일관된 식별 정보.
- AI 자동화 · 계정 건전성 · 팀 운영



