
Auditoria antivinculação de múltiplas contas: verificação em quatro camadas
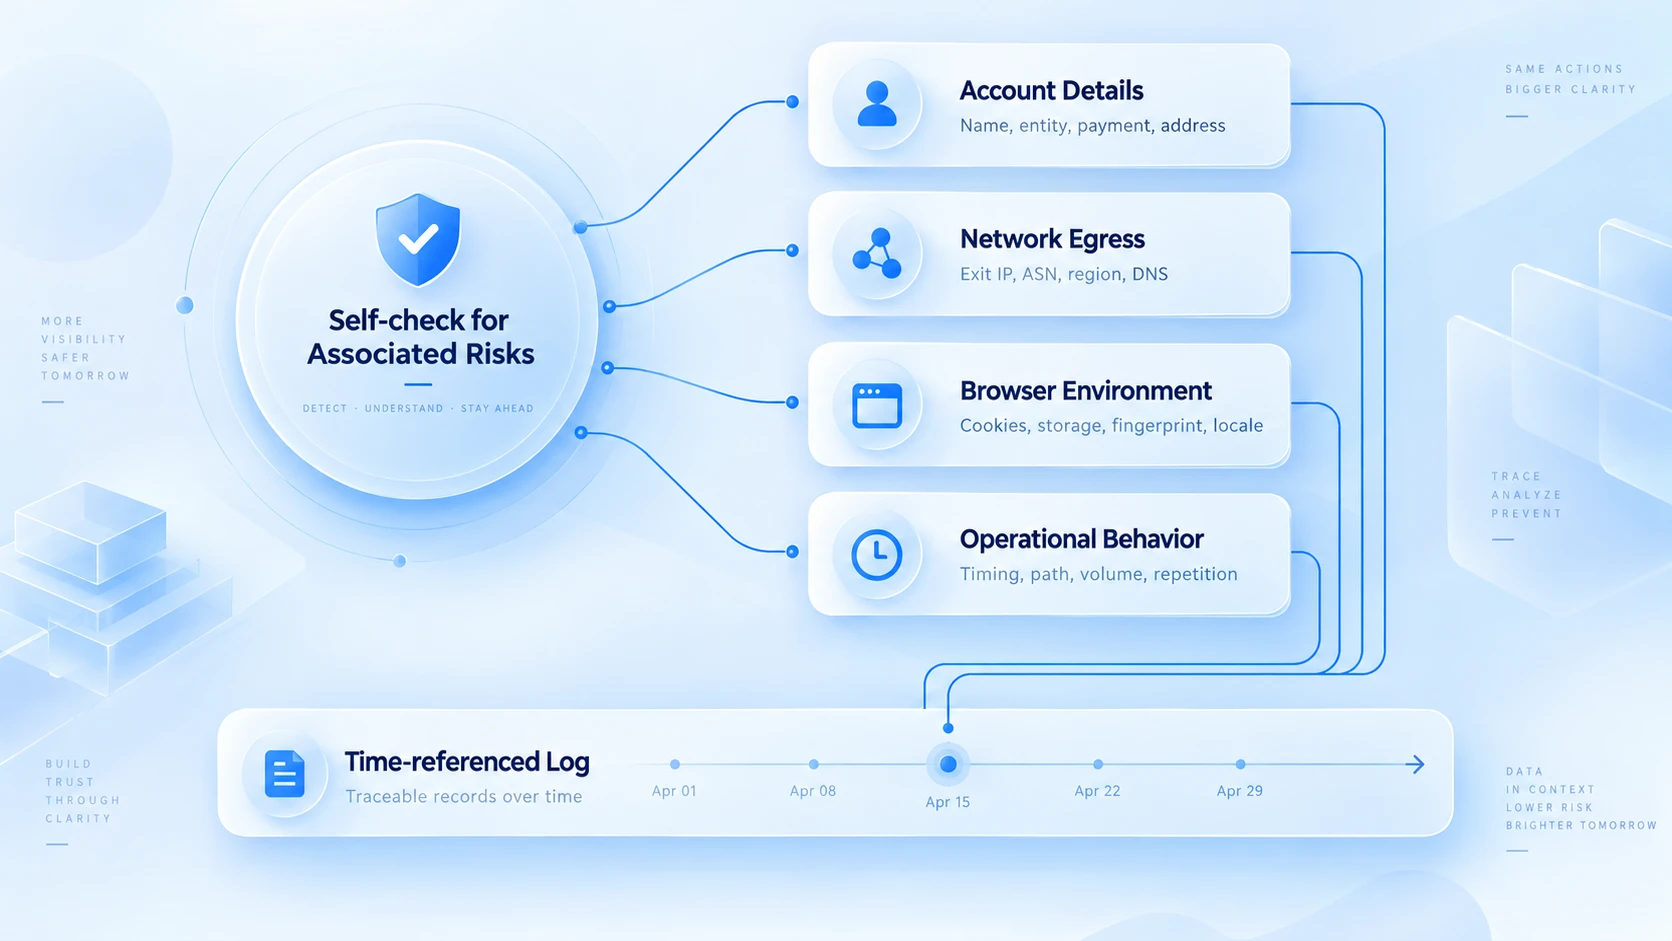
Conclusão principal: o resultado do julgamento de vinculação da plataforma não pode ser consultado por fora; o que múltiplas contas podem auditar por conta própria é a configuração e os registros de quatro camadas: dados da conta, saída de rede, ambiente do navegador e comportamento de operação. Este framework responde a três perguntas: o que verificar em cada camada, quais fenômenos servem apenas como pistas e em que ordem tratar o que for encontrado. Os critérios de julgamento da plataforma não são públicos; qualquer afirmação de que dá para calcular uma "probabilidade de vinculação" não tem fundamento. A decisão final é sempre da plataforma.
Vale começar pelo cenário. Duas lojas passaram a exigir verificação adicional no mesmo dia, e a primeira reação de quem opera costuma ser: será que fomos vinculados? Só ao revisar os registros se descobre que uma loja tinha trocado de proxy na véspera, enquanto a outra mudou de dispositivo de login após uma troca de funcionários. Anomalias parecidas não vêm necessariamente da mesma causa. Avisos de verificação, variações de tráfego e restrições de login são apenas pistas; e a ausência de qualquer sinal também não significa ausência de risco. Colocar tudo dentro de um fluxo fixo de verificação, camada por camada, é bem mais confiável do que tirar conclusões a partir de um único sinal.
Primeira camada: dados da conta e titularidade
Um cenário comum para abrir. A conta foi registrada por um ex-funcionário, e o celular e o e-mail de verificação estão no nome dele; meio ano depois da saída, a plataforma pede uma verificação e não há quem possa receber o código, e a conta fica parada no meio do caminho. Esse tipo de problema quase não dá sinais antes de virar crise, e é justamente o risco mais típico de equipes com várias contas: os dados em si estão certos, o que quebrou foi a linha de titularidade.
Por isso, o que esta camada confere é a titularidade. Conta por conta, são quatro pontos: se o titular do registro e os dados de verificação são independentes e completos; se o e-mail ou o celular vinculado é compartilhado por várias contas; quem é o responsável e quantas transições já houve; e se a autorização interna da equipe é só verbal ou está registrada. Quem administra várias contas na mesma empresa ainda precisa confirmar se os termos da plataforma permitem esse arranjo. As condições variam de plataforma para plataforma.
Achou reutilização indevida, como duas contas usando o mesmo celular sem cartão vinculado? Corrija na hora e anote a mudança no registro. Achou titularidade incerta? Aproveite que não há anomalia e transfira o canal de verificação para alguém ativo na equipe. Sobre como montar e manter esse registro, o artigo sobre gestão de segurança de múltiplas contas cobre o fluxo completo de grupos, logs e transições.
Segunda camada: conexão de rede e dados de saída
A verificação da rede compara duas linhas do tempo. Um exemplo:
- Quarta-feira à tarde, a loja do México começou a exigir verificação.
- Dois dias antes, na noite de segunda, o fornecedor de proxy trocou de nó.
- Uma semana antes, o IP de saída de outra loja ficou um curto período offline.
As três pistas juntas mudam a direção: o que veio depois da troca de nó?
Ao longo da linha do tempo, três conjuntos de informações merecem conferência. Primeiro, a sobreposição: o momento em que a verificação surgiu veio logo após uma troca de proxy ou de nó? Segundo, a saída real: o IP e o ISP exibidos na página de teste coincidem com o que o painel do fornecedor indica? Terceiro, desvios: há alguma conta conectando direto, sem passar pelo proxy? O ritmo completo da checagem de saída está no artigo sobre manutenção de proxy, não vou repetir aqui.
O critério de julgamento também precisa estar claro. Várias contas compartilhando uma mesma saída só mostram que a configuração de rede é essa. Se a plataforma por isso as trata como um mesmo operador depende das regras dela, o que não dá para verificar de fora; e, no sentido inverso, dar a cada conta uma saída diferente também não prova que elas são independentes. O produto real desta camada é transformar "quando, qual conta, qual saída, o que aconteceu" em um registro de comparação; quando uma anomalia aparecer, a direção da investigação parte dele.
Terceira camada: ambiente do navegador e dados locais
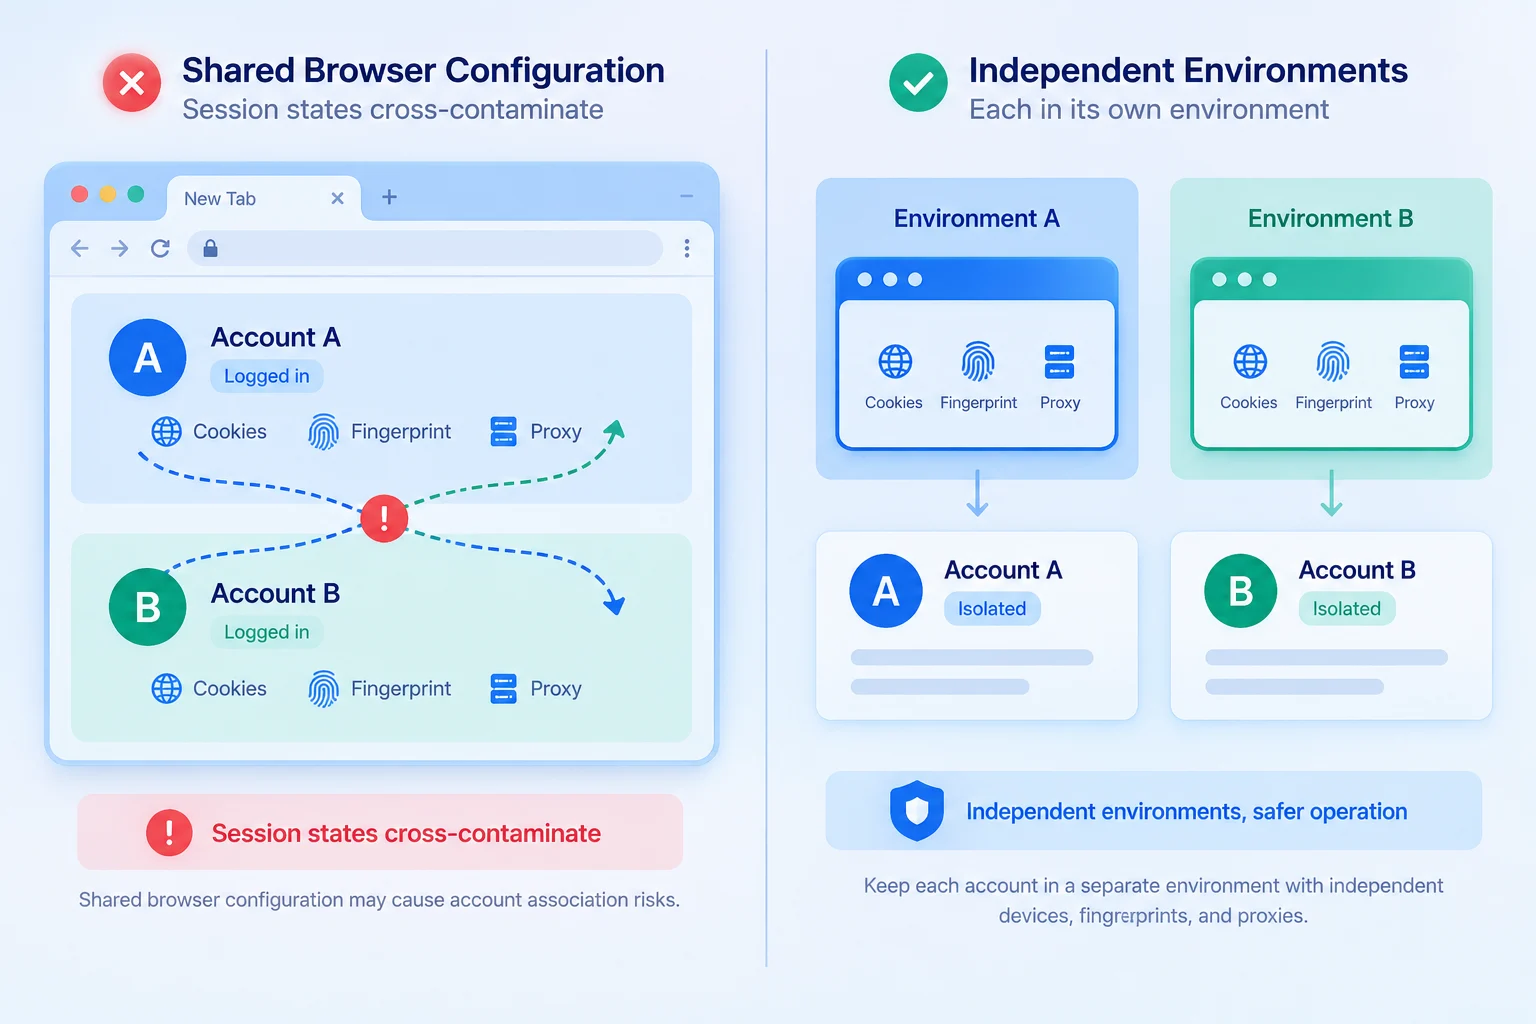
Ter logado várias contas no mesmo computador não significa que os dados delas tenham se misturado. O que precisa ser confirmado é: essas contas usam a mesma configuração de navegador? Os estados de login se misturaram? A configuração do ambiente corresponde ao uso real? A conferência item a item:
| Objeto verificado | O que conferir | O que fazer ao encontrar problema |
|---|---|---|
| Cookie e estado de login | Contas alternam login na mesma configuração? | Conferir registros e criar ambiente separado |
| Armazenamento local e cache | Contas compartilham os mesmos dados? | Organizar ambientes por conta, sem mistura |
| Idioma e fuso horário | Condiz com o dispositivo e o cenário real? | Conferir a origem e corrigir inconsistências |
| Informações do navegador e dispositivo | Registros condizem com o dispositivo real? | Verificar se veio de troca de dispositivo |
Cada item mira um problema diferente. Cookie e armazenamento local dizem respeito à gestão dos dados de login: com logins alternados na mesma configuração de navegador, os cookies levam o estado da sessão de volta ao mesmo servidor. O armazenamento local também fica salvo no navegador, por site. Depois que duas contas alternam login, as informações de sessão da conta A aparecem nas requisições da conta B, e isso é mistura de fato. Idioma, fuso horário e informações do dispositivo devem ser conferidos com o cenário real de uso; a diferença em si não diz nada, é o conflito entre configuração e cenário que merece tratamento. O método de alinhamento item a item está na lista de verificação do artigo sobre consistência antivinculação.
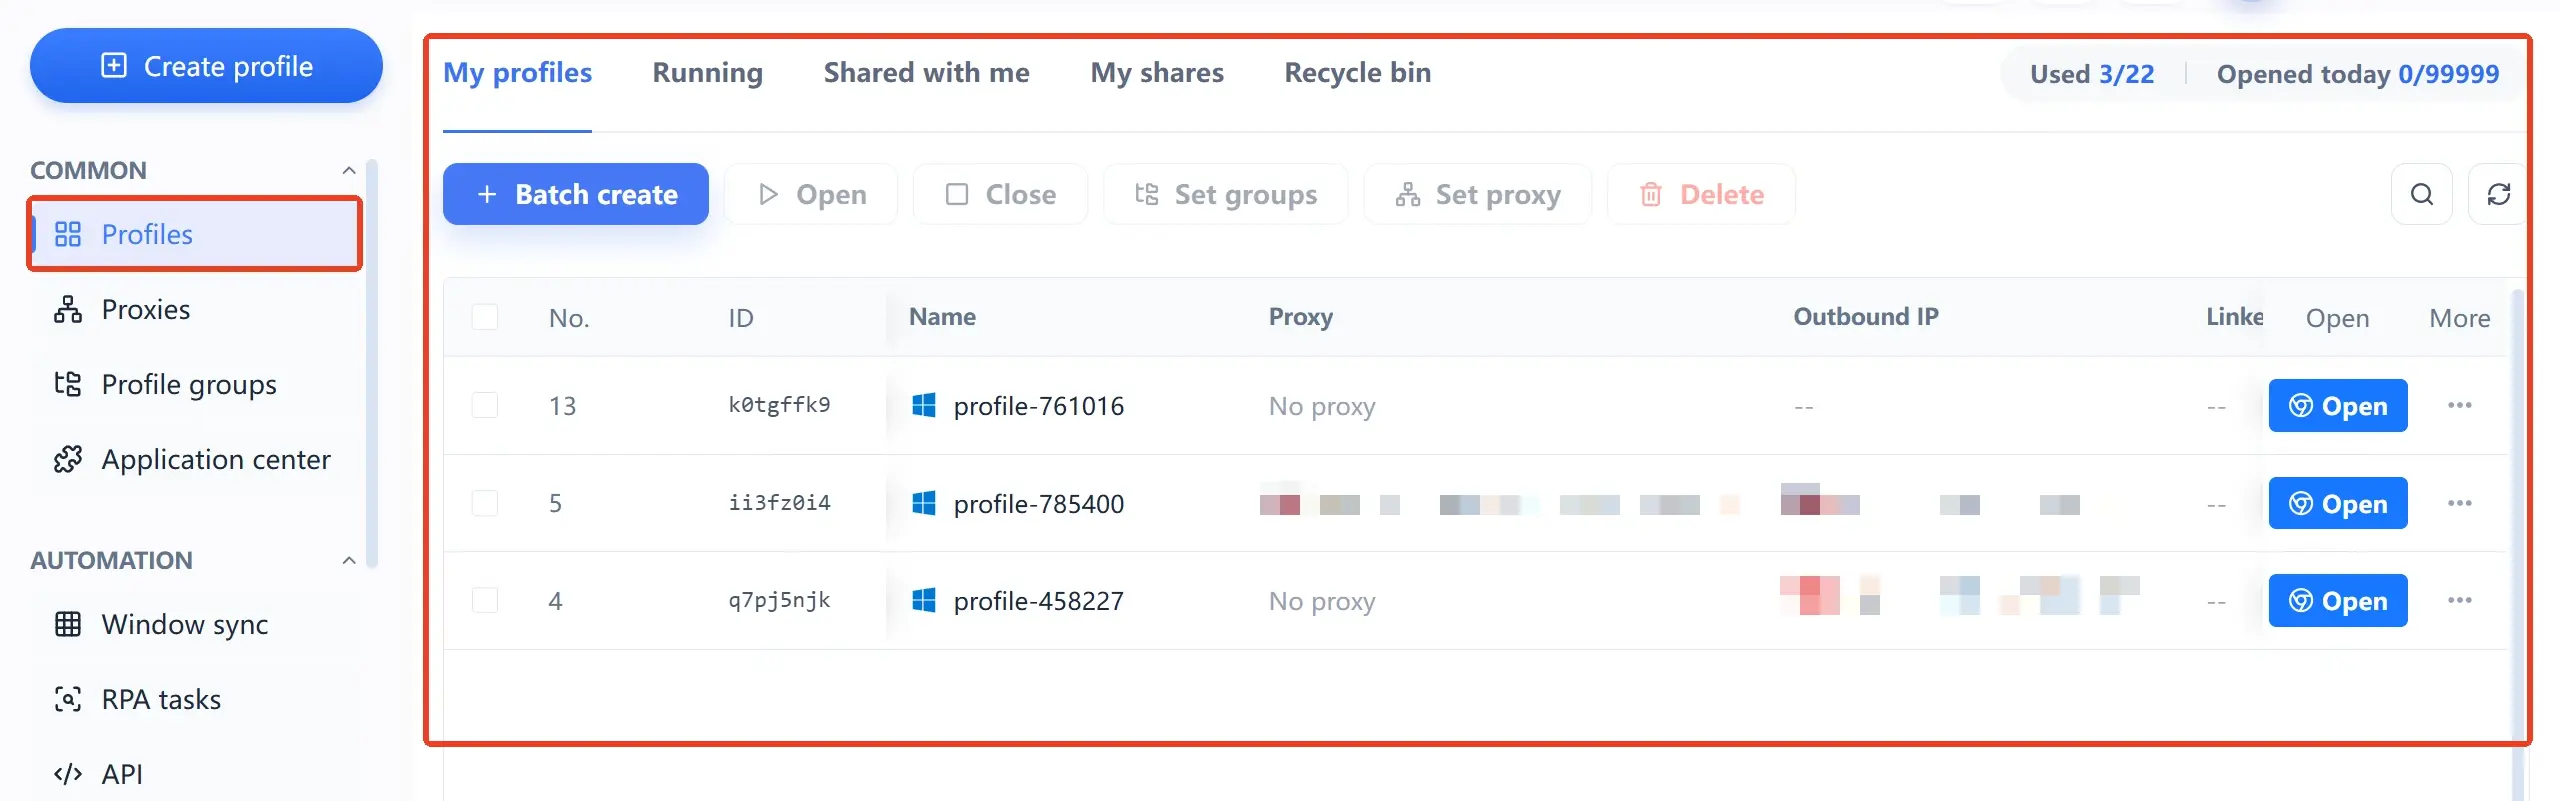
Para equipes que administram várias lojas ao mesmo tempo, o MostMate cria ambientes de navegador independentes para cada conta e separa a gestão dos dados de login da configuração do ambiente. A mistura de dados entre contas diminui, e quando uma anomalia surge dá para conferir o histórico de mudanças do ambiente. Ambiente independente não substitui a verificação das políticas da plataforma e não lê o julgamento interno de vinculação dela. O alcance dele é exatamente esta camada do ambiente do navegador.
Quarta camada: login, operações e comportamento do negócio
Um exemplo mostra como investigar esta camada. Suponha que as verificações de uma conta aumentaram de repente; confira os registros em ordem. Primeiro o log de login: dois dias antes da verificação, a conta passou do dispositivo de um membro para o de outro. Depois o histórico de operações: assim que o novo membro assumiu, executou publicações em lote. Por fim, as regras da plataforma: alguns dos produtos publicados estavam em categorias restritas. Três pistas convergem, e a causa da anomalia se aproxima de "a operação disparou uma revisão de regras da plataforma", sem relação com rede ou fingerprint.
O exemplo ilustra duas coisas. Primeira: anomalias de verificação exigem eliminar primeiro fatores de segurança da conta e de operação: credenciais compartilhadas entre membros, operações em lote parecidas, conteúdo restrito, tudo isso dispara mais frequentemente do que "IP igual". Os caminhos de tratamento também são completamente diferentes: problema de segurança pede troca de senha e revisão de autorizações; problema de regra pede correção conforme o aviso. Segunda: a atribuição de causa precisa de registro por trás. Texto original do aviso da plataforma, logs de operação dos membros e mudanças recentes, os três juntos, é que permitem reduzir "suspeita de vinculação" a um ponto suspeito concreto. Atribuir a anomalia de forma genérica ao IP ou ao fingerprint costuma esconder a causa real, e aí nem se sabe por onde começar a corrigir.
Depois de achar uma anomalia, em que ordem agir
Resuma as verificações em uma checklist e siga-a quando surgir anomalia:
| Passo | Ação | Resultado |
|---|---|---|
| 1. Preservar evidências | Salvar o aviso original e a hora da anomalia | Base da verificação |
| 2. Reconstruir a linha do tempo | Trocas de proxy, dispositivo ou responsável? | Registro de comparação temporal |
| 3. Passar pelas quatro camadas | conta → rede → ambiente → comportamento | Resultado por camada |
| 4. Separar os caminhos | Ajustar config, trocar senha, seguir regras | Registro de tratamento |
| 5. Se precisar recorrer | Usar o canal e o formato indicado no aviso | Material de recurso |
Tome a loja do Brasil, que passou a exigir verificação com frequência na segunda-feira: em vez de trocar o proxy ou reconstruir o ambiente, a equipe percorre a checklist inteira. A reconstrução da linha do tempo mostra uma troca de nó na manhã de segunda. A conferência de saída indica que a região do novo nó coincide com o mercado da loja. A conferência de ambiente confirma que não houve mistura. Por fim, nos registros de operação aparece um ajuste de preços em lote no período. A verificação tem mais chance de vir da revisão disparada pela mudança em massa de preços do que de uma alteração de rede.
Sem a checklist, a equipe provavelmente trocaria o proxy primeiro e deixaria passar a operação de negócio do mesmo período. A chave da investigação não é mudar uma configuração o quanto antes, e sim encontrar primeiro a mudança suspeita com evidência para depois ir estreitando as causas. Se depois ficar confirmado que é preciso recorrer, consulte o guia de apelação de contas do X para saber como organizar a situação anômala, preparar os registros e enviar o recurso pelos canais da plataforma. Os pontos de entrada, os requisitos e as regras de recurso variam entre plataformas; o que vale, no fim, é a orientação oficial de cada uma.
Concluída a auditoria das quatro camadas, a equipe ainda precisa registrar o ambiente de navegador, a configuração de proxy e as mudanças de cada conta para facilitar conferências futuras. O MostMate ajuda a equipe a gerenciar por conta ambientes de navegador independentes e suas configurações, reduz a mistura de dados de login e torna as mudanças de ambiente mais fáceis de rastrear.
Vale lembrar: a gestão de ambientes de navegador ajuda principalmente a organizar e administrar as próprias configurações; sozinha, ela não consegue dizer se a plataforma já tratou as contas como vinculadas, nem garantir que as contas não vão disparar verificações ou restrições. Recebendo um aviso de verificação ou de restrição, ainda é preciso cruzar a mensagem da plataforma, os registros de operação das contas e as regras pertinentes para apurar.
Perguntas frequentes sobre auditoria de vinculação
Várias contas no mesmo IP sempre serão vinculadas?
Não necessariamente. Várias contas sob a mesma saída são apenas um estado de configuração de rede. Se a plataforma age por causa disso depende das regras dela, o que não dá para verificar por fora. Na auditoria, o que separar é: se a plataforma permite que várias contas compartilhem a rede do escritório, deixe registro para poder comprovar depois; se for erro de configuração, corrija e anote a mudança.
Trocar o IP do proxy resolve o problema de vinculação?
Depende da causa. Quando a anomalia vem de um erro de configuração de saída, como desvio de nó ou conexão direta acidental, migrar para uma saída estável realmente resolve. Se o problema é reutilização de dados, disparo por comportamento ou violação de regras do negócio, trocar de IP não resolve, e ainda adiciona uma mudança de ambiente sem registro. Primeiro localize a causa com a auditoria das quatro camadas; só depois decida se vale mexer na configuração de rede.
Navegador antidetect consegue detectar se a conta já foi vinculada?
Não. O processo e o resultado do julgamento de vinculação ficam dentro da plataforma; nenhuma ferramenta externa consegue lê-los. O que um navegador antidetect faz é manter o ambiente de navegador de cada conta gerido de forma independente, com configuração consultável e dados sem mistura, reduzindo as brechas questionáveis do seu próprio lado.
Com o ambiente do navegador isolado, por que ainda pode haver verificação?
O disparo de verificações não vem só do ambiente do navegador. Mudança de dispositivo de login, problemas de segurança de credenciais, operações que tocam nas regras, ajustes no sistema de risco da plataforma, tudo pode gerar verificação. Percorra as quatro camadas em ordem, com atenção especial às três fora da terceira, sobretudo se houve mudança de pessoal, de dispositivo ou de ritmo de operação no período.
Conclusão
De volta ao cenário inicial: duas lojas pedindo verificação no mesmo dia, com causas diferentes. O valor da auditoria de risco de vinculação está em trocar a pergunta sem resposta "fui vinculado?" por configurações e registros que dá para conferir um a um nas quatro camadas. O MostMate reúne ambientes, proxies e registros de operação da equipe em um mesmo painel, dando base a essa conferência. Para montar essa base para o seu negócio multiconta, baixe o MostMate e migre as contas existentes, uma a uma, para ambientes independentes.

MOSTMATE
Gestão segura de múltiplas contas, sem complicação
Comece com sua primeira conta e use MostMate para construir operações multicontas mais seguras, inteligentes e eficientes.
- Perfis independentes. Identidades consistentes.
- Automação com IA · Saúde das contas · Operações em equipe



