
Samokontrola ryzyka powiązania wielu kont: cztery warstwy do sprawdzenia
Wnioski w skrócie: wynik oceny powiązań po stronie platformy pozostaje niedostępny z zewnątrz, a w kontach wielokontowych można samodzielnie sprawdzić konfigurację i zapisy w czterech warstwach: dane konta, wyjście sieciowe, środowisko przeglądarki i działania. Ta rama odpowiada na trzy pytania: co sprawdzać w każdej warstwie, które zjawiska są jedynie wskazówkami i w jakiej kolejności reagować po znalezieniu problemu. Kryteria oceny platformy nie są jawne, więc każde twierdzenie o wyliczaniu „prawdopodobieństwa powiązania" jest pozbawione podstaw; ostateczna ocena zawsze należy do platformy.
Zacznijmy od scenariusza. Dwa sklepy tego samego dnia zaczynają wymagać dodatkowej weryfikacji, a pierwsza myśl operatora brzmi: czy konta zostały powiązane? Dopiero przegląd zapisów pokazuje, że jeden sklep dzień wcześniej wymienił proxy, a drugi po przekazaniu obowiązków zmienił urządzenie logowania. Podobne anomalie nie muszą mieć tej samej przyczyny. Komunikaty o weryfikacji, zmiany ruchu czy ograniczenia logowania to tylko wskazówki, a ich brak też nie oznacza braku ryzyka. Wplecenie ich w stałą procedurę i sprawdzanie warstwa po warstwie jest znacznie pewniejsze niż wnioskowanie z pojedynczego sygnału.
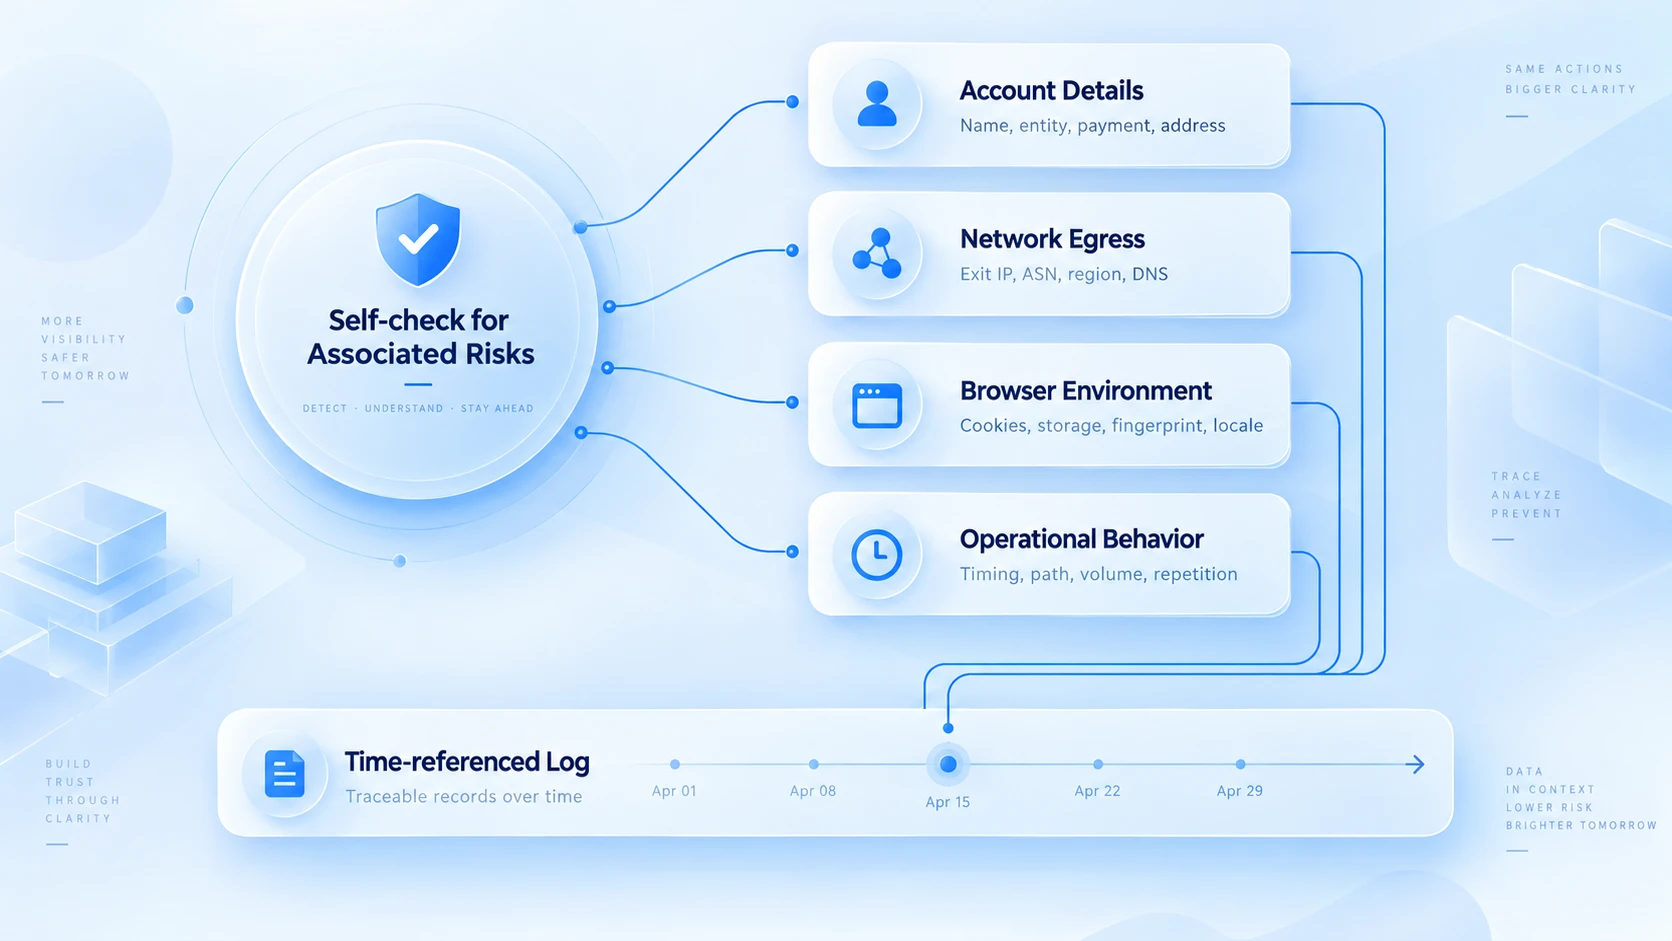
Warstwa pierwsza: dane konta i przynależność
Spójrzmy na typowy przypadek. Konto rejestrował dawny pracownik, numer weryfikacyjny i e-mail figurują na niego; pół roku po jego odejściu platforma inicjuje weryfikację, nie ma kto odebrać kodu i konto utknęło w połowie drogi. Tego typu problemy przed incydentem są praktycznie niewyczuwalne, a to klasyczna pułapka zespołów wielokontowych: same dane są w porządku, problem polega na zerwanej przynależności.
Warstwa ta dotyczy więc przynależności. Dla każdego konta sprawdź cztery rzeczy: czy podmiot rejestracji i dane weryfikacyjne są niezależne i kompletne; czy przypisany e-mail i numer telefonu nie są współdzielone przez wiele kont; kto jest odpowiedzialny i ile razy nastąpiło przekazanie; czy upoważnienia w zespole mają formę ustnych ustaleń, czy istnieją zapisy. Jeśli jedna firma zarządza wieloma kontami, najpierw zweryfikuj, czy regulamin platformy na to pozwala. Warunki dopuszczenia różnią się między platformami.
Wykryte błędne ponowne użycie, na przykład dwa konta korzystające z tego samego numeru telefonu bez podpiętej karty, popraw od razu i zapisz zmianę w rejestrze. Gdy przynależność jest niejasna, jeszcze zanim pojawi się anomalia, przenieś kanały weryfikacyjne na osoby obecnie zatrudnione. Jak założyć i prowadzić taki rejestr, opisuje artykuł Zarządzanie bezpieczeństwem wielu kont: grupowanie, logi i pełna procedura przekazania.
Warstwa druga: połączenia sieciowe i wyjście
Sieciowa część samokontroli polega w istocie na zestawieniu „momentu wystąpienia anomalii" i „momentu zmiany sieci" na jednej osi czasu. Przykładowa oś:
- W środę po południu sklep w Meksyku zaczął wymagać weryfikacji.
- Dwa dni wcześniej, w poniedziałek wieczorem, dostawca proxy przełączył węzeł.
- Tydzień wcześniej wychodzący adres IP innego sklepu był przez chwilę niedostępny.
Trzy fakty obok siebie: nie „czy powiązano", lecz „co po zmianie węzła".
Wzdłuż osi czasu sprawdź trzy rodzaje informacji. Po pierwsze zbieżność: czy weryfikacja pojawiła się tuż po zmianie proxy lub przełączeniu węzła. Po drugie rzeczywiste wyjście: czy IP i ISP pokazywane na stronie testowej zgadzają się z oznaczeniami w panelu dostawcy. Po trzecie obejścia: czy któreś konto łączy się bezpośrednio, omijając proxy. Pełny rytm kontroli wyjścia opisuje artykuł Utrzymanie proxy, nie będę go tu powtarzać.
Ocena wymaga też właściwej miary. Wspólne wyjście dla wielu kont mówi tylko tyle, że taka jest konfiguracja sieci. Czy platforma traktuje je jako jednego operatora, decydują jej własne reguły i nie da się tego zweryfikować z zewnątrz; odwrotnie, osobne wyjście dla każdego konta też nie dowodzi niezależności. Prawdziwym produktem tej warstwy jest zapis typu „kiedy, które konto, jakie wyjście, co się stało": przy obsłudze anomalii to on wyznacza kierunek.
Warstwa trzecia: środowisko przeglądarki i dane lokalne
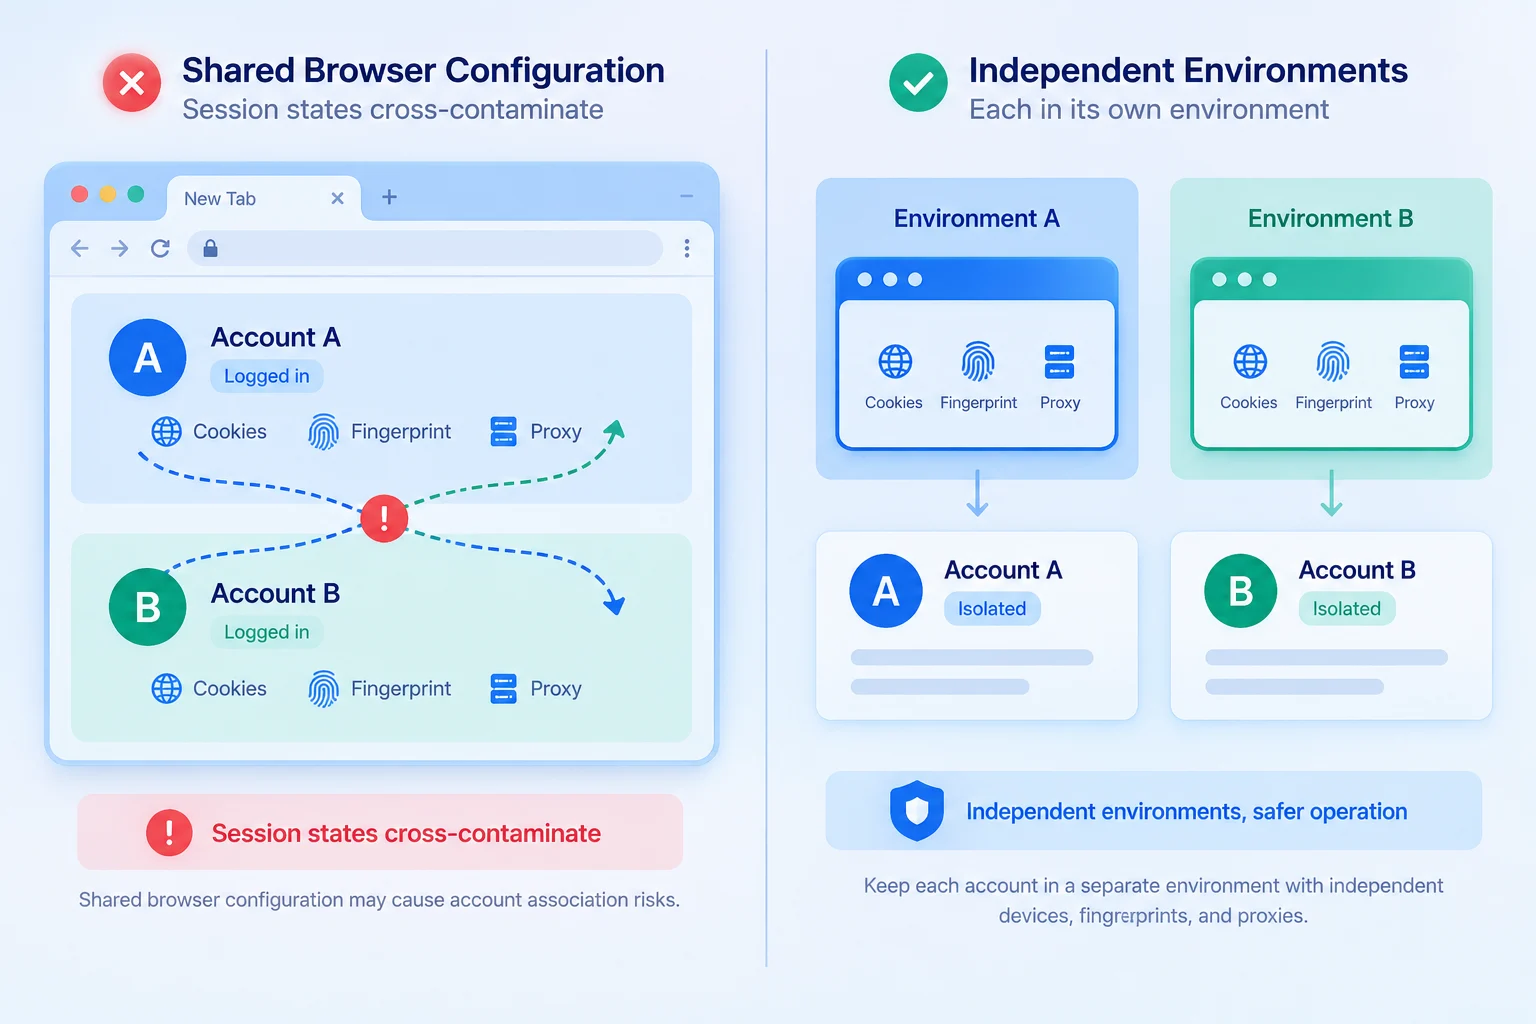
Logowanie wielu kont z tego samego komputera nie oznacza jeszcze, że dane kont się przenikają. Trzeba doprecyzować: czy konta korzystały z tej samej konfiguracji przeglądarki, czy sesje logowania nie zostały pomieszane i czy konfiguracja środowiska odpowiada faktycznemu użytkowaniu. Kontrola punkt po punkcie:
| Element kontroli | Co sprawdzić | Co zrobić po wykryciu problemu |
|---|---|---|
| Cookie i status logowania | Logowanie różnych kont w jednej konfiguracji | Przejrzyj sesje i odtwórz środowisko |
| Dane lokalne i cache | Wspólne dane przeglądarki kilku kont | Uporządkuj środowiska według kont |
| Język i strefa czasowa | Zgodność z urządzeniem i scenariuszem | Zweryfikuj źródło i popraw niespójności |
| Przeglądarka i urządzenie | Zgodność zapisów z realnym urządzeniem | Ustal, czy to zmiana sprzętu lub ustawień |
Te punkty dotyczą różnych problemów. Cookie i dane lokalne to kwestia zarządzania danymi logowania: przy naprzemiennym logowaniu w jednej konfiguracji Cookie przenoszą stan sesji z powrotem do tego samego serwera. Dane lokalne też są zapisywane w przeglądarce per strona. Po naprzemiennym logowaniu danych sesji konta A trafiają one do żądań konta B; to realne mieszanie danych. Język, strefa czasowa i informacje o urządzeniu trzeba natomiast zestawić z rzeczywistym scenariuszem: sama różnica niczego nie przesądza, dopiero sprzeczność konfiguracji z sytuacją wymaga reakcji. Metodę wyrównywania punkt po punkcie znajdziesz na liście kontrolnej w artykule o przeciwdziałaniu powiązaniom.
Dla zespołów prowadzących wiele sklepów MostMate pozwala tworzyć dla poszczególnych kont niezależne środowiska przeglądarki i osobno zarządzać danymi logowania oraz konfiguracją środowiska. Mieszanie danych między kontami maleje, a przy anomalii można przejrzeć zapisy zmian środowiska. Niezależne środowisko nie zastępuje jednak weryfikacji polityki platformy i nie daje wglądu w jej wewnętrzne oceny powiązań. Jego zakres obejmuje właśnie warstwę środowiska przeglądarki.
Warstwa czwarta: logowania, operacje i działania
Pokażmy na przykładzie, jak zbadać tę warstwę. Załóżmy, że pewne konto nagle dostaje wyraźnie więcej weryfikacji. Sprawdzaj zapisy po kolei. Najpierw logi logowań: dwa dni przed weryfikacjami konto przeszło z urządzenia jednego członka zespołu pod drugiego. Potem rejestr operacji: nowa osoba po przejęciu konta wykonała masowe wystawianie ofert. Na koniec regulamin: część kategorii tych ofert jest ograniczona. Trzy tropy zbiegają się w jednym: przyczyna jest bliższa „operacji uruchamiającej audyt reguł" niż sieci czy odciskowi przeglądarki.
Z przykładu wynikają dwie rzeczy. Po pierwsze, przy anomaliach weryfikacyjnych najpierw wyklucz kwestie bezpieczeństwa konta i operacji: wspólne poświadczenia członków, masowe podobne czynności, treści objęte ograniczeniami; to częstsze źródła niż „ten sam IP". Drogi naprawy też się różnią: przy problemach bezpieczeństwa zmień hasła i przejrzyj uprawnienia, przy naruszeniu reguł wykonaj korektę zgodnie z powiadomieniem. Po drugie, przypisanie przyczyny wymaga zapisów. Treść powiadomienia platformy, logi operacji członków i rejestr ostatnich zmian, obejrzane razem, pozwalają zawęzić „podejrzenie powiązania" do konkretnego punktu. Zrzucanie winy ogólnie na IP lub odcisk przeglądarki zwykle gubi prawdziwą przyczynę i nie daje punktu zaczepienia dla korekty.
Co robić po wykryciu anomalii i w jakiej kolejności
Całą powyższą procedurę warto zapisać jako checklistę:
| Krok | Działanie | Rezultat |
|---|---|---|
| 1. Zabezpiecz dowody | Zachowaj powiadomienie i czas zdarzenia | Punkt odniesienia |
| 2. Odtwórz oś czasu | Sprawdź zmiany proxy, sprzętu i przekazania | Zestawienie osi czasu |
| 3. Przejdź cztery warstwy | dane konta→wyjście→środowisko→działania | Wyniki każdej warstwy |
| 4. Rozdziel ścieżki | Napraw konfigurację, zmień hasła, skoryguj | Zapis działań |
| 5. Przy odwołaniu | Odwołanie kanałem i formatem z powiadomienia | Materiały odwoławcze |
Weźmy sklep w Brazylii, który w poniedziałki nagle dostaje częste weryfikacje. Zespół najpierw niczego nie zmienia: bez wymiany proxy i bez przebudowy środowisk, tylko przechodzi checklistę. Odtworzona oś czasu pokazuje przełączenie węzła w poniedziałek rano. Kontrola wyjścia potwierdza, że region nowego węzła odpowiada rynkowi sklepu. Kontrola środowisk nie wykrywa pomieszania danych. Wreszcie w rejestrze operacji widać masową korektę cen w tym okresie. Weryfikacje częściej wiążą się z audytem wywołanym zmianą cen niż ze zmianą sieci.
Bez takiej listy zespół najpewniej najpierw wymieniłby całą pulę proxy, pomijając operacje biznesowe z tego samego okresu. Klucz do rozpoznania to nie jak najszybsza zmiana konfiguracji, lecz znalezienie popartego dowodami podejrzenia i stopniowe zawężanie przyczyn. Jeśli potem potwierdzi się konieczność odwołania, przyda się poradnik odwołania od zawieszenia konta na X: jak uporządkować opis anomalii, przygotować zapisy i złożyć odwołanie kanałami platformy. Formularze, wymagania i zasady poszczególnych platform nie są identyczne, więc ostatecznie kieruj się oficjalnymi wyjaśnieniami danej platformy.
Po czterowarstwowej samokontroli zespół powinien też zapisywać, jakie środowisko przeglądarki, konfiguracja proxy i jakie zmiany odpowiadają danemu kontu, żeby ułatwić późniejsze zestawienia. MostMate pomaga zarządzać per konto niezależnymi środowiskami przeglądarki i powiązaną konfiguracją, ogranicza mieszanie danych logowania i ułatwia śledzenie zmian środowiska.
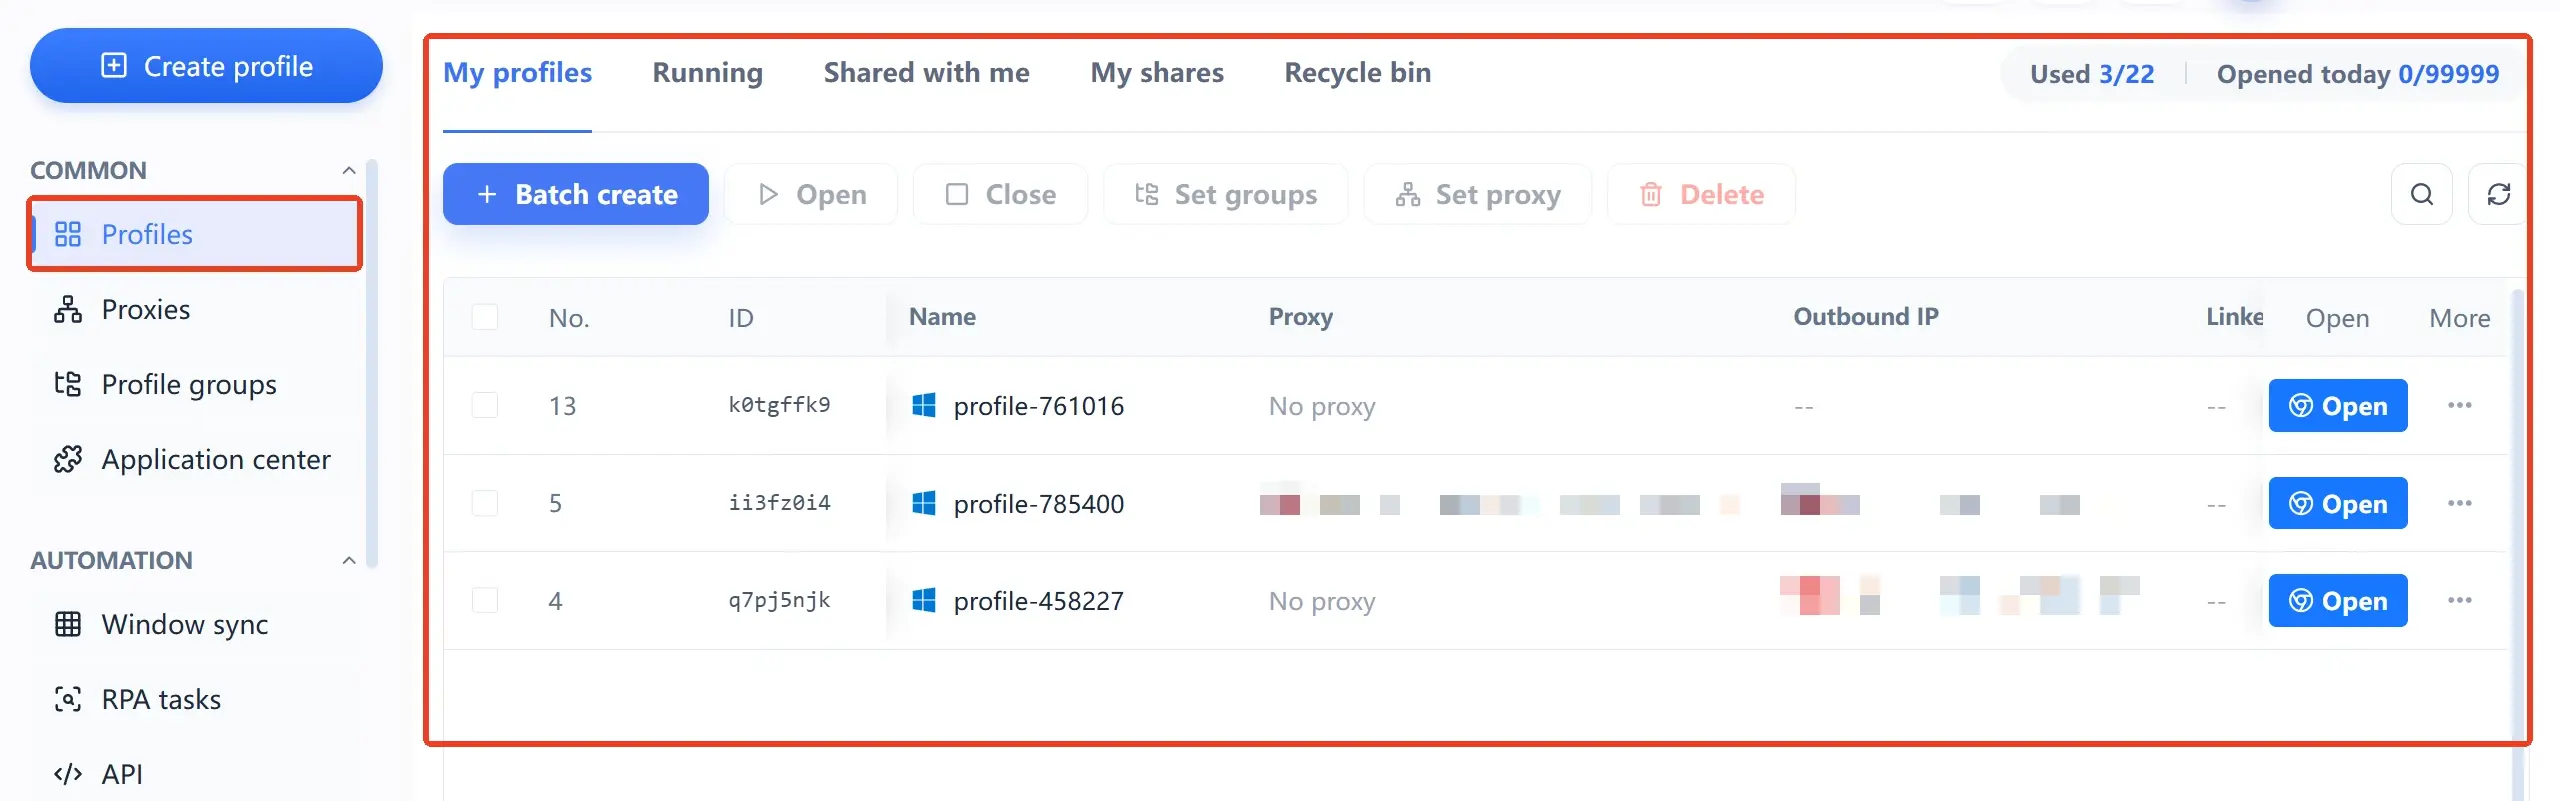
Pamiętaj przy tym, że zarządzanie środowiskami przeglądarki służy głównie porządkowaniu własnej konfiguracji; samo w sobie nie przesądza, czy platforma uznała konta za powiązane, i nie gwarantuje braku weryfikacji czy ograniczeń. Po otrzymaniu powiadomienia o weryfikacji lub ograniczeniu nadal zestawiaj wskazówki platformy, zapisy operacji na koncie i obowiązujące reguły.
Częste pytania o samokontrolę powiązań
Czy używanie tego samego IP przez wiele kont od razu oznacza powiązanie?
Niekoniecznie. Wiele kont na wspólnym wyjściu to jedynie stan konfiguracji sieci. Czy platforma zareaguje, decydują jej własne reguły, których z zewnątrz nie zweryfikujesz. W samokontroli odróżniaj: jeśli platforma dopuszcza współdzielenie biurowej sieci przez wiele kont, zostaw zapis, do którego można wrócić; jeśli to pomyłka konfiguracyjna, popraw ją i udokumentuj zmianę.
Czy zmiana proxy rozwiąże problem powiązania kont?
To zależy od przyczyny. Gdy anomalia wynika z błędu konfiguracji wyjścia, na przykład dryfu węzła albo przypadkowego połączenia bezpośredniego, przejście na stabilne wyjście naprawdę pomaga. Gdy źródłem jest ponowne użycie danych, działania wywołujące reguły lub naruszenia biznesowe, zmiana IP nic nie da; dołożysz jedynie kolejną nieudokumentowaną zmianę środowiska. Najpierw czterowarstwowa samokontrola i ustalenie przyczyny, dopiero potem decyzja o zmianie konfiguracji sieci.
Czy przeglądarka antydetekcyjna wykryje, że konta zostały już powiązane?
Nie. Proces i wynik oceny powiązań pozostają wewnątrz platformy i żadne zewnętrzne narzędzie nie odczyta ich po drodze. Przeglądarka antydetekcyjna potrafi natomiast prowadzić niezależne środowisko przeglądarki dla każdego konta: konfiguracja jest możliwa do przejrzenia, dane się nie mieszają, a liczba słabych punktów po naszej stronie, których ktoś mógłby się czepiać, maleje.
Dlaczego po izolacji środowisk przeglądarki weryfikacje nadal się pojawiają?
Weryfikacje nie mają wyłącznie źródła w środowisku przeglądarki. Zmiana urządzenia logowania, wątpliwości co do bezpieczeństwa poświadczeń, operacje biznesowe uderzające w reguły albo korekty systemu ryzyka platformy też mogą je uruchomić. Przejdź cztery warstwy po kolei, z naciskiem na trzy pozostałe poza trzecią; szczególnie sprawdź, czy w bieżącym okresie zmieniali się ludzie, sprzęt albo rytm operacji.
Podsumowanie
Wróćmy do sceny z początku: dwa sklepy wymagają weryfikacji tego samego dnia, ale powody są różne. Wartość samokontroli ryzyka powiązań polega na tym, że zamienia nieweryfikowalne pytanie „czy powiązano" na konfiguracje i zapisy, które można sprawdzać warstwa po warstwie. MostMate zbiera środowiska, proxy i zapisy operacji zespołu w jednym miejscu pracy, więc taka kontrola ma oparcie w danych. Jeśli chcesz postawić takie zaplecze pod działalność wielokontową, zacznij od pobrania MostMate i przenieś kolejne konta do niezależnych środowisk.

MOSTMATE
Bezpieczne zarządzanie wieloma kontami, bez komplikacji
Zacznij od pierwszego konta i z MostMate buduj bezpieczniejsze, inteligentniejsze i wydajniejsze operacje obejmujące wiele kont.
- Niezależne profile. Spójne tożsamości.
- Automatyzacja AI · Kondycja kont · Praca zespołowa



