
Autoverificarea anti-asociere: patru niveluri de risc de verificat
Concluzia de bază: modul în care platforma decide asocierea nu poate fi văzut din exterior; ceea ce îți poți verifica singur, cu mai multe conturi, sunt configurațiile și înregistrările de pe patru niveluri: datele contului, ieșirea de rețea, mediul browser și comportamentul de utilizare. Acest cadru răspunde la trei întrebări: ce verifici la fiecare nivel, ce fenomene sunt doar indicii și în ce ordine tratezi problemele găsite. Criteriile de evaluare ale platformei nu sunt publice; orice afirmație că s-ar putea calcula o „probabilitate de asociere" nu are niciun temei, iar decizia finală rămâne întotdeauna la platformă.
Să punem scenariul pe masă. Două magazine cer în aceeași zi verificări suplimentare, iar primul gând al celui care le administrează este: ne-au asociat platforma? La răsfoirea înregistrărilor apare însă altă imagine: un magazin schimbase cu o zi înainte proxy-ul, iar celălalt își schimbase dispozitivul de autentificare după o predare-primire între angajați. Anomalii asemănătoare nu au neapărat aceeași cauză. Solicitările de verificare, variațiile de trafic și restricțiile de autentificare sunt doar indicii, iar lipsa totală a semnalelor nu înseamnă absența riscului. Le treci printr-un proces fix de verificare, nivel cu nivel, și ești mult mai bine ancorat decât dacă tragi concluzii dintr-un singur semnal.
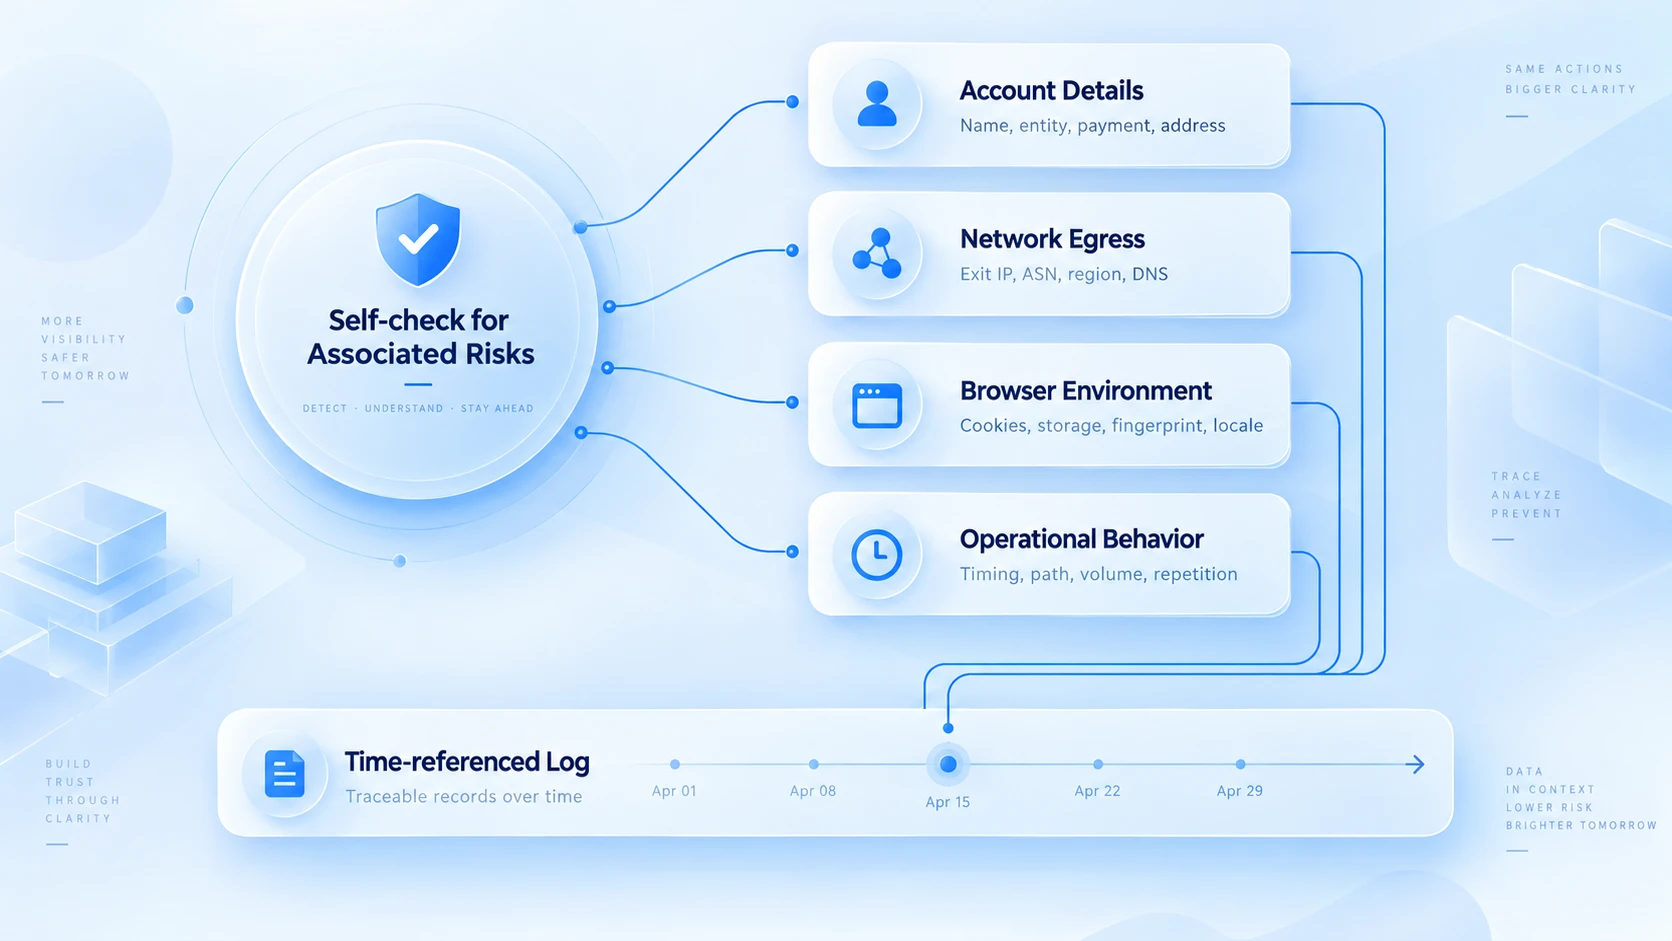
Nivelul 1: datele contului și relația de proprietate
Un scenariu des întâlnit. Contul a fost înregistrat de un angajat care între timp a plecat; telefonul și e-mailul de verificare sunt pe numele lui. La șase luni după plecarea lui, platforma declanșează o verificare, dar nu mai există nimeni care să primească codul, iar contul rămâne blocat la jumătatea drumului. Înainte de un asemenea moment nu simți nimic, iar tocmai de aceea este capcana clasică a echipelor cu mai multe conturi: datele în sine sunt în regulă, dar legătura de proprietate s-a rupt.
De aceea, la acest nivel se verifică relațiile de proprietate. Pentru fiecare cont, parcurgi patru întrebări. Datele de înregistrare și mijloacele de verificare sunt independente și complete; adresa de e-mail și numărul de telefon sunt folosite de mai multe conturi; cine este responsabil și de câte ori s-a făcut predarea; permisiunile interne sunt convenite verbal sau consemnate? Dacă o singură firmă administrează mai multe conturi, verifică întâi dacă termenii platformei permit această aranjare. Condițiile diferă de la platformă la platformă.
Dacă descoperi o reutilizare greșită, de exemplu două conturi care folosesc același număr de telefon fără card, corectezi imediat și înscrii modificarea în registrul intern. Dacă proprietatea e neclară, muti canalele de verificare pe numele unui angajat activ, înainte de a apărea vreo anomalie. Despre înființarea și ținerea unui asemenea registru, cu grupare, jurnale și predări, am scris în detaliu în ghidul gestionarea securizată a mai multor conturi.
Nivelul 2: conexiunea la rețea și datele de ieșire
Verificarea la nivel de rețea înseamnă, în esență, raportarea a două linii de timp: momentul apariției anomaliei și momentul schimbării din rețea. O linie de timp exemplu:
- Miercurea după-amiaza, magazinul din Mexic începe să ceară verificări.
- Cu două zile mai devreme, lunea seara, furnizorul de proxy a schimbat nodul.
- Cu o săptămână mai devreme, IP-ul de ieșire al altui magazin a căzut pentru scurt timp.
Întrebarea devine „ce a urmat după schimbare?", nu „suntem asociați?"
De-a lungul liniei de timp verifici trei tipuri de informații. În primul rând, suprapunerea: solicitările de verificare apar imediat după o schimbare de proxy sau de nod? În al doilea rând, ieșirea reală: IP-ul și ISP-ul afișate pe pagina de detecție corespund cu ce indică panoul furnizorului? În al treilea rând, ocolirile: există vreun cont care s-a conectat direct din greșeală și a ocolit complet proxy-ul? Ritmul complet al verificării ieșirii este descris în ghidul întreținerea proxy-ului, nu îl repet aici.
Și criteriul de evaluare trebuie citit corect. Că mai multe conturi partajează o singură ieșire înseamnă doar că așa arată configurația de rețea. Dacă platforma îi consideră din acest motiv un singur operator depinde de regulile ei proprii și nu poate fi verificat din exterior; invers, câte o ieșire separată pentru fiecare cont nici nu dovedește independența dintre ele. Produsul real al acestui nivel este un registru de comparație: ce moment, ce cont, ce ieșire, ce s-a întâmplat. Când apare o anomalie, tocmai el îți dictează direcția investigației.
Nivelul 3: mediul browser și datele locale
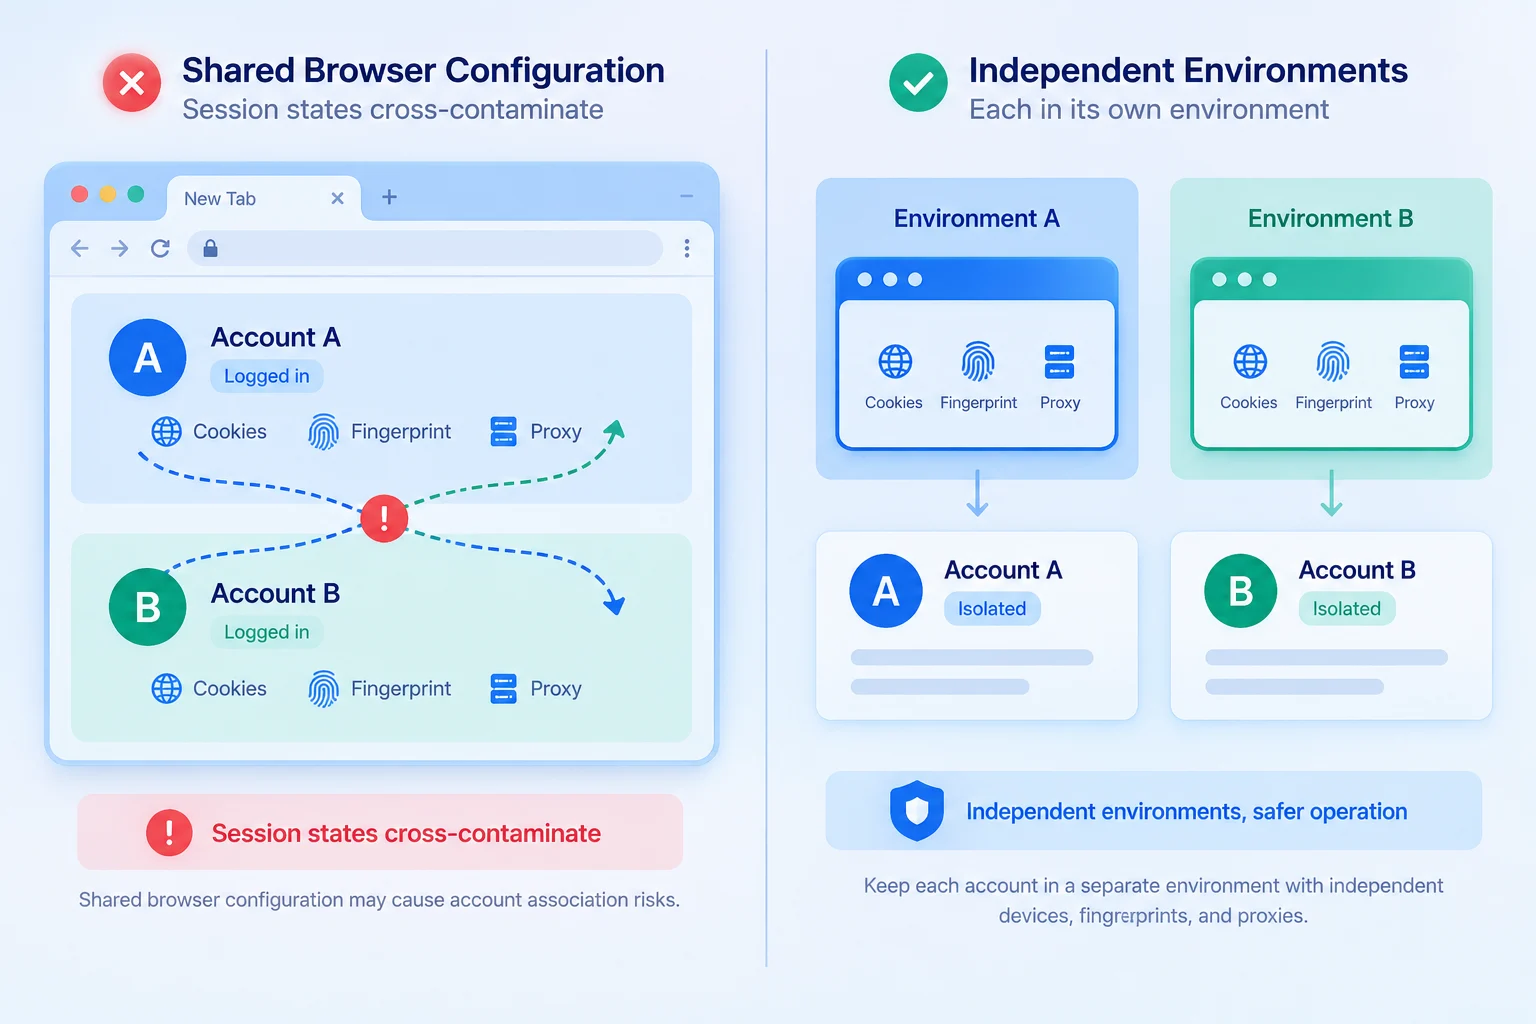
Că pe același calculator s-au autentificat mai multe conturi nu înseamnă neapărat că datele conturilor s-au amestecat. Ce trebuie verificat cu adevărat: conturile au folosit aceeași configurare de browser, stările de autentificare s-au suprapus, iar configurația mediului corespunde utilizării reale? Verificare punct cu punct:
| Obiect de verificat | Ce se verifică | Ce faci dacă găsești o problemă |
|---|---|---|
| Cookie-uri și starea de autentificare | Autentificare alternată în același profil? | Verificarea jurnalelor; mediul nou la nevoie |
| Stocarea locală și cache | Conturile folosesc aceleași date de browser? | Reorganizezi mediile pe cont sau pe afacere |
| Limba și fusul orar | Configurația corespunde situației reale? | Verifici sursa și corectezi setările |
| Browserul și datele dispozitivului | Mediul corespunde dispozitivului folosit? | O schimbare de dispozitiv explică diferența? |
Aceste verificări vizează probleme diferite. Cookie-urile și stocarea locală țin de gestionarea datelor de autentificare: dacă alternezi autentificările în aceeași configurare de browser, cookie-ul întoarce starea de sesiune către același server. Stocarea locală se păstrează tot per site, în browser. După ce două conturi s-au autentificat pe rând, informațiile de sesiune ale contului A ajung în cererile contului B, iar asta este un amestec real. Limba, fusul orar și datele dispozitivului se raportează la situația reală de utilizare; diferența în sine nu spune nimic, abia când configurația contrazice situația merită intervenit. Metoda de aliniere punct cu punct se află în lista de verificări din ghidul consistența anti-asociere.
Pentru echipele care administrează mai multe magazine în paralel, MostMate creează câte un mediu de browser separat pentru fiecare cont, iar datele de autentificare și configurațiile rămân despărțite. Amestecul dintre conturi scade, iar când apare o anomalie, modificările mediului pot fi consultate. Mediile separate nu înlocuiesc verificarea politicilor platformei și nu oferă acces la evaluarea internă de asociere. Sfera lor de acțiune este exact acest nivel: mediul browser.
Nivelul 4: autentificarea, operațiunile și comportamentul în afaceri
Un exemplu arată cum se verifică acest nivel. Presupunem că un cont primește brusc mai multe verificări; parcurgi înregistrările în ordine. Mai întâi jurnalul de autentificare: cu două zile înainte de verificare, contul a trecut de pe dispozitivul unui coleg în grija altuia. Apoi jurnalele de activitate: colegul nou a urcat produse în masă imediat după preluare. La final, regulile platformei: câteva dintre categoriile urcate sunt restricționate. Trei indicii se întâlnesc: cauza se apropie de „operațiuni care au declanșat o verificare a regulilor" și nu are legătură cu rețeaua sau amprenta.
Exemplul arată două lucruri. Primul: la anomalii de verificare, excludi întâi factorii de securitate ai contului și de operațiuni. Credențiale partajate, operațiuni asemănătoare în masă și conținut restricționat declanșează mai des o verificare decât „același IP", iar drumul de rezolvare este cu totul altul: la securitate schimbi parola și verifici permisiunile, la reguli acționezi conform notificării. Al doilea: atribuirea cauzelor stă pe înregistrări. Doar cu textul notificării, jurnalele de operațiuni ale colegilor și modificările recente puse cap la cap restrângi „posibil asociere" la un singur punct suspect concret. Dacă arunci totul pe seama IP-ului sau a amprentei, ratezi de obicei cauza reală și nu ai de unde începe remedierea.
Ce faci după ce descoperi o anomalie și în ce ordine
Acțiunile de mai sus, adunate într-o listă de verificat:
| Pas | Acțiune | Rezultat |
|---|---|---|
| 1. Fixarea dovezilor | Păstrezi notificarea și notezi momentul | Baza verificării |
| 2. Reconstruirea liniei de timp | Schimbări de proxy, dispozitiv sau de coleg | Raport de timp |
| 3. Parcurgerea celor patru niveluri | Cele patru niveluri, în ordine | Rezultat pe fiecare nivel |
| 4. Diferențierea drumului | Config, parolă sau notificare, după caz | Înregistrarea soluției |
| 5. Când faci contestație | Depui pe canalul și formatul din notificare | Dosarul contestației |
Ia magazinul din Brazilia care cere verificări în fiecare luni: echipa nu schimbă proxy-ul și nu reconstruiește nimic, ci parcurge lista până la capăt. Linia de timp arată o schimbare de nod luni dimineața. Verificarea ieșirii arată că noul nod se află în regiunea pieței magazinului. Verificarea mediului exclude amestecul. La final, în jurnalele de operațiuni apare o modificare de prețuri făcută în masă în perioada respectivă. Verificarea are mai mult de-a face cu auditul declanșat de schimbarea în masă a prețurilor decât cu rețeaua.
Fără această listă, echipa ar fi schimbat probabil proxy-urile pe toate și ar fi trecut cu vederea operațiunile comerciale din aceeași perioadă. Cheia verificării nu este să corectezi repede o anumită setare, ci să găsești întâi schimbarea suspectă susținută de dovezi și abia apoi să reduci treptat aria cauzelor posibile. Dacă mai târziu confirmi că e nevoie de contestație, ghidul contestarea suspendării contului de X arată cum pregătești situația, cum aduni înregistrările și cum depui prin canalele platformei. Canalele, cerințele și regulile de contestare diferă de la o platformă la alta; ce contează rămân indicațiile oficiale ale platformei respective.
După autoverificarea pe patru niveluri, echipa are de consemnat și ce mediu de browser, ce configurație de proxy și ce modificări corespund fiecărui cont, ca să aibă cu ce compara mai târziu. MostMate ajută echipa să gestioneze medii de browser separate pentru fiecare cont, împreună cu configurațiile aferente, reduce amestecul datelor de autentificare și face modificările mediului mai ușor de urmărit.
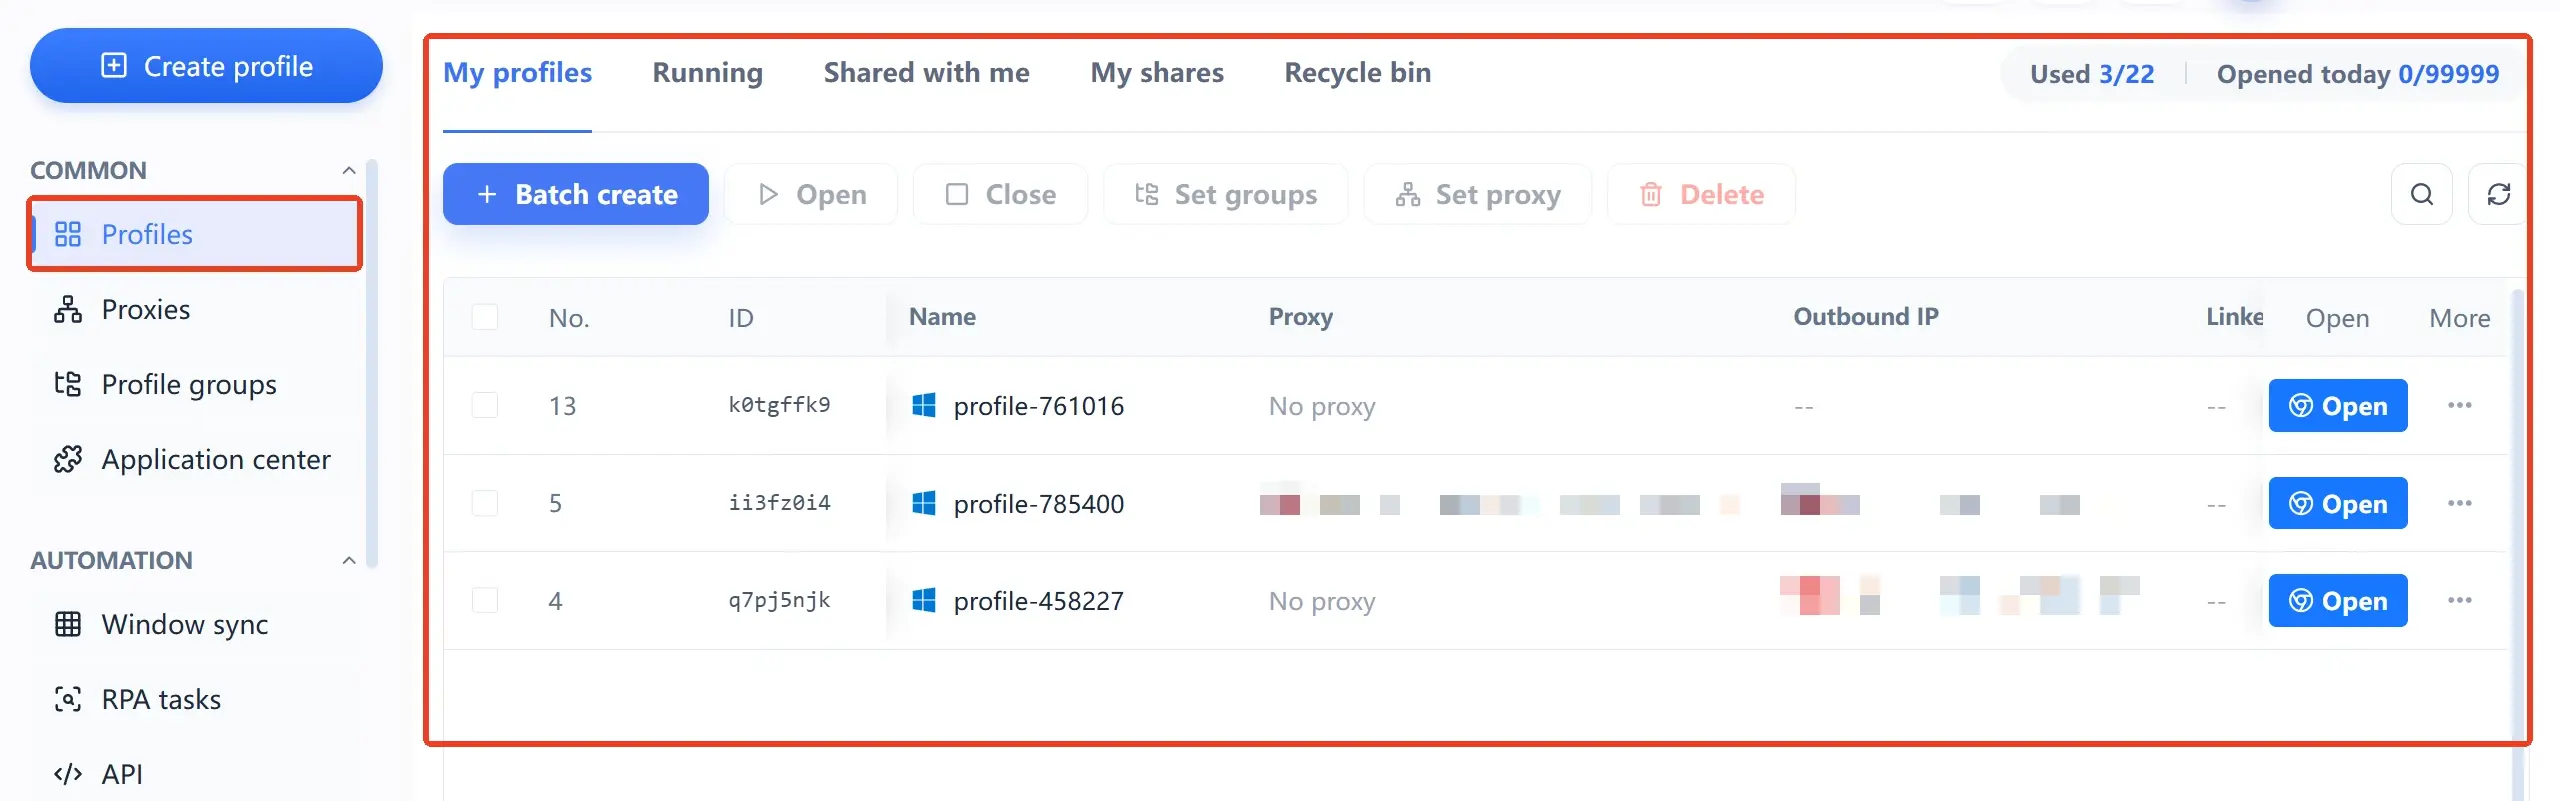
De reținut: gestionarea mediilor de browser ajută în principal echipa să își ordoneze și să își administreze propriile configurații. Ea nu stabilește singură dacă platforma a considerat conturile asociate și nu garantează că nu vor mai apărea verificări sau restricții. Dacă primești o notificare de verificare sau de restricționare, verifici în continuare împreună cu indiciile platformei, cu jurnalele de operațiuni ale contului și cu regulile aplicabile.
Întrebări frecvente despre autoverificarea asocierii
Mai multe conturi pe același IP înseamnă automat asociere?
Nu neapărat. Că mai multe conturi rulează în spatele aceleiași ieșiri este doar o stare de configurare a rețelei. Dacă platforma acționează din acest motiv depinde de regulile ei de evaluare, care nu pot fi verificate din exterior. La autoverificare deosebești: platforma permite mai multor conturi rețeaua biroului, caz în care lași o înregistrare la care să te poți raporta; e o eroare de configurare, caz în care o corectezi și consemnezi modificarea.
Schimbarea IP-ului de proxy rezolvă problema asocierii?
Depinde de cauză. Dacă anomalia vine dintr-o configurație greșită a ieșirii, de pildă drift de nod sau conectare directă din neatenție, trecerea la o ieșire stabilă rezolvă într-adevăr problema. Dacă e vorba de date reutilizate, de comportament sau de încălcări comerciale, schimbarea IP-ului nu ajută și adaugă, în plus, o modificare nelogată în mediu. Stabilești întâi cauza parcurgând cele patru niveluri și abia apoi decizi dacă atingi configurația de rețea.
Poate un browser antidetect să detecteze dacă conturile sunt deja asociate?
Nu. Procesul și rezultatul evaluării asocierii rămân în interiorul platformei; niciun instrument extern nu le poate citi. Ce poate face un browser antidetect: gestionează independent mediul de browser al fiecărui cont, astfel încât configurația să poată fi consultată, datele să nu se amestece și defectele de partea ta să devină mai puțin atacabile.
De ce pot apărea verificări și după izolarea mediului browser?
Verificările au mai mulți declanșatori decât mediul browser. Schimbarea dispozitivului de autentificare, probleme cu credențialele, operațiuni comerciale care ating regulile sau ajustările propriului sistem de risc al platformei pot declanșa verificări. Parcurgi cele patru niveluri în ordine și te uiți în special la celelalte trei în afara nivelului 3, mai ales dacă în perioada respectivă s-au schimbat oameni, dispozitive sau ritmul operațiunilor.
Concluzie
Revenim la scena din început: două magazine cer verificări în aceeași zi, dar cauzele diferă. Valoarea autoverificării riscului de asociere constă tocmai aici: înlocuiești întrebarea imposibil de ghicit „suntem asociați?" cu configurații și înregistrări pe patru niveluri, pe care le poți verifica pe rând. MostMate adună mediile, proxy-urile și înregistrările activității echipei în același spațiu de lucru, astfel încât această verificare să aibă la bază dovezi. Ca să construiești această fundație pentru o afacere cu mai multe conturi, poți descărca MostMate și muta conturile existente, unul câte unul, în medii separate.

MOSTMATE
Gestionare sigură a mai multor conturi, fără complicații
Începe cu primul cont și folosește MostMate pentru operațiuni mai sigure, inteligente și eficiente cu mai multe conturi.
- Profiluri independente. Identități coerente.
- Automatizare AI · Starea conturilor · Operațiuni în echipă



