
मल्टी-अकाउंट असोसिएशन रिस्क चेक: चार स्तरों पर जोखिम कैसे जाँचें
मुख्य निष्कर्ष: प्लेटफ़ॉर्म का असोसिएशन निर्णय बाहर से नहीं देखा जा सकता; मल्टी-अकाउंट ऑपरेटर जो ख़ुद जाँच सकते हैं, वे हैं खाता जानकारी, नेटवर्क एग्ज़िट, ब्राउज़र वातावरण और कार्य व्यवहार इन चार स्तरों का कॉन्फ़िगरेशन और रिकॉर्ड। यह फ्रेमवर्क तीन सवालों के जवाब देता है: हर स्तर पर क्या जाँचें, कौन-से संकेत सिर्फ़ सुराग हैं, और समस्या मिलने पर किस क्रम में आगे बढ़ें। प्लेटफ़ॉर्म के निर्णय का आधार सार्वजनिक नहीं है, इसलिए "असोसिएशन प्रोबेबिलिटी" निकालने का दावा करने वाली हर बात निराधार है; फ़ैसला हमेशा प्लेटफ़ॉर्म का ही रहता है।
पहले सीन सामने रख लीजिए। एक ही दिन में दो स्टोर अचानक अतिरिक्त वेरिफिकेशन माँगने लगते हैं, और टीम का पहला ख़याल होता है: क्या हम असोसिएट हो गए हैं? रिकॉर्ड खंगालने पर पता चलता है कि एक स्टोर ने एक दिन पहले प्रॉक्सी बदली थी, जबकि दूसरे में कर्मचारी हैंडओवर के बाद लॉगिन डिवाइस बदल गया था। मिलते-जुलते असामान्य संकेतों का कारण एक जैसा होना ज़रूरी नहीं। वेरिफिकेशन प्रॉम्प्ट, ट्रैफ़िक बदलाव और लॉगिन पाबंदी सिर्फ़ सुराग हैं; कोई संकेत न दिखे तो यह भी नहीं कि जोखिम है ही नहीं। इन्हें एक तय जाँच-प्रक्रिया में रखकर स्तर दर स्तर तुलना करना, किसी एक संकेत पर फ़ैसला सुन लेने से कहीं भरोसेमंद है।
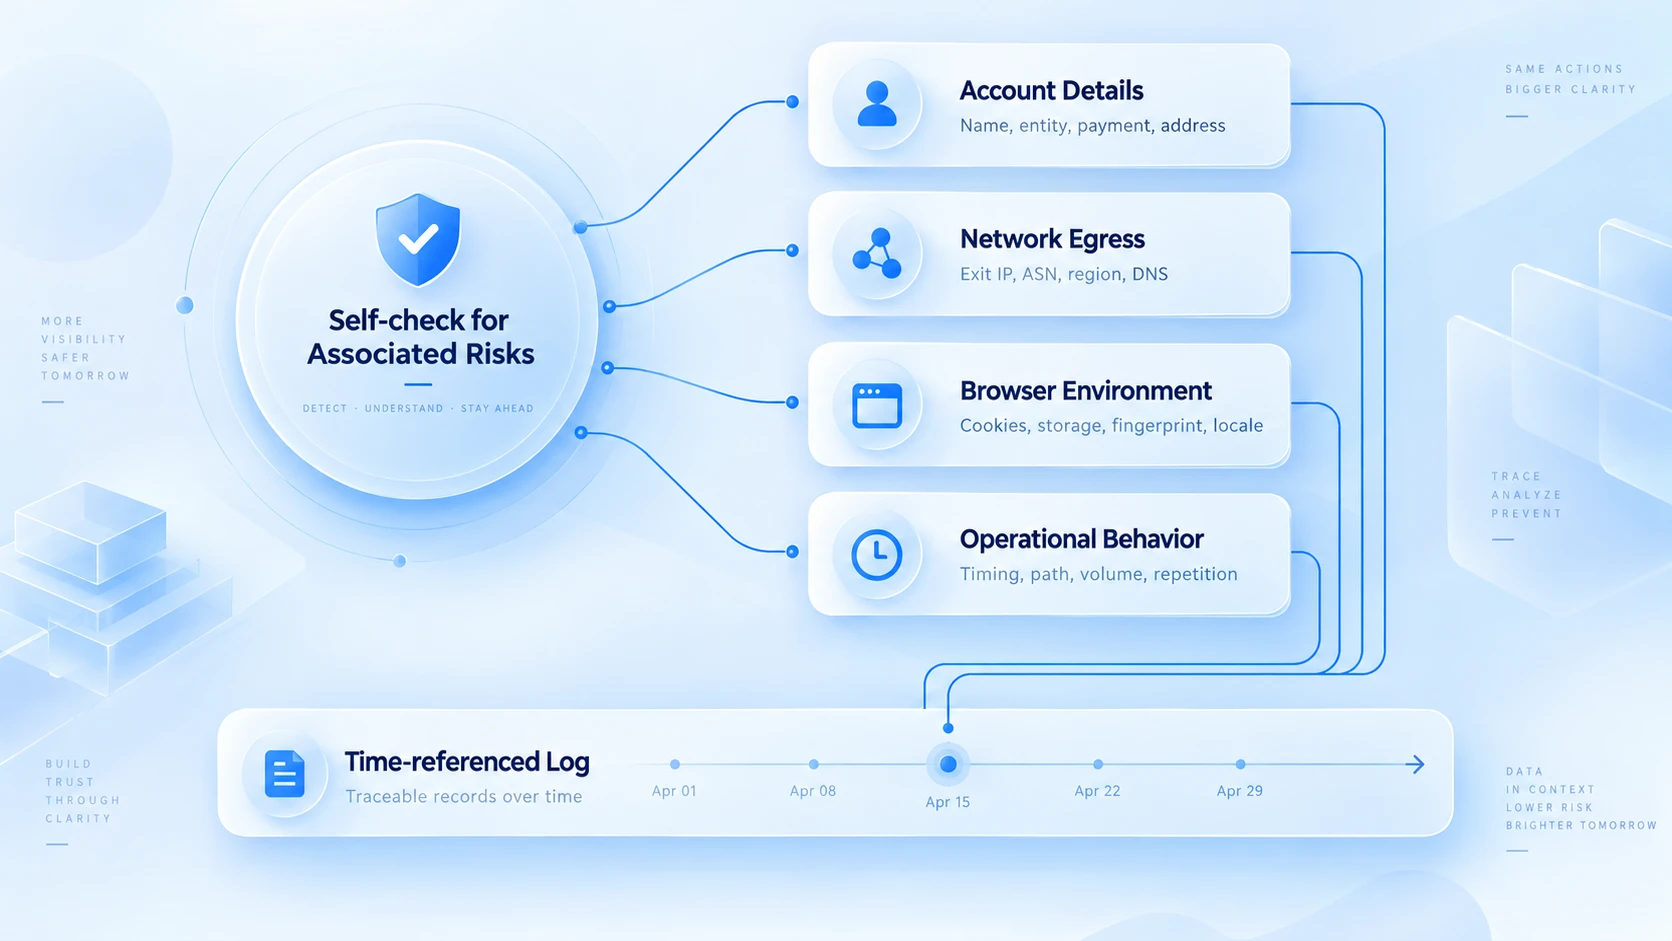
पहला स्तर: खाता जानकारी और स्वामित्व संबंध
एक आम स्थिति से शुरुआत करें। अकाउंट किसी पुराने कर्मचारी ने रजिस्टर किया था, वेरिफिकेशन फ़ोन और ईमेल उसी के नाम पर हैं; वह छह महीने पहले नौकरी छोड़ चुका है और प्लेटफ़ॉर्म वेरिफिकेशन भेजता है, पर कोड पाने वाला कोई नहीं, और अकाउंट बीच रास्ते अटक जाता है। ऐसी समस्याएँ बिगड़ने से पहले लगभग दिखती नहीं, पर मल्टी-अकाउंट टीमों का सबसे आम जोखिम यही है: जानकारी में ख़राबी नहीं, दिक़्क़त स्वामित्व के टूट जाने में है।
इसलिए इस स्तर पर जाँच का विषय स्वामित्व संबंध है। हर अकाउंट के लिए चार बातें तय करें। रजिस्ट्रेशन की जानकारी और वेरिफिकेशन डिटेल अलग और पूरे हैं या नहीं; बाँधे गए ईमेल और फ़ोन नंबर कई अकाउंट्स में शेयर तो नहीं हो रहे; ज़िम्मेदार कौन है और बीच में हैंडओवर कितनी बार हुए; टीम के भीतर अधिकार मौख़िक सहमति पर है या रिकॉर्ड में दर्ज है। जो टीमें एक ही कंपनी के अंतर्गत कई अकाउंट चलाती हैं, उन्हें पहले यह भी देखना होगा कि प्लेटफ़ॉर्म की शर्तें ऐसी व्यवस्था की इजाज़त देती हैं या नहीं। इजाज़त की शर्तें हर प्लेटफ़ॉर्म की अपनी हैं।
ग़लत दोबारा-इस्तेमाल मिले, जैसे दो अकाउंट्स एक ही कार्ड से न बंधे फ़ोन नंबर शेयर कर रहे हों, तो सीधे सुधारें और बदलाव रिकॉर्ड रजिस्टर में दर्ज करें। जहाँ स्वामित्व अस्पष्ट हो, कोई असामान्यता आने से पहले ही वेरिफिकेशन चैनल काम पर मौजूद सदस्य के नाम पर ले आएँ। रिकॉर्ड रजिस्टर बनाने और सँभालने की पूरी प्रक्रिया, ग्रुपिंग, लॉग और हैंडओवर समेत, मल्टी-अकाउंट सुरक्षा प्रबंधन लेख में लिखी गई है।
दूसरा स्तर: नेटवर्क कनेक्शन और एग्ज़िट जानकारी
नेटवर्क स्तर की जाँच का सार यह है: "असामान्यता कब हुई" और "नेटवर्क बदलाव कब हुआ", दोनों को एक ही टाइमलाइन पर रखकर तुलना करना। एक उदाहरण टाइमलाइन ऐसी है:
- बुधवार दोपहर, मैक्सिको वाले स्टोर ने वेरिफिकेशन माँगना शुरू किया।
- दो दिन पीछे जाएँ: सोमवार रात प्रॉक्सी सप्लायर ने नोड स्विच किया।
- एक सप्ताह और पीछे: दूसरे स्टोर का एग्ज़िट IP कुछ देर के लिए डिस्कनेक्ट हुआ था।
तीनों बातें साथ रखें तो जाँच की दिशा फ़ौरन नोड स्विच पर टिक जाती है।
टाइमलाइन के साथ तीन तरह की जानकारी तुलनी है। पहले, ओवरलैप देखें: वेरिफिकेशन की तारीख़, प्रॉक्सी बदलाव या नोड स्विच के तुरंत बाद तो नहीं आई। दूसरे, असली एग्ज़िट देखें: जाँच पेज पर दिख रहा एग्ज़िट IP और ISP, सप्लायर पैनल के लेबल से मेल खाता है या नहीं। तीसरे, बायपास देखें: कोई अकाउंट ग़लती से सीधे कनेक्ट होकर प्रॉक्सी पूरी तरह पार तो नहीं कर रहा। एग्ज़िट जाँच का पूरा चरण प्रॉक्सी मेंटेनेंस और एग्ज़िट चेक गाइड लेख में लिखा है, यहाँ दोहराया नहीं गया है।
फ़ैसले का पैमाना भी साफ़ रखें। कई अकाउंट्स एक ही एग्ज़िट इस्तेमाल करें, तो इसका मतलब सिर्फ़ इतना है कि नेटवर्क कॉन्फ़िगरेशन ऐसा है। प्लेटफ़ॉर्म इसी आधार पर उन्हें एक ही ऑपरेटर मानता है या नहीं, यह उसके अपने नियमों पर टिका है और बाहर से तस्दीक़ नहीं हो सकता; इसके उलट, हर अकाउंट को अलग एग्ज़िट देना भी आपस में स्वतंत्र होने का सबूत नहीं बनता। इस स्तर का असली नतीजा है "कब, कौन-सा अकाउंट, कौन-सा एग्ज़िट, क्या हुआ" का तुलनात्मक रिकॉर्ड; बाद में असामान्यता सँभालते समय जाँच की दिशा इसी से तय होती है।
तीसरा स्तर: ब्राउज़र वातावरण और लोकल डेटा
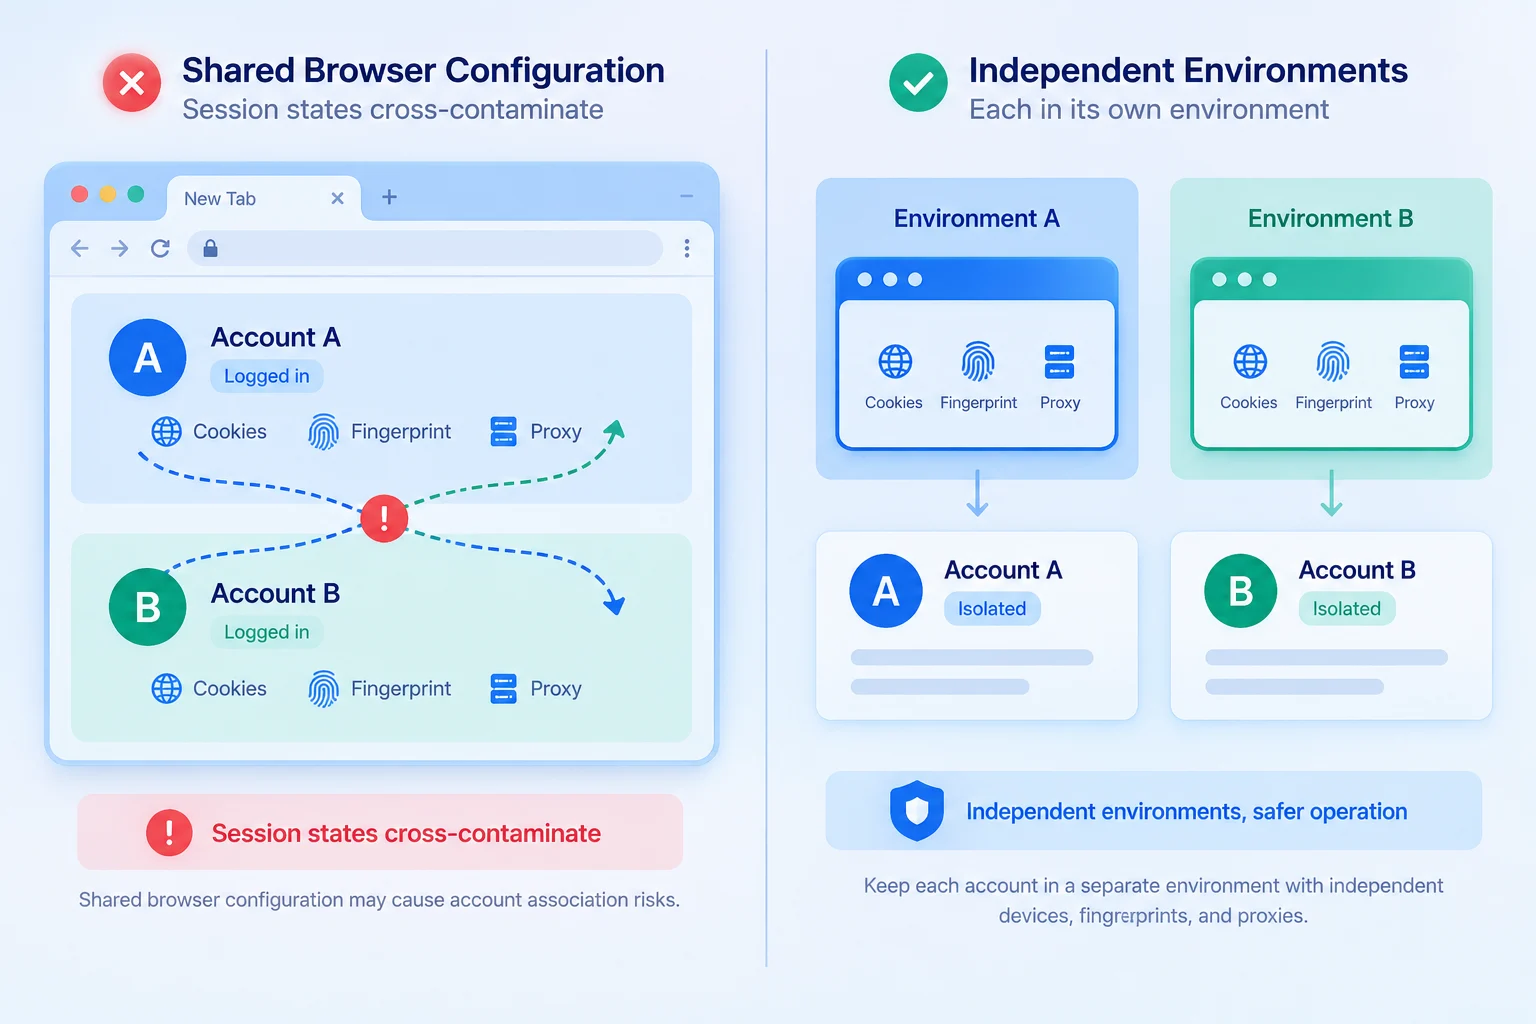
एक ही कंप्यूटर पर कई अकाउंट लॉगिन होना इस बात का सबूत नहीं कि डेटा आपस में मिल गया। असल में जाँचने लायक़ बातें ये हैं: क्या इन अकाउंट्स ने एक ही ब्राउज़र प्रोफ़ाइल इस्तेमाल की, लॉगिन स्टेट आपस में मिली तो नहीं, और वातावरण कॉन्फ़िगरेशन असली इस्तेमाल से मेल खाता है या नहीं। बिंदुवार तुलना ऐसी:
| जाँच का विषय | क्या तुलना करें | समस्या मिलने पर क्या करें |
|---|---|---|
| Cookie और लॉगिन स्टेट | एक ही प्रोफ़ाइल में बारी-बारी लॉगिन | लॉगिन रिकॉर्ड देखें, अलग वातावरण बनाएँ |
| लोकल स्टोरेज और कैश | अकाउंट्स का ब्राउज़र डेटा शेयर हुआ? | अकाउंट के हिसाब से वातावरण अलग करें |
| भाषा और टाइमज़ोन | सेटिंग असली डिवाइस व बिज़नेस से मेल खाए | सेटिंग का स्रोत देखें और ग़लती सुधारें |
| ब्राउज़र और डिवाइस जानकारी | वातावरण रिकॉर्ड असली डिवाइस से मेल खाए | डिवाइस या कॉन्फ़िग बदलाव, पुराना रिकॉर्ड |
इनमें हर बिंदु की समस्या अलग है। Cookie और लोकल स्टोरेज लॉगिन डेटा के प्रबंधन से जुड़े हैं: एक ही ब्राउज़र प्रोफ़ाइल में बारी-बारी लॉगिन करने पर Cookie सेशन स्टेट को उसी सर्वर तक वापस ले जाता है। लोकल स्टोरेज भी साइट के हिसाब से ब्राउज़र में सेव होता है। दो अकाउंट बारी-बारी लॉगिन करें, तो A का सेशन डेटा B के रिक्वेस्ट में आ जाता है, और यही असली मिश्रण है। भाषा, टाइमज़ोन और डिवाइस जानकारी को असली इस्तेमाल से मिलाना चाहिए; फ़र्क़ अपने आप में मसला नहीं, सेटिंग और स्थिति का टकराव ही सँभालने लायक़ है। बिंदुवार मिलान का तरीक़ा एंटी-असोसिएशन कंसिस्टेंसी गाइड की चेकलिस्ट में है।
एक साथ कई स्टोर सँभालने वाली टीमों के लिए MostMate हर अकाउंट के लिए अलग ब्राउज़र वातावरण बना सकता है, ताकि लॉगिन डेटा और वातावरण कॉन्फ़िगरेशन अलग-अलग प्रबंधित हों। इससे अकाउंट्स के बीच डेटा मिश्रण घटता है और असामान्यता होने पर वातावरण बदलाव के रिकॉर्ड भी देखे जा सकते हैं। स्वतंत्र वातावरण प्लेटफ़ॉर्म पॉलिसी जाँच की जगह नहीं लेता और प्लेटफ़ॉर्म के भीतर का असोसिएशन निर्णय भी नहीं पढ़ सकता। इसका दायरा बस ब्राउज़र वातावरण के स्तर तक है।
चौथा स्तर: लॉगिन, संचालन और बिज़नेस व्यवहार
एक उदाहरण से देखें कि यह स्तर कैसे जाँचा जाता है। मान लीजिए किसी अकाउंट पर वेरिफिकेशन अचानक बढ़ गई; रिकॉर्ड क्रम से देखें। पहले लॉगिन लॉग: वेरिफिकेशन शुरू होने से दो दिन पहले यह अकाउंट एक सदस्य के डिवाइस से दूसरे सदस्य के नाम पर गया। फिर ऑपरेशन रिकॉर्ड: नए सदस्य ने सँभालते ही बड़ी मात्रा में लिस्टिंग अपलोड की। अंत में प्लेटफ़ॉर्म नियमों से मिलाएँ: लिस्ट की गई चीज़ों में कुछ कैटेगरी प्रतिबंधित हैं। तीन सुराग एक जगह आते हैं, तो असामान्यता का कारण "ऑपरेशन ने प्लेटफ़ॉर्म की नियम-समीक्षा ट्रिगर की" के ज़्यादा करीब है; नेटवर्क और फिंगरप्रिंट से इसका लेना-देना नहीं।
यह उदाहरण दो बातें बताता है। पहली, वेरिफिकेशन जैसी असामान्यता में पहले अकाउंट सिक्योरिटी और ऑपरेशन के कारण निकालें: सदस्यों का क्रेडेंशियल शेयर करना, बड़ी मात्रा में एक जैसी क्रियाएँ, प्रतिबंधित सामग्री, ये "IP एक है" से कहीं ज़्यादा आम ट्रिगर हैं। इलाज का रास्ता भी अलग है: सिक्योरिटी मसला हो तो पासवर्ड बदलें और ऑथराइज़ेशन जाँचें; नियम का मसला हो तो नोटिस के मुताबिक़ सुधार करें। दूसरी, अट्रिब्यूशन रिकॉर्ड पर टिका होना चाहिए। प्लेटफ़ॉर्म नोटिस का मूल टेक्स्ट, सदस्यों के ऑपरेशन लॉग और हाल के बदलावों के रिकॉर्ड, तीनों साथ रखकर देखें, तभी "शक है" को एक ठोस संदिग्ध बिंदु तक घटाया जा सकता है। असामान्यता को ख़ुलेआम IP या फिंगरप्रिंट पर डाल देने से असली कारण अक्सर छूट जाता है, और सुधार की शुरुआत कहाँ से हो, पता ही नहीं चलता।
असामान्यता के बाद किस क्रम में आगे बढ़ें
जाँच को सेव योग्य चेकलिस्ट में बाँधें, असामान्यता आते ही उसी से चलें।
| क्रम | कार्रवाई | नतीजा |
|---|---|---|
| 1. सबूत जमा करें | नोटिस का मूल टेक्स्ट सेव करें, समय दर्ज करें | जाँच का आधार |
| 2. टाइमलाइन बनाएँ | प्रॉक्सी, डिवाइस, हैंडओवर बदलाव जाँचें | समय-तुलना रिकॉर्ड |
| 3. चारों स्तर जाँचें | खाता → एग्ज़िट → वातावरण → व्यवहार | हर स्तर का नतीजा |
| 4. रास्ते अलग करें | कॉन्फ़िग सुधार; पासवर्ड देखें; नोटिस मानें | सुधार का रिकॉर्ड |
| 5. अपील ज़रूरी हो | नोटिस के चैनल व फ़ॉर्मैट से सबमिट करें | अपील सामग्री |
ब्राज़ील वाले स्टोर का उदाहरण लें, जहाँ सोमवार को बार-बार वेरिफिकेशन आती थी: टीम ने प्रॉक्सी नहीं बदली, वातावरण नहीं बनाया, बल्कि पूरी चेकलिस्ट निभाई। टाइमलाइन से पता चला कि सोमवार सुबह एक नोड स्विच हुआ था। एग्ज़िट जाँच में नए नोड का क्षेत्र स्टोर के मार्केट से मेल खाता था। वातावरण जाँच में डेटा मिश्रण नहीं मिला। आख़िर में ऑपरेशन रिकॉर्ड में उसी अवधि में कीमतों का बड़े पैमाने पर बदलाव मिला। वेरिफिकेशन नेटवर्क बदलाव से नहीं, कीमत बदलाव से ट्रिगर हुई समीक्षा के ज़्यादा करीब है।
यह चेकलिस्ट न होती, तो टीम सबसे पहले प्रॉक्सी बदल देती और उसी समय हुए बिज़नेस ऑपरेशन को नज़रअंदाज़ कर देती। जाँच की कुंजी जल्दी से कोई सेटिंग बदलना नहीं, बल्कि पहले सबूत के साथ खड़ा संदिग्ध बदलाव ढूँढ़ना और फिर कारण का दायरा क्रमशः घटाना है। अगर आगे अपील ज़रूरी सिद्ध हो, तो X अकाउंट अपील गाइड देखें, जिसमें असामान्य स्थिति को कैसे व्यवस्थित करें, रिकॉर्ड कैसे तैयार करें और प्लेटफ़ॉर्म चैनल से अपील कैसे दर्ज कराएँ, यह सब लिखा है। हर प्लेटफ़ॉर्म का अपील इनपुट, शर्तें और प्रोसेस एक जैसी नहीं होती; अंतिम बात हमेशा उसी प्लेटफ़ॉर्म की आधिकारिक जानकारी पर ले लें।
चारों स्तरों की जाँच पूरी होने के बाद टीम को हर अकाउंट का ब्राउज़र वातावरण, प्रॉक्सी कॉन्फ़िगरेशन और बदलावों का रिकॉर्ड रखना चाहिए, ताकि बाद में तुलना आसान रहे। MostMate टीमों को अकाउंट के हिसाब से स्वतंत्र ब्राउज़र वातावरण और संबंधित कॉन्फ़िगरेशन प्रबंधित करने में मदद करता है, जिससे लॉगिन डेटा का मिश्रण घटता है और वातावरण बदलावों को ट्रेस करना आसान होता है।
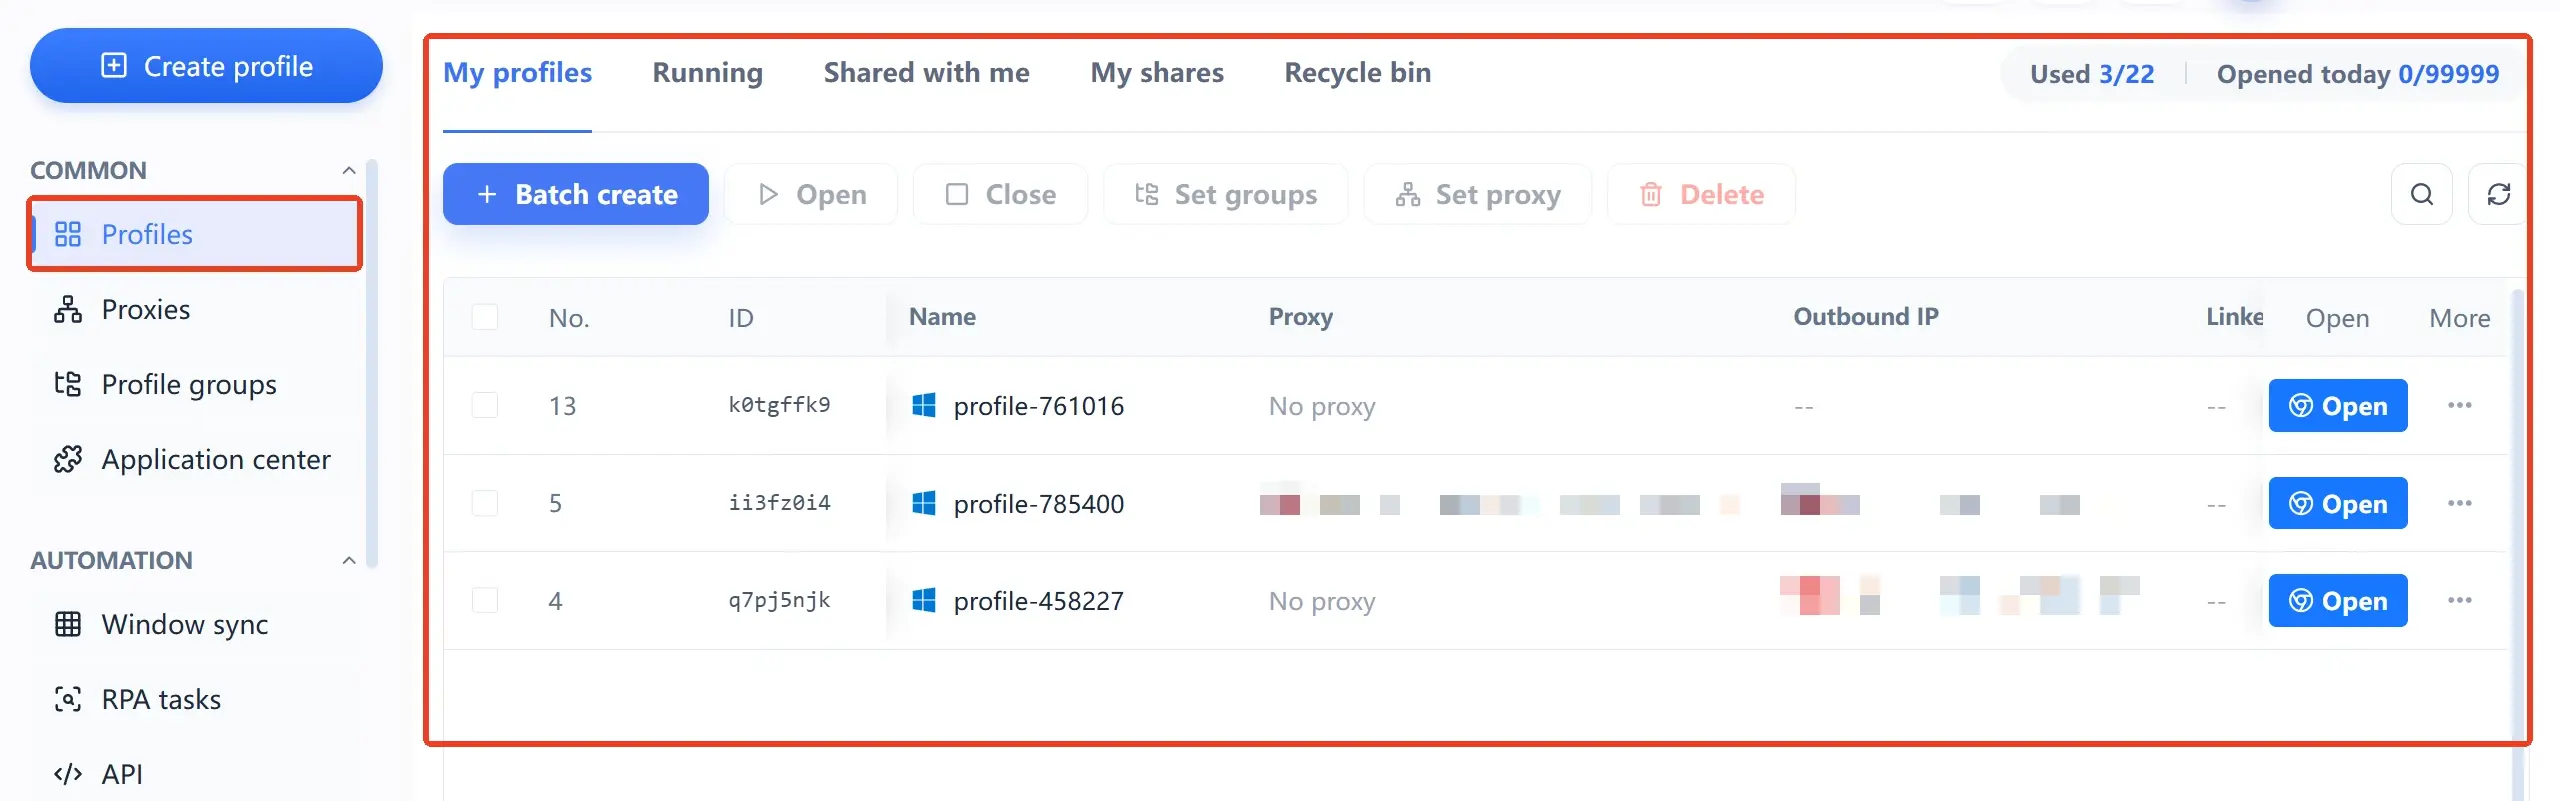
याद रहे, ब्राउज़र वातावरण प्रबंधन मुख्य रूप से टीम की अपनी कॉन्फ़िगरेशन को व्यवस्थित और प्रबंधित करने में मदद करता है; यह अकेले यह तय नहीं कर सकता कि प्लेटफ़ॉर्म ने अकाउंट को असोसिएटेड माना है या नहीं, और यह भी गारंटी नहीं कि अकाउंट वेरिफिकेशन या पाबंदी से बच जाएगा। वेरिफिकेशन या पाबंदी का नोटिस मिले, तो प्लेटफ़ॉर्म के संकेत, अकाउंट ऑपरेशन रिकॉर्ड और संबंधित नियमों के साथ मिलाकर ही आगे जाँच करें।
असोसिएशन सेल्फ-चेक से जुड़े आम सवाल
कई अकाउंट एक ही IP इस्तेमाल करें तो असोसिएशन तय है?
ज़रूरी नहीं। एक ही एग्ज़िट पर कई अकाउंट चलाना बस एक नेटवर्क कॉन्फ़िगरेशन की स्थिति है। प्लेटफ़ॉर्म इस पर कोई क़दम उठाएगा या नहीं, यह उसके निर्णय नियमों पर टिका है, जिन्हें बाहर से तस्दीक़ नहीं किया जा सकता। सेल्फ-चेक में फ़र्क़ यह करें: जहाँ प्लेटफ़ॉर्म ऑफ़िस नेटवर्क पर कई अकाउंट की इजाज़त देता है, वहाँ रिकॉर्ड रखें ताकि हवाला मिले; जहाँ ग़लती से ऐसा कॉन्फ़िगरेशन हो गया हो, वहाँ सुधारें और बदलाव दर्ज करें।
क्या प्रॉक्सी IP बदलने से अकाउंट असोसिएशन हल हो जाता है?
कारण पर निर्भर करता है। असामान्यता एग्ज़िट कॉन्फ़िगरेशन की ग़लती से आई हो, जैसे नोड ड्रिफ्ट या अनजाने में सीधा कनेक्शन, तो स्थिर एग्ज़िट पर जाना सचमुच मसला हल कर देता है। अगर वजह जानकारी का दोबारा इस्तेमाल, व्यवहार से ट्रिगर या बिज़नेस उल्लंघन है, तो IP बदलने से कुछ नहीं होता; उलटा वातावरण में एक और बिना रिकॉर्ड वाला बदलाव जुड़ जाता है। पहले चार स्तरों से कारण ढूँढ़ें, फिर तय करें कि नेटवर्क कॉन्फ़िगरेशन बदलना है या नहीं।
क्या फिंगरप्रिंट ब्राउज़र पता लगा सकता है कि प्लेटफ़ॉर्म अकाउंट असोसिएट कर चुका है?
नहीं। प्लेटफ़ॉर्म की असोसिएशन जाँच की प्रक्रिया और नतीजा दोनों प्लेटफ़ॉर्म के भीतर रहते हैं; कोई भी बाहरी टूल उन्हें पढ़ नहीं सकता। फिंगरप्रिंट ब्राउज़र जो कर सकता है, वह है हर अकाउंट का ब्राउज़र वातावरण स्वतंत्र रूप से प्रबंधित करना, ताकि कॉन्फ़िगरेशन देखा जा सके, डेटा आपस में न मिले, और अपनी तरफ़ से सवाल उठ सकने वाली खामियाँ घटें।
ब्राउज़र वातावरण अलग करने के बाद भी वेरिफिकेशन क्यों आ सकती है?
वेरिफिकेशन के ट्रिगर सिर्फ़ ब्राउज़र वातावरण नहीं हैं। लॉगिन डिवाइस बदलना, क्रेडेंशियल से जुड़ी सिक्योरिटी समस्याएँ, नियमों को छू जाने वाले बिज़नेस ऑपरेशन, प्लेटफ़ॉर्म रिस्क-कंट्रोल में बदलाव, कोई भी वेरिफिकेशन भर सकता है। चार स्तरों के क्रम से एक बार गुज़रें, और ध्यान तीसरे स्तर के अलावा बाक़ी तीनों पर रखें, ख़ासकर यह देखें कि इस अवधि में कोई सदस्य, डिवाइस या काम की रफ़्तार बदली है या नहीं।
निष्कर्ष
शुरुआती सीन पर लौटें: एक ही दिन में दोनों स्टोर पर वेरिफिकेशन आई, पर वजहें अलग-अलग थीं। असोसिएशन जोखिम सेल्फ-चेक की क़ीमत यही है कि "क्या हम असोसिएट हो गए?" जैसा अंदाज़े से छूटने वाला सवाल, चार स्तरों पर एक-एक करके जाँचे जा सकने वाले कॉन्फ़िगरेशन और रिकॉर्ड में बदल जाता है। MostMate वातावरण, प्रॉक्सी और टीम के ऑपरेशन रिकॉर्ड एक ही वर्कस्पेस में रखता है, ताकि यह मिलान दस्तावेज़ों के सहारे हो। मल्टी-अकाउंट बिज़नेस के लिए यह बुनियाद बनानी हो, तो MostMate डाउनलोड करें और मौजूदा अकाउंट्स को एक-एक करके स्वतंत्र वातावरण में ले जाएँ।

MOSTMATE
कई खातों का सुरक्षित प्रबंधन, अब आसान
पहले खाते से शुरुआत करें और MostMate के साथ कई खातों का अधिक सुरक्षित, स्मार्ट और कुशल संचालन बनाएँ।
- अलग प्रोफ़ाइल। सुसंगत पहचान।
- AI ऑटोमेशन · खाते की स्थिति · टीम संचालन



