
Selbstprüfung gegen Konto-Verknüpfung: Risiken auf vier Ebenen prüfen
Kernfazit: Das Verknüpfungsurteil der Plattform lässt sich von außen nicht abfragen; bei mehreren Konten selbst prüfbar sind Konfiguration und Aufzeichnungen auf vier Ebenen: Kontodaten, Netzwerk-Ausgang, Browser-Umgebung und Verhalten. Dieser Rahmen beantwortet drei Fragen: Was prüft man auf jeder Ebene, welche Beobachtungen sind nur Hinweise, und in welcher Reihenfolge geht man nach einem Befund vor. Die Entscheidungskriterien der Plattform sind nicht öffentlich; jede Behauptung, eine „Verknüpfungswahrscheinlichkeit“ berechnen zu können, ist haltlos, denn die Entscheidung liegt stets bei der Plattform.
Zunächst das Szenario. Zwei Shops verlangen am selben Tag plötzlich zusätzliche Verifizierung, und die erste Reaktion des Teams ist: Sind die Konten verknüpft worden? Beim Durchsehen der Aufzeichnungen zeigt sich: Der eine Shop hat am Vortag den Proxy gewechselt, der andere nach einem Personalwechsel das Anmeldegerät. Ähnliche Auffälligkeiten müssen nicht dieselbe Ursache haben. Verifizierungsaufforderungen, Traffic-Schwankungen oder Anmeldeeinschränkungen sind nur Hinweise, und dass nichts auffällt, heißt nicht, dass kein Risiko besteht. Alles in einen festen Prüfablauf zu legen und Ebene für Ebene durchzugehen ist weit verlässlicher, als aus einem einzelnen Signal einen Schluss zu ziehen.
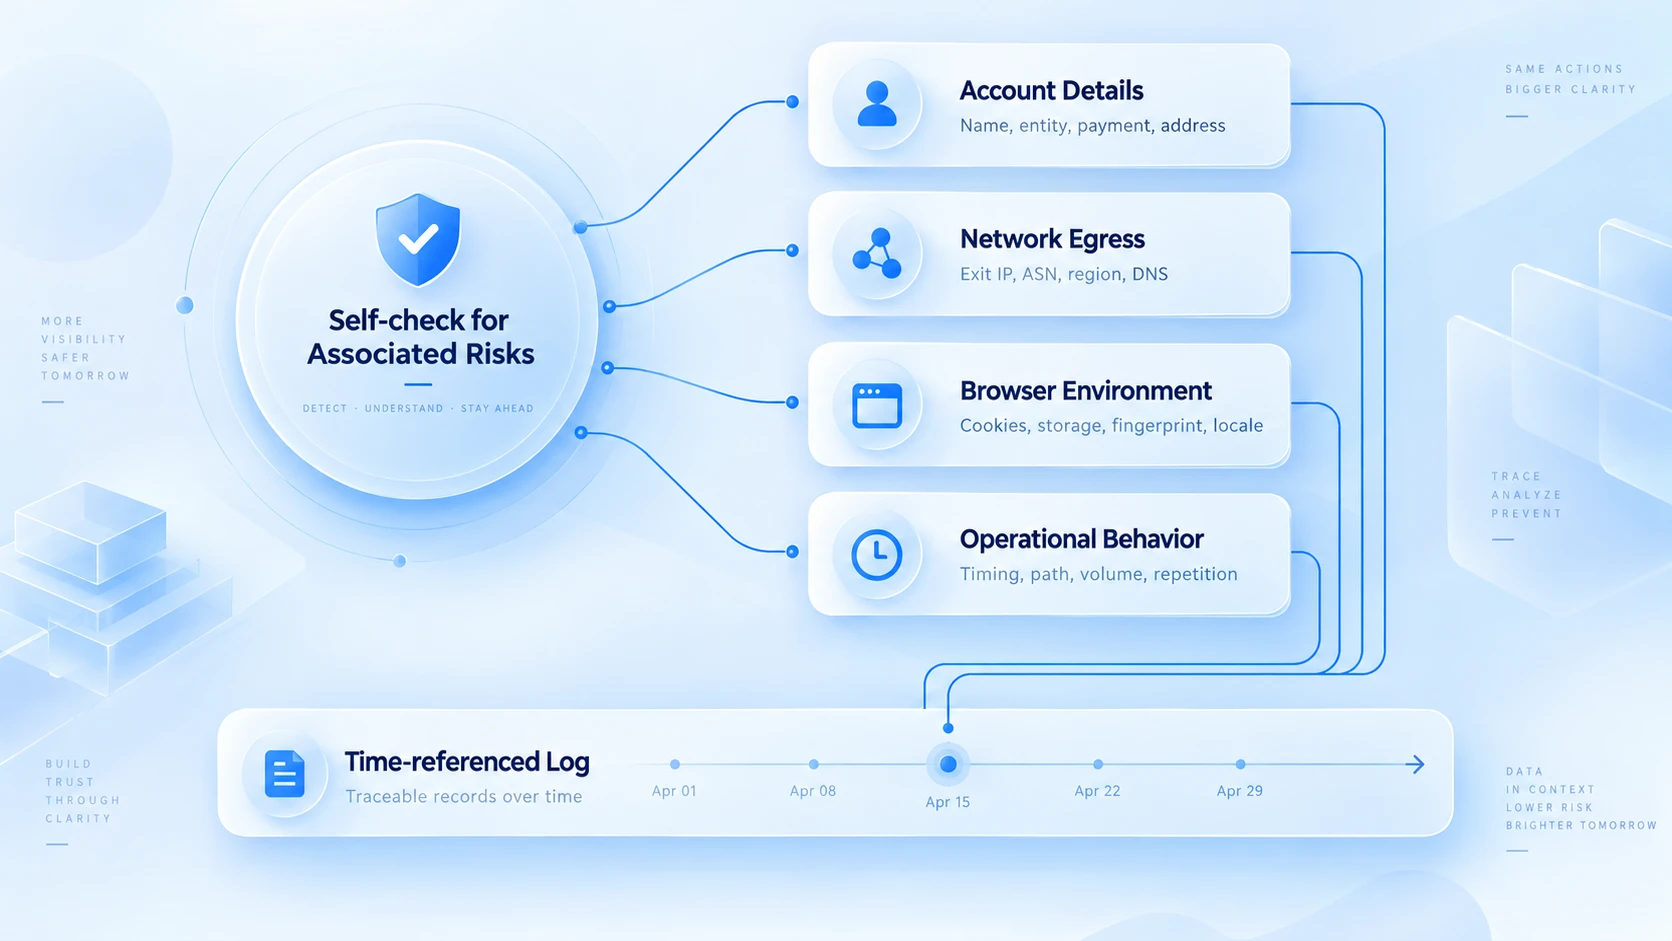
Erste Ebene: Kontodaten und Inhaberschaft
Ein häufiger Fall vorweg. Das Konto wurde von einem langjährigen Mitarbeiter registriert, Verifizierungshandy und -mail laufen auf seinen Namen; ein halbes Jahr nach seinem Auszug fordert die Plattform eine Verifizierung an, doch niemand kann den Code empfangen, und das Konto bleibt auf halbem Weg hängen. Solche Probleme machen sich vor dem Ernstfall kaum bemerkbar und sind dennoch die typischste Schwachstelle von Teams mit mehreren Konten: Die Daten selbst sind in Ordnung, brüchig ist die Inhaberschaft.
Diese Ebene prüft also die Inhaberschaft. Gehen Sie Konto für Konto vier Punkte durch: Sind Registrierung und Verifizierungsdaten eigenständig und vollständig? Werden E-Mail oder Telefonnummer von mehreren Konten geteilt? Wer ist verantwortlich, und wie oft wurde übergeben? Und ist die interne Befugnis mündlich vereinbart oder dokumentiert? Wer mehrere Konten für dasselbe Unternehmen führt, prüft zuerst, ob die Plattformbedingungen das überhaupt erlauben. Die Voraussetzungen unterscheiden sich von Plattform zu Plattform.
Finden Sie fehlerhafte Mehrfachnutzung, etwa zwei Konten mit derselben Handynummer ohne hinterlegte Karte, korrigieren Sie sie umgehend und vermerken Sie die Änderung im Register. Ist die Inhaberschaft unklar, verlegen Sie die Verifizierungskanäle gleich vorbeugend auf aktive Mitglieder. Wie ein solches Register aufgebaut und gepflegt wird, beschreibt der Artikel zur Sicherheitsverwaltung mehrerer Konten samt Gruppen, Protokollen und Übergaben.
Zweite Ebene: Netzwerkverbindung und Ausgangsdaten
Auf der Netzwerkebene stellt man zwei Zeiten gegenüber. Beispiel:
- Mittwochnachmittag: Der Shop in Mexiko verlangt plötzlich Verifizierung.
- Zwei Tage früher, Montagabend: Der Proxy-Anbieter hat den Knoten gewechselt.
- Eine Woche davor: Die Ausgangs-IP eines anderen Shops fiel kurzzeitig aus.
Die drei Fakten nebeneinandergelegt, kippt die Prüfrichtung sofort: von „Sind die Konten verknüpft?“ zu „Was ist nach dem Knotenwechsel passiert?“.
Entlang der Zeitlinie sind drei Arten von Informationen zu prüfen. Erstens die Überschneidung: Tritt die Verifizierung unmittelbar nach einem Proxy- oder Knotenwechsel auf? Zweitens der tatsächliche Ausgang: Stimmen die auf der Detection-Seite angezeigte Ausgangs-IP und der ISP mit den Angaben im Provider-Panel überein? Drittens die Umgehung: Ist ein Konto versehentlich direkt verbunden und hat den Proxy komplett übersprungen? Den vollständigen Ablauf der Ausgangskontrolle beschreibt der Artikel zur Proxy-Wartung; deshalb hier keine Wiederholung.
Auch der Prüfmaßstab verdient einen genauen Blick. Dass mehrere Konten einen Ausgang teilen, sagt nur aus, wie das Netz konfiguriert ist. Ob die Plattform sie deswegen als denselben Betreiber behandelt, hängt von ihren eigenen Regeln ab und lässt sich von außen nicht verifizieren; umgekehrt ist ein eigener Ausgang pro Konto auch kein Beweis für Unabhängigkeit. Der eigentliche Ertrag dieser Ebene ist ein Gegenüberstellungsprotokoll: wann, welches Konto, welcher Ausgang, was passiert ist. Tritt später eine Anomalie auf, bestimmt dieses Protokoll die Prüfrichtung.
Dritte Ebene: Browser-Umgebung und lokale Daten
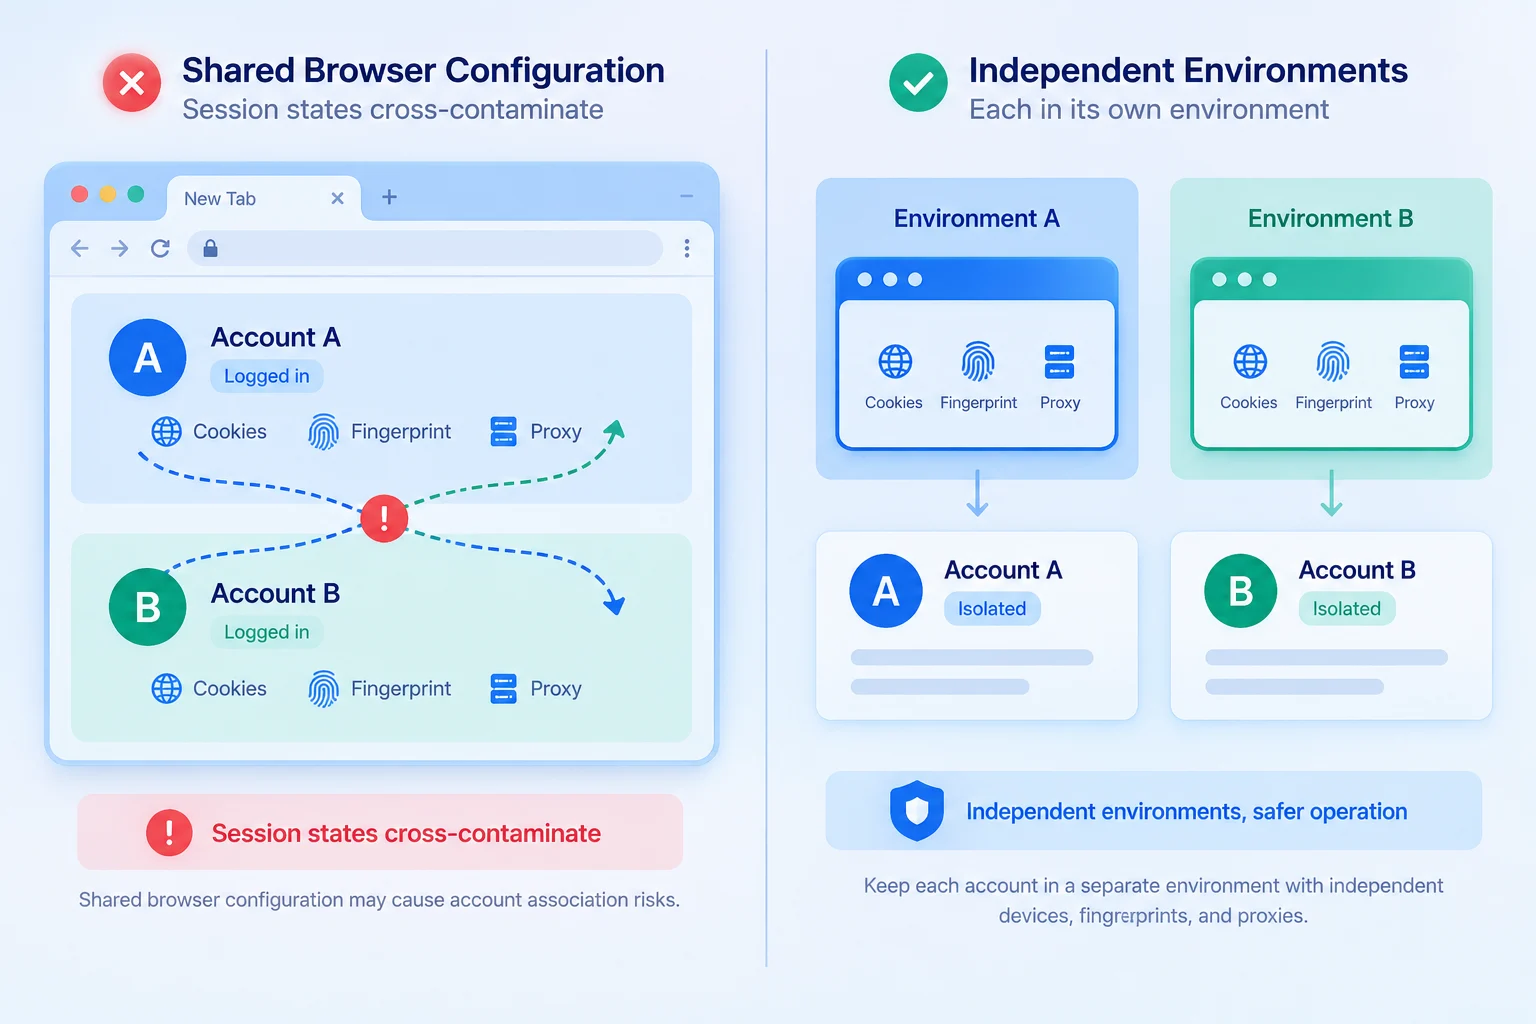
Dass sich auf einem Rechner mehrere Konten angemeldet haben, bedeutet nicht automatisch, dass Kontodaten übergelaufen sind. Wirklich zu klären ist: Haben diese Konten dieselbe Browser-Konfiguration genutzt, haben sich Anmeldezustände vermischt, und entspricht die Umgebungskonfiguration der tatsächlichen Nutzung. Die Punkte im Einzelnen:
| Prüfobjekt | Was zu prüfen ist | Was bei einem Befund zu tun ist |
|---|---|---|
| Cookie und Anmeldestatus | Ob Konten in einer Konfiguration wechselten | Anmeldeverlauf prüfen, Umgebung trennen |
| Lokaler Speicher und Cache | Ob Konten dieselben Browserdaten teilen | Umgebung nach Konto trennen und ordnen |
| Sprache und Zeitzone | Ob die Konfiguration zum Einsatz passt | Herkunft prüfen und Fehler korrigieren |
| Browser und Gerät | Ob die Umgebung zum genutzten Gerät passt | Gerätewechsel oder Altlasten abklären |
Hinter diesen Punkten stehen unterschiedliche Probleme. Cookie und lokaler Speicher betreffen das Sitzungsmanagement: Wer in einer Browser-Konfiguration Konten abwechselt, schickt über die Cookie Sitzungsstatus an denselben Server zurück. Auch der lokale Speicher liegt pro Seite im Browser. Nach dem Wechsel zwischen zwei Konten landen die Sitzungsdaten von A in den Anfragen von B; genau das ist die real stattgefundene Vermischung. Sprache, Zeitzone und Geräteinformationen müssen mit dem echten Nutzungsszenario abgeglichen werden; die Abweichung allein besagt nichts, erst der Widerspruch zwischen Konfiguration und Szenario ist korrekturbedürftig. Wie man Punkt für Punkt ausrichtet, zeigt die Checkliste im Leitfaden zur Anti-Assoziations-Konsistenz.
Für Teams, die mehrere Shops parallel betreuen, legt MostMate für jedes Konto eine eigene Browser-Umgebung an und trennt Anmeldedaten von der Umgebungskonfiguration. So sinkt die Vermischung zwischen Konten, und bei einer Anomalie lassen sich die Änderungen der Umgebung nachvollziehen. Eine unabhängige Umgebung ersetzt keine Policy-Prüfung der Plattform und liest deren interne Verknüpfungsurteile nicht mit. Ihr Wirkungsbereich ist genau diese Ebene: die Browser-Umgebung.
Vierte Ebene: Anmeldung, Bedienung und Geschäftsverhalten
Ein Beispiel dafür, wie diese Ebene geprüft wird. Angenommen, die Verifizierungen eines Kontos nehmen plötzlich zu; gehen Sie die Aufzeichnungen der Reihe nach durch. Zuerst das Anmeldeprotokoll: Zwei Tage vor dem Auftreten wechselte das Konto vom Gerät eines Mitglieds in den Aufgabenbereich eines anderen. Dann die Aktionshistorie: Das neue Mitglied führte unmittelbar Massen-Listungen durch. Zuletzt der Abgleich mit den Plattformregeln: Mehrere der gelisteten Kategorien unterliegen Beschränkungen. Treffen die drei Spuren zusammen, liegt die Ursache nahe bei „eine Aktion hat die Regelprüfung der Plattform ausgelöst“ und hat mit Netzwerk oder Browser-Fingerprint nichts zu tun.
Das Beispiel lehrt zwei Dinge. Erstens: Bei Verifizierungsanomalien sind Kontosicherheit und Bedienung zuerst auszuschließen; geteilte Zugangsdaten, massenhafte ähnliche Aktionen und beschränkte Inhalte sind häufigere Auslöser als „die gleiche IP“. Der Lösungsweg ist auch ein anderer: Sicherheitsproblem heißt Passwort ändern und Befugnisse prüfen, Regelverstoß heißt gemäß Hinweis nachbessern. Zweitens: Die Ursachenzuordnung braucht Belege. Der Wortlaut der Plattformmitteilung, die Bedienprotokolle der Mitglieder und die jüngeren Änderungen zusammen ergeben erst einen konkreten Verdachtspunkt statt eines vagen „möglicherweise verknüpft“. Wer die Anomalie pauschal auf IP oder Fingerprint schiebt, übersieht meist die echte Ursache und weiß hinterher nicht, wo die Nachbesserung ansetzen soll.
Was tun nach einer Anomalie, und in welcher Reihenfolge
Die Schritte oben in einer Checkliste festhalten und abarbeiten:
| Schritt | Aktion | Ergebnis |
|---|---|---|
| 1. Beweise sichern | Mitteilung speichern, Zeitpunkt notieren | Prüfgrundlage |
| 2. Zeitlinie rekonstruieren | Proxy-, Geräte- oder Personalwechsel prüfen | Zeitabgleich |
| 3. Vier Ebenen durchgehen | Kontodaten → Ausgang → Umgebung → Verhalten | Ergebnis je Ebene |
| 4. Wege unterscheiden | Nach Ursache beheben und dokumentieren | Behandlungsprotokoll |
| 5. Wenn eine Berufung nötig ist | Über den angegebenen Kanal einreichen | Berufungsunterlagen |
Beispiel: Ein Shop in Brasilien fordert am Montag ständig Verifizierungen. Das Team wechselt zunächst weder Proxy noch Umgebung, sondern arbeitet die Liste ab. Die Zeitlinie zeigt: Am Montagvormittag gab es einen Knotenwechsel. Der Ausgangsabgleich ergibt, dass die Region des neuen Knotens zum Markt des Shops passt. Die Umgebungsprüfung bestätigt: keine Vermischung. Und am Ende taucht in den Bedienaufzeichnungen eine preisliche Massenänderung für den Zeitraum auf. Die Verifizierung geht höchstwahrscheinlich auf die Prüfung zurück, die diese Massenpreisänderung ausgelöst hat, nicht auf eine Netzveränderung.
Ohne diese Liste hätte das Team vermutlich erst einmal alle Proxys getauscht und die zeitgleiche Geschäftsaktion übersehen. Entscheidend bei der Prüfung ist nicht, eine Konfiguration so schnell wie möglich zu ändern, sondern zuerst eine belegbare verdächtige Veränderung zu finden und den Ursachenkreis schrittweise einzugrenzen. Bestätigt sich später, dass eine Berufung nötig ist, erklärt der Leitfaden zur Berufung gegen X-Konto-Sperrungen, wie man die Anomalie aufbereitet, Unterlagen vorbereitet und über die Plattformkanäle einreicht. Berufungszugänge, Anforderungen und Verfahren unterscheiden sich je nach Plattform; im Zweifel gilt die offizielle Erläuterung der jeweiligen Plattform.
Ist die Selbstprüfung über alle vier Ebenen abgeschlossen, sollte das Team zusätzlich die Browser-Umgebung, die Proxy-Konfiguration und die Änderungen je Konto dokumentieren, um später abgleichen zu können. MostMate hilft, unabhängige Browser-Umgebungen samt zugehöriger Konfiguration kontobezogen zu verwalten, reduziert die Vermischung von Anmeldedaten und macht Umgebungsänderungen leichter nachvollziehbar.
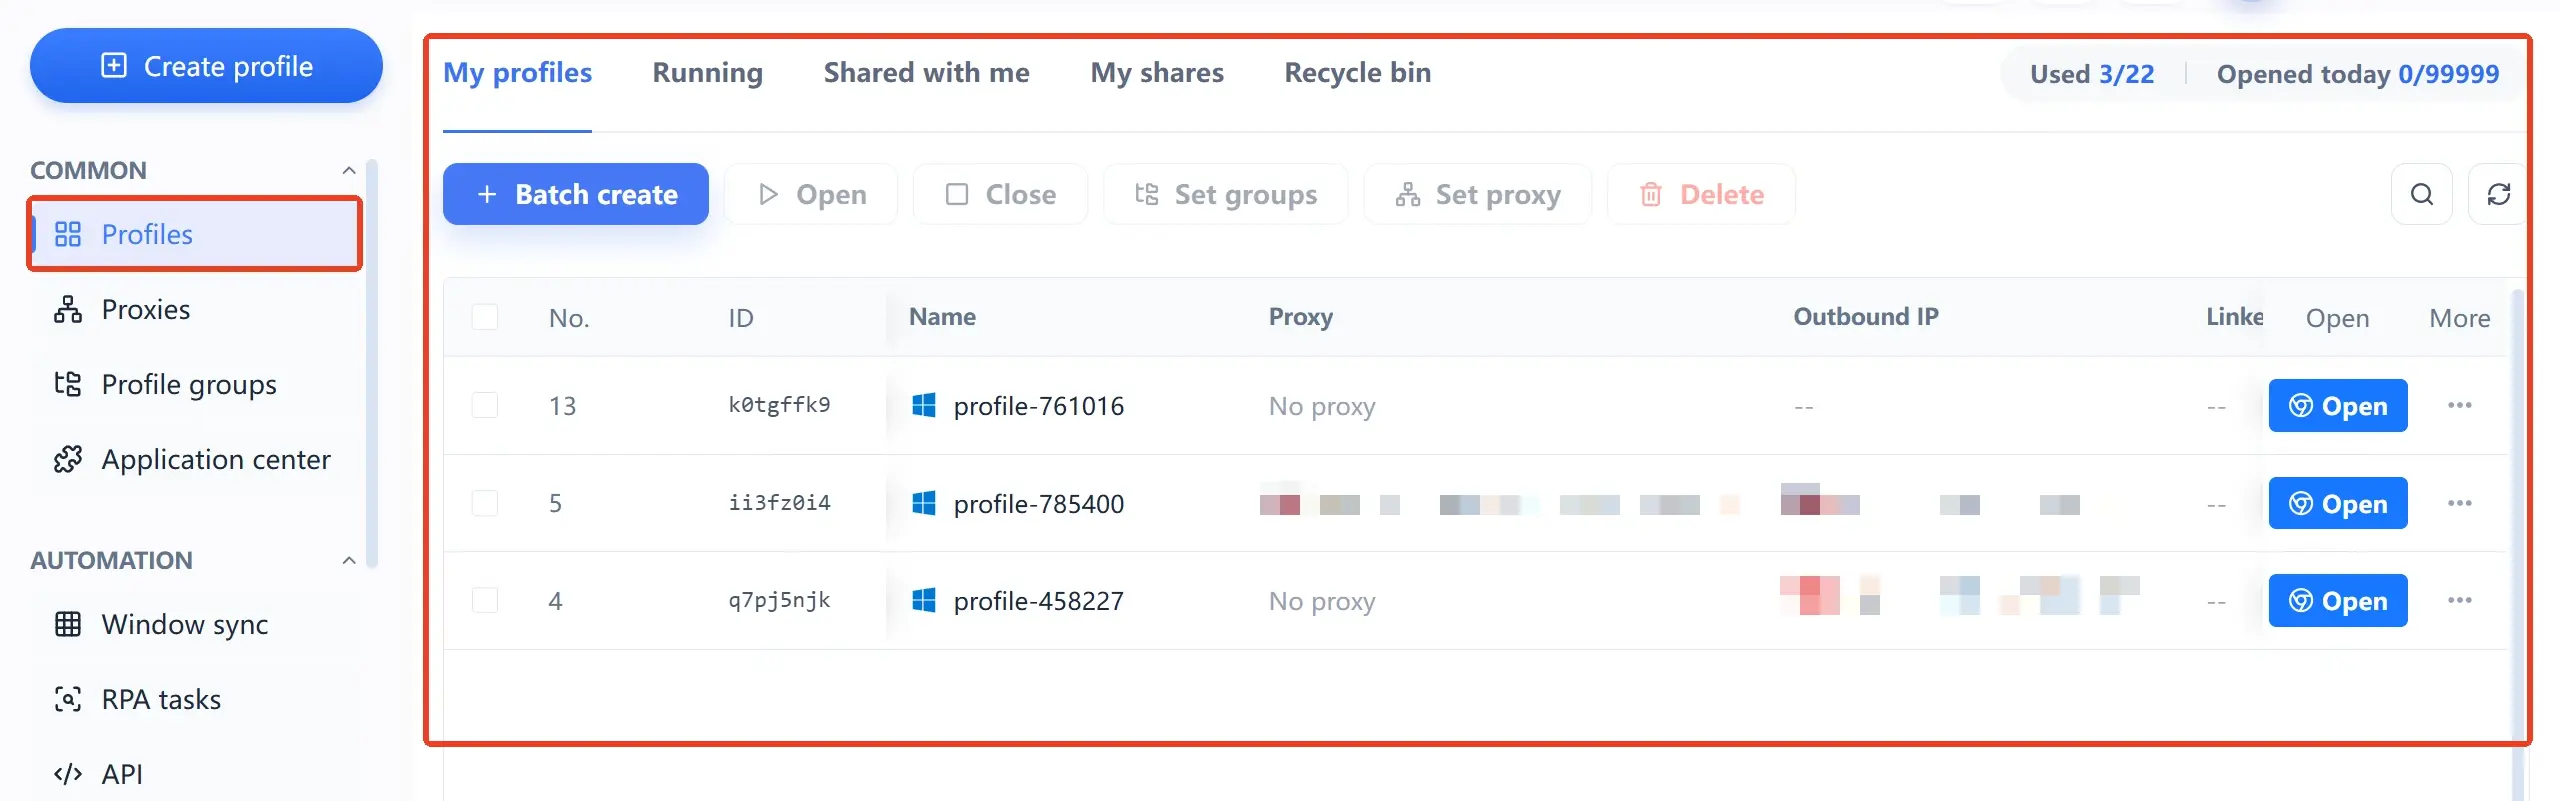
Zu bedenken ist: Die Verwaltung der Browser-Umgebung hilft vor allem dabei, die eigene Konfiguration zu ordnen und zu pflegen. Sie kann nicht für sich entscheiden, ob die Plattform Konten bereits als verknüpft einstuft, und sie verhindert nicht, dass Verifizierungen oder Beschränkungen ausgelöst werden. Tritt eine solche Mitteilung ein, ist sie anhand des Plattformhinweises, der Bedienaufzeichnungen und der einschlägigen Regeln weiter zu verifizieren.
Häufige Fragen zur Verknüpfungs-Selbstprüfung
Bedeuten mehrere Konten mit derselben IP automatisch Verknüpfung?
Nicht unbedingt. Dass mehrere Konten unter einem Ausgang laufen, ist zunächst nur ein Netzwerkzustand. Ob die Plattform deswegen reagiert, hängt von ihren Entscheidungsregeln ab und ist von außen nicht verifizierbar. Die nützliche Unterscheidung beim Prüfen: Erlaubt die Plattform ein geteiltes Büronetzwerk für mehrere Konten, genügt eine dokumentierte Aufzeichnung; war es ein Konfigurationsfehler, ist er zu korrigieren und die Änderung festzuhalten.
Löst ein Wechsel der Proxy-IP das Verknüpfungsproblem?
Je nach Ursache. Stammt die Anomalie von einem falsch konfigurierten Ausgang, etwa von Knoten-Abdrift oder einer unbeabsichtigten Direktverbindung, löst der Wechsel zu einem stabilen Ausgang das Problem tatsächlich. Bei Wiederverwendung von Kontodaten, regelberührenden Aktionen oder Geschäftsverstößen hilft ein IP-Wechsel nicht; er fügt nur einen weiteren unbelegten Wechsel hinzu. Erst die Ursache mit der Vier-Ebenen-Prüfung lokalisieren, dann entscheiden, ob die Netzwerkkonfiguration angefasst wird.
Kann ein Anti-Detect-Browser erkennen, ob Konten bereits verknüpft wurden?
Nein. Prozess und Ergebnis des Verknüpfungsurteils liegen innerhalb der Plattform; kein externes Werkzeug kann sie auslesen. Was ein Anti-Detect-Browser leisten kann: die Browser-Umgebung jedes Kontos unabhängig zu verwalten, sodass Konfiguration nachprüfbar ist, Daten sich nicht vermischen und die angreifbare eigene Seite kleiner wird.
Warum gibt es trotz isolierter Browser-Umgebung weiterhin Verifizierungen?
Die Browser-Umgebung ist nicht der einzige Auslöser von Verifizierungen. Wechsel des Anmeldegeräts, Sicherheitsprobleme mit Zugangsdaten, Aktionen, die Regeln berühren, oder Anpassungen im Risikomanagement der Plattform können sie ebenfalls auslösen. Gehen Sie die vier Ebenen der Reihe nach durch, mit besonderem Blick auf die drei Ebenen außerhalb der dritten, vor allem wenn im Zeitraum Personal, Geräte oder der Betriebsrhythmus gewechselt haben.
Fazit
Zurück zum Anfangsszenario: Zwei Shops verlangen am selben Tag Verifizierungen, die Ursachen unterscheiden sich jedoch völlig. Der Wert dieser Selbstprüfung liegt darin, die unrätselbare Frage „Sind die Konten verknüpft?“ durch konkrete, auf vier Ebenen einzeln überprüfbare Konfigurationen und Aufzeichnungen zu ersetzen. MostMate sammelt Umgebungen, Proxys und Bedienaufzeichnungen des Teams an einem Arbeitsplatz, damit diese Kontrolle auf Belege stützen kann. Wer dieses Fundament für ein Multi-Account-Geschäft aufbauen will, kann MostMate herunterladen und die bestehenden Konten nach und nach in unabhängige Umgebungen überführen.

MOSTMATE
Mehrere Konten sicher verwalten – ganz einfach
Starte mit deinem ersten Konto und gestalte mit MostMate sicherere, intelligentere und effizientere Mehrkontenabläufe.
- Unabhängige Profile. Konsistente Identitäten.
- KI-Automatisierung · Kontozustand · Teamarbeit



