
Zelfcheck tegen accountkoppeling: het risico op vier niveaus controleren
Kernconclusie: hoe het platform accounts koppelt, is van buitenaf niet in te zien; wat je zelf kunt controleren, zijn de configuratie en de registraties op vier niveaus: accountgegevens, netwerkexit, browseromgeving en gebruiksgedrag. Dit kader beantwoordt drie vragen: wat controleer je per niveau, welke signalen zijn slechts aanwijzingen, en in welke volgorde pak je gevonden problemen aan. De beoordelingsgrondslag van het platform is niet openbaar; wie beweert een "koppelingskans" te kunnen berekenen, heeft daar geen enkele basis voor. Het laatste woord is altijd aan het platform.
Eerst het scenario. Twee winkels vragen op dezelfde dag opeens extra verificatie, en de eerste reactie is meestal: zijn onze accounts aan elkaar gekoppeld? In de administratie blijkt dan dat de ene winkel een dag eerder van proxy wisselde en de andere na een overdracht van loginapparaat veranderde. Vergelijkbare anomalieën hoeven niet dezelfde oorzaak te hebben. Verificatieverzoeken, verkeersschommelingen en loginbeperkingen zijn slechts aanwijzingen, en het ontbreken van signalen sluit risico niet uit. Ze stap voor stap langs een vaste checklist leggen is betrouwbaarder dan uit één signaal een conclusie trekken.
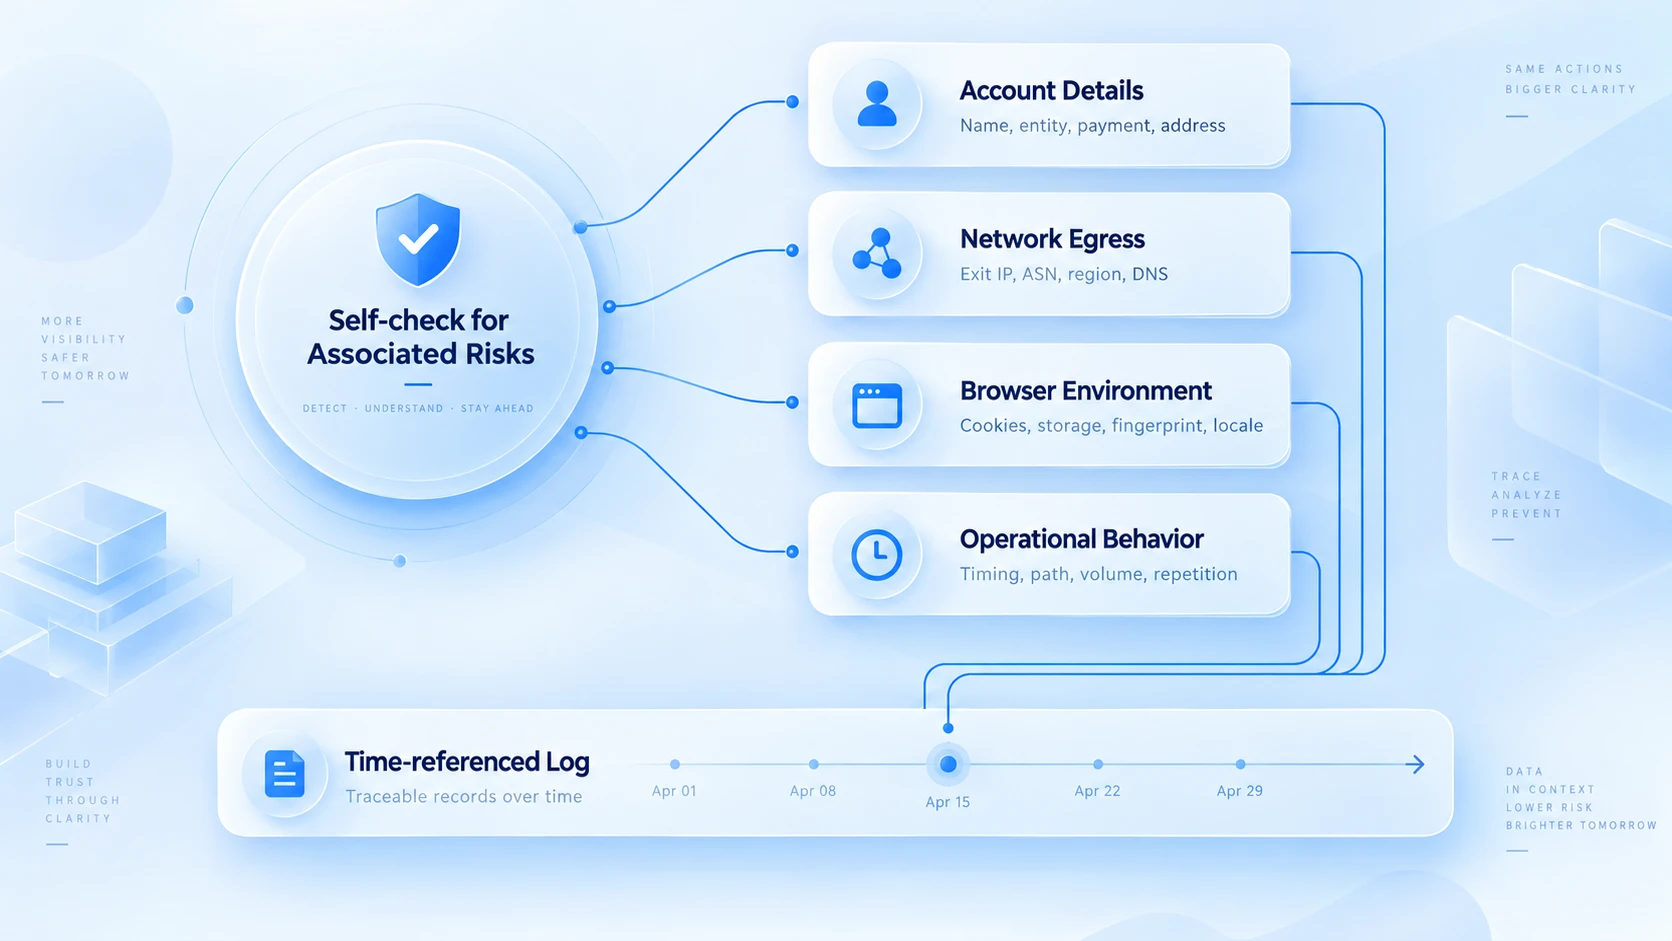
Niveau 1: accountgegevens en eigendom
Een herkenbaar scenario. Een account is ooit door een medewerker aangemaakt die inmiddels is vertrokken; telefoon en e-mail voor verificatie staan op zijn naam. Zes maanden na zijn vertrek start het platform een verificatie, maar er is niemand meer die de code kan ontvangen, en het account blijft halverwege hangen. Vóór zo'n moment merk je hier niets van, en toch is het de klassieke valkuil van multi-account-teams: de gegevens zelf kloppen, maar de verbinding van het eigendom is kwijt.
Daarom controleer je op dit niveau de eigendomsverhoudingen. Loop per account vier punten na. Zijn de registratiegegevens en verificatiemiddelen onafhankelijk en volledig; worden e-mailadres of telefoonnummer door meerdere accounts gedeeld; wie is verantwoordelijk en hoe vaak is er overgedragen; zijn interne machtigingen mondeling afgesproken of vastgelegd? Beheert één onderneming meerdere accounts, controleer dan eerst of de voorwaarden van het platform dat toestaan. Die voorwaarden verschillen per platform.
Vind je een foutief hergebruik, bijvoorbeeld twee accounts die hetzelfde telefoonnummer zonder kaart delen, corrigeer het dan direct en noteer de wijziging in het logboek. Is het eigendom onduidelijk, wissel dan vóór de eerste anomalie de verificatiekanalen naar een actieve medewerker. Hoe je zo'n logboek opzet en bijhoudt, met groepering, registratie en overdracht, lees je in de gids multi-account beveiliging.
Niveau 2: netwerkverbinding en exitgegevens
De netwerkcontrole komt neer op twee tijdlijnen vergelijken: wanneer deed de anomalie zich voor en wanneer veranderde iets in het netwerk. Een voorbeeldtijdlijn:
- Woensdagmiddag begint de winkel in Mexico om verificatie te vragen.
- Twee dagen eerder, maandagavond, wisselde de proxyleverancier van node.
- Een week daarvoor viel de exit-IP van een andere winkel kort weg.
Dan is de vraag: "wat volgde op de wissel?" in plaats van "gekoppeld?"
Langs die tijdlijn controleer je drie dingen. Eerst de overlap: viel de verificatie direct na een proxywissel of nodewissel? Dan de werkelijke exit: komt de exit-IP en de ISP op de detectiepagina overeen met wat het leverancierspaneel aangeeft? En tot slot omleidingen: is er een account dat ongemerkt een directe verbinding gebruikt en de proxy volledig omzeilt? De volledige routine voor de exitcontrole staat in de gids proxy-onderhoud; die herhaal ik hier niet.
Ook de beoordelingsnorm verdient aandacht. Dat meerdere accounts één exit delen, zegt alleen iets over de netwerkconfiguratie. Of het platform hen daardoor als één exploitant ziet, hangt af van de eigen regels en is van buitenaf niet te verifiëren; omgekeerd is een eigen exit per account ook geen bewijs van onderlinge onafhankelijkheid. De echte opbrengst van dit niveau is een vergelijkingsregistratie: welk moment, welk account, welke exit, wat gebeurde er. Zodra er een anomalie is, bepaalt die registratie de richting van je onderzoek.
Niveau 3: browseromgeving en lokale gegevens
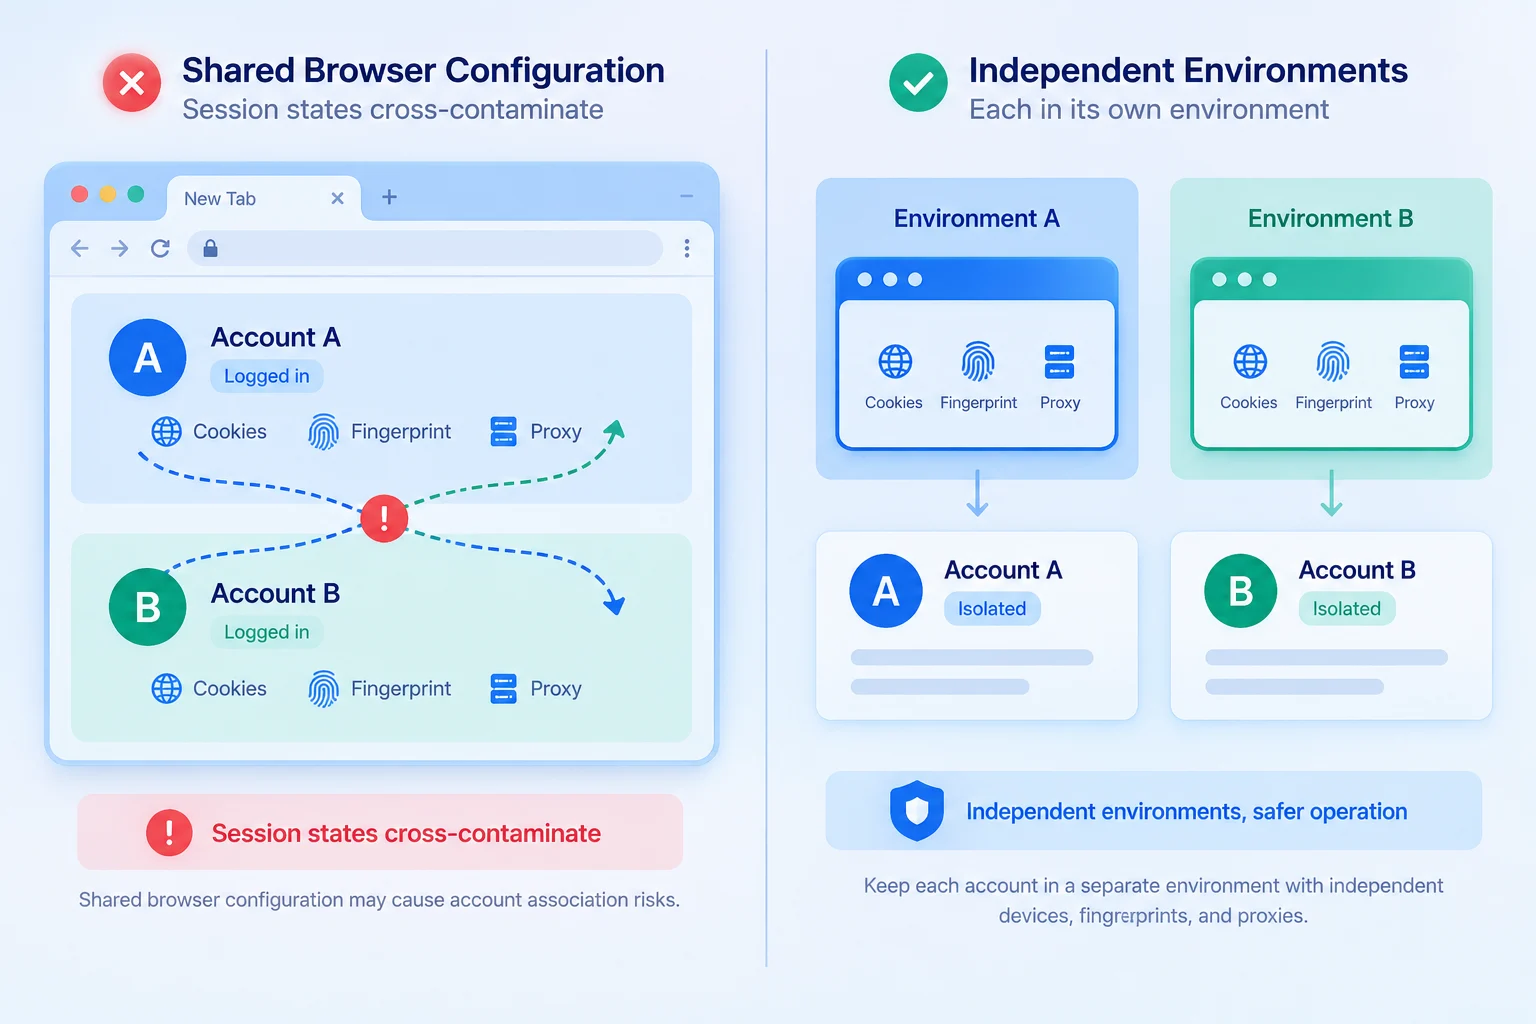
Dat één computer met meerdere accounts is ingelogd, betekent niet automatisch dat accountgegevens door elkaar lopen. Wat je echt moet nagaan: gebruikten deze accounts dezelfde browserconfiguratie, raken loginstatussen door elkaar, en klopt de omgevingsconfiguratie met het werkelijke gebruik? Punt voor punt:
| Controlepunt | Wat moet je nakijken | Wat doe je bij een probleem |
|---|---|---|
| Cookies en loginstatus | Wissel je accounts af in één browserprofiel? | Loginlogboeken checken, evt. nieuw profiel |
| Lokale opslag en cache | Delen accounts dezelfde browsergegevens? | Scheid omgevingen per account of bedrijf |
| Taal en tijdzone | Klopt de configuratie met de praktijk? | Instellingen controleren en corrigeren |
| Browser- en apparaatgegevens | Staat het profiel in lijn met het apparaat? | Veroorzaakte een wissel dit verschil? |
Deze punten richten zich op verschillende problemen. Cookies en lokale opslag gaan over het beheer van logingegevens: log je binnen één browserconfiguratie afwisselend in, dan stuurt de cookie de sessiestatus terug naar dezelfde server. Lokale opslag wordt ook per site in de browser bewaard. Loggen twee accounts om de beurt in, dan duikt de sessie-informatie van account A op in de verzoeken van account B: dat is echte vermenging. Taal, tijdzone en apparaatgegevens moet je juist tegen de werkelijke situatie afzetten; een verschil op zich zegt niets, pas een configuratie die de situatie tegenspreekt is het behandelen waard. De methode om alles punt voor punt op één lijn te brengen, vind je in de checklist van anti-koppelingconsistentie.
Voor teams die meerdere winkels tegelijk beheren, kan MostMate per account een eigen browseromgeving aanmaken, zodat logingegevens en omgevingsconfiguratie gescheiden blijven. De vermenging tussen accounts neemt daardoor af, en bij een anomalie kun je de wijzigingen aan de omgeving nalezen. Losse omgevingen vervangen geen beleidscontrole door het platform en geven ook geen inzicht in de interne koppelingsbeoordeling. Hun werkingssfeer is precies dit niveau: de browseromgeving.
Niveau 4: login, handelingen en bedrijfsactiviteiten
Een voorbeeld laat zien hoe je dit niveau doorloopt. Stel dat een account opeens vaker verificatie krijgt; loop de registraties in deze volgorde na. Eerst het loginlogboek: twee dagen vóór de verificatie verschoof het account van het apparaat van de ene medewerker naar de verantwoordelijkheid van een andere. Daarna de actielogboeken: de nieuwe medewerker zette direct bulksgewijs producten online. Tot slot de platformregels: enkele van die producten vallen onder beperkte categorieën. Drie sporen lopen samen: de oorzaak ligt dichter bij "acties die een regelscontrole uitlokken" dan bij netwerk of vingerafdruk.
Dit voorbeeld leert twee dingen. Ten eerste: sluit bij verificatieanomalieën eerst accountveiligheid en handelingen uit. Gedeelde inloggegevens, bulksgewijs gelijkaardige acties en beperkte inhoud zijn vaker een aanleiding dan "hetzelfde IP", en de aanpak verschilt volledig: bij veiligheid wachtwoord wijzigen en machtigingen nalopen, bij regels de melding opvolgen. Ten tweede: toeschrijving vereist registraties. Pas met de originele melding, de actielogboeken van medewerkers en de recente wijzigingen naast elkaar verklein je "mogelijk gekoppeld" tot één concrete, controleerbare verdachte factor. Alles vlot op het IP of de vingerafdruk schuiven mist vaak de echte oorzaak en biedt geen aanknopingspunt voor herstel.
Wat doe je na een anomalie, en in welke volgorde
Deze stappen gebundeld als checklist: volg ze bij de volgende anomalie:
| Stap | Actie | Resultaat |
|---|---|---|
| 1. Bewijs vastleggen | Melding bewaren en tijdstip noteren | Onderzoeksbasis |
| 2. Tijdlijn opbouwen | Proxy-, apparaat- en teamwissels nakijken | Tijdvergelijking |
| 3. Niveaus doorlopen | De vier niveaus achtereenvolgens nalopen | Controle per niveau |
| 4. Pad onderscheiden | Config fixen; wachtwoord wijzigen; opvolgen | Afhandelingsnotitie |
| 5. Bij beroep | Indienen zoals de melding voorschrijft | Beroepsmateriaal |
Neem de winkel in Brazilië die maandags voortdurend verificatie krijgt: het team wisselt eerst niet van proxy en herbouwt niets, maar doorloopt de hele checklist. De tijdlijn wijst een nodewissel op maandagochtend aan. De exitcontrole toont dat de nieuwe node in de regio van de markt van de winkel ligt. De omgevingscontrole sluit vermenging uit. Uiteindelijk vindt het team in de actielogboeken een grootschalige prijswijziging. De verificatie is dan waarschijnlijk een gevolg van die prijswijziging en niet van de netwerkwijziging.
Zonder deze checklist was het team waarschijnlijk eerst alle proxy's gaan vervangen en had het gelijktijdige zakelijke handelingen over het hoofd gezien. De crux van het onderzoek is niet zo snel mogelijk iets aan de configuratie te wijzigen, maar eerst een verdachte verandering met bewijs te vinden en het aantal mogelijke oorzaken stap voor stap te verkleinen. Mocht later een beroep nodig zijn, dan lees je in de gids voor het beroep tegen X-schorsingen hoe je de situatie documenteert, registraties verzamelt en via de kanalen van het platform indient. De beroepskanalen, eisen en procedures verschillen per platform; de officiële toelichting van het platform in kwestie is leidend.
Na de vierlaagse zelfcheck legt het team beter vast welke browseromgeving, proxyconfiguratie en wijzigingen bij welk account horen; dat maakt latere controles eenvoudiger. MostMate helpt teams om per account aparte browseromgevingen met bijbehorende configuratie te beheren, waardoor logingegevens minder door elkaar raken en omgevingswijzigingen beter te traceren zijn.
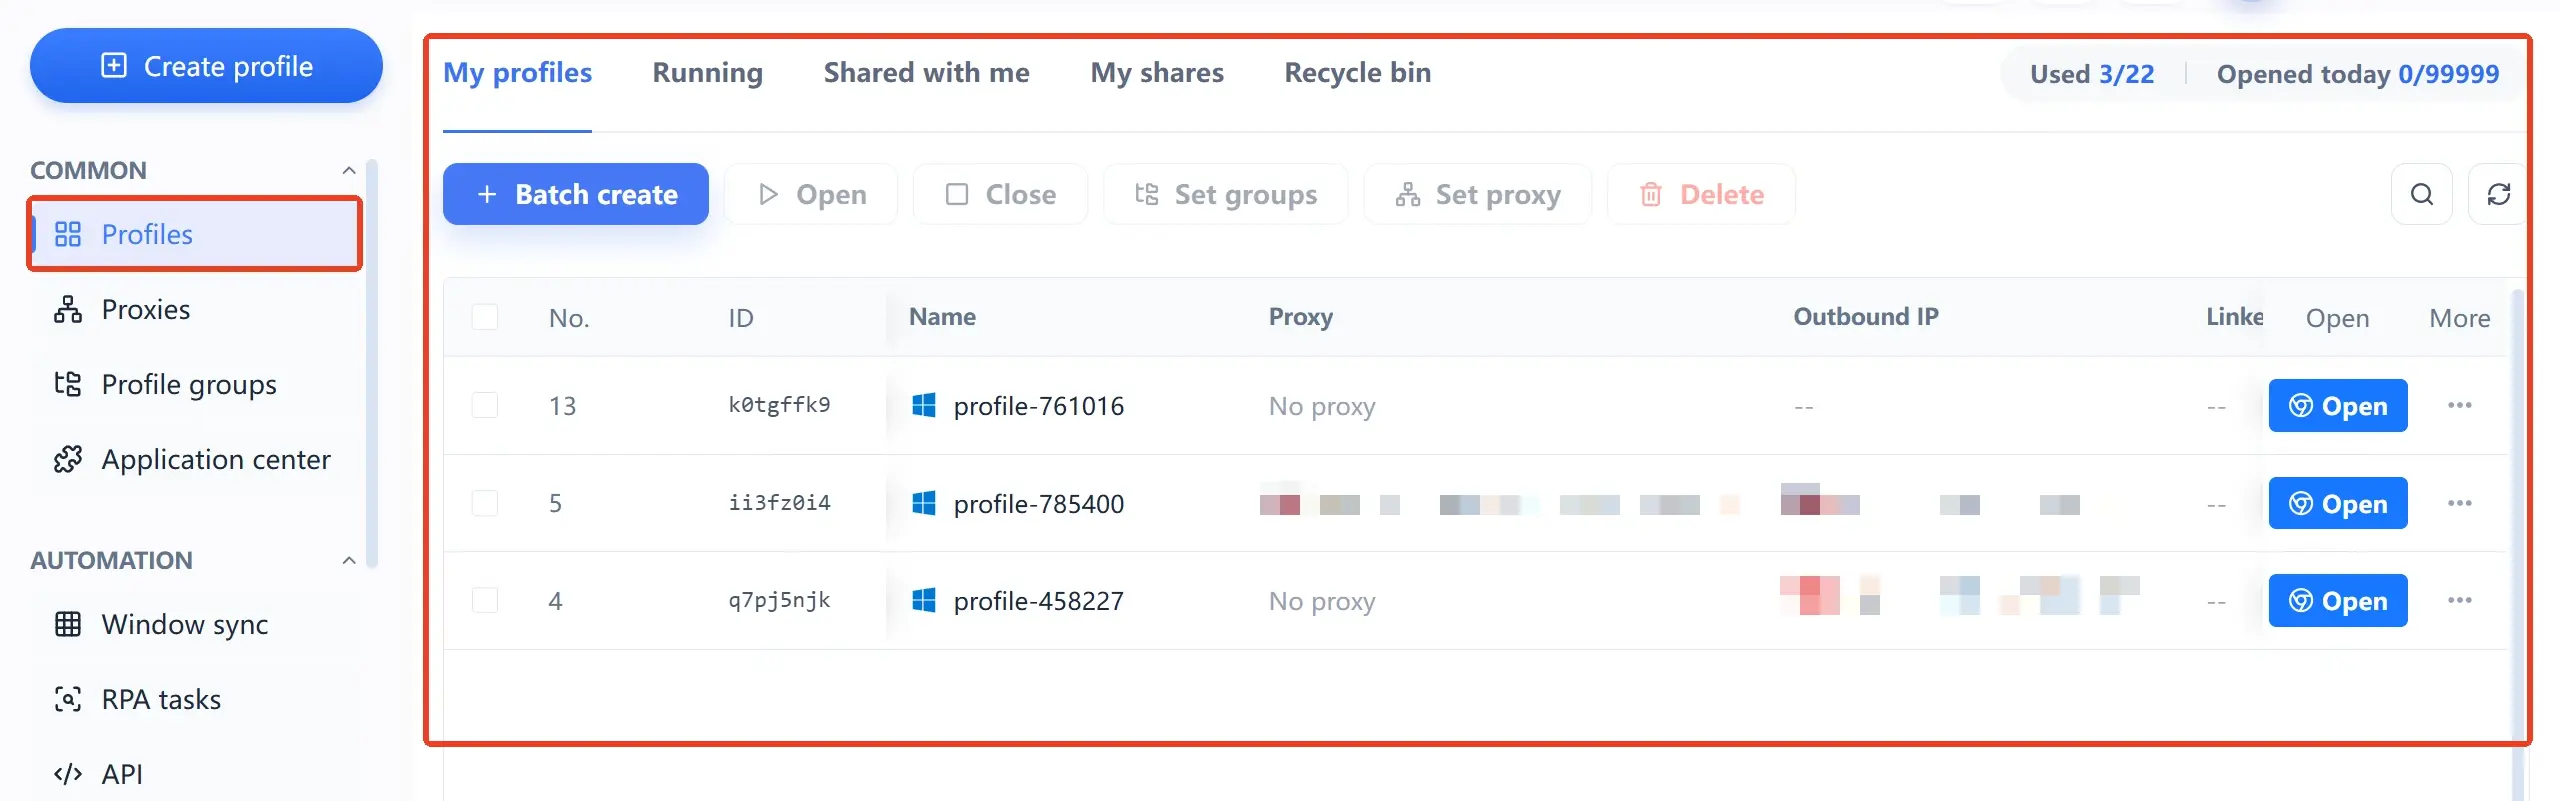
Bedenk daarbij: het beheren van browseromgevingen helpt teams vooral om de eigen configuratie op orde te houden. Het bepaalt niet of het platform accounts als gekoppeld beschouwt, en het garandeert niet dat accounts geen verificatie of beperkingen meer krijgen. Krijg je alsnog een melding, toets die dan tegen de platformhints, de accountlogboeken en de geldende regels.
Veelgestelde vragen over de koppelingszelfcheck
Worden accounts met hetzelfde IP altijd gekoppeld?
Niet per se. Dat meerdere accounts achter één exit draaien, is gewoon een netwerkconfiguratie. Of het platform daar actie op baseert, hangt af van de eigen regels en is van buitenaf niet te verifiëren. Bij de zelfcheck gaat het om het onderscheid: staat het platform meerdere accounts op een kantoornetwerk toe, documenteer het dan zodat je erop kunt terugvallen; is het een configuratiefout, herstel hem dan en leg de wijziging vast.
Lost een wissel van proxy-IP het koppelingsprobleem op?
Dat hangt van de oorzaak af. Komt de anomalie door een foutieve exitconfiguratie, zoals node-drift of een onbedoelde directe verbinding, dan lost een overstap naar een stabiele exit het probleem echt op. Gaat het om hergebruikte gegevens, gedrag of overtredingen, dan helpt een nieuwe IP niet en introduceer je bovendien opnieuw een ongedocumenteerde wijziging. Stel eerst met de vier niveaus de oorzaak vast en beslis daarna over de netwerkconfiguratie.
Kan een antidetectbrowser zien of accounts al gekoppeld zijn?
Nee. Zowel het proces als de uitkomst van de koppelingsbeoordeling blijft binnen het platform; geen enkele externe tool kan die uitlezen. Wat een antidetectbrowser wél kan: per account een eigen browseromgeving beheren, zodat configuratie controleerbaar is, gegevens niet vermengen en de zwakke plekken aan je eigen kant kleiner worden.
Waarom kan er ook na omgevingsisolatie nog verificatie ontstaan?
Verificatie heeft meer aanleidingen dan de browseromgeving. Een ander loginapparaat, zwakke inloggegevens, handelingen die regels raken of een aangepast risicobeleid van het platform kunnen allemaal een verificatie uitlokken. Loop de vier niveaus op volgorde na en let vooral op de drie andere dan niveau 3, in het bijzonder op recente wissels van personeel, apparaten of tempo.
Tot slot
Terug naar het begin: twee winkels vragen op dezelfde dag verificatie, maar de oorzaken lopen uiteen. De waarde van de zelfcheck is precies dit: het onbeantwoordbare raadsel "zijn we gekoppeld?" vervangen door configuraties en registraties op vier niveaus die je stuk voor stuk kunt nalopen. MostMate bundelt omgevingen, proxy's en teamregistraties op één werkblad, zodat deze controle onderbouwd verloopt. Wil je deze basis neerzetten voor een multi-account-bedrijf, download dan MostMate en migreer de bestaande accounts één voor één naar een eigen omgeving.

MOSTMATE
Veilig meerdere accounts beheren, heel eenvoudig
Begin met je eerste account en bouw met MostMate aan veiligere, slimmere en efficiëntere multiaccountactiviteiten.
- Onafhankelijke profielen. Consistente identiteiten.
- AI-automatisering · Accountgezondheid · Teamwerk



