
多帳號防關聯自查:從四個層面排查關聯風險
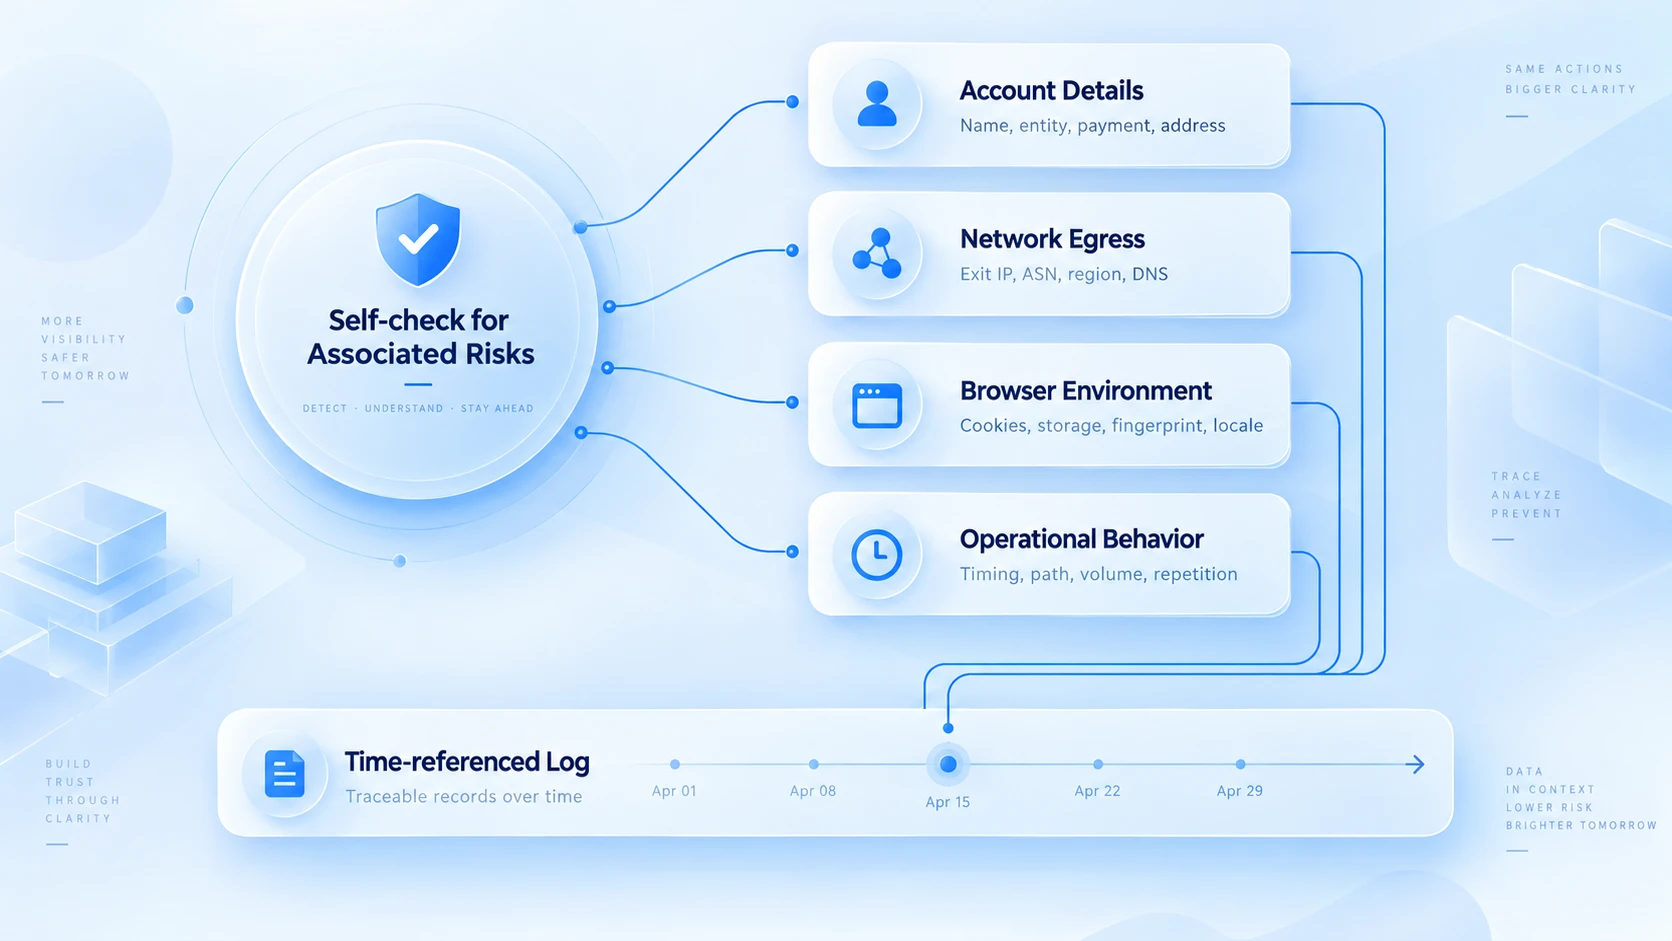
核心結論:平台的關聯判定結果外部無法查閱,多帳號能夠自查的,是帳號資料、網絡出口、瀏覽器環境、操作行為這四個層面的配置與記錄。這套框架回答三個問題:每層查甚麼、哪些現象只能當線索、查到問題後按甚麼次序處理。平台的判定依據並不公開,任何聲稱能計算出「關聯概率」的說法都沒有根據,判斷權始終在平台手上。
先把場景擺出來。兩間店舖在同一天開始要求額外驗證,營運的第一反應往往是:是不是被關聯了?翻查記錄才發現,一間店舖前一天剛更換代理,另一間則在員工交接後換了登入裝置。相似的異常,不一定來自同一個原因。驗證提示、流量變化、登入受限都只是線索,甚麼現象都沒有也不代表沒有風險。把它們放進一套固定的排查流程裏逐層核對,比憑單一訊號下結論可靠得多。
第一層:帳號資料與歸屬關係
先看一個常見場景。帳號由離職同事註冊,驗證手機和電郵都掛在他名下,人離職半年後平台發起驗證,找不到能接收驗證碼的人,帳號卡在半路。這類問題在出事前幾乎無感,卻是多帳號團隊最典型的隱患:資料本身沒有問題,問題出在歸屬已經斷了線。
所以這一層核對的是歸屬關係。逐個帳號確認四件事。註冊主體與驗證資料是否獨立完整;綁定的電郵、手機號有沒有被多個帳號共用;負責人是誰、中間交接過幾次;團隊內部的授權是口頭約定還是留有記錄。同一企業管理多個帳號的,還要先核對平台條款是否容許這種安排。容許的條件,各平台不同。
查到錯誤復用,例如兩個帳號共用同一個未綁卡的手機號,直接修正並把變更記入台帳。查到歸屬不明的,趁沒有異常時先把驗證渠道轉到在職成員名下。台帳的建立和維護,多帳號安全管理那篇寫過分組、日誌與交接的完整流程。
第二層:網絡連線與出口資訊
網絡層排查,是把兩條時間線對照。示例如下:
- 週三下午,墨西哥店舖開始要求驗證。
- 往前查兩天,週一晚上代理供應商切換了節點。
- 再往前一週,另一間店舖的出口 IP 曾經短暫離線。
三件事並排一放,排查方向立刻由「是不是被關聯了」變成「節點切換之後發生了甚麼」。
順着時間線要核對三類資訊。一看重疊:驗證出現的時間點,是否緊接代理變更、節點切換。二看實際出口:檢測頁顯示的出口 IP、ISP,與供應商面板的標註是否一致。三看繞行:有沒有帳號意外直連、完全繞過了代理。出口檢查的完整節奏,代理維護那篇寫過,這裏不重複。
判斷尺度同樣要看清。多個帳號共用一個出口,只說明網絡配置如此。平台是否因此把它們視為同一營運者,取決於平台自己的規則,外部無法驗證;反過來,給每個帳號配上不同出口,也不構成彼此獨立的證明。這一層真正的產出,是把「甚麼時間、哪個帳號、用了哪個出口、發生了甚麼」記成對照記錄,之後處理異常時,排查方向由它決定。
第三層:瀏覽器環境與本機資料
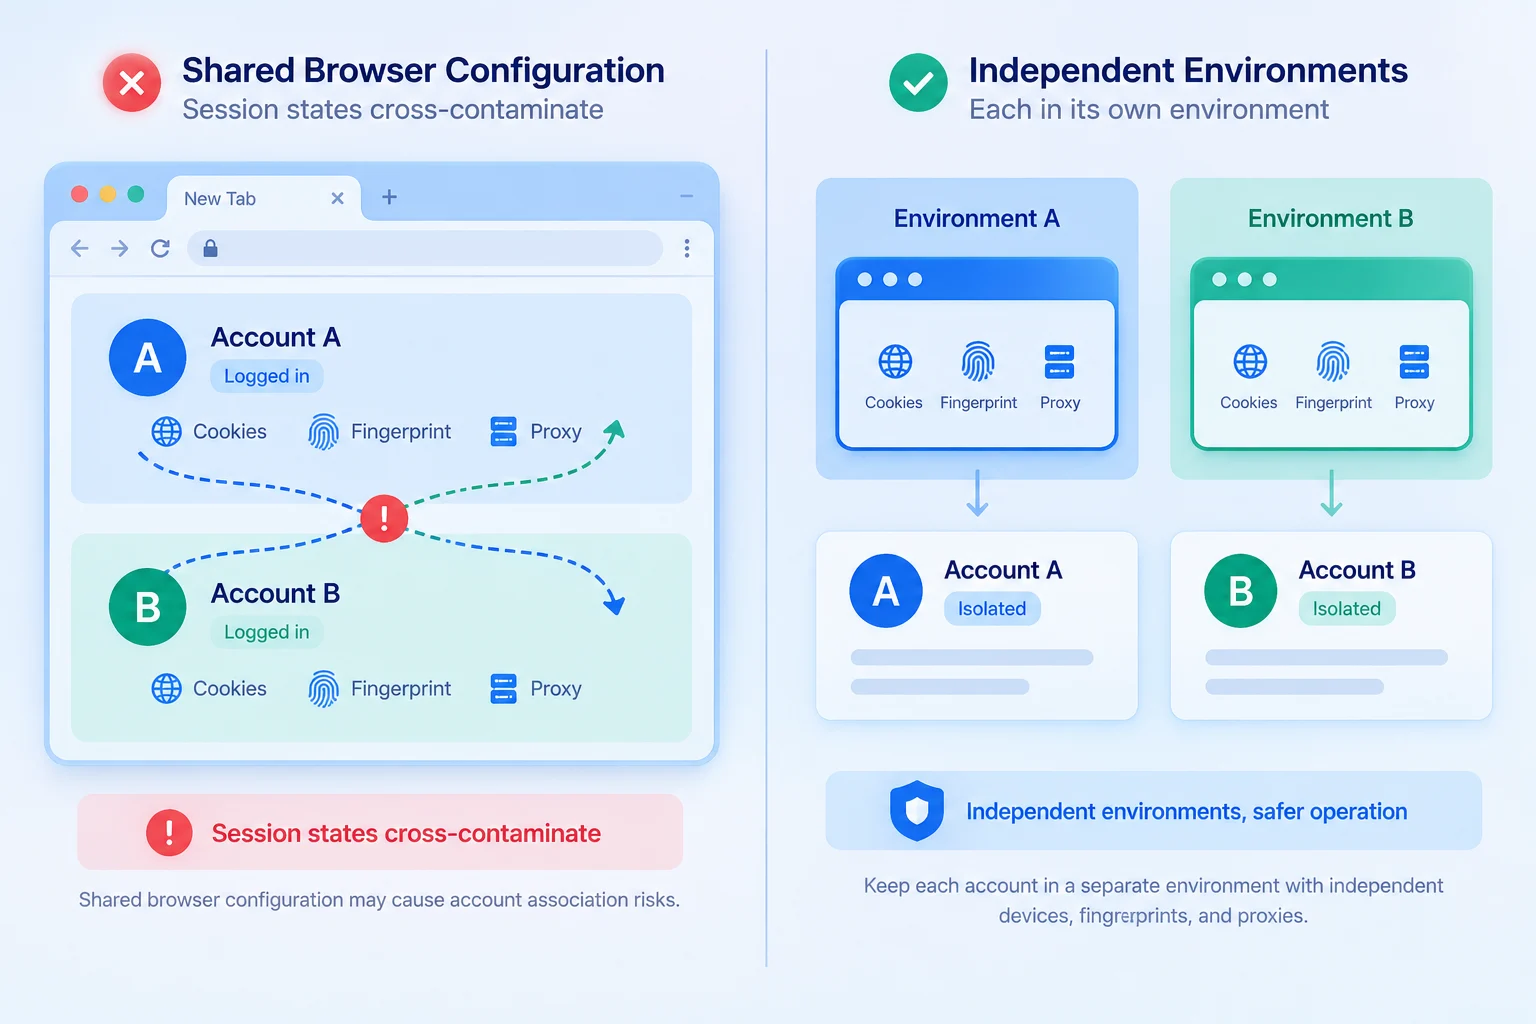
同一部電腦登入過多個帳號,不代表帳號一定發生了資料串用。真正需要核實的是:這些帳號是否使用了同一套瀏覽器配置,登入狀態有沒有混在一起,環境配置是否與實際使用情況相符。逐項對照如下:
| 核對對象 | 需要核對甚麼 | 發現問題後怎麼辦 |
|---|---|---|
| Cookie 與登入狀態 | 是否在同一瀏覽器配置中交替登入不同帳號 | 檢查登入記錄,確認是否需要重建獨立環境 |
| 本機儲存與快取 | 不同帳號是否共用同一套瀏覽器資料 | 按帳號或業務歸屬整理環境,避免繼續混用 |
| 語言與時區 | 配置是否符合實際裝置與業務場景 | 核對設定來源,修正錯誤或不一致的配置 |
| 瀏覽器及裝置資訊 | 環境記錄是否與實際使用裝置相符 | 確認是否因裝置更換、配置調整或記錄過期造成差異 |
這幾項針對的問題各不相同。Cookie 和本機儲存涉及登入資料的管理:同一個瀏覽器配置裏交替登入,Cookie 會把會話狀態帶回同一台伺服器;本機儲存同樣按網站保存在瀏覽器裏。兩個帳號交替登入之後,A 帳號的會話資訊就會出現在 B 帳號的請求裏,這是實際發生的混用。語言、時區和裝置資訊則要與真實使用場景核對,差異本身不說明問題,配置與場景矛盾才值得處理。逐項對齊的方法,見防關聯一致性的檢查表。環境配置一旦與實際使用情況脫節,排查時就會多出一層需要辨別的雜訊,先把記錄對齊,之後每一步核對才有穩固的立足點。
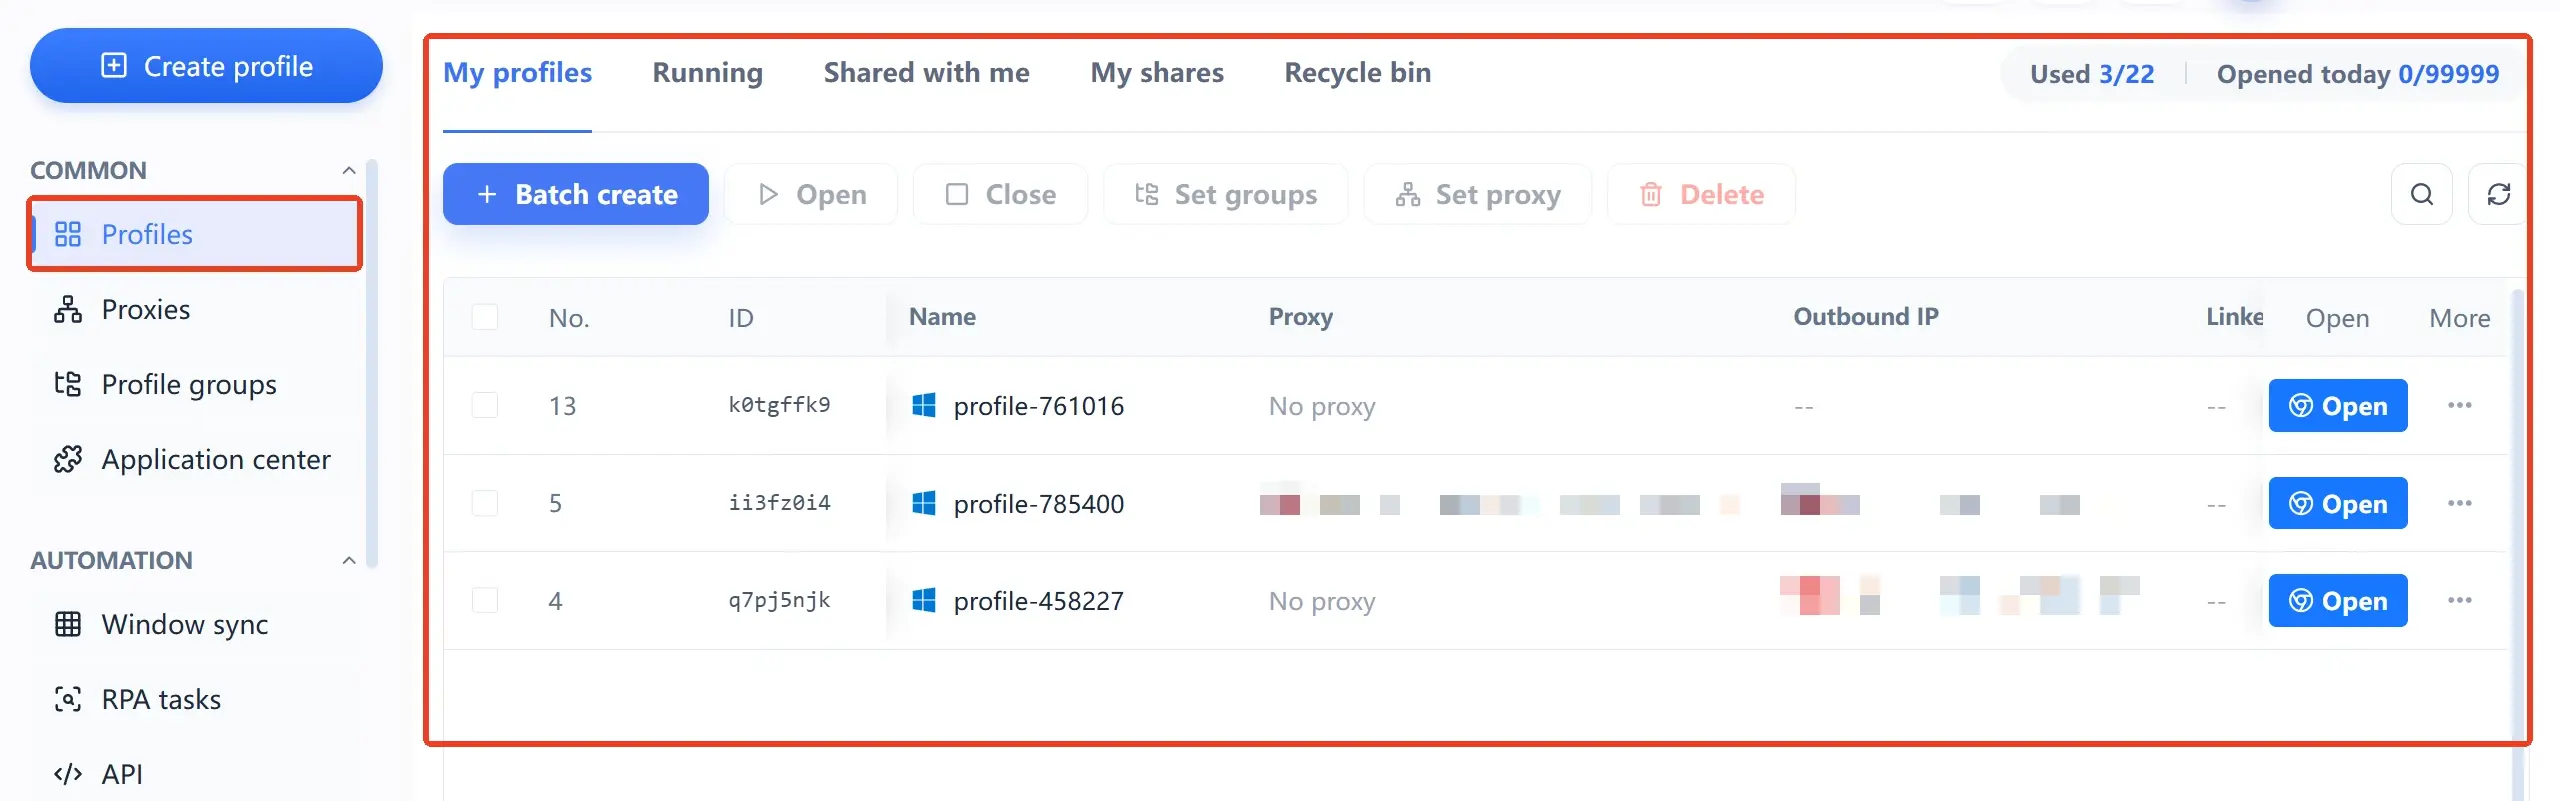
對同時管理多間店舖的團隊,MostMate 可以為不同帳號建立獨立的瀏覽器環境,把登入資料與環境配置分開管理。帳號之間的資料混用隨之減少,異常發生時也能核對環境變更記錄。獨立環境替代不了平台政策核查,也讀不到平台內部的關聯判定。它的作用範圍,就是瀏覽器環境這一層。
第四層:登入、操作與業務行為
用一個示例展示這層怎樣查。假設某帳號的驗證突然增加,按次序核對記錄。先查登入日誌,發現驗證出現前兩天,這個帳號由一位成員的裝置轉移到另一位成員名下。再查操作記錄,新成員接手後執行了批量上架。最後對照平台規則,上架的商品裏有幾個類目屬於受限制品類。三條線索匯合,異常的原因更接近「操作觸發了平台規則審核」,與網絡和指紋無關。
這個示例說明兩件事。其一,驗證類異常要先排除帳號安全和操作因素:成員共用憑證、批量相似操作、受限內容,都是比「IP 相同」更常見的觸發來源。處理路徑也完全不同,安全問題改密碼、查授權,規則問題按通知整改。其二,歸因要有記錄支撐。平台通知的原文、成員操作日誌、近期變更記錄,三樣放在一起看,才能把「疑似關聯」收窄成一個具體的可疑點。把異常籠統歸到 IP 或指紋上,往往錯過真正的原因,整改也無從入手。
發現異常後,按甚麼次序處理
把上面的排查動作整理成可保存的自查清單:
| 步驟 | 動作 | 產出 |
|---|---|---|
| 1. 固定證據 | 保存平台通知原文,記錄異常發生時間 | 排查基準 |
| 2. 還原時間線 | 核對異常前後是否有代理切換、裝置更換、成員交接 | 時間對照記錄 |
| 3. 過四層 | 帳號資料 → 網絡出口 → 瀏覽器環境 → 操作行為 | 各層核對結果 |
| 4. 區分路徑 | 配置問題修配置並留痕;安全問題改密碼查授權;規則問題按通知整改 | 處理記錄 |
| 5. 需要申訴時 | 按平台通知給出的渠道和格式提交 | 申訴材料 |
以巴西店舖週一頻繁要求驗證為例:團隊先不換代理、不重建環境,而是走完整張清單。時間線還原發現週一上午有一次節點切換。出口核對顯示新節點地區與店舖市場一致。環境核對確認沒有串用。最後在操作記錄裏找到當期批量調整了價格。驗證更可能與價格批量變更觸發的審核有關,而非網絡變動。
沒有這張清單,團隊大概率會先把代理換一輪,卻忽略了同期發生的業務操作。排查的關鍵不是盡快改掉某項配置,而是先找到有證據支持的可疑變化,再逐步收窄原因範圍。如果之後確認需要申訴,可以參考X 帳號申訴指南,了解如何整理異常情況、準備相關記錄並經平台渠道提交申訴。不同平台的申訴入口、要求和處理規則並不完全相同,具體仍應以對應平台的官方說明為準。
完成四層自查後,團隊還需要把帳號對應的瀏覽器環境、代理配置和變更情況記錄下來,方便之後核對。MostMate 可以幫助團隊按帳號管理獨立的瀏覽器環境與相關配置,減少登入資料混用,也讓環境變更更容易追溯。
需要注意的是,瀏覽器環境管理主要幫助團隊整理和管理自身的配置,不能單獨判斷帳號是否已被平台認定為關聯帳號,也不能保證帳號不會觸發驗證或受到限制。如果收到驗證或限制通知,先核實,再動作。應結合平台提示、帳號操作記錄和相關規則核實。
關於關聯自查的常見問題
多個帳號使用同一個 IP 就一定會被關聯嗎?
不一定。同一出口下運行多個帳號,只是一種網絡配置狀態。平台是否因此採取行動,取決於它的判定規則。外部無法驗證。自查時要區分的是:平台容許多帳號共用辦公網絡的,留下記錄可依;屬於配置失誤的,應當修正並記錄變更。
更換代理 IP 能解決帳號關聯問題嗎?
視乎原因而定。異常來自出口配置錯誤,例如節點漂移、意外直連的,換到穩定出口確實能解決問題。如果是資料復用、行為觸發或業務違規,換 IP 解決不了,反而令環境多一次無記錄的變更。先按四層自查定位原因,再決定要不要動網絡配置。
指紋瀏覽器能檢測帳號是否已經被平台關聯嗎?
不能。平台的關聯判定過程和結果都在平台內部,任何外部工具都無法讀取。指紋瀏覽器能做的,是把每個帳號的瀏覽器環境獨立管理起來,讓配置可查、資料不串用,減少自己這邊可被質疑的漏洞。
瀏覽器環境隔離後,為甚麼仍可能出現帳號驗證?
觸發因素不只瀏覽器環境。登入裝置變化、憑證安全問題、業務操作觸碰規則、平台風控調整,都可能引發驗證。按四層次序過一遍,重點看第三層之外的三層,尤其是當期有沒有人員、裝置或操作節奏的變動。
結語
回到開頭的場景:兩間店舖同一天要求驗證,原因卻各不相同。關聯風險自查的價值,就在於把「是不是被關聯了」這個猜不出來的問題,換成四個層面上一件件可以核對的配置和記錄。MostMate 把環境、代理和團隊操作記錄收在同一個工作台裏,讓這套核對有據可依。要為多帳號業務建立這套底座,可以先下載 MostMate,把現有帳號逐個遷進獨立環境。

MOSTMATE
安全管理多帳戶,輕鬆簡單
從首個帳戶開始,利用 MostMate 建立更安全、更智能、更高效的多帳戶營運方式。
- 設定檔各自獨立,身分保持一致。
- AI 自動化 · 帳戶健康 · 團隊營運



