
Multi-Account Association Risk Self-Check: Pagsusuri sa Apat na Layer
Core takeaway: hindi makikita ng labas ang resulta ng association check ng platform; ang kaya mong i-self-check sa multi-account ay ang config at record sa apat na layer: account data, network exit, browser environment, at behavior. Sasagutin ng framework na ito ang tatlong tanong: ano ang titingnan sa bawat layer, alin sa mga palatandaan ang clue lang, at anong sunod ang susundin kapag may nahanap. Hindi inilalabas ng platform ang batayan nito, kaya walang basehan ang anumang claim na kayang kwentahin ang "association probability": sa platform nakasalalay ang hatol.
Ilagay muna ang eksena. Dalawang shop, parehong araw na nagsimulang humingi ng karagdagang verification; ang unang reaksyon ng ops: na-link kaya tayo? Sa pagsuri ng record, isang shop ay nagpalit ng proxy kagabi, ang isa naman ay nagpalit ng login device pagkatapos ng employee handover. Magkatulad na anomalya, hindi siguradong iisa ang sanhi. Ang verification prompt, traffic change, at login restriction ay clue lamang; ang walang anumang palatandaan ay hindi rin nangangahulugang walang risk. Mas maaasahan ang pagsunod sa isang nakatakdang proseso ng pagsusuri nang layer-by-layer kaysa magdesisyon base sa isang signal lamang.
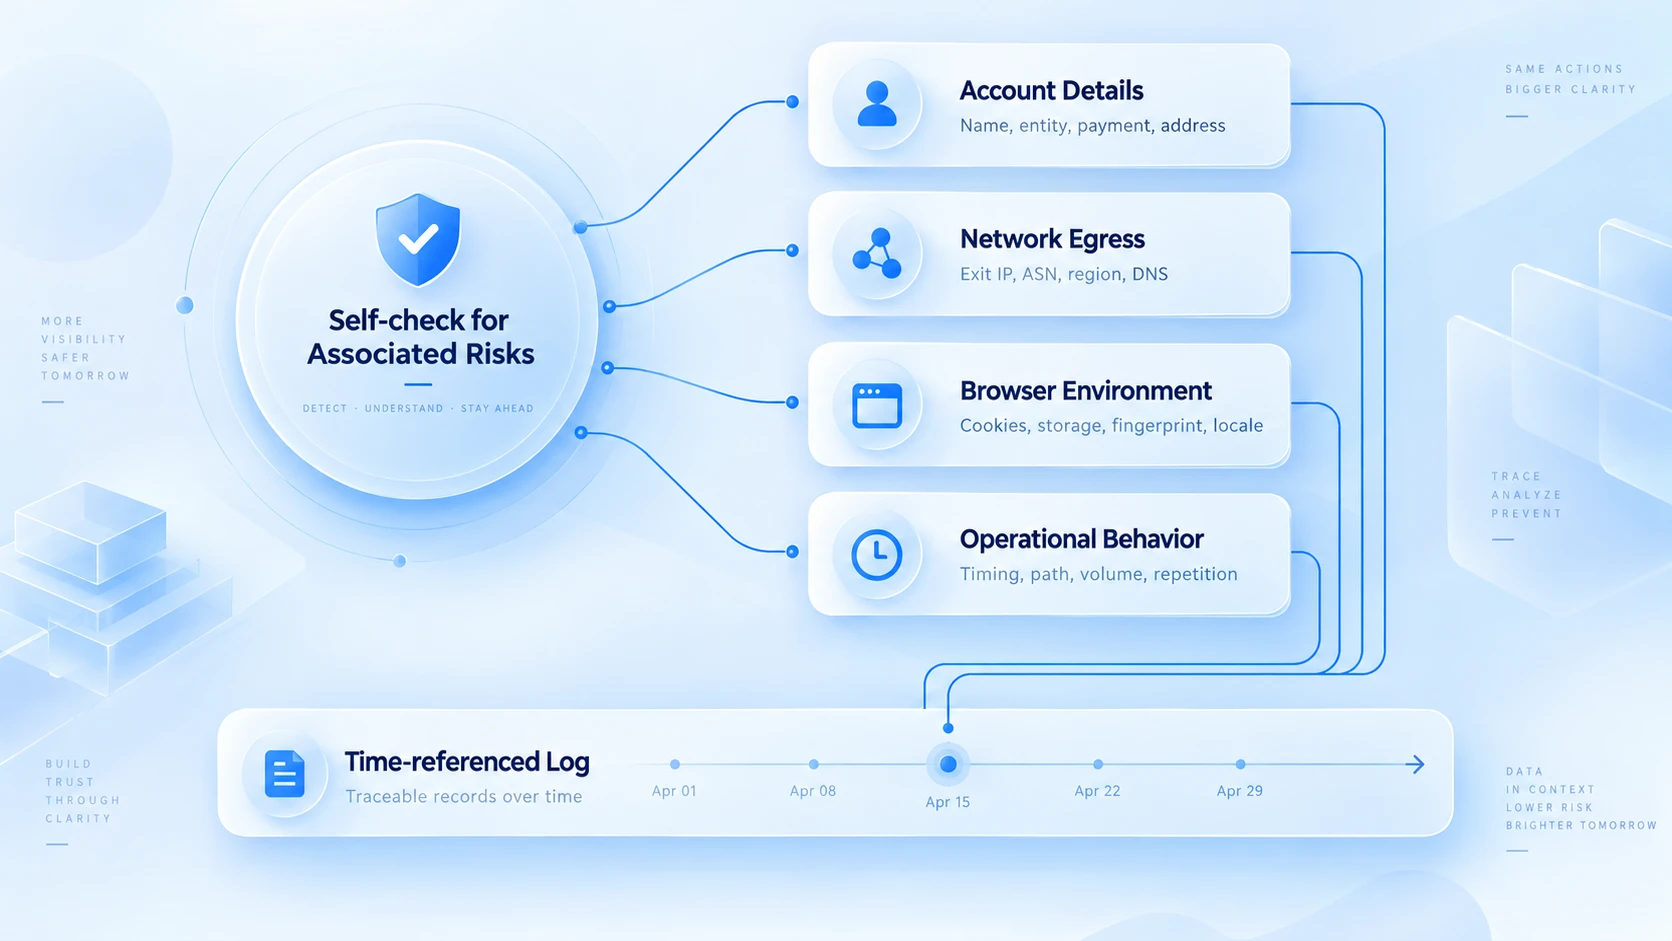
Unang Layer: Account Data at Pag-aari
Tingnan muna ang isang karaniwang sitwasyon. Na-register ang account ng dating empleyado, at sa kanya nakapangalan ang verification phone at email. Pagkalipas ng anim na buwan ng pag-alis niya, naglabas ang platform ng verification: walang makatanggap ng code, at naipit ang account sa gitna. Halos hindi napapansin ang ganitong problema bago magkaaksyon, pero ito ang pinakakaraniwang panganib ng multi-account team: walang mali sa mismong data, naiwan lang ang pag-aari.
Kaya ang tinitingnan sa layer na ito ay ang pag-aari. Suriin ang apat sa bawat account. Kung independent at kumpleto ang registration details at verification info; kung may email o mobile number na ginagamit ng maraming account; sino ang tagahawak at ilang beses na nai-hand over; at kung verbal o may record ang internal authorization. Kung iisang kumpanya ang namamahala ng maraming account, unang tiyakin na pinapayagan ito ng platform rules: magkakaiba ang kondisyon ng bawat platform.
Kapag may nakitang maling paggamit muli: halimbawa, dalawang account na gumagamit ng iisang mobile number na walang naka-bind na card: itama agad at i-record ang pagbabago sa logbook. Kapag may hindi malinaw na pag-aari, ilipat muna ang verification channel sa pangalan ng kasalukuyang miyembro habang walang anomalya. Ang buong proseso ng grouping, logging, at handover ay nakasulat sa multi-account security management.
Ikalawang Layer: Network Connection at Exit Info
Ang network layer, sa esensya, ay ang paglalagay ng "oras ng anomalya" at "oras ng network change" sa iisang linya para itimbang. Ganito ang halimbawang timeline:
- Miyerkules ng hapon, nagsimulang humingi ng verification ang Mexico shop.
- Dalawang araw bago ito, Lunes ng gabi, nagpalit ng node ang proxy provider.
- Isang linggo pa bago iyon, sandaling nawala ang exit IP ng ibang shop.
Pinagsama ang tatlo: ano ang nangyari pagkatapos ng node switch?
Sa kahabaan ng timeline, tatlong uri ng info ang titingnan. Una, overlap: ang oras ba ng verification ay sumunod agad sa proxy change o node switch? Ikalawa, actual exit: tugma ba sa panel ng provider ang exit IP at ISP na ipinapakita ng detection page? Ikatlo, bypass: may account bang nakadirekta nang aksidente at lumusot nang tuluyan sa proxy? Ang buong ritmo ng exit check ay nasa proxy maintenance na artikulo, hindi na ito uulitin dito.
Linawin din ang sukat ng paghatol. Ang paggamit ng maraming account sa iisang exit ay nagsasabi lang na ganyan ang network config. Kung itinuturing ba sila ng platform na iisang operator ay depende sa sarili nitong rules, hindi ito mapapatunayan mula sa labas; at ang kabaliktaran: ibang exit sa bawat account: hindi rin patunay ng independensya. Ang tunay na output ng layer na ito ay ang record na "anong oras, anong account, anong exit, anong nangyari"; kapag may anomalya, dito manggagaling ang direksyon ng imbestigasyon.
Ikatlong Layer: Browser Environment at Local Data
Ang pag-login ng maraming account sa iisang computer ay hindi awtomatik na nangangahulugang may data crossover. Ang tunay na titingnan: gumagamit ba ang mga account ng iisang browser profile, naghalo ba ang login states, at tugma ba ang environment config sa aktwal na paggamit? Narito ang pagsusuri isa-isa:
| Tinitingnan | Ano ang i-che-check | Kapag may problema |
|---|---|---|
| Cookie at login state | Iba't ibang account sa iisang profile | I-review ang record; gawa ng bagong setup |
| Local storage at cache | Iisang browser data sa maraming account | Ihiwalay ayon sa account o negosyo |
| Wika at timezone | Tugma ba sa device at aktwal na sitwasyon | Itama ang config na mali o hindi tugma |
| Browser at device info | Tugma ba ang record sa aktwal na device | Tiyakin kung device change o luma ang sanhi |
Magkaiba ang tinatarget ng bawat isa. Ang Cookie at local storage ay tungkol sa login data: sa iisang browser profile na magkasunod na pag-login, ibinabalik ng Cookie ang session state sa iisang server. Ang local storage ay nakakabit din sa browser kada site. Pagkatapos magpalitan ng login ang dalawang account, ang session info ng account A ay lalabas sa request ng account B: ito ang tunay na halo. Ang wika, timezone, at device info naman ay i-che-check laban sa aktwal na paggamit; ang pagkakaiba lang ay hindi problema, ang config na sumasalungat sa sitwasyon ang dapat ayusin. Para sa paraan ng pag-align isa-isa, tingnan ang checklist sa anti-association consistency.
Para sa team na namamahala ng maraming shop, ang MostMate ay nakagagawa ng independent browser environment kada account, at pinaghihiwalay ang login data at environment config. Kumukonti ang data crossover sa pagitan ng mga account, at masusuri ang environment change record kapag may anomalya. Pero hindi pinapalitan ng independent environment ang platform policy check, at hindi rin nito nababasa ang internal association judgment ng platform. Saklaw nito ay ang browser environment layer lang.
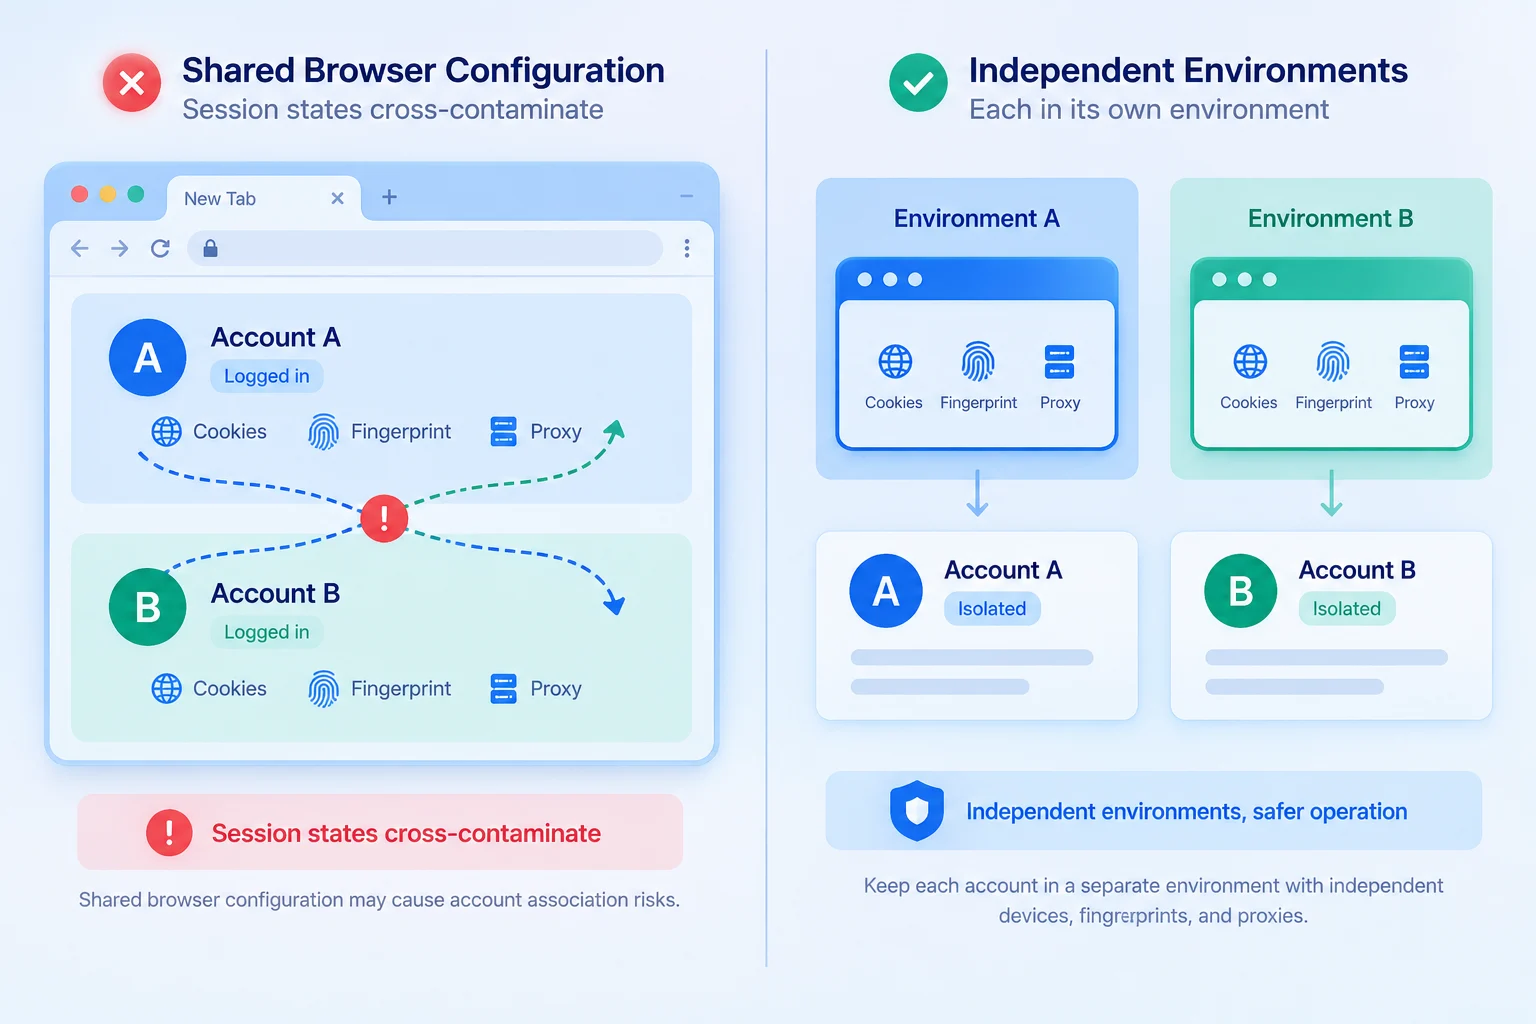
Ikaapat na Layer: Login, Aksyon, at Behavior
Halimbawa kung paano ito i-che-check. Sabihing biglang dumami ang verification ng isang account; suriin ang record sa sunod. Una, login log: dalawang araw bago lumabas ang verification, nailipat ang account mula sa device ng isang miyembro sa pangalan ng iba. Pangalawa, action record: pagkatapos umako ng bagong miyembro, maramihang pag-upload ang ginawa. Panghuli, platform rules: ilang kategorya sa mga na-upload na produkto ay restricted. Nagtugma ang tatlong clue: mas malapit ang dahilan sa "operation na gumalaw sa platform rules," walang kinalaman ang network at fingerprint.
Dalawang bagay ang ipinapakita ng halimbawang ito. Una, sa verification-type na anomalya, unang i-out ang account security at operation factors: shared credentials, maramihang magkatulad na aksyon, restricted content: mas karaniwang trigger kaysa "parehong IP." Magkaiba din ang ruta: security issue, palitan ang password at suriin ang authorization; rules issue, i-ayos ayon sa notice. Pangalawa, kailangan ng record ang attribution. Ang orihinal na text ng platform notice, action log ng miyembro, at kamakailang change record: kapag pinagsama ang tatlo, mapapakitid ang "hinalang association" sa isang konkretong pinaghihinalaan. Kung ipagpapalagay na lang sa IP o fingerprint, madalas mapapalampas ang tunay na dahilan at walang pagbabago ang mauutusan.
Ano ang Sunod Kapag May Nakitang Anomalya
I-save ang self-check list na ito; sundan kapag may anomalya:
| Hakbang | Aksyon | Output |
|---|---|---|
| 1. I-lock ang ebidensya | I-save ang notice, itala ang oras | Baseline ng imbestigasyon |
| 2. Ibalik ang timeline | Proxy switch, device change o handover ba? | Timeline record |
| 3. Daanin ang apat na layer | Data → exit → environment → behavior | Resulta kada layer |
| 4. I-uri ang ruta | Iayos ayon sa uri: config, security, o rules | Action record |
| 5. Kapag kailangang mag-appeal | Isumite sa channel at format ng notice | Appeal materials |
Halimbawa: ang Brazil shop ay madalas mag-request ng verification tuwing Lunes. Sa halip na magpalit agad ng proxy o gumawa muli ng environment, dumaan muna ang team sa listahang ito. Sa timeline, may node switch Lunes ng umaga. Sa exit check, tugma ang rehiyon ng bagong node sa merkado ng shop. Sa environment check, walang halo. Sa huli, sa action record: maramihang pagbabago ng presyo sa panahong iyon. Mas malamang na ang verification ay dulot ng audit na nag-trigger ng batch price change, hindi ng network change.
Walang listahang ito, malamang na magpapalit muna ng proxy ang buong team at hindi mapapansin ang sabay na business operation. Ang susi sa imbestigasyon ay hindi ang mabilis na pagpalit ng config, kundi ang unang hanapin ang suspetsadong pagbabago na may ebidensya, at saka pakitidin nang unti-unti ang saklaw ng dahilan. Kung kailangan mag-appeal, tingnan ang X account appeal guide para sa pagbuo ng anomaly report, paghahanda ng record, at pagsusumite sa platform channel. Magkakaiba ang appeal entry, requirements, at rules ng bawat platform: sundin pa rin ang opisyal na gabay ng platform.
Pagkatapos ng four-layer self-check, kailangan ding i-record ng team ang browser environment, proxy config, at mga pagbabago kada account para madaling balikan. Natutulungan ng MostMate ang team na pamahalaan ang independent browser environment at kaugnay na config kada account, pababain ang halo ng login data, at gawing mas madaling subaybayan ang environment changes.
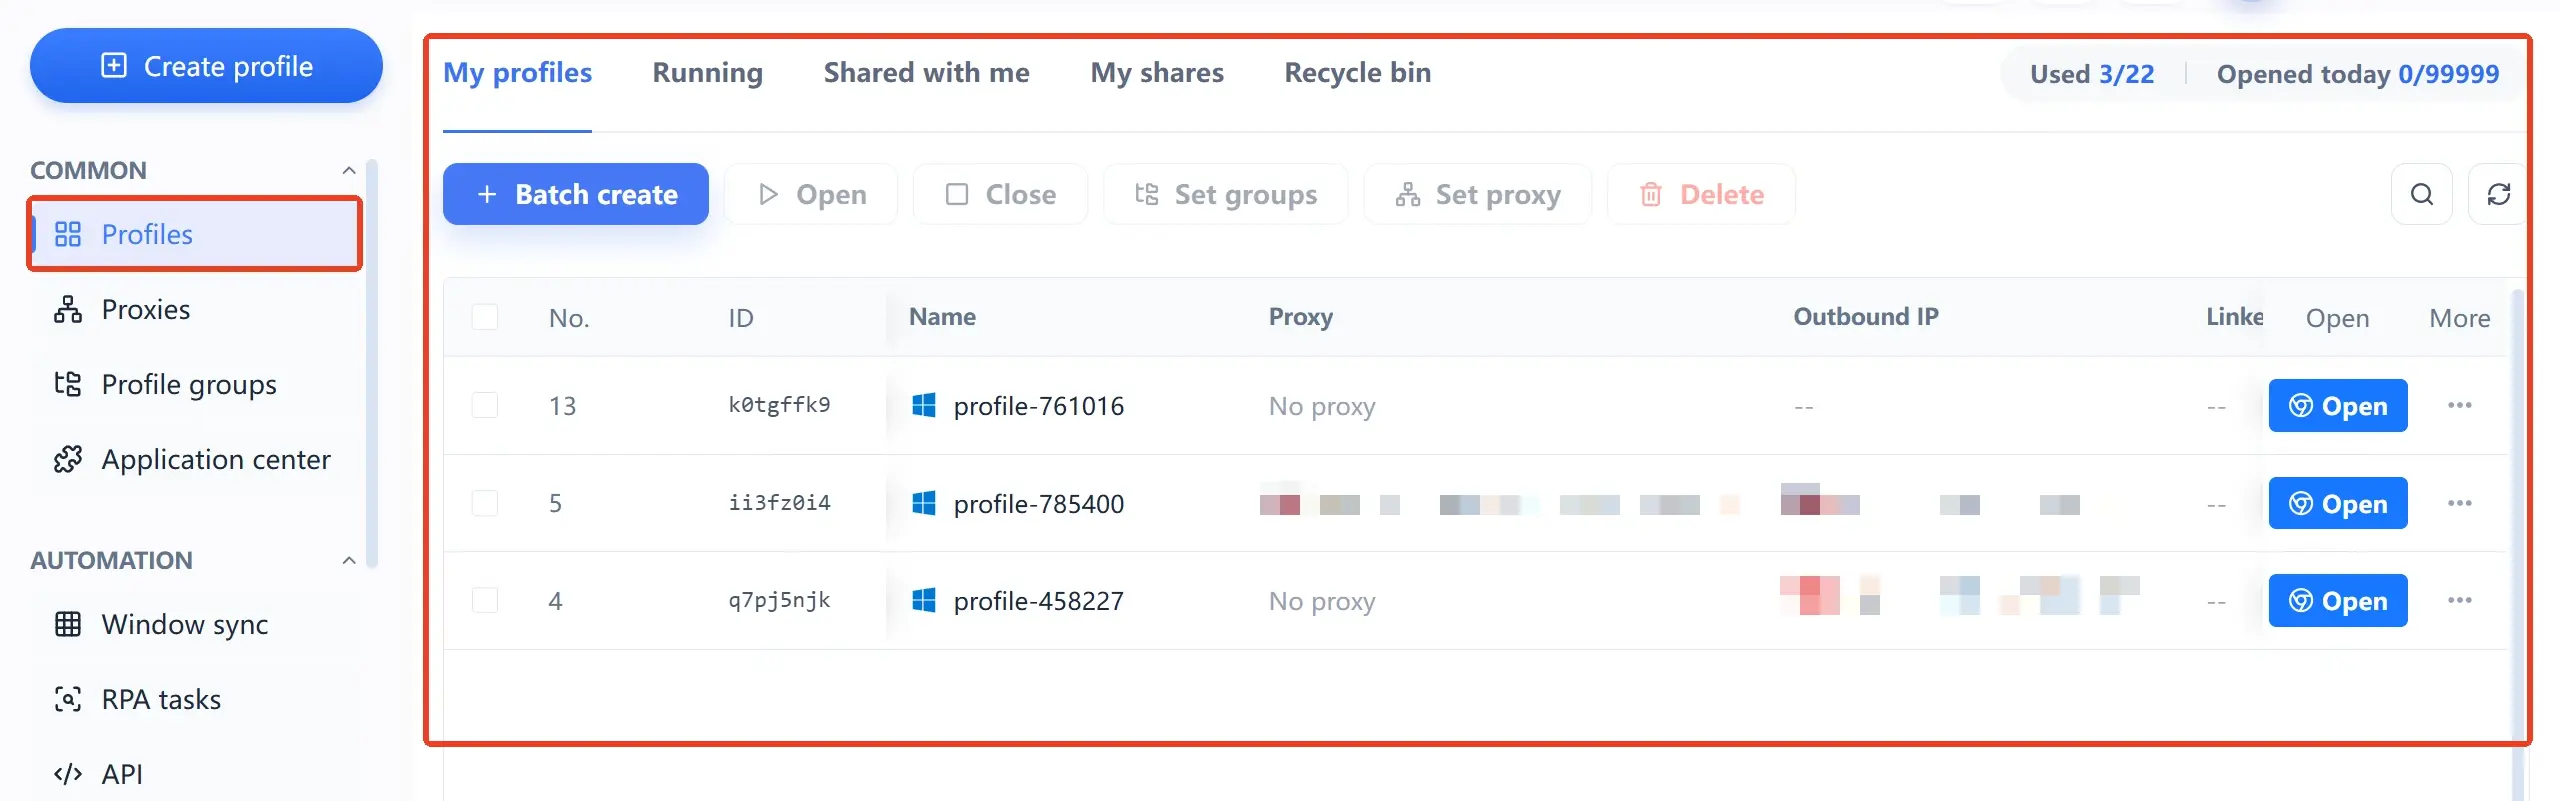
Tandaan: ang browser environment management ay pangunahing tumutulong sa team na ayusin at pamahalaan ang sariling config; hindi nito kayang mag-isa ang magpasya kung itinuring na ba ng platform na naka-link ang account, at hindi rin nito garantiya na hindi magti-trigger ng verification o restriction ang account. Kapag may dumating na verification o restriction notice, patuloy na i-verify gamit ang platform prompt, action record ng account, at kaugnay na rules.
Mga Madalas Itanong Tungkol sa Association Self-Check
Siguradong naka-link na ang mga account kapag iisang IP lang?
Hindi sigurado. Ang maraming account sa iisang exit ay network config lang. Kung kikilos ba ang platform ay depende sa judgment rules nito, hindi mapapatunayan mula sa labas. Ang pagkakaiba sa self-check: kung pinapayagan ng platform ang shared office network, may maasahan na record; kung config error ito, itama at i-record ang pagbabago.
Tumatanggal ba ng association ang pagpalit ng proxy IP?
Depende sa dahilan. Kung config error sa exit ang sanhi ng anomalya: node drift, accidental direct connection: ang paglipat sa stable exit ay tunay na makakatulong. Kung data reuse, operation trigger, o violation ang dahilan, walang silbi ang pagpalit ng IP at dadagdag pa itong walang-record na change sa environment. Unang tukuyin ang dahilan gamit ang four-layer self-check bago galawin ang network config.
Nakikita ba ng fingerprint browser kung naka-link na ang account?
Hindi. Nasa loob ng platform ang proseso at resulta ng association judgment; walang panlabas na tool na nakakabasa nito. Ang kayang gawin ng fingerprint browser ay pamahalaan nang independent ang browser environment kada account: nasusuri ang config, hindi naghalo ang data, at nababawasan ang sariling puwang na mapagbintangan.
Bakit may verification pa rin kahit naka-isolate na ang browser environment?
Hindi lang browser environment ang trigger ng verification. Device change sa login, credential issue, operation na sumalungat sa rules, platform risk control adjustment: lahat pwedeng sanhi. Daanin ang apat na layer sa sunod, at bigyang-pansin ang tatlong layer bukod sa ikatlo: lalo na kung may pagbabago sa tao, device, o ritmo ng operation sa panahong iyon.
Konklusyon
Balikan ang unang eksena: dalawang shop, parehong araw ng verification, magkaibang dahilan. Ang halaga ng association risk self-check ay pagpapalit ng mahulaang tanong na "naka-link ba tayo?" sa mga config at record sa apat na layer na masusuri isa-isa. Ipinapanatili ng MostMate sa iisang workbench ang environment, proxy, at operation record ng team, para may sandigan ang pagsusuring ito. Para itayo ang pundasyong ito sa multi-account business, i-download ang MostMate at ilipat isa-isa ang mga account sa independent environment.

MOSTMATE
Ligtas na Pamamahala ng Maraming Account, Pinadali
Magsimula sa unang account at gamitin ang MostMate upang bumuo ng mas ligtas, mas matalino, at mas mahusay na operasyon ng maraming account.
- Mga hiwalay na profile. Mga magkakatugmang identidad.
- AI Automation · Kalagayan ng Account · Mga Operasyon ng Team



